

#bitcoincore
bitcoincore
15,147 Aufrufe
86 Kommentare
Hot
Zuletzt

Die Entwickler von Bitcoin Core beschleunigen ihre Richtlinie zur Offenlegung von Sicherheitslücken, um der wachsenden Bedrohung durch KI-gestützte Schwachstellensuche entgegenzuwirken. Da große Sprachmodelle inzwischen mit minimalen Anweisungen Fehler finden können, ist das herkömmliche Offenlegungsfenster nicht mehr sicher. Node-Betreiber müssen Updates nun schnellstmöglich einspielen, damit automatisierte Angriffe die Netzwerksicherheit nicht gefährden, bevor Patches vollständig umgesetzt werden können.
#BitcoinCore #NetworkSecurity ⠀
#BitcoinCore #NetworkSecurity ⠀
3

·
--
Nicht nur Menschen suchen nach Schwachstellen – auch Modelle beschleunigen die Suche nach einem Zeitfenster für Patches.
Berichten zufolge aktualisiert Bitcoin Core seine Sicherheitsrichtlinien für den Umgang mit Schwachstellen, die mithilfe von KI entdeckt werden, und will sie schneller beheben und Details zeitnaher veröffentlichen. Die Richtung ist klar: Das Tempo der Offenlegung muss mit der Geschwindigkeit automatisierter Entdeckungen Schritt halten. Andernfalls wächst der Zeitabstand zwischen „zuerst entdeckt“ und „danach behoben“.
Für das Ökosystem bedeutet das: Das Zeitfenster für Patches bei Clients, Nodes und Abhängigkeitsbibliotheken wird kürzer. Gewöhnliche Nutzer sollten sich umso mehr angewöhnen, Nodes und Wallets zeitnah zu aktualisieren. Die Sicherheitsdebatte dreht sich nicht mehr darum, „ob eine Schwachstelle entdeckt wird“, sondern darum, „ob sie innerhalb des Zeitfensters geschlossen werden kann“.
#Bitcoin #BitcoinCore #安全 #BTC
13
·
--
Bitcoin Core beschleunigt Sicherheitsupdates: Bei der Node-Wartung nicht nur auf große Versionen warten
Diesmal geht es um das Tempo von Patches und Ankündigungen für Schwachstellen, die leicht erneut entdeckt werden können. Daraus lässt sich nicht schließen, dass es einen neuen Diebstahl von BTC gegeben hat. Wer eine Bitcoin-Core-Node betreibt, sollte Sicherheitsupdates für kleinere Versionen in die Wartung einbeziehen, statt nur auf große Versionen zu warten.
Die am 22. Oktober beschlossene neue Regel sieht vor, dass für leicht auffindbare Schwachstellen – darunter solche, die sich mit einfachen KI-Eingaben entdecken lassen – so schnell wie möglich kleinere Fehlerbehebungen für alle weiterhin unterstützten Hauptversionen bereitgestellt werden. Gleichzeitig werden Sicherheitsmitteilungen veröffentlicht; die üblichen Vertraulichkeitsfristen gelten dafür nicht mehr.
Warum die Beschleunigung? Die Entwickler erklären, dass KI die Hürden senkt, bestimmte Schwachstellen zu finden und versteckte Fehlerbehebungen zu erkennen. Eine lange Geheimhaltung kann Angreifer möglicherweise nicht aufhalten, könnte aber dazu führen, dass gewöhnliche Nodes später Patches erhalten.
Auch die möglichen Nachteile sind zu beachten: Laut den Entwicklern bleibt weniger Zeit, die Fehlerbehebungen im Entwicklungszweig zu prüfen. Andere Schwachstellen werden weiterhin je nach Schweregrad offengelegt; kritische Schwachstellen, die das gesamte Netzwerk gefährden, werden gesondert behandelt. Das bedeutet weder, dass alle Details zu Schwachstellen sofort veröffentlicht werden, noch, dass jede nicht mehr unterstützte Version einen Patch erhält.
Prüfen Sie in der kommenden Woche zunächst, ob Ihre Version noch unterstützt wird. Verfolgen Sie dann in den neuen Mitteilungen, welche Versionen betroffen sind, unter welchen Bedingungen die Schwachstelle ausgelöst wird und welche Version die Fehlerbehebung enthält. Richten Sie das Upgrade nach der tatsächlichen Gefährdung aus. Inhaber gewöhnlicher Bitcoin-Bestände sollten diese Regeländerung nicht als Aufforderung verstehen, ihre Coins sofort zu transferieren.
Kommt es zu einer tatsächlichen Ausnutzung oder lässt sich ein ähnliches Problem auch mit der reparierten Version auslösen, sollte die Priorität der Maßnahmen erhöht werden. Das Risiko lässt sich erst dann entsprechend niedriger einstufen, wenn die Fehlerbehebung vollständig greift und der Betrieb überprüft wurde. „Patch veröffentlicht“ bedeutet nicht, dass das Risiko auf null gesunken ist.
#比特币 #BitcoinCore #Node-Sicherheit
50
·
--
Bitcoin Core aktualisiert seine Sicherheitspolitik, um KI-gestützte Fehlererkennung zu berücksichtigen.
Die Entwickler von Bitcoin Core haben ihre Richtlinie zur Offenlegung von Sicherheitslücken überarbeitet und schnellere Behebungszyklen für Fehler eingeführt, die als „leicht erkennbar“ eingestuft werden. Diese Kategorie wird nun ausdrücklich durch die Tatsache definiert, dass KI-Tools aus einer einzigen Anfrage ausnutzbare Fehler identifizieren können.
Gemäß der neuen Richtlinie werden Korrekturen für leicht erkennbare Sicherheitslücken rückwirkend angewendet und sofort veröffentlicht. Damit wird der bisherige Ansatz ersetzt, Korrekturen über einen längeren Zeitraum unter Verschluss zu halten. Diese Änderung trägt der Tatsache Rechnung, dass der traditionelle Zeitraum zwischen Entdeckung und Offenlegung, der Node-Betreibern Zeit für ein Update geben sollte, zum Nachteil wird, wenn ein Angreifer einen Fund mithilfe von KI innerhalb von Sekunden reproduzieren kann.
Dieses Update spiegelt einen umfassenderen Wandel wider: Open-Source-Sicherheitsteams überdenken die Fristen für die Offenlegung in einer Zeit, in der die Hürden für die Sicherheitslückenforschung deutlich gesunken sind. #BitcoinCore #IA
1
45

·
--
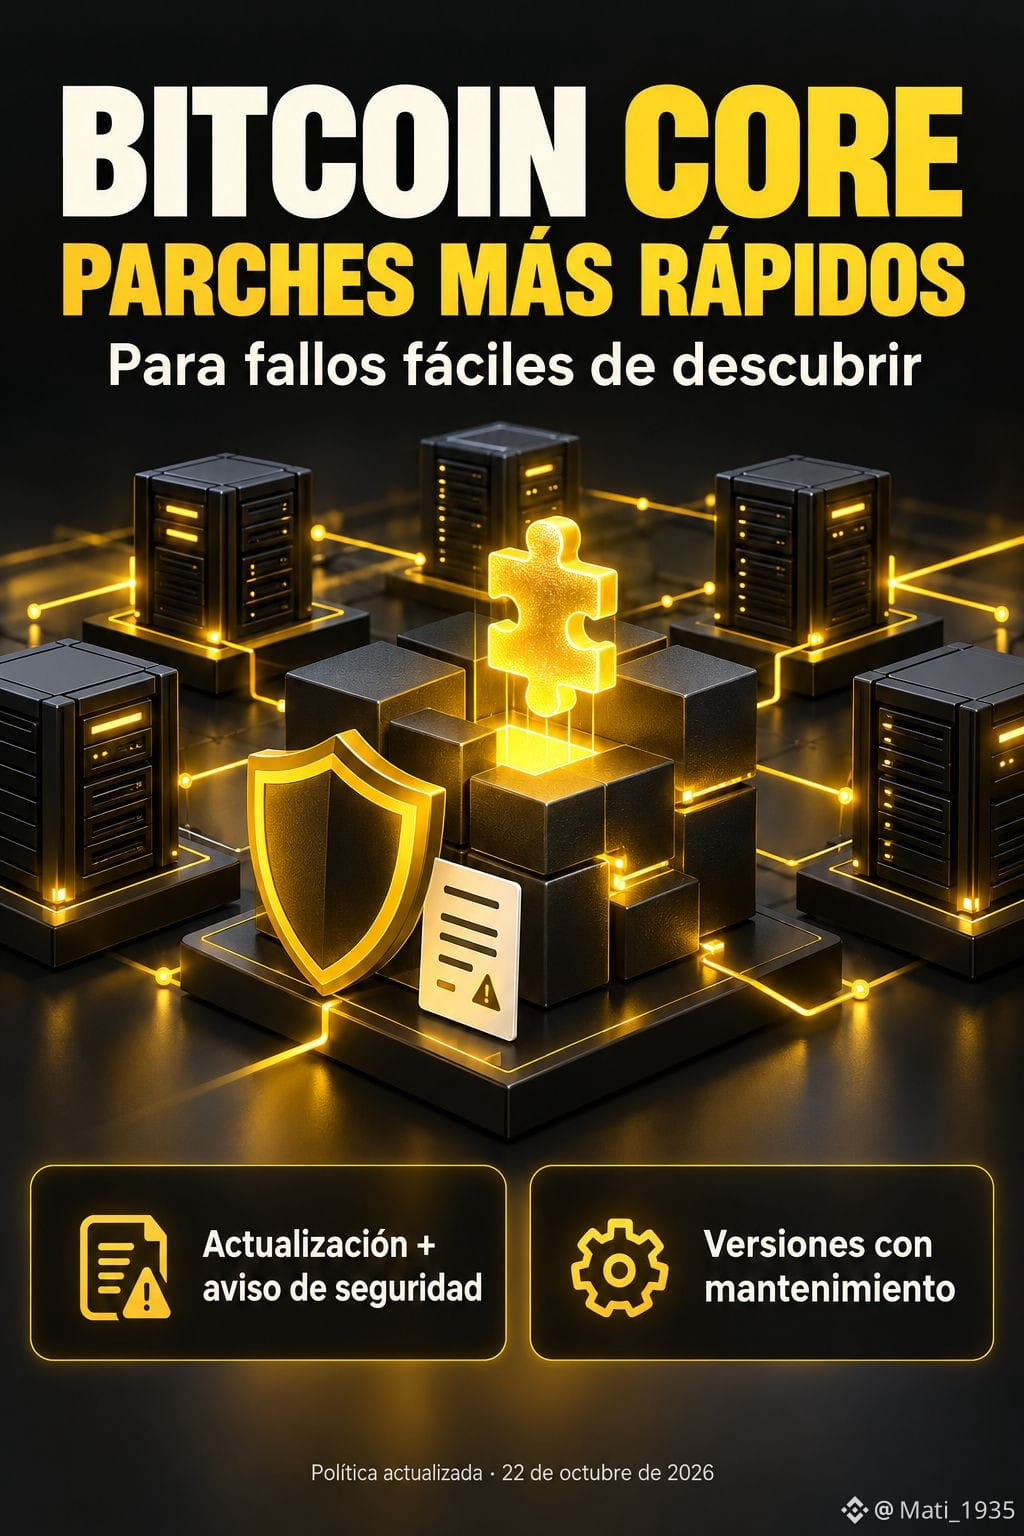
Bitcoin Core beschleunigt Patches für leicht zu entdeckende Fehler
Am 22. Oktober wurde eine Aktualisierung der Sicherheitsrichtlinie von Bitcoin Core übernommen. Antoine Poinsot hatte die Änderung am 16. Oktober vorgeschlagen und darauf hingewiesen, dass KI-Modelle den Aufwand verringern, der nötig ist, um bestimmte Softwarefehler erneut zu entdecken.
Die neue Kategorie umfasst Schwachstellen, die sich mit geringem Aufwand finden lassen, sogar mithilfe einer einfachen Anfrage an ein Sprachmodell. Sie beschränkt sich nicht auf Fehler, die mit KI gefunden wurden.
In solchen Fällen wird das Projekt so schnell wie möglich ein Sicherheitsupdate für jede Hauptversion veröffentlichen, die weiterhin gewartet wird, zusammen mit einer Sicherheitsmitteilung. Die üblichen Fristen für die Zurückhaltung von Informationen gelten dann nicht.
Für andere Fehler richtet sich der Zeitplan weiterhin nach ihrem Schweregrad; kritische Fehler erfordern ein spezielles Verfahren. Es entfallen also weder sämtliche Vertraulichkeitsfristen noch wird Schutz für nicht mehr unterstützte Versionen zugesagt.
Die Änderung betrifft den Umgang mit Meldungen. Sie kündigt für sich genommen weder einen Hack noch einen BTC-Diebstahl oder eine bestimmte, neu ausgenutzte Schwachstelle an. Der tatsächliche Schutz hängt weiterhin von der Qualität der Patches und davon ab, ob die Betreiber sie installieren.
Marktkontext vom 23. Oktober: Binance zeigte BTC um 18:51 UTC bei 81.458,93 USDT (+0,07 % innerhalb von 24 Stunden) und ETH um 18:52 bei 2.403,32 USDT. Die Richtlinie betrifft Bitcoin Core; diese Kurse belegen keine Reaktion auf die Ankündigung.
Meine Einschätzung: Wenn sich ein Fehler leicht erneut entdecken lässt, bietet eine verzögerte Behebung möglicherweise wenig Schutz. Der Nutzen dieser Maßnahme wird sich daran zeigen, wie schnell sichere Patches bereitgestellt und übernommen werden. Sie verbessert das Risikomanagement, verhindert aber keine zukünftigen Fehler und lässt keine Rückschlüsse auf die Kursentwicklung zu.
Quellen: Bitcoin Core und GitHub; öffentliche Binance-Daten.
$BTC $ETH $USDT
Bildungsinhalt. Keine Finanzberatung.
#Bitcoin #BitcoinCore #Ciberseguridad #KünstlicheIntelligenz
46


Bitcoin Core hat gerade geändert, wie mit Sicherheitslücken umgegangen wird – und setzt damit alle unter Zeitdruck, die noch einen alten Node betreiben.
Bisher blieb eine behobene Sicherheitslücke mittlerer oder hoher Schwere geheim, bis die letzte betroffene Version ihr Supportende erreicht hatte. Das dauerte normalerweise etwa ein Jahr. So hatten Node-Betreiber Zeit für ein Upgrade, bevor Einzelheiten bekannt wurden.
Die am 22. Oktober zusammengeführte Richtlinienänderung führt eine neue Kategorie ein: leicht auffindbare Fehler, darunter solche, die eine KI mit einer einfachen Eingabe entdecken kann. Für diese Fehler ist geplant, so schnell wie möglich für jede noch unterstützte Version ein Point-Release zu veröffentlichen und gleichzeitig die Sicherheitswarnung herauszugeben. Kein langes Warten. Die Begründung ist einfach: Wenn jeder den Fehler innerhalb weniger Minuten finden kann, schützt Geheimhaltung niemanden.
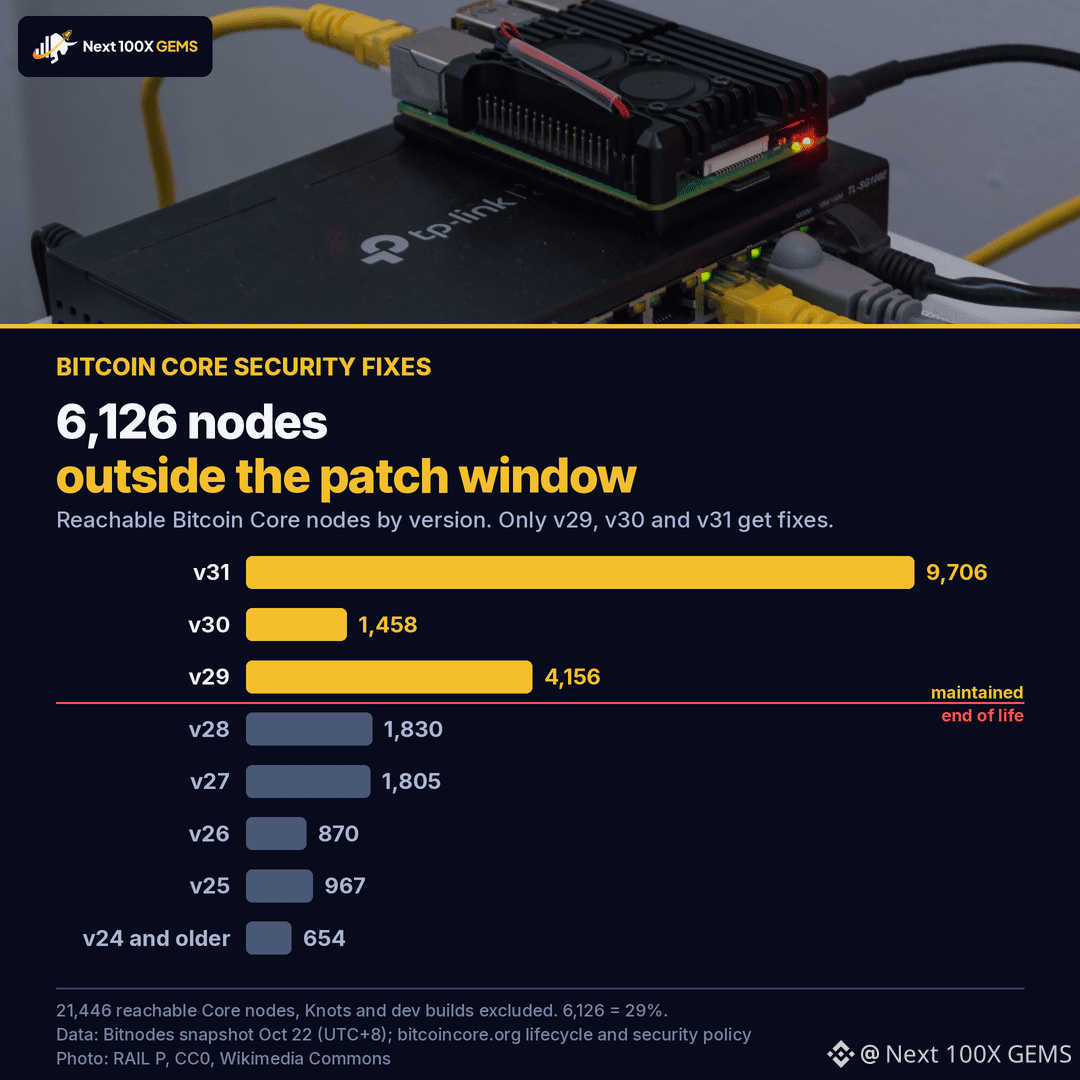
Der Haken: Derzeit werden nur v29, v30 und v31 unterstützt. Nach unserer Auswertung des neuesten Bitnodes-Snapshots laufen 6.126 von 21.446 erreichbaren Bitcoin-Core-Nodes – etwa 29 % – noch mit v28 oder älter. Diese Nodes erhalten die Patches nicht, und die Einzelheiten zu den Fehlern werden schneller als bisher öffentlich.
Das ist keine $BTC -Kursgeschichte. Es ist eine Erinnerung daran, dass ein Node-Betrieb auch bedeutet, ihn aktuell zu halten. Wenn bei deinem Node v28 oder niedriger angezeigt wird, ist jetzt ein guter Zeitpunkt, auf eine unterstützte Version umzusteigen.
#Bitcoin #BitcoinCore
Keine Finanzberatung. Recherchiere selbst.
111

·
--
Bitcoin Core hat seine Sicherheitsrichtlinie aktualisiert, um dem Risiko von durch künstliche Intelligenz verursachten Schwachstellen zu begegnen. Laut Decrypt liegt diese Maßnahme daran, dass Forschende KI-Tools einsetzen, um Fehler im Code von Bitcoin Core mit nur einem Versuch zu finden.
Zu den Änderungen an der Sicherheitsrichtlinie gehört die Einführung eines transparenteren Verfahrens zur Überprüfung und Validierung von Sicherheitspatches. Außerdem werden Richtlinien für die Kommunikation von Schwachstellen an die Öffentlichkeit festgelegt.
Für Trader ist diese Nachricht wichtig, weil sie die Herausforderungen widerspiegelt, denen sich die Sicherheit von Kryptowährungen im heutigen digitalen Zeitalter gegenübersieht. Mit der Aktualisierung der Sicherheitsrichtlinie von Bitcoin Core soll das Risiko von Angriffen und Schwachstellen im Protokoll verringert werden.
Glauben Sie, dass dieser Einsatz künstlicher Intelligenz für die Sicherheit von Kryptowährungen ein Schritt nach vorn oder zurück für die Zukunft digitaler Währungen ist?
#BitcoinCore #SeguridadEnCriptomonedas #PoliticaDeSeguridad #InteligenciaArtificial #Kryptowährungen
178
·
--
🚨 Bitcoin-Core-Entwickler ändern ihre Strategie: Schwachstellen, die eine einzige KI-Frage aufdecken kann, werden nicht mehr verschwiegen!
Laut CoinDesk hat Bitcoin Core eine neue Richtlinie zur Offenlegung von Sicherheitslücken eingeführt: Für Schwachstellen, die sich „mit einer einzigen beiläufigen Frage an eine KI erneut entdecken lassen“, entfällt die bisherige Geheimhaltungsfrist von etwa einem Jahr. Stattdessen sollen sie so schnell wie möglich offengelegt und behoben werden.
📌 Hintergrund
• Diesen Sommer entdeckte KI Hunderte Bitcoin-bezogene Schwachstellen, noch bevor Menschen sie fanden
• Bei einer Prüfung von 390 Bitcoin-Projekten wurden 4.962 Probleme entdeckt
• Die Maintainer räumen ein: Schnellere Patches könnten weniger Zeit für Tests bedeuten
⚖️ Meine Einschätzung
✅ Positiv: Im KI-Zeitalter funktioniert „Security by Obscurity“ nicht mehr – Transparenz ist sicherer
⚠️ Risiko: Bei der schnellen Veröffentlichung von Patches müssen Qualität und Tempo der Node-Updates genau beobachtet werden
📊 Marktlage: BTC liegt bei etwa 81,5.000 $, weiterhin in einer Spanne von 80.000–84.000 $; am Donnerstag verzeichneten Spot-ETFs Nettoabflüsse von 635 Millionen $, der Fear & Greed Index liegt bei 50 (neutral).
Ist KI für die Bitcoin-Sicherheit eine „Schutzmauer“ oder eine „neue Bedrohung“? Diskutiert mit 👇
$BTC $ETH
#比特币 #BitcoinCore #KI-Sicherheit
Nur meine persönliche Meinung, keine Anlageberatung

·
--
Bitcoin Core hat seine Fristen für die Offenlegung von Fehlern für das KI-Zeitalter neu geregelt.
Am 23. Oktober 2026 berichtete CoinDesk, dass die Maintainer von Bitcoin Core eine von Chaincode-Labs-Entwickler Antoine Poinsot vorgeschlagene Änderung der Sicherheitspolitik übernommen haben: Schwachstellen, die sich mit einer einfachen LLM-Eingabeaufforderung erneut entdecken lassen, werden nicht länger monatelang unter Verschluss gehalten. Solche Probleme werden bei der Triage gekennzeichnet, auf alle unterstützten Versionen zurückportiert und so schnell wie möglich in einer Point-Release samt Sicherheitshinweis veröffentlicht. Damit wird das alte Stufenmodell ersetzt, bei dem mittelschwere und schwerwiegende Probleme geheim blieben, bis betroffene Versionen ihr Support-Ende erreicht hatten.
Die Neuregelung folgt auf einen sommerlichen Anstieg KI-gestützter Meldungen. Ein ehrenamtliches Bitcoin Red Team ließ Ende Juli innerhalb von etwa einem Tag Modelle 390 Bitcoin-Projekte untersuchen und protokollierte 4.962 Ergebnisse, darunter 85 als kritisch eingestufte. Die Maintainer weisen darauf hin, dass für die Behebung möglicherweise weniger Zeit zur Verfügung steht, argumentieren aber, dass ein Geheimnis, das jedes Modell erneut aufdecken kann, die Betreiber von Nodes nie lange geschützt hat. $BTC Nutzer, die Core einsetzen, sollten Point-Releases und Sicherheitshinweise genauer im Blick behalten.
#BTC #Bitcoin #BitcoinCore #Krypto
DYOR. Keine Anlageberatung.
{spot}(BTCUSDT)
Bitcoin Core hat seine Fristen für die Offenlegung von Fehlern für das KI-Zeitalter neu geregelt.
Am 23. Oktober 2026 berichtete CoinDesk, dass die Maintainer von Bitcoin Core eine von Chaincode-Labs-Entwickler Antoine Poinsot vorgeschlagene Änderung der Sicherheitspolitik übernommen haben: Schwachstellen, die sich mit einer einfachen LLM-Eingabeaufforderung erneut entdecken lassen, werden nicht länger monatelang unter Verschluss gehalten. Solche Probleme werden bei der Triage gekennzeichnet, auf alle unterstützten Versionen zurückportiert und so schnell wie möglich in einer Point-Release samt Sicherheitshinweis veröffentlicht. Damit wird das alte Stufenmodell ersetzt, bei dem mittelschwere und schwerwiegende Probleme geheim blieben, bis betroffene Versionen ihr Support-Ende erreicht hatten.
Die Neuregelung folgt auf einen sommerlichen Anstieg KI-gestützter Meldungen. Ein ehrenamtliches Bitcoin Red Team ließ Ende Juli innerhalb von etwa einem Tag Modelle 390 Bitcoin-Projekte untersuchen und protokollierte 4.962 Ergebnisse, darunter 85 als kritisch eingestufte. Die Maintainer weisen darauf hin, dass für die Behebung möglicherweise weniger Zeit zur Verfügung steht, argumentieren aber, dass ein Geheimnis, das jedes Modell erneut aufdecken kann, die Betreiber von Nodes nie lange geschützt hat. $BTC Nutzer, die Core einsetzen, sollten Point-Releases und Sicherheitshinweise genauer im Blick behalten.
#BTC #Bitcoin #BitcoinCore #Krypto
DYOR. Keine Anlageberatung.
17
Code ist das neue Schlachtfeld.
Bitcoin-Core-Entwickler setzen kritische Änderungen an Sicherheitsregeln um, um der wachsenden Bedrohung durch KI-gesteuerte Exploits entgegenzuwirken. Da große Sprachmodelle immer besser darin werden, Schwachstellen in komplexen Codebasen zu identifizieren, wird das Zeitfenster zum Beheben von Fehlern immer kleiner. Dieser Wandel markiert eine grundlegende Veränderung darin, wie die Protokollsicherheit verwaltet werden muss, denn automatisierte Tools übertreffen menschliche Prüfer zunehmend beim Aufspüren kritischer Schwachstellen.
#BitcoinCore #CyberSecurity ⠀
17

·
--
【Marktnews】Bitcoin Core ändert seine Regeln zur Offenlegung von Schwachstellen: „leicht auffindbare“ Schwachstellen werden nicht mehr langfristig geheim gehalten. Für unterstützte Versionen sollen so schnell wie möglich Patches veröffentlicht und die Öffentlichkeit informiert werden.
Entwickler Poinsot: Solche Schwachstellen lassen sich sogar mit einfachen LLM-Prompts aufspüren. Sie geheim zu halten, bringt wenig und verzögert stattdessen die Veröffentlichung. Schwachstellen mit geringem Risiko werden nach zwei Wochen offengelegt. Bei mittlerem und hohem Risiko erfolgt die Offenlegung zwei Wochen, nachdem die letzte Version nicht mehr unterstützt wird. Kritische Schwachstellen werden über ein Sonderverfahren behandelt.
Ist „sofort offenlegen“ sicherer oder liefert es Angreifern Informationen? Diskutiert in den Kommentaren!
$BTC $ETH $BNB
#比特币 #BitcoinCore #Cybersicherheit
(Quelle: Wu Shuo Blockchain)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden. Bitte handeln Sie mit Vorsicht.
8

·
--
Gerade bei Cointelegraph / Bitcoin Core gesehen: Die Verantwortlichen aktualisieren ihre Richtlinie zur Offenlegung von Sicherheitslücken – denn durch große Sprachmodelle sind manche Schwachstellen „viel zu leicht zu finden“, und sie weiter unter Verschluss zu halten, bringt nicht mehr viel.
Der Kernpunkt: Entwickler Antoine Poinsot schrieb auf der Entwickler-Mailingliste, dass Schwachstellen früher oft lange vertraulich behandelt wurden, damit Nutzer Zeit für ein Upgrade hatten. Patches ließen sich jedoch nicht in ältere Hauptversionen integrieren – man musste also auf die nächste Hauptversion warten. Wird eine Schwachstelle nun als „leicht auffindbar“ eingestuft (etwa weil sich damit ein einfacher LLM-Prompt aufspüren lässt), sollen so bald wie möglich Patch-Versionen für alle noch unterstützten Hauptversionen erscheinen, zusammen mit einer Sicherheitsmeldung. Die üblichen Sperrfristen nach Schweregrad gelten dann nicht.
Für andere Schwachstellen gelten weiterhin die bisherigen Fristen: geringes Risiko – Offenlegung zwei Wochen nach Veröffentlichung der gepatchten Hauptversion; mittleres bis hohes Risiko – Offenlegung zwei Wochen nach dem EOL der betroffenen Version (etwa ein Jahr nach der Behebung in einer neuen Hauptversion); kritische Fälle fallen nicht unter das Standardverfahren und werden vorübergehend individuell behandelt. Im August meldete das Bitcoin Red Team bei rund 390 Projekten fast 5.000 potenzielle Probleme; damals war etwa ein Fünftel davon reproduziert. Im selben Monat forderte Core Lightning wegen mehrerer von KI generierter Schwachstellenmeldungen Nodes zum Upgrade oder zur Abschaltung auf.
KI senkt die Hürde, Schwachstellen zu finden. Die Verantwortlichen müssen deshalb schneller patchen und früher informieren.
$BTC #BitcoinCore #Sicherheit
1

Bitcoin Core passt seine Sicherheitspolitik an das Zeitalter der KI-gestützten Offenlegung von Schwachstellen an
- Bitcoin Core aktualisiert seine Sicherheitspolitik: Das Zurückhalten einiger Schwachstellen bringt nicht mehr viele Vorteile, da KI Fehler schneller erkennen lässt.
- Die Änderung spiegelt die Realität wider: Werkzeuge der künstlichen Intelligenz verbessern die Erkennung von Schwachstellen im Quellcode.
- Bitcoin Core hat keine konkreten Details dazu bekannt gegeben, welche Schwachstellen betroffen sind oder wann die neue Richtlinie in Kraft tritt.
#BitcoinCore #CryptoSecurity #AI #Blockchain
$btc #btc
vlikevn Titanbot
Quelle: CoinTelegraph
1

·
--
🚨 Die Datenschutzverbesserung von Bitcoin Core wurde nun in den v32-Code integriert, während v31.1 weiterhin die stabile Version ist. Dieses optionale Upgrade verbessert die Vertraulichkeit von Transaktionen, ohne den Konsens zu verändern. Für BTCUSDT könnte ein stärkerer Datenschutz das Vertrauen langfristiger Anleger stärken und Risiken durch Blockchain-Analysen verringern. Eine Auswirkung auf den Preis wird nicht impliziert, doch Smart Money betrachtet eine Stärkung des Protokolls oft als bullisches Signal für die Widerstandsfähigkeit des Netzwerks. Wie könnte ein verbesserter Datenschutz die institutionelle BTC-Akzeptanz im kommenden Quartal beeinflussen?
#BitcoinCore
$BTC #TradingSignal #CryptoAnalysis
#BitcoinCore
$BTC #TradingSignal #CryptoAnalysis
97
·
--
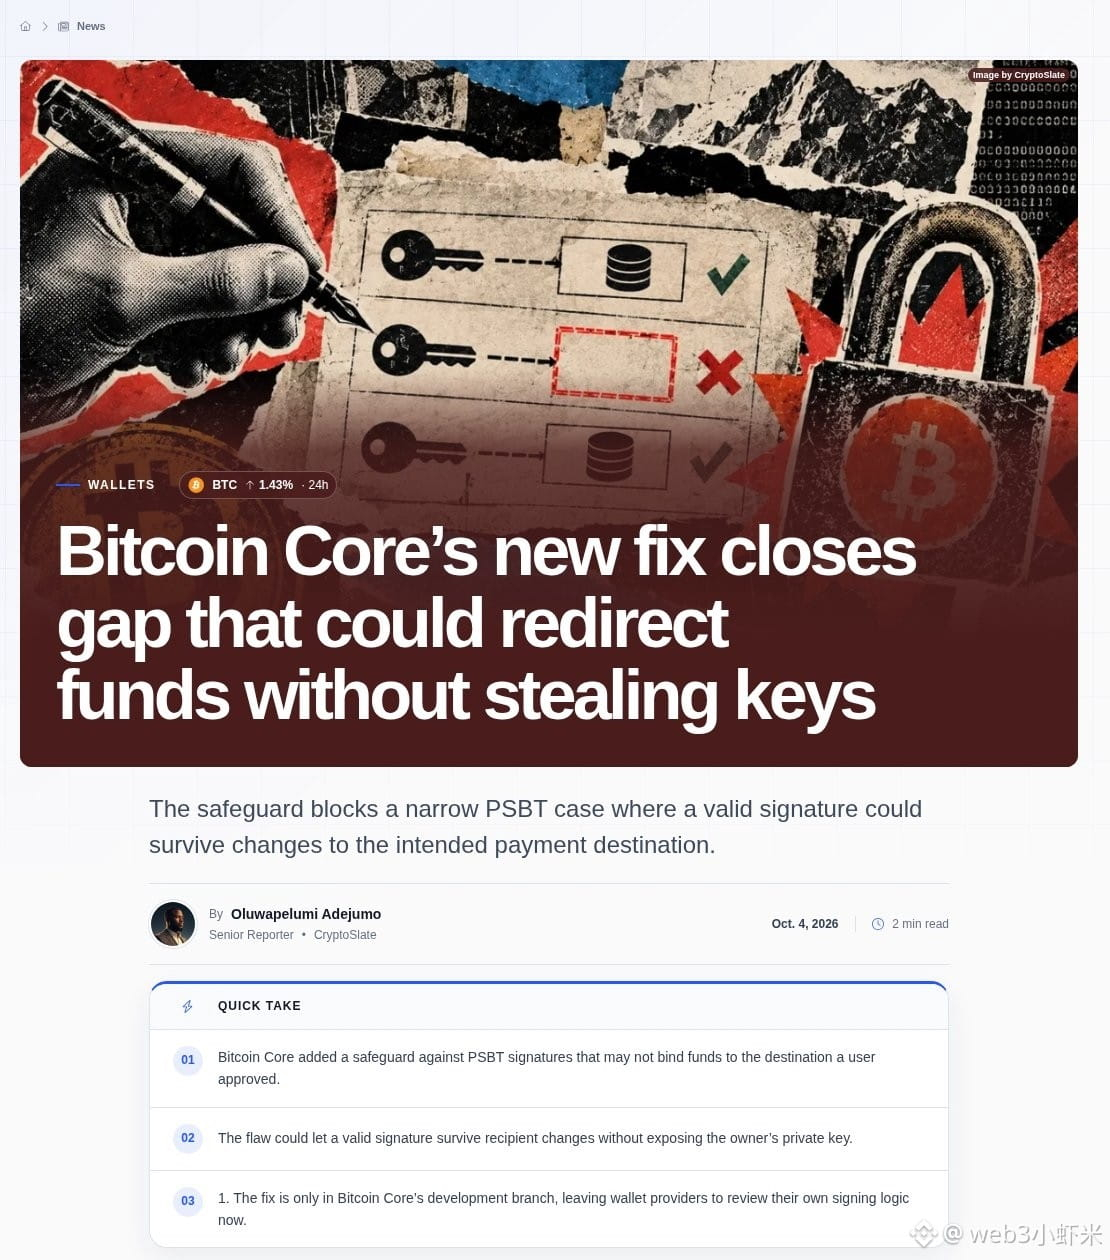
Bin gerade auf eine Sicherheitskorrektur auf niedriger Ebene bei Bitcoin-Wallets gestoßen – wer Hardware-Wallets, Multisig oder Offline-Signaturen nutzt, sollte aufmerksam sein 👀
Laut CryptoSlate und Bitcoin Optech hat Bitcoin Core am 25. September einen neuen Schutz in den Entwicklungszweig übernommen: Er soll verhindern, dass in einer PSBT (teilweise signierten Transaktion) Signaturen erstellt werden, die nicht an eine Empfangsadresse gebunden sind.
Das Problem betrifft den Signaturmodus SIGHASH_SINGLE: Gibt es an der entsprechenden Position in der Transaktion keinen Output, ist die Signatur trotzdem gültig. Unter bestimmten Bedingungen kann jedoch der Empfänger geändert werden. Der private Schlüssel wird dabei nicht offengelegt. Das Risiko besteht vielmehr darin, dass du Adresse A bestätigst, die Signatur A aber nicht festschreibt. Solche Signaturen mit klassischen Legacy-Inputs könnten sogar für andere Coins wiederverwendet werden, die von demselben Schlüssel kontrolliert werden. Bei SegWit v0 ist es etwas besser: Die Signatur bindet die ausgegebenen Coins und ihren Betrag ein, aber nicht den Empfangs-Output.
Die Schnittstelle von Bitcoin Core zum Signieren von Raw-Transaktionen hat solche Fälle bereits zuvor abgewiesen. Über den PSBT-Pfad (zum Beispiel walletprocesspsbt) konnten Signaturen jedoch weiterhin erstellt werden. Mit dieser Änderung wird die Prüfung in die gemeinsame Signaturlogik verlagert.
Wichtig: Bis zum 4. Oktober ist noch keine offizielle Version mit dieser Korrektur veröffentlicht worden. Wallets und Anbieter von Hardware-Signierlösungen müssen daher vorerst selbst prüfen, wie sie Anfragen mit SIGHASH_SINGLE behandeln.
Eine gültige Signatur und ein sicherer privater Schlüssel bedeuten nicht automatisch, dass das Geld auch dort landet, wo du es bestätigt hast. Das sollte man im Hinterkopf behalten.
$BTC #比特币 #钱包安全 #BitcoinCore
30
·
--
Die Bitcoin-Infrastruktur ist gerade deutlich effizienter geworden – und die meisten werden es wahrscheinlich nicht einmal bemerken. ⚡
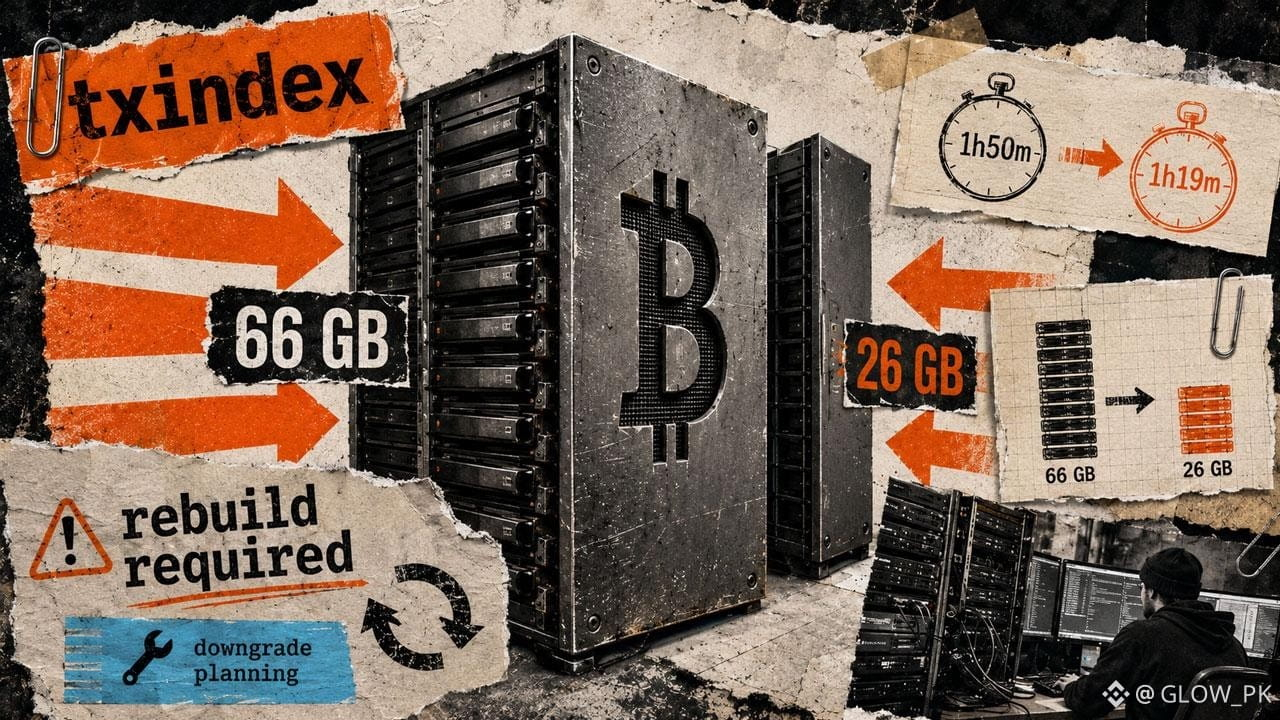
Ein Bitcoin Core Mainnet-Test hat eine optionale Node-Datenbank von etwa 66 GB auf nur 26 GB reduziert. Das entspricht ungefähr einer 61%igen Verringerung.
Aber es gibt einen wichtigen Haken: Ein einfaches Upgrade schaltet für bestehende „-txindex“-Nutzer die vollen Einsparungen nicht frei. Das alte Datenbankformat bleibt bestehen, sofern Betreiber es nicht neu aufbauen.
Die eigentliche Botschaft ist also nicht nur „40 GB gespart“. Es ist eine Erinnerung daran, dass Protokollsoftware deutlich effizienter werden kann, ohne Bitcoin selbst zu verändern.
Weniger Speicher-Overhead könnte das Betreiben fortgeschrittener Node-Konfigurationen zugänglicher machen – aber nur für diejenigen, die bereit sind, sie neu aufzubauen. 👀
Würdest du deine Node neu aufbauen, um 40 GB zu sparen? 🤔
{future}(BTCUSDT)
#Bitcoin #BTC #Crypto #Blockchain #BitcoinCore
Die Bitcoin-Infrastruktur ist gerade deutlich effizienter geworden – und die meisten werden es wahrscheinlich nicht einmal bemerken. ⚡
Ein Bitcoin Core Mainnet-Test hat eine optionale Node-Datenbank von etwa 66 GB auf nur 26 GB reduziert. Das entspricht ungefähr einer 61%igen Verringerung.
Aber es gibt einen wichtigen Haken: Ein einfaches Upgrade schaltet für bestehende „-txindex“-Nutzer die vollen Einsparungen nicht frei. Das alte Datenbankformat bleibt bestehen, sofern Betreiber es nicht neu aufbauen.
Die eigentliche Botschaft ist also nicht nur „40 GB gespart“. Es ist eine Erinnerung daran, dass Protokollsoftware deutlich effizienter werden kann, ohne Bitcoin selbst zu verändern.
Weniger Speicher-Overhead könnte das Betreiben fortgeschrittener Node-Konfigurationen zugänglicher machen – aber nur für diejenigen, die bereit sind, sie neu aufzubauen. 👀
Würdest du deine Node neu aufbauen, um 40 GB zu sparen? 🤔
#Bitcoin #BTC #Crypto #Blockchain #BitcoinCore
301
·
--
$BTC
{spot}(BTCUSDT)
🟠 **Die Stärke von Bitcoin liegt in seiner Stabilität.** Sein Kernprotokoll sollte sich nur dann weiterentwickeln, wenn es wirklich unbedingt nötig ist—nicht für unnötige Experimente. Ein vorhersehbares, sicheres und dezentrales Netzwerk ist das, was Bitcoin weltweit Vertrauen eingebracht hat. Manchmal ist die beste Innovation, das zu schützen, was bereits funktioniert.
**Repariere nichts, was nicht kaputt ist.** ₿
#Bitcoin #BTC #BinanceSqauree #blockchains #BitcoinCore
$BTC
🟠 **Die Stärke von Bitcoin liegt in seiner Stabilität.** Sein Kernprotokoll sollte sich nur dann weiterentwickeln, wenn es wirklich unbedingt nötig ist—nicht für unnötige Experimente. Ein vorhersehbares, sicheres und dezentrales Netzwerk ist das, was Bitcoin weltweit Vertrauen eingebracht hat. Manchmal ist die beste Innovation, das zu schützen, was bereits funktioniert.
**Repariere nichts, was nicht kaputt ist.** ₿
#Bitcoin #BTC #BinanceSqauree #blockchains #BitcoinCore
115
Bitcoin Core 32.0 tritt in die letzte Testphase ein, noch vor dem geplanten Release am 10. Oktober. Das Upgrade bringt eine schnellere Blockvalidierung und eine intelligentere Schätzung von Gebühren, um die Effizienz des Netzwerks zu verbessern.
#BitcoinCore #MempoolFees
Bitcoin Core 32.0 tritt in die letzte Testphase ein, noch vor dem geplanten Release am 10. Oktober. Das Upgrade bringt eine schnellere Blockvalidierung und eine intelligentere Schätzung von Gebühren, um die Effizienz des Netzwerks zu verbessern.
#BitcoinCore #MempoolFees
#BitcoinCore #MempoolFees
6
·
--
⚠️ Die privatebroadcast-Funktion von Bitcoin Core 31.0 weist Datenschutzlücken auf, die möglicherweise den Broadcast-Pfad von Transaktionen offenlegen! Bitte achtet auf zeitnahe Updates. #BTC #BitcoinCore #Datenschutzlücke
⚠️ Die privatebroadcast-Funktion von Bitcoin Core 31.0 weist Datenschutzlücken auf, die möglicherweise den Broadcast-Pfad von Transaktionen offenlegen! Bitte achtet auf zeitnahe Updates. #BTC #BitcoinCore #Datenschutzlücke
143
·
--
Bitcoin Core 32 führt die letzten Tests durch: Am 14.9. wurde RC1 geschlagen, das Ziel ist, dass am 10/10 die offizielle Version erscheint. Keine Änderung an den Konsensregeln; im Wesentlichen geht es darum, wie Knoten Gebühren schätzen, wie Blöcke verifiziert werden und wie Wallets Transaktionen zusammenstellen.
Bei der Gebührenschätzung wird genauer in den Mempool geschaut, wo Transaktionen gerade in der Schlange stehen; wenn die Überlast nachlässt, können Angebote schneller weiterkommen. Die Blockverifikation nutzt standardmäßig 8 Threads parallel zum Vorabrufen; das Nachverfolgen von Blöcken ist dadurch schneller. Mehrere walletbezogene Befehle sind standardmäßig auf PSBTv2 umgestellt—bei der Anbindung an Hardware-Wallets/Dienste sollte man die Kompatibilität im Blick behalten.
Außerdem wurden Risiken bei der Ausführung von Befehlen im walletnotify-Szenario behoben. Das Problem mit dem Speicherverbrauch des neuen Webdienstes wurde ebenfalls vor dem Rollout abgefangen. Wer Knoten betreibt, kann vorher erst einmal in der Testumgebung eine Runde drehen.$BTC #BitcoinCore
90
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
150,368 Aufrufe
1,185 Kommentare
2
#CanGoogleDefindItsCore
75,909 Aufrufe
827 Kommentare
3
#FOMCWatch
9.1M Aufrufe
28,460 Kommentare
4
#SKHynixUnveils$45BShareholderReturns
83 Aufrufe
5 Kommentare
5
#OSMOPlansToBurn100MTokensFromCommunityPool
3,099 Aufrufe
111 Kommentare
6
#EthereumDropsBelow$2300
12,568 Aufrufe
167 Kommentare
7
#BitcoinSlipsBelow$80KAgain
35,634 Aufrufe
133 Kommentare
8
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
78,958 Aufrufe
935 Kommentare
9
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
14,161 Aufrufe
101 Kommentare
10
#BitmineAdds10452ETH
131,707 Aufrufe
1,363 Kommentare