
Bullish Bold
14 Paylaşımlar
Bullish Bold
Şikayət et
İstifadəçini blokla
I'm Crypto Researcher & Trader:X-@BullishBold
15 İzlənilir
8.7K+ İzləyicilər
1.6K+ Bəyəndi
Postlar
·
--
Tərcüməyə bax
More data does not automatically mean better decisions. What matters is whether that data can actually be trusted.
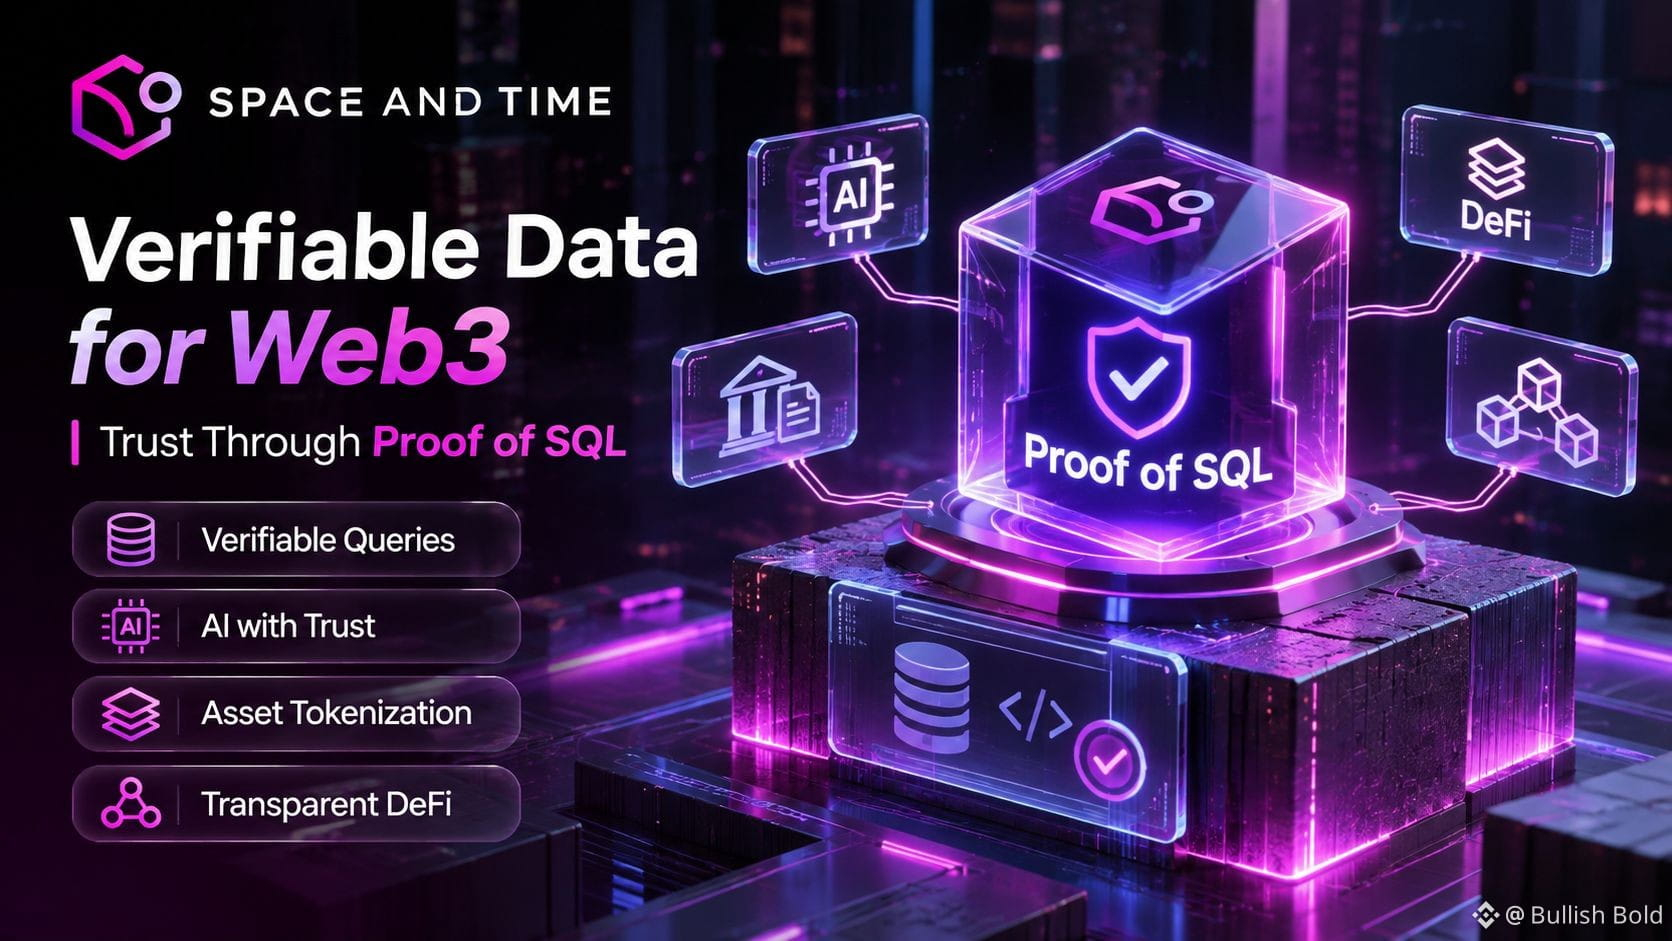
This is where Space and Time brings an interesting innovation to Web3.
Its Proof of SQL technology uses zero-knowledge proofs to verify that SQL queries are executed correctly against cryptographically committed data. Instead of asking users and smart contracts to blindly trust database results, Space and Time provides a way to independently verify them.
The potential applications go beyond blockchain analytics.
For AI, verified calculations can help agents work with more reliable information. For tokenization, it can connect off-chain asset records with on-chain activity. In DeFi, historical lending and repayment data can support more transparent risk assessments.
The important distinction is that verification proves data integrity and computational correctness, not that every original data source is truthful.
That is why verifiable data infrastructure matters for the next generation of Web3.
#sxt $SXT @SpaceandTimeDB
More data does not automatically mean better decisions. What matters is whether that data can actually be trusted.
This is where Space and Time brings an interesting innovation to Web3.
Its Proof of SQL technology uses zero-knowledge proofs to verify that SQL queries are executed correctly against cryptographically committed data. Instead of asking users and smart contracts to blindly trust database results, Space and Time provides a way to independently verify them.
The potential applications go beyond blockchain analytics.
For AI, verified calculations can help agents work with more reliable information. For tokenization, it can connect off-chain asset records with on-chain activity. In DeFi, historical lending and repayment data can support more transparent risk assessments.
The important distinction is that verification proves data integrity and computational correctness, not that every original data source is truthful.
That is why verifiable data infrastructure matters for the next generation of Web3.
#sxt $SXT @SpaceandTime
This is where Space and Time brings an interesting innovation to Web3.
Its Proof of SQL technology uses zero-knowledge proofs to verify that SQL queries are executed correctly against cryptographically committed data. Instead of asking users and smart contracts to blindly trust database results, Space and Time provides a way to independently verify them.
The potential applications go beyond blockchain analytics.
For AI, verified calculations can help agents work with more reliable information. For tokenization, it can connect off-chain asset records with on-chain activity. In DeFi, historical lending and repayment data can support more transparent risk assessments.
The important distinction is that verification proves data integrity and computational correctness, not that every original data source is truthful.
That is why verifiable data infrastructure matters for the next generation of Web3.
#sxt $SXT @SpaceandTime
3
244
·
--
UOLL-STRİTDƏ RİSK İŞTAHI ARTIR
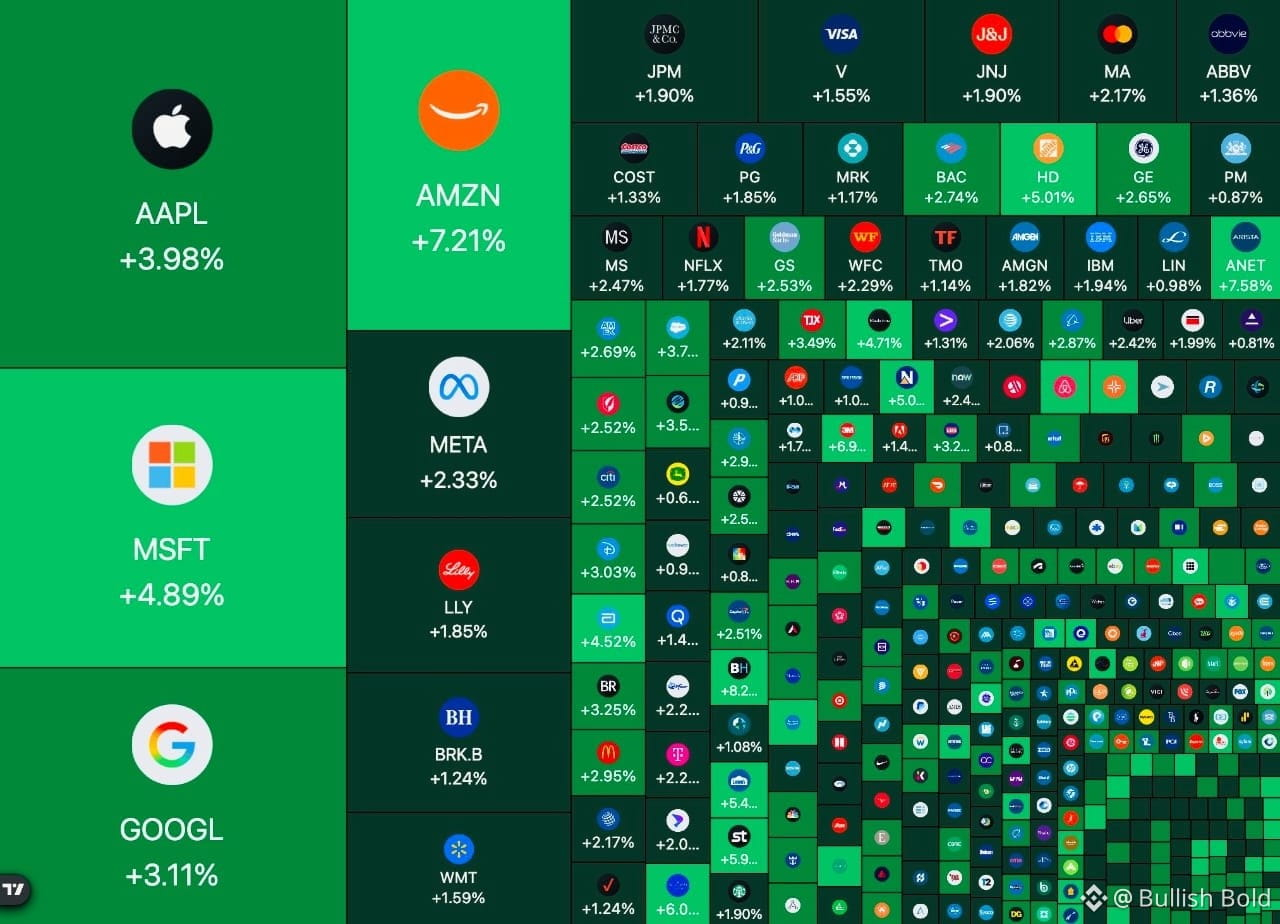
ABŞ səhmləri genişmiqyaslı bahalaşma göstərir.
Mənbənin məlumatına görə, Demokratlar hər iki palatada qalib gəldikdən sonra səhmlərə 1,1 trilyon dollar axıb.
Bu nikbinlik $BTC və kriptovalyutalara dair əhval-ruhiyyəni yüksəldə bilər.
Səhmlər kriptovalyuta deyil; yüksəliş tendensiyası əksinə çevrilə bilər. Risk iştahı yayılırmı?
UOLL-STRİTDƏ RİSK İŞTAHI ARTIR
ABŞ səhmləri genişmiqyaslı bahalaşma göstərir.
Mənbənin məlumatına görə, Demokratlar hər iki palatada qalib gəldikdən sonra səhmlərə 1,1 trilyon dollar axıb.
Bu nikbinlik $BTC və kriptovalyutalara dair əhval-ruhiyyəni yüksəldə bilər.
Səhmlər kriptovalyuta deyil; yüksəliş tendensiyası əksinə çevrilə bilər. Risk iştahı yayılırmı?
ABŞ səhmləri genişmiqyaslı bahalaşma göstərir.
Mənbənin məlumatına görə, Demokratlar hər iki palatada qalib gəldikdən sonra səhmlərə 1,1 trilyon dollar axıb.
Bu nikbinlik $BTC və kriptovalyutalara dair əhval-ruhiyyəni yüksəldə bilər.
Səhmlər kriptovalyuta deyil; yüksəliş tendensiyası əksinə çevrilə bilər. Risk iştahı yayılırmı?
4
610
·
--
Artım
Doğrulanıb
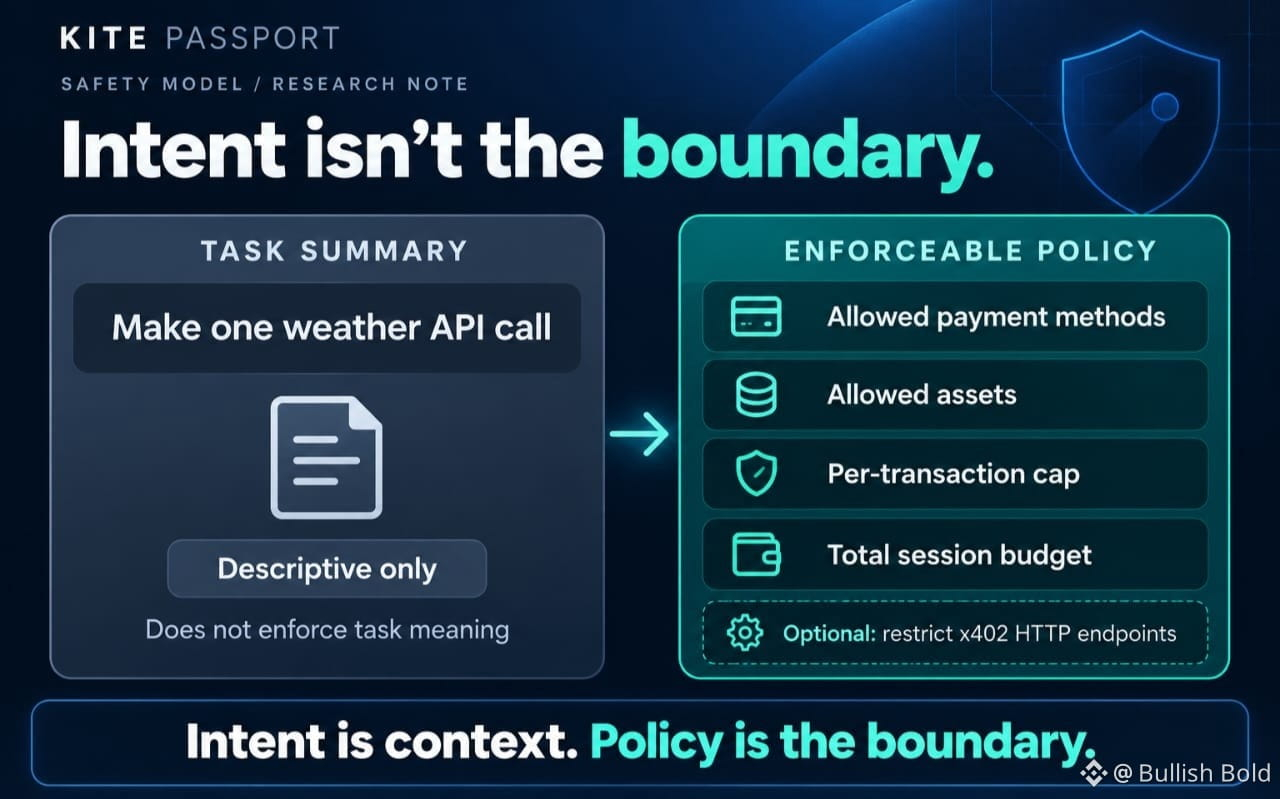
Kite-ın Passport sənədlərindəki bir cümlə onun təhlükəsizlik modelini necə başa düşdüyümü dəyişir: sessiyanın tapşırıq xülasəsi açıq şəkildə yalnız təsviri xarakter daşıyır.
Sessiyanı “hava məlumatları API-sinə bir dəfə müraciət et” adlandırmaq özlüyündə agenti yalnız bunu etməyə məcbur etmir.
İcra oluna bilən məhdudiyyətlər başqa yerdədir: icazə verilən ödəniş üsulları və aktivlər, hər əməliyyat üçün limit, ümumi büdcə və x402 ödənişinin hansı HTTP son nöqtələrindən istifadə edə biləcəyi kimi əlavə məhdudiyyətlər.
Bu fərq vacibdir. Təbii dildə ifadə olunan niyyət insana təsdiqi nəzərdən keçirməyə kömək edir; xərcləri məhdudlaşdıran isə strukturlaşdırılmış siyasətdir.
Agentin bəyan etdiyi niyyətə təhlükəsizlik nəzarəti kimi yanaşmamaq üçün bu yanaşmaların ayrılmasını bəyənirəm.
Amma bu, real bir dizayn sualı doğurur: rahatlıq geniş səlahiyyət ötürülməsinə çevrilməzdən əvvəl istifadəçilər sessiyaların əhatə dairəsini nə qədər dar müəyyən etməlidirlər?
GoKiteAI Passport-u inkişaf etdirdikcə diqqət yetirəcəyim məqam budur.
@GoKiteAI #KiteBBW $KITE
Kite-ın Passport sənədlərindəki bir cümlə onun təhlükəsizlik modelini necə başa düşdüyümü dəyişir: sessiyanın tapşırıq xülasəsi açıq şəkildə yalnız təsviri xarakter daşıyır.
Sessiyanı “hava məlumatları API-sinə bir dəfə müraciət et” adlandırmaq özlüyündə agenti yalnız bunu etməyə məcbur etmir.
İcra oluna bilən məhdudiyyətlər başqa yerdədir: icazə verilən ödəniş üsulları və aktivlər, hər əməliyyat üçün limit, ümumi büdcə və x402 ödənişinin hansı HTTP son nöqtələrindən istifadə edə biləcəyi kimi əlavə məhdudiyyətlər.
Bu fərq vacibdir. Təbii dildə ifadə olunan niyyət insana təsdiqi nəzərdən keçirməyə kömək edir; xərcləri məhdudlaşdıran isə strukturlaşdırılmış siyasətdir.
Agentin bəyan etdiyi niyyətə təhlükəsizlik nəzarəti kimi yanaşmamaq üçün bu yanaşmaların ayrılmasını bəyənirəm.
Amma bu, real bir dizayn sualı doğurur: rahatlıq geniş səlahiyyət ötürülməsinə çevrilməzdən əvvəl istifadəçilər sessiyaların əhatə dairəsini nə qədər dar müəyyən etməlidirlər?
GoKiteAI Passport-u inkişaf etdirdikcə diqqət yetirəcəyim məqam budur.
@KITE AI 中文 #KiteBBW $KITE
Sessiyanı “hava məlumatları API-sinə bir dəfə müraciət et” adlandırmaq özlüyündə agenti yalnız bunu etməyə məcbur etmir.
İcra oluna bilən məhdudiyyətlər başqa yerdədir: icazə verilən ödəniş üsulları və aktivlər, hər əməliyyat üçün limit, ümumi büdcə və x402 ödənişinin hansı HTTP son nöqtələrindən istifadə edə biləcəyi kimi əlavə məhdudiyyətlər.
Bu fərq vacibdir. Təbii dildə ifadə olunan niyyət insana təsdiqi nəzərdən keçirməyə kömək edir; xərcləri məhdudlaşdıran isə strukturlaşdırılmış siyasətdir.
Agentin bəyan etdiyi niyyətə təhlükəsizlik nəzarəti kimi yanaşmamaq üçün bu yanaşmaların ayrılmasını bəyənirəm.
Amma bu, real bir dizayn sualı doğurur: rahatlıq geniş səlahiyyət ötürülməsinə çevrilməzdən əvvəl istifadəçilər sessiyaların əhatə dairəsini nə qədər dar müəyyən etməlidirlər?
GoKiteAI Passport-u inkişaf etdirdikcə diqqət yetirəcəyim məqam budur.
@KITE AI 中文 #KiteBBW $KITE
5
212
·
--
Artım
Doğrulanıb
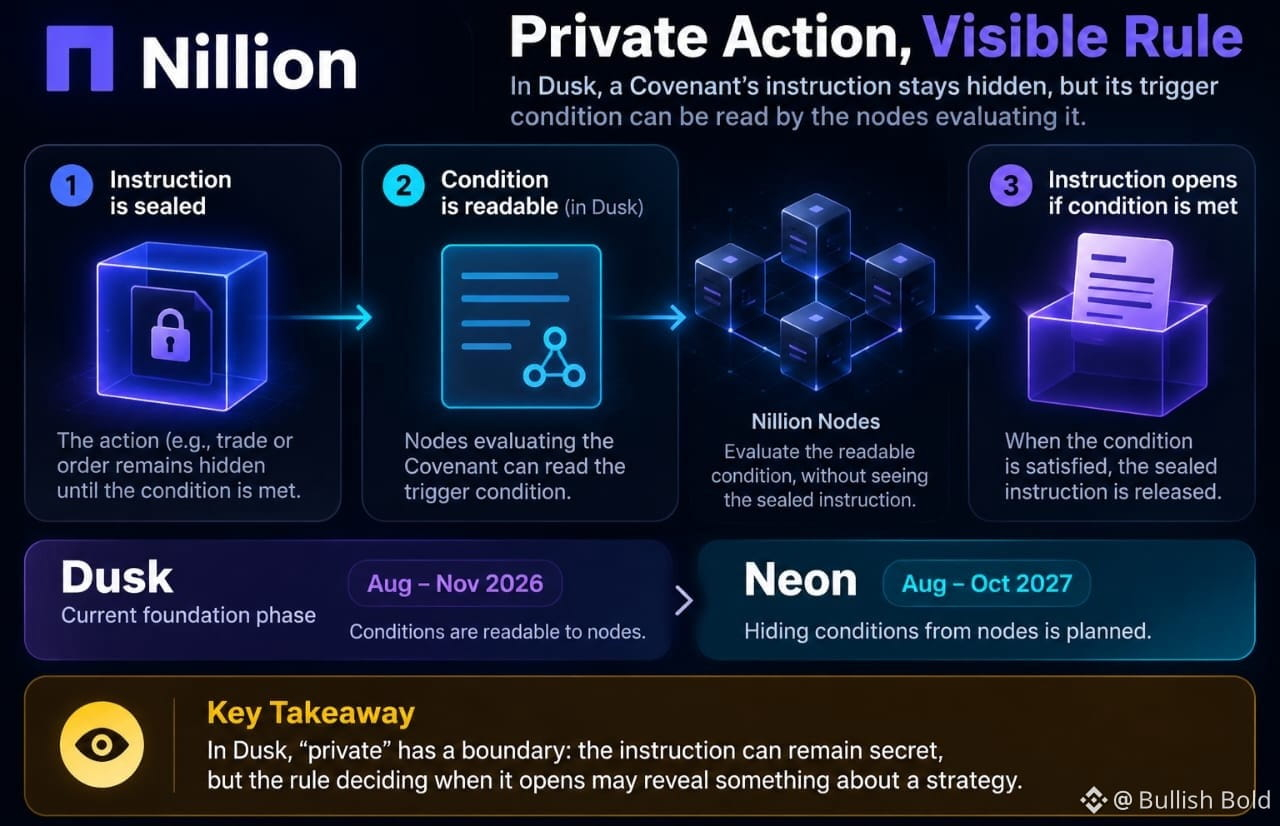
Nillion-un Dusk yol xəritəsində məni düşündürən məqam: Kovenantın təlimatı möhürlənə bilər, amma onu qiymətləndirən qovşaqlar üçün işə düşmə şərti oxunaqlı qalır.
Bu, kənar şəxslərin məlumatı oxuyub-oxuya bilməyəcəyindən daha incə bir məxfilik sualıdır: buraxılışı idarə edən qaydanı kim görə bilər?
Bu fərq önəmlidir.
Kovenant bir əməliyyatı — məsələn, ticarəti və ya sifarişi — şərt yerinə yetirilənədək gizli saxlayır.
Lakin Nillion-un yol xəritəsində bildirilir ki, ilkin mərhələlərdə qovşaqlar şərtləri oxuya bilər; onları qovşaqlardan gizlətmək isə Neon mərhələsi üçün planlaşdırılıb (avqust–oktyabr 2027). Dusk hazırkı təməl mərhələdir (avqust–noyabr 2026).
İşə düşmə şərtinin özü ticarət həddini və ya vaxt seçimini kodlaşdırdıqda bu fərq önəm qazanır.
Deməli, “məxfi” olmağın da sərhədi var.
Məlumatın özü gizli qala bilər, amma onun nə vaxt açılacağını müəyyən edən qayda infrastruktura onu yoxlayan sistem vasitəsilə strategiya haqqında nəsə açıqlaya bilər. Bu, dizaynı mənasız etmir; məxfiliyin mərhələlərlə təmin olunduğunu və hər mərhələnin fərqli təhlükə modelinə malik olduğunu göstərir.
Encrypted Markets üçün işə salınma zamanı təlimatı gizlətmək kifayətdirmi, yoxsa faydalı məxfilik üçün şərti də gizlətmək lazımdır?
NIL ətrafında izlədiyim məsələ budur.
$NIL @nillionnetwork #NIL
Nillion-un Dusk yol xəritəsində məni düşündürən məqam: Kovenantın təlimatı möhürlənə bilər, amma onu qiymətləndirən qovşaqlar üçün işə düşmə şərti oxunaqlı qalır.
Bu, kənar şəxslərin məlumatı oxuyub-oxuya bilməyəcəyindən daha incə bir məxfilik sualıdır: buraxılışı idarə edən qaydanı kim görə bilər?
Bu fərq önəmlidir.
Kovenant bir əməliyyatı — məsələn, ticarəti və ya sifarişi — şərt yerinə yetirilənədək gizli saxlayır.
Lakin Nillion-un yol xəritəsində bildirilir ki, ilkin mərhələlərdə qovşaqlar şərtləri oxuya bilər; onları qovşaqlardan gizlətmək isə Neon mərhələsi üçün planlaşdırılıb (avqust–oktyabr 2027). Dusk hazırkı təməl mərhələdir (avqust–noyabr 2026).
İşə düşmə şərtinin özü ticarət həddini və ya vaxt seçimini kodlaşdırdıqda bu fərq önəm qazanır.
Deməli, “məxfi” olmağın da sərhədi var.
Məlumatın özü gizli qala bilər, amma onun nə vaxt açılacağını müəyyən edən qayda infrastruktura onu yoxlayan sistem vasitəsilə strategiya haqqında nəsə açıqlaya bilər. Bu, dizaynı mənasız etmir; məxfiliyin mərhələlərlə təmin olunduğunu və hər mərhələnin fərqli təhlükə modelinə malik olduğunu göstərir.
Encrypted Markets üçün işə salınma zamanı təlimatı gizlətmək kifayətdirmi, yoxsa faydalı məxfilik üçün şərti də gizlətmək lazımdır?
NIL ətrafında izlədiyim məsələ budur.
$NIL @Nillion #NIL
Bu, kənar şəxslərin məlumatı oxuyub-oxuya bilməyəcəyindən daha incə bir məxfilik sualıdır: buraxılışı idarə edən qaydanı kim görə bilər?
Bu fərq önəmlidir.
Kovenant bir əməliyyatı — məsələn, ticarəti və ya sifarişi — şərt yerinə yetirilənədək gizli saxlayır.
Lakin Nillion-un yol xəritəsində bildirilir ki, ilkin mərhələlərdə qovşaqlar şərtləri oxuya bilər; onları qovşaqlardan gizlətmək isə Neon mərhələsi üçün planlaşdırılıb (avqust–oktyabr 2027). Dusk hazırkı təməl mərhələdir (avqust–noyabr 2026).
İşə düşmə şərtinin özü ticarət həddini və ya vaxt seçimini kodlaşdırdıqda bu fərq önəm qazanır.
Deməli, “məxfi” olmağın da sərhədi var.
Məlumatın özü gizli qala bilər, amma onun nə vaxt açılacağını müəyyən edən qayda infrastruktura onu yoxlayan sistem vasitəsilə strategiya haqqında nəsə açıqlaya bilər. Bu, dizaynı mənasız etmir; məxfiliyin mərhələlərlə təmin olunduğunu və hər mərhələnin fərqli təhlükə modelinə malik olduğunu göstərir.
Encrypted Markets üçün işə salınma zamanı təlimatı gizlətmək kifayətdirmi, yoxsa faydalı məxfilik üçün şərti də gizlətmək lazımdır?
NIL ətrafında izlədiyim məsələ budur.
$NIL @Nillion #NIL
1
5
145
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
3,042 baxış
Müzakirə edir: 87
FOMC iclasının protokolu | Fed protokolu göstərir ki, rəsmilərin demək olar ki, hamısı faizlərin daha da artırılacağını gözləyir, bəziləri isə dekabrda daha böyük artıma açıqdır
Binance News
·32 bəyənmə
·44.5k baxış
AnthropicToDebutAfter$83IPOPricing
1,668 baxış
Müzakirə edir: 12
SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
8 baxış
Müzakirə edir: 10