
Mester Ken
290 Paylaşımlar
Mester Ken
Şikayət et
İstifadəçini blokla
هل تريد الربح تابعني و ستربح بأذن الله
Yüksək tezlikli treyder
3.2 il
37 İzlənilir
178 İzləyicilər
214 Bəyəndi
Postlar
Hamısı
Sitatlar
Videolar
Canlı
BƏRKİDİLDİ
·
--
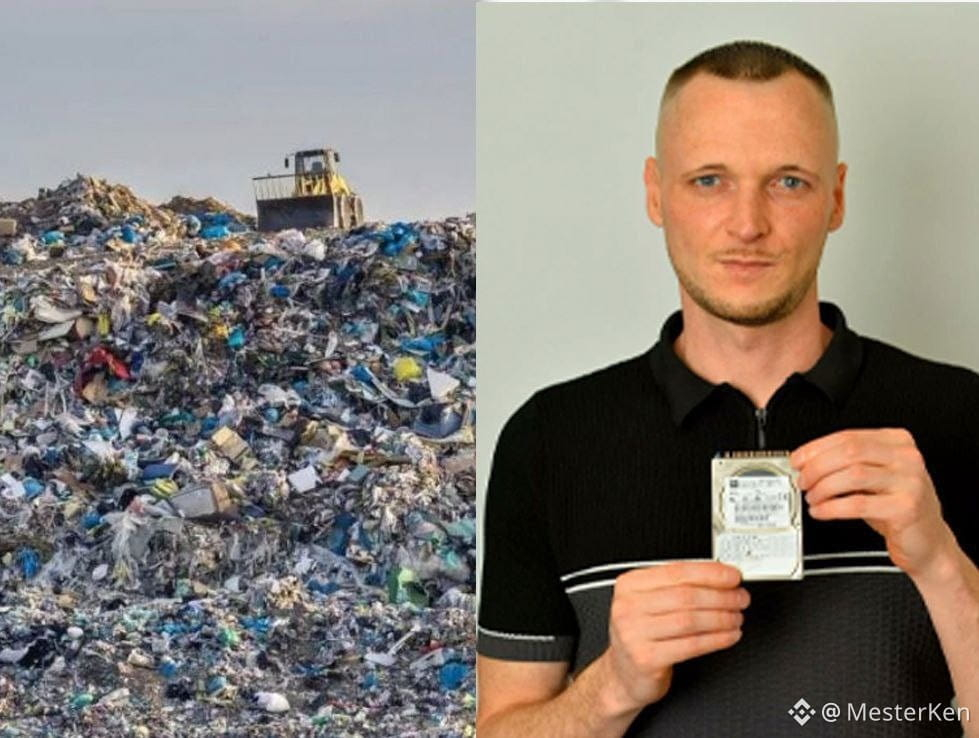
Kompüter mühəndisi "Ceyms Houls" 2013-cü ildə böyük zibilxanada itirdikdən sonra, hazırda dəyəri təxminən 950 milyon dollar olan 8.000 bitkoinin açarlarını ehtiva edən sərt diski 12 il ərzində axtarıb başa çatdırdı.
Kompüter mühəndisi "Ceyms Houls" 2013-cü ildə böyük zibilxanada itirdikdən sonra, hazırda dəyəri təxminən 950 milyon dollar olan 8.000 bitkoinin açarlarını ehtiva edən sərt diski 12 il ərzində axtarıb başa çatdırdı.
30
1
30
31.8k
BƏRKİDİLDİ
·
--
Kripto #LAB , hər kəsin gözlədiyi $LAB sıfırlanacaq.
Kripto #LAB , hər kəsin gözlədiyi $LAB sıfırlanacaq.
1
6
2.3k
·
--
Artım
1
545
·
--
Artım
Tərcüməyə bax
عملة $NEAR ستنفجر في الوقت المقبل تذكرو هذا البوست
عملة $NEAR ستنفجر في الوقت المقبل تذكرو هذا البوست
1
89
·
--
7
12
23.1k
·
--
Azalma
Tərcüməyə bax
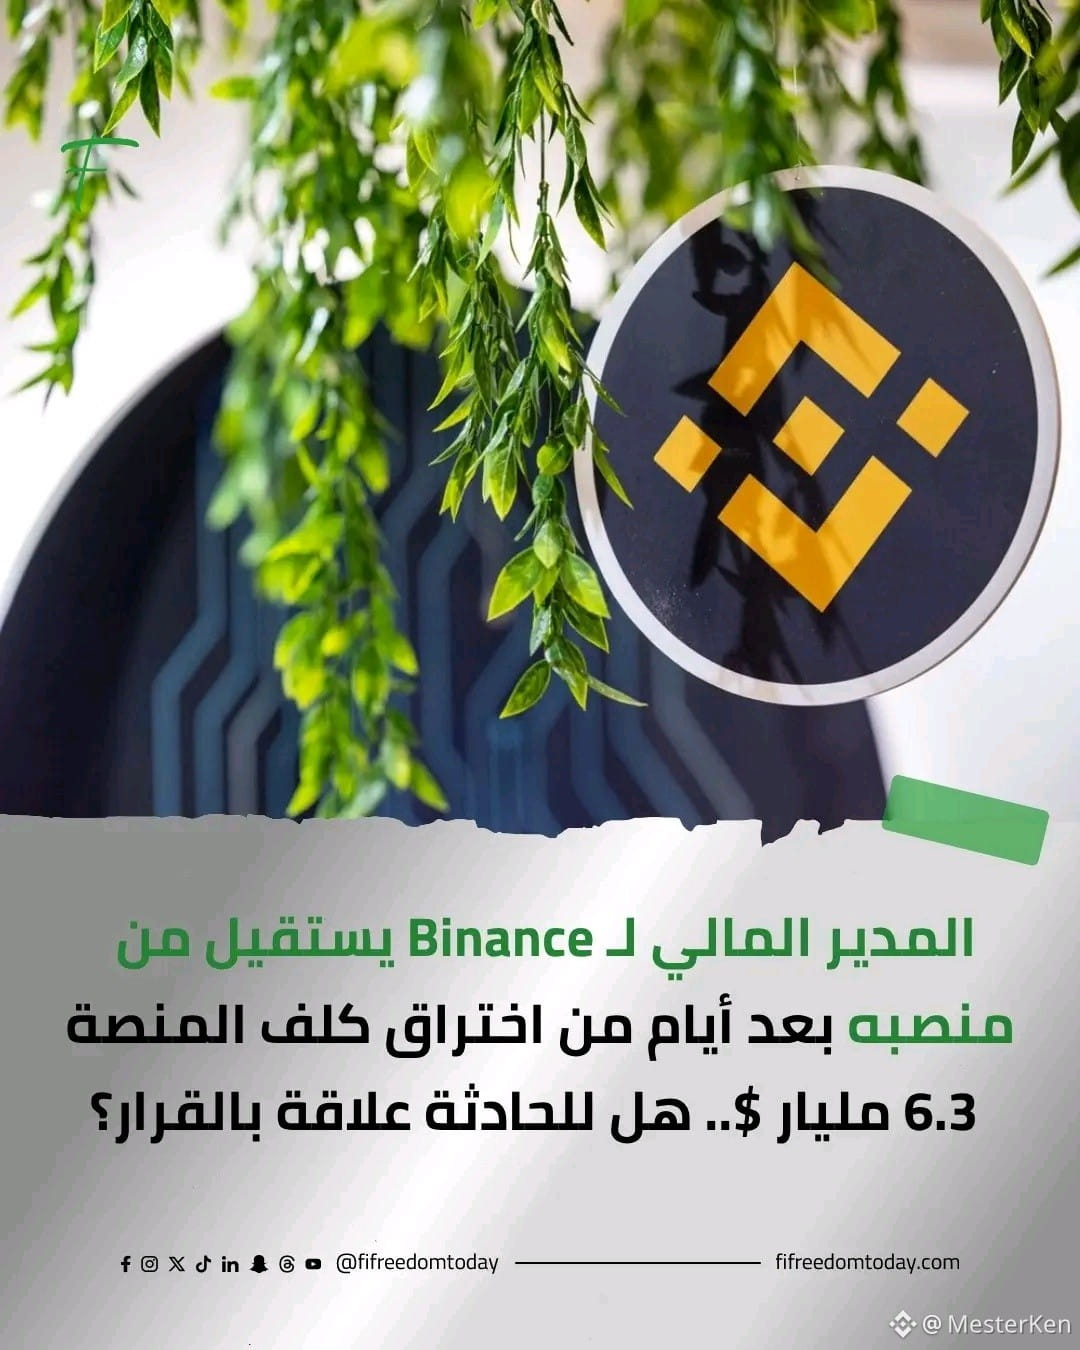
أعلنت منصة Binance مغادرة المدير المالي كايزر نغ، لمنصبه بعد أكثر من 5 سنوات في الشركة، بهدف إطلاق مشروع جديد، موضحة أن انتقاله كان مخططًا له مسبقًا، وأنها بدأت تنفيذ خطة انتقال المهام قبل نحو 6 أشهر.
ومن المقرر أن يخلفه جاستن ييك في منصب المدير المالي.
وتأتي المغادرة بعد أيام من تعرض مستخدمي المنصة لعملية اختراق تم الاستيلاء خلالها على عملات مشفرة بقيمة 6.3 مليار دولار، ما دفع Binance إلى تعليق عمليات السحب لعدة أيام.
وبعد استئناف السحب، سجل المستخدمون صافي سحوبات بلغ 3.6 مليار دولار خلال الساعات الأولى.
واتهمت Binance ومكتب التحقيقات الفيدرالي الأميركي مجموعة قرصنة كورية شمالية تُعرف باسم TraderTraitor بالوقوف وراء الهجوم، فيما أكدت المنصة أنها ستتحمل كامل الخسائر الناتجة عنه.
أعلنت منصة Binance مغادرة المدير المالي كايزر نغ، لمنصبه بعد أكثر من 5 سنوات في الشركة، بهدف إطلاق مشروع جديد، موضحة أن انتقاله كان مخططًا له مسبقًا، وأنها بدأت تنفيذ خطة انتقال المهام قبل نحو 6 أشهر.
ومن المقرر أن يخلفه جاستن ييك في منصب المدير المالي.
وتأتي المغادرة بعد أيام من تعرض مستخدمي المنصة لعملية اختراق تم الاستيلاء خلالها على عملات مشفرة بقيمة 6.3 مليار دولار، ما دفع Binance إلى تعليق عمليات السحب لعدة أيام.
وبعد استئناف السحب، سجل المستخدمون صافي سحوبات بلغ 3.6 مليار دولار خلال الساعات الأولى.
واتهمت Binance ومكتب التحقيقات الفيدرالي الأميركي مجموعة قرصنة كورية شمالية تُعرف باسم TraderTraitor بالوقوف وراء الهجوم، فيما أكدت المنصة أنها ستتحمل كامل الخسائر الناتجة عنه.
ومن المقرر أن يخلفه جاستن ييك في منصب المدير المالي.
وتأتي المغادرة بعد أيام من تعرض مستخدمي المنصة لعملية اختراق تم الاستيلاء خلالها على عملات مشفرة بقيمة 6.3 مليار دولار، ما دفع Binance إلى تعليق عمليات السحب لعدة أيام.
وبعد استئناف السحب، سجل المستخدمون صافي سحوبات بلغ 3.6 مليار دولار خلال الساعات الأولى.
واتهمت Binance ومكتب التحقيقات الفيدرالي الأميركي مجموعة قرصنة كورية شمالية تُعرف باسم TraderTraitor بالوقوف وراء الهجوم، فيما أكدت المنصة أنها ستتحمل كامل الخسائر الناتجة عنه.
138
·
--
Artım
Gec daxil oldum, tamahkar olmaq istəmədim; az qazanc zərərdən yaxşıdır.
Gec daxil oldum, tamahkar olmaq istəmədim; az qazanc zərərdən yaxşıdır.
3
73
·
--
Azalma
🟥 “Binance” platformasının birgə baş icraçı direktoru Riçard Tenq platformaya edilən hücum barədə:
▪️ Hücum edən şəxs hücum zamanı alətləri və hücum izlərini məhv edən “özünü məhv etmə” mexanizmindən istifadə edib
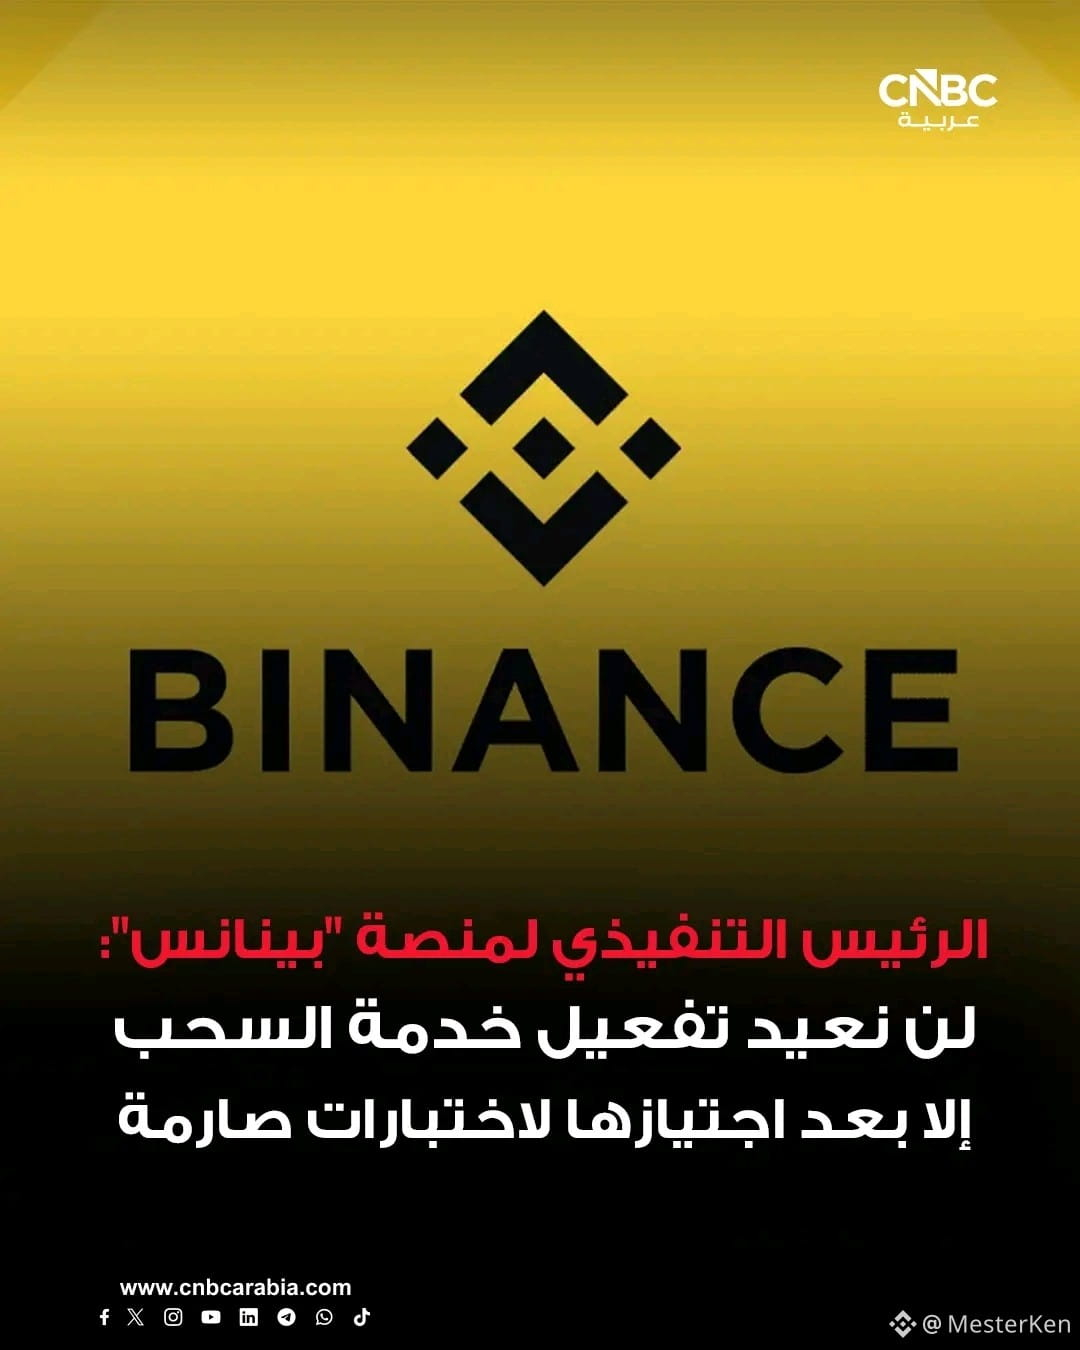
▪️ Hazırda vəsait çıxarma xidmətini yenidən qururuq və ciddi sınaqlardan keçmədən onu yenidən aktivləşdirməyəcəyik
▪️ Şirkətin bütün bölmələrində, o cümlədən son nöqtələr, bulud infrastrukturu, açarların idarə edilməsi və rəqəmsal imza əməliyyatları üzrə hərtərəfli təhlükəsizlik yoxlaması aparırıq
▪️ Bazar ertəsinə qədər “Ehtiyatların sübutu” (Proof of Reserves) haqqında tam hesabat dərc edəcəyik
▪️ Bu hadisədən təsirlənən hissə “Binance” platformasının özünə məxsus isti pul kisəsi (hot wallet) olub
▪️ Hücum edən şəxs isti pul kisəsi vasitəsilə “zəncir üzərində” (on-chain) əməliyyatların icrasına razılıq almaq üçün “EIP-7702” kimi tanınan, çoximzalı (multi-signature) protokoldan istifadə edib
🟥 “Binance” platformasının birgə baş icraçı direktoru Riçard Tenq platformaya edilən hücum barədə:
▪️ Hücum edən şəxs hücum zamanı alətləri və hücum izlərini məhv edən “özünü məhv etmə” mexanizmindən istifadə edib
▪️ Hazırda vəsait çıxarma xidmətini yenidən qururuq və ciddi sınaqlardan keçmədən onu yenidən aktivləşdirməyəcəyik
▪️ Şirkətin bütün bölmələrində, o cümlədən son nöqtələr, bulud infrastrukturu, açarların idarə edilməsi və rəqəmsal imza əməliyyatları üzrə hərtərəfli təhlükəsizlik yoxlaması aparırıq
▪️ Bazar ertəsinə qədər “Ehtiyatların sübutu” (Proof of Reserves) haqqında tam hesabat dərc edəcəyik
▪️ Bu hadisədən təsirlənən hissə “Binance” platformasının özünə məxsus isti pul kisəsi (hot wallet) olub
▪️ Hücum edən şəxs isti pul kisəsi vasitəsilə “zəncir üzərində” (on-chain) əməliyyatların icrasına razılıq almaq üçün “EIP-7702” kimi tanınan, çoximzalı (multi-signature) protokoldan istifadə edib
▪️ Hücum edən şəxs hücum zamanı alətləri və hücum izlərini məhv edən “özünü məhv etmə” mexanizmindən istifadə edib
▪️ Hazırda vəsait çıxarma xidmətini yenidən qururuq və ciddi sınaqlardan keçmədən onu yenidən aktivləşdirməyəcəyik
▪️ Şirkətin bütün bölmələrində, o cümlədən son nöqtələr, bulud infrastrukturu, açarların idarə edilməsi və rəqəmsal imza əməliyyatları üzrə hərtərəfli təhlükəsizlik yoxlaması aparırıq
▪️ Bazar ertəsinə qədər “Ehtiyatların sübutu” (Proof of Reserves) haqqında tam hesabat dərc edəcəyik
▪️ Bu hadisədən təsirlənən hissə “Binance” platformasının özünə məxsus isti pul kisəsi (hot wallet) olub
▪️ Hücum edən şəxs isti pul kisəsi vasitəsilə “zəncir üzərində” (on-chain) əməliyyatların icrasına razılıq almaq üçün “EIP-7702” kimi tanınan, çoximzalı (multi-signature) protokoldan istifadə edib
96
·
--
Məqalə
Tərcüməyə bax
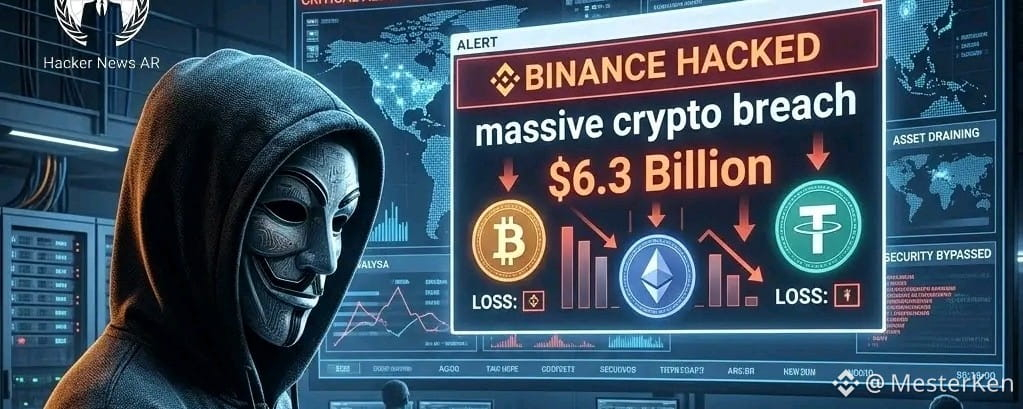
Binanceتعرضت منصة بينانس (Binance) لأكبر اختراق أمني في تاريخ العملات المشفرة، قُدّر بنحو 6.3 مليارات دولار. تسبب هذا الهجوم التاريخي في هزة عنيفة داخل أسواق الأصول الرقمية، مما دفع العملات الكبرى لتتراجع.
تحركت منصة بينانس بشكل عاجل بالتعاون مع شركائها في قطاع البلوكشين وتمكنت من تجميد ما يقارب 3 مليارات دولار من الأصول المتضررة لمنع تسييلها. وشمل ذلك قيام شركة "Tether" بتجميد نحو 1.57 مليار دولار من عملة USDT، وشركة "Circle" بتجميد أكثر من 800 مليون دولار من عملة USDC.
أظهرت التحقيقات الجارية حول اختراق منصة بينانس التاريخي تفاصيل تقنية معقدة تكشف عن تخطيط سيبراني متقدم ومستهدف عُرف بـ "هجوم سلسلة التوريد الداخلية".
نجح المهاجمون في اختراق الجهاز المحمول الشخصي والعملي لأحد مهندسي التطوير والعمليات (DevOps) في بينانس والوصول إليه عن بُعد، استغل القراصنة هذا الجهاز كوسيط للولوج إلى حاوية خدمات داخلية ضمن بيئة الحوسبة السحابية للمنصة.
الصدمة التقنية الكبرى كانت في كيفية سحب أموال بهذا الحجم رغم وجود أنظمة الحماية القائمة على التوقيع المتعدد (Multi-Sig):
• لم تُسرق المفاتيح الخاصة: أكدت التحقيقات أن المهاجمين لم يسرقوا المفاتيح الخاصة (Private Keys) للمحافظ الباردة أو الساخنة، وهو ما كان سيجعل استرداد الأموال مستحيلاً.
• تزييف بيئة العمل والموافقة: بدلاً من سرقة المفاتيح، استغل القراصنة وصولهم إلى نظام إدارة الهوية والصلاحيات الداخلي (IAM). قاموا بإنشاء برمجية خبيثة داخل الحاوية المخترقة تُمكّنهم من محاكاة طلبات سحب شرعية وتوجيهها إلى نظام "التوقيع الآلي" (Automated Signing Service).
• تخطي الحواجز الأمنية: نجحت هذه البرمجية في تزوير المعايير والشروط المطلوبة لتمرير المعاملات، مما جعل النظام الآلي يوقع على عمليات السحب الضخمة ظناً منه أنها أوامر برمجية داخلية معتمدة ومحدثة من فريق التطوير.
بمجرد خروج الأموال من محافظ بينانس، استخدم المهاجمون تكتيكات متطورة لتوزيعها ومحاولة إخفائها:
• العقود الذكية الخبيثة: قام المهاجمون بنشر عقود ذكية مخصصة (Custom Smart Contracts) على شبكات إيثريوم، وBNB Chain، وسولانا بشكل مسبق، واستخدموها كـ "مستودعات تجميع مؤقتة" لتوزيع الأموال المستحوذ عليها بسرعة فائقة (فلاش تداول).
• الجسور عبر الشبكات (Cross-Chain Bridges): تم تحويل الأصول على الفور عبر جسور لامركزية مجهولة الهوية لتشتيت مسار التحقيق بين عدة شبكات بلوكشين مختلفة في نفس الثواني.
• بروتوكولات الخلط (Crypto Mixers): تم تمرير مئات الملايين عبر أدوات خلط العملات لقطع إمكانية تتبع العناوين (رغم أن جهود التجميد نجحت في محاصرة حوالي 3 مليارات دولار منها قبل خلطها بالكامل).
للسيطرة على الهجوم وإيقاف النزيف، قام الفريق التقني لبينانس فوراً عزل وإبطال كافة صلاحيات الوصول والشهادات الرقمية الخاصة بالمهندس المتضرر والبيئة السحابية المحيطة به، وإعادة بناء الحاويات الأستراتيجية وتحديث نظام التوقيع المتعدد.
إليك أبرز المعلومات والقصص الهامة على هامش اختراق "بينانس":
🐋 حركة "الحوت" المجهول الذي أنقذ الموقف
• قبل إعلان بينانس الرسمي عن الاختراق، رصدت حسابات تتبع البلوكشين (مثل Whale Alert) حركة غريبة جداً لعملات مستقرة (USDT و USDC) يتم تحويلها بالمليارات من محافظ بينانس إلى عناوين مجهولة.
• هذا الرصد المجتمعي هو ما دفع شركات أمن البلوكشين لإطلاق الإنذار الأول، مما أجبر بروتوكولات العملات المستقرة على التحرك وتجميد نصف المبلغ قبل أن يتمكن المخترقون من سحبه أو غسيله بالكامل.
🎮 مهندس الـ DevOps.. ضحية "مكالمة توظيف وهمية"؟
• تشير تسريبات تقنية (لم تؤكدها بينانس رسمياً بعد، لكنها تتطابق مع أسلوب مجموعة Lazarus وكوريا الشمالية) إلى أن مهندس التطوير تم اختراقه عبر تكتيك الهندسة الاجتماعية.
• تلقى المهندس عرض عمل وهمي ومغري للغاية عبر منصة LinkedIn من شركة تقنية كبرى، وطُلب منه تحميل ملف (اختبار تقني)؛ وبمجرد تشغيل الملف على جهازه، تم زرع برمجية خبيثة سمحت للقراصنة بالتحكم في صلاحياته الإدارية داخل بينانس.
💸 مفارقة "رسوم الغاز" (Gas Fees) الخيالية
• لتسريع خروج الأموال وضمان عدم إيقاف المعاملات من قبل النظام، قام المخترقون بدفع رسوم شبكة (Gas Fees) قياسية وتاريخية عُدّت الأعلى في تاريخ شبكة إيثريوم وBNB لتمرير المعاملات في ثوانٍ معدودة قبل أن يتدخل مهندسو الأمن في بينانس.
📉 انتعاش المنصات اللامركزية (DEXs)
• على الهامش المالي، أدى قلق المستخدمين من المنصات المركزية بعد هذا الاختراق إلى هجرة جماعية مؤقتة للأموال نحو المنصات اللامركزية (مثل Uniswap و PancakeSwap)، حيث سجلت هذه المنصات قفزة بنسبة تتجاوز 40% في حجم التداول اليومي خلال ساعات من الحادثة، رغبةً من المستخدمين في الاحتفاظ بمفاتيحهم الخاصة بأنفسهم.
#HackerNews #Binance
Binance
تعرضت منصة بينانس (Binance) لأكبر اختراق أمني في تاريخ العملات المشفرة، قُدّر بنحو 6.3 مليارات دولار. تسبب هذا الهجوم التاريخي في هزة عنيفة داخل أسواق الأصول الرقمية، مما دفع العملات الكبرى لتتراجع.
تحركت منصة بينانس بشكل عاجل بالتعاون مع شركائها في قطاع البلوكشين وتمكنت من تجميد ما يقارب 3 مليارات دولار من الأصول المتضررة لمنع تسييلها. وشمل ذلك قيام شركة "Tether" بتجميد نحو 1.57 مليار دولار من عملة USDT، وشركة "Circle" بتجميد أكثر من 800 مليون دولار من عملة USDC.
أظهرت التحقيقات الجارية حول اختراق منصة بينانس التاريخي تفاصيل تقنية معقدة تكشف عن تخطيط سيبراني متقدم ومستهدف عُرف بـ "هجوم سلسلة التوريد الداخلية".
نجح المهاجمون في اختراق الجهاز المحمول الشخصي والعملي لأحد مهندسي التطوير والعمليات (DevOps) في بينانس والوصول إليه عن بُعد، استغل القراصنة هذا الجهاز كوسيط للولوج إلى حاوية خدمات داخلية ضمن بيئة الحوسبة السحابية للمنصة.
الصدمة التقنية الكبرى كانت في كيفية سحب أموال بهذا الحجم رغم وجود أنظمة الحماية القائمة على التوقيع المتعدد (Multi-Sig):
• لم تُسرق المفاتيح الخاصة: أكدت التحقيقات أن المهاجمين لم يسرقوا المفاتيح الخاصة (Private Keys) للمحافظ الباردة أو الساخنة، وهو ما كان سيجعل استرداد الأموال مستحيلاً.
• تزييف بيئة العمل والموافقة: بدلاً من سرقة المفاتيح، استغل القراصنة وصولهم إلى نظام إدارة الهوية والصلاحيات الداخلي (IAM). قاموا بإنشاء برمجية خبيثة داخل الحاوية المخترقة تُمكّنهم من محاكاة طلبات سحب شرعية وتوجيهها إلى نظام "التوقيع الآلي" (Automated Signing Service).
• تخطي الحواجز الأمنية: نجحت هذه البرمجية في تزوير المعايير والشروط المطلوبة لتمرير المعاملات، مما جعل النظام الآلي يوقع على عمليات السحب الضخمة ظناً منه أنها أوامر برمجية داخلية معتمدة ومحدثة من فريق التطوير.
بمجرد خروج الأموال من محافظ بينانس، استخدم المهاجمون تكتيكات متطورة لتوزيعها ومحاولة إخفائها:
• العقود الذكية الخبيثة: قام المهاجمون بنشر عقود ذكية مخصصة (Custom Smart Contracts) على شبكات إيثريوم، وBNB Chain، وسولانا بشكل مسبق، واستخدموها كـ "مستودعات تجميع مؤقتة" لتوزيع الأموال المستحوذ عليها بسرعة فائقة (فلاش تداول).
• الجسور عبر الشبكات (Cross-Chain Bridges): تم تحويل الأصول على الفور عبر جسور لامركزية مجهولة الهوية لتشتيت مسار التحقيق بين عدة شبكات بلوكشين مختلفة في نفس الثواني.
• بروتوكولات الخلط (Crypto Mixers): تم تمرير مئات الملايين عبر أدوات خلط العملات لقطع إمكانية تتبع العناوين (رغم أن جهود التجميد نجحت في محاصرة حوالي 3 مليارات دولار منها قبل خلطها بالكامل).
للسيطرة على الهجوم وإيقاف النزيف، قام الفريق التقني لبينانس فوراً عزل وإبطال كافة صلاحيات الوصول والشهادات الرقمية الخاصة بالمهندس المتضرر والبيئة السحابية المحيطة به، وإعادة بناء الحاويات الأستراتيجية وتحديث نظام التوقيع المتعدد.
إليك أبرز المعلومات والقصص الهامة على هامش اختراق "بينانس":
🐋 حركة "الحوت" المجهول الذي أنقذ الموقف
• قبل إعلان بينانس الرسمي عن الاختراق، رصدت حسابات تتبع البلوكشين (مثل Whale Alert) حركة غريبة جداً لعملات مستقرة (USDT و USDC) يتم تحويلها بالمليارات من محافظ بينانس إلى عناوين مجهولة.
• هذا الرصد المجتمعي هو ما دفع شركات أمن البلوكشين لإطلاق الإنذار الأول، مما أجبر بروتوكولات العملات المستقرة على التحرك وتجميد نصف المبلغ قبل أن يتمكن المخترقون من سحبه أو غسيله بالكامل.
🎮 مهندس الـ DevOps.. ضحية "مكالمة توظيف وهمية"؟
• تشير تسريبات تقنية (لم تؤكدها بينانس رسمياً بعد، لكنها تتطابق مع أسلوب مجموعة Lazarus وكوريا الشمالية) إلى أن مهندس التطوير تم اختراقه عبر تكتيك الهندسة الاجتماعية.
• تلقى المهندس عرض عمل وهمي ومغري للغاية عبر منصة LinkedIn من شركة تقنية كبرى، وطُلب منه تحميل ملف (اختبار تقني)؛ وبمجرد تشغيل الملف على جهازه، تم زرع برمجية خبيثة سمحت للقراصنة بالتحكم في صلاحياته الإدارية داخل بينانس.
💸 مفارقة "رسوم الغاز" (Gas Fees) الخيالية
• لتسريع خروج الأموال وضمان عدم إيقاف المعاملات من قبل النظام، قام المخترقون بدفع رسوم شبكة (Gas Fees) قياسية وتاريخية عُدّت الأعلى في تاريخ شبكة إيثريوم وBNB لتمرير المعاملات في ثوانٍ معدودة قبل أن يتدخل مهندسو الأمن في بينانس.
📉 انتعاش المنصات اللامركزية (DEXs)
• على الهامش المالي، أدى قلق المستخدمين من المنصات المركزية بعد هذا الاختراق إلى هجرة جماعية مؤقتة للأموال نحو المنصات اللامركزية (مثل Uniswap و PancakeSwap)، حيث سجلت هذه المنصات قفزة بنسبة تتجاوز 40% في حجم التداول اليومي خلال ساعات من الحادثة، رغبةً من المستخدمين في الاحتفاظ بمفاتيحهم الخاصة بأنفسهم.
#HackerNews #Binance
تحركت منصة بينانس بشكل عاجل بالتعاون مع شركائها في قطاع البلوكشين وتمكنت من تجميد ما يقارب 3 مليارات دولار من الأصول المتضررة لمنع تسييلها. وشمل ذلك قيام شركة "Tether" بتجميد نحو 1.57 مليار دولار من عملة USDT، وشركة "Circle" بتجميد أكثر من 800 مليون دولار من عملة USDC.
أظهرت التحقيقات الجارية حول اختراق منصة بينانس التاريخي تفاصيل تقنية معقدة تكشف عن تخطيط سيبراني متقدم ومستهدف عُرف بـ "هجوم سلسلة التوريد الداخلية".
نجح المهاجمون في اختراق الجهاز المحمول الشخصي والعملي لأحد مهندسي التطوير والعمليات (DevOps) في بينانس والوصول إليه عن بُعد، استغل القراصنة هذا الجهاز كوسيط للولوج إلى حاوية خدمات داخلية ضمن بيئة الحوسبة السحابية للمنصة.
الصدمة التقنية الكبرى كانت في كيفية سحب أموال بهذا الحجم رغم وجود أنظمة الحماية القائمة على التوقيع المتعدد (Multi-Sig):
• لم تُسرق المفاتيح الخاصة: أكدت التحقيقات أن المهاجمين لم يسرقوا المفاتيح الخاصة (Private Keys) للمحافظ الباردة أو الساخنة، وهو ما كان سيجعل استرداد الأموال مستحيلاً.
• تزييف بيئة العمل والموافقة: بدلاً من سرقة المفاتيح، استغل القراصنة وصولهم إلى نظام إدارة الهوية والصلاحيات الداخلي (IAM). قاموا بإنشاء برمجية خبيثة داخل الحاوية المخترقة تُمكّنهم من محاكاة طلبات سحب شرعية وتوجيهها إلى نظام "التوقيع الآلي" (Automated Signing Service).
• تخطي الحواجز الأمنية: نجحت هذه البرمجية في تزوير المعايير والشروط المطلوبة لتمرير المعاملات، مما جعل النظام الآلي يوقع على عمليات السحب الضخمة ظناً منه أنها أوامر برمجية داخلية معتمدة ومحدثة من فريق التطوير.
بمجرد خروج الأموال من محافظ بينانس، استخدم المهاجمون تكتيكات متطورة لتوزيعها ومحاولة إخفائها:
• العقود الذكية الخبيثة: قام المهاجمون بنشر عقود ذكية مخصصة (Custom Smart Contracts) على شبكات إيثريوم، وBNB Chain، وسولانا بشكل مسبق، واستخدموها كـ "مستودعات تجميع مؤقتة" لتوزيع الأموال المستحوذ عليها بسرعة فائقة (فلاش تداول).
• الجسور عبر الشبكات (Cross-Chain Bridges): تم تحويل الأصول على الفور عبر جسور لامركزية مجهولة الهوية لتشتيت مسار التحقيق بين عدة شبكات بلوكشين مختلفة في نفس الثواني.
• بروتوكولات الخلط (Crypto Mixers): تم تمرير مئات الملايين عبر أدوات خلط العملات لقطع إمكانية تتبع العناوين (رغم أن جهود التجميد نجحت في محاصرة حوالي 3 مليارات دولار منها قبل خلطها بالكامل).
للسيطرة على الهجوم وإيقاف النزيف، قام الفريق التقني لبينانس فوراً عزل وإبطال كافة صلاحيات الوصول والشهادات الرقمية الخاصة بالمهندس المتضرر والبيئة السحابية المحيطة به، وإعادة بناء الحاويات الأستراتيجية وتحديث نظام التوقيع المتعدد.
إليك أبرز المعلومات والقصص الهامة على هامش اختراق "بينانس":
🐋 حركة "الحوت" المجهول الذي أنقذ الموقف
• قبل إعلان بينانس الرسمي عن الاختراق، رصدت حسابات تتبع البلوكشين (مثل Whale Alert) حركة غريبة جداً لعملات مستقرة (USDT و USDC) يتم تحويلها بالمليارات من محافظ بينانس إلى عناوين مجهولة.
• هذا الرصد المجتمعي هو ما دفع شركات أمن البلوكشين لإطلاق الإنذار الأول، مما أجبر بروتوكولات العملات المستقرة على التحرك وتجميد نصف المبلغ قبل أن يتمكن المخترقون من سحبه أو غسيله بالكامل.
🎮 مهندس الـ DevOps.. ضحية "مكالمة توظيف وهمية"؟
• تشير تسريبات تقنية (لم تؤكدها بينانس رسمياً بعد، لكنها تتطابق مع أسلوب مجموعة Lazarus وكوريا الشمالية) إلى أن مهندس التطوير تم اختراقه عبر تكتيك الهندسة الاجتماعية.
• تلقى المهندس عرض عمل وهمي ومغري للغاية عبر منصة LinkedIn من شركة تقنية كبرى، وطُلب منه تحميل ملف (اختبار تقني)؛ وبمجرد تشغيل الملف على جهازه، تم زرع برمجية خبيثة سمحت للقراصنة بالتحكم في صلاحياته الإدارية داخل بينانس.
💸 مفارقة "رسوم الغاز" (Gas Fees) الخيالية
• لتسريع خروج الأموال وضمان عدم إيقاف المعاملات من قبل النظام، قام المخترقون بدفع رسوم شبكة (Gas Fees) قياسية وتاريخية عُدّت الأعلى في تاريخ شبكة إيثريوم وBNB لتمرير المعاملات في ثوانٍ معدودة قبل أن يتدخل مهندسو الأمن في بينانس.
📉 انتعاش المنصات اللامركزية (DEXs)
• على الهامش المالي، أدى قلق المستخدمين من المنصات المركزية بعد هذا الاختراق إلى هجرة جماعية مؤقتة للأموال نحو المنصات اللامركزية (مثل Uniswap و PancakeSwap)، حيث سجلت هذه المنصات قفزة بنسبة تتجاوز 40% في حجم التداول اليومي خلال ساعات من الحادثة، رغبةً من المستخدمين في الاحتفاظ بمفاتيحهم الخاصة بأنفسهم.
#HackerNews #Binance
1
333
·
--
Məqalə
Tərcüməyə bax
اختراق Binanceمنصة «Binance» تكشف تفاصيل اختراقها… والسبب حاسوب محمول لموظف واحد فقط!
أصدرت منصة «Binance»، أكبر منصة لتداول العملات الرقمية في العالم، بيانًا كاملًا قبل قليل، أقرت فيه بتعرضها لاختراق إلكتروني، وكشفت عن تفاصيل الحادثة التي بدأت، بحسب ما ورد في البيان، من حاسوب محمول تابع لأحد موظفيها!
وفقًا للتحقيقات الأولية، تمكن المخترق من الوصول إلى جهاز أحد مهندسي عمليات التطوير والتشغيل (DevOps) داخل الشركة، واستغل هذا الوصول للتسلل إلى أحد أنظمتها الداخلية، قبل أن يتمكن من تنفيذ عمليات سحب غير مصرّح بها.
وأوضحت الشركة أنها لم تعثر حتى الآن على أي دليل يشير إلى تسريب المفاتيح الخاصة بمحافظ العملات الرقمية.
لكن ماذا عن الخسائر والمليارات المسروقة؟!
تشير التقديرات الأولية إلى أن إجمالي الخسائر بلغ نحو 6.3 مليارات دولار، تمكنت الجهات المعنية حتى الآن من تجميد ما يقارب 3 مليارات دولار منها!
وأعلنت المنصة أنها ستتحمل الخسائر بالكامل، بالاعتماد على صندوق الطوارئ «SAFU»، المخصص لحماية أموال المستخدمين، إلى جانب أموال الشركة الخاصة.
كما قررت تعليق عمليات الإيداع والسحب مؤقتًا إلى حين الانتهاء من الفحوصات الأمنية والتأكد من سلامة أنظمتها.
لكن التفاصيل الأكثر إثارة للقلق في هذه الحادثة!
أن أكبر منصة لتداول العملات المشفرة في العالم، رغم امتلاكها أنظمة أمنية متقدمة واستثمارات ضخمة في الأمن السيبراني، تعرضت، وفقًا للرواية المعلنة، لاختراق بدأ من جهاز موظف واحد فقط!
وهو ما يعيد تسليط الضوء على إحدى أبرز نقاط الضعف في الأمن السيبراني: العنصر البشري، الذي قد يتحول إلى بوابة لاختراق أنظمة المؤسسات مهما بلغت قوة حمايتها.
برأيكم، هل يمكن أن تتسبب هذه الحادثة في انهيار سوق العملات الرقمية، أم أن السوق قادر على استيعاب الصدمة؟
اختراق Binance
منصة «Binance» تكشف تفاصيل اختراقها… والسبب حاسوب محمول لموظف واحد فقط!
أصدرت منصة «Binance»، أكبر منصة لتداول العملات الرقمية في العالم، بيانًا كاملًا قبل قليل، أقرت فيه بتعرضها لاختراق إلكتروني، وكشفت عن تفاصيل الحادثة التي بدأت، بحسب ما ورد في البيان، من حاسوب محمول تابع لأحد موظفيها!
وفقًا للتحقيقات الأولية، تمكن المخترق من الوصول إلى جهاز أحد مهندسي عمليات التطوير والتشغيل (DevOps) داخل الشركة، واستغل هذا الوصول للتسلل إلى أحد أنظمتها الداخلية، قبل أن يتمكن من تنفيذ عمليات سحب غير مصرّح بها.
وأوضحت الشركة أنها لم تعثر حتى الآن على أي دليل يشير إلى تسريب المفاتيح الخاصة بمحافظ العملات الرقمية.
لكن ماذا عن الخسائر والمليارات المسروقة؟!
تشير التقديرات الأولية إلى أن إجمالي الخسائر بلغ نحو 6.3 مليارات دولار، تمكنت الجهات المعنية حتى الآن من تجميد ما يقارب 3 مليارات دولار منها!
وأعلنت المنصة أنها ستتحمل الخسائر بالكامل، بالاعتماد على صندوق الطوارئ «SAFU»، المخصص لحماية أموال المستخدمين، إلى جانب أموال الشركة الخاصة.
كما قررت تعليق عمليات الإيداع والسحب مؤقتًا إلى حين الانتهاء من الفحوصات الأمنية والتأكد من سلامة أنظمتها.
لكن التفاصيل الأكثر إثارة للقلق في هذه الحادثة!
أن أكبر منصة لتداول العملات المشفرة في العالم، رغم امتلاكها أنظمة أمنية متقدمة واستثمارات ضخمة في الأمن السيبراني، تعرضت، وفقًا للرواية المعلنة، لاختراق بدأ من جهاز موظف واحد فقط!
وهو ما يعيد تسليط الضوء على إحدى أبرز نقاط الضعف في الأمن السيبراني: العنصر البشري، الذي قد يتحول إلى بوابة لاختراق أنظمة المؤسسات مهما بلغت قوة حمايتها.
برأيكم، هل يمكن أن تتسبب هذه الحادثة في انهيار سوق العملات الرقمية، أم أن السوق قادر على استيعاب الصدمة؟
أصدرت منصة «Binance»، أكبر منصة لتداول العملات الرقمية في العالم، بيانًا كاملًا قبل قليل، أقرت فيه بتعرضها لاختراق إلكتروني، وكشفت عن تفاصيل الحادثة التي بدأت، بحسب ما ورد في البيان، من حاسوب محمول تابع لأحد موظفيها!
وفقًا للتحقيقات الأولية، تمكن المخترق من الوصول إلى جهاز أحد مهندسي عمليات التطوير والتشغيل (DevOps) داخل الشركة، واستغل هذا الوصول للتسلل إلى أحد أنظمتها الداخلية، قبل أن يتمكن من تنفيذ عمليات سحب غير مصرّح بها.
وأوضحت الشركة أنها لم تعثر حتى الآن على أي دليل يشير إلى تسريب المفاتيح الخاصة بمحافظ العملات الرقمية.
لكن ماذا عن الخسائر والمليارات المسروقة؟!
تشير التقديرات الأولية إلى أن إجمالي الخسائر بلغ نحو 6.3 مليارات دولار، تمكنت الجهات المعنية حتى الآن من تجميد ما يقارب 3 مليارات دولار منها!
وأعلنت المنصة أنها ستتحمل الخسائر بالكامل، بالاعتماد على صندوق الطوارئ «SAFU»، المخصص لحماية أموال المستخدمين، إلى جانب أموال الشركة الخاصة.
كما قررت تعليق عمليات الإيداع والسحب مؤقتًا إلى حين الانتهاء من الفحوصات الأمنية والتأكد من سلامة أنظمتها.
لكن التفاصيل الأكثر إثارة للقلق في هذه الحادثة!
أن أكبر منصة لتداول العملات المشفرة في العالم، رغم امتلاكها أنظمة أمنية متقدمة واستثمارات ضخمة في الأمن السيبراني، تعرضت، وفقًا للرواية المعلنة، لاختراق بدأ من جهاز موظف واحد فقط!
وهو ما يعيد تسليط الضوء على إحدى أبرز نقاط الضعف في الأمن السيبراني: العنصر البشري، الذي قد يتحول إلى بوابة لاختراق أنظمة المؤسسات مهما بلغت قوة حمايتها.
برأيكم، هل يمكن أن تتسبب هذه الحادثة في انهيار سوق العملات الرقمية، أم أن السوق قادر على استيعاب الصدمة؟
299
·
--
Tərcüməyə bax
#BinancePick
مسابقة مجانية لا ايداع ولا تداول ماذا تنتظر انضم الان
#BinancePick
مسابقة مجانية لا ايداع ولا تداول ماذا تنتظر انضم الان
مسابقة مجانية لا ايداع ولا تداول ماذا تنتظر انضم الان
32
·
--
#BinancePick
Proqnoz ver və xalları pulsuz qazan — depozit və ticarət yoxdur, risk yoxdur, tamamilə pulsuz
#BinancePick
Proqnoz ver və xalları pulsuz qazan — depozit və ticarət yoxdur, risk yoxdur, tamamilə pulsuz
Proqnoz ver və xalları pulsuz qazan — depozit və ticarət yoxdur, risk yoxdur, tamamilə pulsuz
30
·
--
Artım
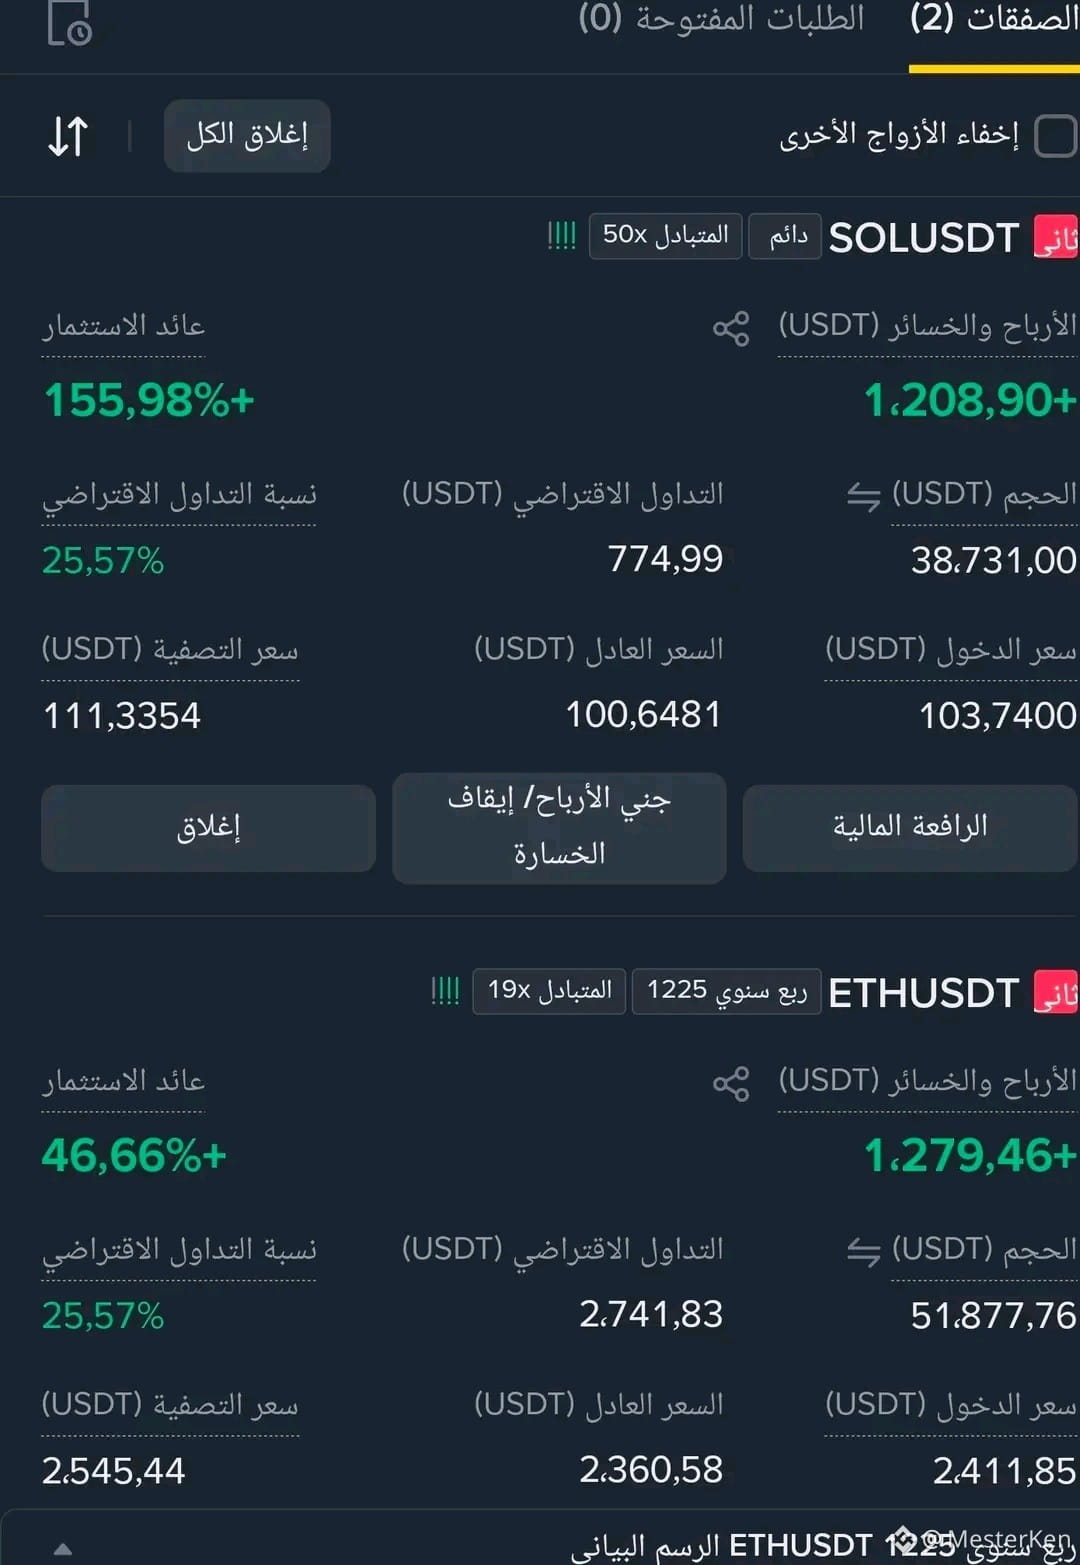
Bir azdan $PREDICT adlı kriptovalyutada kəskin yüksəliş
Giriş 1.5400
Stop-loss 1.35
Bir azdan $PREDICT adlı kriptovalyutada kəskin yüksəliş
Giriş 1.5400
Stop-loss 1.35
Giriş 1.5400
Stop-loss 1.35
1
133
·
--
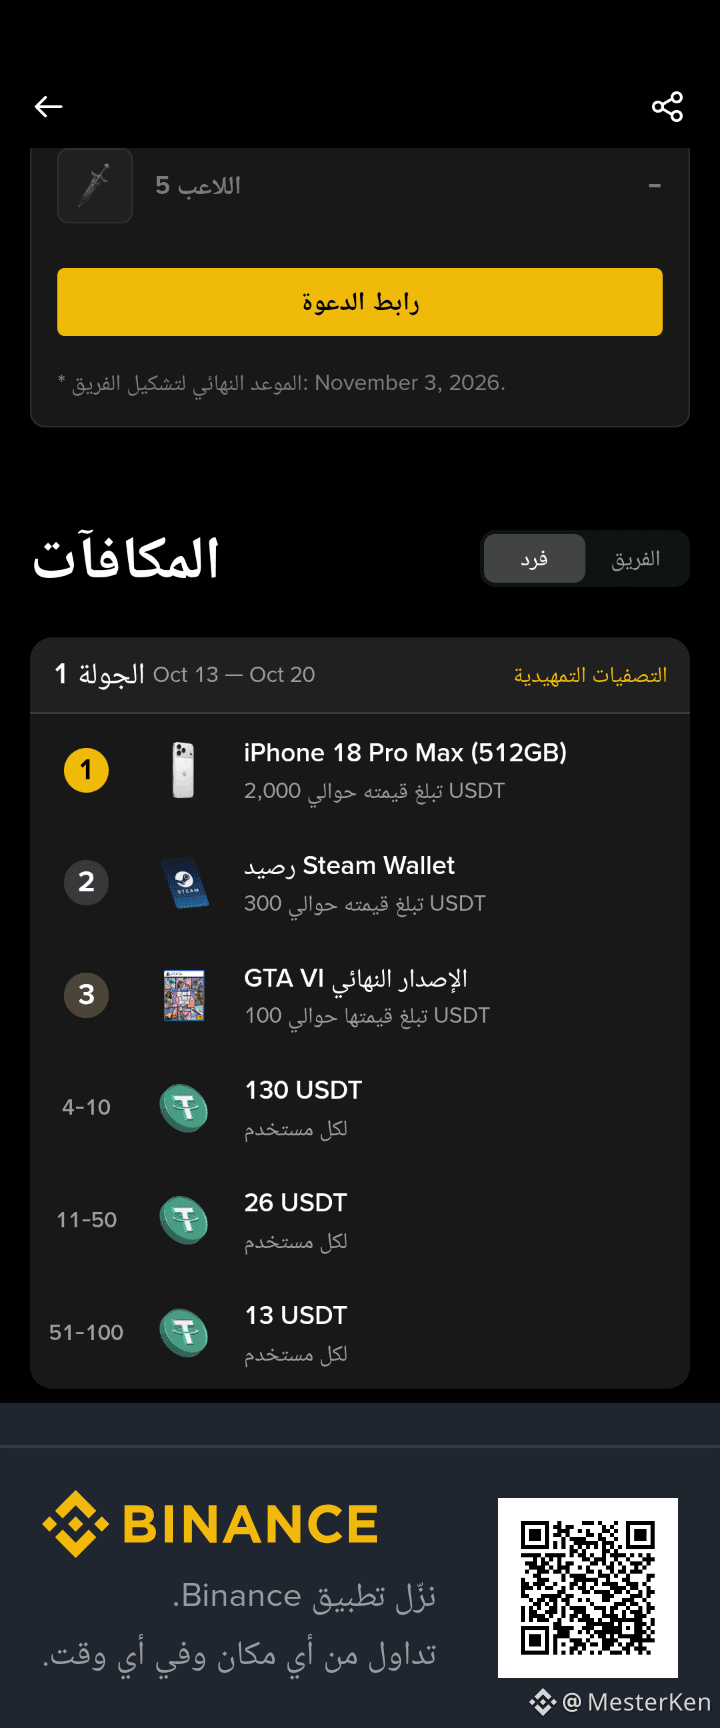
Gənclər, proqnoz komandasına qoşulun! Çoxlu mükafatlar var, qeydiyyat pulsuzdur
https://www.binance.com/download?utm_medium=screenshot
Gənclər, proqnoz komandasına qoşulun! Çoxlu mükafatlar var, qeydiyyat pulsuzdur
https://www.binance.com/download?utm_medium=screenshot
https://www.binance.com/download?utm_medium=screenshot
11
21
5.5k
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
WhoWillSucceedJensenHuangatNvidia?
1,992 baxış
Müzakirə edir: 76
Nvidia Yeni Baş İcraçı Direktor Namizədləri Haqqında Danışmağın Vaxtından Əvvəl Olduğunu Bildirir
Binance News
·3 bəyənmə
·683 baxış
WhatWillDriveCryptoandStocks’NextRebound?
263,747 baxış
Müzakirə edir: 2,031
USPPIMissMayEaseBTCPressure
115,379 baxış
Müzakirə edir: 1,384