
بھائی_Azhar09
2.7k Paylaşımlar
بھائی_Azhar09
Şikayət et
İstifadəçini blokla
Crypto Master,Trade specialist
776 İzlənilir
6.3K+ İzləyicilər
2.4K+ Bəyəndi
Postlar
Hamısı
Sitatlar
Canlı
Tərcüməyə bax
claim an big one
claim an big one

KelseyX 龍
·
--
Bu heyrətamiz icma üçün kiçik bir minnətdarlıq jesti. 🤝
İştirak qaydası: • Profilimi izləyin
• ❤️ bəyənin və bu paylaşımı edin
• Aşağıda "Salam" yazın
Hər kəsə uğurlar və bu yolda mənimlə olduğunuz üçün təşəkkür edirəm. 🚀
#Binance #RedPacket #Giveaway #Crypto #BinanceSquare
İştirak qaydası: • Profilimi izləyin
• ❤️ bəyənin və bu paylaşımı edin
• Aşağıda "Salam" yazın
Hər kəsə uğurlar və bu yolda mənimlə olduğunuz üçün təşəkkür edirəm. 🚀
#Binance #RedPacket #Giveaway #Crypto #BinanceSquare
32
böyük iddia et
böyük iddia et
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
Artım🚨 $SOLV GIVEAWAY ELANI 🚨
🎁 SOLV-dan 50$ dəyərində 🎁
Mən 50$ dəyərində Solv-u bir şanslı qalibə hədiyyə edirəm! ❤️
İştirak qaydası:
✅ Muzamil Abbas-ı izləyin
❤️ Bu postu bəyənin
🔄 Bu postu yenidən paylaşın
💬 1 şərh yazın
Hamısı budur! 2200 şanslı iştirakçı SOLV-dan 50$ dəyərində alacaq 🎁
Hər kəsə uğurlar
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#SOLV #Giveaway #Binance #Crypto
$SENT
$MTL
66
Tərcüməyə bax
claim
claim
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
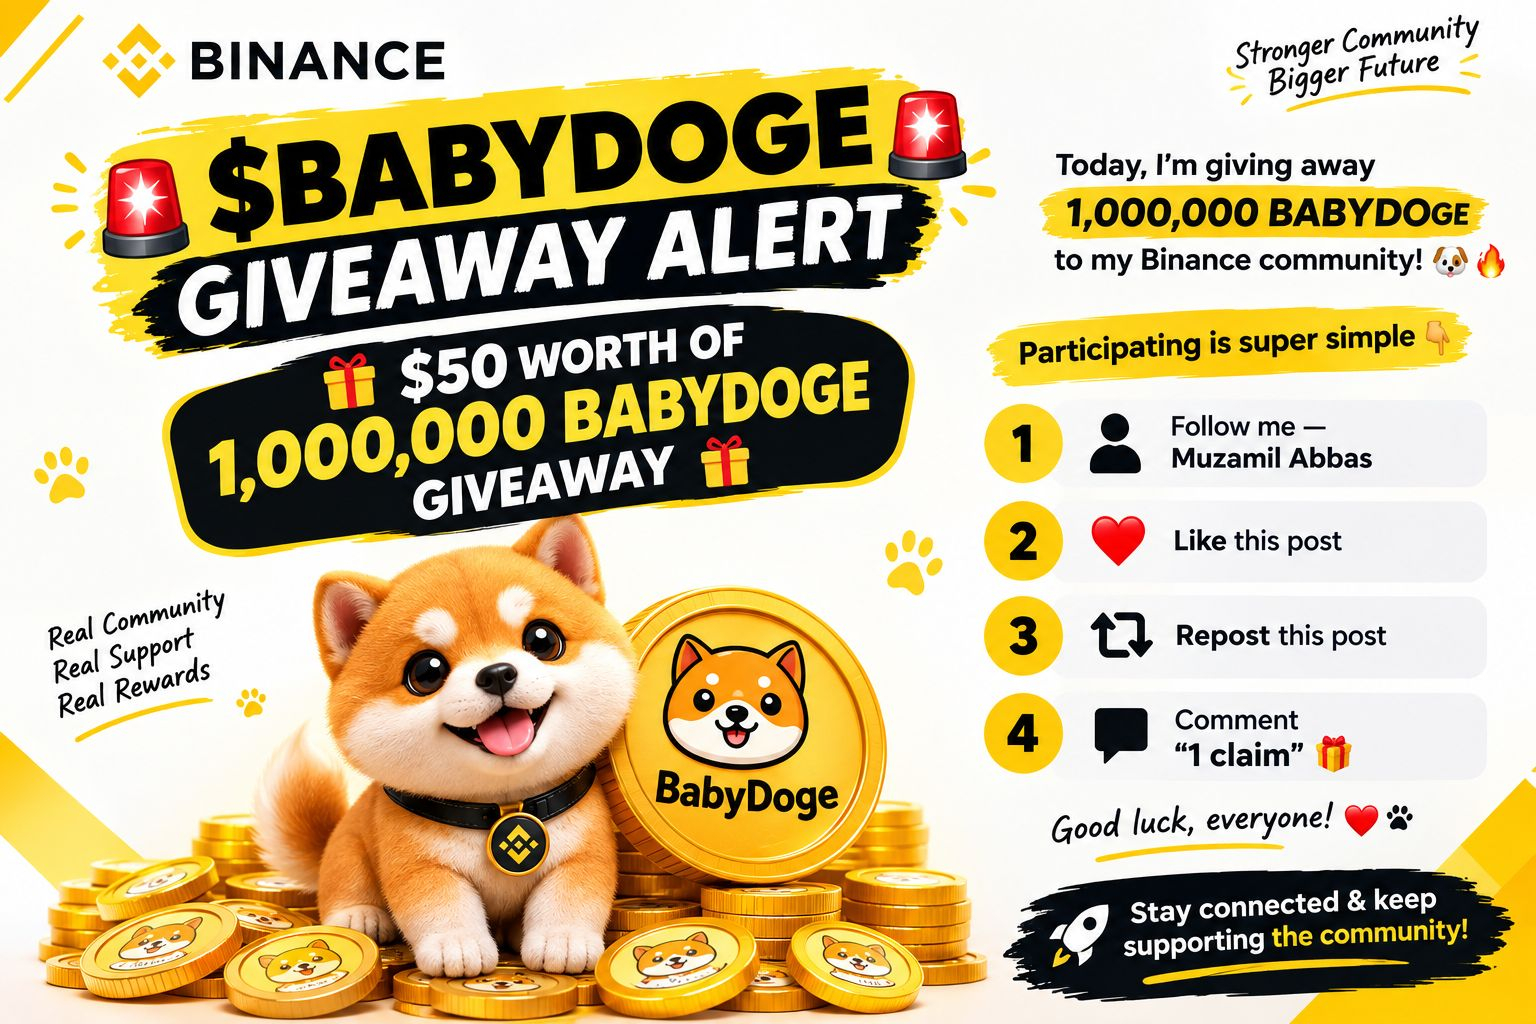
Artım🚨 $1MBABYDOGE GIVEAWAY ALERT 🚨
🎁 1,000,000 BABYDOGE ÜÇÜN 50$-lıq GIVEAWAY 🎁
Bu gün Binance icmam üçün BABYDOGE paylaşıram 🐶🔥
İştirak etmək çox asandır 👇
1️⃣ Məni izləyin — Muzamil Abbas
2️⃣ Bu postu bəyənin ❤️
3️⃣ Bu postu yenidən paylaşın 🔄
4️⃣ “1 claim” yazın 🎁
Hər kəsə uğurlar! ❤️🐶
Əlaqədə qalın və icmanı dəstəkləməyə davam edin
#MuzammilAbbas⁷⁵穆扎米拉巴斯
1
75
29
Tərcüməyə bax
go
go
Mariaaa27
·
--
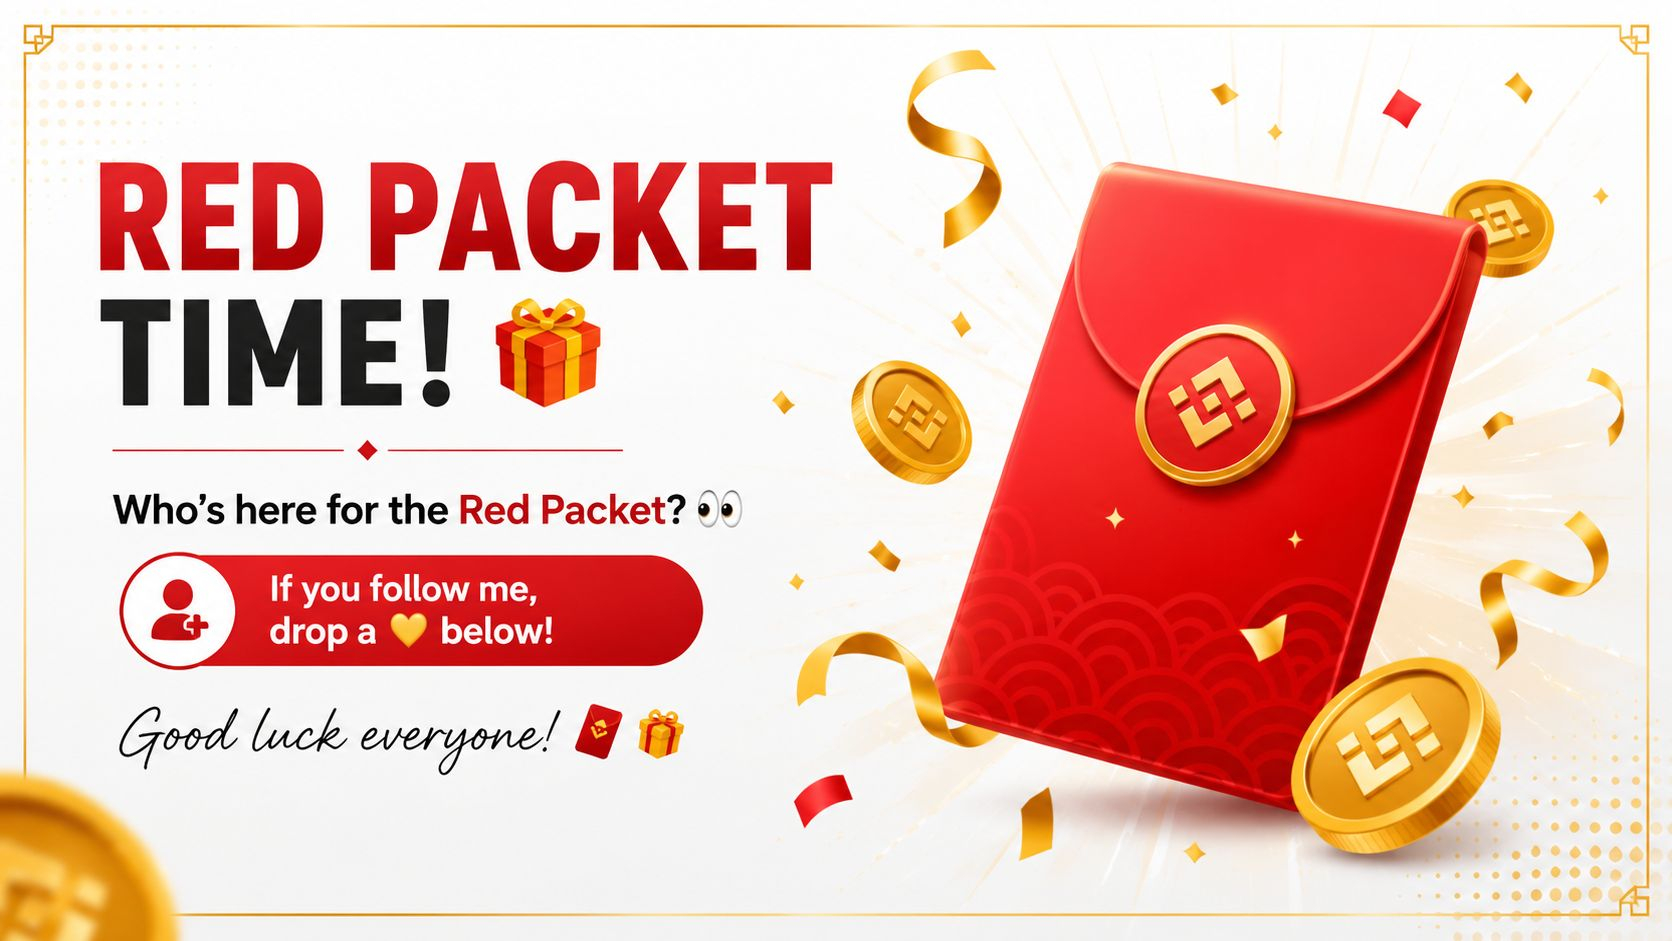
🧧 QIZIL KONFET VAQT! 🎁
Qırmızı zərf üçün kim gəlib? 👀
məni izləyin
yenidən paylaş
bəyən
şərh yaz
Əgər məni izləsəniz, aşağıya ❤️ atın!
Hər kəsə uğurlar! 🍀🧧
#BinanceSquareFamily
Qırmızı zərf üçün kim gəlib? 👀
məni izləyin
yenidən paylaş
bəyən
şərh yaz
Əgər məni izləsəniz, aşağıya ❤️ atın!
Hər kəsə uğurlar! 🍀🧧
#BinanceSquareFamily
1
15
Tərcüməyə bax
join friends
join friends
Tasfiya Akter
·
--
[Yenidən işə sal] 🎙️ 📊 ETH Bazar Yeniləməsi
02 saat 52 dəqiqə 25 san · 209 dinləmə
2
93
getmək
getmək
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
Artım🎁 50 $TRUMP COIN GƏVƏN (HƏDİYYƏ) 🎁
TRUMP-ı qazanmaq istəyirsən?
✅ Məni izləyin
❤️ Bu postu bəyənin
🔁 Bu postu paylaşın
💬 Qazanmaq üçün “1” yazın
Hər kəsə uğurlar 🔥
50 $TRUMP — Gəlin başlayaq 🎁
#FOLLOW_ME_FOR_NEXT_GIFT #TrumpCryptoSupport
2
66
iddia et
iddia et
KelseyX 龍
·
--
Bu möhtəşəm icma üçün kiçik bir minnətdarlıq jesti. 🤝
İştirak etmək üçün:
• Profilimi izləyin
• ❤️ bəyənin və bu postu paylaşın
• Aşağıda "Hi" yazın
Hər kəsə uğurlar, və bu yolda bir hissə olduğunuz üçün təşəkkürlər. 🚀
$BTTC
#Binance #RedPacketGiveAway #Crypto #BinanceSquareFamily
İştirak etmək üçün:
• Profilimi izləyin
• ❤️ bəyənin və bu postu paylaşın
• Aşağıda "Hi" yazın
Hər kəsə uğurlar, və bu yolda bir hissə olduğunuz üçün təşəkkürlər. 🚀
$BTTC
#Binance #RedPacketGiveAway #Crypto #BinanceSquareFamily
2
28
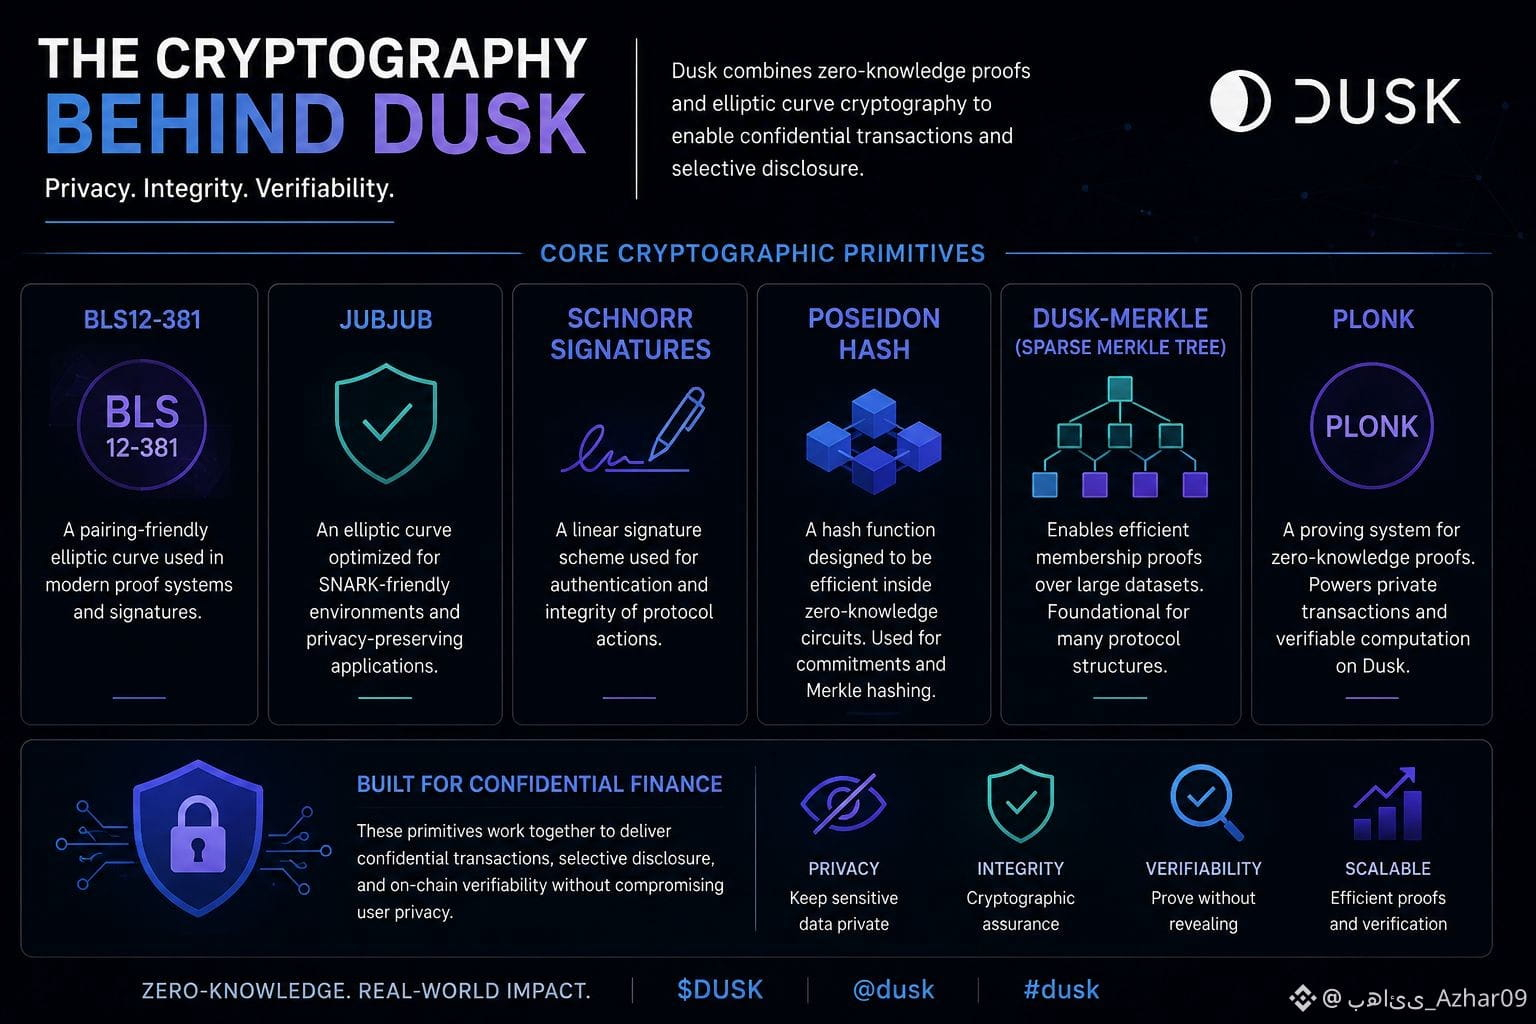
$DUSK @Dusk_Foundation Mən Dusk-un kriptoqrafiyasına daha dərindən girdim və anladım ki, maraqlı olan tək bir primitiv deyil. Məsələ bir neçə hissənin birlikdə necə işləməsindədir: məxfilik təmin olunur, amma doğrulamanın yoxa çıxmamasına da dəstək verilir. Dusk, BLS12-381, JubJub, Schnorr imzaları, Poseidon, seyrək (sparse) Merkle ağacları və PLONK kimi primitivlərlə yanaşı sıfır bilik sübutlarından (zero knowledge proofs) istifadə edir.
PLONK xüsusilə maraqlıdır, çünki sübut mexanizmini təmin edir: tərtibatçılar sirkuitlər (circuits) müəyyən edə, sübutlar yarada və bu sübutların üzərindən zəncir (on-chain) üzərində əsas məlumatları gizlətmədən yoxlanılmasını təmin edə bilərlər.Bu isə maliyyə tətbiqləri üçün faydalı bir model yaradır.Sadəcə olaraq, transaksiyanın (əməliyyatın) bütövlüyünü mütləq açıqlamaq lazım deyil. Onun etibarlı olduğunu sübut etmək üçün yalnız tələb olunan iddianı sübut edə bilərsiniz, həssas detallar isə gizli qalır.Burada məncə Dusk-un kriptoqrafiyası yalnız texniki terminologiyadan daha çox olur. Bu, daha geniş bir ideyanı dəstəkləyir: seçmə açıqlama — nəyi yoxlamaq lazımdırsa onu açıqlamaq, hər şeyi default olaraq paylaşmamaq.Bu fərq tənzimlənən bazarlar üçün kritik ola bilər.
Məxfilik həqiqəti gizlətmək deyil.
Məsələ əhəmiyyətli olanı sübut etməkdir, hər şeyin digərini açıqlamadan.#dusk
$TRUMP
{future}(TRUMPUSDT)
$SCRT
{future}(SCRTUSDT)
{future}(DUSKUSDT)
$DUSK @Dusk Mən Dusk-un kriptoqrafiyasına daha dərindən girdim və anladım ki, maraqlı olan tək bir primitiv deyil. Məsələ bir neçə hissənin birlikdə necə işləməsindədir: məxfilik təmin olunur, amma doğrulamanın yoxa çıxmamasına da dəstək verilir. Dusk, BLS12-381, JubJub, Schnorr imzaları, Poseidon, seyrək (sparse) Merkle ağacları və PLONK kimi primitivlərlə yanaşı sıfır bilik sübutlarından (zero knowledge proofs) istifadə edir.
PLONK xüsusilə maraqlıdır, çünki sübut mexanizmini təmin edir: tərtibatçılar sirkuitlər (circuits) müəyyən edə, sübutlar yarada və bu sübutların üzərindən zəncir (on-chain) üzərində əsas məlumatları gizlətmədən yoxlanılmasını təmin edə bilərlər.Bu isə maliyyə tətbiqləri üçün faydalı bir model yaradır.Sadəcə olaraq, transaksiyanın (əməliyyatın) bütövlüyünü mütləq açıqlamaq lazım deyil. Onun etibarlı olduğunu sübut etmək üçün yalnız tələb olunan iddianı sübut edə bilərsiniz, həssas detallar isə gizli qalır.Burada məncə Dusk-un kriptoqrafiyası yalnız texniki terminologiyadan daha çox olur. Bu, daha geniş bir ideyanı dəstəkləyir: seçmə açıqlama — nəyi yoxlamaq lazımdırsa onu açıqlamaq, hər şeyi default olaraq paylaşmamaq.Bu fərq tənzimlənən bazarlar üçün kritik ola bilər.
Məxfilik həqiqəti gizlətmək deyil.
Məsələ əhəmiyyətli olanı sübut etməkdir, hər şeyin digərini açıqlamadan.#dusk
$TRUMP
$SCRT
PLONK xüsusilə maraqlıdır, çünki sübut mexanizmini təmin edir: tərtibatçılar sirkuitlər (circuits) müəyyən edə, sübutlar yarada və bu sübutların üzərindən zəncir (on-chain) üzərində əsas məlumatları gizlətmədən yoxlanılmasını təmin edə bilərlər.Bu isə maliyyə tətbiqləri üçün faydalı bir model yaradır.Sadəcə olaraq, transaksiyanın (əməliyyatın) bütövlüyünü mütləq açıqlamaq lazım deyil. Onun etibarlı olduğunu sübut etmək üçün yalnız tələb olunan iddianı sübut edə bilərsiniz, həssas detallar isə gizli qalır.Burada məncə Dusk-un kriptoqrafiyası yalnız texniki terminologiyadan daha çox olur. Bu, daha geniş bir ideyanı dəstəkləyir: seçmə açıqlama — nəyi yoxlamaq lazımdırsa onu açıqlamaq, hər şeyi default olaraq paylaşmamaq.Bu fərq tənzimlənən bazarlar üçün kritik ola bilər.
Məxfilik həqiqəti gizlətmək deyil.
Məsələ əhəmiyyətli olanı sübut etməkdir, hər şeyin digərini açıqlamadan.#dusk
$TRUMP
$SCRT
3
8
465
Doğrulanıb
$DUSK @Dusk_Foundation Bu gecə bir az “Dusk” sənədləri dovşan çuxuruna düşdüm və əvvəlcə tamamilə əlaqəsiz düşündüyüm iki şeyi bir-birinə bağladım: Citadel 2 və Dusk Improvement Proposals (DIP-lər).
Citadel 2 çox praktik bir identifikasiya problemini həll edir.
Etibarlı License Provider istifadəçini of-çeyn (off-chain) təsdiqləyir və müvafiq atributları imzalayır. İstifadəçi daha sonra qeydiyyatdan keçmiş lisenziyanın sahibi olduğunu göstərən sıfır bilik (zero-knowledge) sübutu yarada bilər; bunu etməklə şəxsi məlumatlarını və ya istifadə olunan lisenziyanın dəqiq növünü on-çeynə çıxarmır.
Əhəmiyyətli gördüyüm budur ki, Citadel kiminsə giriş əldə edib-etməyəcəyinə qərar vermir.
Service Provider hələ də hansı provayderləri etibar etdiyini, hansı atributların qəbul olunduğunu və sessiyanın bitib-bitmədiyini və ya ləğv edilib-edilmədiyini müəyyənləşdirir.
Sonra DIP prosesinə baxdım.
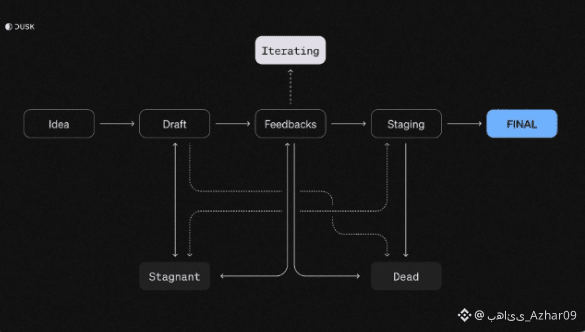
DIP-lər Dusk-da protokol dəyişiklikləri təklif etməyin strukturlaşdırılmış yoludur; konsensus və tranzaksiya emalından tutmuş yeni standartlara və funksiyalara qədər hər şeyi əhatə edir. Təklif Idea → Draft → Feedback → Staging → Active mərhələlərindən keçir; prosesin bir hissəsi kimi texniki spesifikasiyalar, əsaslandırma (rationale), təhlükəsizlik mülahizələri, testlər və implementasiya detalları formalaşır.
Texniki təklif staging mərhələsinə çatarsa, konsensusdan sonra istehsalata daxil edilməzdən əvvəl Nocturne üzərində test edilə bilər.
Gördüyüm əlaqə olduqca maraqlıdır:
Citadel 2 lazımsız identifikasiya məlumatlarını açıqlamadan düzgün şeyi sübut etmə haqqındadır.
DIP-lər isə təklif olunan dəyişikliklərin araşdırıla və etiraz edilə bildiyi bir proses vasitəsilə protokolu dəyişmək haqqındadır.
Biri məxfiliyi qoruyan identifikasiya ilə bağlıdır.
Digəri isə əsas protokolun necə təkamül etdiyinə diqqət yetirir.
Tənzimlənən tətbiqlərə yönəlmiş infrastruktur üçün məncə hər iki tərəf önəmlidir.
Məxfilik güclü kriptoqrafiya tələb edir.
Protokolun təkamülü güclü rəy (review) tələb edir.
#dusk
$DUSK @Dusk Bu gecə bir az “Dusk” sənədləri dovşan çuxuruna düşdüm və əvvəlcə tamamilə əlaqəsiz düşündüyüm iki şeyi bir-birinə bağladım: Citadel 2 və Dusk Improvement Proposals (DIP-lər).
Citadel 2 çox praktik bir identifikasiya problemini həll edir.
Etibarlı License Provider istifadəçini of-çeyn (off-chain) təsdiqləyir və müvafiq atributları imzalayır. İstifadəçi daha sonra qeydiyyatdan keçmiş lisenziyanın sahibi olduğunu göstərən sıfır bilik (zero-knowledge) sübutu yarada bilər; bunu etməklə şəxsi məlumatlarını və ya istifadə olunan lisenziyanın dəqiq növünü on-çeynə çıxarmır.
Əhəmiyyətli gördüyüm budur ki, Citadel kiminsə giriş əldə edib-etməyəcəyinə qərar vermir.
Service Provider hələ də hansı provayderləri etibar etdiyini, hansı atributların qəbul olunduğunu və sessiyanın bitib-bitmədiyini və ya ləğv edilib-edilmədiyini müəyyənləşdirir.
Sonra DIP prosesinə baxdım.
DIP-lər Dusk-da protokol dəyişiklikləri təklif etməyin strukturlaşdırılmış yoludur; konsensus və tranzaksiya emalından tutmuş yeni standartlara və funksiyalara qədər hər şeyi əhatə edir. Təklif Idea → Draft → Feedback → Staging → Active mərhələlərindən keçir; prosesin bir hissəsi kimi texniki spesifikasiyalar, əsaslandırma (rationale), təhlükəsizlik mülahizələri, testlər və implementasiya detalları formalaşır.
Texniki təklif staging mərhələsinə çatarsa, konsensusdan sonra istehsalata daxil edilməzdən əvvəl Nocturne üzərində test edilə bilər.
Gördüyüm əlaqə olduqca maraqlıdır:
Citadel 2 lazımsız identifikasiya məlumatlarını açıqlamadan düzgün şeyi sübut etmə haqqındadır.
DIP-lər isə təklif olunan dəyişikliklərin araşdırıla və etiraz edilə bildiyi bir proses vasitəsilə protokolu dəyişmək haqqındadır.
Biri məxfiliyi qoruyan identifikasiya ilə bağlıdır.
Digəri isə əsas protokolun necə təkamül etdiyinə diqqət yetirir.
Tənzimlənən tətbiqlərə yönəlmiş infrastruktur üçün məncə hər iki tərəf önəmlidir.
Məxfilik güclü kriptoqrafiya tələb edir.
Protokolun təkamülü güclü rəy (review) tələb edir.
#dusk
Citadel 2 çox praktik bir identifikasiya problemini həll edir.
Etibarlı License Provider istifadəçini of-çeyn (off-chain) təsdiqləyir və müvafiq atributları imzalayır. İstifadəçi daha sonra qeydiyyatdan keçmiş lisenziyanın sahibi olduğunu göstərən sıfır bilik (zero-knowledge) sübutu yarada bilər; bunu etməklə şəxsi məlumatlarını və ya istifadə olunan lisenziyanın dəqiq növünü on-çeynə çıxarmır.
Əhəmiyyətli gördüyüm budur ki, Citadel kiminsə giriş əldə edib-etməyəcəyinə qərar vermir.
Service Provider hələ də hansı provayderləri etibar etdiyini, hansı atributların qəbul olunduğunu və sessiyanın bitib-bitmədiyini və ya ləğv edilib-edilmədiyini müəyyənləşdirir.
Sonra DIP prosesinə baxdım.
DIP-lər Dusk-da protokol dəyişiklikləri təklif etməyin strukturlaşdırılmış yoludur; konsensus və tranzaksiya emalından tutmuş yeni standartlara və funksiyalara qədər hər şeyi əhatə edir. Təklif Idea → Draft → Feedback → Staging → Active mərhələlərindən keçir; prosesin bir hissəsi kimi texniki spesifikasiyalar, əsaslandırma (rationale), təhlükəsizlik mülahizələri, testlər və implementasiya detalları formalaşır.
Texniki təklif staging mərhələsinə çatarsa, konsensusdan sonra istehsalata daxil edilməzdən əvvəl Nocturne üzərində test edilə bilər.
Gördüyüm əlaqə olduqca maraqlıdır:
Citadel 2 lazımsız identifikasiya məlumatlarını açıqlamadan düzgün şeyi sübut etmə haqqındadır.
DIP-lər isə təklif olunan dəyişikliklərin araşdırıla və etiraz edilə bildiyi bir proses vasitəsilə protokolu dəyişmək haqqındadır.
Biri məxfiliyi qoruyan identifikasiya ilə bağlıdır.
Digəri isə əsas protokolun necə təkamül etdiyinə diqqət yetirir.
Tənzimlənən tətbiqlərə yönəlmiş infrastruktur üçün məncə hər iki tərəf önəmlidir.
Məxfilik güclü kriptoqrafiya tələb edir.
Protokolun təkamülü güclü rəy (review) tələb edir.
#dusk
2
7
192
$DUSK Mən yenidən @Dusk_Foundation sənədlərdən keçirdim və terminologiyanın düşündüyümdən daha böyük bir hekayə danışdığını gördüm.
Amma düzünü desəm, əvvəlcə çaşdım: Dusk niyə bu qədər müxtəlif komponentə ehtiyac duyur və onlar əslində necə bir-birinə uyğunlaşır?
İlk olaraq Moonlight, Phoenix, DuskDS, DuskEVM, Citadel və XSC kimi adlar ayrı-ayrı texniki hissələr kimi görünürdü.
Sonra arxitektura daha çox məna verməyə başladı.
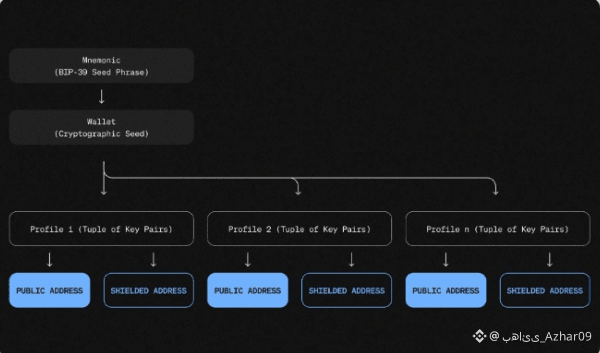
Moonlight ictimai, hesab-əsaslı əməliyyatları idarə edir, Phoenix isə məxfiliyi qoruyan əməliyyatlar üçün shielded UTXO əsaslı modeli təqdim edir.
Onların altında DuskDS dayanır: konsensus, yekunluq və məlumatın mövcudluğu üçün. İcra tərəfdə isə Dusk-da EVM-uyğun tətbiqlər üçün DuskEVM, L1 üzərində isə Rust/WASM ağıllı müqavilələri üçün DuskVM var.
Bundan əlavə Citadel şəxsiyyət və seçmə açıqlama üzərində fokuslanır, XSC isə biznes və uyğunluq (compliance) tələblərinə uyğunlaşa bilən məxfi ağıllı müqavilələr üçün standart təqdim edir.
Mənim üçün maraqlı olan odur ki, Dusk məxfiliyi tək, təcrid olunmuş bir funksiya kimi qəbul etmir.
Görünür, bu texnologiya yığını maliyyə iş axınından asılı olaraq müxtəlif görünürlük (visibility) və icra tələbləri ətrafında qurulub.
Hətta ekosistem də bu daha geniş yanaşmanı əks etdirir: Chainlink və NPEX kimi inteqrasiyalar, eləcə də icma alətləri və tətbiqləri ilə birlikdə.
Mən hələ də ən böyük sualı izləyirəm: gələcəkdə real maliyyə fəaliyyəti bu bütün hissələrin içindən nə qədər keçə biləcək?
Çünki arxitektura kağız üzərində təsirli görünə bilər.
Əsl sınaq isə hissələrin istehsalatda (production) birlikdə işləməli olduğu andır.#dusk
$DUSK Mən yenidən @Dusk sənədlərdən keçirdim və terminologiyanın düşündüyümdən daha böyük bir hekayə danışdığını gördüm.
Amma düzünü desəm, əvvəlcə çaşdım: Dusk niyə bu qədər müxtəlif komponentə ehtiyac duyur və onlar əslində necə bir-birinə uyğunlaşır?
İlk olaraq Moonlight, Phoenix, DuskDS, DuskEVM, Citadel və XSC kimi adlar ayrı-ayrı texniki hissələr kimi görünürdü.
Sonra arxitektura daha çox məna verməyə başladı.
Moonlight ictimai, hesab-əsaslı əməliyyatları idarə edir, Phoenix isə məxfiliyi qoruyan əməliyyatlar üçün shielded UTXO əsaslı modeli təqdim edir.
Onların altında DuskDS dayanır: konsensus, yekunluq və məlumatın mövcudluğu üçün. İcra tərəfdə isə Dusk-da EVM-uyğun tətbiqlər üçün DuskEVM, L1 üzərində isə Rust/WASM ağıllı müqavilələri üçün DuskVM var.
Bundan əlavə Citadel şəxsiyyət və seçmə açıqlama üzərində fokuslanır, XSC isə biznes və uyğunluq (compliance) tələblərinə uyğunlaşa bilən məxfi ağıllı müqavilələr üçün standart təqdim edir.
Mənim üçün maraqlı olan odur ki, Dusk məxfiliyi tək, təcrid olunmuş bir funksiya kimi qəbul etmir.
Görünür, bu texnologiya yığını maliyyə iş axınından asılı olaraq müxtəlif görünürlük (visibility) və icra tələbləri ətrafında qurulub.
Hətta ekosistem də bu daha geniş yanaşmanı əks etdirir: Chainlink və NPEX kimi inteqrasiyalar, eləcə də icma alətləri və tətbiqləri ilə birlikdə.
Mən hələ də ən böyük sualı izləyirəm: gələcəkdə real maliyyə fəaliyyəti bu bütün hissələrin içindən nə qədər keçə biləcək?
Çünki arxitektura kağız üzərində təsirli görünə bilər.
Əsl sınaq isə hissələrin istehsalatda (production) birlikdə işləməli olduğu andır.#dusk
Amma düzünü desəm, əvvəlcə çaşdım: Dusk niyə bu qədər müxtəlif komponentə ehtiyac duyur və onlar əslində necə bir-birinə uyğunlaşır?
İlk olaraq Moonlight, Phoenix, DuskDS, DuskEVM, Citadel və XSC kimi adlar ayrı-ayrı texniki hissələr kimi görünürdü.
Sonra arxitektura daha çox məna verməyə başladı.
Moonlight ictimai, hesab-əsaslı əməliyyatları idarə edir, Phoenix isə məxfiliyi qoruyan əməliyyatlar üçün shielded UTXO əsaslı modeli təqdim edir.
Onların altında DuskDS dayanır: konsensus, yekunluq və məlumatın mövcudluğu üçün. İcra tərəfdə isə Dusk-da EVM-uyğun tətbiqlər üçün DuskEVM, L1 üzərində isə Rust/WASM ağıllı müqavilələri üçün DuskVM var.
Bundan əlavə Citadel şəxsiyyət və seçmə açıqlama üzərində fokuslanır, XSC isə biznes və uyğunluq (compliance) tələblərinə uyğunlaşa bilən məxfi ağıllı müqavilələr üçün standart təqdim edir.
Mənim üçün maraqlı olan odur ki, Dusk məxfiliyi tək, təcrid olunmuş bir funksiya kimi qəbul etmir.
Görünür, bu texnologiya yığını maliyyə iş axınından asılı olaraq müxtəlif görünürlük (visibility) və icra tələbləri ətrafında qurulub.
Hətta ekosistem də bu daha geniş yanaşmanı əks etdirir: Chainlink və NPEX kimi inteqrasiyalar, eləcə də icma alətləri və tətbiqləri ilə birlikdə.
Mən hələ də ən böyük sualı izləyirəm: gələcəkdə real maliyyə fəaliyyəti bu bütün hissələrin içindən nə qədər keçə biləcək?
Çünki arxitektura kağız üzərində təsirli görünə bilər.
Əsl sınaq isə hissələrin istehsalatda (production) birlikdə işləməli olduğu andır.#dusk
5
10
134
$DUSK RWAləri nə qədər çox araşdırıramsa, “aktivin on-çeynə yerləşdirilməsi”nin bir-birindən çox fərqli şeylər ifadə edə biləcəyini bir o qədər də anlayıram.
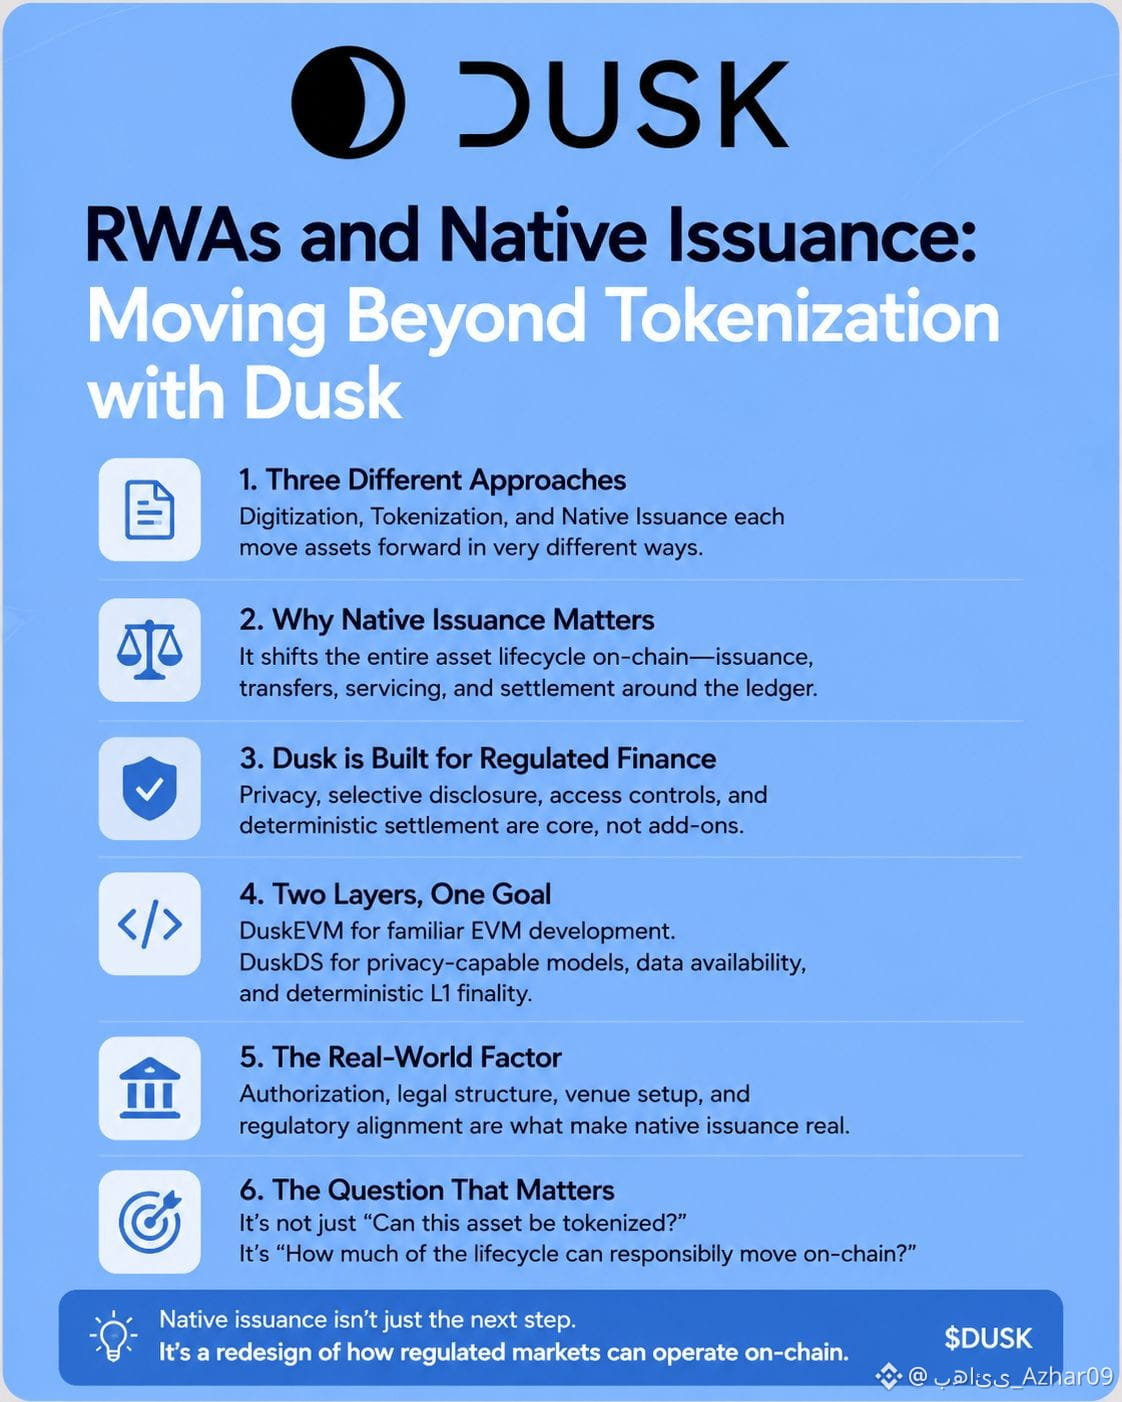
Tokenizasiya mövcud aktivin rəqəmsal təsvirini yarada bilər, amma əsas qəyyumluq (custody), reyestr, klirinq/hesablaşma (settlement) və xidmətləşdirmə (servicing) hələ də başqa yerdə baş verə bilər.
Doğma (native) emissiya isə fərqli bir anlayışdır.
Mövcud aktivin sadəcə “sarılması”nın əvəzinə, aktivin və onun həyat dövrünün (lifecycle) yaradılması blockchainin öz ətrafında qurula bilər: emissiya, köçürmələr, xidmətləşdirmə və hesablaşma.
Bu fərq məni Duskla bağlı daha çox düşündürdü.
Dusk məxfilik, giriş nəzarəti, seçmə açıqlama (selective disclosure) və deterministik hesablaşmanın (deterministic settlement) önəmli olduğu, tənzimlənən maliyyə iş axınları (workflows) üçün nəzərdə tutulub.
DuskEVM, tərtibatçılara tətbiqlər və tokenizasiya üslubunda iş axınları üçün tanış olan EVM mühiti verir, DuskDS isə əsas hesablaşmanı, məlumatın əlçatanlığını (data availability), tranzaksiya modellərini və deterministik L1 finalitini təmin edir.
Amma məncə mühüm məqam budur: blokçeyn infrastrukturu təkbaşına heç də aktivin qanuni olaraq “doğma” olmasını sehrli şəkildə yaratmır. İnstitut, platforma (venue), səlahiyyətləndirmə, qəyyumluq modeli və tənzimləyici struktur yenə də vacibdir.
Ona görə də mənim üçün maraqlı sual sadəcə belə deyil:
Bu RWA tokenləşdirilə bilərmi?
Sual budur:
Aktivin real həyat dövrünün nə qədər hissəsi məsuliyyətlə on-çeynə köçə bilər?
Məhz burada doğma emissiya, yalnız real dünya aktivlərinin “sarılması” ilə müqayisədə, daha maraqlı ola bilər.#dusk @Dusk_Foundation
$VELVET
{future}(VELVETUSDT)
$ACE
{future}(ACEUSDT)
{future}(DUSKUSDT)
$DUSK RWAləri nə qədər çox araşdırıramsa, “aktivin on-çeynə yerləşdirilməsi”nin bir-birindən çox fərqli şeylər ifadə edə biləcəyini bir o qədər də anlayıram.
Tokenizasiya mövcud aktivin rəqəmsal təsvirini yarada bilər, amma əsas qəyyumluq (custody), reyestr, klirinq/hesablaşma (settlement) və xidmətləşdirmə (servicing) hələ də başqa yerdə baş verə bilər.
Doğma (native) emissiya isə fərqli bir anlayışdır.
Mövcud aktivin sadəcə “sarılması”nın əvəzinə, aktivin və onun həyat dövrünün (lifecycle) yaradılması blockchainin öz ətrafında qurula bilər: emissiya, köçürmələr, xidmətləşdirmə və hesablaşma.
Bu fərq məni Duskla bağlı daha çox düşündürdü.
Dusk məxfilik, giriş nəzarəti, seçmə açıqlama (selective disclosure) və deterministik hesablaşmanın (deterministic settlement) önəmli olduğu, tənzimlənən maliyyə iş axınları (workflows) üçün nəzərdə tutulub.
DuskEVM, tərtibatçılara tətbiqlər və tokenizasiya üslubunda iş axınları üçün tanış olan EVM mühiti verir, DuskDS isə əsas hesablaşmanı, məlumatın əlçatanlığını (data availability), tranzaksiya modellərini və deterministik L1 finalitini təmin edir.
Amma məncə mühüm məqam budur: blokçeyn infrastrukturu təkbaşına heç də aktivin qanuni olaraq “doğma” olmasını sehrli şəkildə yaratmır. İnstitut, platforma (venue), səlahiyyətləndirmə, qəyyumluq modeli və tənzimləyici struktur yenə də vacibdir.
Ona görə də mənim üçün maraqlı sual sadəcə belə deyil:
Bu RWA tokenləşdirilə bilərmi?
Sual budur:
Aktivin real həyat dövrünün nə qədər hissəsi məsuliyyətlə on-çeynə köçə bilər?
Məhz burada doğma emissiya, yalnız real dünya aktivlərinin “sarılması” ilə müqayisədə, daha maraqlı ola bilər.#dusk @Dusk
$VELVET
$ACE
Tokenizasiya mövcud aktivin rəqəmsal təsvirini yarada bilər, amma əsas qəyyumluq (custody), reyestr, klirinq/hesablaşma (settlement) və xidmətləşdirmə (servicing) hələ də başqa yerdə baş verə bilər.
Doğma (native) emissiya isə fərqli bir anlayışdır.
Mövcud aktivin sadəcə “sarılması”nın əvəzinə, aktivin və onun həyat dövrünün (lifecycle) yaradılması blockchainin öz ətrafında qurula bilər: emissiya, köçürmələr, xidmətləşdirmə və hesablaşma.
Bu fərq məni Duskla bağlı daha çox düşündürdü.
Dusk məxfilik, giriş nəzarəti, seçmə açıqlama (selective disclosure) və deterministik hesablaşmanın (deterministic settlement) önəmli olduğu, tənzimlənən maliyyə iş axınları (workflows) üçün nəzərdə tutulub.
DuskEVM, tərtibatçılara tətbiqlər və tokenizasiya üslubunda iş axınları üçün tanış olan EVM mühiti verir, DuskDS isə əsas hesablaşmanı, məlumatın əlçatanlığını (data availability), tranzaksiya modellərini və deterministik L1 finalitini təmin edir.
Amma məncə mühüm məqam budur: blokçeyn infrastrukturu təkbaşına heç də aktivin qanuni olaraq “doğma” olmasını sehrli şəkildə yaratmır. İnstitut, platforma (venue), səlahiyyətləndirmə, qəyyumluq modeli və tənzimləyici struktur yenə də vacibdir.
Ona görə də mənim üçün maraqlı sual sadəcə belə deyil:
Bu RWA tokenləşdirilə bilərmi?
Sual budur:
Aktivin real həyat dövrünün nə qədər hissəsi məsuliyyətlə on-çeynə köçə bilər?
Məhz burada doğma emissiya, yalnız real dünya aktivlərinin “sarılması” ilə müqayisədə, daha maraqlı ola bilər.#dusk @Dusk
$VELVET
$ACE
18
13
638
#dusk $DUSK
Real dünya aktivlərini zəncirə yerləşdirmə ilə bağlı əksər müzakirələr məxfiliyi “hamısı ya da heç nə” kimi düşünür. Amma institutların real olaraq necə işlədiyini dərindən araşdırdıqca başa düşdüm ki, bu yanaşma hədəfi qaçırır: tənzimlənən bazarlar ictimai registrlərdən istifadə edə bilməz, amma tənzimləyicilər də tam anonimliyi qəbul etmir.
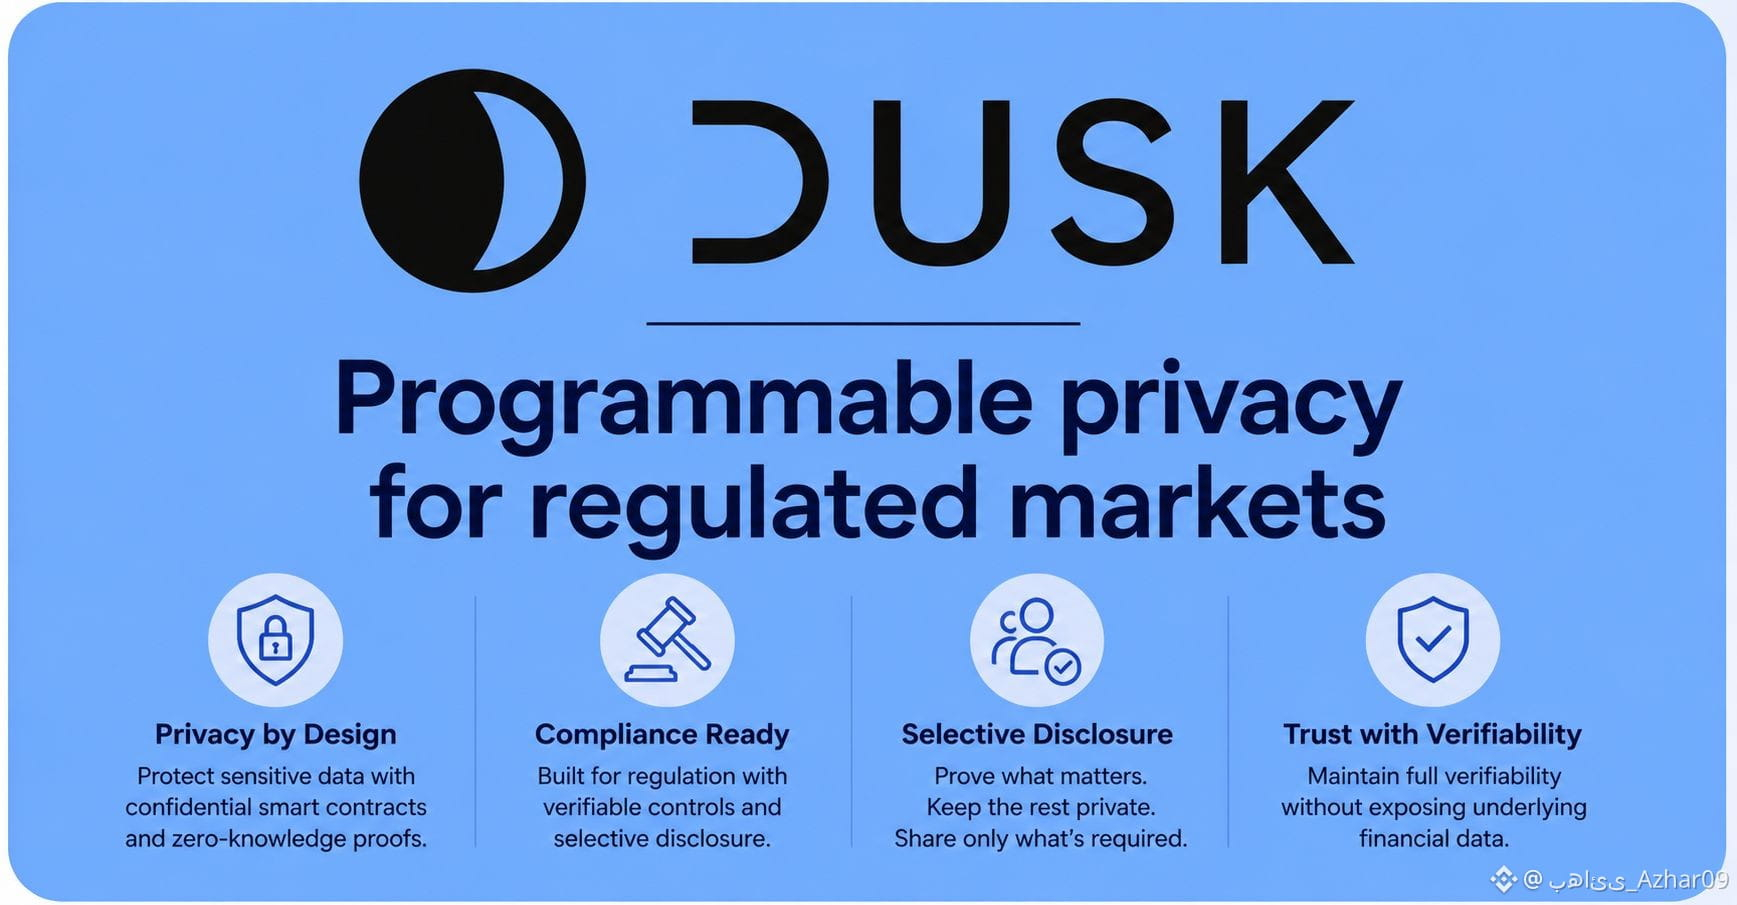
Dusk-i araşdırarkən diqqətimi çəkən məqam onların bu paradoksu proqramlaşdırıla bilən məxfilik vasitəsilə həll etməyə çalışmasıdır. Sadəcə tranzaksiya məlumatlarını gizlətmək yox, onların memarlığı elə ağıllı müqavilələr yazmağa imkan verir ki, məxfilik şərtli olur.
Bunu elə bir sıfır bilik (zero knowledge) alət dəsti kimi düşünün: tranzaksiya ictimaiyyətin gözündən gizli qalır, eyni zamanda istifadəçinin məsələn “təsdiqlənmiş akkreditə olunmuş investor” kimi müəyyən uyğunluq qaydalarını yerinə yetirdiyini göstərən rəqəmsal sübutu özündə ehtiva edir. Həqiqi şəxsiyyət və balans ictimai registrdə heç vaxt açıqlanmır, lakin protokol riyazi olaraq sübut edir ki, tranzaksiya qanuna uyğundur.
İnstitusional maliyyə üçün bu, böyük bir maneədir və artıq aşılıb. Hazırda bank standart ictimai şəbəkədə tokenləşdirilmiş istiqraz yerləşdirə bilmir, çünki müştəri tranzaksiya tarixçəsini açmaq bank məxfiliyi qanunlarını pozur. Əks tərəfdən, tamamilə qaranlıq “hovuzdan” istifadə tənzimləyici yoxlamaların artmasına gətirib çıxarır. Məxfilik qatına uyğunluğu birbaşa daxil etməklə DUSK, institutların məxfi balanslarla əməliyyat aparmasını və eyni zamanda tam uyğunluqla qalmasını hədəfləyir.
Amma düşündüyüm başqa bir hissə icradır. Proqramlaşdırıla bilən məxfilik, əsasən, istifadəçi kimliklərini yoxlayıb bu sıfır bilik sübutlarını yaradan üçüncü tərəf təminatçılarının dəqiqliyindən çox asılıdır. Off-chain kimlik yoxlanışı ilə on-chain sübutun yaradılması arasındakı körpüdə yurisdiksiya mübahisələri yaranarsa, avtomatlaşdırmanın verdiyi faydalar ciddi şəkildə ləngidilə bilər.
Əgər yurisdiksiyalar ziddiyyətli kriptoqrafik sübutlar tələb etsə, biz likvidliyi parçalayan və vahid qlobal bazarı qurmaq əvəzinə “təcrid olunmuş uyğunluq adaları” yaratmaq riskinə düşərik.#dusk @Dusk_Foundation
$PORTAL
{future}(PORTALUSDT)
$HEMI
{future}(HEMIUSDT)
{future}(DUSKUSDT)
#dusk $DUSK
Real dünya aktivlərini zəncirə yerləşdirmə ilə bağlı əksər müzakirələr məxfiliyi “hamısı ya da heç nə” kimi düşünür. Amma institutların real olaraq necə işlədiyini dərindən araşdırdıqca başa düşdüm ki, bu yanaşma hədəfi qaçırır: tənzimlənən bazarlar ictimai registrlərdən istifadə edə bilməz, amma tənzimləyicilər də tam anonimliyi qəbul etmir.
Dusk-i araşdırarkən diqqətimi çəkən məqam onların bu paradoksu proqramlaşdırıla bilən məxfilik vasitəsilə həll etməyə çalışmasıdır. Sadəcə tranzaksiya məlumatlarını gizlətmək yox, onların memarlığı elə ağıllı müqavilələr yazmağa imkan verir ki, məxfilik şərtli olur.
Bunu elə bir sıfır bilik (zero knowledge) alət dəsti kimi düşünün: tranzaksiya ictimaiyyətin gözündən gizli qalır, eyni zamanda istifadəçinin məsələn “təsdiqlənmiş akkreditə olunmuş investor” kimi müəyyən uyğunluq qaydalarını yerinə yetirdiyini göstərən rəqəmsal sübutu özündə ehtiva edir. Həqiqi şəxsiyyət və balans ictimai registrdə heç vaxt açıqlanmır, lakin protokol riyazi olaraq sübut edir ki, tranzaksiya qanuna uyğundur.
İnstitusional maliyyə üçün bu, böyük bir maneədir və artıq aşılıb. Hazırda bank standart ictimai şəbəkədə tokenləşdirilmiş istiqraz yerləşdirə bilmir, çünki müştəri tranzaksiya tarixçəsini açmaq bank məxfiliyi qanunlarını pozur. Əks tərəfdən, tamamilə qaranlıq “hovuzdan” istifadə tənzimləyici yoxlamaların artmasına gətirib çıxarır. Məxfilik qatına uyğunluğu birbaşa daxil etməklə DUSK, institutların məxfi balanslarla əməliyyat aparmasını və eyni zamanda tam uyğunluqla qalmasını hədəfləyir.
Amma düşündüyüm başqa bir hissə icradır. Proqramlaşdırıla bilən məxfilik, əsasən, istifadəçi kimliklərini yoxlayıb bu sıfır bilik sübutlarını yaradan üçüncü tərəf təminatçılarının dəqiqliyindən çox asılıdır. Off-chain kimlik yoxlanışı ilə on-chain sübutun yaradılması arasındakı körpüdə yurisdiksiya mübahisələri yaranarsa, avtomatlaşdırmanın verdiyi faydalar ciddi şəkildə ləngidilə bilər.
Əgər yurisdiksiyalar ziddiyyətli kriptoqrafik sübutlar tələb etsə, biz likvidliyi parçalayan və vahid qlobal bazarı qurmaq əvəzinə “təcrid olunmuş uyğunluq adaları” yaratmaq riskinə düşərik.#dusk @Dusk
$PORTAL
$HEMI
Real dünya aktivlərini zəncirə yerləşdirmə ilə bağlı əksər müzakirələr məxfiliyi “hamısı ya da heç nə” kimi düşünür. Amma institutların real olaraq necə işlədiyini dərindən araşdırdıqca başa düşdüm ki, bu yanaşma hədəfi qaçırır: tənzimlənən bazarlar ictimai registrlərdən istifadə edə bilməz, amma tənzimləyicilər də tam anonimliyi qəbul etmir.
Dusk-i araşdırarkən diqqətimi çəkən məqam onların bu paradoksu proqramlaşdırıla bilən məxfilik vasitəsilə həll etməyə çalışmasıdır. Sadəcə tranzaksiya məlumatlarını gizlətmək yox, onların memarlığı elə ağıllı müqavilələr yazmağa imkan verir ki, məxfilik şərtli olur.
Bunu elə bir sıfır bilik (zero knowledge) alət dəsti kimi düşünün: tranzaksiya ictimaiyyətin gözündən gizli qalır, eyni zamanda istifadəçinin məsələn “təsdiqlənmiş akkreditə olunmuş investor” kimi müəyyən uyğunluq qaydalarını yerinə yetirdiyini göstərən rəqəmsal sübutu özündə ehtiva edir. Həqiqi şəxsiyyət və balans ictimai registrdə heç vaxt açıqlanmır, lakin protokol riyazi olaraq sübut edir ki, tranzaksiya qanuna uyğundur.
İnstitusional maliyyə üçün bu, böyük bir maneədir və artıq aşılıb. Hazırda bank standart ictimai şəbəkədə tokenləşdirilmiş istiqraz yerləşdirə bilmir, çünki müştəri tranzaksiya tarixçəsini açmaq bank məxfiliyi qanunlarını pozur. Əks tərəfdən, tamamilə qaranlıq “hovuzdan” istifadə tənzimləyici yoxlamaların artmasına gətirib çıxarır. Məxfilik qatına uyğunluğu birbaşa daxil etməklə DUSK, institutların məxfi balanslarla əməliyyat aparmasını və eyni zamanda tam uyğunluqla qalmasını hədəfləyir.
Amma düşündüyüm başqa bir hissə icradır. Proqramlaşdırıla bilən məxfilik, əsasən, istifadəçi kimliklərini yoxlayıb bu sıfır bilik sübutlarını yaradan üçüncü tərəf təminatçılarının dəqiqliyindən çox asılıdır. Off-chain kimlik yoxlanışı ilə on-chain sübutun yaradılması arasındakı körpüdə yurisdiksiya mübahisələri yaranarsa, avtomatlaşdırmanın verdiyi faydalar ciddi şəkildə ləngidilə bilər.
Əgər yurisdiksiyalar ziddiyyətli kriptoqrafik sübutlar tələb etsə, biz likvidliyi parçalayan və vahid qlobal bazarı qurmaq əvəzinə “təcrid olunmuş uyğunluq adaları” yaratmaq riskinə düşərik.#dusk @Dusk
$PORTAL
$HEMI
36
21
658

hamını bir yerə toplayın
hamını bir yerə toplayın
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
[Yenidən işə sal] 🎙️ 🌙 Səssiz Axşam & Kripto Müzakirəsi | $DUSK Canlı Müzakirə
02 saat 06 dəqiqə 16 san · 532 dinləmə
5
82
Doğrulanıb
$DUSK Mən əvvəlcə düşünürdüm ki, maliyyə bazarlarını on-çeynə gətirmək əsasən texnologiya problemidir. Sonra Dusk-ın NPEX ilə işi mənə bunu fərqli şəkildə görməyə kömək etdi. NPEX — MMC-lər (SME-lər) üçün tənzimlənən Holland fond birjasıdır və Dusk deyir ki, ikisi tənzimlənməyə uyğun ticarət və hesablaşma üçün siyahıya alınmış kapital səhmlərini və istiqrazları on-çeynə gətirməyə doğru işləyir. Məni daha çox cəlb edən isə Chainlink tərəfidir. Dusk və NPEX çarpaz-çeyn qarşılıqlı fəaliyyət üçün Chainlink CCIP qəbul edir, DataLink isə rəsmi NPEX birja məlumatlarını on-çeynə gətirmək üçün nəzərdə tutulur və Data Streams isə aşağı gecikməli bazar məlumatlarını təmin edə bilər. Bu isə mənim üçün daha böyük bir mənzərə yaradır. Çətinlik sadəcə maliyyə aktivini blokçeynə yerləşdirmək deyil. Bu, bütün həyat dövrünün işləməsini təmin etməkdir: emissiya, uyğunluq (eligibility), məxfilik, ticarət, hesablaşma və etibarlı bazar məlumatı. Bu, maliyyə tətbiqləri üçün məxfilik yönümlü Layer-1 kimi Dusk-ın əsas istiqamətinə uyğundur — məxfi smart kontraktlar və XSC standartı ilə. Mən hələ də real dünyadakı maliyyə fəaliyyətinin nə qədərinin sonda on-çeynə köçəcəyinə qarşı ehtiyatlıyam. Amma tənzimlənən bazar infrastrukturu məxfilik, qarşılıqlılıq və on-çeyn məlumatı ilə bir araya gələndə Dusk tezi mənə daha konkret görünür.
Bəlkə də əsl sınaq maliyyənin on-çeynə keçib-keçməməsidir deyil. Sınaq odur ki, blokçeyn infrastrukturu maliyyə tələblərinə öz şərtləri ilə cavab verə biləcəkmi.#dusk @Dusk_Foundation
$HEMI
{future}(HEMIUSDT)
$ACE
{future}(ACEUSDT)
{future}(DUSKUSDT)
$DUSK Mən əvvəlcə düşünürdüm ki, maliyyə bazarlarını on-çeynə gətirmək əsasən texnologiya problemidir. Sonra Dusk-ın NPEX ilə işi mənə bunu fərqli şəkildə görməyə kömək etdi. NPEX — MMC-lər (SME-lər) üçün tənzimlənən Holland fond birjasıdır və Dusk deyir ki, ikisi tənzimlənməyə uyğun ticarət və hesablaşma üçün siyahıya alınmış kapital səhmlərini və istiqrazları on-çeynə gətirməyə doğru işləyir. Məni daha çox cəlb edən isə Chainlink tərəfidir. Dusk və NPEX çarpaz-çeyn qarşılıqlı fəaliyyət üçün Chainlink CCIP qəbul edir, DataLink isə rəsmi NPEX birja məlumatlarını on-çeynə gətirmək üçün nəzərdə tutulur və Data Streams isə aşağı gecikməli bazar məlumatlarını təmin edə bilər. Bu isə mənim üçün daha böyük bir mənzərə yaradır. Çətinlik sadəcə maliyyə aktivini blokçeynə yerləşdirmək deyil. Bu, bütün həyat dövrünün işləməsini təmin etməkdir: emissiya, uyğunluq (eligibility), məxfilik, ticarət, hesablaşma və etibarlı bazar məlumatı. Bu, maliyyə tətbiqləri üçün məxfilik yönümlü Layer-1 kimi Dusk-ın əsas istiqamətinə uyğundur — məxfi smart kontraktlar və XSC standartı ilə. Mən hələ də real dünyadakı maliyyə fəaliyyətinin nə qədərinin sonda on-çeynə köçəcəyinə qarşı ehtiyatlıyam. Amma tənzimlənən bazar infrastrukturu məxfilik, qarşılıqlılıq və on-çeyn məlumatı ilə bir araya gələndə Dusk tezi mənə daha konkret görünür.
Bəlkə də əsl sınaq maliyyənin on-çeynə keçib-keçməməsidir deyil. Sınaq odur ki, blokçeyn infrastrukturu maliyyə tələblərinə öz şərtləri ilə cavab verə biləcəkmi.#dusk @Dusk
$HEMI
$ACE
Bəlkə də əsl sınaq maliyyənin on-çeynə keçib-keçməməsidir deyil. Sınaq odur ki, blokçeyn infrastrukturu maliyyə tələblərinə öz şərtləri ilə cavab verə biləcəkmi.#dusk @Dusk
$HEMI
$ACE
29
15
1.3k
qoşul
qoşul
M A L I Z-مالیز 马 利 兹
·
--
[Başa çatıb] 🎙️ Bazar və sikkələr haqqında məlumat | PİN NƏT/ƏL paylaşımlarımda LIKCMNTME | MƏNƏ İŞARƏ ET
1.9k dinləmə
6
153
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
MemeLaunchpads82%OfArcDayOneVolume
476 baxış
Müzakirə edir: 54
🔥#ARC birinci gün DEX həcmində $410.8M yaratdı, amma sürpriz hara gəldiyində idi.
💥 82% #memecoin launchpad-lərindən gəldi
🚀 #Arguspad təkcə: $210M
🪙 97,025 token mint edildi
⚡ 7.76M əməliyyat işlənib
Bu, Circle-ın institusional vizyonundan çox fərqli bir start idi.
Amma birinci gün spekulyasiya diqqəti oğurladı.
İndi real sınaq sadədir:
Arc real maliyyə aktivliyini cəlb etməyə davam edəcək, yoxsa meme həyəcanı sönəcək? 👀 #MemeLaunchpads82%OfArcDayOneVolume
CryptoFeed_News
·0 bəyənmə
·33 baxış
OstiumLoanDisputeHearingSetInNYFederalCourt
2,477 baxış
Müzakirə edir: 86
SKPoliceRefer18PolymarketUsersToProsecutors
3,544 baxış
Müzakirə edir: 154