

东京小姐
4.7k Paylaşımlar
东京小姐
Şikayət et
İstifadəçini blokla
绿色就是目标 🗼🔥
Açıq ticarət
Daimi treyder
5 il
312 İzlənilir
22.5K+ İzləyicilər
12.8K+ Bəyəndi
Postlar
Portfel
Hamısı
Sitatlar
Videolar
Canlı
·
--
Artım
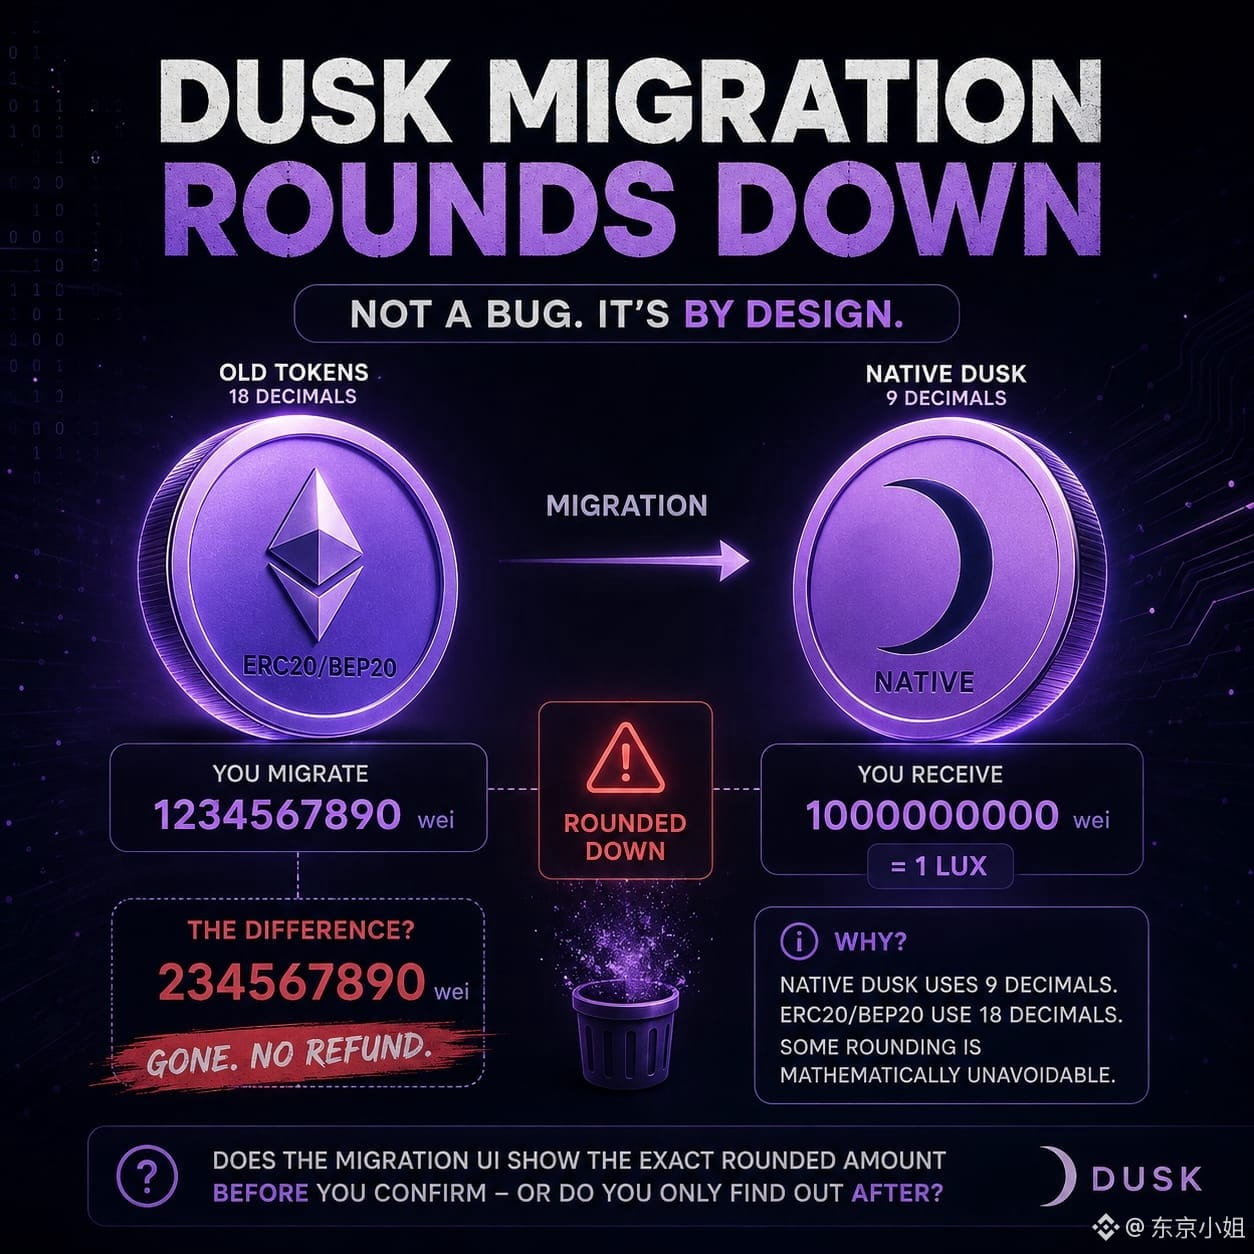
docs.dusk.network-un migrasiya bələdçisində diqqətdən kənarda qalan bir yuvarlaqlaşdırma detalı faq bölməsində basdırılıb; bunu əvvəllər başqa heç yerdə görməmişdim. Əgər 1 lux-un tam qatına uyğun olmayan bir miqdar erc20 və ya bep20 dusk köçürsəniz, kontrakt sadəcə onu aşağı yuvarlaqlaşdırır — və həqiqətən başa düşmək üçün onların öz nümunəsini əvvəl ağlımda iki dəfə işlətməli oldum. Məsələn: dusk-un 1234567890 wei miqdarını köçürürsünüz və o, tam olaraq 1000000000 wei-yə yuvarlaqlaşdırılır — bir təmiz lux, qalan hissə üçün isə qismən kredit yoxdur.
yəni qalıq qaytarılmır, sonradan əlavə doldurma üçün növbəyə qoyulmur; sadəcə native tərəfdə aldığınız məbləğdən silinir. Bu, migrasiya mexaniklərinin içində həqiqi bir maya xərcidir — bug deyil. Çünki native dusk 9 onluqdan istifadə edir, erc20/bep20 isə 18, ona görə də çevirmədə haradasa yuvarlaqlaşdırma riyazi baxımdan qaçılmazdır.
çox adam üçün normal wallet balansını köçürərkən bu, çox güman ki, sentin fraksiyaları qədərdir və əslində önəm daşımır. Amma ilk dəfə köçürən heç kim "aşağı yuvarla və fərqi itir" davranışının deterministik hesablaşma dəqiqliyi üzərində qurulmuş bir şəbəkədə standart olacağını gözləmir.
migrasiya ui-ləri insanlar təsdiq etməzdən əvvəl yuvarlaqlaşdırılmış dəqiq məbləği göstərirmi, yoxsa bunu yalnız sonradan anlayırlar? 🧐
#dusk $DUSK @Dusk_Foundation
docs.dusk.network-un migrasiya bələdçisində diqqətdən kənarda qalan bir yuvarlaqlaşdırma detalı faq bölməsində basdırılıb; bunu əvvəllər başqa heç yerdə görməmişdim. Əgər 1 lux-un tam qatına uyğun olmayan bir miqdar erc20 və ya bep20 dusk köçürsəniz, kontrakt sadəcə onu aşağı yuvarlaqlaşdırır — və həqiqətən başa düşmək üçün onların öz nümunəsini əvvəl ağlımda iki dəfə işlətməli oldum. Məsələn: dusk-un 1234567890 wei miqdarını köçürürsünüz və o, tam olaraq 1000000000 wei-yə yuvarlaqlaşdırılır — bir təmiz lux, qalan hissə üçün isə qismən kredit yoxdur.
yəni qalıq qaytarılmır, sonradan əlavə doldurma üçün növbəyə qoyulmur; sadəcə native tərəfdə aldığınız məbləğdən silinir. Bu, migrasiya mexaniklərinin içində həqiqi bir maya xərcidir — bug deyil. Çünki native dusk 9 onluqdan istifadə edir, erc20/bep20 isə 18, ona görə də çevirmədə haradasa yuvarlaqlaşdırma riyazi baxımdan qaçılmazdır.
çox adam üçün normal wallet balansını köçürərkən bu, çox güman ki, sentin fraksiyaları qədərdir və əslində önəm daşımır. Amma ilk dəfə köçürən heç kim "aşağı yuvarla və fərqi itir" davranışının deterministik hesablaşma dəqiqliyi üzərində qurulmuş bir şəbəkədə standart olacağını gözləmir.
migrasiya ui-ləri insanlar təsdiq etməzdən əvvəl yuvarlaqlaşdırılmış dəqiq məbləği göstərirmi, yoxsa bunu yalnız sonradan anlayırlar? 🧐
#dusk $DUSK @Dusk
1
184
·
--
@Dusk_Foundation
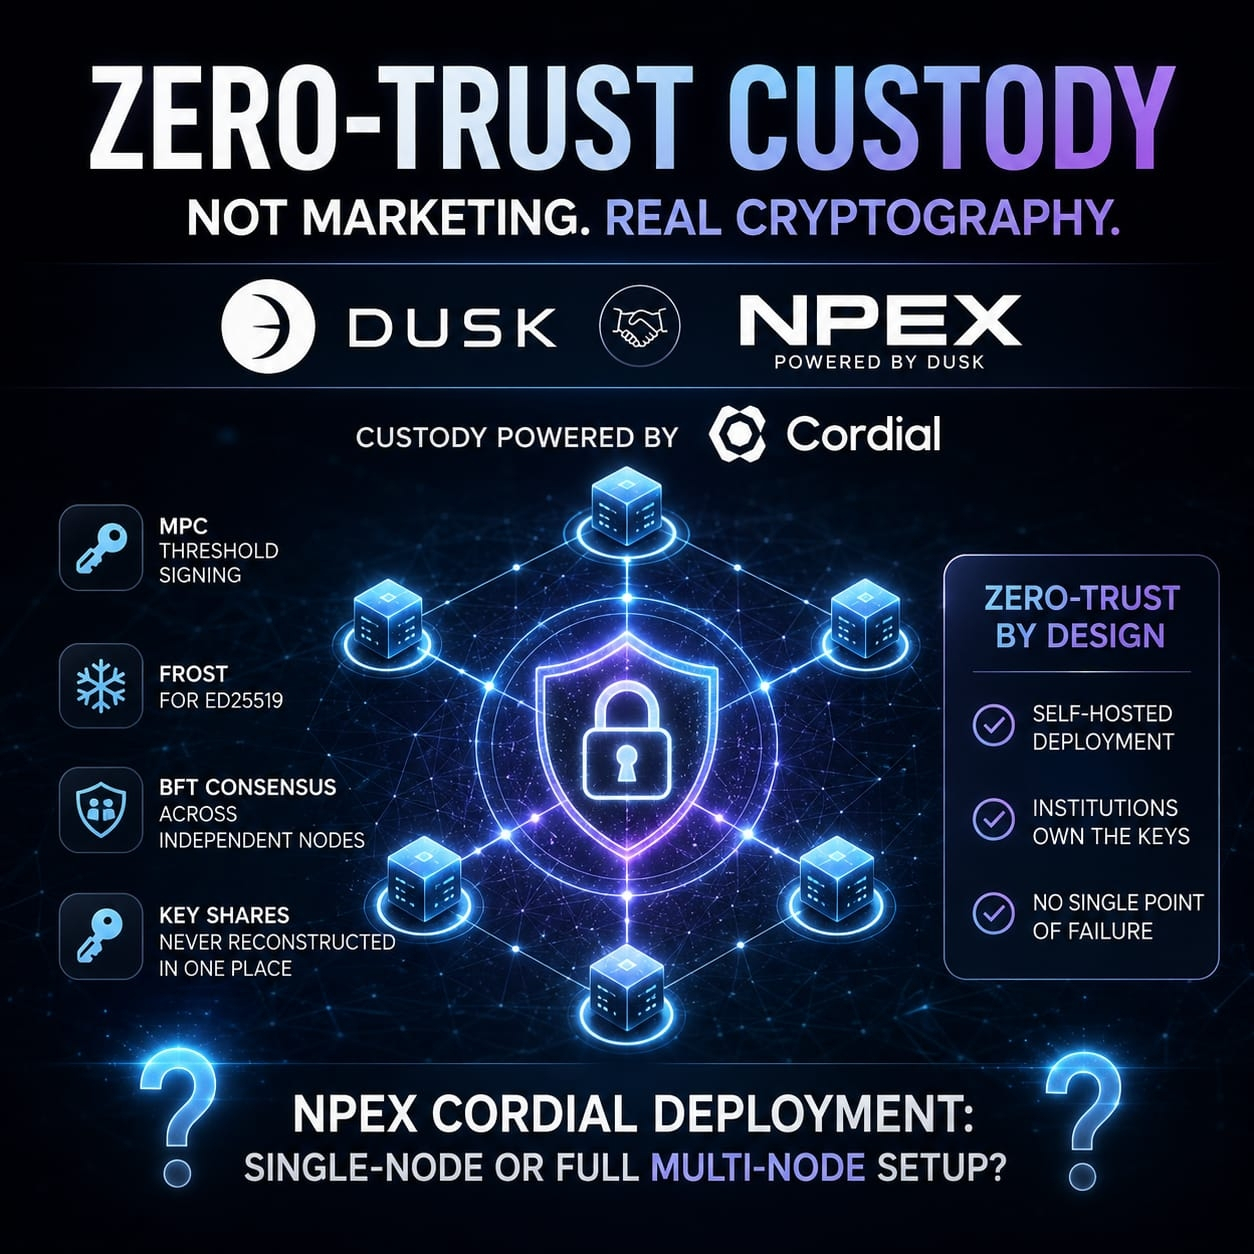
i dusk-cordial-npex elanında “zero-trust custody”nin nə demək olduğunu dəqiq yoxlamağa getdim, çünki bu termin adətən müəyyən kriptoqrafik arxitekturanı nəzərdə tutur və düşündüm ki, press-reliz bunu “üçüncü tərəf saas-ın əvəzinə self-hosted” kimi boş istifadə edib. Yanlış çıxmışam və dürüst desəm, bu postun hamısını həmin səhv fərziyyəyə əsasən yazmaq üzrə idim — cordialın öz texniki sənədlərini görənə qədər. onların treasury məhsulu həqiqətən mpc threshold signing istifadə edir, ed25519 üçün frost, müstəqil node-lar üzərində bft konsensus qatını, eləcə də heç bir yerdə bir yerə yenidən yığılmayan key share-ləri. Bu, marketinq kimi geyindirilmiş “bir” şey deyil — real distributed-trust kriptoqrafiyasıdır.
ona görə də npexin self-hosted deployment seçməsi və getdiyim kimi güman etdiyim “zero-trust” arxitekturanın olması əslində mənim düşündüyüm kimi ziddiyyət təşkil etmir. cordialın bütün təklifi ondan ibarətdir ki, institutlar həmin arxitekturanı özləri işlədə bilsinlər — saas vendorunun buluduna güvənmək yerinə.
Mənim hələ bilmədiyim isə npexin tam multi-node bft quruluşunu işlədib-işlətmədiyi, yoxsa daha çox single-node deploymanta yaxın bir şey olub-olmamasıdır. Çünki cordialın sənədləri hər ikisinin texniki olaraq mümkün olduğunu qeyd edir. Bunlar eyni əsas proqram təminatı üzərində olsa belə, praktikada “zero-trust” kimi eyni deyil.
kim bilir: npexin real cordial deployment-i single-node-dur, yoxsa həqiqi multi-node threshold quruluşudur? 🧐
#dusk $DUSK
@Dusk
i dusk-cordial-npex elanında “zero-trust custody”nin nə demək olduğunu dəqiq yoxlamağa getdim, çünki bu termin adətən müəyyən kriptoqrafik arxitekturanı nəzərdə tutur və düşündüm ki, press-reliz bunu “üçüncü tərəf saas-ın əvəzinə self-hosted” kimi boş istifadə edib. Yanlış çıxmışam və dürüst desəm, bu postun hamısını həmin səhv fərziyyəyə əsasən yazmaq üzrə idim — cordialın öz texniki sənədlərini görənə qədər. onların treasury məhsulu həqiqətən mpc threshold signing istifadə edir, ed25519 üçün frost, müstəqil node-lar üzərində bft konsensus qatını, eləcə də heç bir yerdə bir yerə yenidən yığılmayan key share-ləri. Bu, marketinq kimi geyindirilmiş “bir” şey deyil — real distributed-trust kriptoqrafiyasıdır.
ona görə də npexin self-hosted deployment seçməsi və getdiyim kimi güman etdiyim “zero-trust” arxitekturanın olması əslində mənim düşündüyüm kimi ziddiyyət təşkil etmir. cordialın bütün təklifi ondan ibarətdir ki, institutlar həmin arxitekturanı özləri işlədə bilsinlər — saas vendorunun buluduna güvənmək yerinə.
Mənim hələ bilmədiyim isə npexin tam multi-node bft quruluşunu işlədib-işlətmədiyi, yoxsa daha çox single-node deploymanta yaxın bir şey olub-olmamasıdır. Çünki cordialın sənədləri hər ikisinin texniki olaraq mümkün olduğunu qeyd edir. Bunlar eyni əsas proqram təminatı üzərində olsa belə, praktikada “zero-trust” kimi eyni deyil.
kim bilir: npexin real cordial deployment-i single-node-dur, yoxsa həqiqi multi-node threshold quruluşudur? 🧐
#dusk $DUSK
1
2
114
·
--
Artım
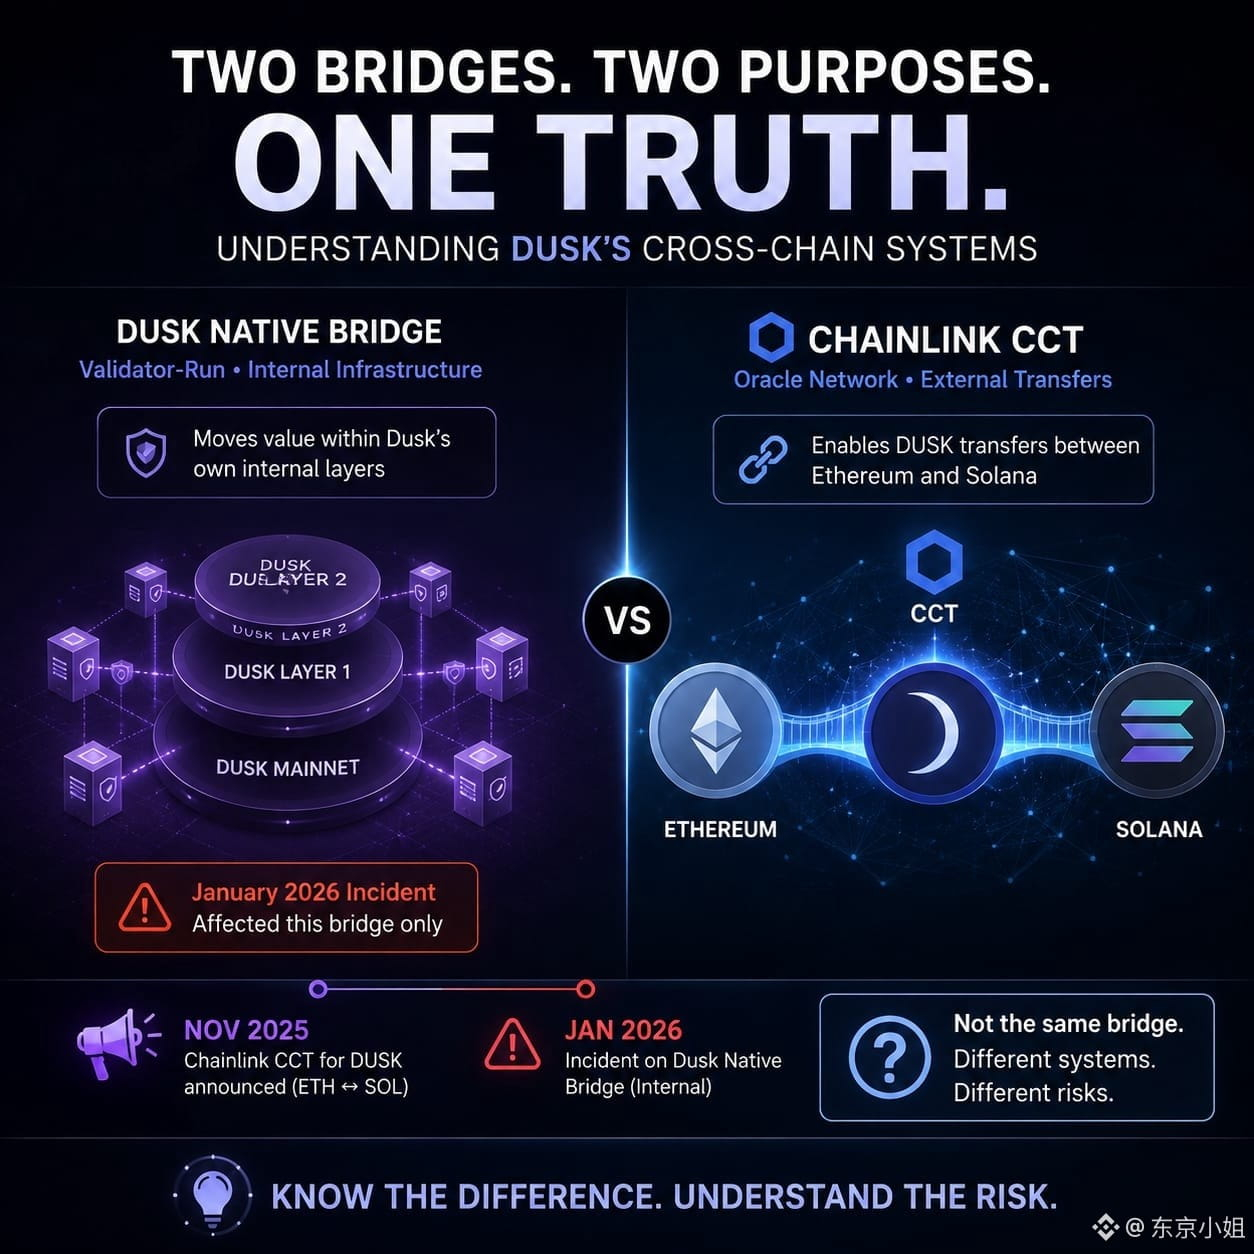
2025-ci ilin noyabrında chainlink-in ethereum ilə solana arasında dusk üçün dusk transferlərinin aparılmasına dair CCT standartı elan edilmişdi; biz artıq yanvarda baş vermiş “bridge” insidentinin dusk-un digər cross-chain marşrutu üzərindən bildiyimiz kimi baş verdiyini bilirik. Mən isə bunun həqiqətən də iki fərqli ad altında eyni “bridge” olub-olmadığını yoxlamağa getdim — dürüstcə desəm, fərqli brendlə eyni şey çıxacaq deyə yarımçıq gözləmişdim — amma belə deyil. dusk-un özünün arxitektura səhifəsində dusk-un daxili qatları arasında dəyəri hərəkət etdirən ayrıca validator-run native bridge təsvir olunur, chainlink CCT isə xarici eth-solana köçürmələri üçün chainlink-in özünün mərkəzləşdirilməmiş oracle şəbəkəsində işləyir. Tamamilə iki fərqli sistem.
Yanvar insidenti məhz native bridge-ə dəydiyi üçün, bu, memleketcə bu arxitekturanın necə fərqli qurulduğuna əsasən, chainlink pathway-ə ümumiyyətlə toxunmamış olardı. Bu, gözləmədiyim bir şəkildə bir az da rahatlaşdırır.
Amma burada hələ də yeri tutmayan bir məsələ var — insident barədə bildiriş yayılanda heç kim bu fərqi heç yerdə izah etmədi. Əgər siz “yanvarda dusk-da bir bridge problemi oldu” kimi sadəcə bunu bilirsinizsə, “bu, iki ayrı bridging sistemindən yalnız birinə təsir edib” deyən heç bir işarə yoxdur və bunu anlamaq yükü tamamilə mənim iki əlaqəsiz elanı qarşılaşdırmağıma düşüb.
dusk üçün hansının nə etdiyini xəritələyən tək bir səhifə haradasa varmı, yoxsa bunu təsdiqləmək mənim elə indi etdiyim kimi ayrı-ayrı press-relizləri birləşdirərəkmi başa düşülür? 🧐
#dusk $DUSK @Dusk_Foundation
2025-ci ilin noyabrında chainlink-in ethereum ilə solana arasında dusk üçün dusk transferlərinin aparılmasına dair CCT standartı elan edilmişdi; biz artıq yanvarda baş vermiş “bridge” insidentinin dusk-un digər cross-chain marşrutu üzərindən bildiyimiz kimi baş verdiyini bilirik. Mən isə bunun həqiqətən də iki fərqli ad altında eyni “bridge” olub-olmadığını yoxlamağa getdim — dürüstcə desəm, fərqli brendlə eyni şey çıxacaq deyə yarımçıq gözləmişdim — amma belə deyil. dusk-un özünün arxitektura səhifəsində dusk-un daxili qatları arasında dəyəri hərəkət etdirən ayrıca validator-run native bridge təsvir olunur, chainlink CCT isə xarici eth-solana köçürmələri üçün chainlink-in özünün mərkəzləşdirilməmiş oracle şəbəkəsində işləyir. Tamamilə iki fərqli sistem.
Yanvar insidenti məhz native bridge-ə dəydiyi üçün, bu, memleketcə bu arxitekturanın necə fərqli qurulduğuna əsasən, chainlink pathway-ə ümumiyyətlə toxunmamış olardı. Bu, gözləmədiyim bir şəkildə bir az da rahatlaşdırır.
Amma burada hələ də yeri tutmayan bir məsələ var — insident barədə bildiriş yayılanda heç kim bu fərqi heç yerdə izah etmədi. Əgər siz “yanvarda dusk-da bir bridge problemi oldu” kimi sadəcə bunu bilirsinizsə, “bu, iki ayrı bridging sistemindən yalnız birinə təsir edib” deyən heç bir işarə yoxdur və bunu anlamaq yükü tamamilə mənim iki əlaqəsiz elanı qarşılaşdırmağıma düşüb.
dusk üçün hansının nə etdiyini xəritələyən tək bir səhifə haradasa varmı, yoxsa bunu təsdiqləmək mənim elə indi etdiyim kimi ayrı-ayrı press-relizləri birləşdirərəkmi başa düşülür? 🧐
#dusk $DUSK @Dusk
1
131
·
--
Artım
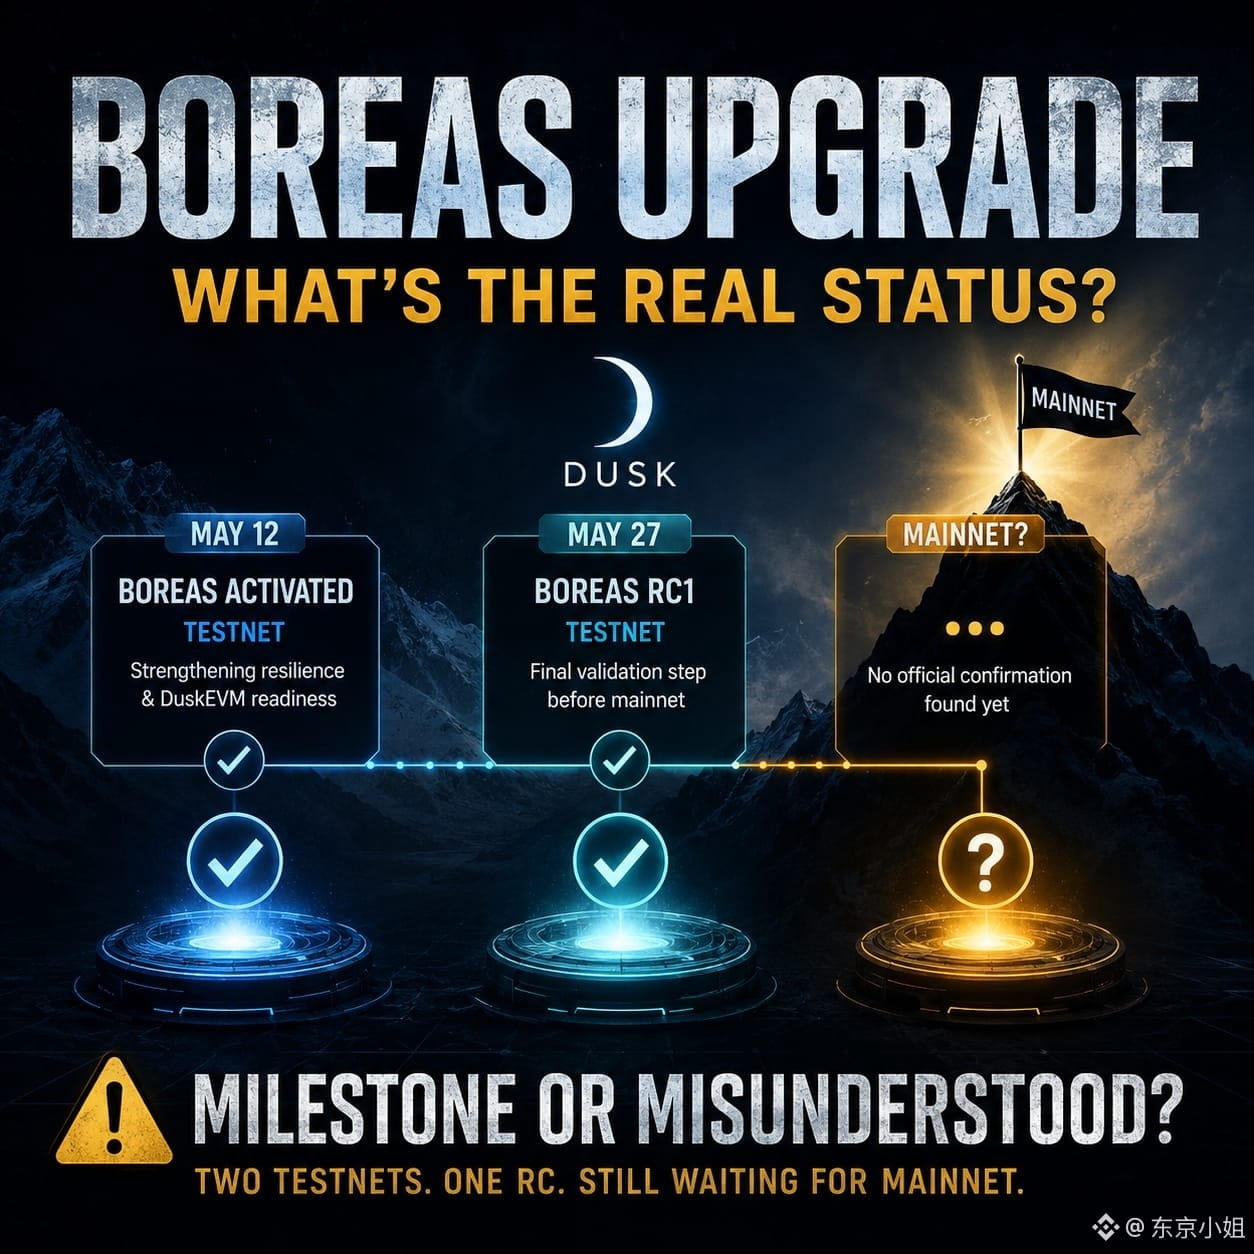
Boreasın həqiqətən də mainnet-ə çatıb-çatmadığını yoxlamaq üçün getdim, çünki böyük bir mərhələ kimi ortada dolaşırdı. Bunun əvəzində isə eyni ad altında iki ayrı testnet hadisəsi tapdım—aralarında iki həftə fərqi var. Ərəsə (dürüstcə) may 12 tarixindəki yazıya qədər demək olar dayandım, çünki elə bilirdim hekayə o tarixlə bitir.
Dusk 12 mayda boreas-ı testnet-də aktivləşdirdi; bu, dayanıqlığı gücləndirmək və duskevm-ə hazırlığı artırmaq kimi təqdim olunurdu. Sonra 27 mayda “boreas release candidate 1” işə düşdü—yenə də testnet-də—və açıq şəkildə mainnet-dən əvvəlki son doğrulama addımı olduğunu qeyd edirdi.
Yəni 12 may aktivləşməsi faktiki “son xətt” deyildi; daha əvvəlki bir mərhələ imiş, üstəlik bundan sonra ona aid ikinci bir keçid nöqtəsi də var—amma mən bunu xüsusi olaraq axtarış aparana qədər heç yerdə qeyd edildiyini görməmişdim. Həmin release candidate-dən sonra boreas-ın həqiqətən mainnet-ə çatdığını təsdiqləyən bir elan hələ də tapa bilmirəm.
Bu, hard fork-ı mərhələli şəkildə icra etməyin normal yanaşmasıdır: əvvəl testnet, sonra RC, sonda mainnet—prosesin özündə heç bir problem yoxdur. Sadəcə düşünürəm ki, çoxlu əhatə “boreas activated”-ı sanki tək, bütöv bir hadisə kimi təqdim edir, halbuki ən azı iki testnet mərhələsi var və bəlkə də hələ sonuncunu keçməyib.
May 27-dən bəri boreas mainnet-də işə düşüb, yoxsa həmin release candidate indiyə qədər təsdiqlənmiş ən son addımdır? 🧐
#dusk $DUSK @Dusk_Foundation
Boreasın həqiqətən də mainnet-ə çatıb-çatmadığını yoxlamaq üçün getdim, çünki böyük bir mərhələ kimi ortada dolaşırdı. Bunun əvəzində isə eyni ad altında iki ayrı testnet hadisəsi tapdım—aralarında iki həftə fərqi var. Ərəsə (dürüstcə) may 12 tarixindəki yazıya qədər demək olar dayandım, çünki elə bilirdim hekayə o tarixlə bitir.
Dusk 12 mayda boreas-ı testnet-də aktivləşdirdi; bu, dayanıqlığı gücləndirmək və duskevm-ə hazırlığı artırmaq kimi təqdim olunurdu. Sonra 27 mayda “boreas release candidate 1” işə düşdü—yenə də testnet-də—və açıq şəkildə mainnet-dən əvvəlki son doğrulama addımı olduğunu qeyd edirdi.
Yəni 12 may aktivləşməsi faktiki “son xətt” deyildi; daha əvvəlki bir mərhələ imiş, üstəlik bundan sonra ona aid ikinci bir keçid nöqtəsi də var—amma mən bunu xüsusi olaraq axtarış aparana qədər heç yerdə qeyd edildiyini görməmişdim. Həmin release candidate-dən sonra boreas-ın həqiqətən mainnet-ə çatdığını təsdiqləyən bir elan hələ də tapa bilmirəm.
Bu, hard fork-ı mərhələli şəkildə icra etməyin normal yanaşmasıdır: əvvəl testnet, sonra RC, sonda mainnet—prosesin özündə heç bir problem yoxdur. Sadəcə düşünürəm ki, çoxlu əhatə “boreas activated”-ı sanki tək, bütöv bir hadisə kimi təqdim edir, halbuki ən azı iki testnet mərhələsi var və bəlkə də hələ sonuncunu keçməyib.
May 27-dən bəri boreas mainnet-də işə düşüb, yoxsa həmin release candidate indiyə qədər təsdiqlənmiş ən son addımdır? 🧐
#dusk $DUSK @Dusk
3
120
·
--
Artım
@Dusk_Foundation
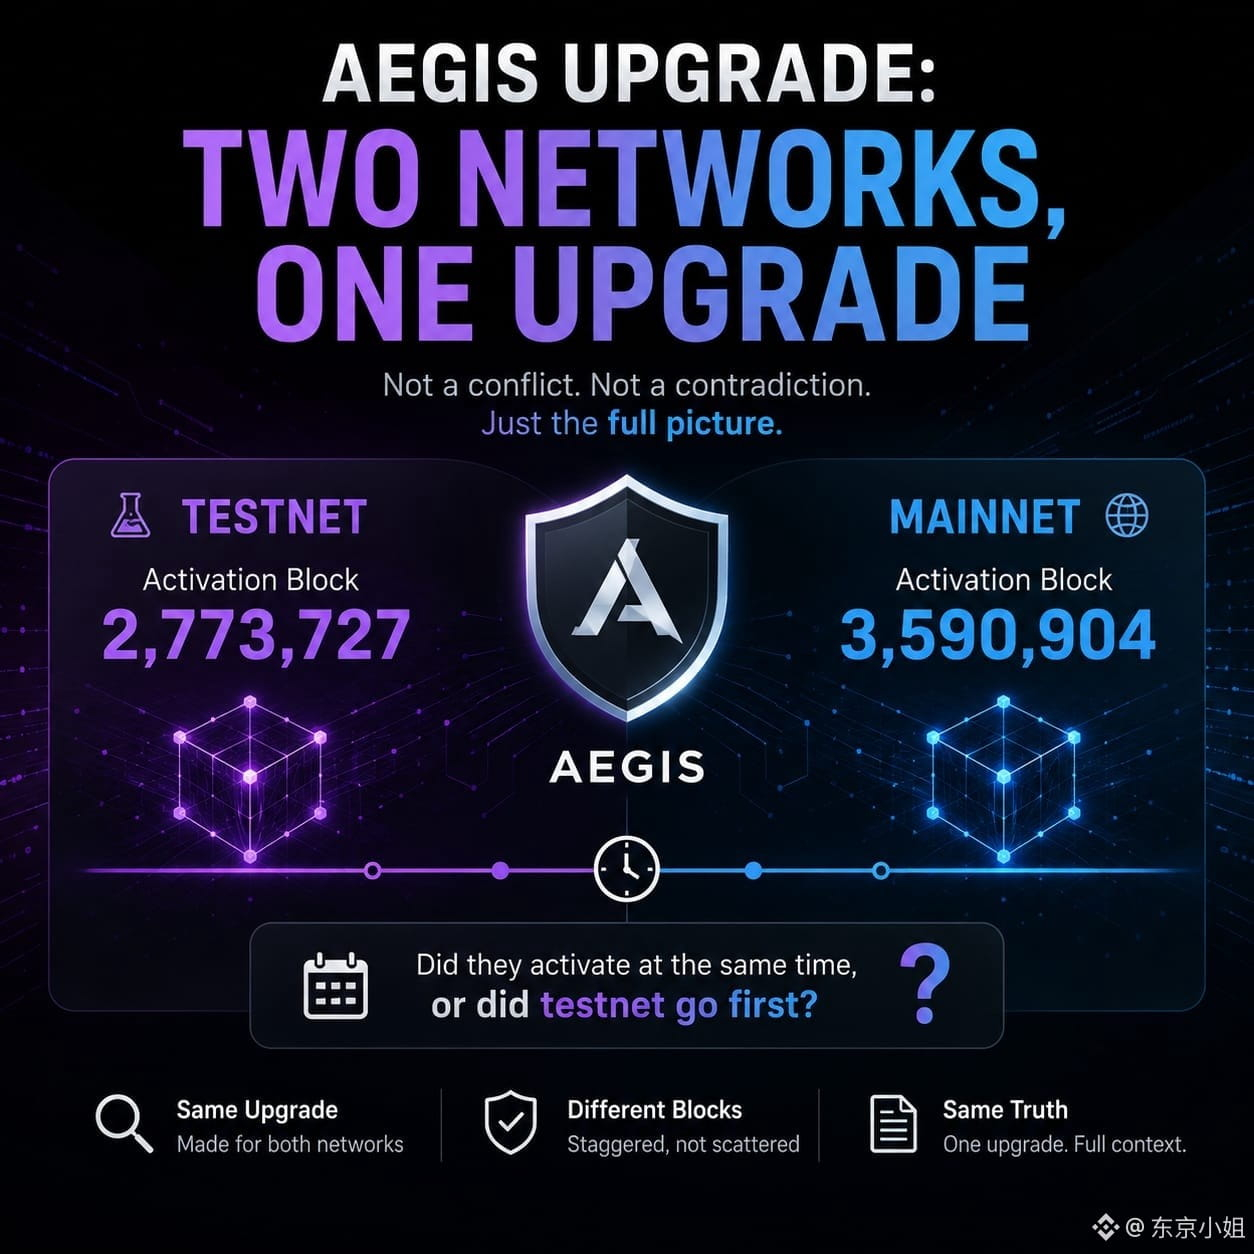
i getdim tam olaraq aegis upgrade-nin nəyə toxunduğunu yoxlamağa, çünki 3 mart böyük bir mərhələ kimi göstərilir, amma müxtəlif mənbələr bunu fərqli cür təsvir edir — biri bütün node operatorlar üçün məcburi olduğunu deyir, digəri isə onu testnet üçün yalnız hazırlıq addımı kimi adlandırır. məlum oldu ki, ikisi də eyni şeyin natamam versiyalarıdır və dürüst desəm, dusk-un real github repo-suna dalmazdan əvvəl “biri sadəcə səhvdir” deyib dayanacaqdım. onların rusk release notes-larında mainnet və testnet üçün ayrıca aegis aktivləşdirmə block hündürlükləri göstərilir: 3,590,904 və 2,773,727 — bu da onun hər iki şəbəkəyə də toxunduğunu, sadəcə eyni block nömrəsində olmadığını təsdiqləyir.
ona görə də əslində scope konflikti yox idi; məsələ coverage boşluğu idi — presdə bunu yazanların heç biri bunu “mainnet və testnet, hər ikisi üçün aktivləşmə tarixləri bunlardır” kimi oxucuya uyğun şəkildə yazmadı, onlar hərəsi bir şəbəkəni seçib bunu bütöv hekayə kimi təqdim etdi.
bu, hard fork-ı buraxmağın olduqca normal yoludur: testnet-i mainnet-dən bir az fərqli vaxtda mərhələli şəkildə tətbiq edirsən; bu hissə təkbaşına qeyri-adi və narahatedici deyil. mən sadəcə, həqiqətən də sadə iki-şəbəkəli tətbiqin ikinci dərəcəli xəbər yayımı/coverage-dən sonra necə iki rəqabətli və natamam narrativə parçalandığını görməyə dəyər hesab edirəm.
dayanıb soruşum: iki aktivləşdirmə yüksəkliyi wall-clock vaxtında üst-üstə düşdümü, yoxsa testnet mainnet-dən əvvəl aktivləşdi? 🧐
#dusk $DUSK
@Dusk
i getdim tam olaraq aegis upgrade-nin nəyə toxunduğunu yoxlamağa, çünki 3 mart böyük bir mərhələ kimi göstərilir, amma müxtəlif mənbələr bunu fərqli cür təsvir edir — biri bütün node operatorlar üçün məcburi olduğunu deyir, digəri isə onu testnet üçün yalnız hazırlıq addımı kimi adlandırır. məlum oldu ki, ikisi də eyni şeyin natamam versiyalarıdır və dürüst desəm, dusk-un real github repo-suna dalmazdan əvvəl “biri sadəcə səhvdir” deyib dayanacaqdım. onların rusk release notes-larında mainnet və testnet üçün ayrıca aegis aktivləşdirmə block hündürlükləri göstərilir: 3,590,904 və 2,773,727 — bu da onun hər iki şəbəkəyə də toxunduğunu, sadəcə eyni block nömrəsində olmadığını təsdiqləyir.
ona görə də əslində scope konflikti yox idi; məsələ coverage boşluğu idi — presdə bunu yazanların heç biri bunu “mainnet və testnet, hər ikisi üçün aktivləşmə tarixləri bunlardır” kimi oxucuya uyğun şəkildə yazmadı, onlar hərəsi bir şəbəkəni seçib bunu bütöv hekayə kimi təqdim etdi.
bu, hard fork-ı buraxmağın olduqca normal yoludur: testnet-i mainnet-dən bir az fərqli vaxtda mərhələli şəkildə tətbiq edirsən; bu hissə təkbaşına qeyri-adi və narahatedici deyil. mən sadəcə, həqiqətən də sadə iki-şəbəkəli tətbiqin ikinci dərəcəli xəbər yayımı/coverage-dən sonra necə iki rəqabətli və natamam narrativə parçalandığını görməyə dəyər hesab edirəm.
dayanıb soruşum: iki aktivləşdirmə yüksəkliyi wall-clock vaxtında üst-üstə düşdümü, yoxsa testnet mainnet-dən əvvəl aktivləşdi? 🧐
#dusk $DUSK
1
4
205
·
--
Artım
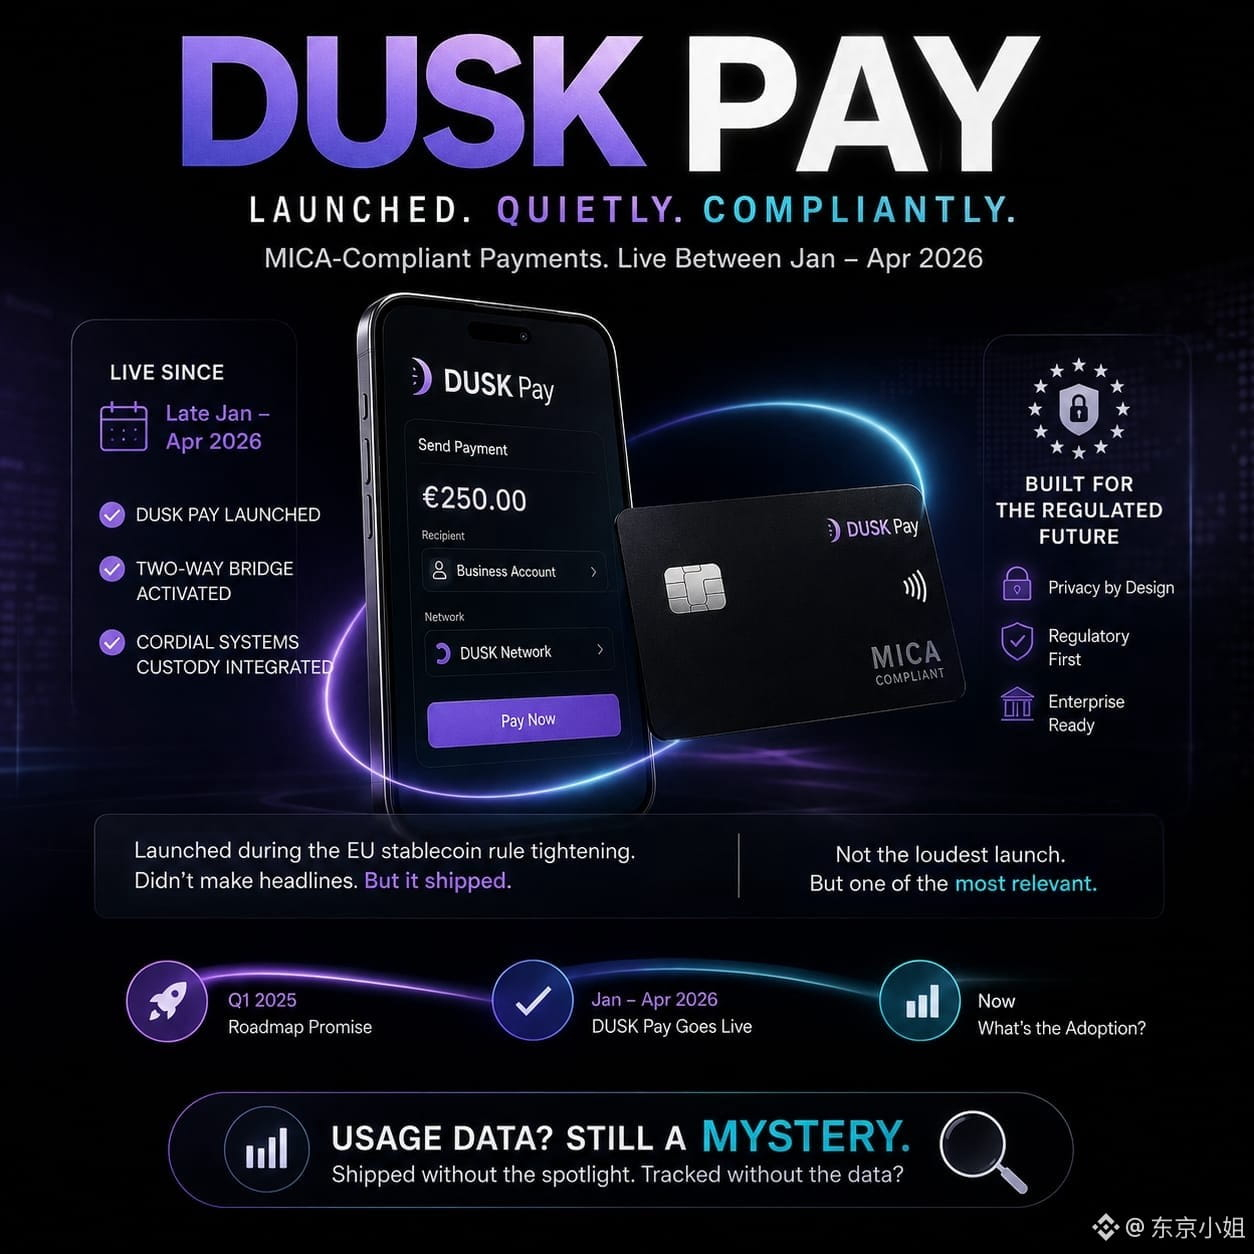
Dusk Pay-in həqiqətən işə düşüb-düşmədiyini yoxlamağa getdim; çünki o, yanvar 2025 yol xəritəsində Q1 üzrə çatdırılma kimi adlandırılmışdı, amma oxuduğum 2026 yazılarının çoxunda sanki yoxa çıxmış kimi görünürdü. Məlum olur ki, sadəcə doğru yerdə axtarmırmışam — axı may 2026-da dərc olunmuş inkişaf izləmə məqaləsində açıq şəkildə yazılıb ki, Dusk Pay bu ilin yanvarın sonu ilə aprel arasında bir vaxtda işə düşüb; eyni zamanda iki tərəfli bridge aktivləşdirilməsi və cordial systems custody inteqrasiyası da gerçəkləşib.
Beləliklə, işə düşüb — sadəcə DuskeVM və ya Npex tərəfdaşlığı kimi başlıqlarda gördüyümüz səviyyədə geniş mətbuat işıqlandırması ilə yox. Bu da özlüyündə bir məqamdır — MICA-uyğun ödəniş məhsulu, EU stablecoin qaydaları sərtləşən dəqiq dövrdə elə də hər yerdə qeyd olunmadan çıxıb, halbuki daha “parlaq” arxitektura elanları hər yerdə yayımlanırdı.
Məncə bu, mütləq pis deyil: səssiz buraxılış uğursuz “çatmamaq” demək deyil. Amma tənzimləmə baxımından bu qədər həssas bir məhsul üçün “duskevm canlıdır” tipli başlıqlar ilə “dusk pay canlıdır” susqunluğu arasındakı boşluq dusk-ın icrasından çox kripto mediasının prioritetləri barədə daha çox şey deyir.
Dusk Pay buraxıldıqdan sonra onunla bağlı real istifadə statistikası varmı, yoxsa elə buraxılıb, amma kimsə qəbul (adoption) izləməyib? 🧐
#dusk $DUSK @Dusk_Foundation
Dusk Pay-in həqiqətən işə düşüb-düşmədiyini yoxlamağa getdim; çünki o, yanvar 2025 yol xəritəsində Q1 üzrə çatdırılma kimi adlandırılmışdı, amma oxuduğum 2026 yazılarının çoxunda sanki yoxa çıxmış kimi görünürdü. Məlum olur ki, sadəcə doğru yerdə axtarmırmışam — axı may 2026-da dərc olunmuş inkişaf izləmə məqaləsində açıq şəkildə yazılıb ki, Dusk Pay bu ilin yanvarın sonu ilə aprel arasında bir vaxtda işə düşüb; eyni zamanda iki tərəfli bridge aktivləşdirilməsi və cordial systems custody inteqrasiyası da gerçəkləşib.
Beləliklə, işə düşüb — sadəcə DuskeVM və ya Npex tərəfdaşlığı kimi başlıqlarda gördüyümüz səviyyədə geniş mətbuat işıqlandırması ilə yox. Bu da özlüyündə bir məqamdır — MICA-uyğun ödəniş məhsulu, EU stablecoin qaydaları sərtləşən dəqiq dövrdə elə də hər yerdə qeyd olunmadan çıxıb, halbuki daha “parlaq” arxitektura elanları hər yerdə yayımlanırdı.
Məncə bu, mütləq pis deyil: səssiz buraxılış uğursuz “çatmamaq” demək deyil. Amma tənzimləmə baxımından bu qədər həssas bir məhsul üçün “duskevm canlıdır” tipli başlıqlar ilə “dusk pay canlıdır” susqunluğu arasındakı boşluq dusk-ın icrasından çox kripto mediasının prioritetləri barədə daha çox şey deyir.
Dusk Pay buraxıldıqdan sonra onunla bağlı real istifadə statistikası varmı, yoxsa elə buraxılıb, amma kimsə qəbul (adoption) izləməyib? 🧐
#dusk $DUSK @Dusk
2
102
·
--
Artım
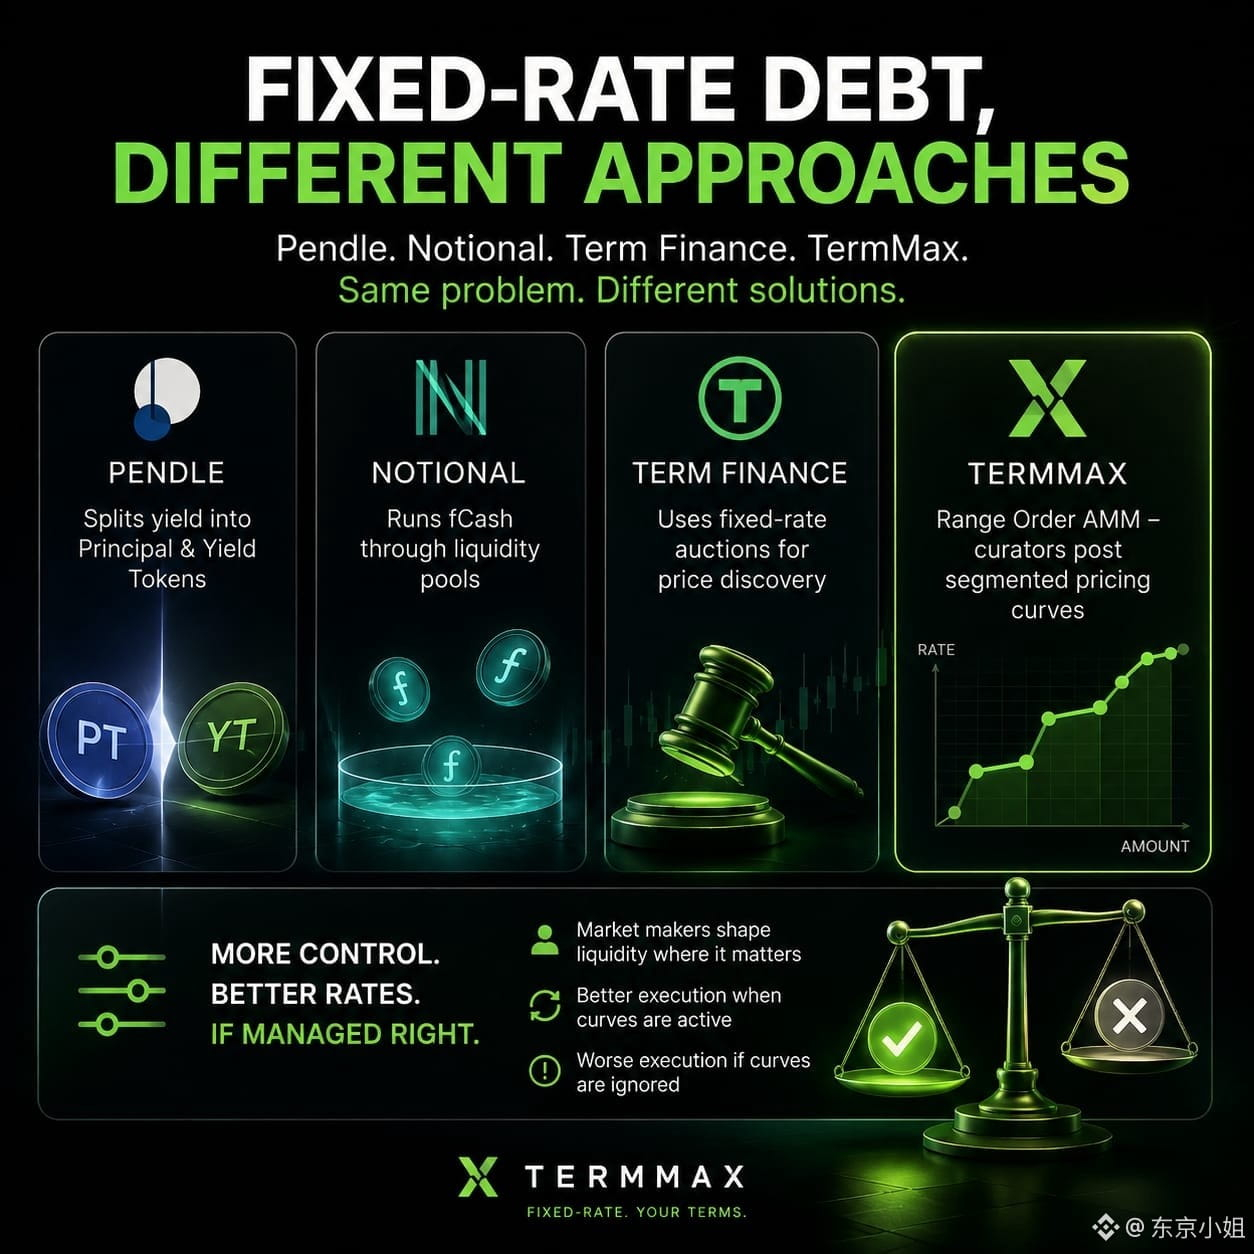
termmax-ın özünəməxsusluğu sabit faizli tokenləşdirilmiş borcdur və o, orada tək deyil — pendle, notional və term finance eyni problemi müxtəlif bucaqlardan dövrə vururlar. pendle gəlir gətirən aktivləri principal və yield (gəlir) tokenlərinə bölür. notional fcash-i likvidlik hovuzlarından keçirir. termmax-ın öz həlli range order amm-dir: kuratorlar seqmentləşdirilmiş qiymət əyriləri yerləşdirir və borcalanlar ilə kreditorlar bu əyrilərə birbaşa uyğunlaşırlar.
Mən niyə məhz bu yanaşmanı auksion modelinə və ya yalnız yield-bölünməsinə görə seçdiyimi müzakirə etdim və fikrimcə, məsələ idarəetmədir — range order qurucusu likvidliyin əyrinin üzərində məhz harada yerləşəcəyini formalaşdıra bilir; sadəcə clearing (uyğunlaşdırma) qiymətini qəbul etmək yox. Bu, market-meykerlər üçün daha “əllə idarəetmə”dir və bu, iki cür nəticə verir: əyriyə düzgün nəzarət edən biri olanda daha yaxşı tariflər, şərtlər dəyişəndə heç kim yeniləmə etməyəndə isə daha pis tariflər.
Mən eyni ticarət həcmini pendle və termmax tərəfləri ilə yan-yana yoxlayıb real icranı müqayisə etməmişəm, yəni bu, backtest olunmuş oxunuş deyil — struktur qiymətləndirmədir 📐
#termmax @termmax
termmax-ın özünəməxsusluğu sabit faizli tokenləşdirilmiş borcdur və o, orada tək deyil — pendle, notional və term finance eyni problemi müxtəlif bucaqlardan dövrə vururlar. pendle gəlir gətirən aktivləri principal və yield (gəlir) tokenlərinə bölür. notional fcash-i likvidlik hovuzlarından keçirir. termmax-ın öz həlli range order amm-dir: kuratorlar seqmentləşdirilmiş qiymət əyriləri yerləşdirir və borcalanlar ilə kreditorlar bu əyrilərə birbaşa uyğunlaşırlar.
Mən niyə məhz bu yanaşmanı auksion modelinə və ya yalnız yield-bölünməsinə görə seçdiyimi müzakirə etdim və fikrimcə, məsələ idarəetmədir — range order qurucusu likvidliyin əyrinin üzərində məhz harada yerləşəcəyini formalaşdıra bilir; sadəcə clearing (uyğunlaşdırma) qiymətini qəbul etmək yox. Bu, market-meykerlər üçün daha “əllə idarəetmə”dir və bu, iki cür nəticə verir: əyriyə düzgün nəzarət edən biri olanda daha yaxşı tariflər, şərtlər dəyişəndə heç kim yeniləmə etməyəndə isə daha pis tariflər.
Mən eyni ticarət həcmini pendle və termmax tərəfləri ilə yan-yana yoxlayıb real icranı müqayisə etməmişəm, yəni bu, backtest olunmuş oxunuş deyil — struktur qiymətləndirmədir 📐
#termmax @TermMax
2
4
186
·
--
Artım
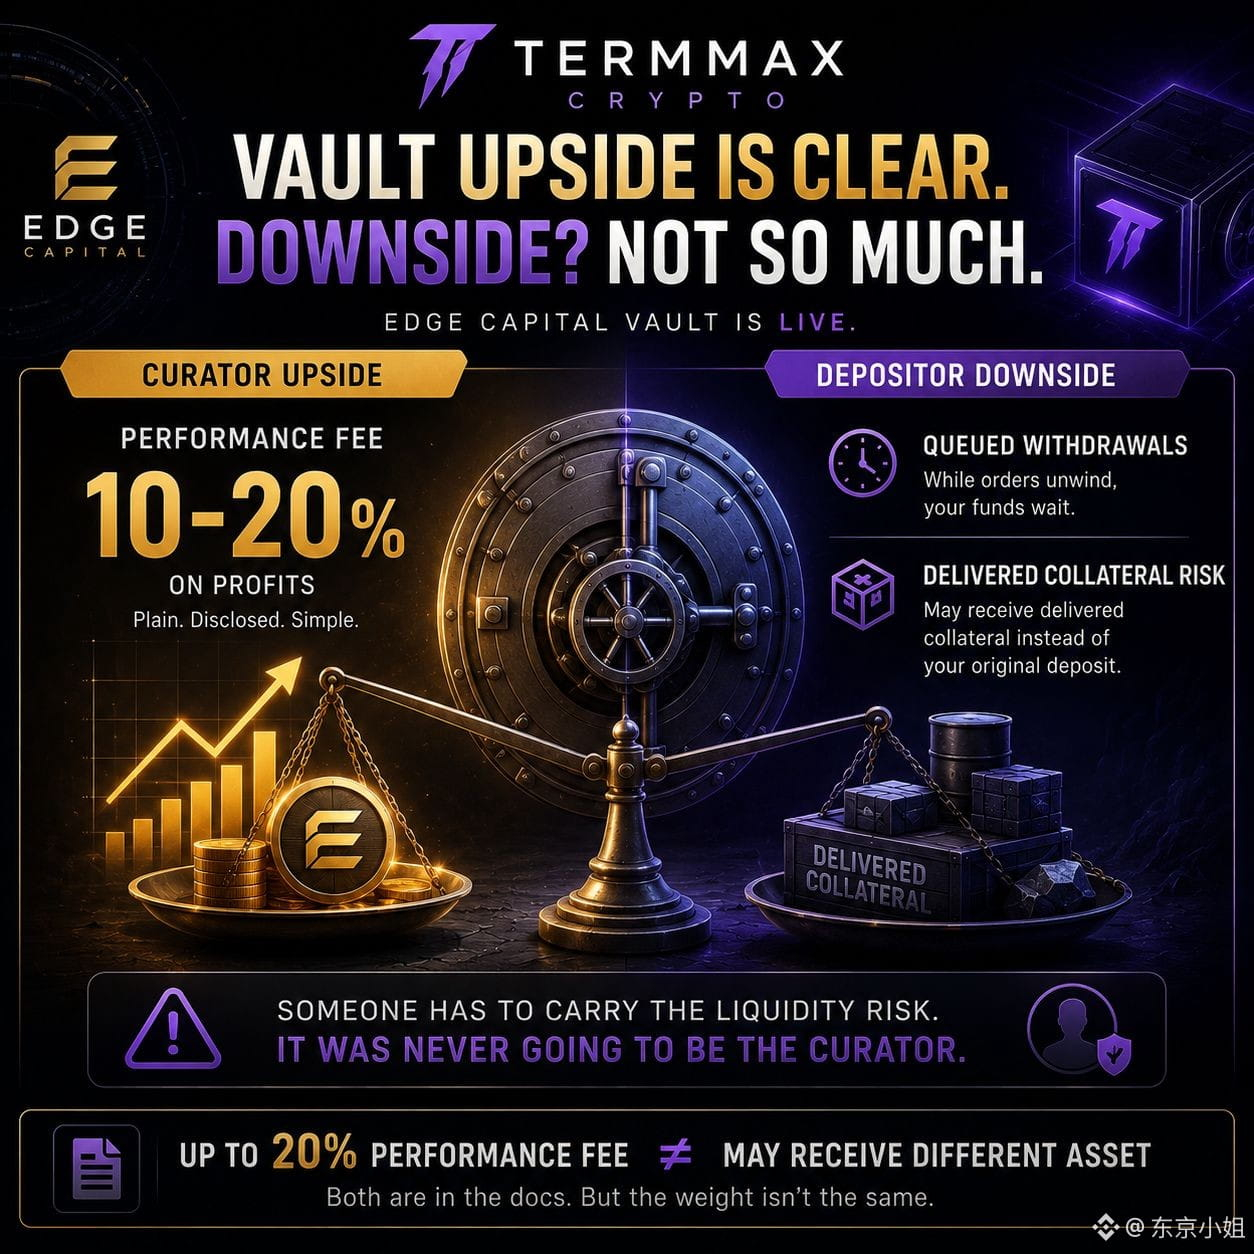
Edge Capital-ın “vault”ı indi canlıdır və bu cür quruluşda məhz açıqlama boşluğu ortaya çıxır. Kuratorlar vault-un generasiya etdiyi istənilən mənfəət üzrə 10–20 faiz həcmində performans haqqı qazanır; bu, vault mexanikası ilə bağlı sənədlərdə həm açıq şəkildə yazılıb, həm də birmənalı şəkildə ifadə edilib. Eyni aydınlıqla, demək olar ki, heç göstərilməyən isə — əslində, çox az görünən — belə bir vault çətin mərhələyə düşəndə depozit qoyanların nəyə məruz qalmasıdır: sifarişlər açılarkən növbəyə yığılmış geri çəkilmələr və ya daha da pisi, bazar fiziki çatdırılmaya keçərsə, depozit qoyduqları borc tokeninin əvəzinə çatdırılmış girovu əlində saxlamaq.
Beləliklə, kuratorun üstünlüyü təmiz, açıqlanmış faizdir. Depozitorun mənfi tərəfi isə növbə mövqeyi və bəlkə də depozit qoyduğu aktivdən fərqli bir aktivdir. Bunu qalmaqal kimi qələmə vermirəm — aktiv şəkildə idarə olunan vault-da likvidlik riski daşıyan biri olmalıdır və onu işlədən şəxsin olacağı da heç gözlənilmir. Mən sadəcə “maksimum 20% performans haqqı” ilə “sizin depozitinizin əvəzinə çatdırılmış girov ala bilərsiniz” ifadələrinin eyni sənəd bölməsində, bir paraqraf aralığında simmetrik kimi oxunmasını doğru hesab etmirəm.
Peşəkar idarəetmə üçün bu, ədalətli ticarət idimi, yoxsa bütün vault strukturlarının necə nəticədə əyilib-titrədiyini sadəcə DeFi olsun ya olmasın belə göstərən bir nümunədirmi — səmimi olaraq arada qalmışam 🤷
#termmax @termmax
Edge Capital-ın “vault”ı indi canlıdır və bu cür quruluşda məhz açıqlama boşluğu ortaya çıxır. Kuratorlar vault-un generasiya etdiyi istənilən mənfəət üzrə 10–20 faiz həcmində performans haqqı qazanır; bu, vault mexanikası ilə bağlı sənədlərdə həm açıq şəkildə yazılıb, həm də birmənalı şəkildə ifadə edilib. Eyni aydınlıqla, demək olar ki, heç göstərilməyən isə — əslində, çox az görünən — belə bir vault çətin mərhələyə düşəndə depozit qoyanların nəyə məruz qalmasıdır: sifarişlər açılarkən növbəyə yığılmış geri çəkilmələr və ya daha da pisi, bazar fiziki çatdırılmaya keçərsə, depozit qoyduqları borc tokeninin əvəzinə çatdırılmış girovu əlində saxlamaq.
Beləliklə, kuratorun üstünlüyü təmiz, açıqlanmış faizdir. Depozitorun mənfi tərəfi isə növbə mövqeyi və bəlkə də depozit qoyduğu aktivdən fərqli bir aktivdir. Bunu qalmaqal kimi qələmə vermirəm — aktiv şəkildə idarə olunan vault-da likvidlik riski daşıyan biri olmalıdır və onu işlədən şəxsin olacağı da heç gözlənilmir. Mən sadəcə “maksimum 20% performans haqqı” ilə “sizin depozitinizin əvəzinə çatdırılmış girov ala bilərsiniz” ifadələrinin eyni sənəd bölməsində, bir paraqraf aralığında simmetrik kimi oxunmasını doğru hesab etmirəm.
Peşəkar idarəetmə üçün bu, ədalətli ticarət idimi, yoxsa bütün vault strukturlarının necə nəticədə əyilib-titrədiyini sadəcə DeFi olsun ya olmasın belə göstərən bir nümunədirmi — səmimi olaraq arada qalmışam 🤷
#termmax @TermMax
1
156
·
--
Artım
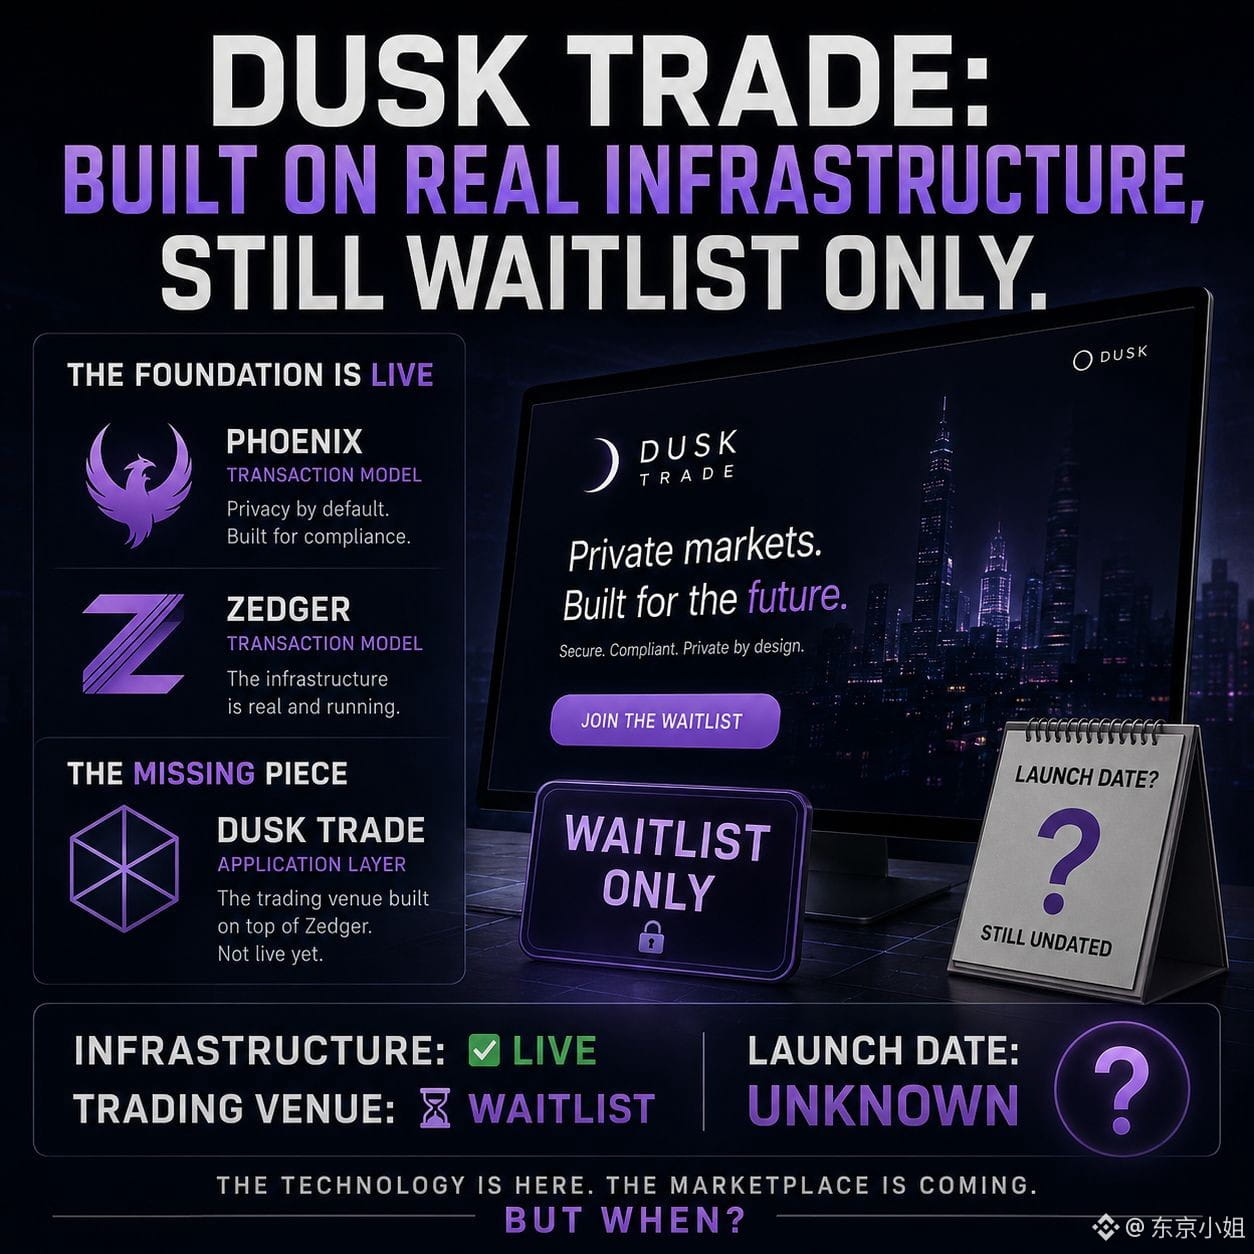
İnsanlar hələ də onu canlı infrastruktur kimi göstərdiyi üçün mən zedger-i yoxlamağa getdim və həqiqətən də hələ də mövcuddur — dusk-ın özünün cari sənədlərində phoenix və zedger hazırda mövcud olan iki transaksiya modeli kimi göstərilir, yəni mənim elə zənn etdiyim kimi sakitcə yoxa çıxması yanlış imiş.
Əslində fərq dusk trade tərəfindədir: tokenləşdirilmiş aktivlərlə ticarət üçün istifadəçilərə real bir meydan verməli olan tətbiq qatıdır. Mən trade.dusk.network-u birbaşa yoxladım və orada hələ də yalnız gözləmə siyahısı var; “join the waitlist” (gözləmə siyahısına qoşul) hazırda səhifədəki çağırışın tam məzmunudur.
Bu, ilk düşündüyümdən fərqli bir boşluqdır və dürüst desəm, daha konkret boşluq — mainnetdən sonrakı ilkin yol xəritəsinin yekun mərhələsi “full zedger”i, tam fəaliyyət göstərən aktiv emissiyası, klirinq və settlement-i vəd edirdi; bunlar dusk-ın 2025 vizyonunun bir hissəsi kimi təqdim olunurdu. Əsas transaksiya modeli mövcuddur, amma üzərində qurulmuş real ticarət platforması hələ də pre-launch mərhələsindədir və gözləmə siyahısı səhifəsində öz-özünə görünən heç bir zaman cədvəli yoxdur.
Kimsə dusk trade üçün haradasa real buraxılış tarixi olduğunu bilirmi, yoxsa yenə də tarix göstərilməyən gözləmə siyahısı mərhələsindədir? 🧐
#dusk $DUSK @Dusk_Foundation
İnsanlar hələ də onu canlı infrastruktur kimi göstərdiyi üçün mən zedger-i yoxlamağa getdim və həqiqətən də hələ də mövcuddur — dusk-ın özünün cari sənədlərində phoenix və zedger hazırda mövcud olan iki transaksiya modeli kimi göstərilir, yəni mənim elə zənn etdiyim kimi sakitcə yoxa çıxması yanlış imiş.
Əslində fərq dusk trade tərəfindədir: tokenləşdirilmiş aktivlərlə ticarət üçün istifadəçilərə real bir meydan verməli olan tətbiq qatıdır. Mən trade.dusk.network-u birbaşa yoxladım və orada hələ də yalnız gözləmə siyahısı var; “join the waitlist” (gözləmə siyahısına qoşul) hazırda səhifədəki çağırışın tam məzmunudur.
Bu, ilk düşündüyümdən fərqli bir boşluqdır və dürüst desəm, daha konkret boşluq — mainnetdən sonrakı ilkin yol xəritəsinin yekun mərhələsi “full zedger”i, tam fəaliyyət göstərən aktiv emissiyası, klirinq və settlement-i vəd edirdi; bunlar dusk-ın 2025 vizyonunun bir hissəsi kimi təqdim olunurdu. Əsas transaksiya modeli mövcuddur, amma üzərində qurulmuş real ticarət platforması hələ də pre-launch mərhələsindədir və gözləmə siyahısı səhifəsində öz-özünə görünən heç bir zaman cədvəli yoxdur.
Kimsə dusk trade üçün haradasa real buraxılış tarixi olduğunu bilirmi, yoxsa yenə də tarix göstərilməyən gözləmə siyahısı mərhələsindədir? 🧐
#dusk $DUSK @Dusk
1
112
·
--
Artım
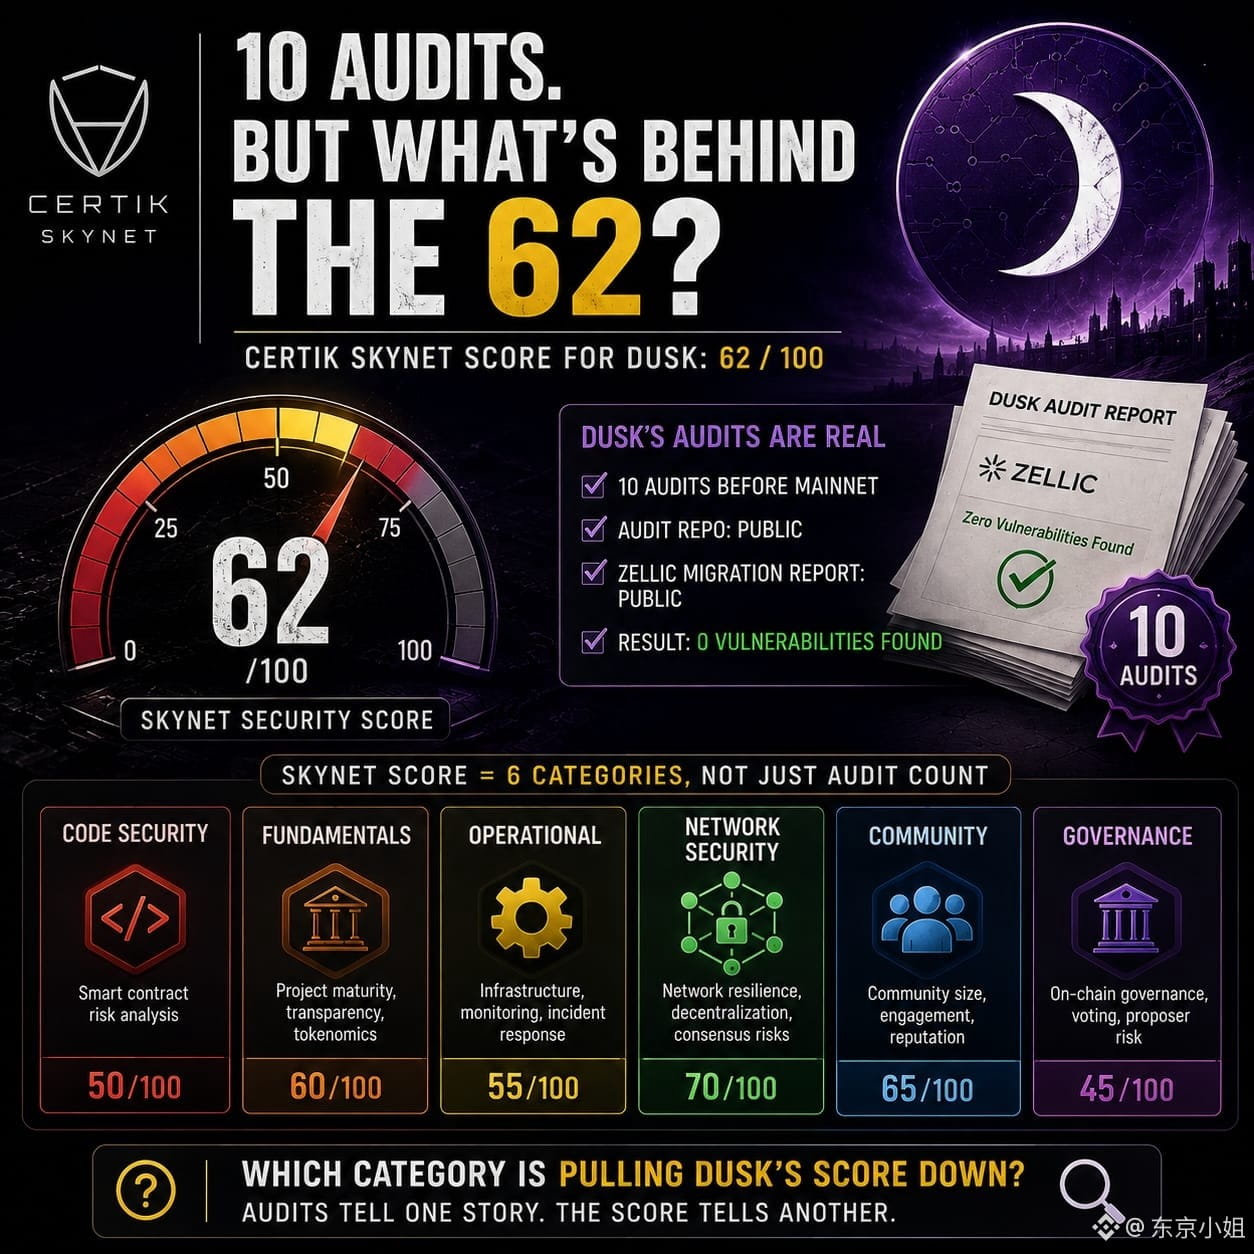
Dusk-un “mainnet öncəsi on audit” kimi ifadələri ağır şəkildə reklam etdikləri üçün üçüncü tərəf təhlükəsizlik reytinqini yoxlamağa getdim və Dusk üçün Certik-in Skynet balı 100-dən 62-dir. Mən o rəqəmin audit sayına təxminən uyğun olacağını düşünürdüm — amma dayandırıb Certik-in metodologiya səhifəsini yenidən oxumalı oldum, çünki güvənlik balının sadəcə auditlərin cəmi kimi olacağını zənn etmişdim. Bu belə deyil: aralarında altı ayrı kateqoriya qarışdırılır.
Auditlərin özləri realdır: Dusk-un öz audit repozitoriyası və Zellic-in migrasiya kontraktı hesabatı hər ikisi açıqdır və orada sıfır zəiflik tapılıb. Deməli, fərdi auditlər sual doğurmur. Məsələ ondadır ki, təmiz audit hesabatlarının bir yığını və tək, kompozit güvən balı fərqli suallara cavab verir və marketinq mətnləri çox vaxt bunları bir-birinin əvəzi kimi təqdim edir, halbuki belə deyil.
Ədalətli olmaq üçün, Dusk-un bu mərhələsində olan bir L1 üçün “yaxşı” Skynet balının necə olmasına dair aydın bir benchmarkım yoxdur, ona görə də 62-nin pis olduğunu deyə bilmərəm; sadəcə, audit tarixi təkbaşına bunu aydın şəkildə izah etmir.
Bəs kim bilir, Dusk üçün xüsusi olaraq həmin ədədi aşağı çəkən Skynet-in altı kateqoriyasından hansıdı? 🧐
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Dusk-un “mainnet öncəsi on audit” kimi ifadələri ağır şəkildə reklam etdikləri üçün üçüncü tərəf təhlükəsizlik reytinqini yoxlamağa getdim və Dusk üçün Certik-in Skynet balı 100-dən 62-dir. Mən o rəqəmin audit sayına təxminən uyğun olacağını düşünürdüm — amma dayandırıb Certik-in metodologiya səhifəsini yenidən oxumalı oldum, çünki güvənlik balının sadəcə auditlərin cəmi kimi olacağını zənn etmişdim. Bu belə deyil: aralarında altı ayrı kateqoriya qarışdırılır.
Auditlərin özləri realdır: Dusk-un öz audit repozitoriyası və Zellic-in migrasiya kontraktı hesabatı hər ikisi açıqdır və orada sıfır zəiflik tapılıb. Deməli, fərdi auditlər sual doğurmur. Məsələ ondadır ki, təmiz audit hesabatlarının bir yığını və tək, kompozit güvən balı fərqli suallara cavab verir və marketinq mətnləri çox vaxt bunları bir-birinin əvəzi kimi təqdim edir, halbuki belə deyil.
Ədalətli olmaq üçün, Dusk-un bu mərhələsində olan bir L1 üçün “yaxşı” Skynet balının necə olmasına dair aydın bir benchmarkım yoxdur, ona görə də 62-nin pis olduğunu deyə bilmərəm; sadəcə, audit tarixi təkbaşına bunu aydın şəkildə izah etmir.
Bəs kim bilir, Dusk üçün xüsusi olaraq həmin ədədi aşağı çəkən Skynet-in altı kateqoriyasından hansıdı? 🧐
#dusk $DUSK @Dusk
1
1
122
·
--
Artım
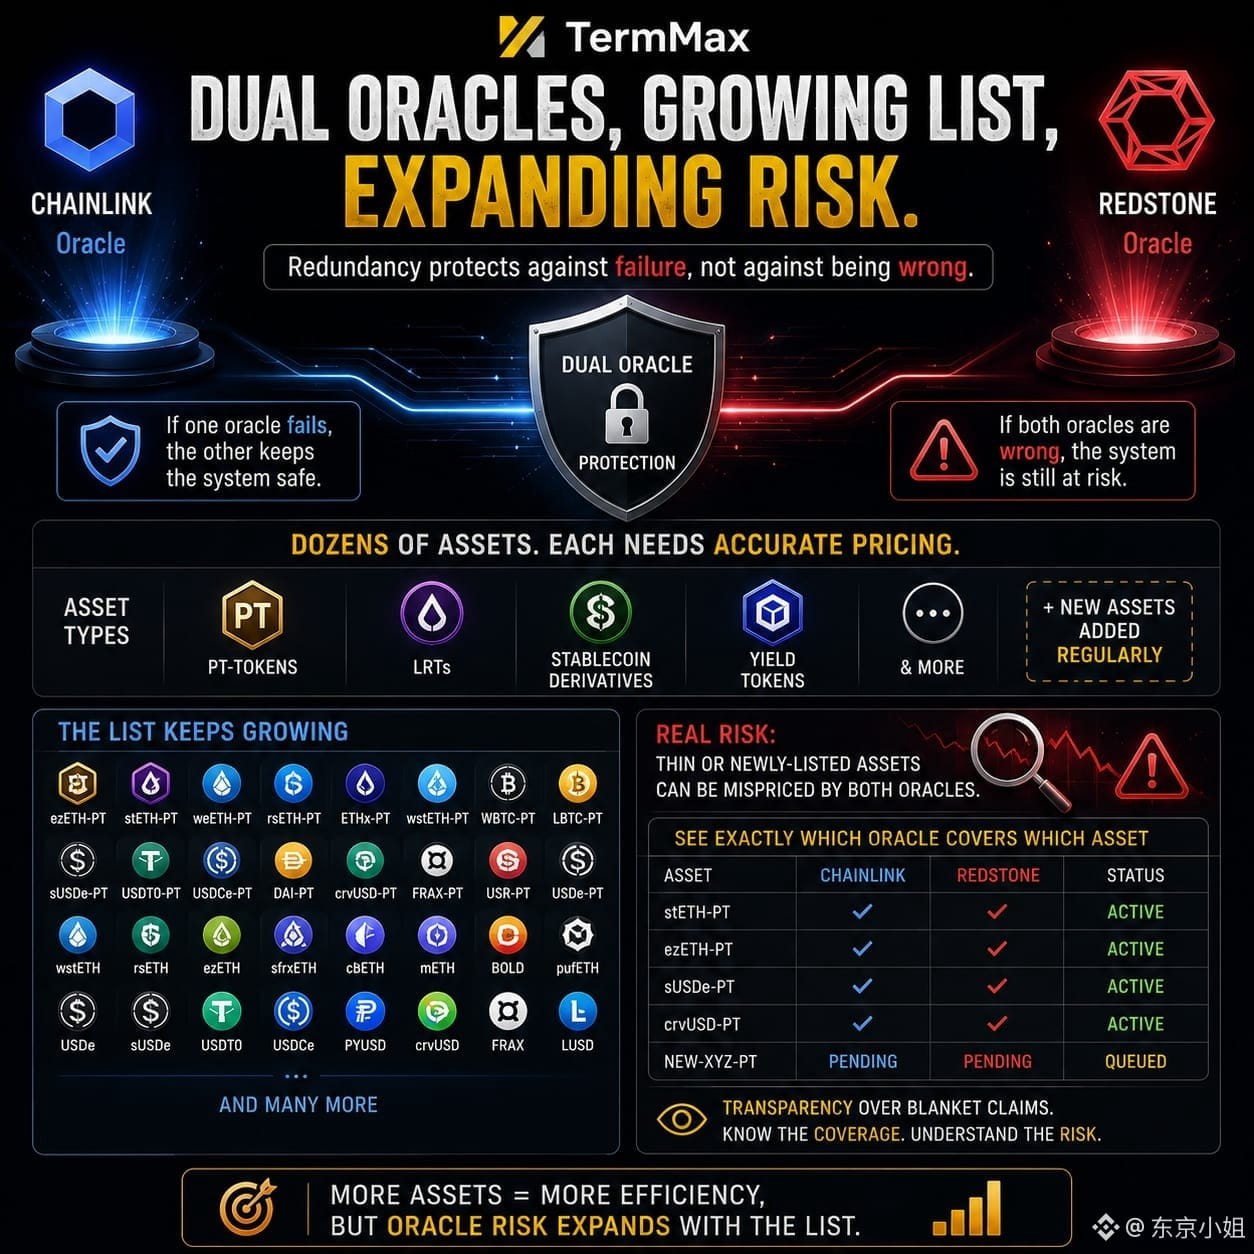
Termmax dual orakllar işlədir — chainlink və redstone — və sənədlər bunu tək bir feed-in sıradan çıxmasına qarşı qorunma kimi təqdim edir. Yaxşı da elə, amma mən onların sənədlərindəki real oracle asset siyahısına baxdım və indi onlarla ayrı-ayrı pt-token, lrt və stablecoin törəməsi var; hər birinin öz qiymət feed-i düzgün konfiqurasiya edilməlidir, üstəlik yeni olanlar da olduqca müntəzəm əlavə olunur.
— əslində, real risk dual-oracle dizaynının özündə deyil. Redundancy (artıqlıq) yalnız bir feed düşəndə səni qoruyur, amma hər iki feed birlikdə, eyni anda, nazik və yenicə siyahıya alınmış bir asset barədə sadəcə yanlışdırsa, bu səni qorumur. Daha çox collateral növü kapital effektivliyi üçün yaxşıdır, razıyam. Sadəcə bu o deməkdir ki, oracle risk bölməsi statik deyil — hər dəfə yeni bir asset whitelisting-ə düşdükcə genişlənir.
Məni həqiqətən rahatladacaq şey isə hansısa “hamısı üçün bir kəlmə ilə chainlink və redstone” kimi ümumi ifadə deyil; daha doğrusu, hansı konkret provayderin hansı konkret asset-i əhatə etdiyini haradasa ayrıca nəşr olunmuş şəkildə görməkdir 🔍
#termmax @termmax
Termmax dual orakllar işlədir — chainlink və redstone — və sənədlər bunu tək bir feed-in sıradan çıxmasına qarşı qorunma kimi təqdim edir. Yaxşı da elə, amma mən onların sənədlərindəki real oracle asset siyahısına baxdım və indi onlarla ayrı-ayrı pt-token, lrt və stablecoin törəməsi var; hər birinin öz qiymət feed-i düzgün konfiqurasiya edilməlidir, üstəlik yeni olanlar da olduqca müntəzəm əlavə olunur.
— əslində, real risk dual-oracle dizaynının özündə deyil. Redundancy (artıqlıq) yalnız bir feed düşəndə səni qoruyur, amma hər iki feed birlikdə, eyni anda, nazik və yenicə siyahıya alınmış bir asset barədə sadəcə yanlışdırsa, bu səni qorumur. Daha çox collateral növü kapital effektivliyi üçün yaxşıdır, razıyam. Sadəcə bu o deməkdir ki, oracle risk bölməsi statik deyil — hər dəfə yeni bir asset whitelisting-ə düşdükcə genişlənir.
Məni həqiqətən rahatladacaq şey isə hansısa “hamısı üçün bir kəlmə ilə chainlink və redstone” kimi ümumi ifadə deyil; daha doğrusu, hansı konkret provayderin hansı konkret asset-i əhatə etdiyini haradasa ayrıca nəşr olunmuş şəkildə görməkdir 🔍
#termmax @TermMax
110
·
--
Artım
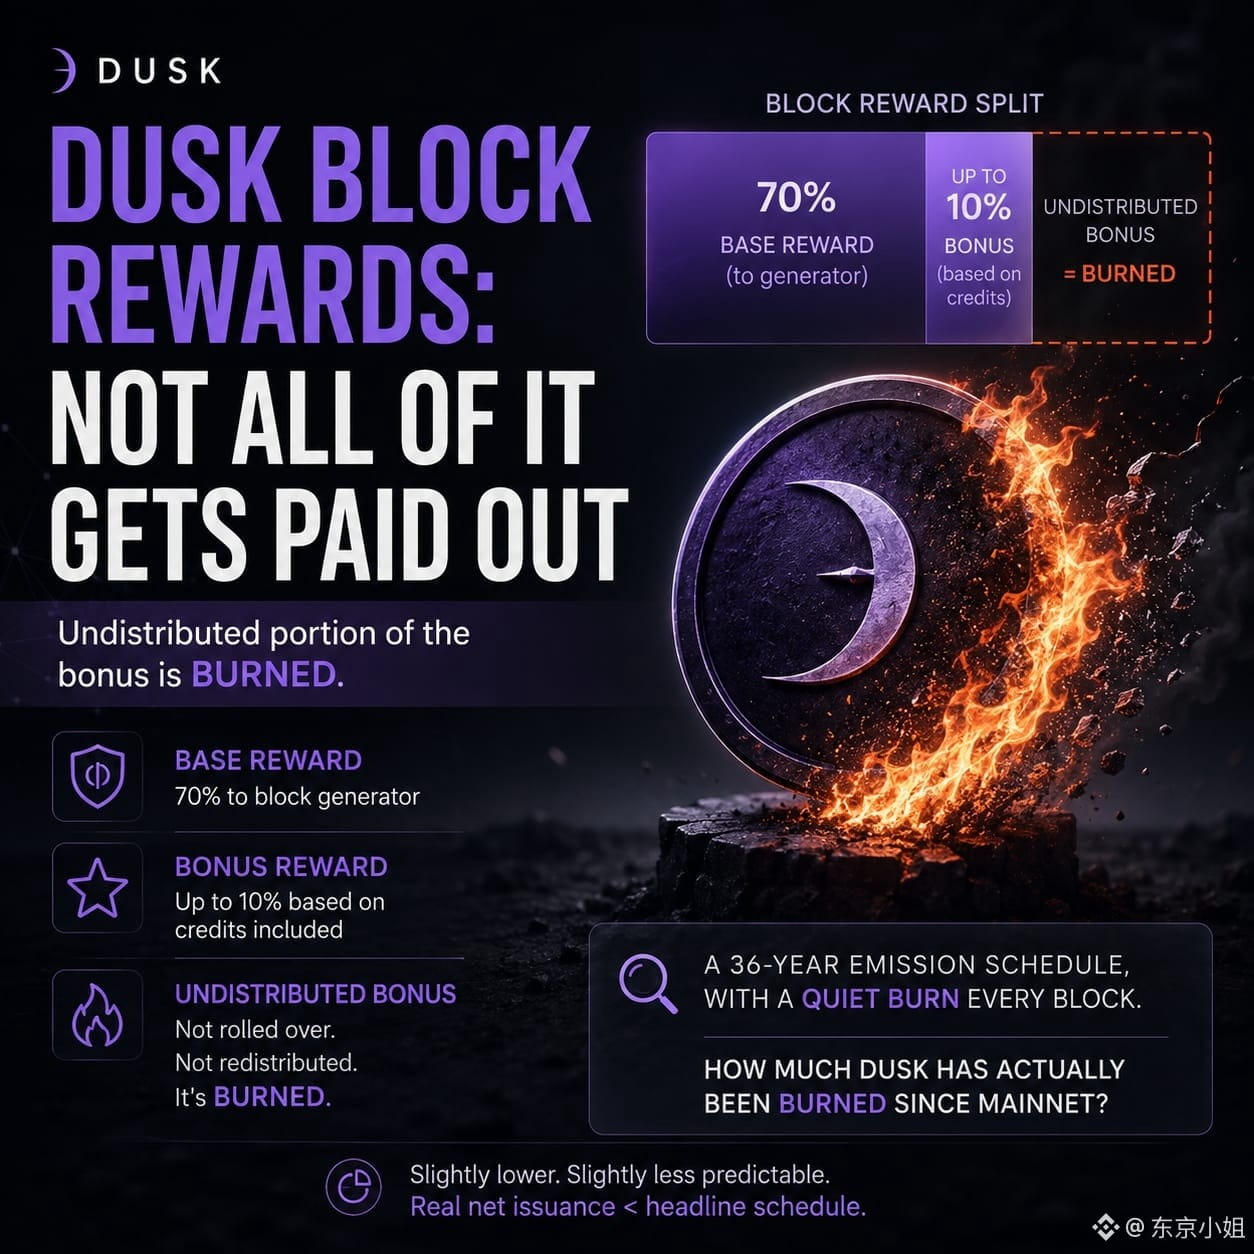
mən qaranlığın blok mükafatlarının əslində necə bölündüyünü görməyə getdim və orada əvvəl diqqət etmədiyim bir yanma (burn) mexanikası var. blok generatorları bazada 70% alır, üstəlik sertifikata daxil edilən neçə kredit olduğundan asılı olaraq daha 10%-ə qədər əlavə qazanır — amma bu əlavə 10%-dən paylanmayan hissə növbəti blokun hovuzuna ötürülmür və ya yenidən paylanmır, sadəcə yanır. bu sətiri ikinci dəfə də oxumalı oldum, çünki mən “paylanmayan” sözünün növbəti blokun hovuzuna daşındığını düşündüm.
ona görə də iştirak keyfiyyətindən asılı olmayaraq bütün mükafat hovuzu ödənilən əksər PoS zəncirlərindən fərqli olaraq, dusk hər tək blokda, generatorun sertifikatı nə qədər tamdırsa, marjinal olaraq sakitcə deflyasion xarakter daşıyır. 36 illik, yarılanma əsaslı emissiya cədvəli işlədən bir zəncir də icra keyfiyyətinə görə digər ucdan kiçik məbləğləri yandırır və mən bunu həqiqi “net-təchizat” faktoru kimi haradasa açıq şəkildə təqdim edildiyini görməmişəm.
bu, hər blok üçün kiçik faizdir, yəni təchizat əyrisini dramatik şəkildə dəyişdirir demirəm. amma “36 illik emissiya cədvəli” proqnozlaşdırıla bilən, əlavə (additive) bir xətt nəzərdə tutur və bu yanma mexanikası səbəbilə faktiki net emissiya elan edilən cədvəldən bir az daha aşağı və bir az daha az proqnozlaşdırıla bilən olur.
əsas şəbəkədən (mainnet) bəri kimsə dusk-ın bu cür necə və nə qədər yanıldığını izləyirmi, yoxsa bu rəqəm haradasa dərc olunmur? 🧐#dusk $DUSK @Dusk_Foundation
mən qaranlığın blok mükafatlarının əslində necə bölündüyünü görməyə getdim və orada əvvəl diqqət etmədiyim bir yanma (burn) mexanikası var. blok generatorları bazada 70% alır, üstəlik sertifikata daxil edilən neçə kredit olduğundan asılı olaraq daha 10%-ə qədər əlavə qazanır — amma bu əlavə 10%-dən paylanmayan hissə növbəti blokun hovuzuna ötürülmür və ya yenidən paylanmır, sadəcə yanır. bu sətiri ikinci dəfə də oxumalı oldum, çünki mən “paylanmayan” sözünün növbəti blokun hovuzuna daşındığını düşündüm.
ona görə də iştirak keyfiyyətindən asılı olmayaraq bütün mükafat hovuzu ödənilən əksər PoS zəncirlərindən fərqli olaraq, dusk hər tək blokda, generatorun sertifikatı nə qədər tamdırsa, marjinal olaraq sakitcə deflyasion xarakter daşıyır. 36 illik, yarılanma əsaslı emissiya cədvəli işlədən bir zəncir də icra keyfiyyətinə görə digər ucdan kiçik məbləğləri yandırır və mən bunu həqiqi “net-təchizat” faktoru kimi haradasa açıq şəkildə təqdim edildiyini görməmişəm.
bu, hər blok üçün kiçik faizdir, yəni təchizat əyrisini dramatik şəkildə dəyişdirir demirəm. amma “36 illik emissiya cədvəli” proqnozlaşdırıla bilən, əlavə (additive) bir xətt nəzərdə tutur və bu yanma mexanikası səbəbilə faktiki net emissiya elan edilən cədvəldən bir az daha aşağı və bir az daha az proqnozlaşdırıla bilən olur.
əsas şəbəkədən (mainnet) bəri kimsə dusk-ın bu cür necə və nə qədər yanıldığını izləyirmi, yoxsa bu rəqəm haradasa dərc olunmur? 🧐#dusk $DUSK @Dusk
1
1
102
·
--
Artım
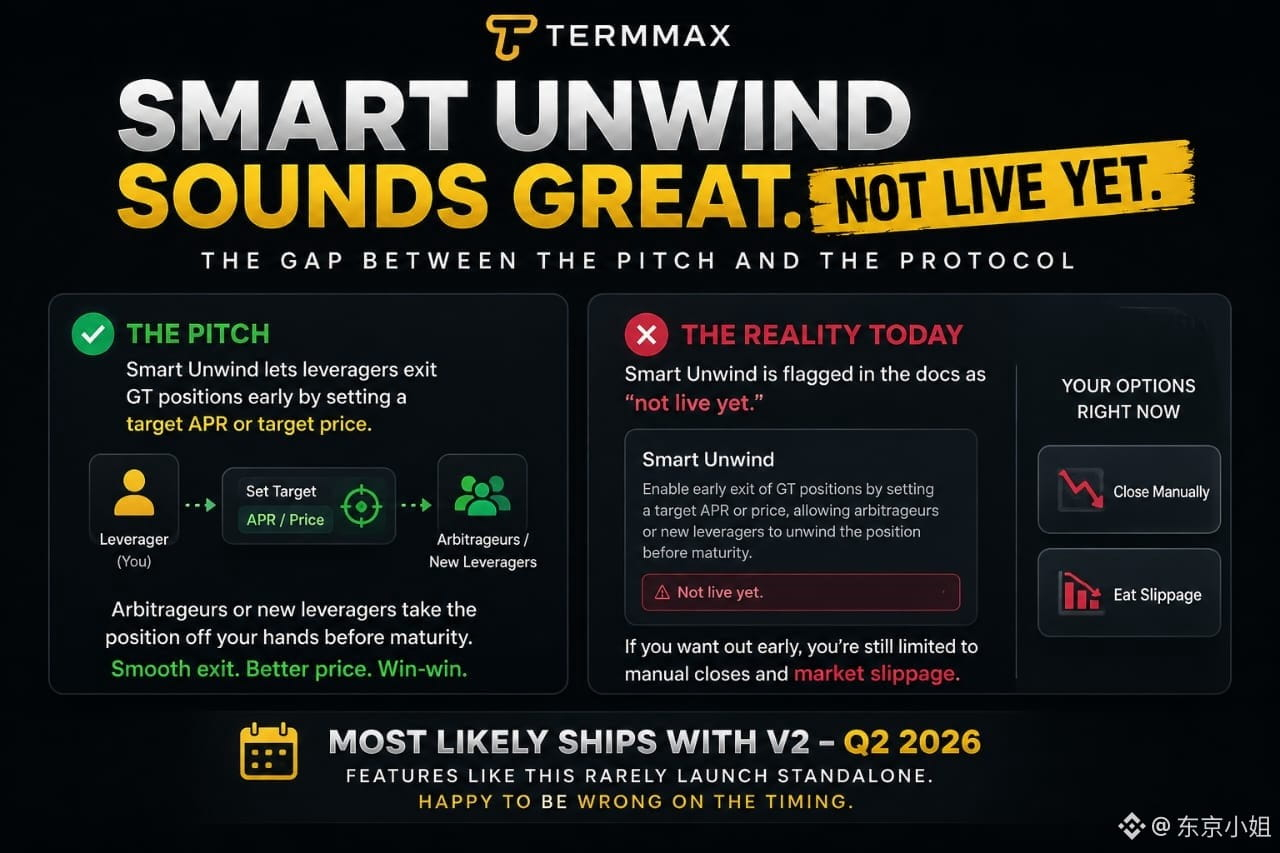
Termmax’ın ondan “artıq işləyir” kimi danışdığı bir xüsusiyyət var—amma bu elə də deyil: smart unwind. O, leverec-lərin (borclanmış istifadəçilərin) GT mövqelərindən erkən çıxmasının hədəf APR və ya hədəf qiymət təyin etməklə mümkün olduğunu iddia edir; yəni arbitrajçılar və ya yeni leverec-lər mövqeyi müddət bitmədən (maturity öncə) sənin əlinin altından götürür. Kağız üzərində əladır. Amma onun üçün nəzərdə tutulan faktiki sənədlər səhifəsində, alt hissədə “hələ canlı deyil” deyən tək bir cümlə var.
Deməli, hazırda əgər leverec-lisənsə və erkən çıxmaq istəyirsənsə, bu xüsusiyyət elan edilməzdən əvvəl mövcud olan eyni variantlarla qalırsan—yəni əl ilə bağlamaq və bazarın verdiyi hər hansı slippage-i udmaq. Bunun əvvəlcədən təriflənməsinin səbəbini anlayıram: komandalar bunu v2 üçün maraq yaratmaq üçün edir. Yenə də mesajların bu gün edə biləcəyin kimi göstərdiyi şeylə müqavilələrin bu gün həqiqətən icazə verdiyi şey arasında real bir fərq var.
Mənim real oxunuşum: bu, qalan q2 2026 v2 rollout-u ilə birlikdə çıxır—ondan əvvəl yox, çox da sonra yox. Belə şeylər nadir hallarda təkbaşına start götürür. Vaxt məsələsində səhv ola bilərəm, amma mən onu məhz elə bu aralıqda görürəm 🎯
#termmax @termmax
Termmax’ın ondan “artıq işləyir” kimi danışdığı bir xüsusiyyət var—amma bu elə də deyil: smart unwind. O, leverec-lərin (borclanmış istifadəçilərin) GT mövqelərindən erkən çıxmasının hədəf APR və ya hədəf qiymət təyin etməklə mümkün olduğunu iddia edir; yəni arbitrajçılar və ya yeni leverec-lər mövqeyi müddət bitmədən (maturity öncə) sənin əlinin altından götürür. Kağız üzərində əladır. Amma onun üçün nəzərdə tutulan faktiki sənədlər səhifəsində, alt hissədə “hələ canlı deyil” deyən tək bir cümlə var.
Deməli, hazırda əgər leverec-lisənsə və erkən çıxmaq istəyirsənsə, bu xüsusiyyət elan edilməzdən əvvəl mövcud olan eyni variantlarla qalırsan—yəni əl ilə bağlamaq və bazarın verdiyi hər hansı slippage-i udmaq. Bunun əvvəlcədən təriflənməsinin səbəbini anlayıram: komandalar bunu v2 üçün maraq yaratmaq üçün edir. Yenə də mesajların bu gün edə biləcəyin kimi göstərdiyi şeylə müqavilələrin bu gün həqiqətən icazə verdiyi şey arasında real bir fərq var.
Mənim real oxunuşum: bu, qalan q2 2026 v2 rollout-u ilə birlikdə çıxır—ondan əvvəl yox, çox da sonra yox. Belə şeylər nadir hallarda təkbaşına start götürür. Vaxt məsələsində səhv ola bilərəm, amma mən onu məhz elə bu aralıqda görürəm 🎯
#termmax @TermMax
2
1
131
·
--
Artım
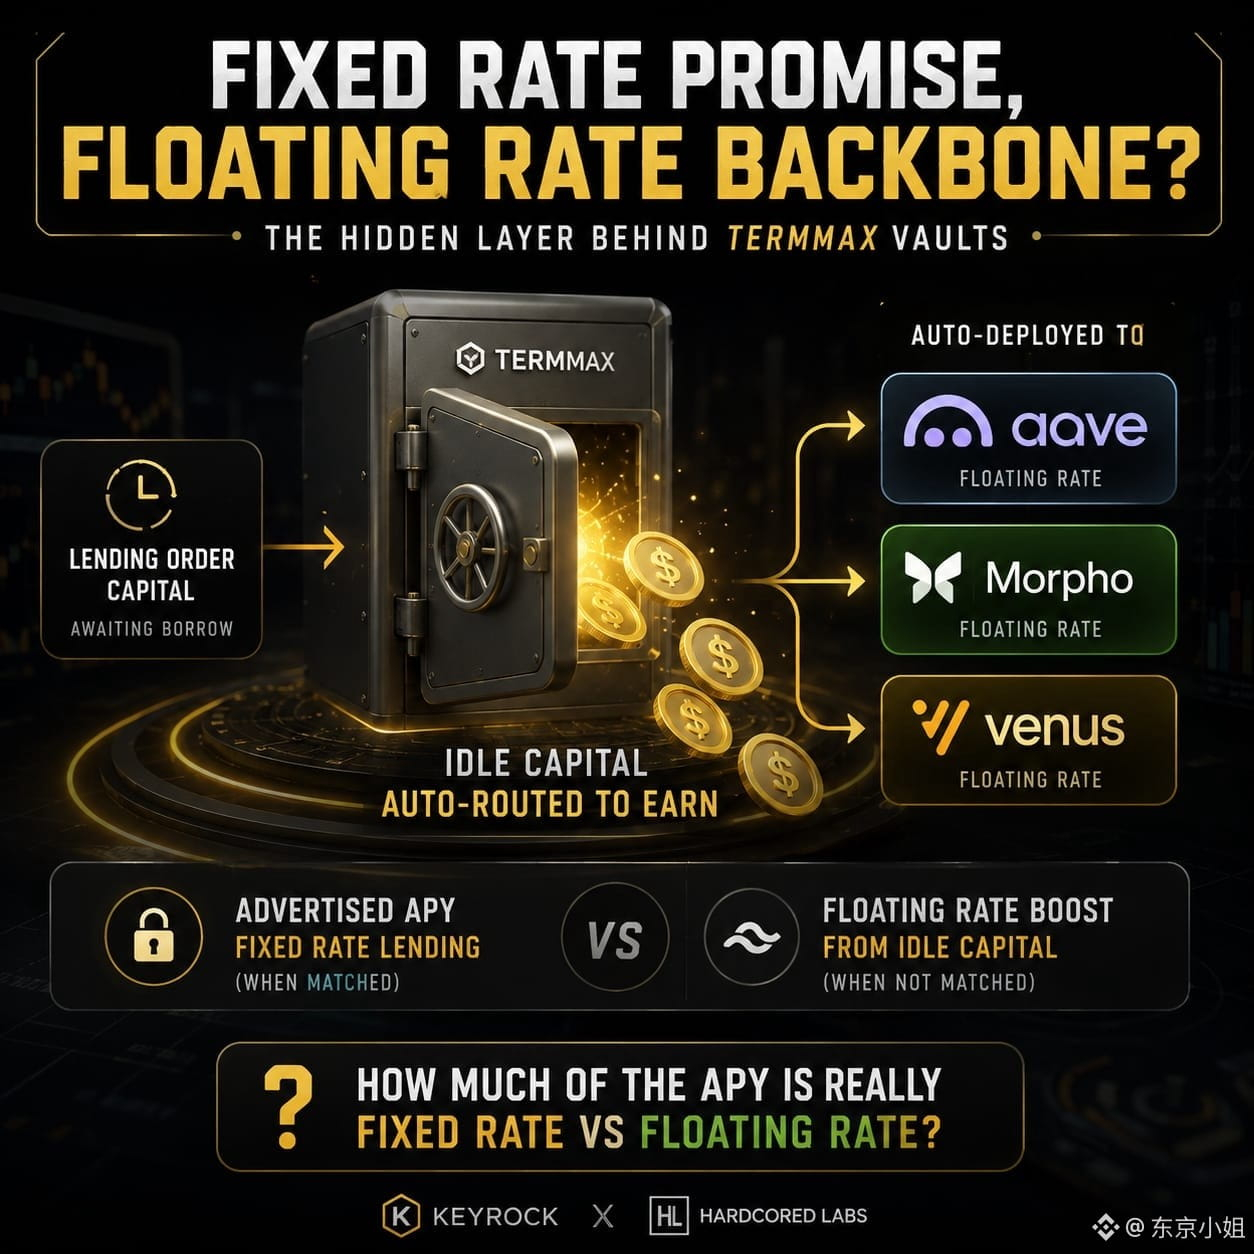
keyrock və hardcoded lab hazırda live vault-lar işlədir və termmax-ın idle capital (istifadə olunmayan kapital) ilə necə davrandığı barədə danışılmayan bir detal var — hələ borc götürülməmiş hər hansı lending order capital avtomatik olaraq aave, morpho və ya venus-a yönləndirilir ki, boş oturub ölü vəziyyətdə qalmasın. dürüstcə, bu ağıllı treasury addımıdır.
amma bu o deməkdir ki, "fixed rate" təqdimatı səssiz şəkildə, pullarınız uyğunlaşdırılmaq üçün gözlədiyi müddət ərzində floatinq-rate protokolların üzərində dayanır. onu qüsur kimi çağırmıram — usdc-nin sıfır gəlir gətirməsinə icazə vermək əvəzinə aydın şəkildə daha yaxşı seçimdir. yenə də hazırda iki aktiv curator strategiya işlədiyi üçün, onların reklam etdikləri apy-nin nə qədərinin real olaraq uyğunlaşdırılmış fixed-rate lending-dən gəldiyini, nə qədərinin isə bu floating-rate qatının yavaş günlərdə ağır işi görməsindən qaynaqlandığını deyə bilmirəm 📊
kiminsə bu ayrımın (split) hər hansı yerdə ətraflı parçalandığını görüb-görmədiyini düşünürəm.
#termmax @termmax
keyrock və hardcoded lab hazırda live vault-lar işlədir və termmax-ın idle capital (istifadə olunmayan kapital) ilə necə davrandığı barədə danışılmayan bir detal var — hələ borc götürülməmiş hər hansı lending order capital avtomatik olaraq aave, morpho və ya venus-a yönləndirilir ki, boş oturub ölü vəziyyətdə qalmasın. dürüstcə, bu ağıllı treasury addımıdır.
amma bu o deməkdir ki, "fixed rate" təqdimatı səssiz şəkildə, pullarınız uyğunlaşdırılmaq üçün gözlədiyi müddət ərzində floatinq-rate protokolların üzərində dayanır. onu qüsur kimi çağırmıram — usdc-nin sıfır gəlir gətirməsinə icazə vermək əvəzinə aydın şəkildə daha yaxşı seçimdir. yenə də hazırda iki aktiv curator strategiya işlədiyi üçün, onların reklam etdikləri apy-nin nə qədərinin real olaraq uyğunlaşdırılmış fixed-rate lending-dən gəldiyini, nə qədərinin isə bu floating-rate qatının yavaş günlərdə ağır işi görməsindən qaynaqlandığını deyə bilmirəm 📊
kiminsə bu ayrımın (split) hər hansı yerdə ətraflı parçalandığını görüb-görmədiyini düşünürəm.
#termmax @TermMax
1
1
186
·
--
@Dusk_Foundation
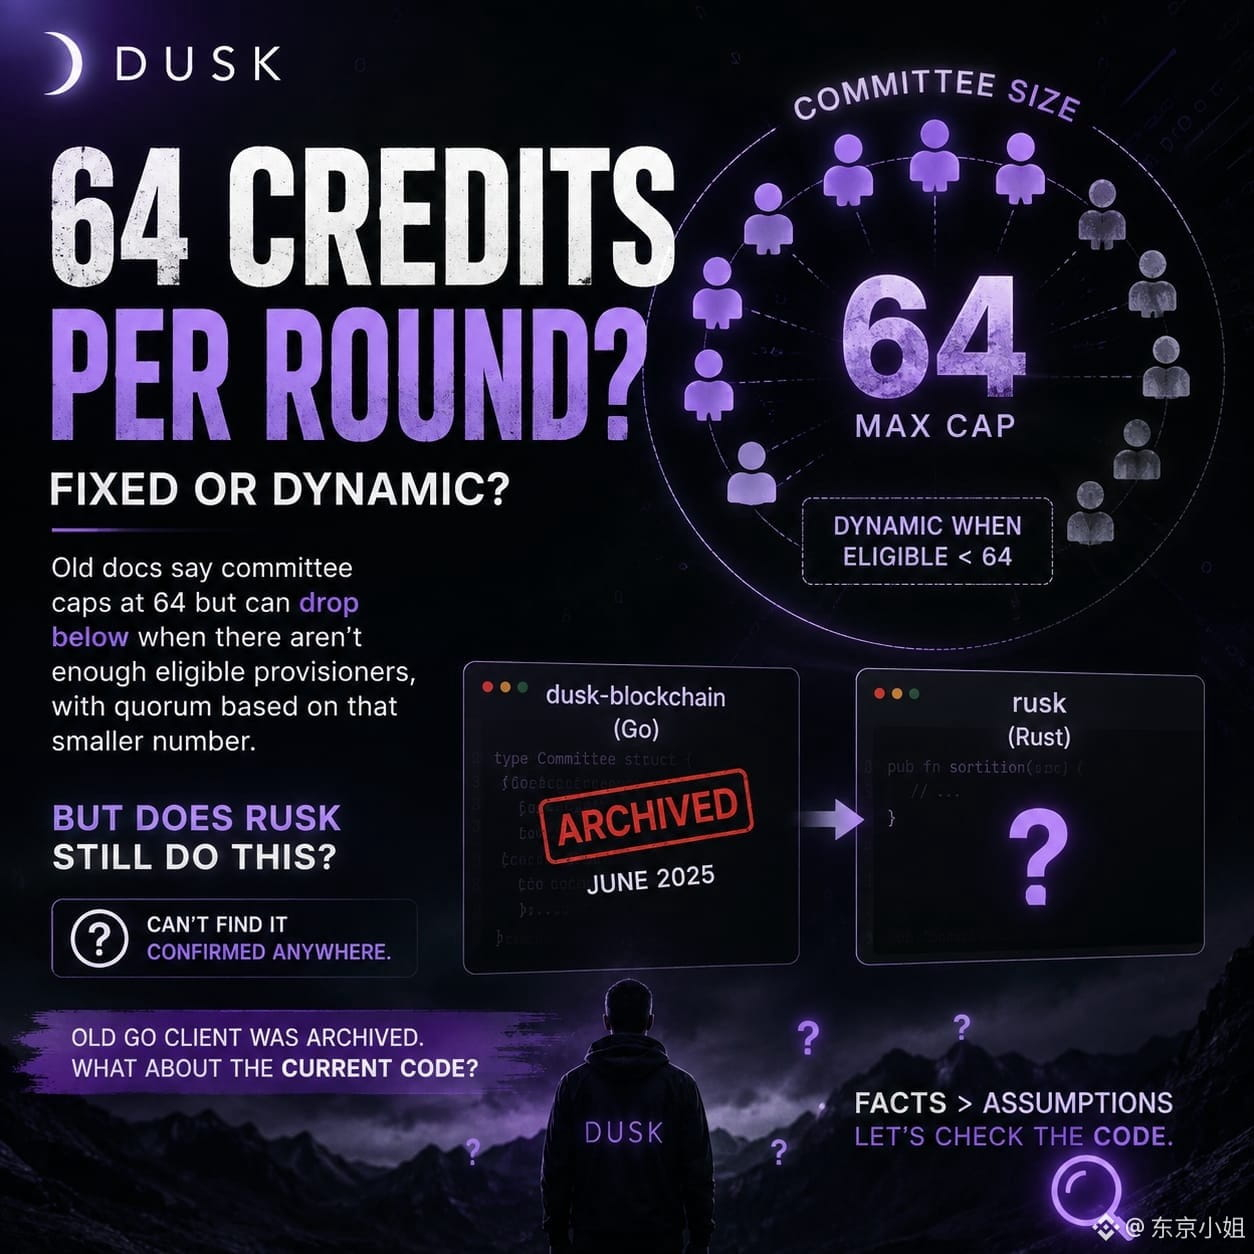
gün batımının komitə ölçüsünün faktiki olaraq necə işlədiyini qazıb araşdırdım, çünki "hər raund üçün 64 kredit" hər yerdə sabit kimi təkrar olunur. fərqli bir şeyi təsvir edən bir github məsələsi tapdım — komitə ölçüsü 64-də məhdudlaşır, amma uyğun provayder (provisioner) kifayət qədər olmadıqda bundan aşağı düşür; kvorum isə həmin daha kiçik saydan hesablanır.
amma bu məsələnin hansı kod bazasına qarşı açıldığını yoxlamağa gedəndə məlum oldu ki, o dusk-blockchain idi — köhnə golang klienti; onun öz komandası tərəfindən 2025-ci ilin iyununda arxivləşdirilib.
beləliklə, bu, pre-mainnet implementasiyasında sənədləşdirilmiş davranışdır; mütləq indi işlənən şey deyil — düzdür, bir az daha dəqiq deyim: indi fərqli olub-olmamasından asılı olmayaraq, doğrusu, bu barədə hansısa şeyi ya təsdiqləyəcək, ya da təkzib edəcək bir şey tapa bilmirəm. mainnet rusk istifadə edir — tam bir rust yenidən yazımı; bu cür sortlaşdırma (sortition) məntiqinin olduğu kimi köçüb-köçmədiyini və ya yığışdırılıb yenidən dizayn edildiyini isə dəqiqləşdirə bilmədim.
bu, bu qədər dərinliyə çatmış bir şəbəkə üçün qəribə dərəcədə konkret bir boşluqdur — tarixi davranış gerçəkdir və izlənə biləndir, amma tapdığım heç nə onu cari canlı kod bazasında ya təsdiqləyir, ya da inkar edir.
kimlərsə cari rusk sortition kodunu həqiqətən yoxlayıb, yoxsa hamı sadəcə köhnə go klientinin davranışını hələ də doğrudur kimi təkrarlayır? 🧐
#dusk $DUSK
@Dusk
gün batımının komitə ölçüsünün faktiki olaraq necə işlədiyini qazıb araşdırdım, çünki "hər raund üçün 64 kredit" hər yerdə sabit kimi təkrar olunur. fərqli bir şeyi təsvir edən bir github məsələsi tapdım — komitə ölçüsü 64-də məhdudlaşır, amma uyğun provayder (provisioner) kifayət qədər olmadıqda bundan aşağı düşür; kvorum isə həmin daha kiçik saydan hesablanır.
amma bu məsələnin hansı kod bazasına qarşı açıldığını yoxlamağa gedəndə məlum oldu ki, o dusk-blockchain idi — köhnə golang klienti; onun öz komandası tərəfindən 2025-ci ilin iyununda arxivləşdirilib.
beləliklə, bu, pre-mainnet implementasiyasında sənədləşdirilmiş davranışdır; mütləq indi işlənən şey deyil — düzdür, bir az daha dəqiq deyim: indi fərqli olub-olmamasından asılı olmayaraq, doğrusu, bu barədə hansısa şeyi ya təsdiqləyəcək, ya da təkzib edəcək bir şey tapa bilmirəm. mainnet rusk istifadə edir — tam bir rust yenidən yazımı; bu cür sortlaşdırma (sortition) məntiqinin olduğu kimi köçüb-köçmədiyini və ya yığışdırılıb yenidən dizayn edildiyini isə dəqiqləşdirə bilmədim.
bu, bu qədər dərinliyə çatmış bir şəbəkə üçün qəribə dərəcədə konkret bir boşluqdur — tarixi davranış gerçəkdir və izlənə biləndir, amma tapdığım heç nə onu cari canlı kod bazasında ya təsdiqləyir, ya da inkar edir.
kimlərsə cari rusk sortition kodunu həqiqətən yoxlayıb, yoxsa hamı sadəcə köhnə go klientinin davranışını hələ də doğrudur kimi təkrarlayır? 🧐
#dusk $DUSK
7
4
162
·
--
Artım
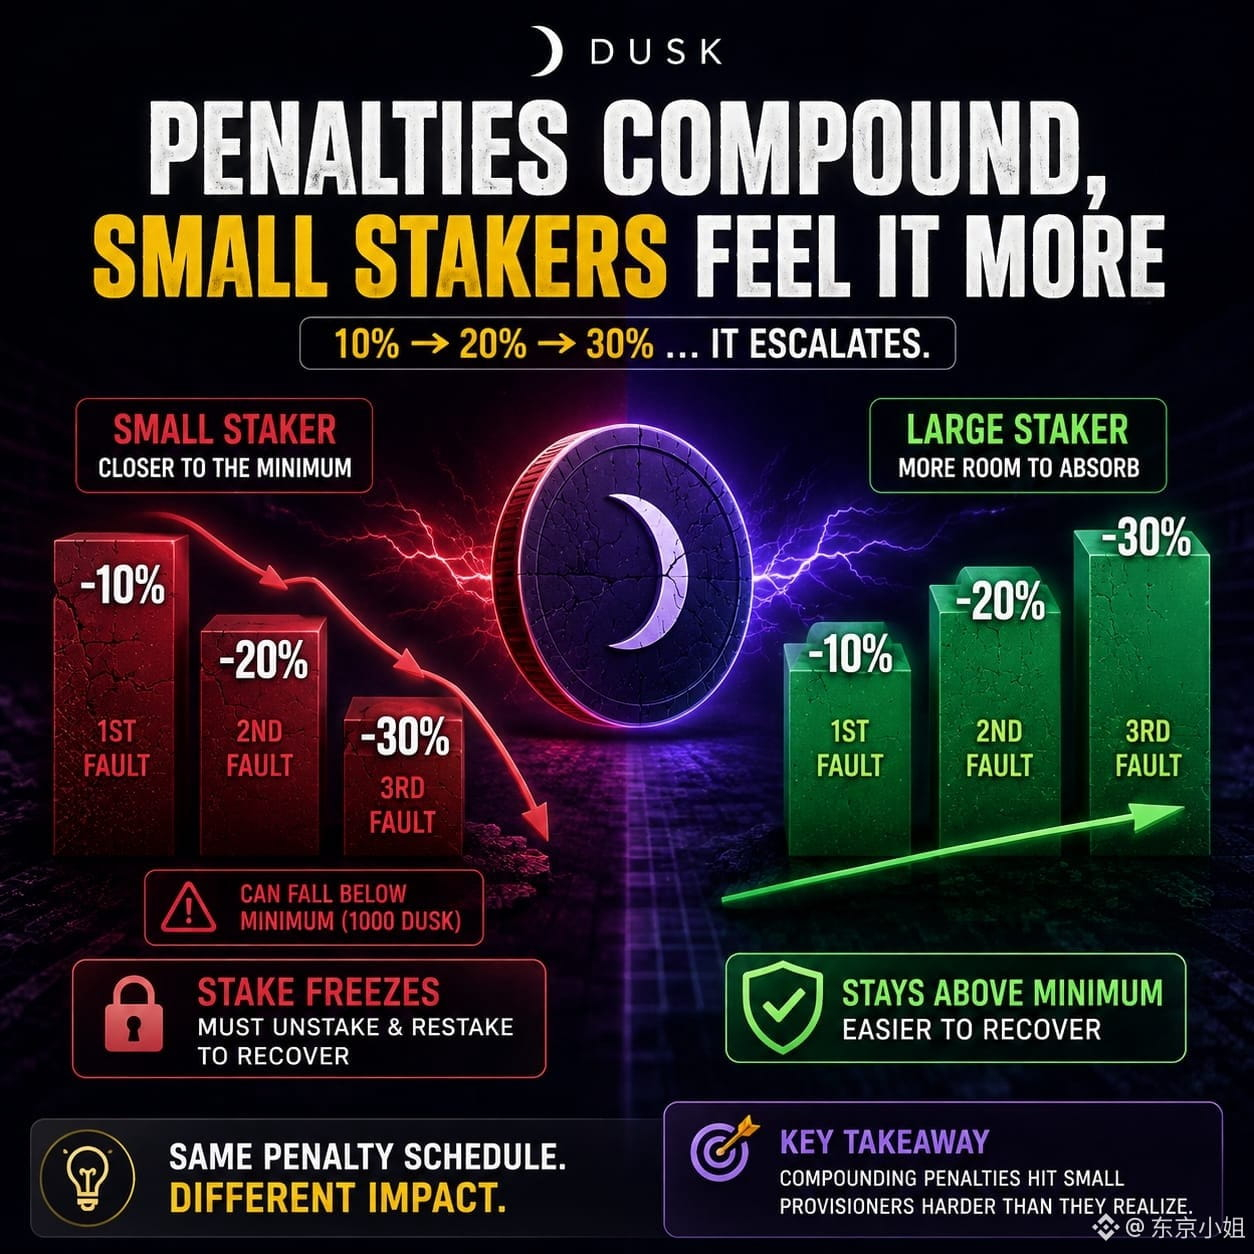
Gecənin (dusk) cəzalara dair mühəndis yeniləmələrini oxuyarkən fərqinə vardım ki, faizlər əslində kompaund (artımlı) şəkildə artır — əvvəlcə dayandırılma xərci payın 10%-idir, ikinci dəfə 20%, sonra 30% və beləliklə hər dəfə yüksəlir. bu, düz/flat deyil, get-gedə artır.
Bu o deməkdir ki, 1000-lik dusk minimumuna yaxın işləyən bir təminatçı (provisioner) daha böyük birinə nisbətən bərpa üçün çox daha az boşluğa malik olur. iki-üç ardıcıl səhv və kiçik bir stakerin payı tam minimumun altına itələnə bilər; bu mərhələdə sənədlər deyir ki, stake dondurulur və geri qayıtmaq üçün tam şəkildə unstake (geri çək) edilərək yenidən stake edilməlidir — sadəcə sanksiya müddətini gözləmək yox, real bir reset.
Eyni 10-20-30% ardıcıllığını yeyən böyük bir provisioner isə ümumi stake-i ilə müqayisədə bunu demək olar ki, hiss etmir. Beləliklə, pis davranışı bərabər şəkildə cəzalandırmaq üçün nəzərdə tutulmuş eyni cəza cədvəli kiçik validatorlara daha sərt təsir edir — mən bunun “artımın 10% olması”nı elə hər dəfə təkrarlanan düz 10% kimi səhv oxuduğumu düşünməyə başlayıb, faizləri iki dəfə geri oxudum.
Haradasa daha kiçik provisionerlərin təsadüfən bu reset dövrünə itələnməməsi üçün tövsiyə edilən minimum stake buferi varmı? 🧐
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Gecənin (dusk) cəzalara dair mühəndis yeniləmələrini oxuyarkən fərqinə vardım ki, faizlər əslində kompaund (artımlı) şəkildə artır — əvvəlcə dayandırılma xərci payın 10%-idir, ikinci dəfə 20%, sonra 30% və beləliklə hər dəfə yüksəlir. bu, düz/flat deyil, get-gedə artır.
Bu o deməkdir ki, 1000-lik dusk minimumuna yaxın işləyən bir təminatçı (provisioner) daha böyük birinə nisbətən bərpa üçün çox daha az boşluğa malik olur. iki-üç ardıcıl səhv və kiçik bir stakerin payı tam minimumun altına itələnə bilər; bu mərhələdə sənədlər deyir ki, stake dondurulur və geri qayıtmaq üçün tam şəkildə unstake (geri çək) edilərək yenidən stake edilməlidir — sadəcə sanksiya müddətini gözləmək yox, real bir reset.
Eyni 10-20-30% ardıcıllığını yeyən böyük bir provisioner isə ümumi stake-i ilə müqayisədə bunu demək olar ki, hiss etmir. Beləliklə, pis davranışı bərabər şəkildə cəzalandırmaq üçün nəzərdə tutulmuş eyni cəza cədvəli kiçik validatorlara daha sərt təsir edir — mən bunun “artımın 10% olması”nı elə hər dəfə təkrarlanan düz 10% kimi səhv oxuduğumu düşünməyə başlayıb, faizləri iki dəfə geri oxudum.
Haradasa daha kiçik provisionerlərin təsadüfən bu reset dövrünə itələnməməsi üçün tövsiyə edilən minimum stake buferi varmı? 🧐
#dusk $DUSK @Dusk
1
2
152
·
--
@Dusk_Foundation
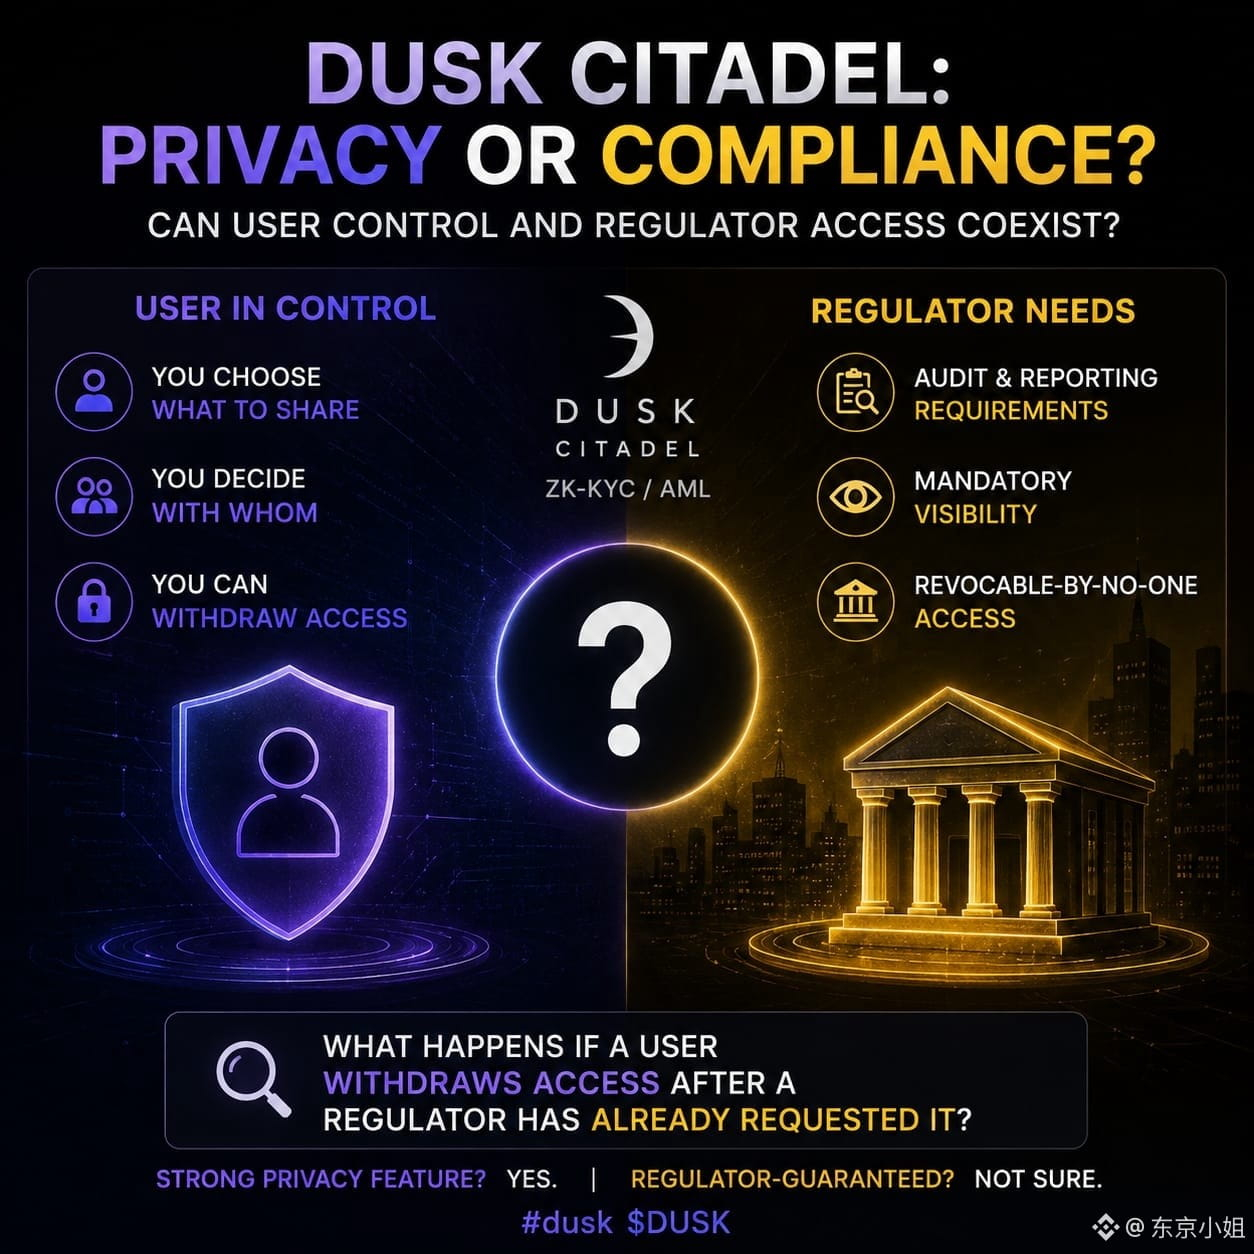
i went back to read how dusk's citadel actually works instead of just repeating the "privacy plus selective disclosure" pitch, and something doesn't line up. citadel describes the user as fully in charge of their data — they choose what to share, with whom, and can even withdraw access to it later. that's still the current framing too — actually i went in expecting this to be some shelved 2023 idea, but it's sitting right there in dusk's post-mainnet roadmap as the live zk-kyc/aml piece.
but regulators generally don't want optional access. audit and reporting requirements usually mean mandatory, revocable-by-no-one visibility, not something a user consents to once and can pull back later. if citadel gives users the power to withdraw disclosure, i'm not sure how that squares with the "regulator can see what they need" framing dusk uses elsewhere — unless there's a separate compliance layer sitting underneath that i just haven't found yet.
worth saying: user-controlled data is a genuinely strong privacy feature for dusk, i'm not knocking that part. i just don't think "user-revocable" and "regulator-guaranteed" can both be true of the same disclosure at the same time.
anyone seen documentation on what happens if a dusk user withdraws access after a regulator already requested it? 🧐
#dusk $DUSK
@Dusk
i went back to read how dusk's citadel actually works instead of just repeating the "privacy plus selective disclosure" pitch, and something doesn't line up. citadel describes the user as fully in charge of their data — they choose what to share, with whom, and can even withdraw access to it later. that's still the current framing too — actually i went in expecting this to be some shelved 2023 idea, but it's sitting right there in dusk's post-mainnet roadmap as the live zk-kyc/aml piece.
but regulators generally don't want optional access. audit and reporting requirements usually mean mandatory, revocable-by-no-one visibility, not something a user consents to once and can pull back later. if citadel gives users the power to withdraw disclosure, i'm not sure how that squares with the "regulator can see what they need" framing dusk uses elsewhere — unless there's a separate compliance layer sitting underneath that i just haven't found yet.
worth saying: user-controlled data is a genuinely strong privacy feature for dusk, i'm not knocking that part. i just don't think "user-revocable" and "regulator-guaranteed" can both be true of the same disclosure at the same time.
anyone seen documentation on what happens if a dusk user withdraws access after a regulator already requested it? 🧐
#dusk $DUSK
7
11
146
·
--
Artım
Qismən doğrudur
@Dusk_Foundation
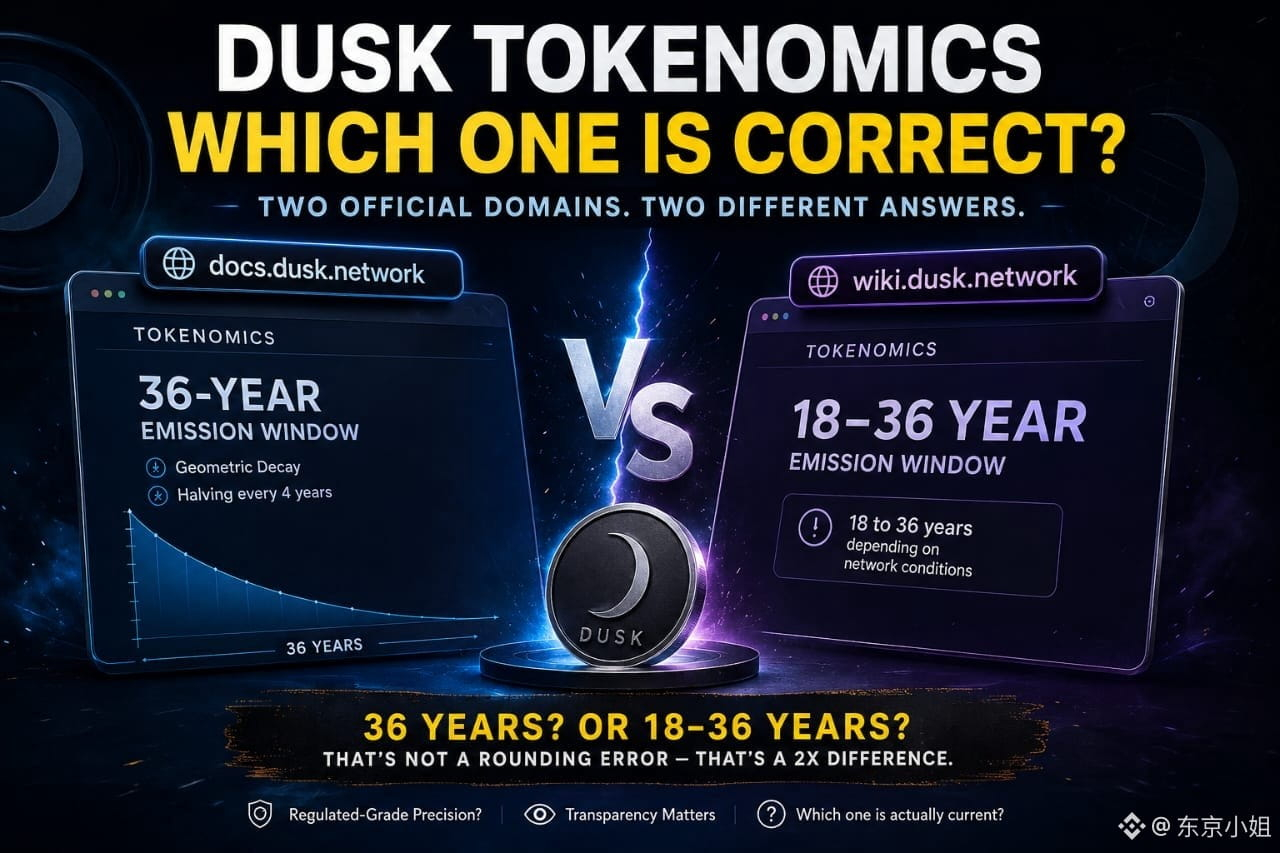
tam başqa bir şey üçün emissiya cədvəlini çarpaz yoxlayırdım və gördüm ki, Dusk-ın öz domenlərindən ikisi belə bir-biri ilə razılaşmır. docs.dusk.network — tokenomika səhifəsinin özü — 36 illik sabit emissiya pəncərəsi, həndəsi (geometric) azalma, 4 ildən bir yarılanma və s. deyir. wiki.dusk.network isə, onların öz subdomenində yerləşir (heç də hansısa təsadüfi üçüncü tərəf güzgüsü deyil) və daha “boş” bir şey yazır: şəbəkə şəraitindən asılı olaraq 18–36 il aralığı.
bu, sadəcə yuvarlaqlaşdırma fərqi deyil — bu, mükafat “quyruğunun” nə qədər davam etməsi üzrə təxminən 2x yayılmadır. Mən bunu əvvəlcə fan-viki mövzusu kimi də rədd edə bilərdim, amma gördüm ki, bu, hərfi-hərisə dusk.network altında host olunur, harasa kənarda yox.
block-time variasiyasının real təqvimi az da olsa dəyişdirdiyini başa düşürəm, həmin hissə tutarlıdır. Amma “tokenomics” adlı və bir sabit rəqəm göstərən sənəd ilə komandanın öz domenində olan bir səhifənin aralıq göstərməsi yuvarlaqlaşdırma problemi deyil — “emissiya nə vaxt dayanır” sualına iki fərqli cavabdır. tənzimlənmiş səviyyəli dəqiqliklə qurulan bir layihədə, bunun iki səhifə arasında (hər ikisinə onlar nəzarət edərkən) gözlədiyim fərq növü olmadığını düşünürəm.
kim bilir hansısı hazırda doğrudur, yoxsa hər ikisi fərqli istiqamətlərdə sadəcə köhnəlib? 🧐
#dusk $DUSK
@Dusk
tam başqa bir şey üçün emissiya cədvəlini çarpaz yoxlayırdım və gördüm ki, Dusk-ın öz domenlərindən ikisi belə bir-biri ilə razılaşmır. docs.dusk.network — tokenomika səhifəsinin özü — 36 illik sabit emissiya pəncərəsi, həndəsi (geometric) azalma, 4 ildən bir yarılanma və s. deyir. wiki.dusk.network isə, onların öz subdomenində yerləşir (heç də hansısa təsadüfi üçüncü tərəf güzgüsü deyil) və daha “boş” bir şey yazır: şəbəkə şəraitindən asılı olaraq 18–36 il aralığı.
bu, sadəcə yuvarlaqlaşdırma fərqi deyil — bu, mükafat “quyruğunun” nə qədər davam etməsi üzrə təxminən 2x yayılmadır. Mən bunu əvvəlcə fan-viki mövzusu kimi də rədd edə bilərdim, amma gördüm ki, bu, hərfi-hərisə dusk.network altında host olunur, harasa kənarda yox.
block-time variasiyasının real təqvimi az da olsa dəyişdirdiyini başa düşürəm, həmin hissə tutarlıdır. Amma “tokenomics” adlı və bir sabit rəqəm göstərən sənəd ilə komandanın öz domenində olan bir səhifənin aralıq göstərməsi yuvarlaqlaşdırma problemi deyil — “emissiya nə vaxt dayanır” sualına iki fərqli cavabdır. tənzimlənmiş səviyyəli dəqiqliklə qurulan bir layihədə, bunun iki səhifə arasında (hər ikisinə onlar nəzarət edərkən) gözlədiyim fərq növü olmadığını düşünürəm.
kim bilir hansısı hazırda doğrudur, yoxsa hər ikisi fərqli istiqamətlərdə sadəcə köhnəlib? 🧐
#dusk $DUSK
9
11
139
·
--
Artım
{spot}(DUSKUSDT)
@Dusk_Foundation
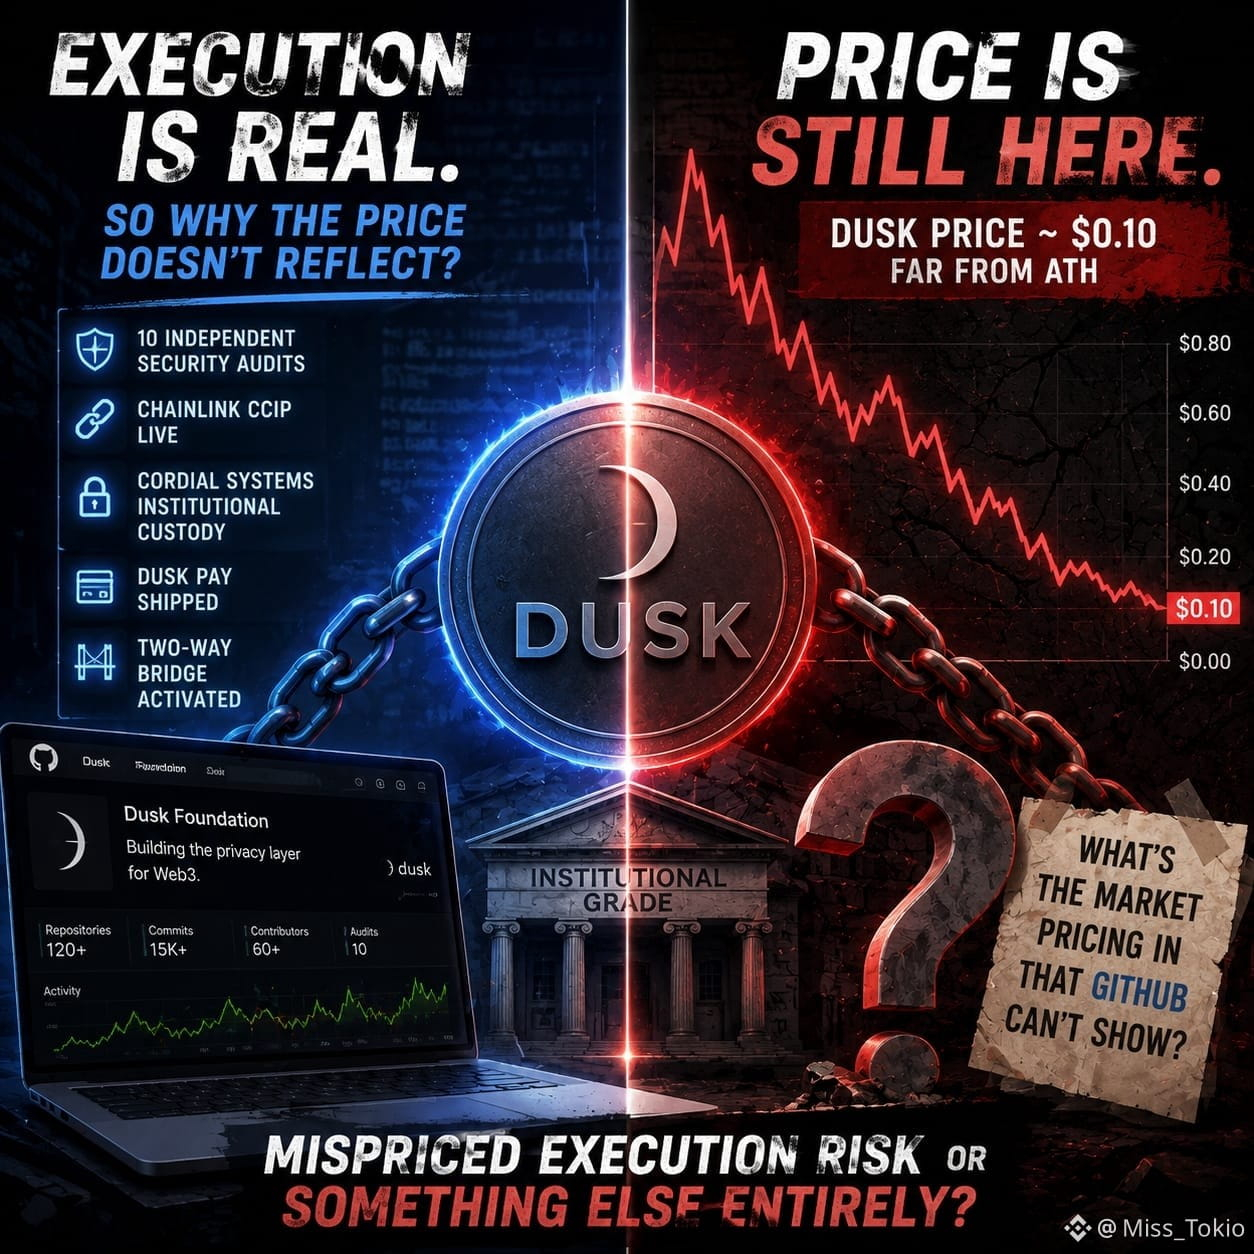
guyaş vaxtı dusk-un github səhifəsini onun qiymət qrafiki ilə birlikdə bu gün sadəcə rəqəmlərin hekayəyə uyğun gəlib-gəlmədiyini yoxlamaq üçün açdım və uyğun gəlmir — hətta yaxın da deyil. mainnet-ə çıxmazdan əvvəl on ayrı təhlükəsizlik auditi, chainlink ccip live, institusional custody üçün cordial systems inteqrasiya olunub, dusk pay göndərilib, iki istiqamətli bridge aktivləşdirilib. bu, heç bir l1 üçün səssiz rüb deyil.
qiymət $0.10 civarında dayanır, ath-dən xeyli uzaqdır, sanki bunlardan heç biri baş verməyib.
təkcə commit saylarının təkbaşına çox şey ifadə etmədiyini bilirəm — reponu sənəd yenilikləri və dependency update-lərlə “aktivlik” kimi şişirtmək olar. amma on audit və live custody inteqrasiyası kosmetik şey deyil; bunlar həqiqətən işləməlidir ki, institutlar zəncirə toxunsun. deməli ya bazar artıq geri götürülmüş icra riskini səhv qiymətləndirir, ya da dev tərəfdən heç cür görə bilmədiyim başqa nəsə qiymətə daxil edilib.
bu hansıdır? ikincidirsə — github-da görünməyən konkret olaraq nə qiymətə daxil edilir? 🧐
#dusk $DUSK
@Dusk
guyaş vaxtı dusk-un github səhifəsini onun qiymət qrafiki ilə birlikdə bu gün sadəcə rəqəmlərin hekayəyə uyğun gəlib-gəlmədiyini yoxlamaq üçün açdım və uyğun gəlmir — hətta yaxın da deyil. mainnet-ə çıxmazdan əvvəl on ayrı təhlükəsizlik auditi, chainlink ccip live, institusional custody üçün cordial systems inteqrasiya olunub, dusk pay göndərilib, iki istiqamətli bridge aktivləşdirilib. bu, heç bir l1 üçün səssiz rüb deyil.
qiymət $0.10 civarında dayanır, ath-dən xeyli uzaqdır, sanki bunlardan heç biri baş verməyib.
təkcə commit saylarının təkbaşına çox şey ifadə etmədiyini bilirəm — reponu sənəd yenilikləri və dependency update-lərlə “aktivlik” kimi şişirtmək olar. amma on audit və live custody inteqrasiyası kosmetik şey deyil; bunlar həqiqətən işləməlidir ki, institutlar zəncirə toxunsun. deməli ya bazar artıq geri götürülmüş icra riskini səhv qiymətləndirir, ya da dev tərəfdən heç cür görə bilmədiyim başqa nəsə qiymətə daxil edilib.
bu hansıdır? ikincidirsə — github-da görünməyən konkret olaraq nə qiymətə daxil edilir? 🧐
#dusk $DUSK
2
119
·
--
@babylonlabs_io
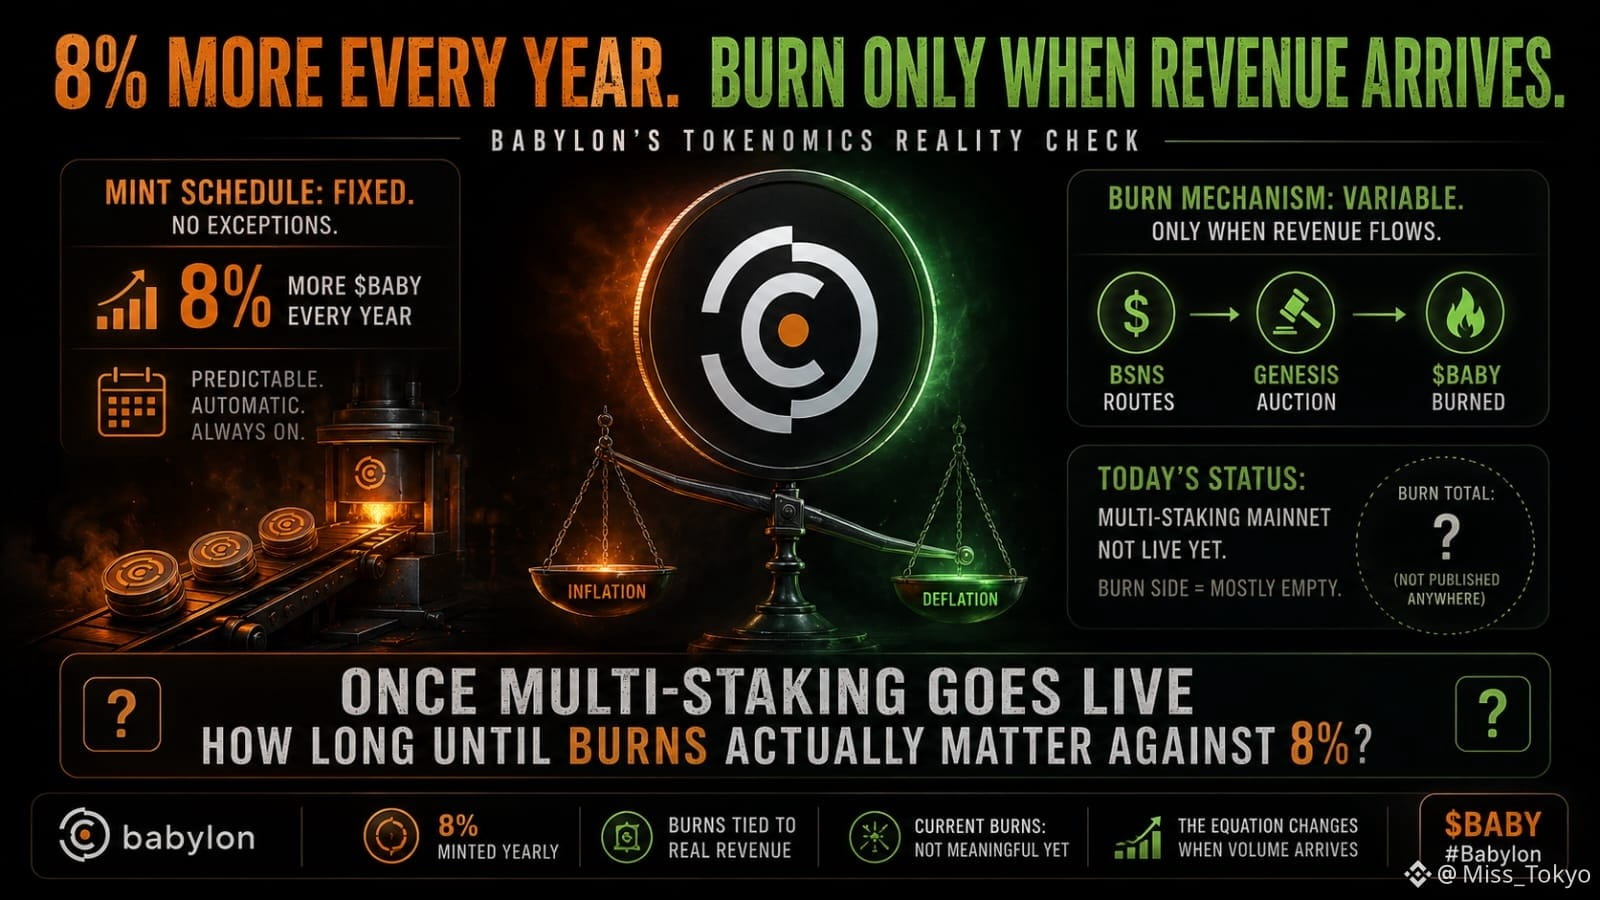
babylon sabit cədvələ görə hər il təxminən 8% daha çox “baby” yaradır, heç bir istisna yoxdur. bunu kompensasiya etmək üçün qurulan mexanizm isə ümumiyyətlə cədvələ bağlı deyil: yalnız bsns-lər genesis-in auksionu vasitəsilə real staker gəlirlərini yönləndirdikdə “baby” yandırır. üstəlik, multi-staking mainnet hələ işə düşməyib, ona görə də bu tərəf hazırda əsasən boş oturub.
kağız üzərində desək, real gəlirə bağlı bir auksion, ixtiyari “burn” hədəfindən daha yaxşı dizayndır. amma hazırda “real gəlirə bağlı” ifadəsi sadəcə, içinə heç nə doldurulmamış bir düstur təsvir edir.
mən mövcud “burn” cəmini axtardım və heç yerdə dərc olunmuş bir rəqəm tapmadım — yəqin ki, gizlədildiyinə görə deyil, sadəcə hələ çox şeyin olmadığını göstərir.
multi-staking işə düşüb bsns-lər real həcmi yönləndirməyə başlayandan sonra, bu “burn” tərəfinin 8%-ə qarşı kifayət qədər geridən çatması nə qədər çəkər? $BABY #baby 🔥
@BabylonLabs_io
babylon sabit cədvələ görə hər il təxminən 8% daha çox “baby” yaradır, heç bir istisna yoxdur. bunu kompensasiya etmək üçün qurulan mexanizm isə ümumiyyətlə cədvələ bağlı deyil: yalnız bsns-lər genesis-in auksionu vasitəsilə real staker gəlirlərini yönləndirdikdə “baby” yandırır. üstəlik, multi-staking mainnet hələ işə düşməyib, ona görə də bu tərəf hazırda əsasən boş oturub.
kağız üzərində desək, real gəlirə bağlı bir auksion, ixtiyari “burn” hədəfindən daha yaxşı dizayndır. amma hazırda “real gəlirə bağlı” ifadəsi sadəcə, içinə heç nə doldurulmamış bir düstur təsvir edir.
mən mövcud “burn” cəmini axtardım və heç yerdə dərc olunmuş bir rəqəm tapmadım — yəqin ki, gizlədildiyinə görə deyil, sadəcə hələ çox şeyin olmadığını göstərir.
multi-staking işə düşüb bsns-lər real həcmi yönləndirməyə başlayandan sonra, bu “burn” tərəfinin 8%-ə qarşı kifayət qədər geridən çatması nə qədər çəkər? $BABY #baby 🔥
6
2
181
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
BinancePick
2.6M baxış
Müzakirə edir: 139,849
#GəlirlərMövsümünə qoşulun: Binance Pick-də gəlirləri proqnozlaşdırın, fikirlərinizi Binance Square-də bölüşün!
Binance Square Official
·400 bəyənmə
·337.8k baxış
EarningsSeason
5M baxış
Müzakirə edir: 24,144
FranklinTempletonFilesForTwoDividendToBitcoinETFs
0 baxış
Müzakirə edir: 0