

Salus Re-poster
16 Paylaşımlar
Salus Re-poster
Şikayət et
İstifadəçini blokla
Our research-driven approach tackles the toughest security challenges in Web3 while pioneering innovative ZK solutions.
0 İzlənilir
0 İzləyicilər
1 Bəyəndi
Postlar
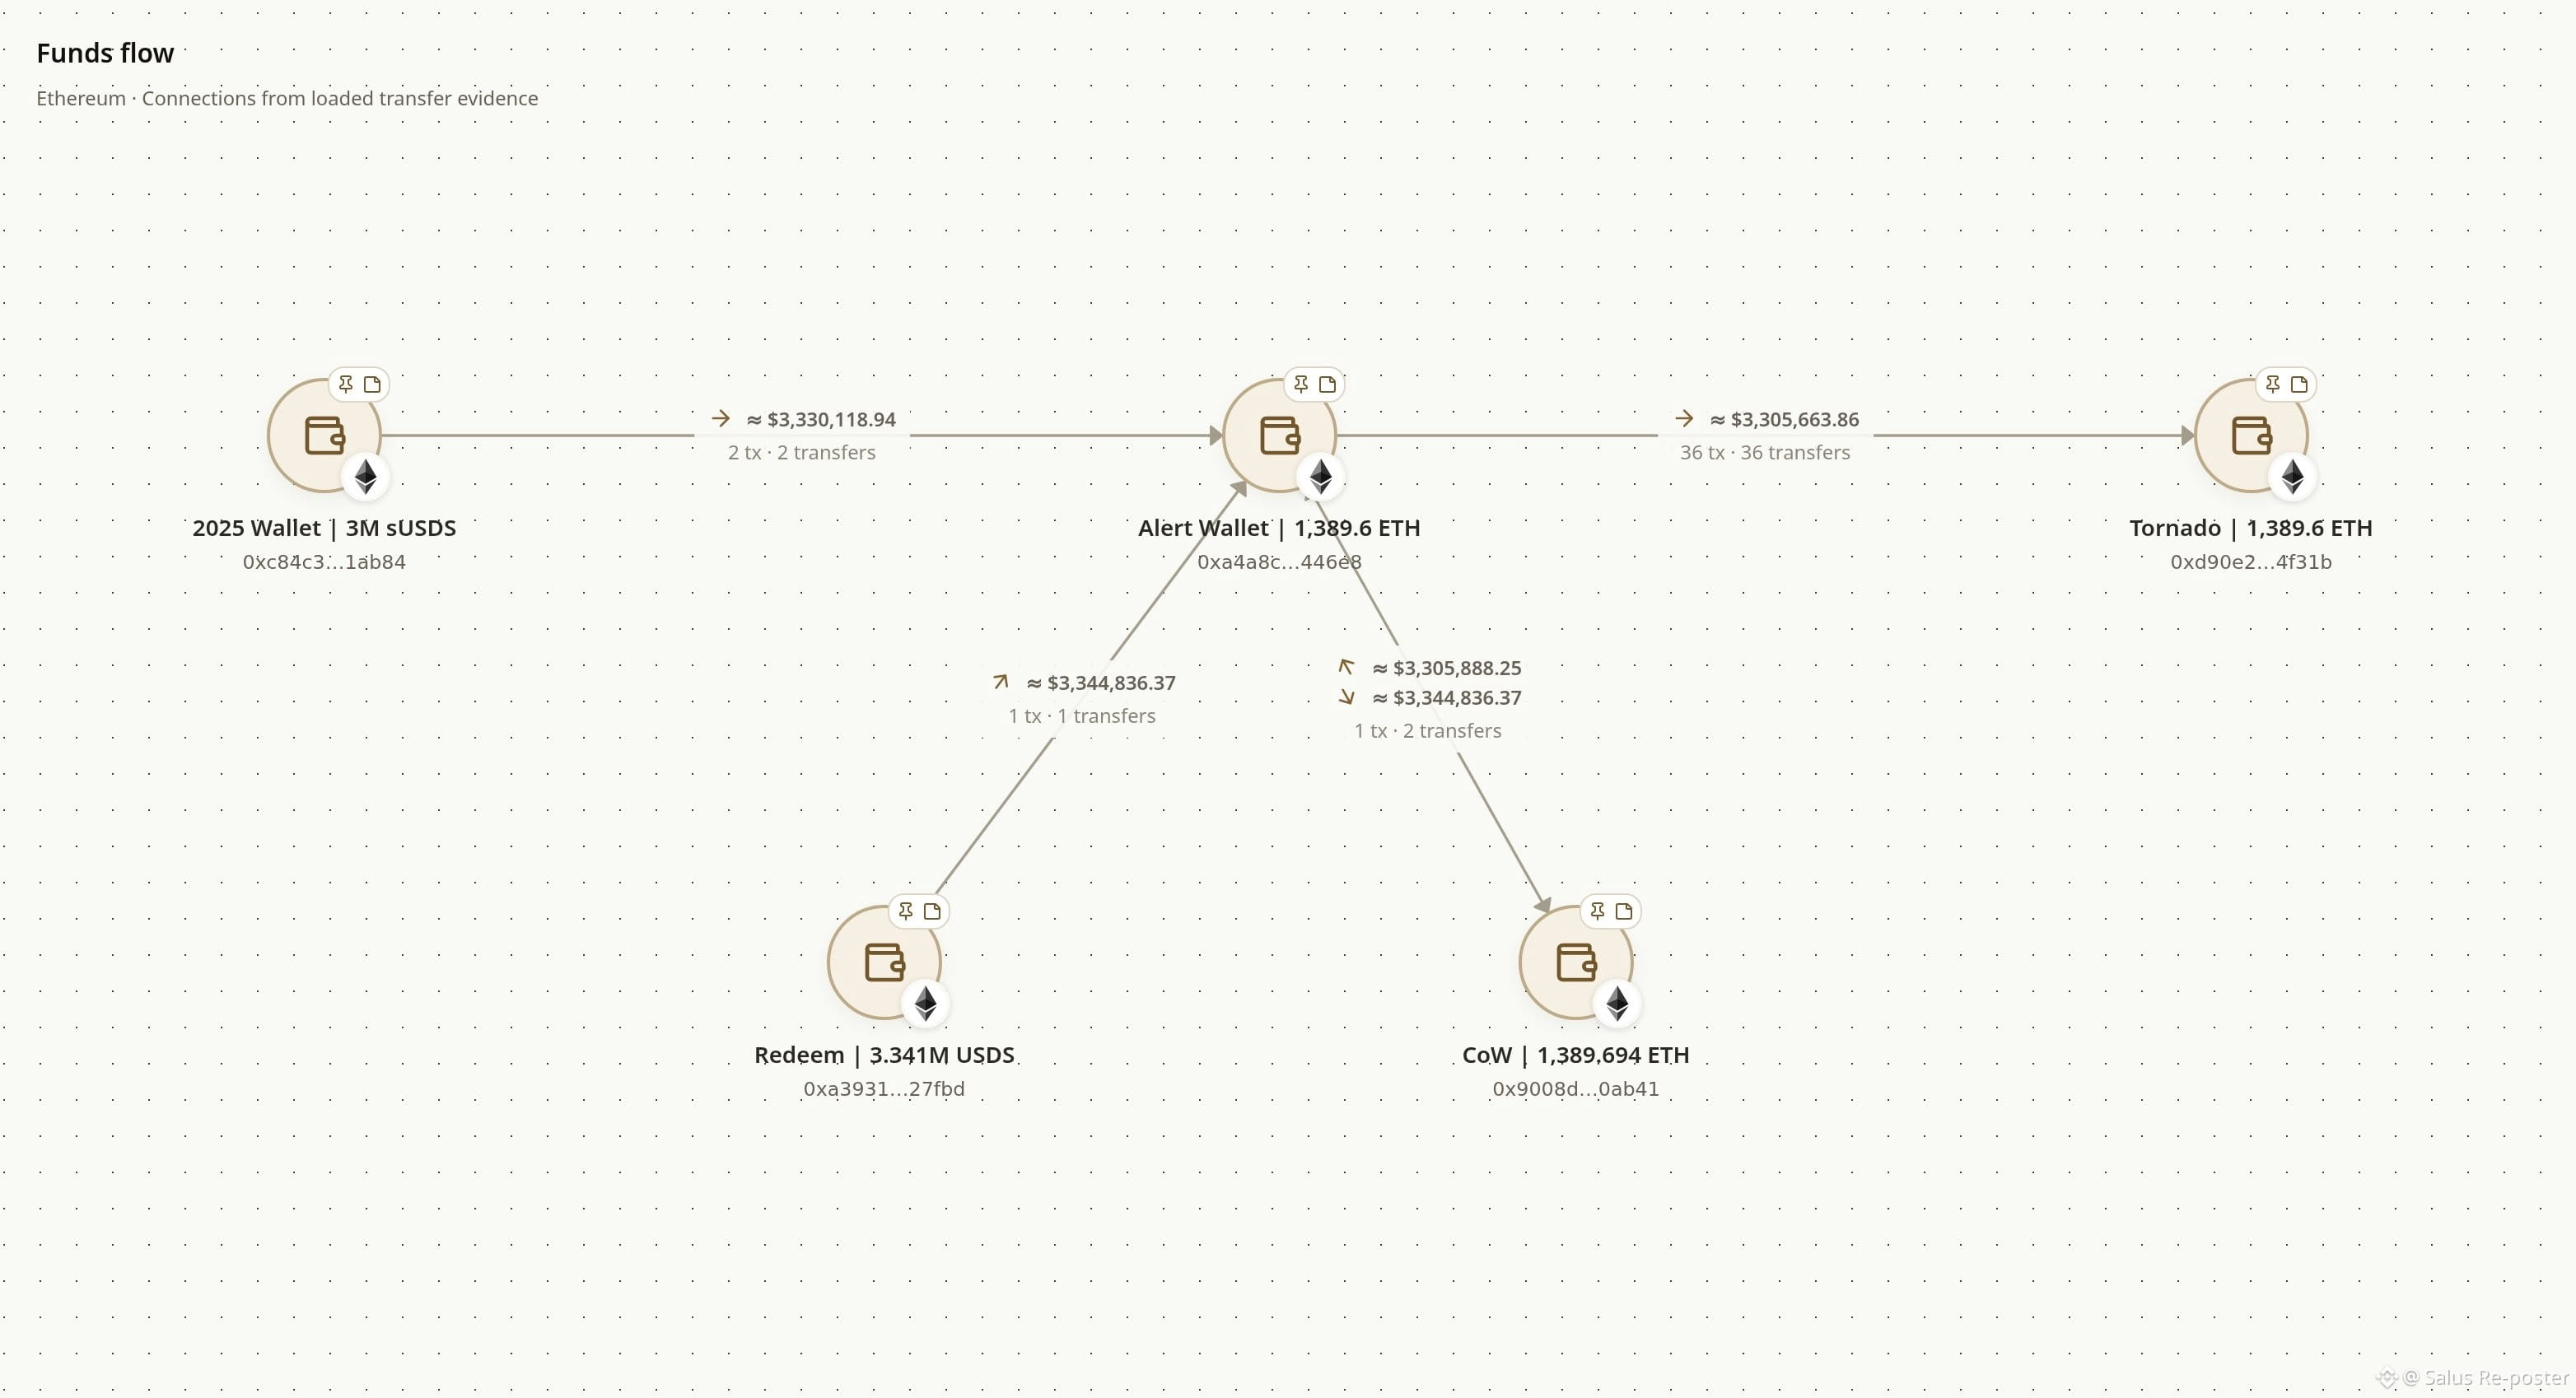
Komandamız bu yaxınlarda 2025-ci il hesabatlarında @coinbase müştərilərini hədəf alan dələduzluq fəaliyyəti ilə əlaqəsi olduğu müəyyən edilən ünvandan yeni əməliyyatlar müşahidə edib.
Söhbət 0xc84c…ab84 kimi müəyyən edilmiş hesabdan gedir. Bu hesab 3 milyon sUSDS-i yeni yaradılmış pulqabıya köçürüb. Vəsaitlər konvertasiya edildikdən sonra 36 ayrı depozitlə Tornado Cash-ə göndərilib və ümumi həcm 1 389,6 ETH təşkil edib.
Bu hadisənin tarixçəsi ilə daha ətraflı tanış olmaq üçün əvvəlki məlumatlandırıcı məqaləyə buradan baxa bilərsiniz:
https://www.theblock.co/news/regulation/2025-05-22-wallet-tied-to-coinbase-phishing-campaigns-launders-funds-taunts-zachxbt-after-42-5m-thorchain-swap-355354
Komandamız bu yaxınlarda 2025-ci il hesabatlarında @coinbase müştərilərini hədəf alan dələduzluq fəaliyyəti ilə əlaqəsi olduğu müəyyən edilən ünvandan yeni əməliyyatlar müşahidə edib.
Söhbət 0xc84c…ab84 kimi müəyyən edilmiş hesabdan gedir. Bu hesab 3 milyon sUSDS-i yeni yaradılmış pulqabıya köçürüb. Vəsaitlər konvertasiya edildikdən sonra 36 ayrı depozitlə Tornado Cash-ə göndərilib və ümumi həcm 1 389,6 ETH təşkil edib.
Bu hadisənin tarixçəsi ilə daha ətraflı tanış olmaq üçün əvvəlki məlumatlandırıcı məqaləyə buradan baxa bilərsiniz:
https://www.theblock.co/news/regulation/2025-05-22-wallet-tied-to-coinbase-phishing-campaigns-launders-funds-taunts-zachxbt-after-42-5m-thorchain-swap-355354
Söhbət 0xc84c…ab84 kimi müəyyən edilmiş hesabdan gedir. Bu hesab 3 milyon sUSDS-i yeni yaradılmış pulqabıya köçürüb. Vəsaitlər konvertasiya edildikdən sonra 36 ayrı depozitlə Tornado Cash-ə göndərilib və ümumi həcm 1 389,6 ETH təşkil edib.
Bu hadisənin tarixçəsi ilə daha ətraflı tanış olmaq üçün əvvəlki məlumatlandırıcı məqaləyə buradan baxa bilərsiniz:
https://www.theblock.co/news/regulation/2025-05-22-wallet-tied-to-coinbase-phishing-campaigns-launders-funds-taunts-zachxbt-after-42-5m-thorchain-swap-355354
86
Oktyabrın 11-də onlayn məzmun yaradıcısı yüksək ödənişli reklam videosu çəkilişi adı altında qurulmuş aldadıcı planın hədəfinə çevrildi. Təşkilatçılar həmin şəxsi Taylanda getməyə razı salmazdan əvvəl avans ödəyərək onun etibarını uğurla qazandılar. Məzmun yaradıcısı ölkəyə çatan kimi vəziyyət qaranlıq istiqamət aldı. Onu ucqar bir mülkə apardılar və üçüncü tərəfə satılmaqla insan alverinin qurbanına çevriləcəyi dəhşətli reallıqla üzləşdi.
Dərhal təhlükədə olduğunu anlayan məzmun yaradıcısı, onu əsir saxlayanların vaxtını uzatmaq üçün özünü xəstə kimi göstərərək gizlicə dostları və qohumları ilə əlaqə saxladı. Onun çevik düşünməsi səhhətində yaranan görünən problemə görə potensial alıcıların tələb olunan qiymət üstündə mübahisə etməsinə səbəb oldu. Onların fikir ayrılığı qanunsuz satışı müvəqqəti dayandırdı və müdaxilə üçün vacib bir fürsət yaratdı. Zərərçəkənin yaxınlarından təcili yardım çağırışı aldıqdan sonra komandamız mülkün dəqiq koordinatlarını müəyyən etmək üçün hüquq-mühafizə orqanları ilə birgə çalışdı. Şübhəlilərlə əlaqəli mobil telefon məlumatlarını təhlil etməklə, məzmun yaradıcısının səfər zamanı çəkdiyi şəkilləri nəzərdən keçirməklə və yemək çatdırılması qəbzinin fotosunu araşdırmaqla onun təhlükəsiz xilas edilməsinə nail olduq.
Əməliyyatdan sonra səlahiyyətli orqanlar şübhəliləri dindirilmək üçün gətirdilər. Polis hazırda şübhəlilərin immiqrasiya sənədlərini diqqətlə araşdırır, sərhəd bölgələrinə yaxın ərazilərdə hərəkətlərini öyrənir və qanunsuz sərhəd keçidləri ilə mümkün əlaqələrini araşdırır. Rəsmi istintaq davam edir.
Hamıya xatırlatmaq istəyirik ki, əsir saxlanılan şəxs Tailand-Myanma sərhədindən keçirilməzdən əvvəl müdaxilə etmək üçün vaxt olduqca məhduddur. Şəxs qonşu əraziyə aparıldıqdan sonra onu geri qaytarmaq son dərəcə çətin olur. Beynəlxalq iş üçün avans ödənişi alsanız belə, faktiki iş yerini, işəgötürənin kimliyini və səfəri təşkil edən şəxsləri hərtərəfli araşdırmağa mütləq vaxt ayırın.
Oktyabrın 11-də onlayn məzmun yaradıcısı yüksək ödənişli reklam videosu çəkilişi adı altında qurulmuş aldadıcı planın hədəfinə çevrildi. Təşkilatçılar həmin şəxsi Taylanda getməyə razı salmazdan əvvəl avans ödəyərək onun etibarını uğurla qazandılar. Məzmun yaradıcısı ölkəyə çatan kimi vəziyyət qaranlıq istiqamət aldı. Onu ucqar bir mülkə apardılar və üçüncü tərəfə satılmaqla insan alverinin qurbanına çevriləcəyi dəhşətli reallıqla üzləşdi.
Dərhal təhlükədə olduğunu anlayan məzmun yaradıcısı, onu əsir saxlayanların vaxtını uzatmaq üçün özünü xəstə kimi göstərərək gizlicə dostları və qohumları ilə əlaqə saxladı. Onun çevik düşünməsi səhhətində yaranan görünən problemə görə potensial alıcıların tələb olunan qiymət üstündə mübahisə etməsinə səbəb oldu. Onların fikir ayrılığı qanunsuz satışı müvəqqəti dayandırdı və müdaxilə üçün vacib bir fürsət yaratdı. Zərərçəkənin yaxınlarından təcili yardım çağırışı aldıqdan sonra komandamız mülkün dəqiq koordinatlarını müəyyən etmək üçün hüquq-mühafizə orqanları ilə birgə çalışdı. Şübhəlilərlə əlaqəli mobil telefon məlumatlarını təhlil etməklə, məzmun yaradıcısının səfər zamanı çəkdiyi şəkilləri nəzərdən keçirməklə və yemək çatdırılması qəbzinin fotosunu araşdırmaqla onun təhlükəsiz xilas edilməsinə nail olduq.
Əməliyyatdan sonra səlahiyyətli orqanlar şübhəliləri dindirilmək üçün gətirdilər. Polis hazırda şübhəlilərin immiqrasiya sənədlərini diqqətlə araşdırır, sərhəd bölgələrinə yaxın ərazilərdə hərəkətlərini öyrənir və qanunsuz sərhəd keçidləri ilə mümkün əlaqələrini araşdırır. Rəsmi istintaq davam edir.
Hamıya xatırlatmaq istəyirik ki, əsir saxlanılan şəxs Tailand-Myanma sərhədindən keçirilməzdən əvvəl müdaxilə etmək üçün vaxt olduqca məhduddur. Şəxs qonşu əraziyə aparıldıqdan sonra onu geri qaytarmaq son dərəcə çətin olur. Beynəlxalq iş üçün avans ödənişi alsanız belə, faktiki iş yerini, işəgötürənin kimliyini və səfəri təşkil edən şəxsləri hərtərəfli araşdırmağa mütləq vaxt ayırın.
Dərhal təhlükədə olduğunu anlayan məzmun yaradıcısı, onu əsir saxlayanların vaxtını uzatmaq üçün özünü xəstə kimi göstərərək gizlicə dostları və qohumları ilə əlaqə saxladı. Onun çevik düşünməsi səhhətində yaranan görünən problemə görə potensial alıcıların tələb olunan qiymət üstündə mübahisə etməsinə səbəb oldu. Onların fikir ayrılığı qanunsuz satışı müvəqqəti dayandırdı və müdaxilə üçün vacib bir fürsət yaratdı. Zərərçəkənin yaxınlarından təcili yardım çağırışı aldıqdan sonra komandamız mülkün dəqiq koordinatlarını müəyyən etmək üçün hüquq-mühafizə orqanları ilə birgə çalışdı. Şübhəlilərlə əlaqəli mobil telefon məlumatlarını təhlil etməklə, məzmun yaradıcısının səfər zamanı çəkdiyi şəkilləri nəzərdən keçirməklə və yemək çatdırılması qəbzinin fotosunu araşdırmaqla onun təhlükəsiz xilas edilməsinə nail olduq.
Əməliyyatdan sonra səlahiyyətli orqanlar şübhəliləri dindirilmək üçün gətirdilər. Polis hazırda şübhəlilərin immiqrasiya sənədlərini diqqətlə araşdırır, sərhəd bölgələrinə yaxın ərazilərdə hərəkətlərini öyrənir və qanunsuz sərhəd keçidləri ilə mümkün əlaqələrini araşdırır. Rəsmi istintaq davam edir.
Hamıya xatırlatmaq istəyirik ki, əsir saxlanılan şəxs Tailand-Myanma sərhədindən keçirilməzdən əvvəl müdaxilə etmək üçün vaxt olduqca məhduddur. Şəxs qonşu əraziyə aparıldıqdan sonra onu geri qaytarmaq son dərəcə çətin olur. Beynəlxalq iş üçün avans ödənişi alsanız belə, faktiki iş yerini, işəgötürənin kimliyini və səfəri təşkil edən şəxsləri hərtərəfli araşdırmağa mütləq vaxt ayırın.
71
İcma üzvlərimizi məlumatlandırmaq istərdik ki, 🚨@RevenueFamily hazırda zərərli avtorizasiya üsulları ilə əlaqələndirilir. Bu hadisələrdə zərərli şəxslər istifadəçilərin permit imzalarından istifadə edərək onların USDG-lərini məhdudiyyətsiz xərcləmək hüququ əldə edirlər. Ardınca dərhal transferFrom əmrini icra edirlər. İcazənin verilməsi və vəsaitlərin sonradan köçürülməsi cəmi bir tranzaksiya daxilində eyni vaxtda baş verdiyindən, zərərçəkənlərin pul kisələri sürətlə boşaldılır.
Aktivlər ələ keçirildikdən sonra 20%/80% nisbətində iki haker ünvanı arasında bölüşdürülür. Vəsaitlərin bölüşdürülməsinin bu üsulu Inferno-nun istifadə etdiyi “xidmət kimi drainer” modelini xeyli xatırladır. Eyni şəkildə, KOL-lardan istifadə edərək bu fırıldaqları tanıtmaq və həyata keçirmək strategiyaları FomoPeek-in müəyyən etdiyi sxemlə tam üst-üstə düşür.
İcma üzvlərimizi məlumatlandırmaq istərdik ki, 🚨@RevenueFamily hazırda zərərli avtorizasiya üsulları ilə əlaqələndirilir. Bu hadisələrdə zərərli şəxslər istifadəçilərin permit imzalarından istifadə edərək onların USDG-lərini məhdudiyyətsiz xərcləmək hüququ əldə edirlər. Ardınca dərhal transferFrom əmrini icra edirlər. İcazənin verilməsi və vəsaitlərin sonradan köçürülməsi cəmi bir tranzaksiya daxilində eyni vaxtda baş verdiyindən, zərərçəkənlərin pul kisələri sürətlə boşaldılır.
Aktivlər ələ keçirildikdən sonra 20%/80% nisbətində iki haker ünvanı arasında bölüşdürülür. Vəsaitlərin bölüşdürülməsinin bu üsulu Inferno-nun istifadə etdiyi “xidmət kimi drainer” modelini xeyli xatırladır. Eyni şəkildə, KOL-lardan istifadə edərək bu fırıldaqları tanıtmaq və həyata keçirmək strategiyaları FomoPeek-in müəyyən etdiyi sxemlə tam üst-üstə düşür.
Aktivlər ələ keçirildikdən sonra 20%/80% nisbətində iki haker ünvanı arasında bölüşdürülür. Vəsaitlərin bölüşdürülməsinin bu üsulu Inferno-nun istifadə etdiyi “xidmət kimi drainer” modelini xeyli xatırladır. Eyni şəkildə, KOL-lardan istifadə edərək bu fırıldaqları tanıtmaq və həyata keçirmək strategiyaları FomoPeek-in müəyyən etdiyi sxemlə tam üst-üstə düşür.
69
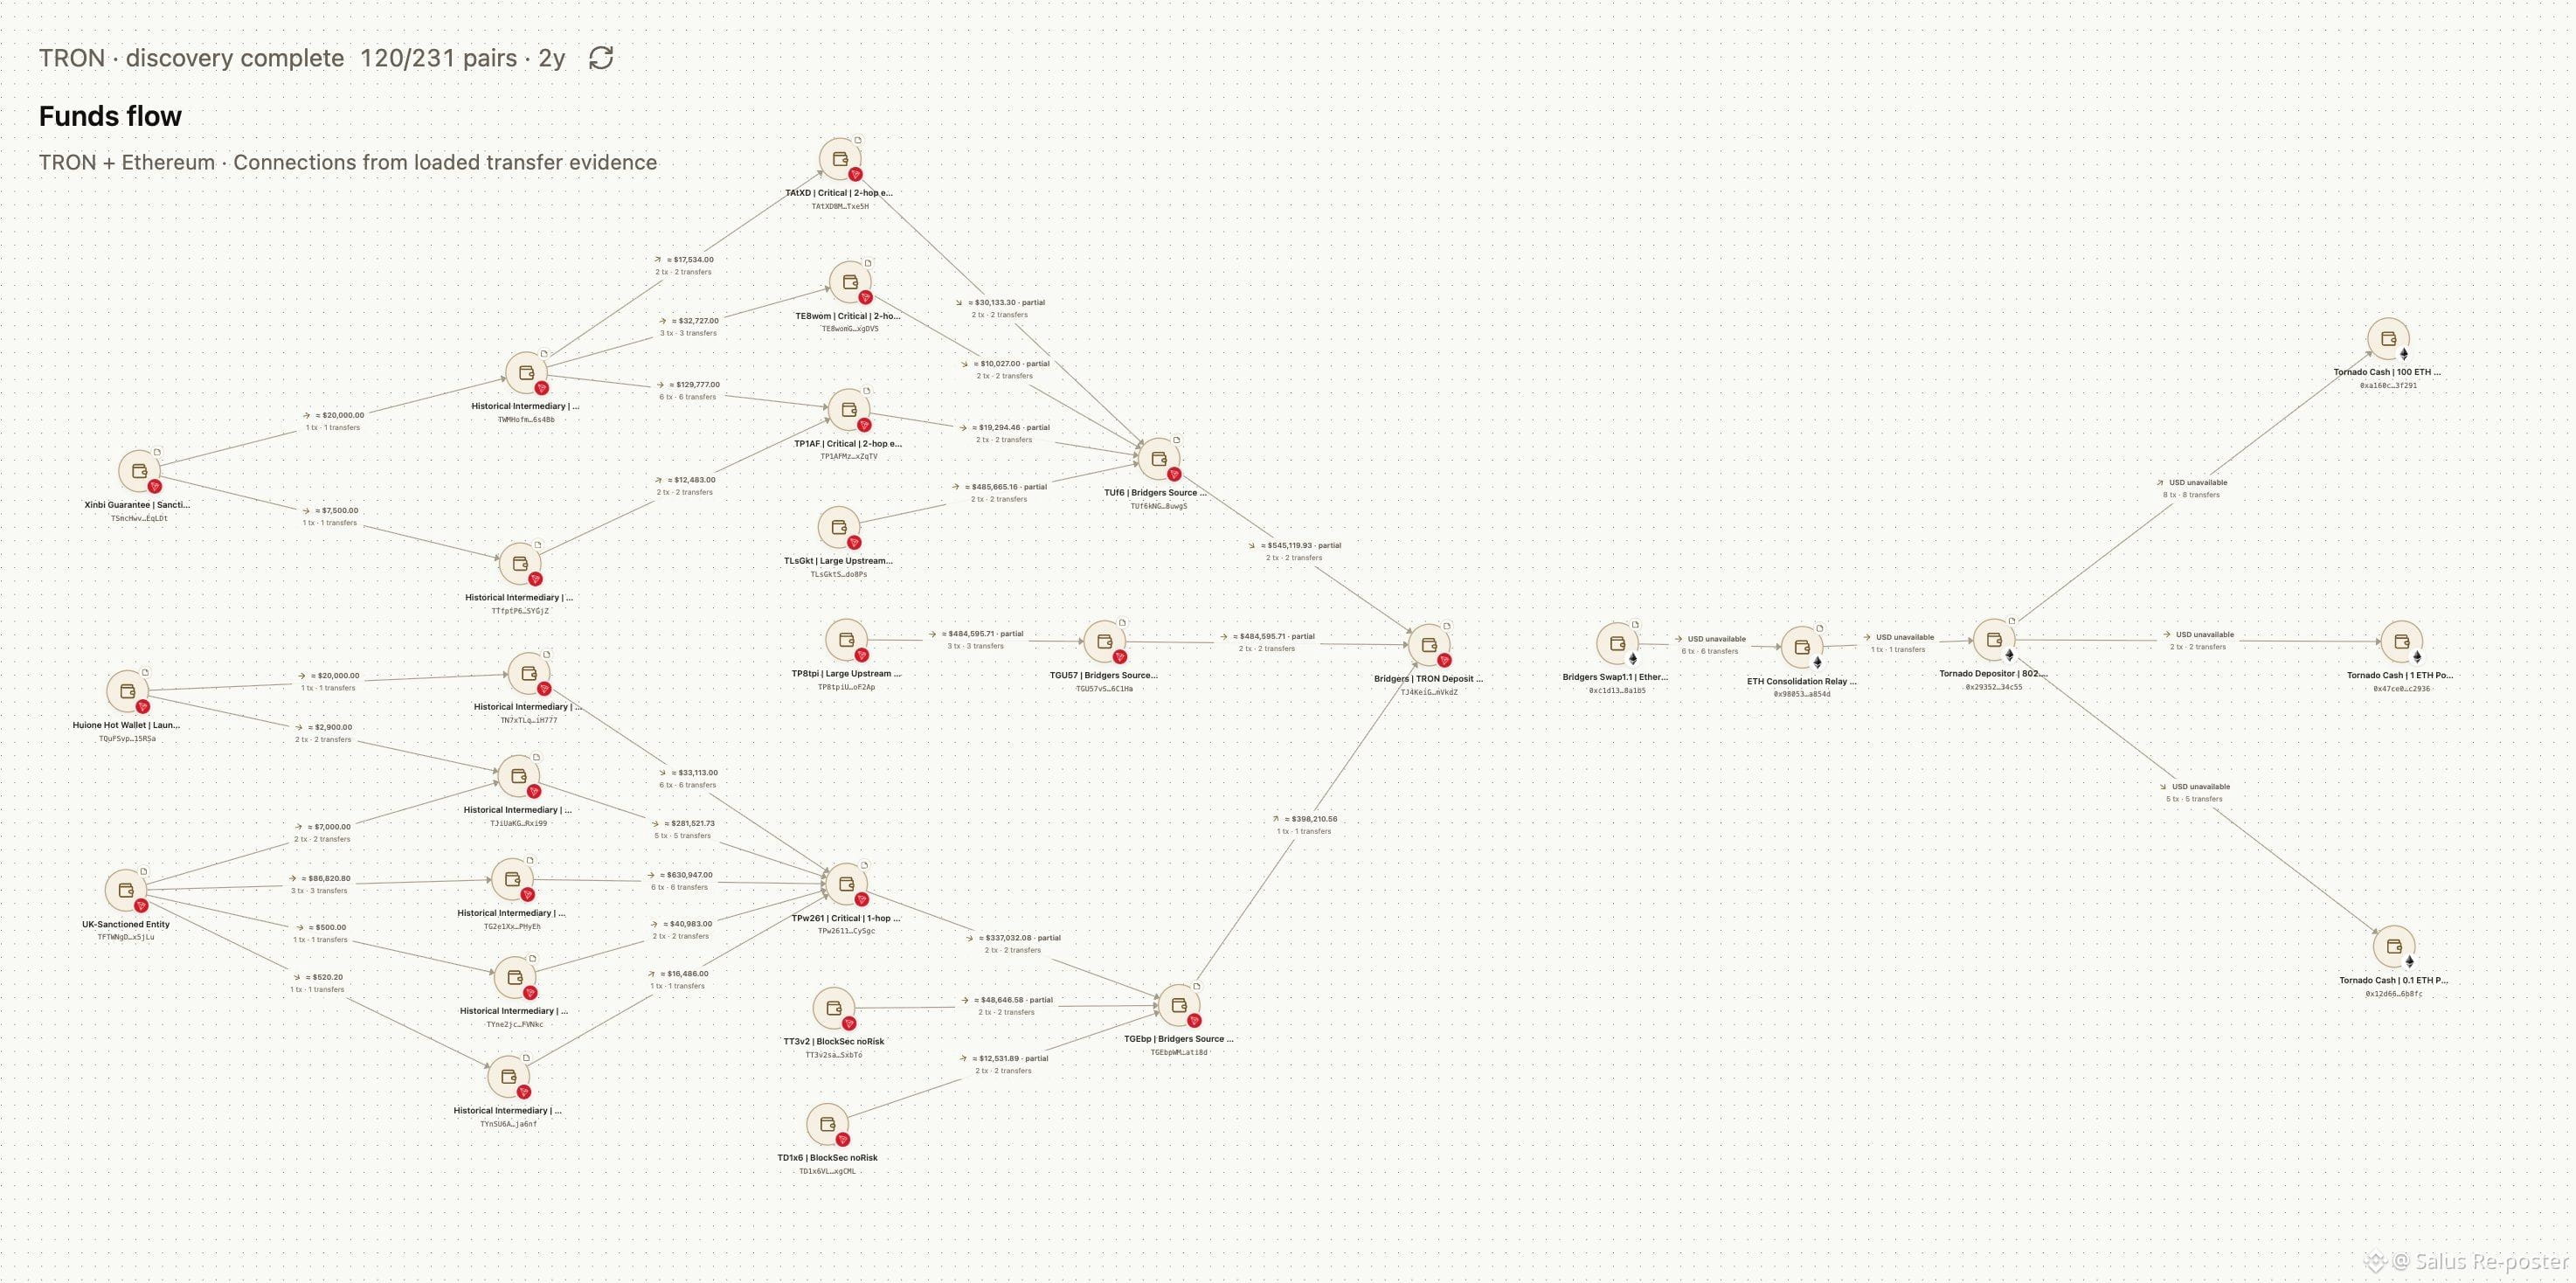
23 sentyabr 2026-cı ildə Tornado Cash-ə dəqiq 802.5 ETH yatırıldı. Bu köçürmə UTC vaxtı ilə 19:32 və 19:51 arasında baş verdi və 0x29352a44cf77f276a52c1275c564a7530ba34c55 ünvanı vasitəsilə yönləndirildi. Vəsaitlərin izlənməsi üsullarını və zəncirlərarası rekonstruksiyanı tətbiq etməklə, müstəntiqlər əməliyyat tarixçəsinin dəqiq xəritəsini tərtib edə bildilər. Təhlil nəticəsində ilkin ünvanları Xinbi, Huione və sanksiyalara məruz qalmış ünvanlar klasteri ilə əlaqələndirən aydın bağlantılar üzə çıxdı.
23 sentyabr 2026-cı ildə Tornado Cash-ə dəqiq 802.5 ETH yatırıldı. Bu köçürmə UTC vaxtı ilə 19:32 və 19:51 arasında baş verdi və 0x29352a44cf77f276a52c1275c564a7530ba34c55 ünvanı vasitəsilə yönləndirildi. Vəsaitlərin izlənməsi üsullarını və zəncirlərarası rekonstruksiyanı tətbiq etməklə, müstəntiqlər əməliyyat tarixçəsinin dəqiq xəritəsini tərtib edə bildilər. Təhlil nəticəsində ilkin ünvanları Xinbi, Huione və sanksiyalara məruz qalmış ünvanlar klasteri ilə əlaqələndirən aydın bağlantılar üzə çıxdı.
72
Salus, @KeyFlow_EN-ə məxsus KEYFlexibleStake layihəsinin smart müqavilə təhlükəsizliyi auditini uğurla tamamlayıb.
KeyFlow komandası tərəfindən yaradılan və @BNBCHAIN-də yerləşdirilən bu müqavilə bir neçə aktiv konfiqurasiyasını dəstəkləmək üçün nəzərdə tutulub. Bu seçimlər istifadəçilərə zəncir üzərində steykinq və aktivlərin idarə edilməsi üçün yüksək dərəcədə çevik təcrübə təqdim edir.
Yoxlama zamanı əsas diqqət kritik icra axınlarına, əsas biznes məntiqinə, giriş nəzarətinə və imzaların yoxlanmasına yönəldilib. Bu ətraflı araşdırma komandaya potensial riskləri müəyyən etməyə kömək edib və bununla da müqavilənin ümumi etibarlılığını və təhlükəsizliyini artırıb.
Yoxlanılan əhatə dairəsində yüksək və ya orta ağırlıq dərəcəli heç bir zəifliyin aşkarlanmadığını bildirməkdən məmnunuq.
Tam audit hesabatını aşağıdakı linkdən oxuya bilərsiniz:
https://github.com/Salusec/Salus-audit/blob/main/2026/KEYFlexibleStake_audit_report_2026-09-21.pdf
Salus, @KeyFlow_EN-ə məxsus KEYFlexibleStake layihəsinin smart müqavilə təhlükəsizliyi auditini uğurla tamamlayıb.
KeyFlow komandası tərəfindən yaradılan və @BNBCHAIN-də yerləşdirilən bu müqavilə bir neçə aktiv konfiqurasiyasını dəstəkləmək üçün nəzərdə tutulub. Bu seçimlər istifadəçilərə zəncir üzərində steykinq və aktivlərin idarə edilməsi üçün yüksək dərəcədə çevik təcrübə təqdim edir.
Yoxlama zamanı əsas diqqət kritik icra axınlarına, əsas biznes məntiqinə, giriş nəzarətinə və imzaların yoxlanmasına yönəldilib. Bu ətraflı araşdırma komandaya potensial riskləri müəyyən etməyə kömək edib və bununla da müqavilənin ümumi etibarlılığını və təhlükəsizliyini artırıb.
Yoxlanılan əhatə dairəsində yüksək və ya orta ağırlıq dərəcəli heç bir zəifliyin aşkarlanmadığını bildirməkdən məmnunuq.
Tam audit hesabatını aşağıdakı linkdən oxuya bilərsiniz:
https://github.com/Salusec/Salus-audit/blob/main/2026/KEYFlexibleStake_audit_report_2026-09-21.pdf
KeyFlow komandası tərəfindən yaradılan və @BNBCHAIN-də yerləşdirilən bu müqavilə bir neçə aktiv konfiqurasiyasını dəstəkləmək üçün nəzərdə tutulub. Bu seçimlər istifadəçilərə zəncir üzərində steykinq və aktivlərin idarə edilməsi üçün yüksək dərəcədə çevik təcrübə təqdim edir.
Yoxlama zamanı əsas diqqət kritik icra axınlarına, əsas biznes məntiqinə, giriş nəzarətinə və imzaların yoxlanmasına yönəldilib. Bu ətraflı araşdırma komandaya potensial riskləri müəyyən etməyə kömək edib və bununla da müqavilənin ümumi etibarlılığını və təhlükəsizliyini artırıb.
Yoxlanılan əhatə dairəsində yüksək və ya orta ağırlıq dərəcəli heç bir zəifliyin aşkarlanmadığını bildirməkdən məmnunuq.
Tam audit hesabatını aşağıdakı linkdən oxuya bilərsiniz:
https://github.com/Salusec/Salus-audit/blob/main/2026/KEYFlexibleStake_audit_report_2026-09-21.pdf
64
Partnyorluqlar və Biznesin İnkişafı komandamıza qoşulmaq üçün yarımştat Kanal Biznesin İnkişafı mütəxəssisi axtarırıq!
Salus Web3 layihələrinə peşəkar təhlükəsizlik dəstəyi göstərərək smart-kontrakt auditləri, Web3 nüfuzetmə testləri və aktivlərin bərpası xidmətləri üzrə ixtisaslaşıb.
Təhlükəsizlik sahəsində nəticələrimiz:
🟠 300+
Xidmət göstərdiyimiz və qoruduğumuz layihə
🔴 0 REKT
Qorunan layihələrin ictimaiyyətə açıqlanmış təhlükəsizlik göstəricisi
🟠 100%
Rəsmi saytımızda açıqlanan layihə təhlükəsizliyi göstəricisi
🔴 100%
Rəsmi saytımızda açıqlanan nüfuzetmə testlərinin uğur göstəricisi
Bizimlə işləyərək aşağıdakı işləri görəcəksiniz:
• Təhlükəsizlik ehtiyacları olan yüksək keyfiyyətli Web3 layihələrinə dəstək olmaq
• İcmalar və ekosistem tərəfdaşları vasitəsilə tərəfdaşlıq kanalları yaratmaq
• Potensial müştərilərlə və tərəfdaşlıq imkanları ilə əlaqə saxlamaq
• Sabit, uzunmüddətli ekosistem tərəfdaşlıqlarının qurulmasına kömək etmək
Biznesin inkişafı, kanal tərəfdaşlıqları və ya icma əməliyyatları sahəsində təcrübə üstünlükdür.
Yarımştat · Tamamilə distant
Sənayedə rəqabətədavamlı əməkhaqqı və stimullar
CV-nizi və ya özünüz haqqında qısa məlumatı hr@salusec.io ünvanına göndərin. Ən tez cavab almaq üçün birbaşa @Jack24klove və ya @DarcyAri hesabına da şəxsi mesaj yaza bilərsiniz.
E-poçtun mövzusu: Yarımştat Kanal BD
Bu vəzifəyə uyğun ola biləcək birini tanıyırsınız? Bu elanı paylaşmaqdan və ya həmin şəxsi bizə tövsiyə etməkdən çəkinməyin!
Partnyorluqlar və Biznesin İnkişafı komandamıza qoşulmaq üçün yarımştat Kanal Biznesin İnkişafı mütəxəssisi axtarırıq!
Salus Web3 layihələrinə peşəkar təhlükəsizlik dəstəyi göstərərək smart-kontrakt auditləri, Web3 nüfuzetmə testləri və aktivlərin bərpası xidmətləri üzrə ixtisaslaşıb.
Təhlükəsizlik sahəsində nəticələrimiz:
🟠 300+
Xidmət göstərdiyimiz və qoruduğumuz layihə
🔴 0 REKT
Qorunan layihələrin ictimaiyyətə açıqlanmış təhlükəsizlik göstəricisi
🟠 100%
Rəsmi saytımızda açıqlanan layihə təhlükəsizliyi göstəricisi
🔴 100%
Rəsmi saytımızda açıqlanan nüfuzetmə testlərinin uğur göstəricisi
Bizimlə işləyərək aşağıdakı işləri görəcəksiniz:
• Təhlükəsizlik ehtiyacları olan yüksək keyfiyyətli Web3 layihələrinə dəstək olmaq
• İcmalar və ekosistem tərəfdaşları vasitəsilə tərəfdaşlıq kanalları yaratmaq
• Potensial müştərilərlə və tərəfdaşlıq imkanları ilə əlaqə saxlamaq
• Sabit, uzunmüddətli ekosistem tərəfdaşlıqlarının qurulmasına kömək etmək
Biznesin inkişafı, kanal tərəfdaşlıqları və ya icma əməliyyatları sahəsində təcrübə üstünlükdür.
Yarımştat · Tamamilə distant
Sənayedə rəqabətədavamlı əməkhaqqı və stimullar
CV-nizi və ya özünüz haqqında qısa məlumatı hr@salusec.io ünvanına göndərin. Ən tez cavab almaq üçün birbaşa @Jack24klove və ya @DarcyAri hesabına da şəxsi mesaj yaza bilərsiniz.
E-poçtun mövzusu: Yarımştat Kanal BD
Bu vəzifəyə uyğun ola biləcək birini tanıyırsınız? Bu elanı paylaşmaqdan və ya həmin şəxsi bizə tövsiyə etməkdən çəkinməyin!
Salus Web3 layihələrinə peşəkar təhlükəsizlik dəstəyi göstərərək smart-kontrakt auditləri, Web3 nüfuzetmə testləri və aktivlərin bərpası xidmətləri üzrə ixtisaslaşıb.
Təhlükəsizlik sahəsində nəticələrimiz:
🟠 300+
Xidmət göstərdiyimiz və qoruduğumuz layihə
🔴 0 REKT
Qorunan layihələrin ictimaiyyətə açıqlanmış təhlükəsizlik göstəricisi
🟠 100%
Rəsmi saytımızda açıqlanan layihə təhlükəsizliyi göstəricisi
🔴 100%
Rəsmi saytımızda açıqlanan nüfuzetmə testlərinin uğur göstəricisi
Bizimlə işləyərək aşağıdakı işləri görəcəksiniz:
• Təhlükəsizlik ehtiyacları olan yüksək keyfiyyətli Web3 layihələrinə dəstək olmaq
• İcmalar və ekosistem tərəfdaşları vasitəsilə tərəfdaşlıq kanalları yaratmaq
• Potensial müştərilərlə və tərəfdaşlıq imkanları ilə əlaqə saxlamaq
• Sabit, uzunmüddətli ekosistem tərəfdaşlıqlarının qurulmasına kömək etmək
Biznesin inkişafı, kanal tərəfdaşlıqları və ya icma əməliyyatları sahəsində təcrübə üstünlükdür.
Yarımştat · Tamamilə distant
Sənayedə rəqabətədavamlı əməkhaqqı və stimullar
CV-nizi və ya özünüz haqqında qısa məlumatı hr@salusec.io ünvanına göndərin. Ən tez cavab almaq üçün birbaşa @Jack24klove və ya @DarcyAri hesabına da şəxsi mesaj yaza bilərsiniz.
E-poçtun mövzusu: Yarımştat Kanal BD
Bu vəzifəyə uyğun ola biləcək birini tanıyırsınız? Bu elanı paylaşmaqdan və ya həmin şəxsi bizə tövsiyə etməkdən çəkinməyin!
1
2
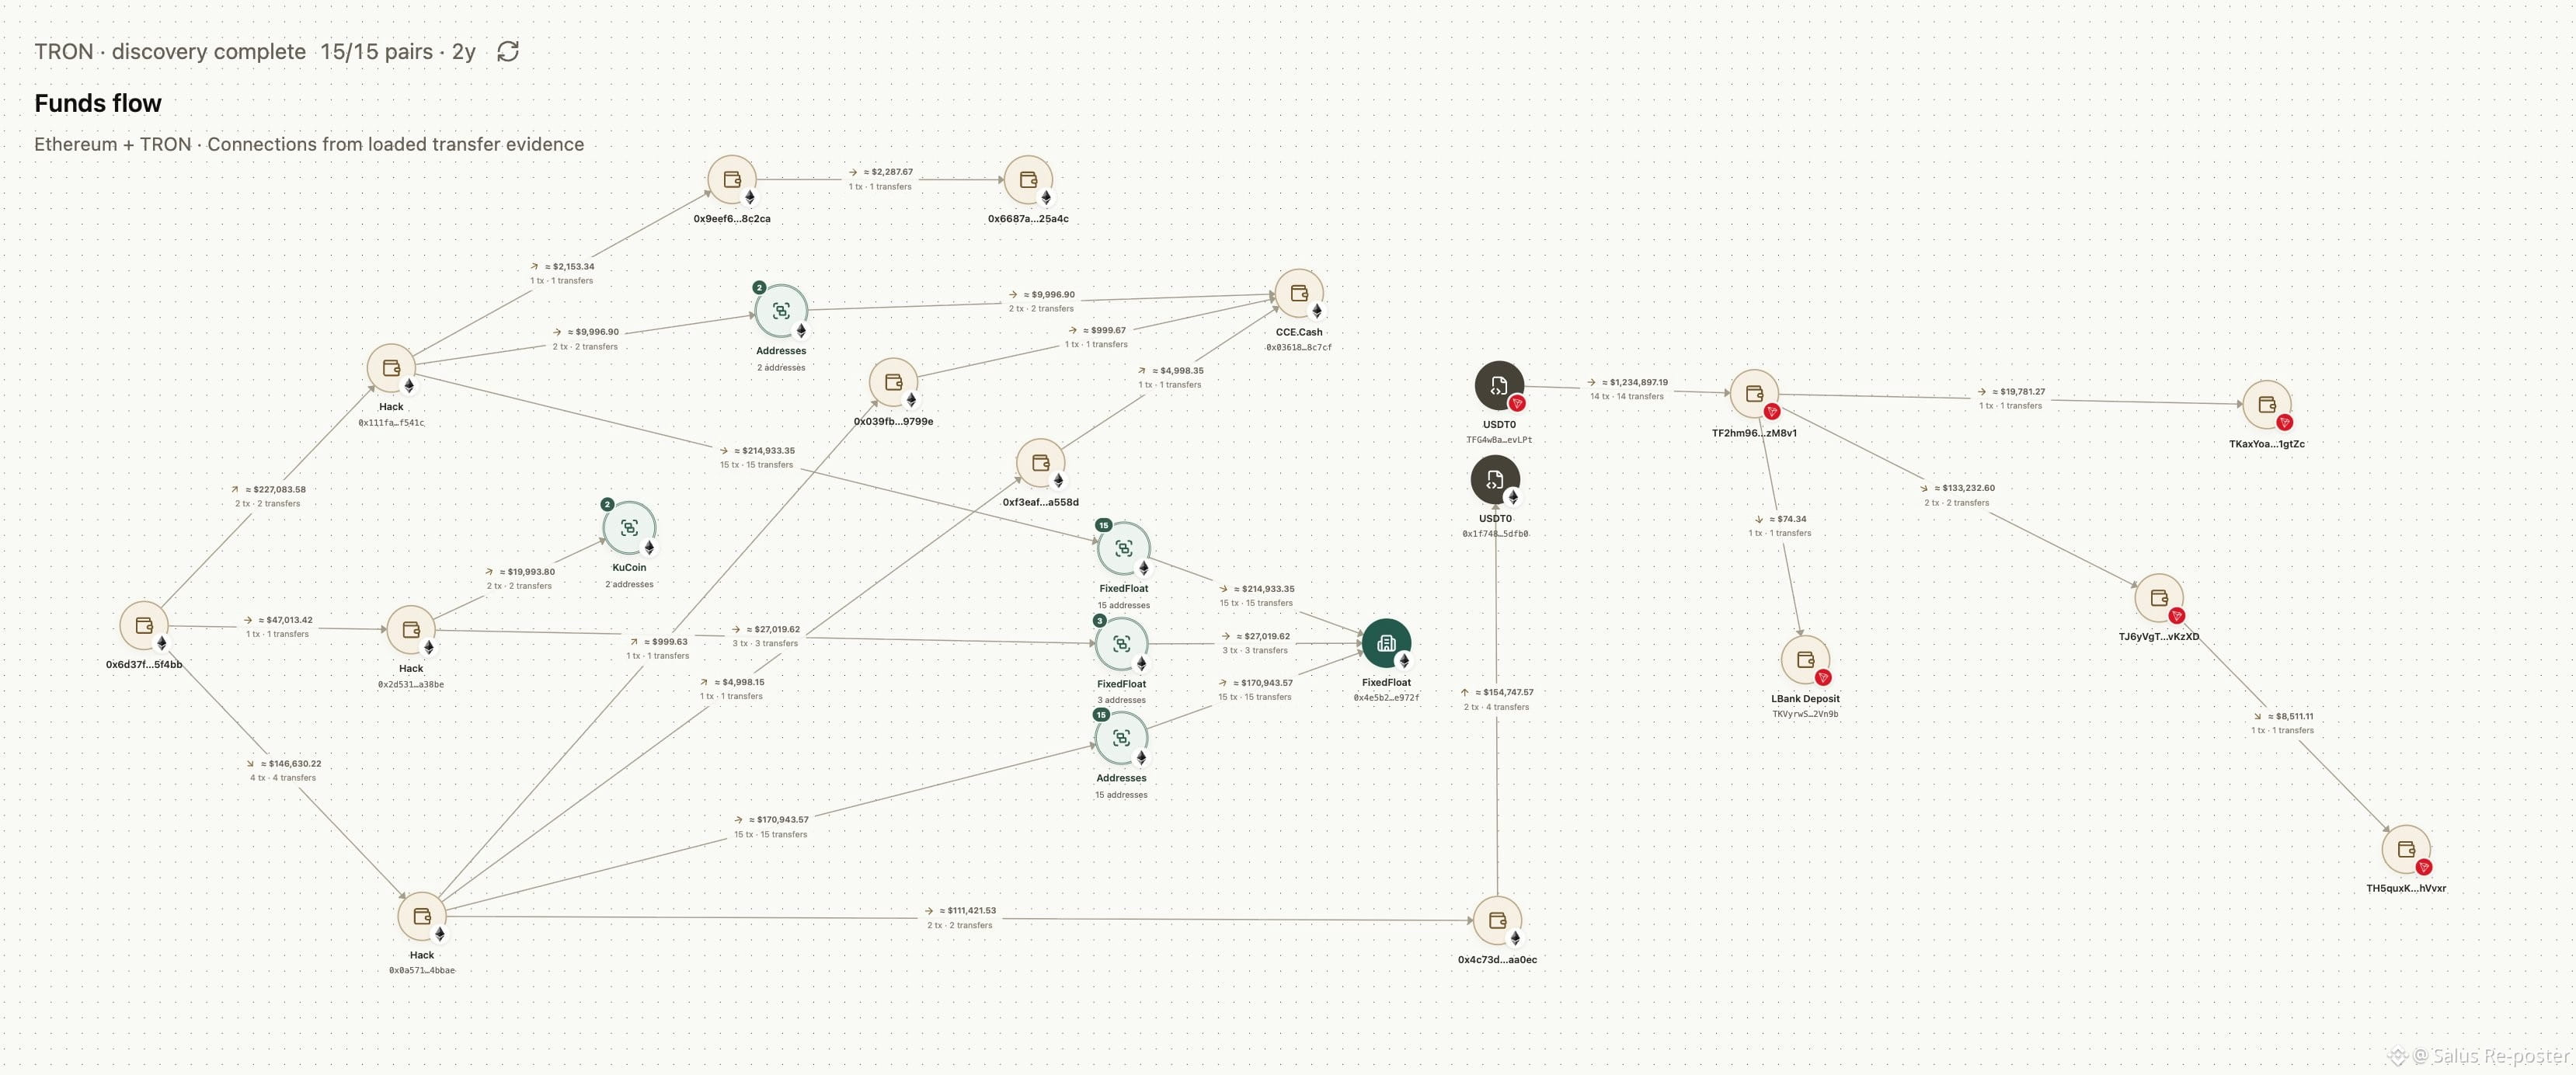
FomoPeek hadisəsi ilə bağlı davam edən təhlilimiz təsdiqlənmiş hücumçunun pul kisəsinin 0x6d37f2C5e8F8546b648D317295565dA95975f4BB olduğunu göstərir. Bu hadisə zamanı cinayətkarlar ümumilikdə təxminən 579,900 USDT əldə edə biliblər. Bu hücumun arxasında duran qrupun keçmişini araşdırarkən, onların iyun ayında baş vermiş şəxsi açar oğurluğu hadisəsində də iştirak etdiklərini aşkar etdik. Hazırda komandamız bu son hücumda da məhz həmin metodologiyadan istifadə edib-etmədiklərini fəal şəkildə araşdırır.
İcazəsiz əldə edilmiş vəsaitlər daha sonra üç əsas kanal vasitəsilə köçürülüb. Böyük bir hissə FixedFloat marşrutu ilə yönləndirilib və bu marşrut vasitəsilə ümumilikdə 401,028 USDT uğurla emal edilib. Bunun üçün hücumçular vəsaiti üç vasitəçi pul kisəsi arasında bölüblər. Konkret olaraq, 215,000 USDT 0x111faeb95cd0786593433bcc762dc5c1debf541c ünvanı vasitəsilə, 159,000 USDT isə 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68 ünvanı vasitəsilə yönləndirilib. Üçüncü ünvan olan 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be bu marşrut üzrə qalan 27,028 USDT-ni emal edib.
Həmin 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be ünvanı KuCoin-i hədəf alan ikinci əsas kanalda da rol oynayıb. Bu pul kisəsindən iki ayrı 10,000 USDT-lik tranzaksiya ilə ümumilikdə 20,000 USDT göndərilməyə başlanıb. Bu vəsaitlər KuCoin-in isti pul kisəsində birləşdirilməzdən əvvəl iki depozit ünvanından keçib.
Üçüncü və son köçürmə kanalı eskrou platforması ilə bağlı olub. Bu mərhələdə 111,458.3085 USDT 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec pul kisəsi vasitəsilə ötürülüb, sonra isə eskrou xidməti ilə əlaqəli ünvanlara çatıb. Bundan əlavə, 10,000 USDT 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf vasitəsilə CCE qarışdırma xidmətinə göndərilib; xidmət isə sonradan vəsaiti həmin eskrou platforması ilə əlaqəli ünvanlara yönləndirib.
Bundan sonra, bu hadisə ilə əlaqəli qalan bütün ünvanları izləmək üçün hərtərəfli araşdırma aparırıq.
FomoPeek hadisəsi ilə bağlı davam edən təhlilimiz təsdiqlənmiş hücumçunun pul kisəsinin 0x6d37f2C5e8F8546b648D317295565dA95975f4BB olduğunu göstərir. Bu hadisə zamanı cinayətkarlar ümumilikdə təxminən 579,900 USDT əldə edə biliblər. Bu hücumun arxasında duran qrupun keçmişini araşdırarkən, onların iyun ayında baş vermiş şəxsi açar oğurluğu hadisəsində də iştirak etdiklərini aşkar etdik. Hazırda komandamız bu son hücumda da məhz həmin metodologiyadan istifadə edib-etmədiklərini fəal şəkildə araşdırır.
İcazəsiz əldə edilmiş vəsaitlər daha sonra üç əsas kanal vasitəsilə köçürülüb. Böyük bir hissə FixedFloat marşrutu ilə yönləndirilib və bu marşrut vasitəsilə ümumilikdə 401,028 USDT uğurla emal edilib. Bunun üçün hücumçular vəsaiti üç vasitəçi pul kisəsi arasında bölüblər. Konkret olaraq, 215,000 USDT 0x111faeb95cd0786593433bcc762dc5c1debf541c ünvanı vasitəsilə, 159,000 USDT isə 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68 ünvanı vasitəsilə yönləndirilib. Üçüncü ünvan olan 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be bu marşrut üzrə qalan 27,028 USDT-ni emal edib.
Həmin 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be ünvanı KuCoin-i hədəf alan ikinci əsas kanalda da rol oynayıb. Bu pul kisəsindən iki ayrı 10,000 USDT-lik tranzaksiya ilə ümumilikdə 20,000 USDT göndərilməyə başlanıb. Bu vəsaitlər KuCoin-in isti pul kisəsində birləşdirilməzdən əvvəl iki depozit ünvanından keçib.
Üçüncü və son köçürmə kanalı eskrou platforması ilə bağlı olub. Bu mərhələdə 111,458.3085 USDT 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec pul kisəsi vasitəsilə ötürülüb, sonra isə eskrou xidməti ilə əlaqəli ünvanlara çatıb. Bundan əlavə, 10,000 USDT 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf vasitəsilə CCE qarışdırma xidmətinə göndərilib; xidmət isə sonradan vəsaiti həmin eskrou platforması ilə əlaqəli ünvanlara yönləndirib.
Bundan sonra, bu hadisə ilə əlaqəli qalan bütün ünvanları izləmək üçün hərtərəfli araşdırma aparırıq.
İcazəsiz əldə edilmiş vəsaitlər daha sonra üç əsas kanal vasitəsilə köçürülüb. Böyük bir hissə FixedFloat marşrutu ilə yönləndirilib və bu marşrut vasitəsilə ümumilikdə 401,028 USDT uğurla emal edilib. Bunun üçün hücumçular vəsaiti üç vasitəçi pul kisəsi arasında bölüblər. Konkret olaraq, 215,000 USDT 0x111faeb95cd0786593433bcc762dc5c1debf541c ünvanı vasitəsilə, 159,000 USDT isə 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68 ünvanı vasitəsilə yönləndirilib. Üçüncü ünvan olan 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be bu marşrut üzrə qalan 27,028 USDT-ni emal edib.
Həmin 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be ünvanı KuCoin-i hədəf alan ikinci əsas kanalda da rol oynayıb. Bu pul kisəsindən iki ayrı 10,000 USDT-lik tranzaksiya ilə ümumilikdə 20,000 USDT göndərilməyə başlanıb. Bu vəsaitlər KuCoin-in isti pul kisəsində birləşdirilməzdən əvvəl iki depozit ünvanından keçib.
Üçüncü və son köçürmə kanalı eskrou platforması ilə bağlı olub. Bu mərhələdə 111,458.3085 USDT 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec pul kisəsi vasitəsilə ötürülüb, sonra isə eskrou xidməti ilə əlaqəli ünvanlara çatıb. Bundan əlavə, 10,000 USDT 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf vasitəsilə CCE qarışdırma xidmətinə göndərilib; xidmət isə sonradan vəsaiti həmin eskrou platforması ilə əlaqəli ünvanlara yönləndirib.
Bundan sonra, bu hadisə ilə əlaqəli qalan bütün ünvanları izləmək üçün hərtərəfli araşdırma aparırıq.
41
Siz növbəti layihənizi @BNBCHAIN üzərində hazırlayırsınız və etibarlı təhlükəsizlik dəstəyi axtarırsınız? Siz AvengerDAO vasitəsilə Salus ilə asanlıqla əlaqə qura bilərsiniz.
Biz komandaların buraxılışdan əvvəl potensial riskləri müəyyənləşdirməsinə və insidentlər baş verdikdə daha tez reaksiya verməsinə imkan yaradırıq. Hərtərəfli həllərimiz pentestlərdən və smart kontrakt auditlərindən aktivlərin bərpasınadək, eləcə də on-çeyn araşdırmalarınadək hər şeyi əhatə edir.
Ətraflı məlumat üçün bura keçin:
https://www.avengerdao.org/marketplace
Siz növbəti layihənizi @BNBCHAIN üzərində hazırlayırsınız və etibarlı təhlükəsizlik dəstəyi axtarırsınız? Siz AvengerDAO vasitəsilə Salus ilə asanlıqla əlaqə qura bilərsiniz.
Biz komandaların buraxılışdan əvvəl potensial riskləri müəyyənləşdirməsinə və insidentlər baş verdikdə daha tez reaksiya verməsinə imkan yaradırıq. Hərtərəfli həllərimiz pentestlərdən və smart kontrakt auditlərindən aktivlərin bərpasınadək, eləcə də on-çeyn araşdırmalarınadək hər şeyi əhatə edir.
Ətraflı məlumat üçün bura keçin:
https://www.avengerdao.org/marketplace
Biz komandaların buraxılışdan əvvəl potensial riskləri müəyyənləşdirməsinə və insidentlər baş verdikdə daha tez reaksiya verməsinə imkan yaradırıq. Hərtərəfli həllərimiz pentestlərdən və smart kontrakt auditlərindən aktivlərin bərpasınadək, eləcə də on-çeyn araşdırmalarınadək hər şeyi əhatə edir.
Ətraflı məlumat üçün bura keçin:
https://www.avengerdao.org/marketplace

54
Term Labs istismarı ilə bağlı yeniləmə: 600 ETH Tornado Cash-ə köçürüldü
Komandamız Term Labs istismarı ilə bağlı oğurlanmış aktivlərə daim yaxından nəzarət edib. Son iki gün ərzində bu qanunsuz vəsaitlərin kriptovalyuta miksiyerlərinə yönləndirildiyini müşahidə etdik.
Təxminən 4 saat əvvəl diqqətəlayiq bir hadisə baş verdi: 600 ETH Tornado Cash-ə köçürüldü. Bu fəaliyyət birbaşa 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e cüzdan ünvanından qaynaqlanıb. Köçürmə prosesi sürətlə həyata keçirilib: təxminən 2 dəqiqəlik qısa müddət ərzində 6 ayrı transaksiya daxilində baş verib.
Əmin ola bilərsiniz ki, ixtisaslaşmış demiksinq sistemimiz bu işin üzərindədir və bu vəsaitlərin yollarını avtomatik olaraq izləyir. Vəziyyəti diqqətlə izləməyə və sonrakı hərəkətlərə də nəzarət etməyə davam edəcəyik.
Daha çox məlumat üçün, konkret ünvanı buradan görə bilərsiniz:
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e
Term Labs istismarı ilə bağlı yeniləmə: 600 ETH Tornado Cash-ə köçürüldü
Komandamız Term Labs istismarı ilə bağlı oğurlanmış aktivlərə daim yaxından nəzarət edib. Son iki gün ərzində bu qanunsuz vəsaitlərin kriptovalyuta miksiyerlərinə yönləndirildiyini müşahidə etdik.
Təxminən 4 saat əvvəl diqqətəlayiq bir hadisə baş verdi: 600 ETH Tornado Cash-ə köçürüldü. Bu fəaliyyət birbaşa 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e cüzdan ünvanından qaynaqlanıb. Köçürmə prosesi sürətlə həyata keçirilib: təxminən 2 dəqiqəlik qısa müddət ərzində 6 ayrı transaksiya daxilində baş verib.
Əmin ola bilərsiniz ki, ixtisaslaşmış demiksinq sistemimiz bu işin üzərindədir və bu vəsaitlərin yollarını avtomatik olaraq izləyir. Vəziyyəti diqqətlə izləməyə və sonrakı hərəkətlərə də nəzarət etməyə davam edəcəyik.
Daha çox məlumat üçün, konkret ünvanı buradan görə bilərsiniz:
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e
Komandamız Term Labs istismarı ilə bağlı oğurlanmış aktivlərə daim yaxından nəzarət edib. Son iki gün ərzində bu qanunsuz vəsaitlərin kriptovalyuta miksiyerlərinə yönləndirildiyini müşahidə etdik.
Təxminən 4 saat əvvəl diqqətəlayiq bir hadisə baş verdi: 600 ETH Tornado Cash-ə köçürüldü. Bu fəaliyyət birbaşa 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e cüzdan ünvanından qaynaqlanıb. Köçürmə prosesi sürətlə həyata keçirilib: təxminən 2 dəqiqəlik qısa müddət ərzində 6 ayrı transaksiya daxilində baş verib.
Əmin ola bilərsiniz ki, ixtisaslaşmış demiksinq sistemimiz bu işin üzərindədir və bu vəsaitlərin yollarını avtomatik olaraq izləyir. Vəziyyəti diqqətlə izləməyə və sonrakı hərəkətlərə də nəzarət etməyə davam edəcəyik.
Daha çox məlumat üçün, konkret ünvanı buradan görə bilərsiniz:
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e

87
@BNBCHAIN üzərində fəaliyyət göstərən TapeOut Protocol, @Blonskr tərəfindən yaradılmış bir layihədir; istifadəçilərə LATCH və NAND komponentlərindən istifadə edərək dövrələri dizayn etmə imkanı verir və yekunlaşdırılmış yaradılışlarını on-çeynə buraxmazdan əvvəl bu prosesdən istifadə edir.
Məmnuniyyətlə bildiririk ki, Salus bu platforma üçün hərtərəfli smart kontrakt təhlükəsizlik qiymətləndirməsini uğurla yekunlaşdırıb. Qiymətləndirmə zamanı layihə çərçivəsində məhz əsas icra marşrutlarına və kontraktın əsas məntiqinə fokuslandıq. Bu yanaşma komandaya mümkün zəiflikləri müəyyənləşdirməyə kömək etdi və nəticədə protokolun etibarlılığı ilə təhlükəsizliyini ümumilikdə möhkəmləndirdi.
Ətraflı nəticələrimizi araşdırmaq üçün tam audit sənədini buradan oxuya bilərsiniz:
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf
@BNBCHAIN üzərində fəaliyyət göstərən TapeOut Protocol, @Blonskr tərəfindən yaradılmış bir layihədir; istifadəçilərə LATCH və NAND komponentlərindən istifadə edərək dövrələri dizayn etmə imkanı verir və yekunlaşdırılmış yaradılışlarını on-çeynə buraxmazdan əvvəl bu prosesdən istifadə edir.
Məmnuniyyətlə bildiririk ki, Salus bu platforma üçün hərtərəfli smart kontrakt təhlükəsizlik qiymətləndirməsini uğurla yekunlaşdırıb. Qiymətləndirmə zamanı layihə çərçivəsində məhz əsas icra marşrutlarına və kontraktın əsas məntiqinə fokuslandıq. Bu yanaşma komandaya mümkün zəiflikləri müəyyənləşdirməyə kömək etdi və nəticədə protokolun etibarlılığı ilə təhlükəsizliyini ümumilikdə möhkəmləndirdi.
Ətraflı nəticələrimizi araşdırmaq üçün tam audit sənədini buradan oxuya bilərsiniz:
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf
Məmnuniyyətlə bildiririk ki, Salus bu platforma üçün hərtərəfli smart kontrakt təhlükəsizlik qiymətləndirməsini uğurla yekunlaşdırıb. Qiymətləndirmə zamanı layihə çərçivəsində məhz əsas icra marşrutlarına və kontraktın əsas məntiqinə fokuslandıq. Bu yanaşma komandaya mümkün zəiflikləri müəyyənləşdirməyə kömək etdi və nəticədə protokolun etibarlılığı ilə təhlükəsizliyini ümumilikdə möhkəmləndirdi.
Ətraflı nəticələrimizi araşdırmaq üçün tam audit sənədini buradan oxuya bilərsiniz:
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf

85
27 avqust tarixində saat 16:51 (UTC+8) dəqiqələrində Flow EVM şəbəkəsində diqqətçəkən bir insident baş verdi; bunu onların sosial şəbəkə hesabı olan @flow_blockchain vasitəsilə tanıya bilərsiniz. Məhz həmin vaxt @ankr tərəfindən idarə olunan AnkrRatioFeed protokolu ankrFLOW nisbətini dəqiq olaraq 0.833437-yə yenilədi.
Bu yeni nisbət qüvvədə olsa da, aFLOWEVMb-ni ankrFLOW-a çevirmək üçün məsul olan sistem payları sərt 1:1 prinsipi ilə işlətməyə davam etdi. Kontrakt məntiqinə baxdıqda, msg.sender və shares üçün əvvəlcə burn icra etdiyini, ardınca dərhal msg.sender və shares üçün certificateToken transfer etdiyini görmək olur. Nəticədə bu məntiq 1 FLOW-un tam olaraq 1 aFLOWEVMb-yə, onun da birbaşa 1 ankrFLOW-a çevrilməsinə gətirdi.
Əsas zəiflik MORE Markets-ın, @MORE_DeFi altında fəaliyyət göstərən şirkətin, həmin yenilənmiş nisbətdən istifadə etməklə aktivin dəyərini qiymətləndirməsi zamanı üzə çıxdı. Onların sistemində hesablamada 1 ankrFLOW dəyəri 0.833437-yə bölünərək 1.19985 FLOW-a (təxminən) bərabər kimi hesablandı.
Bu fərq əslində girovun nəzərdə tutulan dəyərini təxminən 20% artırdı. Bu süni şəkildə yüksəldilmiş qiymətləndirmə protokolun 97% E-Mode LTV-si ilə birlikdə 1.19985-nin 97%-ə vurulması nəticəsində təxminən 1.16385 dəyərini verdi.
Bu riyazi səhv düşünülmüş şəkildə istifadə edilərək hücumçu fasiləsiz bir dövrə qura bildi. Hər bir dövrdə onların borclanma gücü daha da artdı. Bu dominovari istismar sonda platformadan təxminən 15.488M WFLOW-un çıxarılmasına gətirib çıxardı.
Onlayn məlumatları yoxlamaq istəyənlər üçün, nisbət yeniləməsini həyata keçirən konkret tranzaksiyanı aşağıdakı ünvanda tapa bilərsiniz:
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
27 avqust tarixində saat 16:51 (UTC+8) dəqiqələrində Flow EVM şəbəkəsində diqqətçəkən bir insident baş verdi; bunu onların sosial şəbəkə hesabı olan @flow_blockchain vasitəsilə tanıya bilərsiniz. Məhz həmin vaxt @ankr tərəfindən idarə olunan AnkrRatioFeed protokolu ankrFLOW nisbətini dəqiq olaraq 0.833437-yə yenilədi.
Bu yeni nisbət qüvvədə olsa da, aFLOWEVMb-ni ankrFLOW-a çevirmək üçün məsul olan sistem payları sərt 1:1 prinsipi ilə işlətməyə davam etdi. Kontrakt məntiqinə baxdıqda, msg.sender və shares üçün əvvəlcə burn icra etdiyini, ardınca dərhal msg.sender və shares üçün certificateToken transfer etdiyini görmək olur. Nəticədə bu məntiq 1 FLOW-un tam olaraq 1 aFLOWEVMb-yə, onun da birbaşa 1 ankrFLOW-a çevrilməsinə gətirdi.
Əsas zəiflik MORE Markets-ın, @MORE_DeFi altında fəaliyyət göstərən şirkətin, həmin yenilənmiş nisbətdən istifadə etməklə aktivin dəyərini qiymətləndirməsi zamanı üzə çıxdı. Onların sistemində hesablamada 1 ankrFLOW dəyəri 0.833437-yə bölünərək 1.19985 FLOW-a (təxminən) bərabər kimi hesablandı.
Bu fərq əslində girovun nəzərdə tutulan dəyərini təxminən 20% artırdı. Bu süni şəkildə yüksəldilmiş qiymətləndirmə protokolun 97% E-Mode LTV-si ilə birlikdə 1.19985-nin 97%-ə vurulması nəticəsində təxminən 1.16385 dəyərini verdi.
Bu riyazi səhv düşünülmüş şəkildə istifadə edilərək hücumçu fasiləsiz bir dövrə qura bildi. Hər bir dövrdə onların borclanma gücü daha da artdı. Bu dominovari istismar sonda platformadan təxminən 15.488M WFLOW-un çıxarılmasına gətirib çıxardı.
Onlayn məlumatları yoxlamaq istəyənlər üçün, nisbət yeniləməsini həyata keçirən konkret tranzaksiyanı aşağıdakı ünvanda tapa bilərsiniz:
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
Bu yeni nisbət qüvvədə olsa da, aFLOWEVMb-ni ankrFLOW-a çevirmək üçün məsul olan sistem payları sərt 1:1 prinsipi ilə işlətməyə davam etdi. Kontrakt məntiqinə baxdıqda, msg.sender və shares üçün əvvəlcə burn icra etdiyini, ardınca dərhal msg.sender və shares üçün certificateToken transfer etdiyini görmək olur. Nəticədə bu məntiq 1 FLOW-un tam olaraq 1 aFLOWEVMb-yə, onun da birbaşa 1 ankrFLOW-a çevrilməsinə gətirdi.
Əsas zəiflik MORE Markets-ın, @MORE_DeFi altında fəaliyyət göstərən şirkətin, həmin yenilənmiş nisbətdən istifadə etməklə aktivin dəyərini qiymətləndirməsi zamanı üzə çıxdı. Onların sistemində hesablamada 1 ankrFLOW dəyəri 0.833437-yə bölünərək 1.19985 FLOW-a (təxminən) bərabər kimi hesablandı.
Bu fərq əslində girovun nəzərdə tutulan dəyərini təxminən 20% artırdı. Bu süni şəkildə yüksəldilmiş qiymətləndirmə protokolun 97% E-Mode LTV-si ilə birlikdə 1.19985-nin 97%-ə vurulması nəticəsində təxminən 1.16385 dəyərini verdi.
Bu riyazi səhv düşünülmüş şəkildə istifadə edilərək hücumçu fasiləsiz bir dövrə qura bildi. Hər bir dövrdə onların borclanma gücü daha da artdı. Bu dominovari istismar sonda platformadan təxminən 15.488M WFLOW-un çıxarılmasına gətirib çıxardı.
Onlayn məlumatları yoxlamaq istəyənlər üçün, nisbət yeniləməsini həyata keçirən konkret tranzaksiyanı aşağıdakı ünvanda tapa bilərsiniz:
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
84
Onların seçdiyi mobil avadanlıqlara gəldikdə, həqiqi degens iPhone istifadə etməyi üstün tuturlar.
Onların seçdiyi mobil avadanlıqlara gəldikdə, həqiqi degens iPhone istifadə etməyi üstün tuturlar.
9
Cinayətkar təşkilatlar Coruna adlı hərbi dərəcəli kiber hücum alətindən istifadə edərək iOS cihazlarında kriptovalyuta istifadəçilərinə hədəf almağa başlayıb. Əvvəllər bu proqram Rusiya dövlət aktoru UNC6353 tərəfindən Ukraynaya qarşı suvarma hücumları həyata keçirmək üçün istifadə olunmuşdu. Yeni nümunələr və infrastrukturun təhlilinə əsasən, bu alət zənciri ilkin əhatəsindən kənara çıxmışdır və indi zərərli aktorlar tərəfindən kripto cüzdan aktivlərini boşaltmaq üçün istifadə olunur.
Bu istismar dəstinin fəaliyyəti mürəkkəbdir. Hədəf cihazının quraşdırılmış iOS versiyasını müəyyənləşdirmək üçün barmaq izi çıxarmaqla başlayır, daha sonra uyğun bir WebKit istismar zənciri avtomatik olaraq seçilir. Hücumun başlama kriteriyaları minimaldır, zərərli veb səhifəyə daxil olmaqdan başqa heç bir şey tələb etmir.
Hücum başladıqdan sonra, yük həssas məlumatları Trust Wallet, Phantom və MetaMask kimi xüsusi tətbiqləri skan edərək axtarır. Həmçinin, toxum frazaları artefaktları və ya özəl açarları kimi əşyalar üçün QR kodları, Notlar və Fotoları da yoxlayır. Zəiflik iOS 13.0–17.2.1 versiyalarını təsir edir. Bu məlum hücum zəncirinə qarşı cihazınızı qorumaq üçün Lockdown Rejimini aktiv etməli və ən son iOS versiyasına yeniləndiyinizə əmin olmalısınız.
Cinayətkar təşkilatlar Coruna adlı hərbi dərəcəli kiber hücum alətindən istifadə edərək iOS cihazlarında kriptovalyuta istifadəçilərinə hədəf almağa başlayıb. Əvvəllər bu proqram Rusiya dövlət aktoru UNC6353 tərəfindən Ukraynaya qarşı suvarma hücumları həyata keçirmək üçün istifadə olunmuşdu. Yeni nümunələr və infrastrukturun təhlilinə əsasən, bu alət zənciri ilkin əhatəsindən kənara çıxmışdır və indi zərərli aktorlar tərəfindən kripto cüzdan aktivlərini boşaltmaq üçün istifadə olunur.
Bu istismar dəstinin fəaliyyəti mürəkkəbdir. Hədəf cihazının quraşdırılmış iOS versiyasını müəyyənləşdirmək üçün barmaq izi çıxarmaqla başlayır, daha sonra uyğun bir WebKit istismar zənciri avtomatik olaraq seçilir. Hücumun başlama kriteriyaları minimaldır, zərərli veb səhifəyə daxil olmaqdan başqa heç bir şey tələb etmir.
Hücum başladıqdan sonra, yük həssas məlumatları Trust Wallet, Phantom və MetaMask kimi xüsusi tətbiqləri skan edərək axtarır. Həmçinin, toxum frazaları artefaktları və ya özəl açarları kimi əşyalar üçün QR kodları, Notlar və Fotoları da yoxlayır. Zəiflik iOS 13.0–17.2.1 versiyalarını təsir edir. Bu məlum hücum zəncirinə qarşı cihazınızı qorumaq üçün Lockdown Rejimini aktiv etməli və ən son iOS versiyasına yeniləndiyinizə əmin olmalısınız.
Bu istismar dəstinin fəaliyyəti mürəkkəbdir. Hədəf cihazının quraşdırılmış iOS versiyasını müəyyənləşdirmək üçün barmaq izi çıxarmaqla başlayır, daha sonra uyğun bir WebKit istismar zənciri avtomatik olaraq seçilir. Hücumun başlama kriteriyaları minimaldır, zərərli veb səhifəyə daxil olmaqdan başqa heç bir şey tələb etmir.
Hücum başladıqdan sonra, yük həssas məlumatları Trust Wallet, Phantom və MetaMask kimi xüsusi tətbiqləri skan edərək axtarır. Həmçinin, toxum frazaları artefaktları və ya özəl açarları kimi əşyalar üçün QR kodları, Notlar və Fotoları da yoxlayır. Zəiflik iOS 13.0–17.2.1 versiyalarını təsir edir. Bu məlum hücum zəncirinə qarşı cihazınızı qorumaq üçün Lockdown Rejimini aktiv etməli və ən son iOS versiyasına yeniləndiyinizə əmin olmalısınız.
11
@paythefly üçün təhlükəsizlik auditinin müvəffəqiyyətlə tamamlandığını təsdiqləməkdən məmnunuq. Intent əsaslı On-chain Ödəniş Protokolu olaraq fəaliyyət göstərən PayTheFly, sizə 1-addımlı ödənişləri rahat bir şəkildə bir dəfə təsdiqləməyə imkan tanıyır. Komandaya bu yeni əlverişli Web3 ödənişləri dövründə ən yaxşısını arzulayırıq! 🚀
@paythefly üçün təhlükəsizlik auditinin müvəffəqiyyətlə tamamlandığını təsdiqləməkdən məmnunuq. Intent əsaslı On-chain Ödəniş Protokolu olaraq fəaliyyət göstərən PayTheFly, sizə 1-addımlı ödənişləri rahat bir şəkildə bir dəfə təsdiqləməyə imkan tanıyır. Komandaya bu yeni əlverişli Web3 ödənişləri dövründə ən yaxşısını arzulayırıq! 🚀
31
Biz https://t.co/QU0Az7r83D (PermaDex) üçün təhlükəsizlik auditi müvəffəqiyyətlə tamamlandığını elan etməkdən məmnunuq, @CodexField tərəfindən gücləndirilən çoxzəncirli ticarət platformasıdır.
PermaDex, aydınlıq, səmərəlilik və dəstəklənən şəbəkələr arasında problemsiz icra üçün mühəndislik edilmiş yüksək sürətli, çoxzəncirli ticarət platformasıdır.
PermaDex komandasına rəqəmsal ticarəti yenidən müəyyənləşdirdikcə və zəncir üstü bazarların gələcəyini genişləndirdikcə davamlı müvəffəqiyyət arzulayırıq! 🚀
Biz https://t.co/QU0Az7r83D (PermaDex) üçün təhlükəsizlik auditi müvəffəqiyyətlə tamamlandığını elan etməkdən məmnunuq, @CodexField tərəfindən gücləndirilən çoxzəncirli ticarət platformasıdır.
PermaDex, aydınlıq, səmərəlilik və dəstəklənən şəbəkələr arasında problemsiz icra üçün mühəndislik edilmiş yüksək sürətli, çoxzəncirli ticarət platformasıdır.
PermaDex komandasına rəqəmsal ticarəti yenidən müəyyənləşdirdikcə və zəncir üstü bazarların gələcəyini genişləndirdikcə davamlı müvəffəqiyyət arzulayırıq! 🚀
PermaDex, aydınlıq, səmərəlilik və dəstəklənən şəbəkələr arasında problemsiz icra üçün mühəndislik edilmiş yüksək sürətli, çoxzəncirli ticarət platformasıdır.
PermaDex komandasına rəqəmsal ticarəti yenidən müəyyənləşdirdikcə və zəncir üstü bazarların gələcəyini genişləndirdikcə davamlı müvəffəqiyyət arzulayırıq! 🚀
31
Biz https://t.co/QU0Az7r83D (PermaDex) üçün təhlükəsizlik auditinin uğurlu başa çatdığını elan etməkdən məmnunuq, @CodexField tərəfindən gücləndirilən çox-zincirli ticarət platforması.
Aydınlıq, səmərəlilik və dəstəklənən şəbəkələr arasında problemsiz icra üçün nəzərdə tutulmuş PermaDex, yüksək sürətli, çox-zincirli ticarət platforması kimi fəaliyyət göstərir.
PermaDex komandası üçün rəqəmsal ticarəti yenidən tərtib edib, on-zincir bazarlarının gələcəyini genişləndirdikləri üçün davamlı uğurlar arzulayırıq! 🚀
Biz https://t.co/QU0Az7r83D (PermaDex) üçün təhlükəsizlik auditinin uğurlu başa çatdığını elan etməkdən məmnunuq, @CodexField tərəfindən gücləndirilən çox-zincirli ticarət platforması.
Aydınlıq, səmərəlilik və dəstəklənən şəbəkələr arasında problemsiz icra üçün nəzərdə tutulmuş PermaDex, yüksək sürətli, çox-zincirli ticarət platforması kimi fəaliyyət göstərir.
PermaDex komandası üçün rəqəmsal ticarəti yenidən tərtib edib, on-zincir bazarlarının gələcəyini genişləndirdikləri üçün davamlı uğurlar arzulayırıq! 🚀
Aydınlıq, səmərəlilik və dəstəklənən şəbəkələr arasında problemsiz icra üçün nəzərdə tutulmuş PermaDex, yüksək sürətli, çox-zincirli ticarət platforması kimi fəaliyyət göstərir.
PermaDex komandası üçün rəqəmsal ticarəti yenidən tərtib edib, on-zincir bazarlarının gələcəyini genişləndirdikləri üçün davamlı uğurlar arzulayırıq! 🚀
26
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
BinanceProcesses$4.65BWithdrawals
40,355 baxış
Müzakirə edir: 159
Çıxarışları yenidən açdıqdan sonra Binance 4,65 milyard dollarlıq çıxarış emal edib; xalis 3,64 milyard dollarlıq vəsait axını onun 171 milyard dollarlıq aktivlərinin 2,1%-nə bərabərdir
Binance News
·52 bəyənmə
·16.4k baxış
WithdrawalsBack: 15 networks live
9,577 baxış
Müzakirə edir: 143
BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
1,794 baxış
Müzakirə edir: 77