
Block_Zen
24k Paylaşımlar
Block_Zen
 Square Verified+
Şikayət et
İstifadəçini blokla
Crypto is my pulse | charts are my language | Fearless in the bull | patient in the bear | X : Block_Zen
936 İzlənilir
33.2K+ İzləyicilər
19.5K+ Bəyəndi
Postlar
Hamısı
Sitatlar
Canlı
·
--
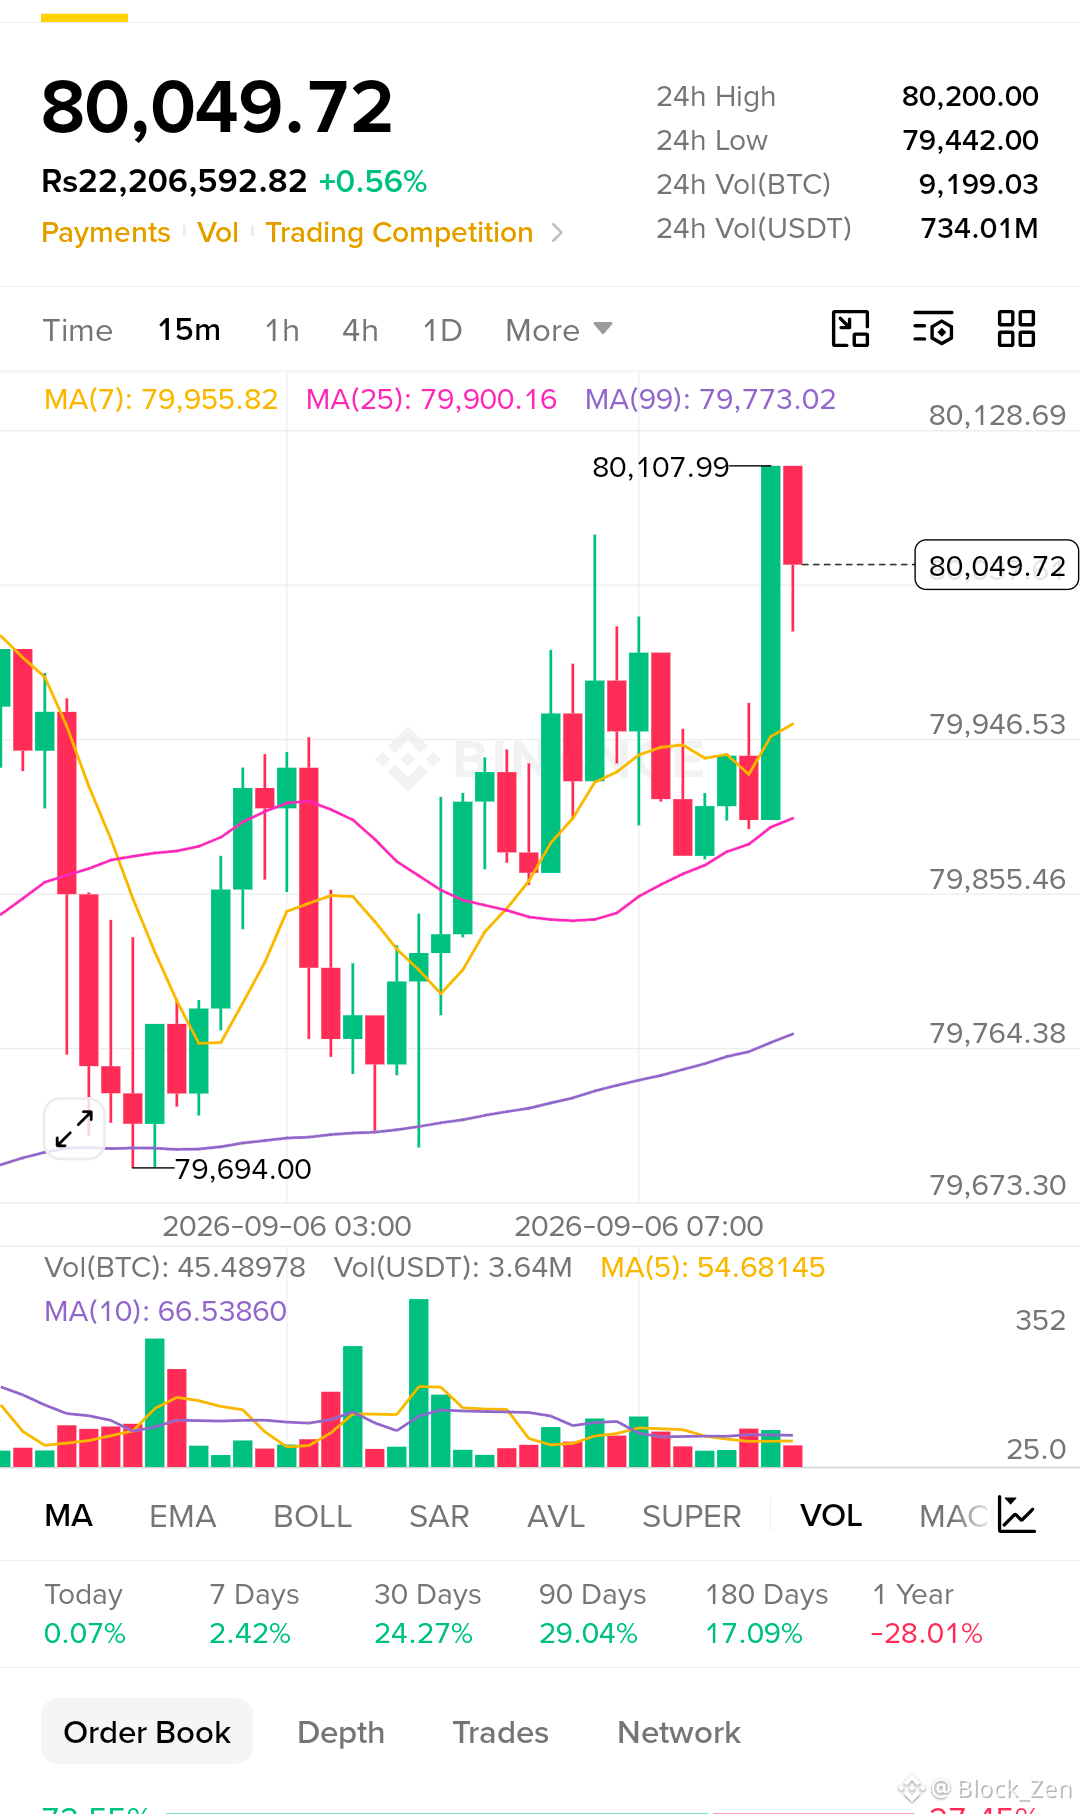
Uşaqlar, $80K-dan yuxarı həmin kəskin itələmədən sonra, $BTC faced $80,108 yaxınlığında rədd olunma ilə qarşılaşdı. Qiymət indi yenidən təxminən $80,050 ətrafındadır və son 15 dəqiqəlik şam yüksək səviyyələrdə müəyyən satış təzyiqi göstərir.
Əgər alıcılar rədd olunma zonasını geri qaytara bilməsələr, qısa mövqe quruluşu formalaşa bilər.
Giriş zonası: $80,000–$80,100
TP-lər: $79,950 → $79,855 → $79,765
SL: $80,220
BTC hələ də MA(7), MA(25) və MA(99)-un üzərində qalır, buna görə də daxil olmadan əvvəl təsdiq istərdim.
Mövqe ölçüsünü və leverage-i nəzarətdə saxlayın.
$BTC
Uşaqlar, $80K-dan yuxarı həmin kəskin itələmədən sonra, $BTC faced $80,108 yaxınlığında rədd olunma ilə qarşılaşdı. Qiymət indi yenidən təxminən $80,050 ətrafındadır və son 15 dəqiqəlik şam yüksək səviyyələrdə müəyyən satış təzyiqi göstərir.
Əgər alıcılar rədd olunma zonasını geri qaytara bilməsələr, qısa mövqe quruluşu formalaşa bilər.
Giriş zonası: $80,000–$80,100
TP-lər: $79,950 → $79,855 → $79,765
SL: $80,220
BTC hələ də MA(7), MA(25) və MA(99)-un üzərində qalır, buna görə də daxil olmadan əvvəl təsdiq istərdim.
Mövqe ölçüsünü və leverage-i nəzarətdə saxlayın.
$BTC
Əgər alıcılar rədd olunma zonasını geri qaytara bilməsələr, qısa mövqe quruluşu formalaşa bilər.
Giriş zonası: $80,000–$80,100
TP-lər: $79,950 → $79,855 → $79,765
SL: $80,220
BTC hələ də MA(7), MA(25) və MA(99)-un üzərində qalır, buna görə də daxil olmadan əvvəl təsdiq istərdim.
Mövqe ölçüsünü və leverage-i nəzarətdə saxlayın.
$BTC
94
·
--
Uşaqlar, həmin aqressiv impulsdan sonra $PENGU $0.00895 müqaviməti yaxınlığında rədd edilmə göstərir. Qiymət indi təxminən $0.00891 səviyyəsindədir və son şam yuxarı səviyyələrdə momentum itirməyə başlayır.
Əgər satıcılar nəzarəti saxlasalar, bu qısa mövqe üçün imkan verə bilər.
Giriş zonası: $0.00890–$0.00894
Hədəflər: $0.00882 → $0.00873 → $0.00860
Stop-loss: $0.00899
Hərəkət zamanı həcm kəskin şəkildə artıb, buna görə arxasınca düşməkdənsə təsdiqi gözləyərdim.
Mövqe ölçüsünü və leverage-ı nəzarətdə saxlayın.
$PENGU
Uşaqlar, həmin aqressiv impulsdan sonra $PENGU $0.00895 müqaviməti yaxınlığında rədd edilmə göstərir. Qiymət indi təxminən $0.00891 səviyyəsindədir və son şam yuxarı səviyyələrdə momentum itirməyə başlayır.
Əgər satıcılar nəzarəti saxlasalar, bu qısa mövqe üçün imkan verə bilər.
Giriş zonası: $0.00890–$0.00894
Hədəflər: $0.00882 → $0.00873 → $0.00860
Stop-loss: $0.00899
Hərəkət zamanı həcm kəskin şəkildə artıb, buna görə arxasınca düşməkdənsə təsdiqi gözləyərdim.
Mövqe ölçüsünü və leverage-ı nəzarətdə saxlayın.
$PENGU
Əgər satıcılar nəzarəti saxlasalar, bu qısa mövqe üçün imkan verə bilər.
Giriş zonası: $0.00890–$0.00894
Hədəflər: $0.00882 → $0.00873 → $0.00860
Stop-loss: $0.00899
Hərəkət zamanı həcm kəskin şəkildə artıb, buna görə arxasınca düşməkdənsə təsdiqi gözləyərdim.
Mövqe ölçüsünü və leverage-ı nəzarətdə saxlayın.
$PENGU
161
·
--
$BNB / USDT – Aralıq daxilində, qırılma gözlənilir
765.55-də ticarət olunur (+5.73%), MA(25) səviyyəsi olan 766.89 və MA(99) səviyyəsi olan 756.72 arasında konsolidasiyada qalır.
Əsas səviyyələr:
· Müqavimət: 766.89 / 780.64 (24 saatlıq maksimum)
· Dəstək: 756.72 / 720.69 (24 saatlıq minimum)
Ticarət quruluşu:
· Giriş: 763–766
· TP: 772 / 780 / 790
· SL: 756
Həcm azalır (1.01K BNB vs 1.27K MA5). 767 üzərində qırılma 780 istiqamətində yüksəlişi təsdiqləyir; 756 itirilərsə, 745 yenidən sınaqdan keçirilə bilər.
RR: ~2:1
Səbir – aşağı həcm çox vaxt volatilitet sıçrayışından əvvəl olur.
$BNB
#LululemonTumbles20%OnWeakGuidance
#ZECHitsANewAllTimeHigh #USAugustAvgHourlyEarningsRise3.1% #AdobeSharesFall3%OnCEOTransition
$BNB / USDT – Aralıq daxilində, qırılma gözlənilir
765.55-də ticarət olunur (+5.73%), MA(25) səviyyəsi olan 766.89 və MA(99) səviyyəsi olan 756.72 arasında konsolidasiyada qalır.
Əsas səviyyələr:
· Müqavimət: 766.89 / 780.64 (24 saatlıq maksimum)
· Dəstək: 756.72 / 720.69 (24 saatlıq minimum)
Ticarət quruluşu:
· Giriş: 763–766
· TP: 772 / 780 / 790
· SL: 756
Həcm azalır (1.01K BNB vs 1.27K MA5). 767 üzərində qırılma 780 istiqamətində yüksəlişi təsdiqləyir; 756 itirilərsə, 745 yenidən sınaqdan keçirilə bilər.
RR: ~2:1
Səbir – aşağı həcm çox vaxt volatilitet sıçrayışından əvvəl olur.
$BNB
#LululemonTumbles20%OnWeakGuidance
#ZECHitsANewAllTimeHigh #USAugustAvgHourlyEarningsRise3.1% #AdobeSharesFall3%OnCEOTransition
765.55-də ticarət olunur (+5.73%), MA(25) səviyyəsi olan 766.89 və MA(99) səviyyəsi olan 756.72 arasında konsolidasiyada qalır.
Əsas səviyyələr:
· Müqavimət: 766.89 / 780.64 (24 saatlıq maksimum)
· Dəstək: 756.72 / 720.69 (24 saatlıq minimum)
Ticarət quruluşu:
· Giriş: 763–766
· TP: 772 / 780 / 790
· SL: 756
Həcm azalır (1.01K BNB vs 1.27K MA5). 767 üzərində qırılma 780 istiqamətində yüksəlişi təsdiqləyir; 756 itirilərsə, 745 yenidən sınaqdan keçirilə bilər.
RR: ~2:1
Səbir – aşağı həcm çox vaxt volatilitet sıçrayışından əvvəl olur.
$BNB
#LululemonTumbles20%OnWeakGuidance
#ZECHitsANewAllTimeHigh #USAugustAvgHourlyEarningsRise3.1% #AdobeSharesFall3%OnCEOTransition
133
·
--
$ASTER / USDT – Qırılma Nəzarətdə
Qiymət +7.10% rallidən sonra 0.784 səviyyəsində konsolidasiya edir. MA(7) və MA(25) 0.785–0.786-da birləşir – bu, həlledici xəttdir.
Əsas Səviyyələr:
· Müqavimət: 0.785 (qırılma tətikləyicisi)
· Dəstək: 0.777 (MA99)
Ticarət Quruluşu:
· Giriş: 0.782–0.785
· TP: 0.792 / 0.804 / 0.812
· SL: 0.777
Həcm zəifdir (69.4K vs 210K MA5) – təsdiq üçün 210K-dan yuxarı sıçrayış lazımdır. 0.786-dan yuxarı qırılma 0.874 hədəfləyir; 0.777-nin saxlanmaması ssenarini etibarsız edir.
Risk/Mükafat: ~2:1
Sıxılmanı izləyin – volatillik genişlənməsi yaxındır.
$ASTER
#RussiaUkraine72-hourCeasefire #LululemonTumbles20%OnWeakGuidance #USAugustJobGrowthNearlyTriplesForecast #BitcoinEthereumHitMultiMonthHighs
$ASTER / USDT – Qırılma Nəzarətdə
Qiymət +7.10% rallidən sonra 0.784 səviyyəsində konsolidasiya edir. MA(7) və MA(25) 0.785–0.786-da birləşir – bu, həlledici xəttdir.
Əsas Səviyyələr:
· Müqavimət: 0.785 (qırılma tətikləyicisi)
· Dəstək: 0.777 (MA99)
Ticarət Quruluşu:
· Giriş: 0.782–0.785
· TP: 0.792 / 0.804 / 0.812
· SL: 0.777
Həcm zəifdir (69.4K vs 210K MA5) – təsdiq üçün 210K-dan yuxarı sıçrayış lazımdır. 0.786-dan yuxarı qırılma 0.874 hədəfləyir; 0.777-nin saxlanmaması ssenarini etibarsız edir.
Risk/Mükafat: ~2:1
Sıxılmanı izləyin – volatillik genişlənməsi yaxındır.
$ASTER
#RussiaUkraine72-hourCeasefire #LululemonTumbles20%OnWeakGuidance #USAugustJobGrowthNearlyTriplesForecast #BitcoinEthereumHitMultiMonthHighs
Qiymət +7.10% rallidən sonra 0.784 səviyyəsində konsolidasiya edir. MA(7) və MA(25) 0.785–0.786-da birləşir – bu, həlledici xəttdir.
Əsas Səviyyələr:
· Müqavimət: 0.785 (qırılma tətikləyicisi)
· Dəstək: 0.777 (MA99)
Ticarət Quruluşu:
· Giriş: 0.782–0.785
· TP: 0.792 / 0.804 / 0.812
· SL: 0.777
Həcm zəifdir (69.4K vs 210K MA5) – təsdiq üçün 210K-dan yuxarı sıçrayış lazımdır. 0.786-dan yuxarı qırılma 0.874 hədəfləyir; 0.777-nin saxlanmaması ssenarini etibarsız edir.
Risk/Mükafat: ~2:1
Sıxılmanı izləyin – volatillik genişlənməsi yaxındır.
$ASTER
#RussiaUkraine72-hourCeasefire #LululemonTumbles20%OnWeakGuidance #USAugustJobGrowthNearlyTriplesForecast #BitcoinEthereumHitMultiMonthHighs
322
·
--
İndi BTC-də izlədiyim şey, 99-MA-nın satıcı təzyiqini udub-udmadığını yoxlamaqdır; qiymətin bir neçə dollar geri sıçrayıb-sıçramaması deyil.
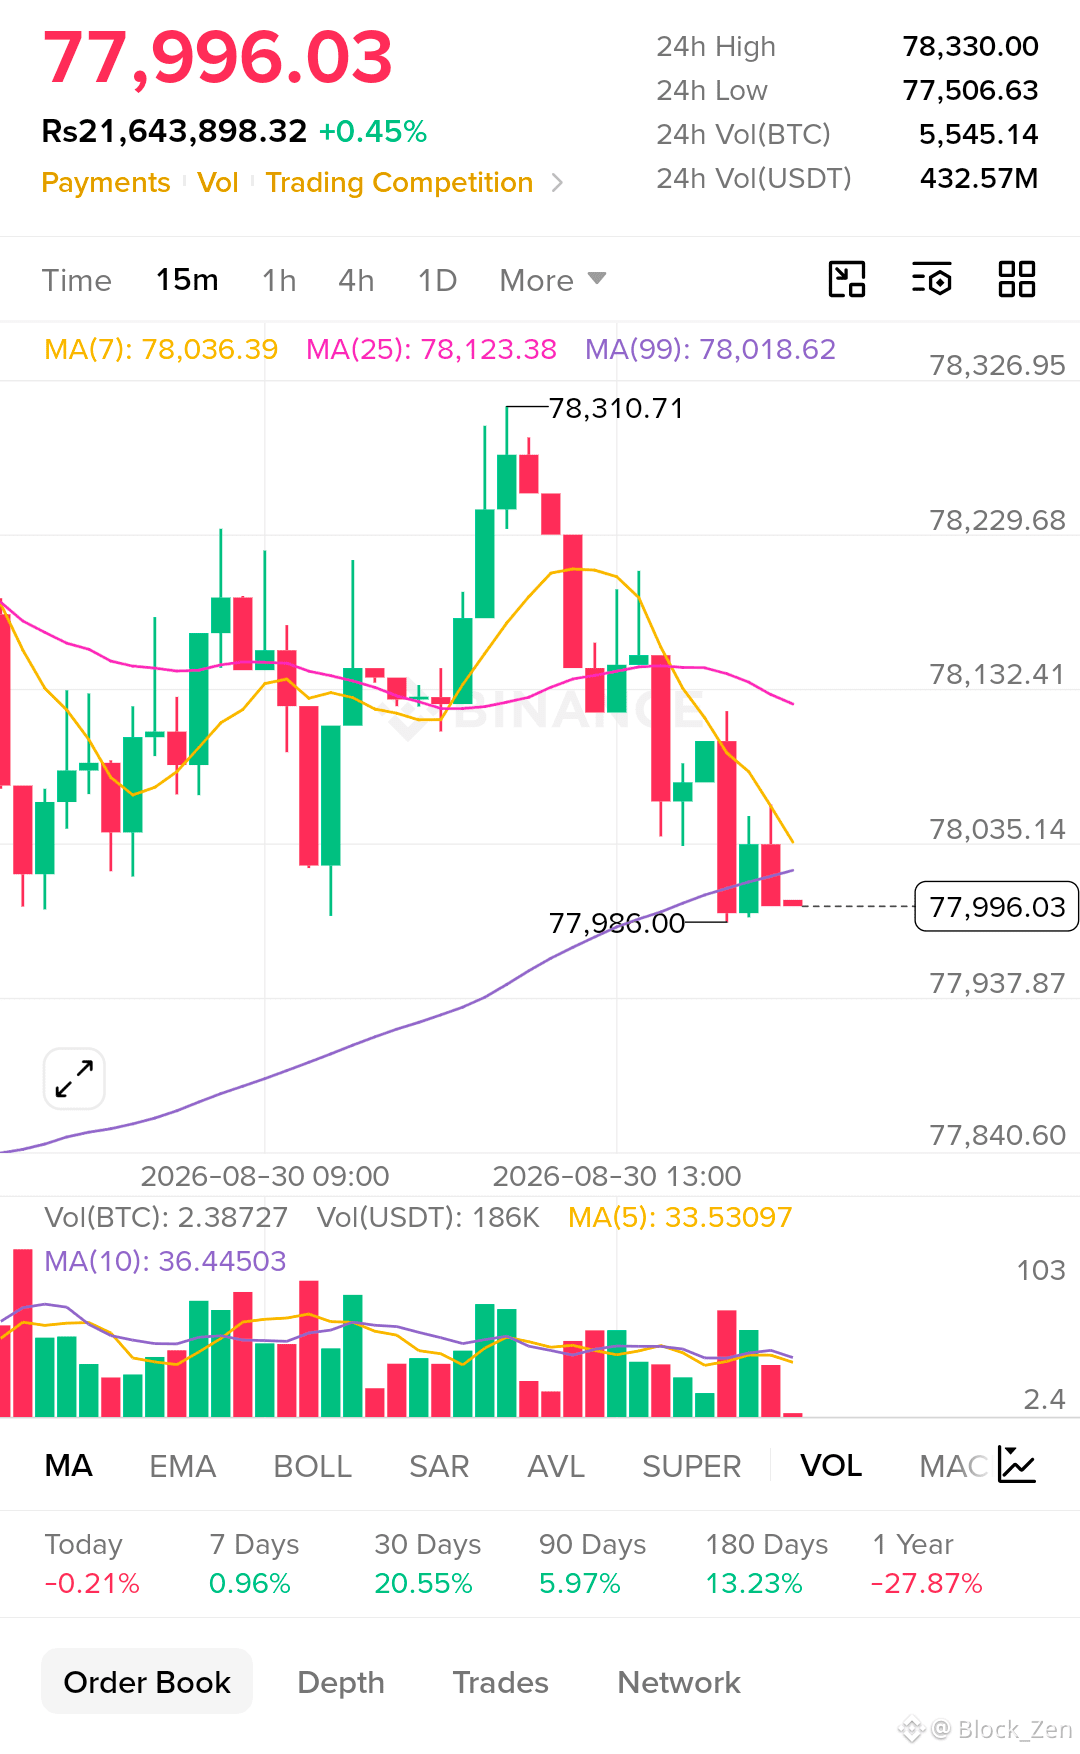
15m qrafikdə BTC $78,310.71-dən rədd olunub və o vaxtdan $77,996-a doğru geri çəkilib; hazırda qiymət demək olar ki, $78,018.62-də 99-MA-nın üzərində oturur.
Qısa müddətli struktur zəifləyib: BTC 7-MA-dan ($78,036) və 25-MA-dan ($78,123) aşağıdadır, 99-MA isə yaxın əhatədə son dinamik dəstəkdir.
Yeni bazar məlumatlarına görə BTC $78.1K–$78.2K civarındadır. Avq. 29 $77,382-dən $78,328-ə qədər ticarət etdikdən sonra $78,246 yaxınlığında bağlanıb, avq. 28 isə təxminən $76.91K-dan $81.35K-a qədər daha geniş interval göstərib. �
StatMuse +1
Bu mənə çox aydın qısa müddətli xəritə verir:
$78,000–$78,020 = dəstək.
$78,120–$78,310 = müqavimət.
Əgər BTC $78,120-ni yenidən ələ keçirib sonra $78,310-u sındırsa, mən $78,600–$79,000 istiqamətinə baxaram.
Əgər 99-MA qəti şəkildə uğursuz olarsa, izlədiyim növbəti aşağı səviyyələr $77,940 və sonra daha geniş $77,500 zonasıdır.
Planım: • Cüt: BTCUSDT
• Baxış: Neytral → $78,120-dən yuxarı bullish
• Giriş: $78,000–$78,050 (təsdiqlənmiş dəstəkdən sonra)
• Stop: $77,850
• Hədəf 1: $78,310
• Hədəf 2: $78,600
• Hədəf 3: $79,000
• R:R: ~1.5–4:1
Rədd (invalidasiya): $77,850-dən aşağına qəti 15m bağlanış yaxın bərpa ssenarisini zəiflədər.
Mən öyrəndim ki, qiymət onun üzərində oturduğu üçün hərəkətli ortanı sadəcə dəstək kimi qəbul etmək olmaz. Reaksiya önəmlidir. Əgər alıcılar həqiqətən $78K-nı müdafiə edirsə, bunu qərar verməzdən əvvəl şamlar və həcimdə görmək istəyirəm.
Hələlik, BTC-nin $78K-nı müdafiə edib-etmədiyini yoxlamaq üçün gözləyirəm — yoxsa sadəcə sınaqdan keçirilir.
99-MA dayanacaq, yoxsa BTC yenidən $77.5K tərəfinə yol açacaq?
#KoreaSingleStockLeveragedETFTradingFalls #VenezuelaUSSign25YearOilDeal #XRPETFsBiggestWeeklyHaulOf2026
İndi BTC-də izlədiyim şey, 99-MA-nın satıcı təzyiqini udub-udmadığını yoxlamaqdır; qiymətin bir neçə dollar geri sıçrayıb-sıçramaması deyil.
15m qrafikdə BTC $78,310.71-dən rədd olunub və o vaxtdan $77,996-a doğru geri çəkilib; hazırda qiymət demək olar ki, $78,018.62-də 99-MA-nın üzərində oturur.
Qısa müddətli struktur zəifləyib: BTC 7-MA-dan ($78,036) və 25-MA-dan ($78,123) aşağıdadır, 99-MA isə yaxın əhatədə son dinamik dəstəkdir.
Yeni bazar məlumatlarına görə BTC $78.1K–$78.2K civarındadır. Avq. 29 $77,382-dən $78,328-ə qədər ticarət etdikdən sonra $78,246 yaxınlığında bağlanıb, avq. 28 isə təxminən $76.91K-dan $81.35K-a qədər daha geniş interval göstərib. �
StatMuse +1
Bu mənə çox aydın qısa müddətli xəritə verir:
$78,000–$78,020 = dəstək.
$78,120–$78,310 = müqavimət.
Əgər BTC $78,120-ni yenidən ələ keçirib sonra $78,310-u sındırsa, mən $78,600–$79,000 istiqamətinə baxaram.
Əgər 99-MA qəti şəkildə uğursuz olarsa, izlədiyim növbəti aşağı səviyyələr $77,940 və sonra daha geniş $77,500 zonasıdır.
Planım: • Cüt: BTCUSDT
• Baxış: Neytral → $78,120-dən yuxarı bullish
• Giriş: $78,000–$78,050 (təsdiqlənmiş dəstəkdən sonra)
• Stop: $77,850
• Hədəf 1: $78,310
• Hədəf 2: $78,600
• Hədəf 3: $79,000
• R:R: ~1.5–4:1
Rədd (invalidasiya): $77,850-dən aşağına qəti 15m bağlanış yaxın bərpa ssenarisini zəiflədər.
Mən öyrəndim ki, qiymət onun üzərində oturduğu üçün hərəkətli ortanı sadəcə dəstək kimi qəbul etmək olmaz. Reaksiya önəmlidir. Əgər alıcılar həqiqətən $78K-nı müdafiə edirsə, bunu qərar verməzdən əvvəl şamlar və həcimdə görmək istəyirəm.
Hələlik, BTC-nin $78K-nı müdafiə edib-etmədiyini yoxlamaq üçün gözləyirəm — yoxsa sadəcə sınaqdan keçirilir.
99-MA dayanacaq, yoxsa BTC yenidən $77.5K tərəfinə yol açacaq?
#KoreaSingleStockLeveragedETFTradingFalls #VenezuelaUSSign25YearOilDeal #XRPETFsBiggestWeeklyHaulOf2026
15m qrafikdə BTC $78,310.71-dən rədd olunub və o vaxtdan $77,996-a doğru geri çəkilib; hazırda qiymət demək olar ki, $78,018.62-də 99-MA-nın üzərində oturur.
Qısa müddətli struktur zəifləyib: BTC 7-MA-dan ($78,036) və 25-MA-dan ($78,123) aşağıdadır, 99-MA isə yaxın əhatədə son dinamik dəstəkdir.
Yeni bazar məlumatlarına görə BTC $78.1K–$78.2K civarındadır. Avq. 29 $77,382-dən $78,328-ə qədər ticarət etdikdən sonra $78,246 yaxınlığında bağlanıb, avq. 28 isə təxminən $76.91K-dan $81.35K-a qədər daha geniş interval göstərib. �
StatMuse +1
Bu mənə çox aydın qısa müddətli xəritə verir:
$78,000–$78,020 = dəstək.
$78,120–$78,310 = müqavimət.
Əgər BTC $78,120-ni yenidən ələ keçirib sonra $78,310-u sındırsa, mən $78,600–$79,000 istiqamətinə baxaram.
Əgər 99-MA qəti şəkildə uğursuz olarsa, izlədiyim növbəti aşağı səviyyələr $77,940 və sonra daha geniş $77,500 zonasıdır.
Planım: • Cüt: BTCUSDT
• Baxış: Neytral → $78,120-dən yuxarı bullish
• Giriş: $78,000–$78,050 (təsdiqlənmiş dəstəkdən sonra)
• Stop: $77,850
• Hədəf 1: $78,310
• Hədəf 2: $78,600
• Hədəf 3: $79,000
• R:R: ~1.5–4:1
Rədd (invalidasiya): $77,850-dən aşağına qəti 15m bağlanış yaxın bərpa ssenarisini zəiflədər.
Mən öyrəndim ki, qiymət onun üzərində oturduğu üçün hərəkətli ortanı sadəcə dəstək kimi qəbul etmək olmaz. Reaksiya önəmlidir. Əgər alıcılar həqiqətən $78K-nı müdafiə edirsə, bunu qərar verməzdən əvvəl şamlar və həcimdə görmək istəyirəm.
Hələlik, BTC-nin $78K-nı müdafiə edib-etmədiyini yoxlamaq üçün gözləyirəm — yoxsa sadəcə sınaqdan keçirilir.
99-MA dayanacaq, yoxsa BTC yenidən $77.5K tərəfinə yol açacaq?
#KoreaSingleStockLeveragedETFTradingFalls #VenezuelaUSSign25YearOilDeal #XRPETFsBiggestWeeklyHaulOf2026
1
128
·
--
Həmin an ETH-də izlədiyim əsas məsələ qısamüddətli momentumun itirilməsi deyil, daha geniş trendlə bağlıdır.
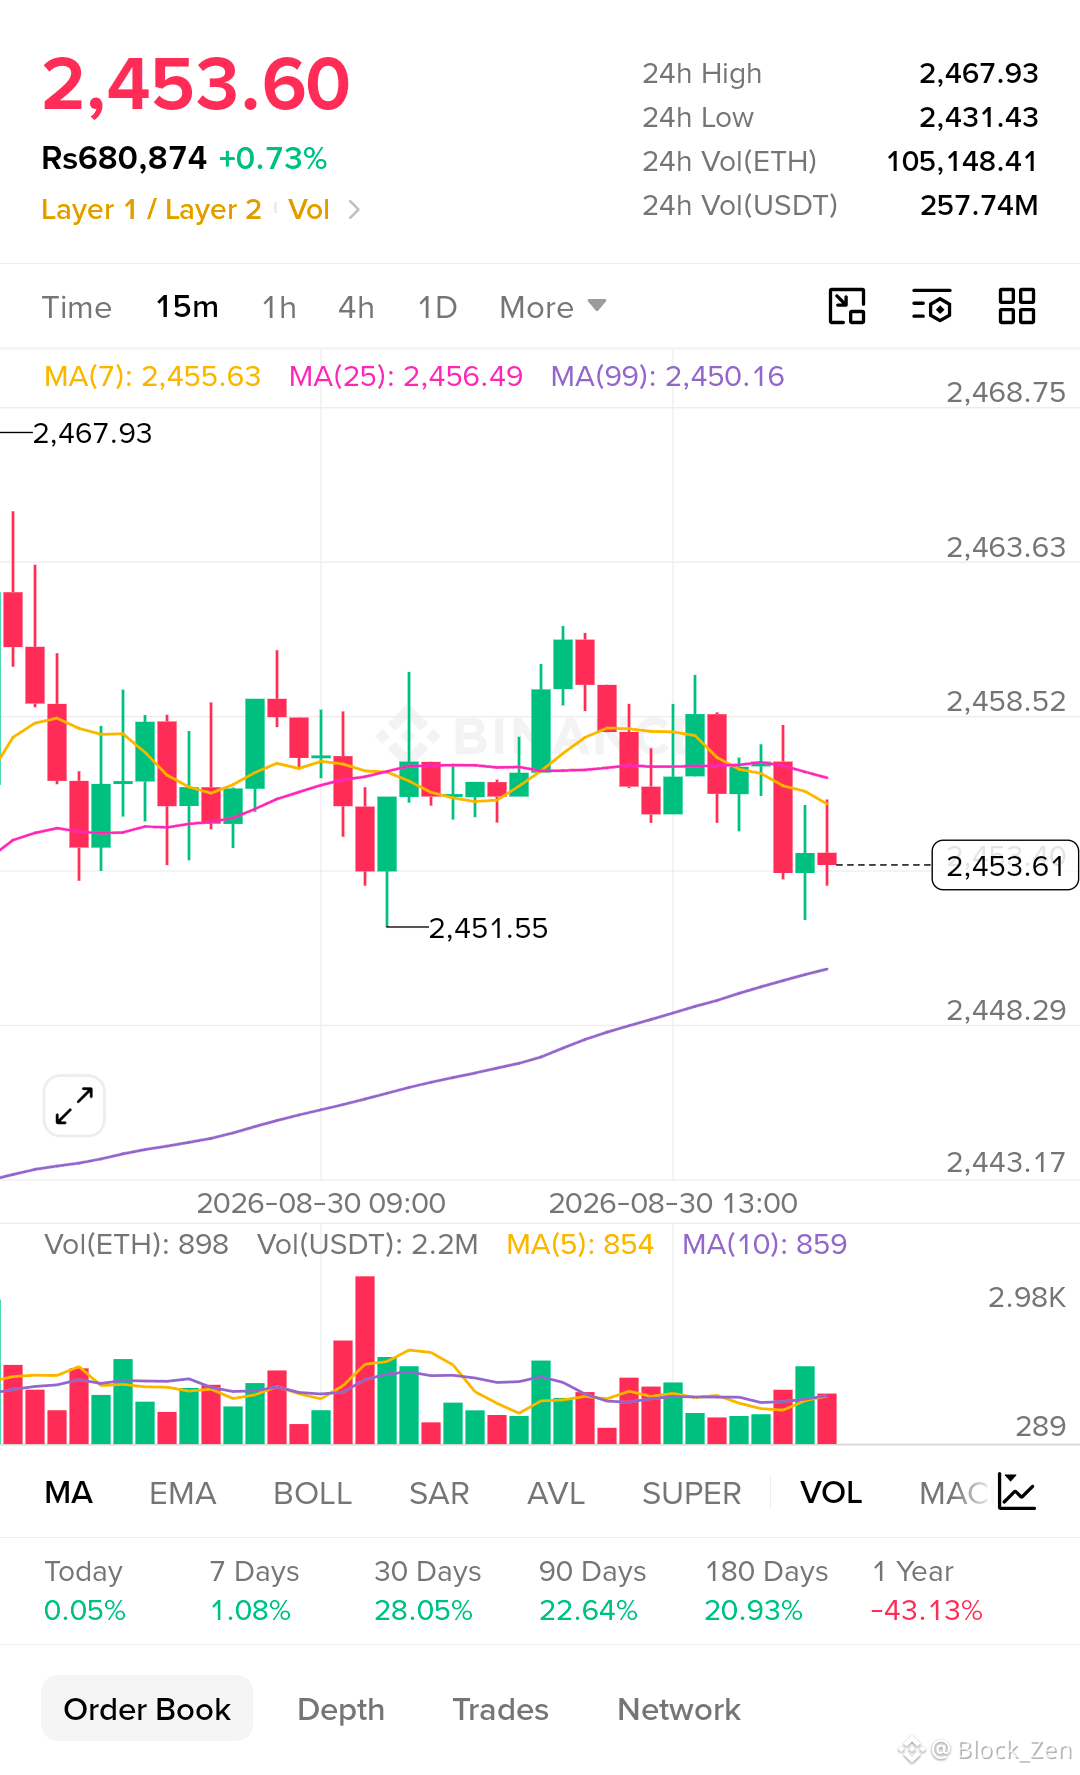
15m qrafikdə ETH $2,458–$2,460 aralığına itələdi, amma breakout-u saxlaya bilmədi. İndi qiymət geri $2,453-ün yaxınlarına düşüb və $2,455.63 (7-periyod MA) ilə $2,456.49 (25-periyod MA) xəttlərinin ikisinin də bir az altındadır.
Əsas məqam odur ki, 99-MA təxminən $2,450.16 səviyyəsində aşağıda qalır, yəni daha böyük intraday struktur hələ tam pozulmayıb.
Yeni bazar məlumatlarına görə ETH $2,459 civarındadır; bu günün diapazonu təxminən $2,431–$2,468 kimidir. ETH həmçinin avqustun 29-da əvvəlki günün kəskin satışından sonra bərpa olunaraq təxminən $2,457 yaxınlığında bağlanıb. �
Investing.com South Africa +1
Bu, məni çox dəqiq qərar zonasına gətirir:
$2,450–$2,452 = dəstək.
$2,458–$2,468 = müqavimət.
Əgər ETH momentumla $2,460-ı yenidən ələ keçirərsə, əvvəl $2,468-i hədəfləyərdim, sonra $2,480–$2,500.
Əgər $2,450 qəti şəkildə uğursuz olarsa, $2,443 istiqamətində daha dərin retracement və ehtimal ki $2,431 zonası gözləyərdim.
Planım: • Pair: ETHUSDT
• Geyim: Neytral → $2,460-dan yuxarı bullish
• Giriş: Dəstək təsdiqindən sonra $2,450–$2,454
• Stop: $2,441
• Hədəf 1: $2,468
• Hədəf 2: $2,480
• Hədəf 3: $2,500
• R:R: ~1.2–4:1
Ləğvetmə (Invalidation): 15m üzrə $2,441-dən aşağı qapanış bərpa strukturunu zəiflədər.
Sadəcə ETH $2,450-dən yuxarı qaldığı üçün almaq istəmirəm. Mən alıcıların qısamüddətli ortalamaları yenidən ələ alıb və həqiqətən $2,460-dan yuxarı qəbul etməsini görmək istəyirəm.
Son bir neçə sessiyanın yaratdığı volatillikdən sonra, bir neçə yaşıl şamdan inam “quraşdırmaq” əvəzinə, ETH-nin əlini göstərməsinə üstünlük verirəm.
$2,450 tələbat kimi dayanır, yoxsa ETH nəhayət intraday strukturunu itirir?
#KoreaSingleStockLeveragedETFTradingFalls #GoldFalls3.24%ThisWeek #AfghanistanTalibanReportedlyBansCryptoNationwide #XRPETFsBiggestWeeklyHaulOf2026
Həmin an ETH-də izlədiyim əsas məsələ qısamüddətli momentumun itirilməsi deyil, daha geniş trendlə bağlıdır.
15m qrafikdə ETH $2,458–$2,460 aralığına itələdi, amma breakout-u saxlaya bilmədi. İndi qiymət geri $2,453-ün yaxınlarına düşüb və $2,455.63 (7-periyod MA) ilə $2,456.49 (25-periyod MA) xəttlərinin ikisinin də bir az altındadır.
Əsas məqam odur ki, 99-MA təxminən $2,450.16 səviyyəsində aşağıda qalır, yəni daha böyük intraday struktur hələ tam pozulmayıb.
Yeni bazar məlumatlarına görə ETH $2,459 civarındadır; bu günün diapazonu təxminən $2,431–$2,468 kimidir. ETH həmçinin avqustun 29-da əvvəlki günün kəskin satışından sonra bərpa olunaraq təxminən $2,457 yaxınlığında bağlanıb. �
Investing.com South Africa +1
Bu, məni çox dəqiq qərar zonasına gətirir:
$2,450–$2,452 = dəstək.
$2,458–$2,468 = müqavimət.
Əgər ETH momentumla $2,460-ı yenidən ələ keçirərsə, əvvəl $2,468-i hədəfləyərdim, sonra $2,480–$2,500.
Əgər $2,450 qəti şəkildə uğursuz olarsa, $2,443 istiqamətində daha dərin retracement və ehtimal ki $2,431 zonası gözləyərdim.
Planım: • Pair: ETHUSDT
• Geyim: Neytral → $2,460-dan yuxarı bullish
• Giriş: Dəstək təsdiqindən sonra $2,450–$2,454
• Stop: $2,441
• Hədəf 1: $2,468
• Hədəf 2: $2,480
• Hədəf 3: $2,500
• R:R: ~1.2–4:1
Ləğvetmə (Invalidation): 15m üzrə $2,441-dən aşağı qapanış bərpa strukturunu zəiflədər.
Sadəcə ETH $2,450-dən yuxarı qaldığı üçün almaq istəmirəm. Mən alıcıların qısamüddətli ortalamaları yenidən ələ alıb və həqiqətən $2,460-dan yuxarı qəbul etməsini görmək istəyirəm.
Son bir neçə sessiyanın yaratdığı volatillikdən sonra, bir neçə yaşıl şamdan inam “quraşdırmaq” əvəzinə, ETH-nin əlini göstərməsinə üstünlük verirəm.
$2,450 tələbat kimi dayanır, yoxsa ETH nəhayət intraday strukturunu itirir?
#KoreaSingleStockLeveragedETFTradingFalls #GoldFalls3.24%ThisWeek #AfghanistanTalibanReportedlyBansCryptoNationwide #XRPETFsBiggestWeeklyHaulOf2026
15m qrafikdə ETH $2,458–$2,460 aralığına itələdi, amma breakout-u saxlaya bilmədi. İndi qiymət geri $2,453-ün yaxınlarına düşüb və $2,455.63 (7-periyod MA) ilə $2,456.49 (25-periyod MA) xəttlərinin ikisinin də bir az altındadır.
Əsas məqam odur ki, 99-MA təxminən $2,450.16 səviyyəsində aşağıda qalır, yəni daha böyük intraday struktur hələ tam pozulmayıb.
Yeni bazar məlumatlarına görə ETH $2,459 civarındadır; bu günün diapazonu təxminən $2,431–$2,468 kimidir. ETH həmçinin avqustun 29-da əvvəlki günün kəskin satışından sonra bərpa olunaraq təxminən $2,457 yaxınlığında bağlanıb. �
Investing.com South Africa +1
Bu, məni çox dəqiq qərar zonasına gətirir:
$2,450–$2,452 = dəstək.
$2,458–$2,468 = müqavimət.
Əgər ETH momentumla $2,460-ı yenidən ələ keçirərsə, əvvəl $2,468-i hədəfləyərdim, sonra $2,480–$2,500.
Əgər $2,450 qəti şəkildə uğursuz olarsa, $2,443 istiqamətində daha dərin retracement və ehtimal ki $2,431 zonası gözləyərdim.
Planım: • Pair: ETHUSDT
• Geyim: Neytral → $2,460-dan yuxarı bullish
• Giriş: Dəstək təsdiqindən sonra $2,450–$2,454
• Stop: $2,441
• Hədəf 1: $2,468
• Hədəf 2: $2,480
• Hədəf 3: $2,500
• R:R: ~1.2–4:1
Ləğvetmə (Invalidation): 15m üzrə $2,441-dən aşağı qapanış bərpa strukturunu zəiflədər.
Sadəcə ETH $2,450-dən yuxarı qaldığı üçün almaq istəmirəm. Mən alıcıların qısamüddətli ortalamaları yenidən ələ alıb və həqiqətən $2,460-dan yuxarı qəbul etməsini görmək istəyirəm.
Son bir neçə sessiyanın yaratdığı volatillikdən sonra, bir neçə yaşıl şamdan inam “quraşdırmaq” əvəzinə, ETH-nin əlini göstərməsinə üstünlük verirəm.
$2,450 tələbat kimi dayanır, yoxsa ETH nəhayət intraday strukturunu itirir?
#KoreaSingleStockLeveragedETFTradingFalls #GoldFalls3.24%ThisWeek #AfghanistanTalibanReportedlyBansCryptoNationwide #XRPETFsBiggestWeeklyHaulOf2026
1
135
·
--
#dusk $DUSK @Dusk_Foundation
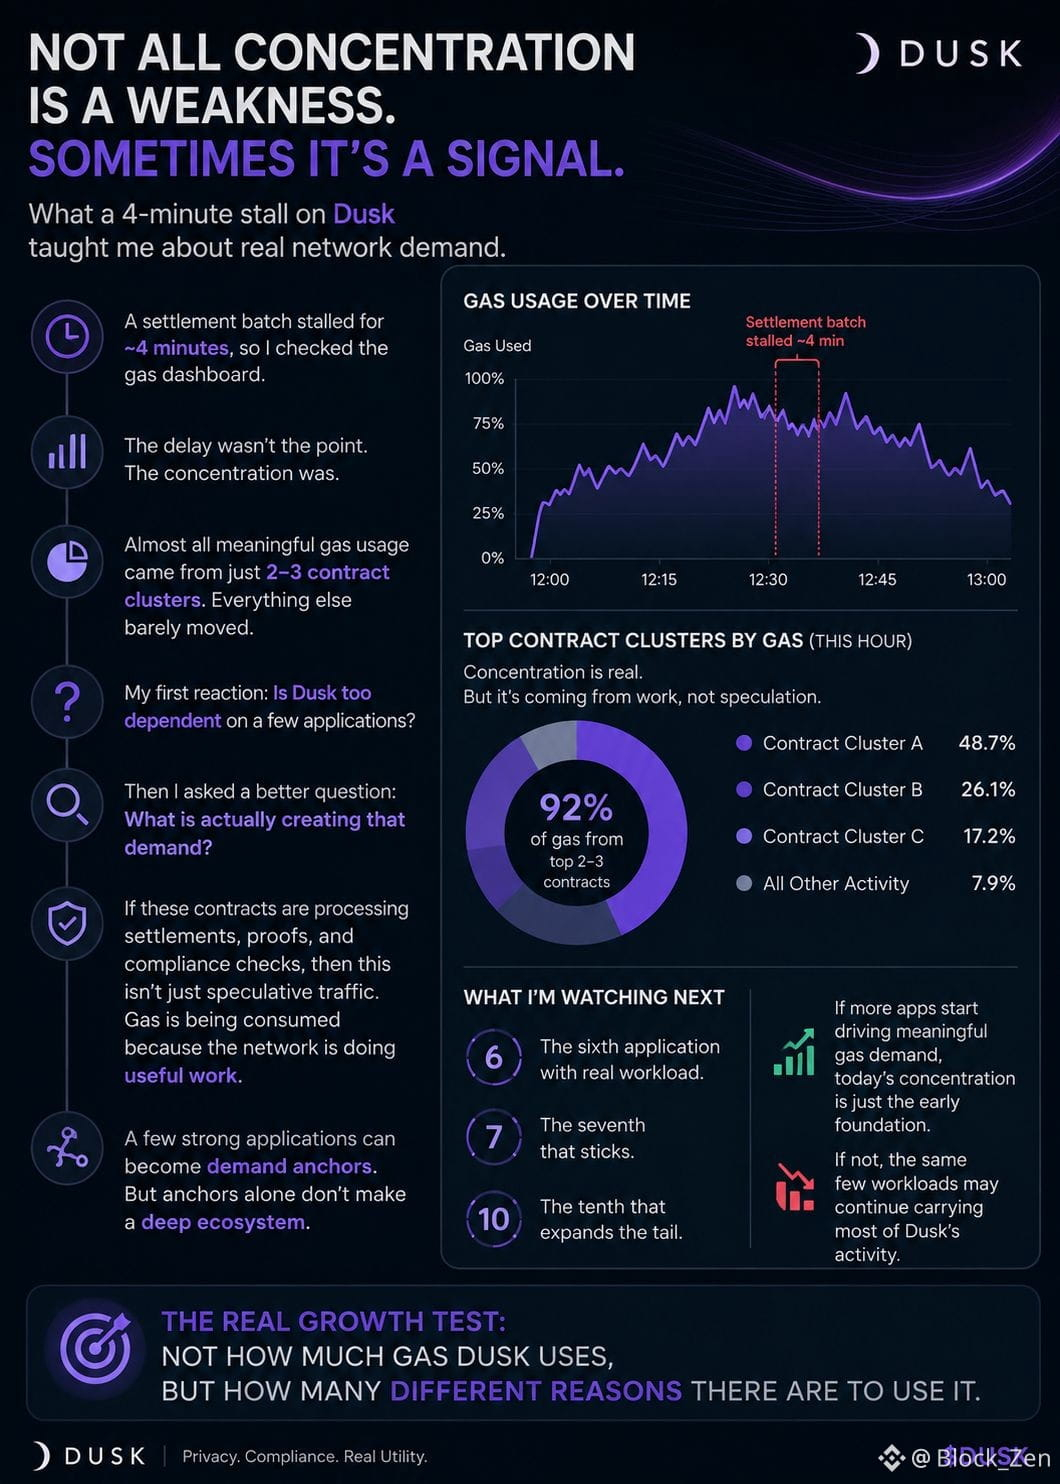
Dünən Dusk-da ilk baxışda zəiflik kimi görünən bir şey gördüm, amma daha uzun izlədikcə bunu fərqli cür düşünməyə başladım.
Təxminən dörd dəqiqəlik bir settlement batch dayandı, ona görə qaz dashboard-ını açıb təzyiqin əslində haradan gəldiyini yoxladım.
Gecikmə ən maraqlı hissə deyildi.
Konsentrasiya idi.
O saat ərzində mənalı qaz istifadəsinin demək olar ki, hamısı yalnız iki-üç kontrakt klasterindən gəlirdi. Kiçik köçürmələr, wallet-lər və test deployment-lar demək olar ki, təsir göstərmirdi.
İlk reaksiya sadə idi: Dusk bir neçə tətbiqdən çox asılıdır?
Amma sonra daha yaxşı sual verdim:
Bu tələbi əslində nə yaradır?
Əgər bu kontraktlar settlement-ləri, proof-ları və compliance yoxlamalarını emal edirsə, deməli bu sadəcə spekulyativ trafiki deyil. Qaz şəbəkə faydalı iş gördüyü üçün sərf olunur.
Bu fərq önəmlidir.
Bir neçə güclü tətbiq tələbin “ankor”larına çevrilə bilər. Amma ankorlar təkbaşına dərin ekosistem yaratmır.
Nəhayət, tətbiqlərin təkrarlanan və müstəqil yük yaradan daha uzun bir “tail”ini görmək istəyirəm.
Buna görə də bu günün ilk beş kontraktına daha az maraqlıyəm.
Altıncını izləyirəm.
Sonra yeddincini.
Sonra onuncunu.
Əgər onlar əhəmiyyətli qaz tələbi yaratmağa başlayırlarsa, bugünkü konsentrasiya sadəcə daha geniş ekosistemin erkən bünövrəsi ola bilər.
Yox, əgər başlamırlarsa, eyni bir neçə workload Dusk-ın fəaliyyətinin çox hissəsini daşımağa davam edə bilər.
Mənim üçün bu, real artım sınağıdır:
Dusk nə qədər qaz istifadə edir yox, onu istifadə etməyə neçə fərqli səbəb var.
@Dusk_Foundation #dusk $DUSK
#dusk $DUSK @Dusk
Dünən Dusk-da ilk baxışda zəiflik kimi görünən bir şey gördüm, amma daha uzun izlədikcə bunu fərqli cür düşünməyə başladım.
Təxminən dörd dəqiqəlik bir settlement batch dayandı, ona görə qaz dashboard-ını açıb təzyiqin əslində haradan gəldiyini yoxladım.
Gecikmə ən maraqlı hissə deyildi.
Konsentrasiya idi.
O saat ərzində mənalı qaz istifadəsinin demək olar ki, hamısı yalnız iki-üç kontrakt klasterindən gəlirdi. Kiçik köçürmələr, wallet-lər və test deployment-lar demək olar ki, təsir göstərmirdi.
İlk reaksiya sadə idi: Dusk bir neçə tətbiqdən çox asılıdır?
Amma sonra daha yaxşı sual verdim:
Bu tələbi əslində nə yaradır?
Əgər bu kontraktlar settlement-ləri, proof-ları və compliance yoxlamalarını emal edirsə, deməli bu sadəcə spekulyativ trafiki deyil. Qaz şəbəkə faydalı iş gördüyü üçün sərf olunur.
Bu fərq önəmlidir.
Bir neçə güclü tətbiq tələbin “ankor”larına çevrilə bilər. Amma ankorlar təkbaşına dərin ekosistem yaratmır.
Nəhayət, tətbiqlərin təkrarlanan və müstəqil yük yaradan daha uzun bir “tail”ini görmək istəyirəm.
Buna görə də bu günün ilk beş kontraktına daha az maraqlıyəm.
Altıncını izləyirəm.
Sonra yeddincini.
Sonra onuncunu.
Əgər onlar əhəmiyyətli qaz tələbi yaratmağa başlayırlarsa, bugünkü konsentrasiya sadəcə daha geniş ekosistemin erkən bünövrəsi ola bilər.
Yox, əgər başlamırlarsa, eyni bir neçə workload Dusk-ın fəaliyyətinin çox hissəsini daşımağa davam edə bilər.
Mənim üçün bu, real artım sınağıdır:
Dusk nə qədər qaz istifadə edir yox, onu istifadə etməyə neçə fərqli səbəb var.
@Dusk #dusk $DUSK
Dünən Dusk-da ilk baxışda zəiflik kimi görünən bir şey gördüm, amma daha uzun izlədikcə bunu fərqli cür düşünməyə başladım.
Təxminən dörd dəqiqəlik bir settlement batch dayandı, ona görə qaz dashboard-ını açıb təzyiqin əslində haradan gəldiyini yoxladım.
Gecikmə ən maraqlı hissə deyildi.
Konsentrasiya idi.
O saat ərzində mənalı qaz istifadəsinin demək olar ki, hamısı yalnız iki-üç kontrakt klasterindən gəlirdi. Kiçik köçürmələr, wallet-lər və test deployment-lar demək olar ki, təsir göstərmirdi.
İlk reaksiya sadə idi: Dusk bir neçə tətbiqdən çox asılıdır?
Amma sonra daha yaxşı sual verdim:
Bu tələbi əslində nə yaradır?
Əgər bu kontraktlar settlement-ləri, proof-ları və compliance yoxlamalarını emal edirsə, deməli bu sadəcə spekulyativ trafiki deyil. Qaz şəbəkə faydalı iş gördüyü üçün sərf olunur.
Bu fərq önəmlidir.
Bir neçə güclü tətbiq tələbin “ankor”larına çevrilə bilər. Amma ankorlar təkbaşına dərin ekosistem yaratmır.
Nəhayət, tətbiqlərin təkrarlanan və müstəqil yük yaradan daha uzun bir “tail”ini görmək istəyirəm.
Buna görə də bu günün ilk beş kontraktına daha az maraqlıyəm.
Altıncını izləyirəm.
Sonra yeddincini.
Sonra onuncunu.
Əgər onlar əhəmiyyətli qaz tələbi yaratmağa başlayırlarsa, bugünkü konsentrasiya sadəcə daha geniş ekosistemin erkən bünövrəsi ola bilər.
Yox, əgər başlamırlarsa, eyni bir neçə workload Dusk-ın fəaliyyətinin çox hissəsini daşımağa davam edə bilər.
Mənim üçün bu, real artım sınağıdır:
Dusk nə qədər qaz istifadə edir yox, onu istifadə etməyə neçə fərqli səbəb var.
@Dusk #dusk $DUSK
6
4
257
·
--
#dusk $DUSK @Dusk_Foundation
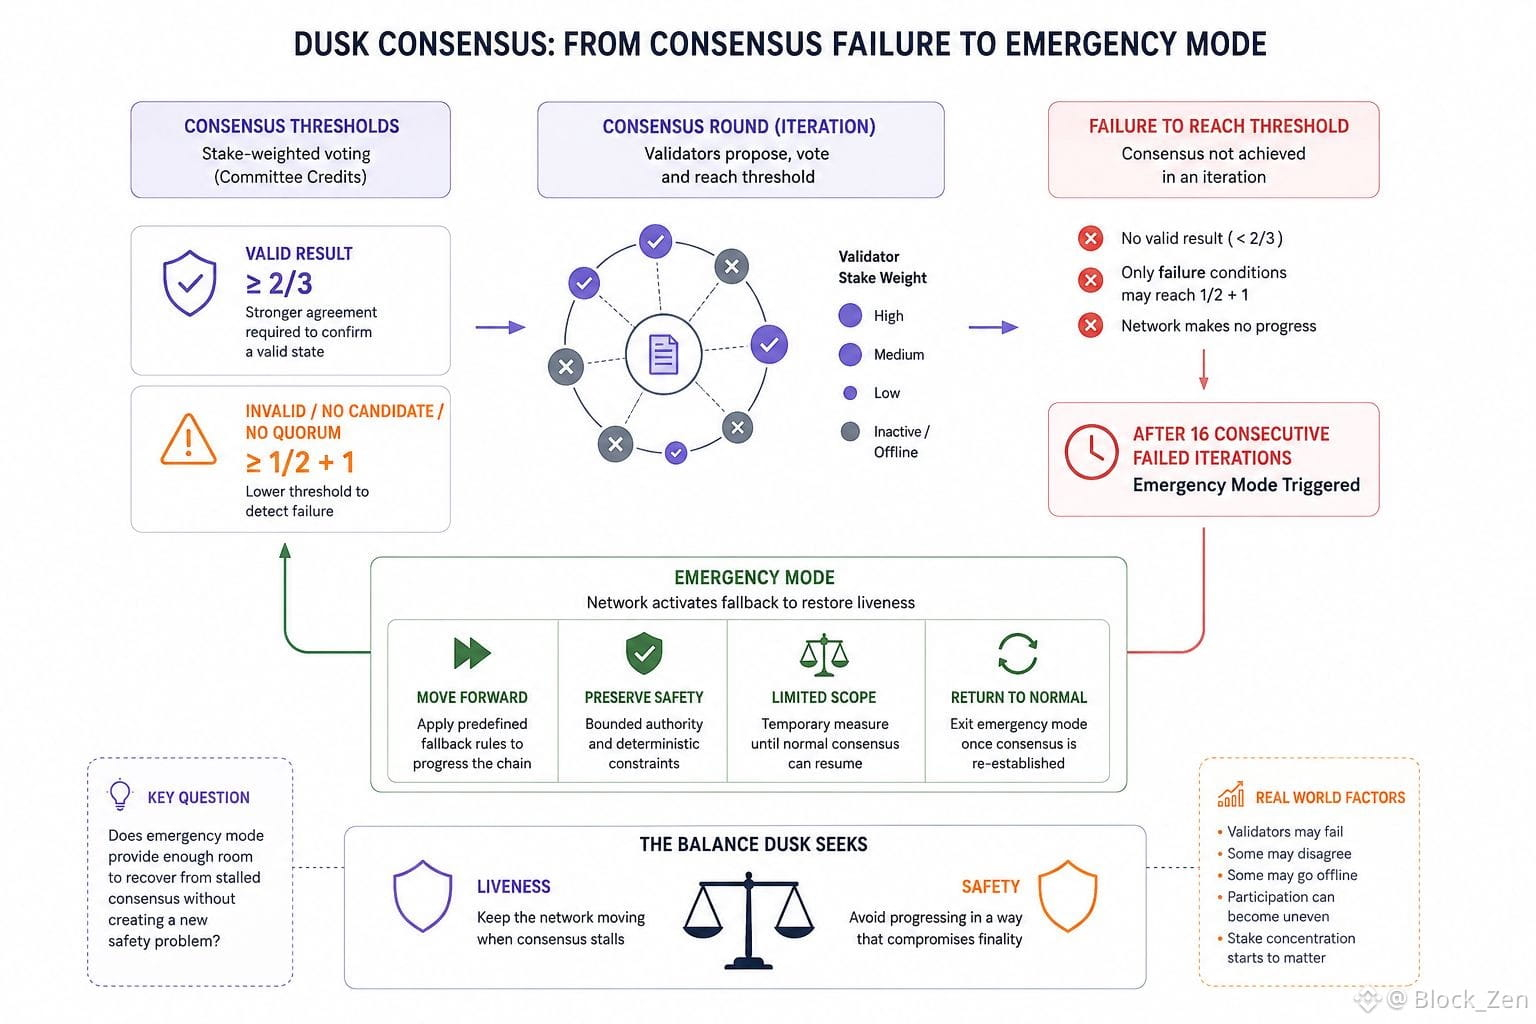
Mən “Dusk”ın konsensus dizaynında bir kiçik detalın arxasınca təkrar-təkrar qayıtdım: 16 uğursuz iterasiyadan sonra əslində nə baş verir.
İlk əvvəl “fövqəladə rejimi” sadə bir canlılıq (liveness) qoruyucusu kimi oxudum. Əgər konsensus daim uğursuz olarsa, şəbəkənin nəhayət irəliləmək üçün başqa bir yola ehtiyacı var.
Amma bunun üzərində nə qədər çox dayansam, bir o qədər də bu baxışın sadə olmadığını hiss etdim.
Dusk-ın hədləri artıq maraqlı bir fərq qoyur. Valid (etibarlı) nəticə üçün 2/3 tələb olunur, Invalid (etibarsız), NoCandidate (namizəd yoxdur) və ya NoQuorum (kvorum yoxdur) vəziyyətləri isə 1/2 + 1 həddinə çata bilər.
Mən əsaslandırmanı görə bilirəm: etibarlı bir vəziyyəti təsdiqləmək, konsensusun uğursuzluğa düçar olduğunu anlamaqdan daha güclü razılaşma tələb etməlidir.
Amma bu da məni düşündürür: məndə yaranan sualın cavabı yalnız hədlərə baxmaqla verilmir.
Dusk dəqiq olaraq harada xətt çəkir: irəliləməmək ilə həddindən artıq aqressiv irəliləmək arasındakı sərhəd haradadır?
16-iterasiya tetikleyicisi bu sualı daha da maraqlı edir; xüsusən də səsvermə gücü komitə krediti vasitəsilə stake-ə (pay) əsaslanır. Validator iştirakı qeyri-bərabər olarsa, konsentrasiya təkcə uğursuzluq mexanizmi ilə deyil, həm də öz-özlüyündə önəmli olmağa başlayır.
Mən bunu zəiflik adlandırmıram. Əksinə, fikrimi formalaşdırmazdan əvvəl öyrənmək istədiyim detallardan biridir.
Real validator uğursuzluqları yəqin ki, səliqəli bir paket kimi gəlməyəcək. Bəziləri yoxa çıxa bilər, bəziləri razılaşmaya bilər və bəziləri sadəcə iştirak etməyi dayandıra bilər.
Ona görə də bu şərtlərin üst-üstə düşdüyü zaman nə baş verdiyini düşünməyə davam edirəm.
Fövqəladə rejim Dusk-a dayanıqlı (stalled) konsensusdan bərpa olunmaq üçün kifayət qədər yer verir, eyni zamanda yeni bir təhlükəsizlik problemi yaratmadan?
Canlılıq və təhlükəsizlik arasındakı bu balans, yəqin ki, daha yaxşı anlamaq istədiyim hissədir.
@Dusk_Foundation #dusk $DUSK
#dusk $DUSK @Dusk
Mən “Dusk”ın konsensus dizaynında bir kiçik detalın arxasınca təkrar-təkrar qayıtdım: 16 uğursuz iterasiyadan sonra əslində nə baş verir.
İlk əvvəl “fövqəladə rejimi” sadə bir canlılıq (liveness) qoruyucusu kimi oxudum. Əgər konsensus daim uğursuz olarsa, şəbəkənin nəhayət irəliləmək üçün başqa bir yola ehtiyacı var.
Amma bunun üzərində nə qədər çox dayansam, bir o qədər də bu baxışın sadə olmadığını hiss etdim.
Dusk-ın hədləri artıq maraqlı bir fərq qoyur. Valid (etibarlı) nəticə üçün 2/3 tələb olunur, Invalid (etibarsız), NoCandidate (namizəd yoxdur) və ya NoQuorum (kvorum yoxdur) vəziyyətləri isə 1/2 + 1 həddinə çata bilər.
Mən əsaslandırmanı görə bilirəm: etibarlı bir vəziyyəti təsdiqləmək, konsensusun uğursuzluğa düçar olduğunu anlamaqdan daha güclü razılaşma tələb etməlidir.
Amma bu da məni düşündürür: məndə yaranan sualın cavabı yalnız hədlərə baxmaqla verilmir.
Dusk dəqiq olaraq harada xətt çəkir: irəliləməmək ilə həddindən artıq aqressiv irəliləmək arasındakı sərhəd haradadır?
16-iterasiya tetikleyicisi bu sualı daha da maraqlı edir; xüsusən də səsvermə gücü komitə krediti vasitəsilə stake-ə (pay) əsaslanır. Validator iştirakı qeyri-bərabər olarsa, konsentrasiya təkcə uğursuzluq mexanizmi ilə deyil, həm də öz-özlüyündə önəmli olmağa başlayır.
Mən bunu zəiflik adlandırmıram. Əksinə, fikrimi formalaşdırmazdan əvvəl öyrənmək istədiyim detallardan biridir.
Real validator uğursuzluqları yəqin ki, səliqəli bir paket kimi gəlməyəcək. Bəziləri yoxa çıxa bilər, bəziləri razılaşmaya bilər və bəziləri sadəcə iştirak etməyi dayandıra bilər.
Ona görə də bu şərtlərin üst-üstə düşdüyü zaman nə baş verdiyini düşünməyə davam edirəm.
Fövqəladə rejim Dusk-a dayanıqlı (stalled) konsensusdan bərpa olunmaq üçün kifayət qədər yer verir, eyni zamanda yeni bir təhlükəsizlik problemi yaratmadan?
Canlılıq və təhlükəsizlik arasındakı bu balans, yəqin ki, daha yaxşı anlamaq istədiyim hissədir.
@Dusk #dusk $DUSK
Mən “Dusk”ın konsensus dizaynında bir kiçik detalın arxasınca təkrar-təkrar qayıtdım: 16 uğursuz iterasiyadan sonra əslində nə baş verir.
İlk əvvəl “fövqəladə rejimi” sadə bir canlılıq (liveness) qoruyucusu kimi oxudum. Əgər konsensus daim uğursuz olarsa, şəbəkənin nəhayət irəliləmək üçün başqa bir yola ehtiyacı var.
Amma bunun üzərində nə qədər çox dayansam, bir o qədər də bu baxışın sadə olmadığını hiss etdim.
Dusk-ın hədləri artıq maraqlı bir fərq qoyur. Valid (etibarlı) nəticə üçün 2/3 tələb olunur, Invalid (etibarsız), NoCandidate (namizəd yoxdur) və ya NoQuorum (kvorum yoxdur) vəziyyətləri isə 1/2 + 1 həddinə çata bilər.
Mən əsaslandırmanı görə bilirəm: etibarlı bir vəziyyəti təsdiqləmək, konsensusun uğursuzluğa düçar olduğunu anlamaqdan daha güclü razılaşma tələb etməlidir.
Amma bu da məni düşündürür: məndə yaranan sualın cavabı yalnız hədlərə baxmaqla verilmir.
Dusk dəqiq olaraq harada xətt çəkir: irəliləməmək ilə həddindən artıq aqressiv irəliləmək arasındakı sərhəd haradadır?
16-iterasiya tetikleyicisi bu sualı daha da maraqlı edir; xüsusən də səsvermə gücü komitə krediti vasitəsilə stake-ə (pay) əsaslanır. Validator iştirakı qeyri-bərabər olarsa, konsentrasiya təkcə uğursuzluq mexanizmi ilə deyil, həm də öz-özlüyündə önəmli olmağa başlayır.
Mən bunu zəiflik adlandırmıram. Əksinə, fikrimi formalaşdırmazdan əvvəl öyrənmək istədiyim detallardan biridir.
Real validator uğursuzluqları yəqin ki, səliqəli bir paket kimi gəlməyəcək. Bəziləri yoxa çıxa bilər, bəziləri razılaşmaya bilər və bəziləri sadəcə iştirak etməyi dayandıra bilər.
Ona görə də bu şərtlərin üst-üstə düşdüyü zaman nə baş verdiyini düşünməyə davam edirəm.
Fövqəladə rejim Dusk-a dayanıqlı (stalled) konsensusdan bərpa olunmaq üçün kifayət qədər yer verir, eyni zamanda yeni bir təhlükəsizlik problemi yaratmadan?
Canlılıq və təhlükəsizlik arasındakı bu balans, yəqin ki, daha yaxşı anlamaq istədiyim hissədir.
@Dusk #dusk $DUSK
9
8
283
·
--
#dusk $DUSK @Dusk_Foundation
Mən “Dusk”da bir narahatedici detalın üstündə dönə-dönə dayanırdım: uyğunluq (compliance) daha çox aktivin dondurulmasını bacarıb-bilməməyinizdən deyil, dondurmanın sonluq (finality) ona çatmazdan əvvəl həyata keçirilib-keçirilməməsindən asılı ola bilər.
“Phoenix” bu fərqi daha da kəskinləşdirir. Sahibliyin, müəllifliyin, balansın etibarlılığının və ikiqat xərcləməyə (double-spend) qarşı qorunmanın sübutu əməliyyatın özünün içində aparılır; əsas qeydi (underlying note) açmadan. Zəncir görünmə (visibility) tələb etmədən düzgünlüyü təsdiqləyə bilər.
Amma tənzimlənən aktivlər zamanla bağlı bir problem yaradır.
Hüquq sistemi artıq qərar verə bilər ki, həmin mövqe dondurulmalıdır, halbuki bir “wallet” hələ də kriptoqrafik açarı özündə saxlaya bilər. “Dusk”da köçürmə məhdudiyyətləri, emitent tərəfindən idarə olunan addımlar və bərpa/qaydasına salma (recovery/remediation) məntiqi var, amma hüquqi göstəriş ilə qaydanın icra oluna biləcək səviyyəyə çatması arasında hələ də kiçik bir pəncərə qalır.
Göstəriş qəbul edildi.
Qayda yeniləndi.
Əməliyyat rədd edildi.
Əgər sonluq (finality) həmin boşluğun içində düşsə, şəbəkə hüquq qatının artıq baş verməməli olduğunu qərara aldığı bir əməliyyatı yekunlaşdırmış ola bilər.
Bu isə “Dusk aktivləri dondura bilərmi?” sualını yanlış sual kimi hiss etdirir.
Daha çətin (ölçülməsi daha uyğun) göstərici dondurma yayılma vaxtı (freeze propagation time) ola bilər.
Gizlilik (privacy) bunu daha da çətinləşdirir. Bir “viewing key” səlahiyyətli tərəfə zəncirin artıq təsdiqlədiyi məlumatlara giriş verə bilər, amma təkrar uğursuz köçürmələr yenə də davranış nümunələrini üzə çıxara bilər.
Və itirilmiş açarlar tərs problemdir: kriptoqrafik nəzarət yox olduqdan sonra belə hüquqi mülkiyyət yaşaya bilər.
Ona görə də düşünməyə davam edirəm: real uyğunluq sərhədi yalnız gizlilikdən və ya yalnız sonluqdan deyil, deterministik vəziyyət maşınının (deterministic state machine) nə qədər tez hüquqi səlahiyyətlərlə ayaqlaşa bilməsindən ibarətdir.
@Dusk_Foundation #dusk $DUSK
#dusk $DUSK @Dusk
Mən “Dusk”da bir narahatedici detalın üstündə dönə-dönə dayanırdım: uyğunluq (compliance) daha çox aktivin dondurulmasını bacarıb-bilməməyinizdən deyil, dondurmanın sonluq (finality) ona çatmazdan əvvəl həyata keçirilib-keçirilməməsindən asılı ola bilər.
“Phoenix” bu fərqi daha da kəskinləşdirir. Sahibliyin, müəllifliyin, balansın etibarlılığının və ikiqat xərcləməyə (double-spend) qarşı qorunmanın sübutu əməliyyatın özünün içində aparılır; əsas qeydi (underlying note) açmadan. Zəncir görünmə (visibility) tələb etmədən düzgünlüyü təsdiqləyə bilər.
Amma tənzimlənən aktivlər zamanla bağlı bir problem yaradır.
Hüquq sistemi artıq qərar verə bilər ki, həmin mövqe dondurulmalıdır, halbuki bir “wallet” hələ də kriptoqrafik açarı özündə saxlaya bilər. “Dusk”da köçürmə məhdudiyyətləri, emitent tərəfindən idarə olunan addımlar və bərpa/qaydasına salma (recovery/remediation) məntiqi var, amma hüquqi göstəriş ilə qaydanın icra oluna biləcək səviyyəyə çatması arasında hələ də kiçik bir pəncərə qalır.
Göstəriş qəbul edildi.
Qayda yeniləndi.
Əməliyyat rədd edildi.
Əgər sonluq (finality) həmin boşluğun içində düşsə, şəbəkə hüquq qatının artıq baş verməməli olduğunu qərara aldığı bir əməliyyatı yekunlaşdırmış ola bilər.
Bu isə “Dusk aktivləri dondura bilərmi?” sualını yanlış sual kimi hiss etdirir.
Daha çətin (ölçülməsi daha uyğun) göstərici dondurma yayılma vaxtı (freeze propagation time) ola bilər.
Gizlilik (privacy) bunu daha da çətinləşdirir. Bir “viewing key” səlahiyyətli tərəfə zəncirin artıq təsdiqlədiyi məlumatlara giriş verə bilər, amma təkrar uğursuz köçürmələr yenə də davranış nümunələrini üzə çıxara bilər.
Və itirilmiş açarlar tərs problemdir: kriptoqrafik nəzarət yox olduqdan sonra belə hüquqi mülkiyyət yaşaya bilər.
Ona görə də düşünməyə davam edirəm: real uyğunluq sərhədi yalnız gizlilikdən və ya yalnız sonluqdan deyil, deterministik vəziyyət maşınının (deterministic state machine) nə qədər tez hüquqi səlahiyyətlərlə ayaqlaşa bilməsindən ibarətdir.
@Dusk #dusk $DUSK
Mən “Dusk”da bir narahatedici detalın üstündə dönə-dönə dayanırdım: uyğunluq (compliance) daha çox aktivin dondurulmasını bacarıb-bilməməyinizdən deyil, dondurmanın sonluq (finality) ona çatmazdan əvvəl həyata keçirilib-keçirilməməsindən asılı ola bilər.
“Phoenix” bu fərqi daha da kəskinləşdirir. Sahibliyin, müəllifliyin, balansın etibarlılığının və ikiqat xərcləməyə (double-spend) qarşı qorunmanın sübutu əməliyyatın özünün içində aparılır; əsas qeydi (underlying note) açmadan. Zəncir görünmə (visibility) tələb etmədən düzgünlüyü təsdiqləyə bilər.
Amma tənzimlənən aktivlər zamanla bağlı bir problem yaradır.
Hüquq sistemi artıq qərar verə bilər ki, həmin mövqe dondurulmalıdır, halbuki bir “wallet” hələ də kriptoqrafik açarı özündə saxlaya bilər. “Dusk”da köçürmə məhdudiyyətləri, emitent tərəfindən idarə olunan addımlar və bərpa/qaydasına salma (recovery/remediation) məntiqi var, amma hüquqi göstəriş ilə qaydanın icra oluna biləcək səviyyəyə çatması arasında hələ də kiçik bir pəncərə qalır.
Göstəriş qəbul edildi.
Qayda yeniləndi.
Əməliyyat rədd edildi.
Əgər sonluq (finality) həmin boşluğun içində düşsə, şəbəkə hüquq qatının artıq baş verməməli olduğunu qərara aldığı bir əməliyyatı yekunlaşdırmış ola bilər.
Bu isə “Dusk aktivləri dondura bilərmi?” sualını yanlış sual kimi hiss etdirir.
Daha çətin (ölçülməsi daha uyğun) göstərici dondurma yayılma vaxtı (freeze propagation time) ola bilər.
Gizlilik (privacy) bunu daha da çətinləşdirir. Bir “viewing key” səlahiyyətli tərəfə zəncirin artıq təsdiqlədiyi məlumatlara giriş verə bilər, amma təkrar uğursuz köçürmələr yenə də davranış nümunələrini üzə çıxara bilər.
Və itirilmiş açarlar tərs problemdir: kriptoqrafik nəzarət yox olduqdan sonra belə hüquqi mülkiyyət yaşaya bilər.
Ona görə də düşünməyə davam edirəm: real uyğunluq sərhədi yalnız gizlilikdən və ya yalnız sonluqdan deyil, deterministik vəziyyət maşınının (deterministic state machine) nə qədər tez hüquqi səlahiyyətlərlə ayaqlaşa bilməsindən ibarətdir.
@Dusk #dusk $DUSK
25
13
274
·
--
#dusk $DUSK @Dusk_Foundation
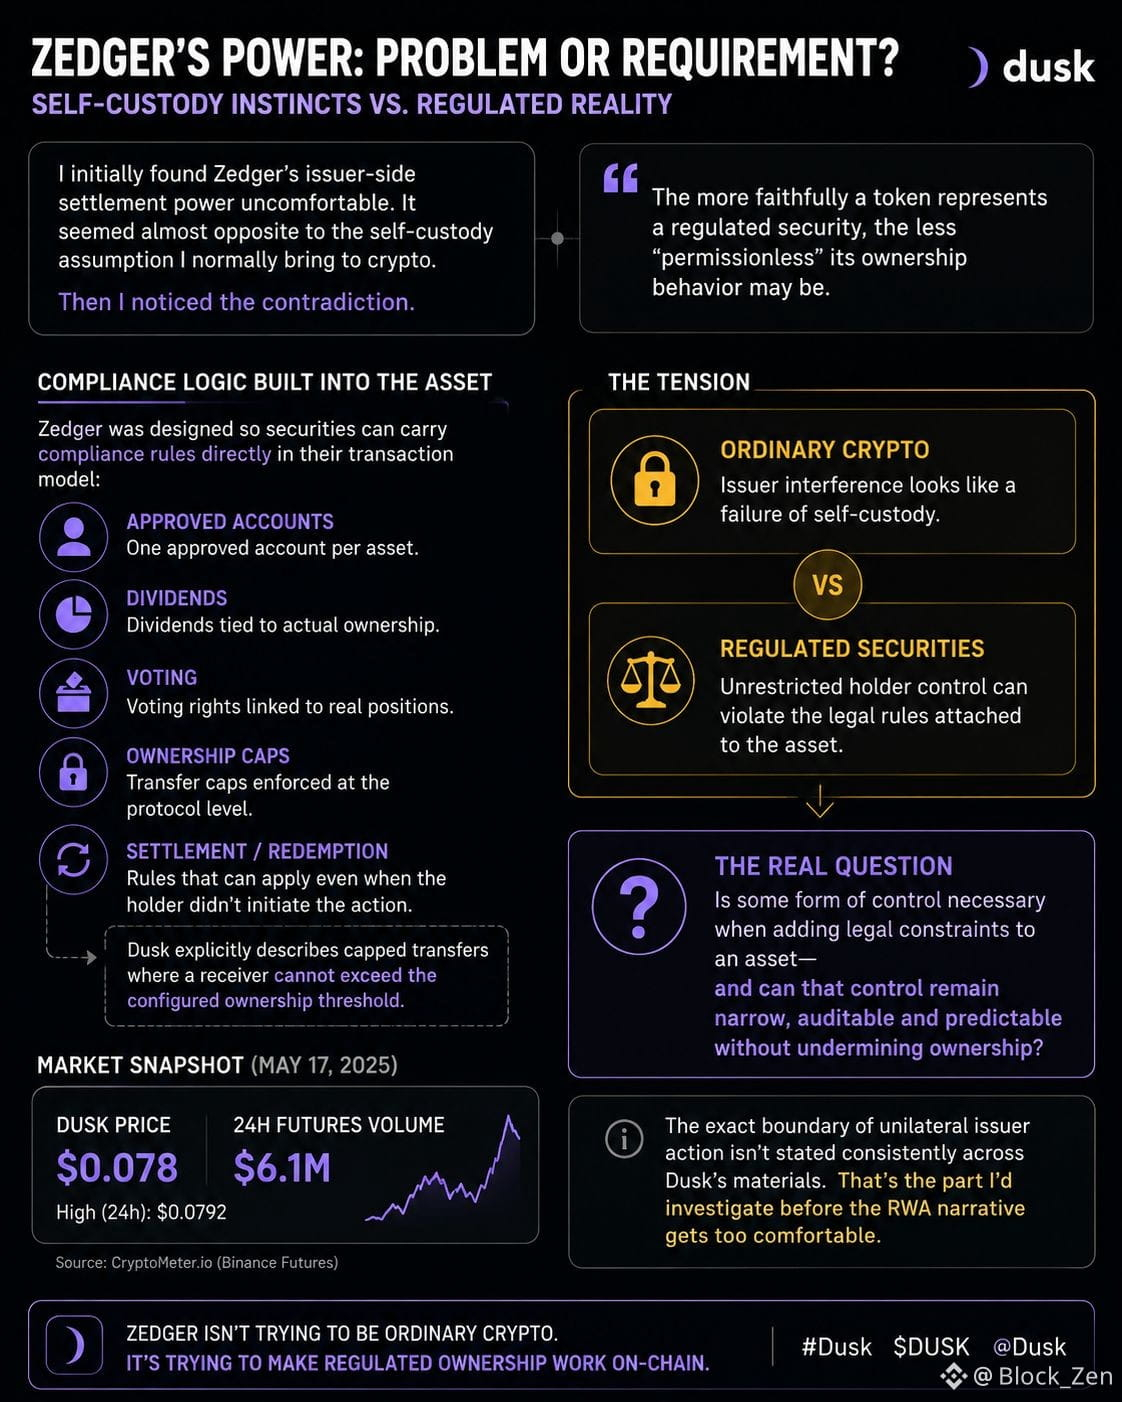
Əvvəlcə Zedger-in emitent tərəfli hesablaşma gücünü rahat saymırdım. Bu, adətən kriptoda özüm gətirdiyim öz-özünə saxlanma (self-custody) fərziyyəsinin tam əksi kimi görünürdü.
Sonra ziddiyyəti gördüm.
DUSK bu gün təxminən $0.078 civarında ticarət edir, $0.0792-yə yaxınlaşdırdıqdan sonra; 24 saatlıq fyuçers həcmi isə təxminən $6.1M-dır.
Marağımı çəkən protokol detalının qiymətlə az əlaqəsi var.
Zedger elə dizayn olunub ki, qiymətli kağızlar uyğunluq (compliance) qaydalarını birbaşa onların transaksiyə modelinə daşıya bilsin: təsdiqlənmiş hesablar, mülkiyyət limitləri, dividendlər, səsvermə və hesablaşma/redemsiya məntiqi. Dusk açıq şəkildə, alıcının konfiqurasiya olunmuş mülkiyyət həddini aşa bilmədiyi məhdudlaşdırılmış köçürmələri təsvir edir.
Bu isə qəribə bir gərginlik yaradır.
Token nə qədər tam şəkildə tənzimlənmiş qiymətli kağızı təmsil edirsə, onun mülkiyyət davranışı bir o qədər az “icazəsiz” (permissionless) ola bilər.
Adi kriptoda emitent müdaxiləsi öz-özünə saxlanmanın uğursuzluğu kimi görünür.
Qiymətli kağızlarda isə sərbəst sahib nəzarəti, aktivə əlavə edilmiş qaydaları öz-özünə poza bilər.
Deməli maraqlı sual Zedger-in emitentlərə nəzarət verdiyi olub-olmamasından ibarət deyil.
Məsələdir ki, aktivə hüquqi məhdudiyyətlər əlavə etmək hər hansı bir nəzarətin zəruri olub-olmamasını yaradırmı — və bu nəzarət dar, audit edilə bilən və proqnozlaşdırıla bilən qalacaqmı.
Mən hələ də, birtərəfli emitent hərəkətinin dəqiq sərhədini bu suala qəti cavab verəcək qədər ardıcıl şəkildə ortaya qoyan ifadə tapmamışam.
Və düzünü desəm, RWA narrativi çox rahatlaşmadan əvvəl məhz o hissəni araşdırmaq istərdim.
@Dusk_Foundation #dusk $DUSK
#dusk $DUSK @Dusk
Əvvəlcə Zedger-in emitent tərəfli hesablaşma gücünü rahat saymırdım. Bu, adətən kriptoda özüm gətirdiyim öz-özünə saxlanma (self-custody) fərziyyəsinin tam əksi kimi görünürdü.
Sonra ziddiyyəti gördüm.
DUSK bu gün təxminən $0.078 civarında ticarət edir, $0.0792-yə yaxınlaşdırdıqdan sonra; 24 saatlıq fyuçers həcmi isə təxminən $6.1M-dır.
Marağımı çəkən protokol detalının qiymətlə az əlaqəsi var.
Zedger elə dizayn olunub ki, qiymətli kağızlar uyğunluq (compliance) qaydalarını birbaşa onların transaksiyə modelinə daşıya bilsin: təsdiqlənmiş hesablar, mülkiyyət limitləri, dividendlər, səsvermə və hesablaşma/redemsiya məntiqi. Dusk açıq şəkildə, alıcının konfiqurasiya olunmuş mülkiyyət həddini aşa bilmədiyi məhdudlaşdırılmış köçürmələri təsvir edir.
Bu isə qəribə bir gərginlik yaradır.
Token nə qədər tam şəkildə tənzimlənmiş qiymətli kağızı təmsil edirsə, onun mülkiyyət davranışı bir o qədər az “icazəsiz” (permissionless) ola bilər.
Adi kriptoda emitent müdaxiləsi öz-özünə saxlanmanın uğursuzluğu kimi görünür.
Qiymətli kağızlarda isə sərbəst sahib nəzarəti, aktivə əlavə edilmiş qaydaları öz-özünə poza bilər.
Deməli maraqlı sual Zedger-in emitentlərə nəzarət verdiyi olub-olmamasından ibarət deyil.
Məsələdir ki, aktivə hüquqi məhdudiyyətlər əlavə etmək hər hansı bir nəzarətin zəruri olub-olmamasını yaradırmı — və bu nəzarət dar, audit edilə bilən və proqnozlaşdırıla bilən qalacaqmı.
Mən hələ də, birtərəfli emitent hərəkətinin dəqiq sərhədini bu suala qəti cavab verəcək qədər ardıcıl şəkildə ortaya qoyan ifadə tapmamışam.
Və düzünü desəm, RWA narrativi çox rahatlaşmadan əvvəl məhz o hissəni araşdırmaq istərdim.
@Dusk #dusk $DUSK
Əvvəlcə Zedger-in emitent tərəfli hesablaşma gücünü rahat saymırdım. Bu, adətən kriptoda özüm gətirdiyim öz-özünə saxlanma (self-custody) fərziyyəsinin tam əksi kimi görünürdü.
Sonra ziddiyyəti gördüm.
DUSK bu gün təxminən $0.078 civarında ticarət edir, $0.0792-yə yaxınlaşdırdıqdan sonra; 24 saatlıq fyuçers həcmi isə təxminən $6.1M-dır.
Marağımı çəkən protokol detalının qiymətlə az əlaqəsi var.
Zedger elə dizayn olunub ki, qiymətli kağızlar uyğunluq (compliance) qaydalarını birbaşa onların transaksiyə modelinə daşıya bilsin: təsdiqlənmiş hesablar, mülkiyyət limitləri, dividendlər, səsvermə və hesablaşma/redemsiya məntiqi. Dusk açıq şəkildə, alıcının konfiqurasiya olunmuş mülkiyyət həddini aşa bilmədiyi məhdudlaşdırılmış köçürmələri təsvir edir.
Bu isə qəribə bir gərginlik yaradır.
Token nə qədər tam şəkildə tənzimlənmiş qiymətli kağızı təmsil edirsə, onun mülkiyyət davranışı bir o qədər az “icazəsiz” (permissionless) ola bilər.
Adi kriptoda emitent müdaxiləsi öz-özünə saxlanmanın uğursuzluğu kimi görünür.
Qiymətli kağızlarda isə sərbəst sahib nəzarəti, aktivə əlavə edilmiş qaydaları öz-özünə poza bilər.
Deməli maraqlı sual Zedger-in emitentlərə nəzarət verdiyi olub-olmamasından ibarət deyil.
Məsələdir ki, aktivə hüquqi məhdudiyyətlər əlavə etmək hər hansı bir nəzarətin zəruri olub-olmamasını yaradırmı — və bu nəzarət dar, audit edilə bilən və proqnozlaşdırıla bilən qalacaqmı.
Mən hələ də, birtərəfli emitent hərəkətinin dəqiq sərhədini bu suala qəti cavab verəcək qədər ardıcıl şəkildə ortaya qoyan ifadə tapmamışam.
Və düzünü desəm, RWA narrativi çox rahatlaşmadan əvvəl məhz o hissəni araşdırmaq istərdim.
@Dusk #dusk $DUSK
16
10
281
·
--
Doğrulanıb
#dusk $DUSK @Dusk_Foundation
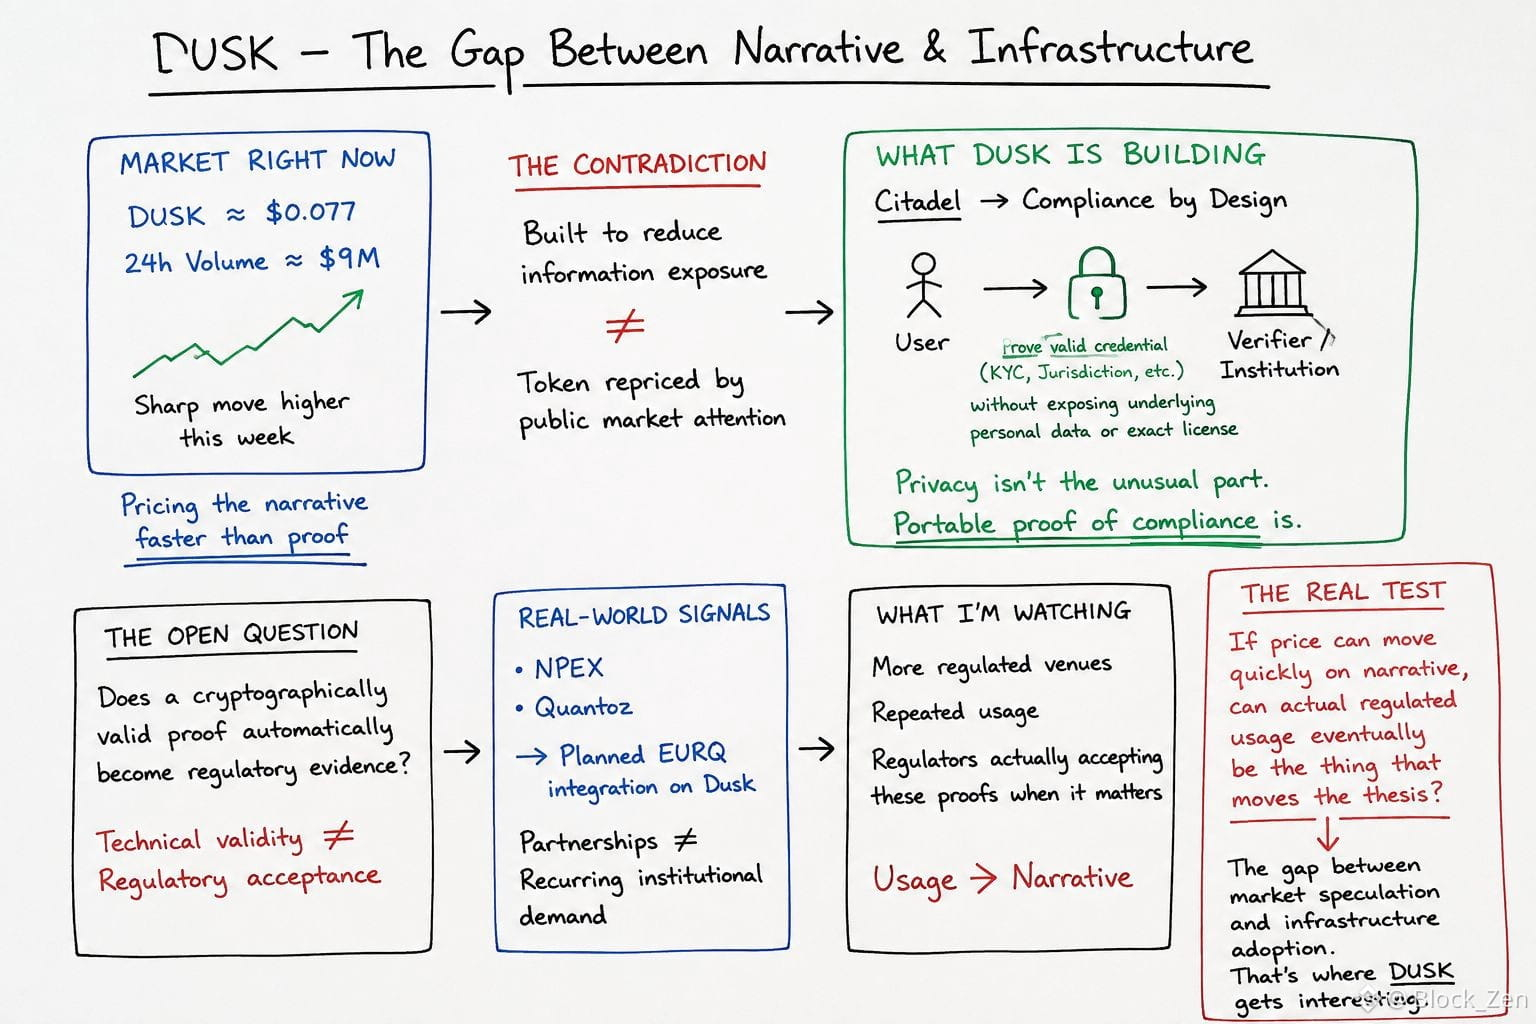
“Bu sikk fərqlidir” ifadəsini artıq kifayət qədər eşitmişəm ki, cümlə şübhə doğurur. Dusk məni ikinci dəfə düşündürdü, çünki bazar hekayəni infrastruktur sübut olunandan daha sürətli qiymətləndirir.
DUSK hazırda təxminən 0.077$-dır və bu həftə kəskin yüksəlişdən sonra 24 saatlıq həcmdə təxminən 9M dollara yaxın ticarət görür.
Məhz burada ziddiyyət maraqlı olur.
Duskın qurduğu şey məlumatın məruz qalmasını azaltmaqdır, amma onun tokeni hazırda çox açıq bazar diqqəti ilə yenidən qiymətləndirilir.
Bu səs-küyün altında isə Citadel uyğunluğa (compliance) fərqli yanaşır. İstifadəçilər, əsas şəxsi məlumatları və ya dəqiq lisenziyanı on-çeynə (on-chain) çıxarmadan, etibarlı bir credentailə sahib olduqlarını sübut edə bilərlər.
Deməli, məxfilik (privacy) elə də qeyri-adi hissə deyil.
Qeyri-adi hissə isə uyğunluq sübutunu daşınan (portable) etməyə çalışmaqdır.
Amma bu, təkcə memarlıq (architecture) əsasında cavab verə bilmədiyim bir sual yaradır: kriptoqrafik olaraq etibarlı sübut texniki olaraq yoxlanıla bildiyi üçün avtomatik olaraq hüquqi tənzimləmə sübutuna (regulatory evidence) çevrilirmi?
NPEX və Quantoz tezislə bağlı iddianı daha da gücləndirir: o cümlədən Dusk üzərində planlanan EURQ inteqrasiyası. Amma tərəfdaşlıqlar təkrarlanan institusional tələbin eyni şey deyil.
Mən indi bunu izləyirəm.
Əgər qiymət bu qədər tez hekayəyə görə hərəkət edə bilirsə, bəs real şəkildə tənzimlənən istifadənin zamanla tezisi hərəkətə gətirən faktor olması mümkündürmü?
Bazar spekulyasiyası ilə infrastrukturun qəbul edilməsi arasındakı bu boşluq mənim üçün DUSK-ı maraqlı edir.
@Dusk_Foundation #DUSK $DUSK
#dusk $DUSK @Dusk
“Bu sikk fərqlidir” ifadəsini artıq kifayət qədər eşitmişəm ki, cümlə şübhə doğurur. Dusk məni ikinci dəfə düşündürdü, çünki bazar hekayəni infrastruktur sübut olunandan daha sürətli qiymətləndirir.
DUSK hazırda təxminən 0.077$-dır və bu həftə kəskin yüksəlişdən sonra 24 saatlıq həcmdə təxminən 9M dollara yaxın ticarət görür.
Məhz burada ziddiyyət maraqlı olur.
Duskın qurduğu şey məlumatın məruz qalmasını azaltmaqdır, amma onun tokeni hazırda çox açıq bazar diqqəti ilə yenidən qiymətləndirilir.
Bu səs-küyün altında isə Citadel uyğunluğa (compliance) fərqli yanaşır. İstifadəçilər, əsas şəxsi məlumatları və ya dəqiq lisenziyanı on-çeynə (on-chain) çıxarmadan, etibarlı bir credentailə sahib olduqlarını sübut edə bilərlər.
Deməli, məxfilik (privacy) elə də qeyri-adi hissə deyil.
Qeyri-adi hissə isə uyğunluq sübutunu daşınan (portable) etməyə çalışmaqdır.
Amma bu, təkcə memarlıq (architecture) əsasında cavab verə bilmədiyim bir sual yaradır: kriptoqrafik olaraq etibarlı sübut texniki olaraq yoxlanıla bildiyi üçün avtomatik olaraq hüquqi tənzimləmə sübutuna (regulatory evidence) çevrilirmi?
NPEX və Quantoz tezislə bağlı iddianı daha da gücləndirir: o cümlədən Dusk üzərində planlanan EURQ inteqrasiyası. Amma tərəfdaşlıqlar təkrarlanan institusional tələbin eyni şey deyil.
Mən indi bunu izləyirəm.
Əgər qiymət bu qədər tez hekayəyə görə hərəkət edə bilirsə, bəs real şəkildə tənzimlənən istifadənin zamanla tezisi hərəkətə gətirən faktor olması mümkündürmü?
Bazar spekulyasiyası ilə infrastrukturun qəbul edilməsi arasındakı bu boşluq mənim üçün DUSK-ı maraqlı edir.
@Dusk #DUSK $DUSK
“Bu sikk fərqlidir” ifadəsini artıq kifayət qədər eşitmişəm ki, cümlə şübhə doğurur. Dusk məni ikinci dəfə düşündürdü, çünki bazar hekayəni infrastruktur sübut olunandan daha sürətli qiymətləndirir.
DUSK hazırda təxminən 0.077$-dır və bu həftə kəskin yüksəlişdən sonra 24 saatlıq həcmdə təxminən 9M dollara yaxın ticarət görür.
Məhz burada ziddiyyət maraqlı olur.
Duskın qurduğu şey məlumatın məruz qalmasını azaltmaqdır, amma onun tokeni hazırda çox açıq bazar diqqəti ilə yenidən qiymətləndirilir.
Bu səs-küyün altında isə Citadel uyğunluğa (compliance) fərqli yanaşır. İstifadəçilər, əsas şəxsi məlumatları və ya dəqiq lisenziyanı on-çeynə (on-chain) çıxarmadan, etibarlı bir credentailə sahib olduqlarını sübut edə bilərlər.
Deməli, məxfilik (privacy) elə də qeyri-adi hissə deyil.
Qeyri-adi hissə isə uyğunluq sübutunu daşınan (portable) etməyə çalışmaqdır.
Amma bu, təkcə memarlıq (architecture) əsasında cavab verə bilmədiyim bir sual yaradır: kriptoqrafik olaraq etibarlı sübut texniki olaraq yoxlanıla bildiyi üçün avtomatik olaraq hüquqi tənzimləmə sübutuna (regulatory evidence) çevrilirmi?
NPEX və Quantoz tezislə bağlı iddianı daha da gücləndirir: o cümlədən Dusk üzərində planlanan EURQ inteqrasiyası. Amma tərəfdaşlıqlar təkrarlanan institusional tələbin eyni şey deyil.
Mən indi bunu izləyirəm.
Əgər qiymət bu qədər tez hekayəyə görə hərəkət edə bilirsə, bəs real şəkildə tənzimlənən istifadənin zamanla tezisi hərəkətə gətirən faktor olması mümkündürmü?
Bazar spekulyasiyası ilə infrastrukturun qəbul edilməsi arasındakı bu boşluq mənim üçün DUSK-ı maraqlı edir.
@Dusk #DUSK $DUSK
26
15
234
·
--
Kreditləşdirmənin həmişə bir sualın cavabına düşdüyünü düşünürdüm: mövqeyin məndən əksinə nə qədər hərəkət etməsinə qədər, likvidasiya baş vermir?
@termmax -ə daha dərindən baxanda bu fərziyyə çox sadə görünməyə başladı.
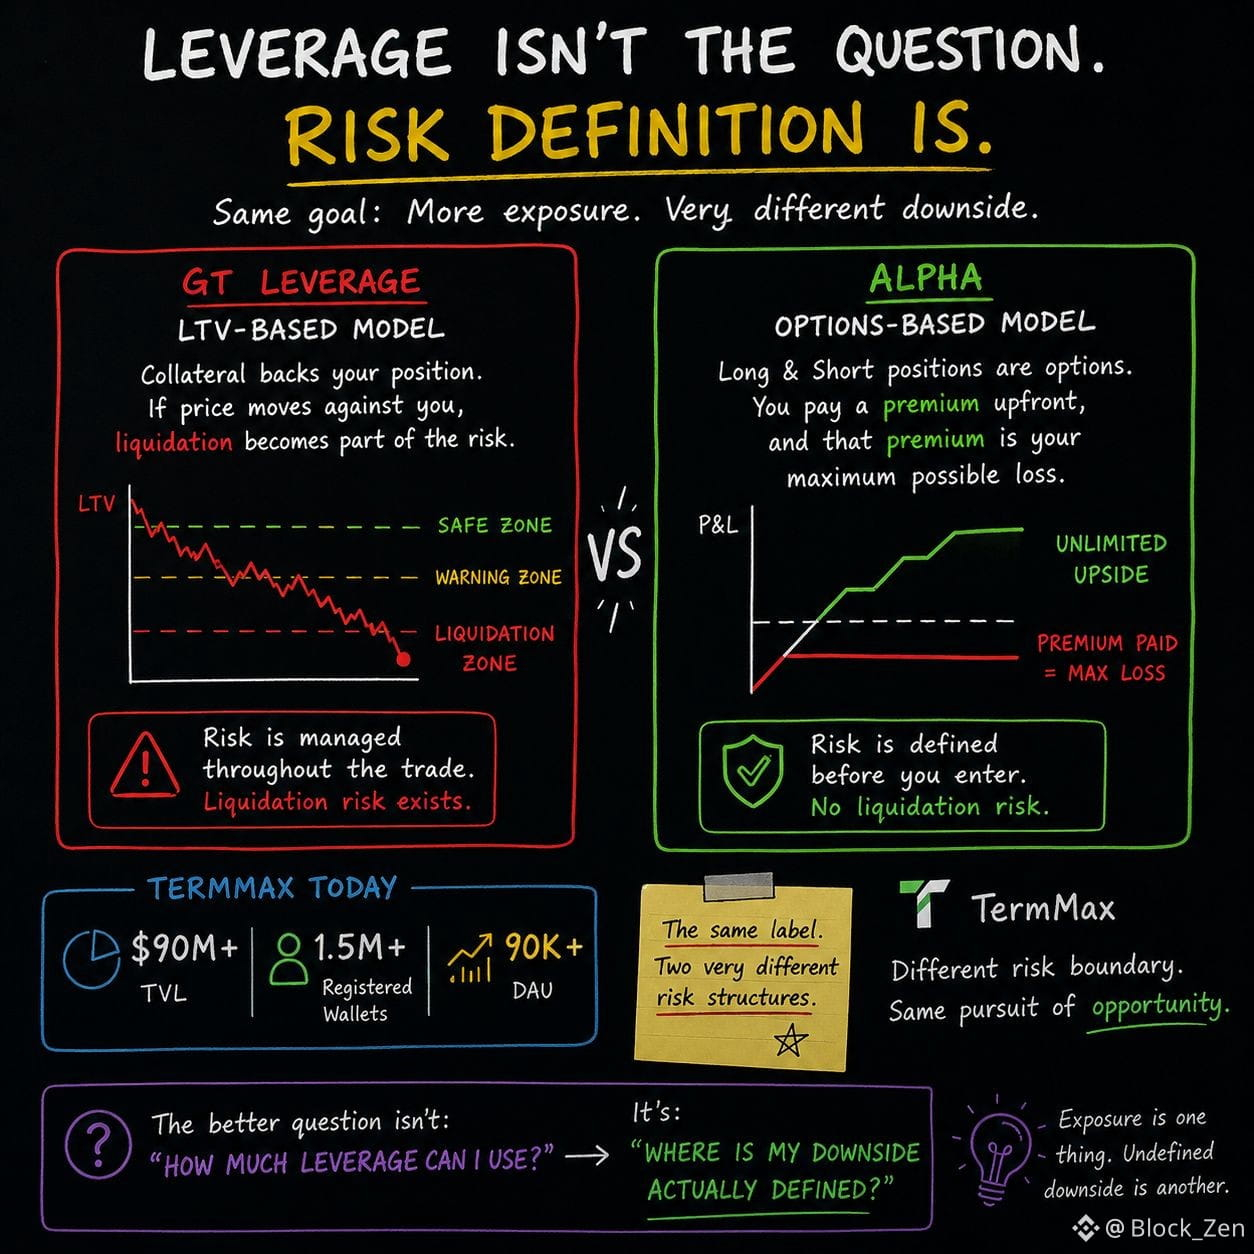
GT əsaslı kreditləşdirmə LTV vasitəsilə işləyir. Əgər təminat (kolleteral) mövqeyə qarşı kifayət qədər uzağa gedərsə, likvidasiya artıq riskin bir hissəsinə çevrilir.
Alpha isə fərqlidir.
Onun Long və Short mövqeləri seçim (opsion) kimidir. Siz əvvəlcədən bir mükafat ödəyirsiniz və həmin mükafat mövqeyin mümkün maksimum zərərini müəyyən edir. TermMax bunu likvidasiya riski olmadan kreditləşdirilmiş ekspozisiya kimi təsvir edir.
Mən bunu “təhlükəsiz kreditləşdirmə” kimi oxumur.
Mən bunu ziyanın (downside) fərqli şəkildə müəyyən edilməsi kimi oxuyuram.
GT mövqeyi LTV-ə və likvidasiya mexanikasına açıq saxlayır.
Alpha isə maksimum zərəri mükafat vasitəsilə giriş nöqtəsində kilidləyir.
Bu fərq mənim “kreditləşdirmə” sözünə baxışımı dəyişdi.
Eyni ad iki çox fərqli risk strukturu təsvir edə bilər.
Və yalnız kreditləşdirmə multiplikatoru mənə kifayət qədər məlumat vermir.
O, mənə yalnız nə qədər ekspozisiya götürdüyümü deyir.
Amma mən səhv olanda nə baş verdiyini demir.
Ona görə də indi daha çox maraqlandığım sual budur:
“Neçə kreditləşdirmə istifadə edə bilərəm?”
Yox.
“Downside (ziyan) əslində harada müəyyən olunur?”
Bu, başlanğıc üçün daha yaxşı bir yer kimi görünür.
#termmax @termmax
Kreditləşdirmənin həmişə bir sualın cavabına düşdüyünü düşünürdüm: mövqeyin məndən əksinə nə qədər hərəkət etməsinə qədər, likvidasiya baş vermir?
@TermMax -ə daha dərindən baxanda bu fərziyyə çox sadə görünməyə başladı.
GT əsaslı kreditləşdirmə LTV vasitəsilə işləyir. Əgər təminat (kolleteral) mövqeyə qarşı kifayət qədər uzağa gedərsə, likvidasiya artıq riskin bir hissəsinə çevrilir.
Alpha isə fərqlidir.
Onun Long və Short mövqeləri seçim (opsion) kimidir. Siz əvvəlcədən bir mükafat ödəyirsiniz və həmin mükafat mövqeyin mümkün maksimum zərərini müəyyən edir. TermMax bunu likvidasiya riski olmadan kreditləşdirilmiş ekspozisiya kimi təsvir edir.
Mən bunu “təhlükəsiz kreditləşdirmə” kimi oxumur.
Mən bunu ziyanın (downside) fərqli şəkildə müəyyən edilməsi kimi oxuyuram.
GT mövqeyi LTV-ə və likvidasiya mexanikasına açıq saxlayır.
Alpha isə maksimum zərəri mükafat vasitəsilə giriş nöqtəsində kilidləyir.
Bu fərq mənim “kreditləşdirmə” sözünə baxışımı dəyişdi.
Eyni ad iki çox fərqli risk strukturu təsvir edə bilər.
Və yalnız kreditləşdirmə multiplikatoru mənə kifayət qədər məlumat vermir.
O, mənə yalnız nə qədər ekspozisiya götürdüyümü deyir.
Amma mən səhv olanda nə baş verdiyini demir.
Ona görə də indi daha çox maraqlandığım sual budur:
“Neçə kreditləşdirmə istifadə edə bilərəm?”
Yox.
“Downside (ziyan) əslində harada müəyyən olunur?”
Bu, başlanğıc üçün daha yaxşı bir yer kimi görünür.
#termmax @TermMax
@TermMax -ə daha dərindən baxanda bu fərziyyə çox sadə görünməyə başladı.
GT əsaslı kreditləşdirmə LTV vasitəsilə işləyir. Əgər təminat (kolleteral) mövqeyə qarşı kifayət qədər uzağa gedərsə, likvidasiya artıq riskin bir hissəsinə çevrilir.
Alpha isə fərqlidir.
Onun Long və Short mövqeləri seçim (opsion) kimidir. Siz əvvəlcədən bir mükafat ödəyirsiniz və həmin mükafat mövqeyin mümkün maksimum zərərini müəyyən edir. TermMax bunu likvidasiya riski olmadan kreditləşdirilmiş ekspozisiya kimi təsvir edir.
Mən bunu “təhlükəsiz kreditləşdirmə” kimi oxumur.
Mən bunu ziyanın (downside) fərqli şəkildə müəyyən edilməsi kimi oxuyuram.
GT mövqeyi LTV-ə və likvidasiya mexanikasına açıq saxlayır.
Alpha isə maksimum zərəri mükafat vasitəsilə giriş nöqtəsində kilidləyir.
Bu fərq mənim “kreditləşdirmə” sözünə baxışımı dəyişdi.
Eyni ad iki çox fərqli risk strukturu təsvir edə bilər.
Və yalnız kreditləşdirmə multiplikatoru mənə kifayət qədər məlumat vermir.
O, mənə yalnız nə qədər ekspozisiya götürdüyümü deyir.
Amma mən səhv olanda nə baş verdiyini demir.
Ona görə də indi daha çox maraqlandığım sual budur:
“Neçə kreditləşdirmə istifadə edə bilərəm?”
Yox.
“Downside (ziyan) əslində harada müəyyən olunur?”
Bu, başlanğıc üçün daha yaxşı bir yer kimi görünür.
#termmax @TermMax
18
13
487
·
--
#dusk $DUSK @Dusk_Foundation
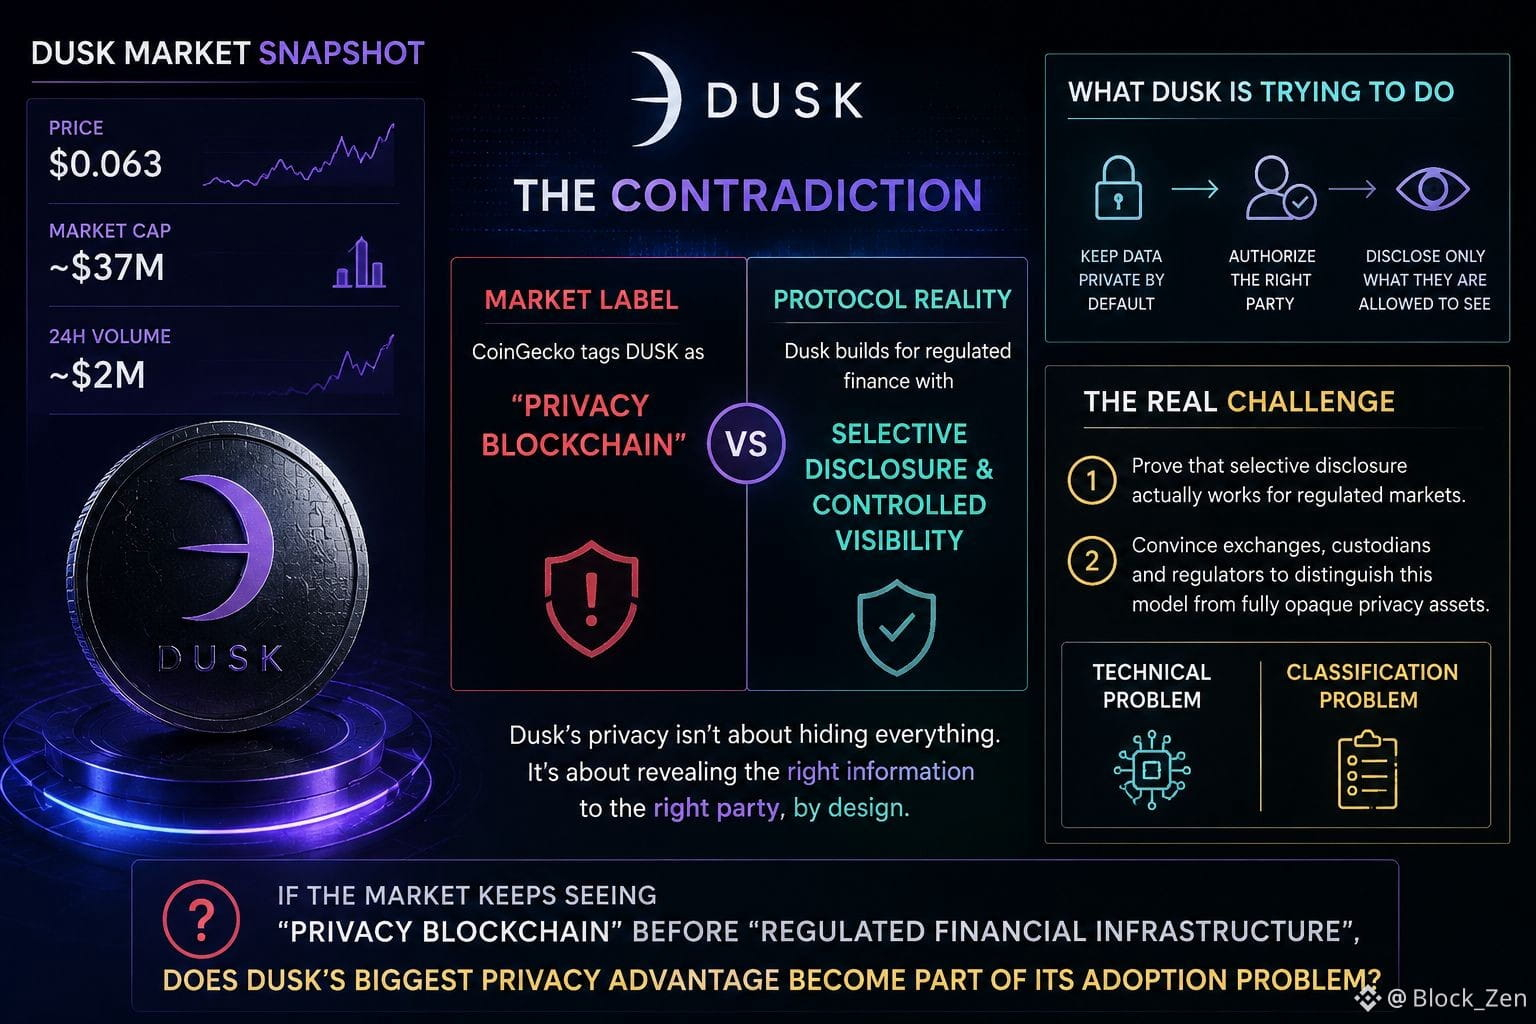
Mən bu yaxınlarda DUSK-ni $0.063 civarında izləyirəm və bazar onu hələ də kiçik kaplı token kimi qiymətləndirir: təxminən $37M bazar kapitallaşması və gündəlik təxminən $2M həcm.
Amma mənim üçün daha maraqlı olan ölçü deyil. Ziddiyyətdir.
CoinGecko hələ də DUSK-u “Privacy Blockchain” (məxfilik blokçeynı) kateqoriyasına salır, halbuki Dusk tənzimlənmiş aktivlər, selektiv açıqlama və nəzarət edilən görünürlük ətrafında qurulur.
Bu, sadə bir kateqoriyalaşdırma problemi kimi görünür, amma protokolun əslində nə etməyə çalışdığına baxanda hər şey aydın olur.
Dusk məxfiliyi “heç kəs heç nə görə bilməsin” kimi qəbul etmir. Onun dizaynı daha çox belədir: həssas maliyyə məlumatlarını standart olaraq gizli saxla, sonra isə səlahiyyət verilmiş issuer (emitent), venue (platforma), auditor və ya tənzimləyici həmin konkret məlumatı görə bilsin.
Bu isə mənim daim geri qayıtdığım ziddiyyəti yaradır.
Protokol məxfiliyi tənzimləmə ilə uyğunlaşdırmağa çalışır, amma məxfilik etiketinin özü tənzimləyici risk siqnalına çevrilə bilər.
Beləliklə, Dusk iki şeyi eyni vaxtda sübut etməli ola bilər.
Birincisi: selektiv açıqlamanın tənzimlənmiş bazarlar üçün həqiqətən işlədiyini.
İkincisi: birjalar və kasset (custodian) xidmətləri bu modeli tamamilə şəffaf olmayan məxfilik aktivlərindən ayırd etməyə hazırdır.
Birincisi texniki problemdir.
İkincisi isə kateqoriyalaşdırma problemi.
Və düzünü desəm, mən daha çox ikincisi ilə maraqlanıram.
Əgər bazar “privacy blockchain” ifadəsini “tənzimlənmiş maliyyə infrastrukturu”ndan əvvəl görməyə davam etsə, Dusk-un ən böyük məxfilik üstünlüyü onun adaptasiya probleminin bir hissəsinə çevrilə bilərmi?
@Dusk_Foundation #dusk $DUSK
l
#dusk $DUSK @Dusk
Mən bu yaxınlarda DUSK-ni $0.063 civarında izləyirəm və bazar onu hələ də kiçik kaplı token kimi qiymətləndirir: təxminən $37M bazar kapitallaşması və gündəlik təxminən $2M həcm.
Amma mənim üçün daha maraqlı olan ölçü deyil. Ziddiyyətdir.
CoinGecko hələ də DUSK-u “Privacy Blockchain” (məxfilik blokçeynı) kateqoriyasına salır, halbuki Dusk tənzimlənmiş aktivlər, selektiv açıqlama və nəzarət edilən görünürlük ətrafında qurulur.
Bu, sadə bir kateqoriyalaşdırma problemi kimi görünür, amma protokolun əslində nə etməyə çalışdığına baxanda hər şey aydın olur.
Dusk məxfiliyi “heç kəs heç nə görə bilməsin” kimi qəbul etmir. Onun dizaynı daha çox belədir: həssas maliyyə məlumatlarını standart olaraq gizli saxla, sonra isə səlahiyyət verilmiş issuer (emitent), venue (platforma), auditor və ya tənzimləyici həmin konkret məlumatı görə bilsin.
Bu isə mənim daim geri qayıtdığım ziddiyyəti yaradır.
Protokol məxfiliyi tənzimləmə ilə uyğunlaşdırmağa çalışır, amma məxfilik etiketinin özü tənzimləyici risk siqnalına çevrilə bilər.
Beləliklə, Dusk iki şeyi eyni vaxtda sübut etməli ola bilər.
Birincisi: selektiv açıqlamanın tənzimlənmiş bazarlar üçün həqiqətən işlədiyini.
İkincisi: birjalar və kasset (custodian) xidmətləri bu modeli tamamilə şəffaf olmayan məxfilik aktivlərindən ayırd etməyə hazırdır.
Birincisi texniki problemdir.
İkincisi isə kateqoriyalaşdırma problemi.
Və düzünü desəm, mən daha çox ikincisi ilə maraqlanıram.
Əgər bazar “privacy blockchain” ifadəsini “tənzimlənmiş maliyyə infrastrukturu”ndan əvvəl görməyə davam etsə, Dusk-un ən böyük məxfilik üstünlüyü onun adaptasiya probleminin bir hissəsinə çevrilə bilərmi?
@Dusk #dusk $DUSK
l
Mən bu yaxınlarda DUSK-ni $0.063 civarında izləyirəm və bazar onu hələ də kiçik kaplı token kimi qiymətləndirir: təxminən $37M bazar kapitallaşması və gündəlik təxminən $2M həcm.
Amma mənim üçün daha maraqlı olan ölçü deyil. Ziddiyyətdir.
CoinGecko hələ də DUSK-u “Privacy Blockchain” (məxfilik blokçeynı) kateqoriyasına salır, halbuki Dusk tənzimlənmiş aktivlər, selektiv açıqlama və nəzarət edilən görünürlük ətrafında qurulur.
Bu, sadə bir kateqoriyalaşdırma problemi kimi görünür, amma protokolun əslində nə etməyə çalışdığına baxanda hər şey aydın olur.
Dusk məxfiliyi “heç kəs heç nə görə bilməsin” kimi qəbul etmir. Onun dizaynı daha çox belədir: həssas maliyyə məlumatlarını standart olaraq gizli saxla, sonra isə səlahiyyət verilmiş issuer (emitent), venue (platforma), auditor və ya tənzimləyici həmin konkret məlumatı görə bilsin.
Bu isə mənim daim geri qayıtdığım ziddiyyəti yaradır.
Protokol məxfiliyi tənzimləmə ilə uyğunlaşdırmağa çalışır, amma məxfilik etiketinin özü tənzimləyici risk siqnalına çevrilə bilər.
Beləliklə, Dusk iki şeyi eyni vaxtda sübut etməli ola bilər.
Birincisi: selektiv açıqlamanın tənzimlənmiş bazarlar üçün həqiqətən işlədiyini.
İkincisi: birjalar və kasset (custodian) xidmətləri bu modeli tamamilə şəffaf olmayan məxfilik aktivlərindən ayırd etməyə hazırdır.
Birincisi texniki problemdir.
İkincisi isə kateqoriyalaşdırma problemi.
Və düzünü desəm, mən daha çox ikincisi ilə maraqlanıram.
Əgər bazar “privacy blockchain” ifadəsini “tənzimlənmiş maliyyə infrastrukturu”ndan əvvəl görməyə davam etsə, Dusk-un ən böyük məxfilik üstünlüyü onun adaptasiya probleminin bir hissəsinə çevrilə bilərmi?
@Dusk #dusk $DUSK
l
42
16
236
·
--
#dusk $DUSK @Dusk_Foundation
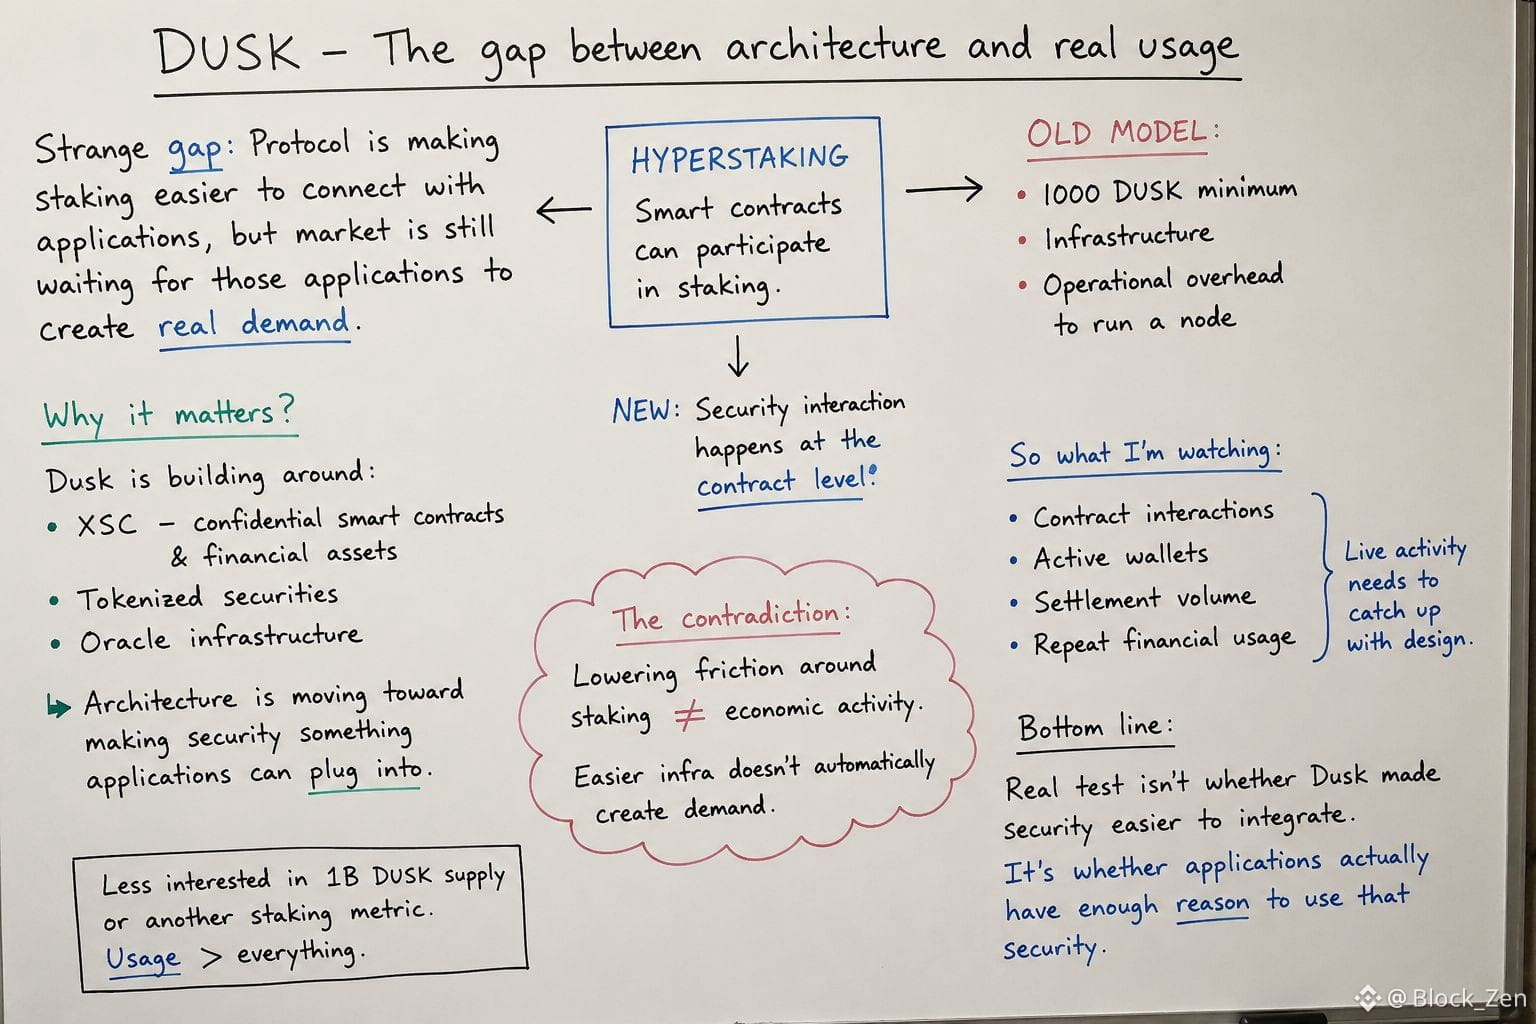
Dusk içində qəribə bir boşluğa yenə də qayıdıram: protokol staking-i tətbiqlərlə daha rahat əlaqələndirir, amma bazar hələ də bu tətbiqlərin real tələbat yaratmasını gözləyirmiş kimi görünür.
Hyperstaking smart müqavilələrin staking prosesində iştirak etməsinə imkan verir. Köhnə modeldə staking daha çox əməliyyat yükü demək idi: o cümlədən 1,000 DUSK minimumu və node işlətmək üçün tələb olunan infrastruktur. İndi isə təhlükəsizlik qarşılıqlı təsiri müqavilə səviyyəsində baş verə bilir.
Bu, Dusk-ın ətrafında qurduğu şeylərə baxanda daha da önəmli olur: konfidensial smart müqavilələr və maliyyə aktivləri üçün XSC, tokenləşdirilmiş qiymətli kağızlar və oracle infrastrukturu ilə bağlı işlər.
Beləliklə, arxitektura təhlükəsizliyi tətbiqlərin qoşub istifadə edə biləcəyi istiqamətə doğru hərəkət edir.
Amma tapdığım daha maraqlı ziddiyyət budur.
Staking ətrafındakı sürtünməni azaltmaq şəbəkəni istifadəsi daha rahat etməlidir, amma daha rahat infrastruktur iqtisadi fəaliyyəti avtomatik olaraq yaratmır. Əgər maliyyə tətbiqləri təkrarlanan transaksiya yaratmırsa, Hyperstaking memarlığı yaxşılaşdıra bilər, amma şəbəkənin istifadəsini material şəkildə dəyişməyə də bilər.
Ona görə də təkbaşına 1B DUSK təchizatına və ya başqa staking metriklərinə daha az maraqlıyam.
Mən dizaynın canlı aktivlikdə özünü doğruldub-doğrulmadığını görmək istəyirəm: müqavilə qarşılıqlı təsirləri, aktiv wallet-lar, settlement həcmi və təkrarlanan maliyyə istifadəsi.
Çünki real test Dusk-ın təhlükəsizliyi inteqrasiya etmək üçün daha asan edib-etməməsi deyil.
Sual budur: tətbiqlərin bu təhlükəsizlikdən istifadə etməsi üçün həqiqətən kifayət qədər səbəbi varmı.
@Dusk_Foundation #dusk $DUSK
#dusk $DUSK @Dusk
Dusk içində qəribə bir boşluğa yenə də qayıdıram: protokol staking-i tətbiqlərlə daha rahat əlaqələndirir, amma bazar hələ də bu tətbiqlərin real tələbat yaratmasını gözləyirmiş kimi görünür.
Hyperstaking smart müqavilələrin staking prosesində iştirak etməsinə imkan verir. Köhnə modeldə staking daha çox əməliyyat yükü demək idi: o cümlədən 1,000 DUSK minimumu və node işlətmək üçün tələb olunan infrastruktur. İndi isə təhlükəsizlik qarşılıqlı təsiri müqavilə səviyyəsində baş verə bilir.
Bu, Dusk-ın ətrafında qurduğu şeylərə baxanda daha da önəmli olur: konfidensial smart müqavilələr və maliyyə aktivləri üçün XSC, tokenləşdirilmiş qiymətli kağızlar və oracle infrastrukturu ilə bağlı işlər.
Beləliklə, arxitektura təhlükəsizliyi tətbiqlərin qoşub istifadə edə biləcəyi istiqamətə doğru hərəkət edir.
Amma tapdığım daha maraqlı ziddiyyət budur.
Staking ətrafındakı sürtünməni azaltmaq şəbəkəni istifadəsi daha rahat etməlidir, amma daha rahat infrastruktur iqtisadi fəaliyyəti avtomatik olaraq yaratmır. Əgər maliyyə tətbiqləri təkrarlanan transaksiya yaratmırsa, Hyperstaking memarlığı yaxşılaşdıra bilər, amma şəbəkənin istifadəsini material şəkildə dəyişməyə də bilər.
Ona görə də təkbaşına 1B DUSK təchizatına və ya başqa staking metriklərinə daha az maraqlıyam.
Mən dizaynın canlı aktivlikdə özünü doğruldub-doğrulmadığını görmək istəyirəm: müqavilə qarşılıqlı təsirləri, aktiv wallet-lar, settlement həcmi və təkrarlanan maliyyə istifadəsi.
Çünki real test Dusk-ın təhlükəsizliyi inteqrasiya etmək üçün daha asan edib-etməməsi deyil.
Sual budur: tətbiqlərin bu təhlükəsizlikdən istifadə etməsi üçün həqiqətən kifayət qədər səbəbi varmı.
@Dusk #dusk $DUSK
Dusk içində qəribə bir boşluğa yenə də qayıdıram: protokol staking-i tətbiqlərlə daha rahat əlaqələndirir, amma bazar hələ də bu tətbiqlərin real tələbat yaratmasını gözləyirmiş kimi görünür.
Hyperstaking smart müqavilələrin staking prosesində iştirak etməsinə imkan verir. Köhnə modeldə staking daha çox əməliyyat yükü demək idi: o cümlədən 1,000 DUSK minimumu və node işlətmək üçün tələb olunan infrastruktur. İndi isə təhlükəsizlik qarşılıqlı təsiri müqavilə səviyyəsində baş verə bilir.
Bu, Dusk-ın ətrafında qurduğu şeylərə baxanda daha da önəmli olur: konfidensial smart müqavilələr və maliyyə aktivləri üçün XSC, tokenləşdirilmiş qiymətli kağızlar və oracle infrastrukturu ilə bağlı işlər.
Beləliklə, arxitektura təhlükəsizliyi tətbiqlərin qoşub istifadə edə biləcəyi istiqamətə doğru hərəkət edir.
Amma tapdığım daha maraqlı ziddiyyət budur.
Staking ətrafındakı sürtünməni azaltmaq şəbəkəni istifadəsi daha rahat etməlidir, amma daha rahat infrastruktur iqtisadi fəaliyyəti avtomatik olaraq yaratmır. Əgər maliyyə tətbiqləri təkrarlanan transaksiya yaratmırsa, Hyperstaking memarlığı yaxşılaşdıra bilər, amma şəbəkənin istifadəsini material şəkildə dəyişməyə də bilər.
Ona görə də təkbaşına 1B DUSK təchizatına və ya başqa staking metriklərinə daha az maraqlıyam.
Mən dizaynın canlı aktivlikdə özünü doğruldub-doğrulmadığını görmək istəyirəm: müqavilə qarşılıqlı təsirləri, aktiv wallet-lar, settlement həcmi və təkrarlanan maliyyə istifadəsi.
Çünki real test Dusk-ın təhlükəsizliyi inteqrasiya etmək üçün daha asan edib-etməməsi deyil.
Sual budur: tətbiqlərin bu təhlükəsizlikdən istifadə etməsi üçün həqiqətən kifayət qədər səbəbi varmı.
@Dusk #dusk $DUSK
55
20
243
·
--
#termmax @termmax
Bir vaxtlar @TermMax-i pərakəndə təbəqə vasitəsilə oxuyurdum, amma indiki rəqəmlər onu fərqli şəkildə görməyə məni məcbur etdi.
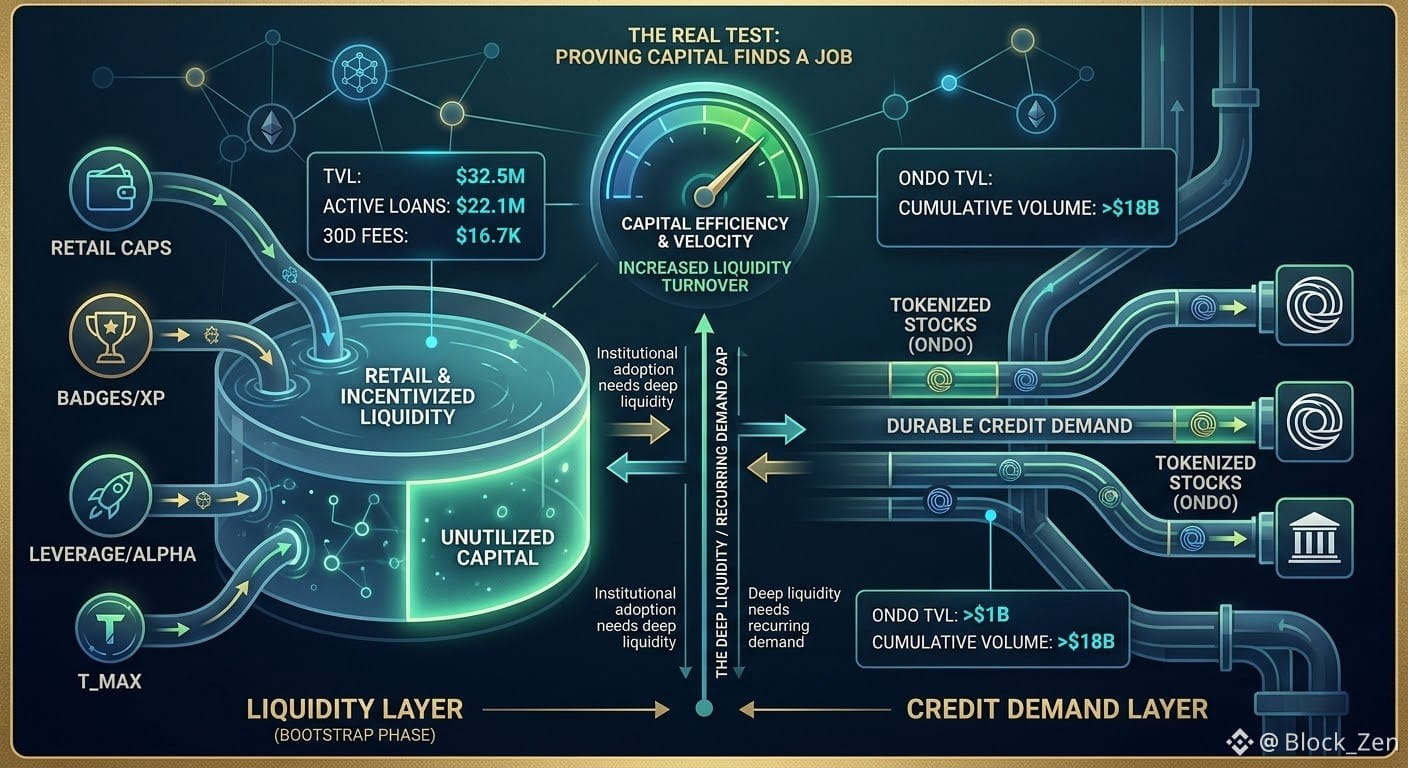
TMX kampaniyaları, XP, nişanlar, leverage və Alpha görünən aktivlik yaradır. TermMax təxminən 32,5 milyon dollar TVL səviyyəsindədir; bunun təxminən 22,1 milyon dolları aktiv kreditlərdədir və 30 gün ərzində 16,7 min dollar rüsum yığılıb.
Məni tutan ölçü deyil. Likvidliklə real kredit tələbi arasındakı fərqdir.
Əgər pərakəndə likvidlik təbəqəsini “bootstrap” etməyə kömək edirsə, daha çətin sual budur: bu kapital sadəcə balans hesabatında yığılıb qalmaq əvəzinə məhsuldar istifadəyə doğru yol tapırmı?
İnstitusional istiqamət bunu daha da maraqlı edir. TermMax artıq Ondo tokenləşdirilmiş səhmləri ətrafında sabit faizli maliyyələşdirməyə keçib, halbuki Ondo-nun tokenləşdirilmiş-səhmlər platforması artıq 1 milyard dollar TVL-i və 18 milyard dollar məcmu həcmə çatıb.
Deməli, bazar fürsəti həqiqidir.
Amma mənim dönə-dönə geri qayıtdığım bir ziddiyyət var:
institusional qəbul dərin likvidlik tələb edir, dərin likvidlik isə öz növbəsində təkrarlanan tələbi.
Pərakəndə tərəfini tez yaratmağa kömək edə bilər. İnstitusiyalar nə vaxtsa ikinci tərəfi təmin edə bilər, amma onlara proqnozlaşdırıla bilən maliyyələşmə, müəyyənləşdirilmiş müddətlər və mənalı həcmdə yerləşdirmək üçün kifayət qədər dərinlik lazımdır.
Ona görə də mən TermMax-ın sadəcə TVL-ni böyütməsinə daha az maraq göstərirəm.
Mən mövcud likvidliyin daha tez-tez davamlı kredit tələbinə çevrilib-çevrilmədiyini izləyirəm.
Bəlkə də real test daha çox kapital cəlb etmək deyil.
Əsas məsələ budur ki, artıq orada olan kapital işləyən bir iş tapa bilsin.
#termmax @TermMax
Bir vaxtlar @TermMax-i pərakəndə təbəqə vasitəsilə oxuyurdum, amma indiki rəqəmlər onu fərqli şəkildə görməyə məni məcbur etdi.
TMX kampaniyaları, XP, nişanlar, leverage və Alpha görünən aktivlik yaradır. TermMax təxminən 32,5 milyon dollar TVL səviyyəsindədir; bunun təxminən 22,1 milyon dolları aktiv kreditlərdədir və 30 gün ərzində 16,7 min dollar rüsum yığılıb.
Məni tutan ölçü deyil. Likvidliklə real kredit tələbi arasındakı fərqdir.
Əgər pərakəndə likvidlik təbəqəsini “bootstrap” etməyə kömək edirsə, daha çətin sual budur: bu kapital sadəcə balans hesabatında yığılıb qalmaq əvəzinə məhsuldar istifadəyə doğru yol tapırmı?
İnstitusional istiqamət bunu daha da maraqlı edir. TermMax artıq Ondo tokenləşdirilmiş səhmləri ətrafında sabit faizli maliyyələşdirməyə keçib, halbuki Ondo-nun tokenləşdirilmiş-səhmlər platforması artıq 1 milyard dollar TVL-i və 18 milyard dollar məcmu həcmə çatıb.
Deməli, bazar fürsəti həqiqidir.
Amma mənim dönə-dönə geri qayıtdığım bir ziddiyyət var:
institusional qəbul dərin likvidlik tələb edir, dərin likvidlik isə öz növbəsində təkrarlanan tələbi.
Pərakəndə tərəfini tez yaratmağa kömək edə bilər. İnstitusiyalar nə vaxtsa ikinci tərəfi təmin edə bilər, amma onlara proqnozlaşdırıla bilən maliyyələşmə, müəyyənləşdirilmiş müddətlər və mənalı həcmdə yerləşdirmək üçün kifayət qədər dərinlik lazımdır.
Ona görə də mən TermMax-ın sadəcə TVL-ni böyütməsinə daha az maraq göstərirəm.
Mən mövcud likvidliyin daha tez-tez davamlı kredit tələbinə çevrilib-çevrilmədiyini izləyirəm.
Bəlkə də real test daha çox kapital cəlb etmək deyil.
Əsas məsələ budur ki, artıq orada olan kapital işləyən bir iş tapa bilsin.
Bir vaxtlar @TermMax-i pərakəndə təbəqə vasitəsilə oxuyurdum, amma indiki rəqəmlər onu fərqli şəkildə görməyə məni məcbur etdi.
TMX kampaniyaları, XP, nişanlar, leverage və Alpha görünən aktivlik yaradır. TermMax təxminən 32,5 milyon dollar TVL səviyyəsindədir; bunun təxminən 22,1 milyon dolları aktiv kreditlərdədir və 30 gün ərzində 16,7 min dollar rüsum yığılıb.
Məni tutan ölçü deyil. Likvidliklə real kredit tələbi arasındakı fərqdir.
Əgər pərakəndə likvidlik təbəqəsini “bootstrap” etməyə kömək edirsə, daha çətin sual budur: bu kapital sadəcə balans hesabatında yığılıb qalmaq əvəzinə məhsuldar istifadəyə doğru yol tapırmı?
İnstitusional istiqamət bunu daha da maraqlı edir. TermMax artıq Ondo tokenləşdirilmiş səhmləri ətrafında sabit faizli maliyyələşdirməyə keçib, halbuki Ondo-nun tokenləşdirilmiş-səhmlər platforması artıq 1 milyard dollar TVL-i və 18 milyard dollar məcmu həcmə çatıb.
Deməli, bazar fürsəti həqiqidir.
Amma mənim dönə-dönə geri qayıtdığım bir ziddiyyət var:
institusional qəbul dərin likvidlik tələb edir, dərin likvidlik isə öz növbəsində təkrarlanan tələbi.
Pərakəndə tərəfini tez yaratmağa kömək edə bilər. İnstitusiyalar nə vaxtsa ikinci tərəfi təmin edə bilər, amma onlara proqnozlaşdırıla bilən maliyyələşmə, müəyyənləşdirilmiş müddətlər və mənalı həcmdə yerləşdirmək üçün kifayət qədər dərinlik lazımdır.
Ona görə də mən TermMax-ın sadəcə TVL-ni böyütməsinə daha az maraq göstərirəm.
Mən mövcud likvidliyin daha tez-tez davamlı kredit tələbinə çevrilib-çevrilmədiyini izləyirəm.
Bəlkə də real test daha çox kapital cəlb etmək deyil.
Əsas məsələ budur ki, artıq orada olan kapital işləyən bir iş tapa bilsin.
42
25
1.9k
·
--
#termmax @termmax
TermMax-ın Range Orders hissəsinə yenidən-qayıtmağa davam etdim, çünki dürüstcə desəm, əvvəlcə bunun sadəcə başqa bir order-book funksiyası olduğunu düşündüm.
Sonra cari rəqəmlərə baxdım və dizaynı bir az fərqli görməyə başladım.
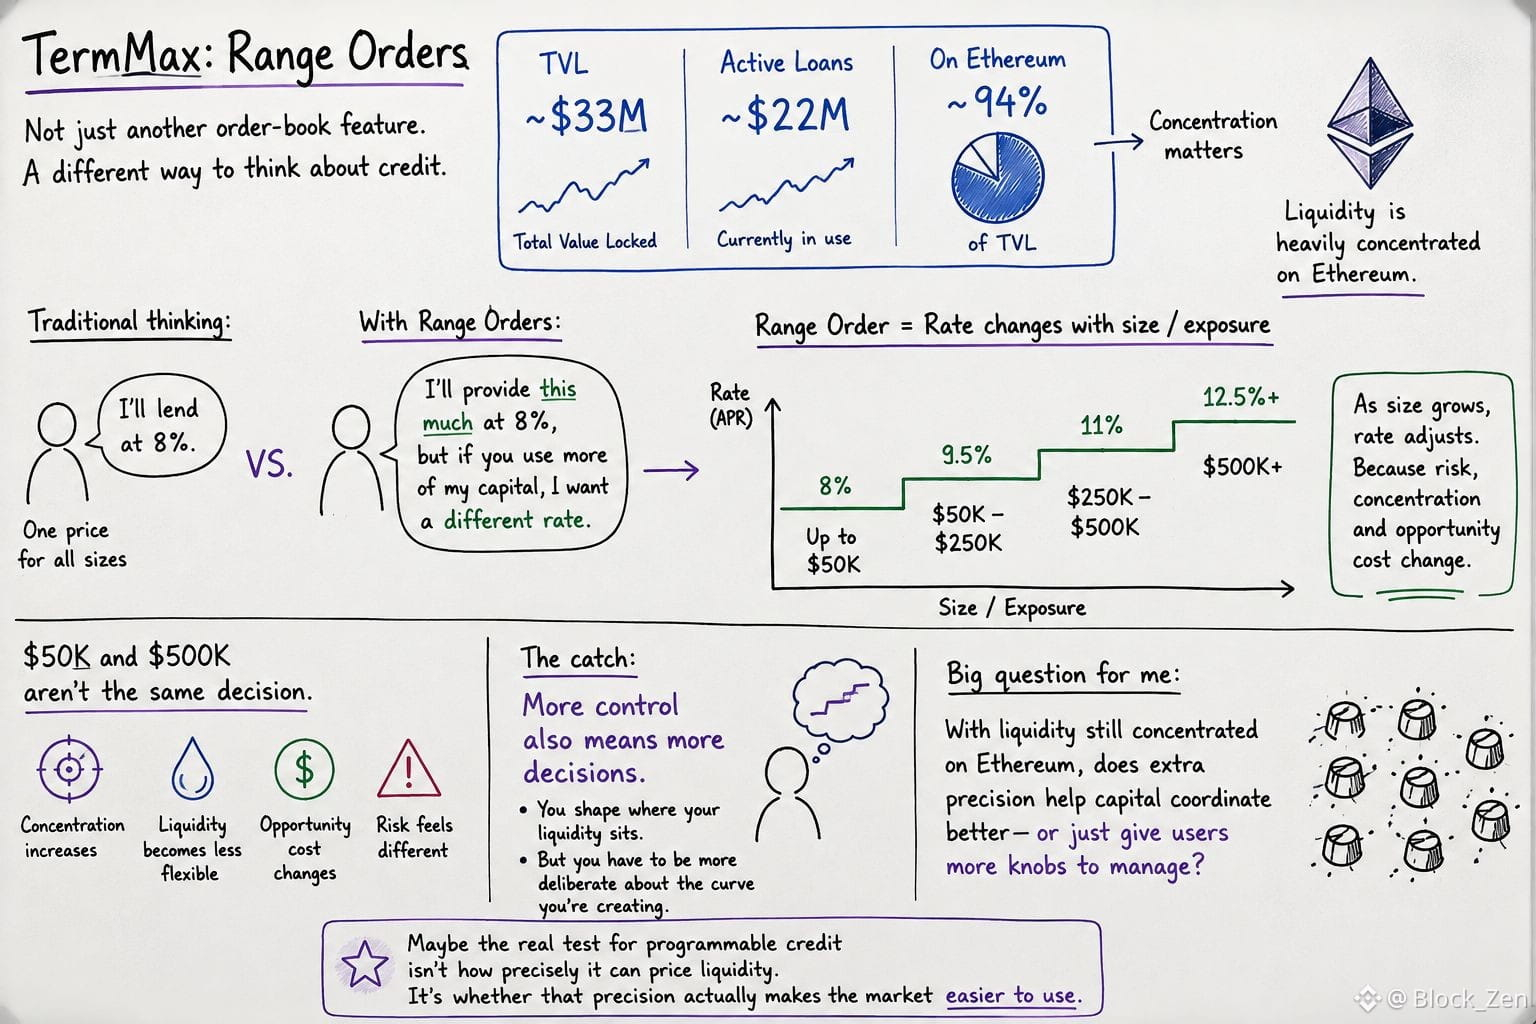
TermMax təxminən 33M$ TVL-ə malikdir, aktiv kreditlərdə isə təxminən 22M$ var; TVL-in isə təxminən 94%-i hələ də Ethereum üzərindədir.
Məni ən çox cəlb edən məqam Range Order-in ölçüyə necə yanaşması oldu.
Kredit verən sadəcə “8%-ə borc verəcəyəm” demir.
Bu daha çox belədir: “Mən bunun bu qədərini 8%-lə təqdim edəcəyəm, amma siz mənim kapitalımdan daha çox istifadə etsəniz, fərqli bir faiz istəyirəm.”
Bu, mənim öz pulum haqqında düşünməyimə daha yaxındır.
Mən 50K$-ı müəyyən bir yerə qoymaqda tam rahat ola bilərəm, amma 500K$ məni duruxdurardı. Konsentrasiya fərqlidir. Təklif etdiyim likvidlik də fərqlidir. Hətta fürsət xərci belə fərqli hiss olunmağa başlayır.
Əvvəlcə bunu sadəcə daha yaxşı kredit qiymətqoymağı kimi gördüm.
Amma ilkin düşündüyüm bir tələ var.
Daha çox nəzarət də daha çox qərar deməkdir.
Likvidliyinizi harada yerləşdirəcəyinizi formalaşdıra bilərsiniz, amma yaratdığınız əyridə daha düşünülmüş olmalısınız.
Və likvidlik hələ də Ethereum-da çox cəmləşdiyi üçün özümə davamlı olaraq sual verirəm: bu əlavə dəqiqlik kapitalın daha yaxşı koordinasiya olunmasına həqiqətən kömək edir, yoxsa sadəcə istifadəçilərə idarəetmə üçün daha çox düymə verir.
Bəlkə də proqramlaşdırıla bilən kredit üçün real sınaq budur.
@termmax #termax
#termmax @TermMax
TermMax-ın Range Orders hissəsinə yenidən-qayıtmağa davam etdim, çünki dürüstcə desəm, əvvəlcə bunun sadəcə başqa bir order-book funksiyası olduğunu düşündüm.
Sonra cari rəqəmlərə baxdım və dizaynı bir az fərqli görməyə başladım.
TermMax təxminən 33M$ TVL-ə malikdir, aktiv kreditlərdə isə təxminən 22M$ var; TVL-in isə təxminən 94%-i hələ də Ethereum üzərindədir.
Məni ən çox cəlb edən məqam Range Order-in ölçüyə necə yanaşması oldu.
Kredit verən sadəcə “8%-ə borc verəcəyəm” demir.
Bu daha çox belədir: “Mən bunun bu qədərini 8%-lə təqdim edəcəyəm, amma siz mənim kapitalımdan daha çox istifadə etsəniz, fərqli bir faiz istəyirəm.”
Bu, mənim öz pulum haqqında düşünməyimə daha yaxındır.
Mən 50K$-ı müəyyən bir yerə qoymaqda tam rahat ola bilərəm, amma 500K$ məni duruxdurardı. Konsentrasiya fərqlidir. Təklif etdiyim likvidlik də fərqlidir. Hətta fürsət xərci belə fərqli hiss olunmağa başlayır.
Əvvəlcə bunu sadəcə daha yaxşı kredit qiymətqoymağı kimi gördüm.
Amma ilkin düşündüyüm bir tələ var.
Daha çox nəzarət də daha çox qərar deməkdir.
Likvidliyinizi harada yerləşdirəcəyinizi formalaşdıra bilərsiniz, amma yaratdığınız əyridə daha düşünülmüş olmalısınız.
Və likvidlik hələ də Ethereum-da çox cəmləşdiyi üçün özümə davamlı olaraq sual verirəm: bu əlavə dəqiqlik kapitalın daha yaxşı koordinasiya olunmasına həqiqətən kömək edir, yoxsa sadəcə istifadəçilərə idarəetmə üçün daha çox düymə verir.
Bəlkə də proqramlaşdırıla bilən kredit üçün real sınaq budur.
@TermMax #termax
TermMax-ın Range Orders hissəsinə yenidən-qayıtmağa davam etdim, çünki dürüstcə desəm, əvvəlcə bunun sadəcə başqa bir order-book funksiyası olduğunu düşündüm.
Sonra cari rəqəmlərə baxdım və dizaynı bir az fərqli görməyə başladım.
TermMax təxminən 33M$ TVL-ə malikdir, aktiv kreditlərdə isə təxminən 22M$ var; TVL-in isə təxminən 94%-i hələ də Ethereum üzərindədir.
Məni ən çox cəlb edən məqam Range Order-in ölçüyə necə yanaşması oldu.
Kredit verən sadəcə “8%-ə borc verəcəyəm” demir.
Bu daha çox belədir: “Mən bunun bu qədərini 8%-lə təqdim edəcəyəm, amma siz mənim kapitalımdan daha çox istifadə etsəniz, fərqli bir faiz istəyirəm.”
Bu, mənim öz pulum haqqında düşünməyimə daha yaxındır.
Mən 50K$-ı müəyyən bir yerə qoymaqda tam rahat ola bilərəm, amma 500K$ məni duruxdurardı. Konsentrasiya fərqlidir. Təklif etdiyim likvidlik də fərqlidir. Hətta fürsət xərci belə fərqli hiss olunmağa başlayır.
Əvvəlcə bunu sadəcə daha yaxşı kredit qiymətqoymağı kimi gördüm.
Amma ilkin düşündüyüm bir tələ var.
Daha çox nəzarət də daha çox qərar deməkdir.
Likvidliyinizi harada yerləşdirəcəyinizi formalaşdıra bilərsiniz, amma yaratdığınız əyridə daha düşünülmüş olmalısınız.
Və likvidlik hələ də Ethereum-da çox cəmləşdiyi üçün özümə davamlı olaraq sual verirəm: bu əlavə dəqiqlik kapitalın daha yaxşı koordinasiya olunmasına həqiqətən kömək edir, yoxsa sadəcə istifadəçilərə idarəetmə üçün daha çox düymə verir.
Bəlkə də proqramlaşdırıla bilən kredit üçün real sınaq budur.
@TermMax #termax
27
18
209
·
--
#dusk $DUSK @Dusk_Foundation
Mən DUSK-un Citadel quruluşuna baxırdım və bir balaca məsələ məni narahat edirdi: selektiv açıqlama sizin ifşa etdiyiniz məlumatı azaldır, amma bu, səlahiyyət verən (credential issuer) tərəfin rolunu daha da önəmli edə bilər.
Fikir özü olduqca sadədir. İstifadəçi yoxlanılır, lisenziya alır və daha sonra, məsələn, akkreditə olunmuş status, sanksiyalardan azadlıq və ya yurisdiksiya kimi məsələləri, şəxsiyyətin bütün qeydini göstərmədən sübut edə bilir.
Əvvəlcə düşündüm: yaxşıdır, hər yerdə həm daha az etibar, həm də daha az məlumat.
Sonra bunun arxasında nə baş verdiyini düşünməyə başladım.
Əvvəlki KYC qərarı hələ də haradansa gəlmişdi. Əgər həmin credential daşına (portable) bilirsə, eyni qərar müxtəlif qarşılıqlı əlaqələrdə yenidən istifadə oluna bilər — hər bir qurum prosesi yenidən başlamağa məcbur qalmır.
Bu faydalıdır.
Amma bu həm də o deməkdir ki, mən onu verən tərəfə daha çox bel bağlayıram.
Burada da vaxtla bağlı hissə diqqətimi çəkdi. Credential bu gün etibarlı ola bilər, amma sonradan eyni məna verməyəcək. Sanksiyalar dəyişir. Uyğunluq (eligibility) dəyişir. Uyğunluqla bağlı məlumatlar köhnəlir.
Ona görə də mənim gördüyüm tradeoff (mübadilə) çox sadədir:
verifikator daha az görür, amma issuer daha çox önəm daşıyır.
Bu da revokasiya (ləğvetmə), yenilik (freshness) və cavabdehlik (accountability) kimi məsələləri olduqca vacib edir.
Həmçinin elan olunan inteqrasiyaların sayından çox, insanların bu credential-lərdən həqiqətən də təkrar-təkrar istifadə edib-etmədiyini bilmək mənə daha maraqlıdır.
Çünki sonda kimsə bu credential-ə kifayət qədər etibar edib onun əsasında hərəkət etməlidir.
Əgər həmin credential köhnəlmiş və ya yanlışdırsa, mən yenə də düşünürəm:
əslində kim cavabdehdir?
@Dusk_Foundation #dusk $DUSK
Credential səhv və ya köhnəlmiş olduqda, ona görə kim cavabdeh olmalıdır?
#dusk $DUSK @Dusk
Mən DUSK-un Citadel quruluşuna baxırdım və bir balaca məsələ məni narahat edirdi: selektiv açıqlama sizin ifşa etdiyiniz məlumatı azaldır, amma bu, səlahiyyət verən (credential issuer) tərəfin rolunu daha da önəmli edə bilər.
Fikir özü olduqca sadədir. İstifadəçi yoxlanılır, lisenziya alır və daha sonra, məsələn, akkreditə olunmuş status, sanksiyalardan azadlıq və ya yurisdiksiya kimi məsələləri, şəxsiyyətin bütün qeydini göstərmədən sübut edə bilir.
Əvvəlcə düşündüm: yaxşıdır, hər yerdə həm daha az etibar, həm də daha az məlumat.
Sonra bunun arxasında nə baş verdiyini düşünməyə başladım.
Əvvəlki KYC qərarı hələ də haradansa gəlmişdi. Əgər həmin credential daşına (portable) bilirsə, eyni qərar müxtəlif qarşılıqlı əlaqələrdə yenidən istifadə oluna bilər — hər bir qurum prosesi yenidən başlamağa məcbur qalmır.
Bu faydalıdır.
Amma bu həm də o deməkdir ki, mən onu verən tərəfə daha çox bel bağlayıram.
Burada da vaxtla bağlı hissə diqqətimi çəkdi. Credential bu gün etibarlı ola bilər, amma sonradan eyni məna verməyəcək. Sanksiyalar dəyişir. Uyğunluq (eligibility) dəyişir. Uyğunluqla bağlı məlumatlar köhnəlir.
Ona görə də mənim gördüyüm tradeoff (mübadilə) çox sadədir:
verifikator daha az görür, amma issuer daha çox önəm daşıyır.
Bu da revokasiya (ləğvetmə), yenilik (freshness) və cavabdehlik (accountability) kimi məsələləri olduqca vacib edir.
Həmçinin elan olunan inteqrasiyaların sayından çox, insanların bu credential-lərdən həqiqətən də təkrar-təkrar istifadə edib-etmədiyini bilmək mənə daha maraqlıdır.
Çünki sonda kimsə bu credential-ə kifayət qədər etibar edib onun əsasında hərəkət etməlidir.
Əgər həmin credential köhnəlmiş və ya yanlışdırsa, mən yenə də düşünürəm:
əslində kim cavabdehdir?
@Dusk #dusk $DUSK
Credential səhv və ya köhnəlmiş olduqda, ona görə kim cavabdeh olmalıdır?
Mən DUSK-un Citadel quruluşuna baxırdım və bir balaca məsələ məni narahat edirdi: selektiv açıqlama sizin ifşa etdiyiniz məlumatı azaldır, amma bu, səlahiyyət verən (credential issuer) tərəfin rolunu daha da önəmli edə bilər.
Fikir özü olduqca sadədir. İstifadəçi yoxlanılır, lisenziya alır və daha sonra, məsələn, akkreditə olunmuş status, sanksiyalardan azadlıq və ya yurisdiksiya kimi məsələləri, şəxsiyyətin bütün qeydini göstərmədən sübut edə bilir.
Əvvəlcə düşündüm: yaxşıdır, hər yerdə həm daha az etibar, həm də daha az məlumat.
Sonra bunun arxasında nə baş verdiyini düşünməyə başladım.
Əvvəlki KYC qərarı hələ də haradansa gəlmişdi. Əgər həmin credential daşına (portable) bilirsə, eyni qərar müxtəlif qarşılıqlı əlaqələrdə yenidən istifadə oluna bilər — hər bir qurum prosesi yenidən başlamağa məcbur qalmır.
Bu faydalıdır.
Amma bu həm də o deməkdir ki, mən onu verən tərəfə daha çox bel bağlayıram.
Burada da vaxtla bağlı hissə diqqətimi çəkdi. Credential bu gün etibarlı ola bilər, amma sonradan eyni məna verməyəcək. Sanksiyalar dəyişir. Uyğunluq (eligibility) dəyişir. Uyğunluqla bağlı məlumatlar köhnəlir.
Ona görə də mənim gördüyüm tradeoff (mübadilə) çox sadədir:
verifikator daha az görür, amma issuer daha çox önəm daşıyır.
Bu da revokasiya (ləğvetmə), yenilik (freshness) və cavabdehlik (accountability) kimi məsələləri olduqca vacib edir.
Həmçinin elan olunan inteqrasiyaların sayından çox, insanların bu credential-lərdən həqiqətən də təkrar-təkrar istifadə edib-etmədiyini bilmək mənə daha maraqlıdır.
Çünki sonda kimsə bu credential-ə kifayət qədər etibar edib onun əsasında hərəkət etməlidir.
Əgər həmin credential köhnəlmiş və ya yanlışdırsa, mən yenə də düşünürəm:
əslində kim cavabdehdir?
@Dusk #dusk $DUSK
Credential səhv və ya köhnəlmiş olduqda, ona görə kim cavabdeh olmalıdır?
The credential issuer
67%
The verifier
33%
Both equally
0%
3 Səslər • Səsvermə bağlanıb
75
28
288
·
--
#dusk $DUSK @Dusk_Foundation
DuskEVM-də bir qəribə ziddiyyətə daim qayıdırdım: hazırda bazar DUSK-u səssiz bir $0.064 aktiv kimi qiymətləndirir, 24 saatlıq həcmdə təxminən $4.1M var; halbuki arxitektura DUSK-u EVM-ə ilk addım kimi səssizcə irəli aparır.
Solidity-ni tətbiq etməzdən əvvəl DUSK-u DuskDS-dən körpüləyirsiniz. DuskEVM-də qaz (gas) aktivinə çevrilir, DuskDS isə ödəniş (settlement) və data-mövcudluğu (data-availability) qat olaraq qalır.
Bu əvvəlcə mənə adi testnet “qoşulma” (plumbing) kimi görünmüşdü.
Sonra həmin ziddiyyət oturdu.
DuskEVM EVM tərtibatçılarına tanış hiss yaratmalıdır, amma ilk iqtisadi addım heç cür Ethereum-a bənzəmir. Sən əvvəlcə Dusk-ın öz settlement qatından daxil olursan.
Yəni uyğunluq (compatibility) hekayəsi ilə settlement hekayəsi bir-birinə qarşı iki istiqamətə dartır: bir tərəfdə tanış icra (execution), digər tərəfdə isə məqsədli şəkildə Dusk-yerli asılılıq.
Və bu, körpüdən (bridge) daha çox əhəmiyyət daşıya bilər.
Əgər tərtibatçılar zamanla DuskEVM-dən məxfilik tələb edən maliyyə tətbiqləri üçün istifadə etsələr, sual təkcə EVM-in tanış hiss edib-etməməsi deyil. Əsas məsələ odur ki, tətbiqin elə işləmə tərzini müəyyən edən amillərdən biri kimi DuskDS-ə olan bu əsas bağlılıq rol oynayırmı.
Hazırda DUSK hələ də təxminən altı sent ətrafında ticarət edərkən, bazar bu fərqi çox da qiymətləndirmirmiş kimi görünmür.
Bilmirəm bunun səbəbi arxitekturanın hələ erkən olmasıdır, yoxsa düşündüyüm qədər əhəmiyyətli olmayan asılılığın nəticədə o qədər də fərq yaratmamasıdır.
Həqiqi tətbiqlər gələndən sonra hansının haqlı olduğu ortaya çıxacaq?
@Dusk_Foundation #dusk $DUSK
DuskEVM-in uzunmüddətli qəbulunda daha önəmli olan nədir?
#dusk $DUSK @Dusk
DuskEVM-də bir qəribə ziddiyyətə daim qayıdırdım: hazırda bazar DUSK-u səssiz bir $0.064 aktiv kimi qiymətləndirir, 24 saatlıq həcmdə təxminən $4.1M var; halbuki arxitektura DUSK-u EVM-ə ilk addım kimi səssizcə irəli aparır.
Solidity-ni tətbiq etməzdən əvvəl DUSK-u DuskDS-dən körpüləyirsiniz. DuskEVM-də qaz (gas) aktivinə çevrilir, DuskDS isə ödəniş (settlement) və data-mövcudluğu (data-availability) qat olaraq qalır.
Bu əvvəlcə mənə adi testnet “qoşulma” (plumbing) kimi görünmüşdü.
Sonra həmin ziddiyyət oturdu.
DuskEVM EVM tərtibatçılarına tanış hiss yaratmalıdır, amma ilk iqtisadi addım heç cür Ethereum-a bənzəmir. Sən əvvəlcə Dusk-ın öz settlement qatından daxil olursan.
Yəni uyğunluq (compatibility) hekayəsi ilə settlement hekayəsi bir-birinə qarşı iki istiqamətə dartır: bir tərəfdə tanış icra (execution), digər tərəfdə isə məqsədli şəkildə Dusk-yerli asılılıq.
Və bu, körpüdən (bridge) daha çox əhəmiyyət daşıya bilər.
Əgər tərtibatçılar zamanla DuskEVM-dən məxfilik tələb edən maliyyə tətbiqləri üçün istifadə etsələr, sual təkcə EVM-in tanış hiss edib-etməməsi deyil. Əsas məsələ odur ki, tətbiqin elə işləmə tərzini müəyyən edən amillərdən biri kimi DuskDS-ə olan bu əsas bağlılıq rol oynayırmı.
Hazırda DUSK hələ də təxminən altı sent ətrafında ticarət edərkən, bazar bu fərqi çox da qiymətləndirmirmiş kimi görünmür.
Bilmirəm bunun səbəbi arxitekturanın hələ erkən olmasıdır, yoxsa düşündüyüm qədər əhəmiyyətli olmayan asılılığın nəticədə o qədər də fərq yaratmamasıdır.
Həqiqi tətbiqlər gələndən sonra hansının haqlı olduğu ortaya çıxacaq?
@Dusk #dusk $DUSK
DuskEVM-in uzunmüddətli qəbulunda daha önəmli olan nədir?
DuskEVM-də bir qəribə ziddiyyətə daim qayıdırdım: hazırda bazar DUSK-u səssiz bir $0.064 aktiv kimi qiymətləndirir, 24 saatlıq həcmdə təxminən $4.1M var; halbuki arxitektura DUSK-u EVM-ə ilk addım kimi səssizcə irəli aparır.
Solidity-ni tətbiq etməzdən əvvəl DUSK-u DuskDS-dən körpüləyirsiniz. DuskEVM-də qaz (gas) aktivinə çevrilir, DuskDS isə ödəniş (settlement) və data-mövcudluğu (data-availability) qat olaraq qalır.
Bu əvvəlcə mənə adi testnet “qoşulma” (plumbing) kimi görünmüşdü.
Sonra həmin ziddiyyət oturdu.
DuskEVM EVM tərtibatçılarına tanış hiss yaratmalıdır, amma ilk iqtisadi addım heç cür Ethereum-a bənzəmir. Sən əvvəlcə Dusk-ın öz settlement qatından daxil olursan.
Yəni uyğunluq (compatibility) hekayəsi ilə settlement hekayəsi bir-birinə qarşı iki istiqamətə dartır: bir tərəfdə tanış icra (execution), digər tərəfdə isə məqsədli şəkildə Dusk-yerli asılılıq.
Və bu, körpüdən (bridge) daha çox əhəmiyyət daşıya bilər.
Əgər tərtibatçılar zamanla DuskEVM-dən məxfilik tələb edən maliyyə tətbiqləri üçün istifadə etsələr, sual təkcə EVM-in tanış hiss edib-etməməsi deyil. Əsas məsələ odur ki, tətbiqin elə işləmə tərzini müəyyən edən amillərdən biri kimi DuskDS-ə olan bu əsas bağlılıq rol oynayırmı.
Hazırda DUSK hələ də təxminən altı sent ətrafında ticarət edərkən, bazar bu fərqi çox da qiymətləndirmirmiş kimi görünmür.
Bilmirəm bunun səbəbi arxitekturanın hələ erkən olmasıdır, yoxsa düşündüyüm qədər əhəmiyyətli olmayan asılılığın nəticədə o qədər də fərq yaratmamasıdır.
Həqiqi tətbiqlər gələndən sonra hansının haqlı olduğu ortaya çıxacaq?
@Dusk #dusk $DUSK
DuskEVM-in uzunmüddətli qəbulunda daha önəmli olan nədir?
EVM compatibility
67%
DuskDS settlement
0%
Privacy-native apps
33%
6 Səslər • Səsvermə bağlanıb
62
31
571
·
--
Men @TermMax Alpha’nın Çift İnvestisiya sərmayəsinə baxmağa davam edirdim və APY-dən daha çox fərqlənən bir ziddiyyət diqqətimi çəkdi.
Cari interfeys təxminən 50% gəlir (yield) reklam edir, amma mənim üçün daha maraqlı olan məqam budur: həmin yield haradan gəlir—USDT-niz effektiv şəkildə put likvidliyinin (put liquidity) təminatçısı kimi çıxış edir.
Əgər qiymət strike səviyyəsindən yuxarı qalarsa, siz USDT-ni və mükafatı (premium) saxlayırsınız. Əgər qiymət aşağı düşərsə, USDT sizin seçdiyiniz strike-a uyğun olaraq aktivə çevrilə bilər.
Beləliklə, cəlbedici yield daha az aşkar bir şərtlə gəlir: likvidliyin tam şəkildə likvid qala bilməməsi mümkündür.
TermMax-ın sənədlərində deyilir ki, depozitə qoyulan aktivlər artıq opsiya alıcıları tərəfindən borclanıbsa, erkən çıxarış (early withdrawal) yetkinliyə (maturity) qədər mümkün olmaya bilər.
Bu, məhsul haqqında düşüncəmə necə təsir etdiyini dəyişir.
APY sizə həqiqətən də sadəcə USDT-nin park edilməsinə görə ödəmir. Siz bu likvidliyi opsiyanın o biri tərəfini götürən birinə təqdim etməyə görə kompensasiya alırsınız.
Bazar sərt şəkildə hərəkət edərsə, bu fərq daha da önəmli olur.
Siz eyni zamanda kapitala daha az çeviklik qazanaraq qazanclı ola bilərsiniz.
Mən maraqlanıram: əsas APY başlıqlardakı cazibəsini itirdikdən sonra istifadəçilər bu güzəşti (trade-off) qiymətləndirəcəkmi?
Buradakı əsas ziddiyyət yield ilə likvidlik arasındadır: gəliri cəlbedici edə bilən eyni mexanizm kapitalı daha az çevik də edə bilər.
@termmax #termmax
Men @TermMax Alpha’nın Çift İnvestisiya sərmayəsinə baxmağa davam edirdim və APY-dən daha çox fərqlənən bir ziddiyyət diqqətimi çəkdi.
Cari interfeys təxminən 50% gəlir (yield) reklam edir, amma mənim üçün daha maraqlı olan məqam budur: həmin yield haradan gəlir—USDT-niz effektiv şəkildə put likvidliyinin (put liquidity) təminatçısı kimi çıxış edir.
Əgər qiymət strike səviyyəsindən yuxarı qalarsa, siz USDT-ni və mükafatı (premium) saxlayırsınız. Əgər qiymət aşağı düşərsə, USDT sizin seçdiyiniz strike-a uyğun olaraq aktivə çevrilə bilər.
Beləliklə, cəlbedici yield daha az aşkar bir şərtlə gəlir: likvidliyin tam şəkildə likvid qala bilməməsi mümkündür.
TermMax-ın sənədlərində deyilir ki, depozitə qoyulan aktivlər artıq opsiya alıcıları tərəfindən borclanıbsa, erkən çıxarış (early withdrawal) yetkinliyə (maturity) qədər mümkün olmaya bilər.
Bu, məhsul haqqında düşüncəmə necə təsir etdiyini dəyişir.
APY sizə həqiqətən də sadəcə USDT-nin park edilməsinə görə ödəmir. Siz bu likvidliyi opsiyanın o biri tərəfini götürən birinə təqdim etməyə görə kompensasiya alırsınız.
Bazar sərt şəkildə hərəkət edərsə, bu fərq daha da önəmli olur.
Siz eyni zamanda kapitala daha az çeviklik qazanaraq qazanclı ola bilərsiniz.
Mən maraqlanıram: əsas APY başlıqlardakı cazibəsini itirdikdən sonra istifadəçilər bu güzəşti (trade-off) qiymətləndirəcəkmi?
Buradakı əsas ziddiyyət yield ilə likvidlik arasındadır: gəliri cəlbedici edə bilən eyni mexanizm kapitalı daha az çevik də edə bilər.
@TermMax #termmax
Cari interfeys təxminən 50% gəlir (yield) reklam edir, amma mənim üçün daha maraqlı olan məqam budur: həmin yield haradan gəlir—USDT-niz effektiv şəkildə put likvidliyinin (put liquidity) təminatçısı kimi çıxış edir.
Əgər qiymət strike səviyyəsindən yuxarı qalarsa, siz USDT-ni və mükafatı (premium) saxlayırsınız. Əgər qiymət aşağı düşərsə, USDT sizin seçdiyiniz strike-a uyğun olaraq aktivə çevrilə bilər.
Beləliklə, cəlbedici yield daha az aşkar bir şərtlə gəlir: likvidliyin tam şəkildə likvid qala bilməməsi mümkündür.
TermMax-ın sənədlərində deyilir ki, depozitə qoyulan aktivlər artıq opsiya alıcıları tərəfindən borclanıbsa, erkən çıxarış (early withdrawal) yetkinliyə (maturity) qədər mümkün olmaya bilər.
Bu, məhsul haqqında düşüncəmə necə təsir etdiyini dəyişir.
APY sizə həqiqətən də sadəcə USDT-nin park edilməsinə görə ödəmir. Siz bu likvidliyi opsiyanın o biri tərəfini götürən birinə təqdim etməyə görə kompensasiya alırsınız.
Bazar sərt şəkildə hərəkət edərsə, bu fərq daha da önəmli olur.
Siz eyni zamanda kapitala daha az çeviklik qazanaraq qazanclı ola bilərsiniz.
Mən maraqlanıram: əsas APY başlıqlardakı cazibəsini itirdikdən sonra istifadəçilər bu güzəşti (trade-off) qiymətləndirəcəkmi?
Buradakı əsas ziddiyyət yield ilə likvidlik arasındadır: gəliri cəlbedici edə bilən eyni mexanizm kapitalı daha az çevik də edə bilər.
@TermMax #termmax
38
13
314
·
--
#termmax @termmax
Keçmişdə elə düşünürdüm ki, TermMax əsasən bir problemi həll edir: sabit faizli kreditləşməni onçeynə gətirmək. Dizayn üzərində daha çox vaxt sərf etdikcə isə daha çətin problemin likvidlik hərəkət etməyə başlayanda həmin sabit kreditə nə baş verdiyi olduğunu düşünürəm.
Məhz burada mənim üçün arxitektura daha maraqlı oldu.
GT strukturu girovu və borcu bir mövqeyə yerləşdirir, LTV limitləri isə risk sərhədini daha aydın görməyə imkan verir. Range Orders isə daha da irəli gedərək borc verənlərə likvidliyin daha çoxu istifadə olunduqca onların tələb etdikləri faiz dərəcəsinin necə dəyişdiyini ifadə etmək imkanı verir.
Bu incə fərq önəmlidir.
Deməkdir ki, bazar yalnız kapitalı qiymətə görə uyğunlaşdırmır. O, ölçü, faiz dərəcəsi, müddət və likvidlik üstünlüyü arasında bir əlaqəni ifadə etməyə başlaya bilər.
Amma çeviklik riski aradan qaldırmır. Sadəcə mürəkkəbliyin bir hissəsini başqa yerə köçürür.
Ləğvlər yenə də bazarın likvidliyindən asılıdır. Sabit mövqelər yenə də etibarlı çıxış yolları tələb edir. İdarəetmə isə yerli düzəlişi daha geniş risk hadisəsinə çevirmədən parametrləri dəyişməlidir.
Elə buna görə Smart Unwind də diqqətimi çəkdi. Sabit mövqe yalnız sistemin onu ilkin şərtlər artıq rahat görünməyəndə idarə edə bilməsi qədər yararlıdır.
Ona görə də indi TermMax-ı daha çox əsas başlıq faiz dərəcəsi üçün izləyirəm, yoxsa likvidlik incələşəndə nə baş verdiyi üçün.
Proqramlaşdırıla bilən kredit, likvidliyi bu əminliyin qiyməti etmədən sabit faizlərin əminliyini qoruyub saxlaya bilərmi?
#TermMax @termmax
#termmax @TermMax
Keçmişdə elə düşünürdüm ki, TermMax əsasən bir problemi həll edir: sabit faizli kreditləşməni onçeynə gətirmək. Dizayn üzərində daha çox vaxt sərf etdikcə isə daha çətin problemin likvidlik hərəkət etməyə başlayanda həmin sabit kreditə nə baş verdiyi olduğunu düşünürəm.
Məhz burada mənim üçün arxitektura daha maraqlı oldu.
GT strukturu girovu və borcu bir mövqeyə yerləşdirir, LTV limitləri isə risk sərhədini daha aydın görməyə imkan verir. Range Orders isə daha da irəli gedərək borc verənlərə likvidliyin daha çoxu istifadə olunduqca onların tələb etdikləri faiz dərəcəsinin necə dəyişdiyini ifadə etmək imkanı verir.
Bu incə fərq önəmlidir.
Deməkdir ki, bazar yalnız kapitalı qiymətə görə uyğunlaşdırmır. O, ölçü, faiz dərəcəsi, müddət və likvidlik üstünlüyü arasında bir əlaqəni ifadə etməyə başlaya bilər.
Amma çeviklik riski aradan qaldırmır. Sadəcə mürəkkəbliyin bir hissəsini başqa yerə köçürür.
Ləğvlər yenə də bazarın likvidliyindən asılıdır. Sabit mövqelər yenə də etibarlı çıxış yolları tələb edir. İdarəetmə isə yerli düzəlişi daha geniş risk hadisəsinə çevirmədən parametrləri dəyişməlidir.
Elə buna görə Smart Unwind də diqqətimi çəkdi. Sabit mövqe yalnız sistemin onu ilkin şərtlər artıq rahat görünməyəndə idarə edə bilməsi qədər yararlıdır.
Ona görə də indi TermMax-ı daha çox əsas başlıq faiz dərəcəsi üçün izləyirəm, yoxsa likvidlik incələşəndə nə baş verdiyi üçün.
Proqramlaşdırıla bilən kredit, likvidliyi bu əminliyin qiyməti etmədən sabit faizlərin əminliyini qoruyub saxlaya bilərmi?
#TermMax @TermMax
Keçmişdə elə düşünürdüm ki, TermMax əsasən bir problemi həll edir: sabit faizli kreditləşməni onçeynə gətirmək. Dizayn üzərində daha çox vaxt sərf etdikcə isə daha çətin problemin likvidlik hərəkət etməyə başlayanda həmin sabit kreditə nə baş verdiyi olduğunu düşünürəm.
Məhz burada mənim üçün arxitektura daha maraqlı oldu.
GT strukturu girovu və borcu bir mövqeyə yerləşdirir, LTV limitləri isə risk sərhədini daha aydın görməyə imkan verir. Range Orders isə daha da irəli gedərək borc verənlərə likvidliyin daha çoxu istifadə olunduqca onların tələb etdikləri faiz dərəcəsinin necə dəyişdiyini ifadə etmək imkanı verir.
Bu incə fərq önəmlidir.
Deməkdir ki, bazar yalnız kapitalı qiymətə görə uyğunlaşdırmır. O, ölçü, faiz dərəcəsi, müddət və likvidlik üstünlüyü arasında bir əlaqəni ifadə etməyə başlaya bilər.
Amma çeviklik riski aradan qaldırmır. Sadəcə mürəkkəbliyin bir hissəsini başqa yerə köçürür.
Ləğvlər yenə də bazarın likvidliyindən asılıdır. Sabit mövqelər yenə də etibarlı çıxış yolları tələb edir. İdarəetmə isə yerli düzəlişi daha geniş risk hadisəsinə çevirmədən parametrləri dəyişməlidir.
Elə buna görə Smart Unwind də diqqətimi çəkdi. Sabit mövqe yalnız sistemin onu ilkin şərtlər artıq rahat görünməyəndə idarə edə bilməsi qədər yararlıdır.
Ona görə də indi TermMax-ı daha çox əsas başlıq faiz dərəcəsi üçün izləyirəm, yoxsa likvidlik incələşəndə nə baş verdiyi üçün.
Proqramlaşdırıla bilən kredit, likvidliyi bu əminliyin qiyməti etmədən sabit faizlərin əminliyini qoruyub saxlaya bilərmi?
#TermMax @TermMax
31
15
256
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
BTCBreaks80K
12,279 baxış
Müzakirə edir: 405
🚨 BİTKOIN 80 MİN DOLLAR FOKUSDA QAYIDI! 🔥
BTC $78K zonasını bərpa etdikdən sonra $80,000 psixoloji müqavimətinə doğru irəliləyir. Səliqəli yüksəliş qırılması və $80K-dan yuxarı tutmaq $82K–$85K növbəti hədəfə gətirə bilər. 📈
Amma treyderlər rəddetmə zonasını diqqətlə izləməlidir — $77K–$78K itirilsə, bu, yenidən geri çəkilməni tetik edə bilər.
🎯 Əsas səviyyələr:
• 🔥 Qırılma: $80K
• 🚀 Növbəti zona: $82K–$85K
• ⚠️ Dəstək: $77K–$78K
$80K sadəcə bir rəqəm deyil — bu, öküzlərin fəth etməli olduğu səviyyədir.
Biz növbəti BTC qırılmasını görməyə yaxınıq? 👇
#bitcoin #BTC #BinanceSquare #btcbreaks80k
$BTC
ASHFAQ NAEEM
·3 bəyənmə
·3.7k baxış
比特币突破8万
19,400 baxış
Müzakirə edir: 71
BuffettBecomesBerkshireChairmanEmeritus
163 baxış
Müzakirə edir: 51