
B I T G A L
673 Paylaşımlar
B I T G A L
Şikayət et
İstifadəçini blokla
Empowering smarter crypto decisions with actionable insights, market analysis & data-driven strategies.📈
Açıq ticarət
Daimi treyder
1.7 il
63 İzlənilir
1.5K+ İzləyicilər
2.2K+ Bəyəndi
Postlar
Portfel
Hamısı
Sitatlar
BƏRKİDİLDİ
·
--
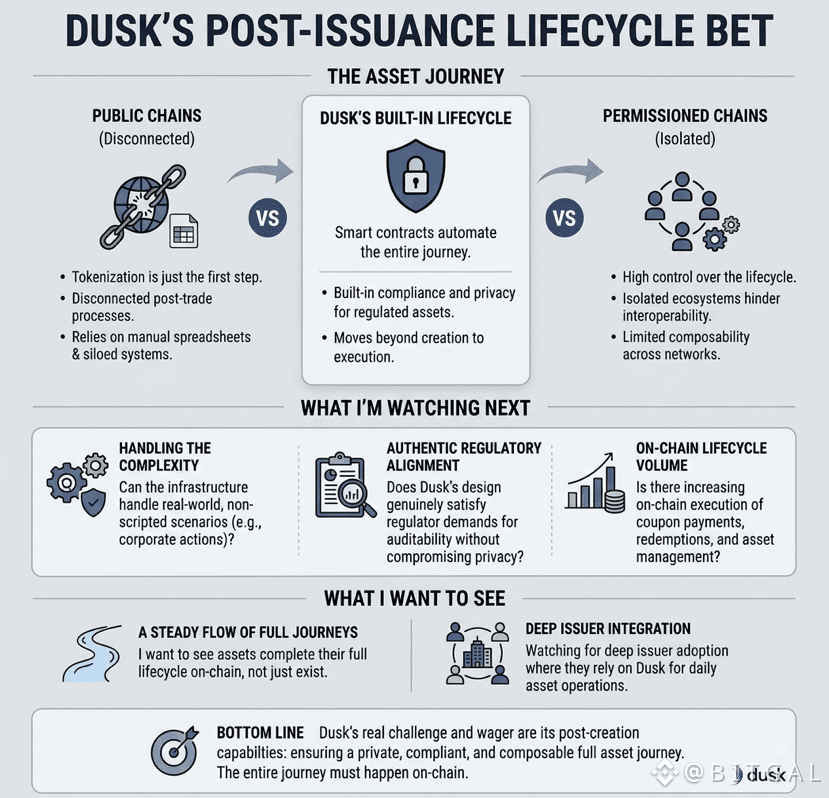
Bu gün tokenləşdirilmiş istiqrazlar haqqında oxumağa başladım və elə düşündüm ki, aktiv yaradıldıqdan sonra hər şey necə baş verir. 👀
İstiqrazın arxasında çox iş gedir. Kiminsə mülkiyyəti izləməsi, ödənişləri idarə etməsi, sonda qaytarmanı həll etməsi və düzgün insanların onlara düşəni aldığından əmin olması lazımdır.
Bu da mənə anladır ki, maliyyə aktivini blokçeynə yerləşdirmək sadəcə token yaratmaq deyil. Əgər qalan proses hələ də elektron cədvəllərdən və əl ilə işdən asılıdırsa, blokçeyn işin yalnız kiçik bir hissəsini dəyişib.
Başqa bir problem də var. Maliyyə məlumatları hər zaman ictimai ola bilməz. İnvestorlara məxfilik lazım ola bilər, amma müəyyən səlahiyyətli tərəflərə də yoxlamalar və ya hesabat tələb olunduqda giriş lazımdır.
Məhz buna görə Dusk-ı maraqlı hesab edirəm. Onun dizaynı, tənzimlənən aktivlərə onçeyn infrastrukturundan istifadə etməyə imkan verərkən, zəruri olduqda həssas məlumatların qorunmasını ön planda tutur. 🔐
Düşünürəm ki, əsas çətinlik aktiv artıq canlı olduqdan sonra baş verənlərin hamısı olacaq. Real maliyyə məhsulları nadir hallarda mükəmməl ssenari üzrə işləyir, ona görə infrastruktur da mürəkkəb vəziyyətlərin öhdəsindən gəlməlidir.
Dusk inkişaf etdikcə məhz o hissəni izləyəcəyəm.
Təkcə aktivin onçeyndə mövcud ola bilməsi yox, onun bütün yolunun da orada baş verib-verməməsidir. 🤔
@Dusk_Foundation $DUSK #dusk
Bu gün tokenləşdirilmiş istiqrazlar haqqında oxumağa başladım və elə düşündüm ki, aktiv yaradıldıqdan sonra hər şey necə baş verir. 👀
İstiqrazın arxasında çox iş gedir. Kiminsə mülkiyyəti izləməsi, ödənişləri idarə etməsi, sonda qaytarmanı həll etməsi və düzgün insanların onlara düşəni aldığından əmin olması lazımdır.
Bu da mənə anladır ki, maliyyə aktivini blokçeynə yerləşdirmək sadəcə token yaratmaq deyil. Əgər qalan proses hələ də elektron cədvəllərdən və əl ilə işdən asılıdırsa, blokçeyn işin yalnız kiçik bir hissəsini dəyişib.
Başqa bir problem də var. Maliyyə məlumatları hər zaman ictimai ola bilməz. İnvestorlara məxfilik lazım ola bilər, amma müəyyən səlahiyyətli tərəflərə də yoxlamalar və ya hesabat tələb olunduqda giriş lazımdır.
Məhz buna görə Dusk-ı maraqlı hesab edirəm. Onun dizaynı, tənzimlənən aktivlərə onçeyn infrastrukturundan istifadə etməyə imkan verərkən, zəruri olduqda həssas məlumatların qorunmasını ön planda tutur. 🔐
Düşünürəm ki, əsas çətinlik aktiv artıq canlı olduqdan sonra baş verənlərin hamısı olacaq. Real maliyyə məhsulları nadir hallarda mükəmməl ssenari üzrə işləyir, ona görə infrastruktur da mürəkkəb vəziyyətlərin öhdəsindən gəlməlidir.
Dusk inkişaf etdikcə məhz o hissəni izləyəcəyəm.
Təkcə aktivin onçeyndə mövcud ola bilməsi yox, onun bütün yolunun da orada baş verib-verməməsidir. 🤔
@Dusk $DUSK #dusk
İstiqrazın arxasında çox iş gedir. Kiminsə mülkiyyəti izləməsi, ödənişləri idarə etməsi, sonda qaytarmanı həll etməsi və düzgün insanların onlara düşəni aldığından əmin olması lazımdır.
Bu da mənə anladır ki, maliyyə aktivini blokçeynə yerləşdirmək sadəcə token yaratmaq deyil. Əgər qalan proses hələ də elektron cədvəllərdən və əl ilə işdən asılıdırsa, blokçeyn işin yalnız kiçik bir hissəsini dəyişib.
Başqa bir problem də var. Maliyyə məlumatları hər zaman ictimai ola bilməz. İnvestorlara məxfilik lazım ola bilər, amma müəyyən səlahiyyətli tərəflərə də yoxlamalar və ya hesabat tələb olunduqda giriş lazımdır.
Məhz buna görə Dusk-ı maraqlı hesab edirəm. Onun dizaynı, tənzimlənən aktivlərə onçeyn infrastrukturundan istifadə etməyə imkan verərkən, zəruri olduqda həssas məlumatların qorunmasını ön planda tutur. 🔐
Düşünürəm ki, əsas çətinlik aktiv artıq canlı olduqdan sonra baş verənlərin hamısı olacaq. Real maliyyə məhsulları nadir hallarda mükəmməl ssenari üzrə işləyir, ona görə infrastruktur da mürəkkəb vəziyyətlərin öhdəsindən gəlməlidir.
Dusk inkişaf etdikcə məhz o hissəni izləyəcəyəm.
Təkcə aktivin onçeyndə mövcud ola bilməsi yox, onun bütün yolunun da orada baş verib-verməməsidir. 🤔
@Dusk $DUSK #dusk
11
9
105
BƏRKİDİLDİ
·
--
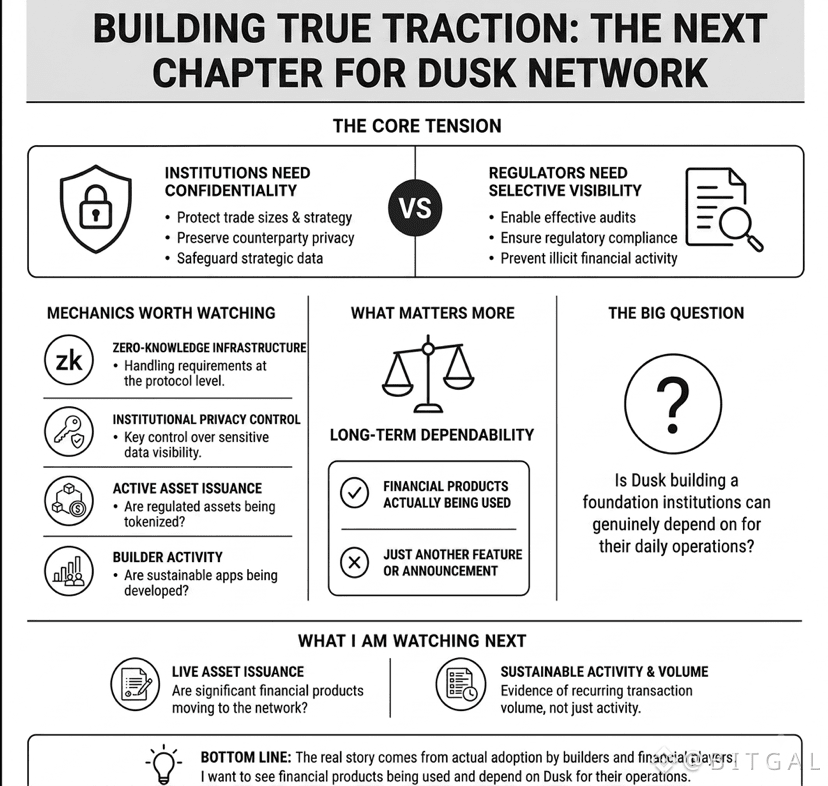
Bu gün bir neçə Dusk yeniləməsinə baxırdım və özümə olduqca sadə bir sual verdim: şəbəkənin həqiqətən dartınma (traksion) qazandığını nəyin mənə göstərdiyini nədir? 🤔
Daha çox düşündükcə cavabın başqa bir funksiya və ya başqa bir elan olmadığını anladım. Şəbəkədə maliyyə məhsullarının həqiqətən istifadə olunmasını görmək olardı.
Dusk çox xüsusi bir fəaliyyət növü üçün qurulur. Tənzimlənən aktivlər məxfilik tələb edir, amma həm də məlumatı kimlərin görə və yoxlaya biləcəyi ilə bağlı qaydalar lazımdır. Bu isə sadəcə bir tokeni blokçeynə yerləşdirməkdən qat-qat daha çətin bir məsələdir.
Diqqətimi çəkən budur ki, Dusk bu tələbləri infrastruktur səviyyəsində həll etməyə çalışır. Bu yaxşı işləsə, institutlara blokçendən istifadə etməyə imkan verə bilər—hər şeyi məxfi saxlamaqla hər şeyi görünən etmək arasında seçim etmədən. 🔐
Amma məncə, real hekayə daha çox qurucu və maliyyə oyunçusu ondan istifadə etməyə başlayanda ortaya çıxacaq. Aktivlər həqiqətən emissiya olunurmu? Tranzaksiyalar mütəmadi olaraq baş verir? Tətbiqlər davamlı fəaliyyət yaradırmı?
Mən şəxsən bunları müşahidə əlamətləri kimi görərdim.
Texnologiya maraqlıdır, amma onun həqiqətən insanların arxalandığı bir şeyə çevrilməsini görmək istəyirəm.
Məncə, @Dusk_Foundation üçün növbəti fəsil də məhz buradan maraqlı olur. 👀
$DUSK #dusk
Bu gün bir neçə Dusk yeniləməsinə baxırdım və özümə olduqca sadə bir sual verdim: şəbəkənin həqiqətən dartınma (traksion) qazandığını nəyin mənə göstərdiyini nədir? 🤔
Daha çox düşündükcə cavabın başqa bir funksiya və ya başqa bir elan olmadığını anladım. Şəbəkədə maliyyə məhsullarının həqiqətən istifadə olunmasını görmək olardı.
Dusk çox xüsusi bir fəaliyyət növü üçün qurulur. Tənzimlənən aktivlər məxfilik tələb edir, amma həm də məlumatı kimlərin görə və yoxlaya biləcəyi ilə bağlı qaydalar lazımdır. Bu isə sadəcə bir tokeni blokçeynə yerləşdirməkdən qat-qat daha çətin bir məsələdir.
Diqqətimi çəkən budur ki, Dusk bu tələbləri infrastruktur səviyyəsində həll etməyə çalışır. Bu yaxşı işləsə, institutlara blokçendən istifadə etməyə imkan verə bilər—hər şeyi məxfi saxlamaqla hər şeyi görünən etmək arasında seçim etmədən. 🔐
Amma məncə, real hekayə daha çox qurucu və maliyyə oyunçusu ondan istifadə etməyə başlayanda ortaya çıxacaq. Aktivlər həqiqətən emissiya olunurmu? Tranzaksiyalar mütəmadi olaraq baş verir? Tətbiqlər davamlı fəaliyyət yaradırmı?
Mən şəxsən bunları müşahidə əlamətləri kimi görərdim.
Texnologiya maraqlıdır, amma onun həqiqətən insanların arxalandığı bir şeyə çevrilməsini görmək istəyirəm.
Məncə, @Dusk üçün növbəti fəsil də məhz buradan maraqlı olur. 👀
$DUSK #dusk
Daha çox düşündükcə cavabın başqa bir funksiya və ya başqa bir elan olmadığını anladım. Şəbəkədə maliyyə məhsullarının həqiqətən istifadə olunmasını görmək olardı.
Dusk çox xüsusi bir fəaliyyət növü üçün qurulur. Tənzimlənən aktivlər məxfilik tələb edir, amma həm də məlumatı kimlərin görə və yoxlaya biləcəyi ilə bağlı qaydalar lazımdır. Bu isə sadəcə bir tokeni blokçeynə yerləşdirməkdən qat-qat daha çətin bir məsələdir.
Diqqətimi çəkən budur ki, Dusk bu tələbləri infrastruktur səviyyəsində həll etməyə çalışır. Bu yaxşı işləsə, institutlara blokçendən istifadə etməyə imkan verə bilər—hər şeyi məxfi saxlamaqla hər şeyi görünən etmək arasında seçim etmədən. 🔐
Amma məncə, real hekayə daha çox qurucu və maliyyə oyunçusu ondan istifadə etməyə başlayanda ortaya çıxacaq. Aktivlər həqiqətən emissiya olunurmu? Tranzaksiyalar mütəmadi olaraq baş verir? Tətbiqlər davamlı fəaliyyət yaradırmı?
Mən şəxsən bunları müşahidə əlamətləri kimi görərdim.
Texnologiya maraqlıdır, amma onun həqiqətən insanların arxalandığı bir şeyə çevrilməsini görmək istəyirəm.
Məncə, @Dusk üçün növbəti fəsil də məhz buradan maraqlı olur. 👀
$DUSK #dusk
3
3
101
·
--
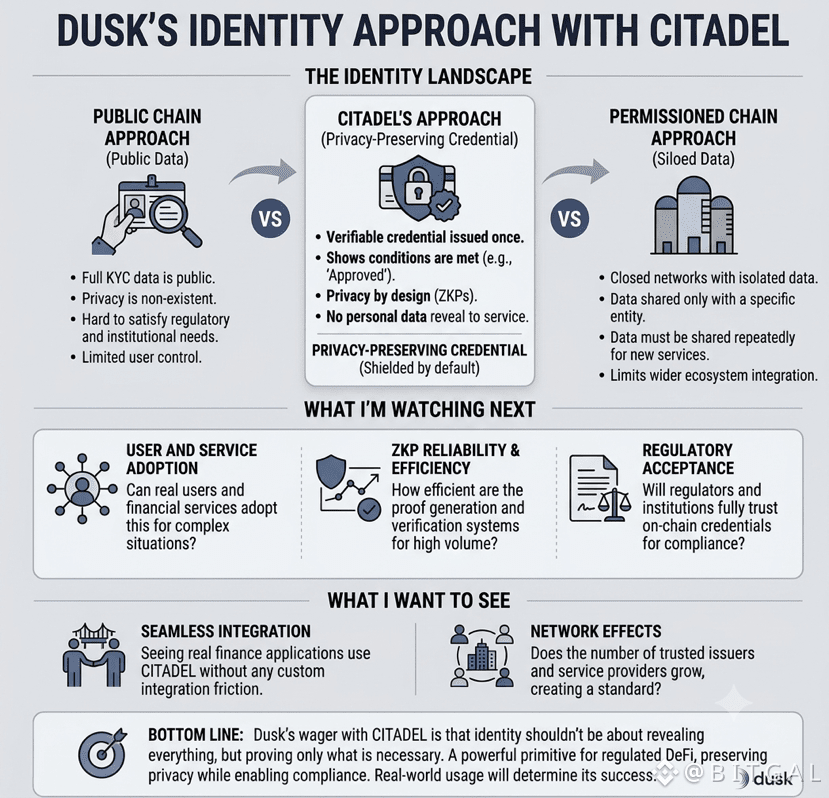
Kimlik yoxlamalarının onchain-də necə işləyə biləcəyini araşdırırdım və Dusk-un yanaşması barədə nəsə məni dayandırıb düşündürdü. 👀
Adətən, bir xidmət KYC tələb edəndə, sən onlara şəxsi məlumatlarını verirsən və bunu düzgün idarə edəcəklərinə inanırsan. Sonra başqa bir xidmət çıxır və yenə də oxşar məlumatların çoxunu istəyə bilər. Bu, çox tez narahat edə bilər.
CITADEL bu məsələyə maraqlı yanaşır. Sənin şəxsi məlumatını hər dəfə yenidən ötürülməli olan bir şey kimi qəbul etmək əvəzinə, doğrulanmış istifadəçinin tələb olunan şərtlərə cavab verdiyini göstərən bir səlahiyyəti (credential) ola bilər.
Mən bu ideyanı bəyənirəm: nəyisə sübut etmək ilə hər şeyi açıqlamaq arasındakı ayrım. Bir maliyyə xidməti, sənin ilkin şəxsiyyət yoxlamandakı bütün detallara ehtiyac duymadan, ondan istifadə etməyə təsdiqli olduğunun bilinməsini tələb edə bilər. 🔐
Bu, tənzimlənən tətbiqlər üçün faydalı infrastruktur parçası ola bilər—xüsusən də daha çox maliyyə fəaliyyətinin onchain-ə keçməsi ilə.
Mən hələ də bunun ideyanın özündən kənarda necə işlədiyini görməkdə maraqlıyəm, çünki real istifadəçilər və real maliyyə xidmətləri daha çox hallarla qarşılaşmalı olacaq.
Amma əsas ideya mənə məntiqli gəlir.
Bir xidmətin həqiqətən ehtiyacından daha çox şəxsi məlumatı niyə açıqlamalı? 🤔
@Dusk_Foundation $DUSK #dusk
Kimlik yoxlamalarının onchain-də necə işləyə biləcəyini araşdırırdım və Dusk-un yanaşması barədə nəsə məni dayandırıb düşündürdü. 👀
Adətən, bir xidmət KYC tələb edəndə, sən onlara şəxsi məlumatlarını verirsən və bunu düzgün idarə edəcəklərinə inanırsan. Sonra başqa bir xidmət çıxır və yenə də oxşar məlumatların çoxunu istəyə bilər. Bu, çox tez narahat edə bilər.
CITADEL bu məsələyə maraqlı yanaşır. Sənin şəxsi məlumatını hər dəfə yenidən ötürülməli olan bir şey kimi qəbul etmək əvəzinə, doğrulanmış istifadəçinin tələb olunan şərtlərə cavab verdiyini göstərən bir səlahiyyəti (credential) ola bilər.
Mən bu ideyanı bəyənirəm: nəyisə sübut etmək ilə hər şeyi açıqlamaq arasındakı ayrım. Bir maliyyə xidməti, sənin ilkin şəxsiyyət yoxlamandakı bütün detallara ehtiyac duymadan, ondan istifadə etməyə təsdiqli olduğunun bilinməsini tələb edə bilər. 🔐
Bu, tənzimlənən tətbiqlər üçün faydalı infrastruktur parçası ola bilər—xüsusən də daha çox maliyyə fəaliyyətinin onchain-ə keçməsi ilə.
Mən hələ də bunun ideyanın özündən kənarda necə işlədiyini görməkdə maraqlıyəm, çünki real istifadəçilər və real maliyyə xidmətləri daha çox hallarla qarşılaşmalı olacaq.
Amma əsas ideya mənə məntiqli gəlir.
Bir xidmətin həqiqətən ehtiyacından daha çox şəxsi məlumatı niyə açıqlamalı? 🤔
@Dusk $DUSK #dusk
Adətən, bir xidmət KYC tələb edəndə, sən onlara şəxsi məlumatlarını verirsən və bunu düzgün idarə edəcəklərinə inanırsan. Sonra başqa bir xidmət çıxır və yenə də oxşar məlumatların çoxunu istəyə bilər. Bu, çox tez narahat edə bilər.
CITADEL bu məsələyə maraqlı yanaşır. Sənin şəxsi məlumatını hər dəfə yenidən ötürülməli olan bir şey kimi qəbul etmək əvəzinə, doğrulanmış istifadəçinin tələb olunan şərtlərə cavab verdiyini göstərən bir səlahiyyəti (credential) ola bilər.
Mən bu ideyanı bəyənirəm: nəyisə sübut etmək ilə hər şeyi açıqlamaq arasındakı ayrım. Bir maliyyə xidməti, sənin ilkin şəxsiyyət yoxlamandakı bütün detallara ehtiyac duymadan, ondan istifadə etməyə təsdiqli olduğunun bilinməsini tələb edə bilər. 🔐
Bu, tənzimlənən tətbiqlər üçün faydalı infrastruktur parçası ola bilər—xüsusən də daha çox maliyyə fəaliyyətinin onchain-ə keçməsi ilə.
Mən hələ də bunun ideyanın özündən kənarda necə işlədiyini görməkdə maraqlıyəm, çünki real istifadəçilər və real maliyyə xidmətləri daha çox hallarla qarşılaşmalı olacaq.
Amma əsas ideya mənə məntiqli gəlir.
Bir xidmətin həqiqətən ehtiyacından daha çox şəxsi məlumatı niyə açıqlamalı? 🤔
@Dusk $DUSK #dusk
163
·
--
Tokenləşdirilmiş aktivlərin artımı tənzimlənən bazarlar üçün qurulan şəbəkələrin getdikcə daha vacib olmasını təmin edir.
Tokenləşdirilmiş aktivlərin artımı tənzimlənən bazarlar üçün qurulan şəbəkələrin getdikcə daha vacib olmasını təmin edir.
3
·
--
Gecə Daxiliyin əsas infrastrukturunun bir hissəsi kimi uyğunluğun (komplayensin) yer aldığı bir istifadəyə hazır ssenari ətrafında özünü mövqeləndirir.
Gecə Daxiliyin əsas infrastrukturunun bir hissəsi kimi uyğunluğun (komplayensin) yer aldığı bir istifadəyə hazır ssenari ətrafında özünü mövqeləndirir.
9
·
--
Onçeyn maliyyə həm şəffaflıq, həm də məxfilik tələblərini idarə edə biləcək infrastruktur tələb edəcək.
Onçeyn maliyyə həm şəffaflıq, həm də məxfilik tələblərini idarə edə biləcək infrastruktur tələb edəcək.
1
·
--
Şəfəq tənzimlənən maliyyə üçün blokçeyn infrastrukturundan istifadə etməyə imkan verən praktik bir yol araşdırır.
Şəfəq tənzimlənən maliyyə üçün blokçeyn infrastrukturundan istifadə etməyə imkan verən praktik bir yol araşdırır.
·
--
Dusk bazadan etibarən nizamlanmış bazarların tələblərini nəzərə alaraq qurulur.
Dusk bazadan etibarən nizamlanmış bazarların tələblərini nəzərə alaraq qurulur.
5
·
--
Tənzimlənmiş maliyyə hekayəsi getdikcə daha da güclənir və Dusk onu birbaşa əhatə edir.
Tənzimlənmiş maliyyə hekayəsi getdikcə daha da güclənir və Dusk onu birbaşa əhatə edir.
8
·
--
Tənzimlənən onçeyn maliyyənin növbəti mərhələsi üçün məqsədyönlü infrastruktur mühüm ola bilər və Dusk bu istiqamətdə irəliləyir.
Tənzimlənən onçeyn maliyyənin növbəti mərhələsi üçün məqsədyönlü infrastruktur mühüm ola bilər və Dusk bu istiqamətdə irəliləyir.
10
·
--
Tokenləşdirilmiş aktivlərə doğru hərəkət Duskun tənzimlənən bazarlara yönəlməsini xüsusilə aktual edir.
Tokenləşdirilmiş aktivlərə doğru hərəkət Duskun tənzimlənən bazarlara yönəlməsini xüsusilə aktual edir.
8
·
--
Gecə maliyyə tətbiqləri üçün blokçeyn və tənzimləyici tələblərin bir yerdə mövcud olmasını tələb edən güclü baza yaradır.
Gecə maliyyə tətbiqləri üçün blokçeyn və tənzimləyici tələblərin bir yerdə mövcud olmasını tələb edən güclü baza yaradır.
32
·
--
Tənzimlənmiş maliyyə, cavabdehliyi itirmədən məxfiliyə ehtiyac duyur və Dusk məhz bu məkanda fəaliyyət göstərir.
Tənzimlənmiş maliyyə, cavabdehliyi itirmədən məxfiliyə ehtiyac duyur və Dusk məhz bu məkanda fəaliyyət göstərir.
39
·
--
Dusk mali istifadə hallarının yalnız əsas blokçeyn funksionallığından daha çoxunu tələb etdiyi infrastrukturunu qurur.
Dusk mali istifadə hallarının yalnız əsas blokçeyn funksionallığından daha çoxunu tələb etdiyi infrastrukturunu qurur.
41
·
--
Məxfilik və uyğunluğun birləşməsi Dusk-ı Layer 1 məkanında diqqətəlayiq layihə edir.
Məxfilik və uyğunluğun birləşməsi Dusk-ı Layer 1 məkanında diqqətəlayiq layihə edir.
62
·
--
Dusk arxasında dayanan maliyyə infrastrukturunun hekayəsi, tokenləşdirmə artdıqca getdikcə daha çox aktuallıq qazanır.
Dusk arxasında dayanan maliyyə infrastrukturunun hekayəsi, tokenləşdirmə artdıqca getdikcə daha çox aktuallıq qazanır.
8
·
--
Dusk blokçeyn şəbəkələrinin real sənaye tələbləri əsasında necə dizayn edilə biləcəyini göstərir.
Dusk blokçeyn şəbəkələrinin real sənaye tələbləri əsasında necə dizayn edilə biləcəyini göstərir.
1
·
--
Reglamentləşdirilmiş onçeyn bazarlar məqsədyönlü infrastruktur tələb edə bilər və məhz Dusk-in bu sahədə araşdırdığı məsələ budur.
Reglamentləşdirilmiş onçeyn bazarlar məqsədyönlü infrastruktur tələb edə bilər və məhz Dusk-in bu sahədə araşdırdığı məsələ budur.
4
·
--
Məxfilik və tənzimləmənin birləşməsi hələ də maraqlı bir çağırışdır və Dusk bunu ciddi qəbul edir.
Məxfilik və tənzimləmənin birləşməsi hələ də maraqlı bir çağırışdır və Dusk bunu ciddi qəbul edir.
2
·
--
Dusk uyğun maliyyə üçün tələb olunan infrastruktur üzərində işləyir ki, bu da maliyyənin daha da onçeynə keçməsini təmin etsin.
Dusk uyğun maliyyə üçün tələb olunan infrastruktur üzərində işləyir ki, bu da maliyyənin daha da onçeynə keçməsini təmin etsin.
1
33
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
WhoWillSucceedJensenHuangatNvidia?
118,837 baxış
Müzakirə edir: 1,396
"Jensenin Yanında Ol" Petisiyasının İmzaları 77 900-ü Keçərkən Nvidia Baş Direktor Vəzifəsi ilə Bağlı Danışıqların Getmədiyini Bildirir
Binance News
·30 bəyənmə
·47k baxış
WhatWillDriveCryptoandStocks’NextRebound?
501,801 baxış
Müzakirə edir: 3,279
BitcoinActiveSupplyInProfitDropsBelow45%
47,599 baxış
Müzakirə edir: 553