
Binance Security
106 Paylaşımlar
Binance Security
 Binance-in rəsmi olaraq doğrulanmış hesabı
Şikayət et
Binance Security Team
1 İzlənilir
4.4K+ İzləyicilər
1.4K+ Bəyəndi
Postlar
Hamısı
Sitatlar
BƏRKİDİLDİ
📣✨ Binance Verify-i təqdim edirik - Doğruluğunu təsdiqləmək üçün alətiniz.
🔍 Binance Verify, bir hesabın və ya əlaqənin həqiqətən rəsmi olub olmadığını 4️⃣ sadə addımla sürətlə yoxlamağa kömək edir:
1. Açılır menyudan düzgün kateqoriyanı seçin (səhv kateqoriya seçimi təsdiqləmə nəticəsinə təsir edə bilər)
2. Təsdiqləmək istədiyiniz URL, e-poçt, telefon nömrəsi, telegram istifadəçi adı və ya digər sosial media hesabını daxil edin
3. "Axtar" düyməsini basın
4. Təsdiqləmə nəticəsini pop-up pəncərəsində dərhal görün
🔗Bu gün [Binance Verify](https://www.binance.com/en/official-verification)-ü sınayın!
Daha çox təhlükəsizlik məsləhətləri və yeniliklər üçün bizi izləyin!
#binanceverify #CryptoSafety #Binancesecurity 🙏
📣✨ Binance Verify-i təqdim edirik - Doğruluğunu təsdiqləmək üçün alətiniz.
🔍 Binance Verify, bir hesabın və ya əlaqənin həqiqətən rəsmi olub olmadığını 4️⃣ sadə addımla sürətlə yoxlamağa kömək edir:
1. Açılır menyudan düzgün kateqoriyanı seçin (səhv kateqoriya seçimi təsdiqləmə nəticəsinə təsir edə bilər)
2. Təsdiqləmək istədiyiniz URL, e-poçt, telefon nömrəsi, telegram istifadəçi adı və ya digər sosial media hesabını daxil edin
3. "Axtar" düyməsini basın
4. Təsdiqləmə nəticəsini pop-up pəncərəsində dərhal görün
🔗Bu gün Binance Verify-ü sınayın!
Daha çox təhlükəsizlik məsləhətləri və yeniliklər üçün bizi izləyin!
#binanceverify #CryptoSafety #Binancesecurity 🙏
🔍 Binance Verify, bir hesabın və ya əlaqənin həqiqətən rəsmi olub olmadığını 4️⃣ sadə addımla sürətlə yoxlamağa kömək edir:
1. Açılır menyudan düzgün kateqoriyanı seçin (səhv kateqoriya seçimi təsdiqləmə nəticəsinə təsir edə bilər)
2. Təsdiqləmək istədiyiniz URL, e-poçt, telefon nömrəsi, telegram istifadəçi adı və ya digər sosial media hesabını daxil edin
3. "Axtar" düyməsini basın
4. Təsdiqləmə nəticəsini pop-up pəncərəsində dərhal görün
🔗Bu gün Binance Verify-ü sınayın!
Daha çox təhlükəsizlik məsləhətləri və yeniliklər üçün bizi izləyin!
#binanceverify #CryptoSafety #Binancesecurity 🙏
9
17
144
130.4k
Məqalə
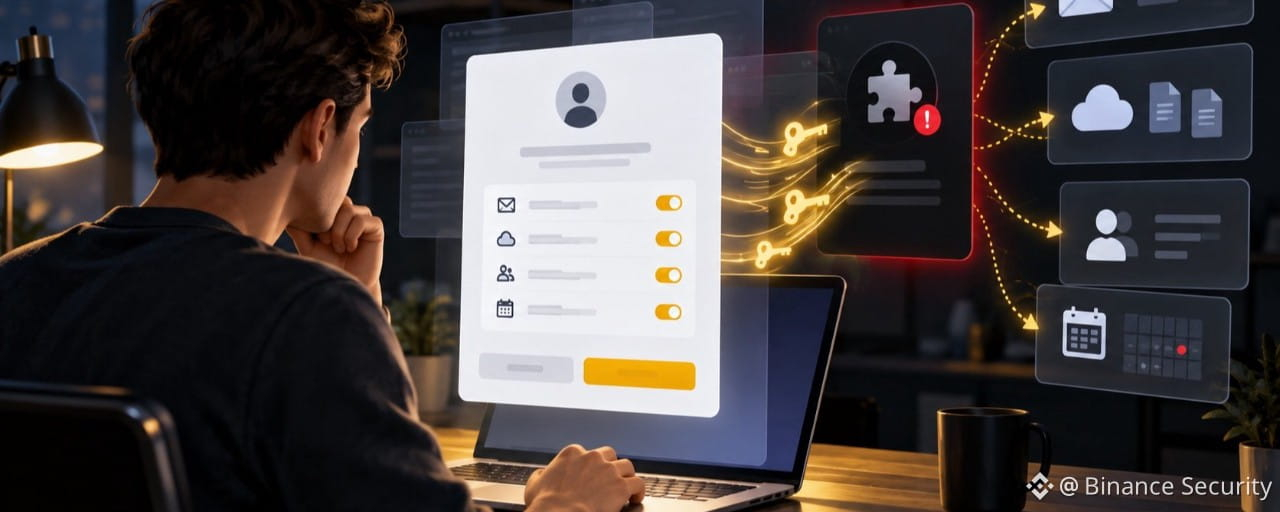
Giriş səhifəsi həqiqi idi. Tətbiq isə yox. Zərərli tətbiqlər həqiqi Google və Microsoft girişlərindən necə sui-istifadə edirHəqiqi identifikasiya provayderinin giriş səhifəsi də təhlükəli tətbiqin icazə sorğusuna gətirib çıxara bilər.
Fişinq hücumlarının hamısında saxta giriş səhifəsindən istifadə olunmur. Razılıq fişinqi hücumunda həqiqi Google və ya Microsoft səhifəsi vasitəsilə daxil ola bilərsiniz. Parolunuz adi qaydada işləyir və çoxfaktorlu autentifikasiya da uğurla tamamlana bilər.
Təhlükə növbəti mərhələdə ortaya çıxır: tanımadığınız bir tətbiq e-poçtunuzu oxumaq, fayllarınıza baxmaq, kontaktlarınıza daxil olmaq və ya hesabınızdan istifadə etmədiyiniz vaxtlarda belə ona giriş əldə etmək üçün icazə istəyir. “İcazə ver” və ya “Qəbul et” seçsəniz, parolunuzu heç vaxt açıqlamadan təcavüzkara hesabınıza giriş imkanı verə bilərsiniz.
Giriş səhifəsi həqiqi idi. Tətbiq isə yox. Zərərli tətbiqlər həqiqi Google və Microsoft girişlərindən necə sui-istifadə edir
Həqiqi identifikasiya provayderinin giriş səhifəsi də təhlükəli tətbiqin icazə sorğusuna gətirib çıxara bilər.
Fişinq hücumlarının hamısında saxta giriş səhifəsindən istifadə olunmur. Razılıq fişinqi hücumunda həqiqi Google və ya Microsoft səhifəsi vasitəsilə daxil ola bilərsiniz. Parolunuz adi qaydada işləyir və çoxfaktorlu autentifikasiya da uğurla tamamlana bilər.
Təhlükə növbəti mərhələdə ortaya çıxır: tanımadığınız bir tətbiq e-poçtunuzu oxumaq, fayllarınıza baxmaq, kontaktlarınıza daxil olmaq və ya hesabınızdan istifadə etmədiyiniz vaxtlarda belə ona giriş əldə etmək üçün icazə istəyir. “İcazə ver” və ya “Qəbul et” seçsəniz, parolunuzu heç vaxt açıqlamadan təcavüzkara hesabınıza giriş imkanı verə bilərsiniz.
Fişinq hücumlarının hamısında saxta giriş səhifəsindən istifadə olunmur. Razılıq fişinqi hücumunda həqiqi Google və ya Microsoft səhifəsi vasitəsilə daxil ola bilərsiniz. Parolunuz adi qaydada işləyir və çoxfaktorlu autentifikasiya da uğurla tamamlana bilər.
Təhlükə növbəti mərhələdə ortaya çıxır: tanımadığınız bir tətbiq e-poçtunuzu oxumaq, fayllarınıza baxmaq, kontaktlarınıza daxil olmaq və ya hesabınızdan istifadə etmədiyiniz vaxtlarda belə ona giriş əldə etmək üçün icazə istəyir. “İcazə ver” və ya “Qəbul et” seçsəniz, parolunuzu heç vaxt açıqlamadan təcavüzkara hesabınıza giriş imkanı verə bilərsiniz.
3
336
🔐 Təhlükəsizlik birdəfəlik görülən iş deyil, gündəlik vərdişdir. Ayıq-sayıq olun, məlumatlı olun, qorunun. 🛡️
🚀 Bir addım öndə olmaq üçün daha çox məsləhət almaqdan ötrü bizi izləyin. #Binancesecurity
🔐 Təhlükəsizlik birdəfəlik görülən iş deyil, gündəlik vərdişdir. Ayıq-sayıq olun, məlumatlı olun, qorunun. 🛡️
🚀 Bir addım öndə olmaq üçün daha çox məsləhət almaqdan ötrü bizi izləyin. #Binancesecurity
🚀 Bir addım öndə olmaq üçün daha çox məsləhət almaqdan ötrü bizi izləyin. #Binancesecurity
4
227
✈️ Kripto ilə səyahət edirsiniz? Yola çıxmazdan əvvəl bu 5 şeyi yoxlayın.
Əksər insanlar nağd pul və pasport barədə düşünür.
Telefonları itərsə, oğurlanarsa və ya başqasının əlinə keçərsə nə olacağını isə az adam düşünür.
Səyahətinizdən əvvəl bir neçə dəqiqə ayırıb bu 5 şeyi yoxlayın. 👇
✅ Telefonunuzu və Binance tətbiqini yeniləyin
Təhlükəsizlik yeniləmələri məlum boşluqları aradan qaldırmağa kömək edir. Buna görə yolda yeniləmə ilə məşğul olmaqdansa, səfərdən əvvəl yeniləmək daha yaxşıdır.
✅ Həssas məlumatları kilid ekranında gizlədin
Təsdiq kodları və ya e-poçt bildirişlərinin önizləməsi kilid ekranında görünürsə, telefonunuzu əlinə alan biri görməli olmadığından daha çoxunu görə bilər.
✅ Hesabınıza daxil olmuş cihazları nəzərdən keçirin
Hansı cihazların hələ də hesabınıza giriş imkanı olduğunu yoxlayın və tanımadığınız, yaxud artıq istifadə etmədiyiniz cihazları silin.
✅ Hesabı bərpa etmə üsullarınızı ayırın
E-poçtunuzu, təsdiqləmə üsullarınızı və hesabı bərpa etmə seçimlərinizi eyni və yeganə telefona bağlamamağa çalışın. Həmin cihaz itərsə, hesabı bərpa etmək xeyli çətinləşər.
✅ Telefon itərsə nə edəcəyinizi əvvəlcədən bilin
Telefonunuz itərsə, sürətli davranmaq vacibdir. Hesabınızı necə qorumağı, parolları necə dəyişməyi və cihazın giriş imkanını necə ləğv etməyi əvvəlcədən bilmək dəyərli vaxtınıza qənaət edə bilər.
💬 Bu 5 şeydən neçəsini artıq etmisiniz?
5/5 = Təhlükəsizlik üzrə peşəkar 🏆
3–4 = Az qalıb 💪
1–2 = Səviyyənizi yüksəltməyin vaxtıdır ⚠️
0 = Növbəti səfərinizdən əvvəl bunu düzəldin 🚨
#CryptoSafety #TravelSecurity #BinanceSquare
✈️ Kripto ilə səyahət edirsiniz? Yola çıxmazdan əvvəl bu 5 şeyi yoxlayın.
Əksər insanlar nağd pul və pasport barədə düşünür.
Telefonları itərsə, oğurlanarsa və ya başqasının əlinə keçərsə nə olacağını isə az adam düşünür.
Səyahətinizdən əvvəl bir neçə dəqiqə ayırıb bu 5 şeyi yoxlayın. 👇
✅ Telefonunuzu və Binance tətbiqini yeniləyin
Təhlükəsizlik yeniləmələri məlum boşluqları aradan qaldırmağa kömək edir. Buna görə yolda yeniləmə ilə məşğul olmaqdansa, səfərdən əvvəl yeniləmək daha yaxşıdır.
✅ Həssas məlumatları kilid ekranında gizlədin
Təsdiq kodları və ya e-poçt bildirişlərinin önizləməsi kilid ekranında görünürsə, telefonunuzu əlinə alan biri görməli olmadığından daha çoxunu görə bilər.
✅ Hesabınıza daxil olmuş cihazları nəzərdən keçirin
Hansı cihazların hələ də hesabınıza giriş imkanı olduğunu yoxlayın və tanımadığınız, yaxud artıq istifadə etmədiyiniz cihazları silin.
✅ Hesabı bərpa etmə üsullarınızı ayırın
E-poçtunuzu, təsdiqləmə üsullarınızı və hesabı bərpa etmə seçimlərinizi eyni və yeganə telefona bağlamamağa çalışın. Həmin cihaz itərsə, hesabı bərpa etmək xeyli çətinləşər.
✅ Telefon itərsə nə edəcəyinizi əvvəlcədən bilin
Telefonunuz itərsə, sürətli davranmaq vacibdir. Hesabınızı necə qorumağı, parolları necə dəyişməyi və cihazın giriş imkanını necə ləğv etməyi əvvəlcədən bilmək dəyərli vaxtınıza qənaət edə bilər.
💬 Bu 5 şeydən neçəsini artıq etmisiniz?
5/5 = Təhlükəsizlik üzrə peşəkar 🏆
3–4 = Az qalıb 💪
1–2 = Səviyyənizi yüksəltməyin vaxtıdır ⚠️
0 = Növbəti səfərinizdən əvvəl bunu düzəldin 🚨
#CryptoSafety #TravelSecurity #BinanceSquare
Əksər insanlar nağd pul və pasport barədə düşünür.
Telefonları itərsə, oğurlanarsa və ya başqasının əlinə keçərsə nə olacağını isə az adam düşünür.
Səyahətinizdən əvvəl bir neçə dəqiqə ayırıb bu 5 şeyi yoxlayın. 👇
✅ Telefonunuzu və Binance tətbiqini yeniləyin
Təhlükəsizlik yeniləmələri məlum boşluqları aradan qaldırmağa kömək edir. Buna görə yolda yeniləmə ilə məşğul olmaqdansa, səfərdən əvvəl yeniləmək daha yaxşıdır.
✅ Həssas məlumatları kilid ekranında gizlədin
Təsdiq kodları və ya e-poçt bildirişlərinin önizləməsi kilid ekranında görünürsə, telefonunuzu əlinə alan biri görməli olmadığından daha çoxunu görə bilər.
✅ Hesabınıza daxil olmuş cihazları nəzərdən keçirin
Hansı cihazların hələ də hesabınıza giriş imkanı olduğunu yoxlayın və tanımadığınız, yaxud artıq istifadə etmədiyiniz cihazları silin.
✅ Hesabı bərpa etmə üsullarınızı ayırın
E-poçtunuzu, təsdiqləmə üsullarınızı və hesabı bərpa etmə seçimlərinizi eyni və yeganə telefona bağlamamağa çalışın. Həmin cihaz itərsə, hesabı bərpa etmək xeyli çətinləşər.
✅ Telefon itərsə nə edəcəyinizi əvvəlcədən bilin
Telefonunuz itərsə, sürətli davranmaq vacibdir. Hesabınızı necə qorumağı, parolları necə dəyişməyi və cihazın giriş imkanını necə ləğv etməyi əvvəlcədən bilmək dəyərli vaxtınıza qənaət edə bilər.
💬 Bu 5 şeydən neçəsini artıq etmisiniz?
5/5 = Təhlükəsizlik üzrə peşəkar 🏆
3–4 = Az qalıb 💪
1–2 = Səviyyənizi yüksəltməyin vaxtıdır ⚠️
0 = Növbəti səfərinizdən əvvəl bunu düzəldin 🚨
#CryptoSafety #TravelSecurity #BinanceSquare
2
4
306
🏃 Düşündüyünüzdən daha çox rast gəlinən təhlükə: cihazın əldən alınması
İnsanlar çox vaxt mürəkkəb kiberhücumlardan narahat olurlar. Amma gündəlik həyatda daha çox rast gəlinən risk sadədir: ekran kilidi açıq olarkən və ya məxfi tətbiq açıq qaldıqda kimsə telefonunuzu götürə bilər. 🧵👇
1/ Bu necə baş verə bilər
Sıxlıq olan kafedə, stansiyada və ya hava limanındasınız. Portfelinizi, mesajlarınızı və ya bank tətbiqinizi yoxlamaq üçün telefonunuzun kilidini açırsınız. Bir anlıq diqqətinizi yayındırırsınız.
Elə bu da kifayətdir.
Kimsə telefonunuzu kilidi açıq olarkən götürərsə, ekran yenidən kilidlənənə qədər açıq olan tətbiqlərə daxil olmağa cəhd edə bilər.
Bir çox istifadəçi üçün bu, gündəlik həyatda yüksək dərəcədə mürəkkəb uzaqdan hücumdan daha real riskdir.
2/ Əlavə qorunma təmin edən sadə bir ayar
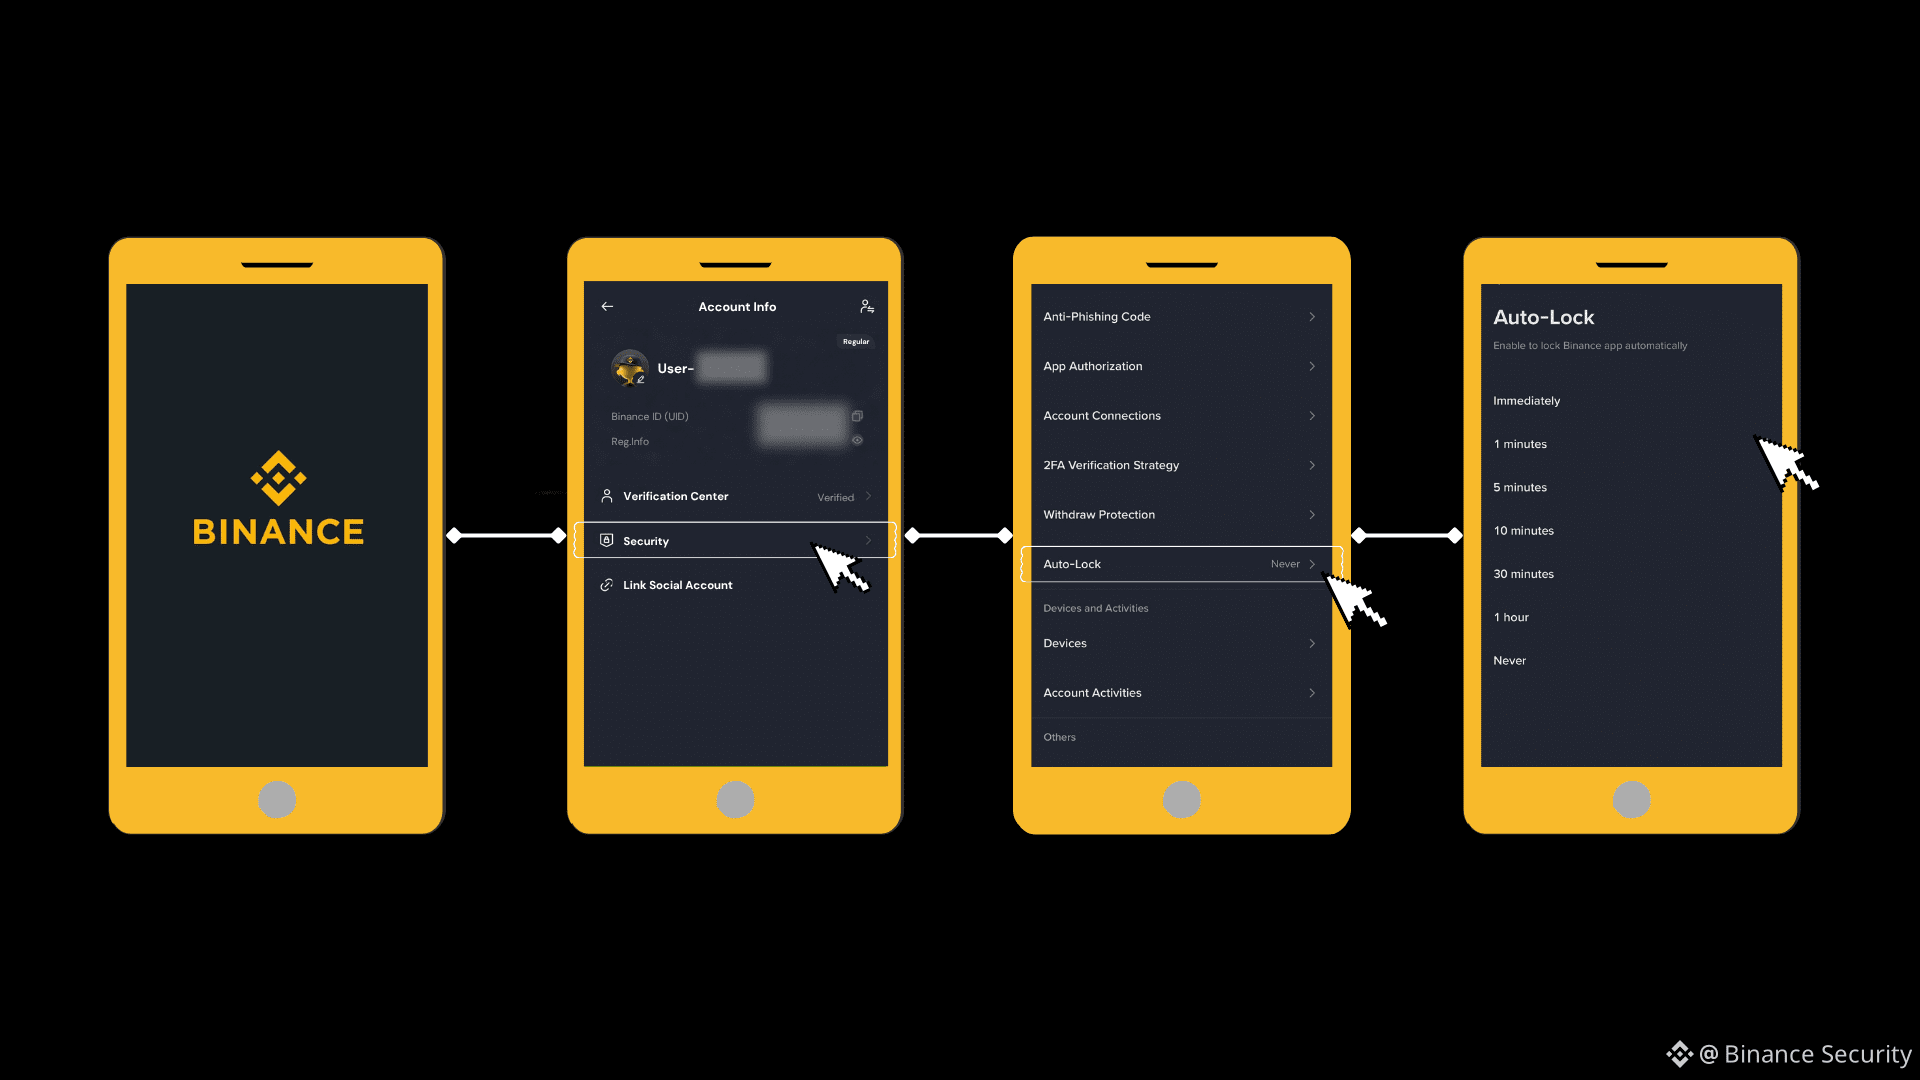
Binance-də Tətbiq səviyyəsində kilidi aktiv edin. Bu, telefonunuzun ekran kilidindən ayrıdır.
👉 Necə aktiv etmək olar:
Binance tətbiqi → Profil → Təhlükəsizlik → Avtomatik kilidləmə
Bu, 1 dəqiqə çəkir. Amma böyük fərq yarada bilər.
3/ Riski azaltmağa kömək edən əlavə vərdişlər
- Zəruri olmadıqca, insanların çox olduğu ictimai yerlərdə məxfi tətbiqləri açmayın
- Çıxışların, qapıların və ya ictimai nəqliyyat növbələrinin yaxınlığında telefonunuzu asanlıqla götürülə biləcəyi yerdə saxlamayın
- İstifadə etdikdən dərhal sonra ekranı kilidləyin
- Qısa müddət istifadə edilmədikdən sonra avtomatik kilidlənməsi üçün “Ekranın sönmə vaxtı” ayarını aktiv edin
- Mövcud olduqda biometrik qorunmanı aktiv edin
💬 Tez yoxlayın:
Məxfi maliyyə tətbiqlərinizin telefon ekranınızdan ayrı kilidi varmı?
✅ Bəli, hamısı qurulub
⚠️ Xeyr — İNDİ düzəldirəm
Bunu kriptovalyutanı telefonundan idarə edən biri ilə paylaşın. Kiçik bir ayar böyük fərq yarada bilər.
#CryptoSafety #MobileSecurity #BinanceSquare
🏃 Düşündüyünüzdən daha çox rast gəlinən təhlükə: cihazın əldən alınması
İnsanlar çox vaxt mürəkkəb kiberhücumlardan narahat olurlar. Amma gündəlik həyatda daha çox rast gəlinən risk sadədir: ekran kilidi açıq olarkən və ya məxfi tətbiq açıq qaldıqda kimsə telefonunuzu götürə bilər. 🧵👇
1/ Bu necə baş verə bilər
Sıxlıq olan kafedə, stansiyada və ya hava limanındasınız. Portfelinizi, mesajlarınızı və ya bank tətbiqinizi yoxlamaq üçün telefonunuzun kilidini açırsınız. Bir anlıq diqqətinizi yayındırırsınız.
Elə bu da kifayətdir.
Kimsə telefonunuzu kilidi açıq olarkən götürərsə, ekran yenidən kilidlənənə qədər açıq olan tətbiqlərə daxil olmağa cəhd edə bilər.
Bir çox istifadəçi üçün bu, gündəlik həyatda yüksək dərəcədə mürəkkəb uzaqdan hücumdan daha real riskdir.
2/ Əlavə qorunma təmin edən sadə bir ayar
Binance-də Tətbiq səviyyəsində kilidi aktiv edin. Bu, telefonunuzun ekran kilidindən ayrıdır.
👉 Necə aktiv etmək olar:
Binance tətbiqi → Profil → Təhlükəsizlik → Avtomatik kilidləmə
Bu, 1 dəqiqə çəkir. Amma böyük fərq yarada bilər.
3/ Riski azaltmağa kömək edən əlavə vərdişlər
- Zəruri olmadıqca, insanların çox olduğu ictimai yerlərdə məxfi tətbiqləri açmayın
- Çıxışların, qapıların və ya ictimai nəqliyyat növbələrinin yaxınlığında telefonunuzu asanlıqla götürülə biləcəyi yerdə saxlamayın
- İstifadə etdikdən dərhal sonra ekranı kilidləyin
- Qısa müddət istifadə edilmədikdən sonra avtomatik kilidlənməsi üçün “Ekranın sönmə vaxtı” ayarını aktiv edin
- Mövcud olduqda biometrik qorunmanı aktiv edin
💬 Tez yoxlayın:
Məxfi maliyyə tətbiqlərinizin telefon ekranınızdan ayrı kilidi varmı?
✅ Bəli, hamısı qurulub
⚠️ Xeyr — İNDİ düzəldirəm
Bunu kriptovalyutanı telefonundan idarə edən biri ilə paylaşın. Kiçik bir ayar böyük fərq yarada bilər.
#CryptoSafety #MobileSecurity #BinanceSquare
İnsanlar çox vaxt mürəkkəb kiberhücumlardan narahat olurlar. Amma gündəlik həyatda daha çox rast gəlinən risk sadədir: ekran kilidi açıq olarkən və ya məxfi tətbiq açıq qaldıqda kimsə telefonunuzu götürə bilər. 🧵👇
1/ Bu necə baş verə bilər
Sıxlıq olan kafedə, stansiyada və ya hava limanındasınız. Portfelinizi, mesajlarınızı və ya bank tətbiqinizi yoxlamaq üçün telefonunuzun kilidini açırsınız. Bir anlıq diqqətinizi yayındırırsınız.
Elə bu da kifayətdir.
Kimsə telefonunuzu kilidi açıq olarkən götürərsə, ekran yenidən kilidlənənə qədər açıq olan tətbiqlərə daxil olmağa cəhd edə bilər.
Bir çox istifadəçi üçün bu, gündəlik həyatda yüksək dərəcədə mürəkkəb uzaqdan hücumdan daha real riskdir.
2/ Əlavə qorunma təmin edən sadə bir ayar
Binance-də Tətbiq səviyyəsində kilidi aktiv edin. Bu, telefonunuzun ekran kilidindən ayrıdır.
👉 Necə aktiv etmək olar:
Binance tətbiqi → Profil → Təhlükəsizlik → Avtomatik kilidləmə
Bu, 1 dəqiqə çəkir. Amma böyük fərq yarada bilər.
3/ Riski azaltmağa kömək edən əlavə vərdişlər
- Zəruri olmadıqca, insanların çox olduğu ictimai yerlərdə məxfi tətbiqləri açmayın
- Çıxışların, qapıların və ya ictimai nəqliyyat növbələrinin yaxınlığında telefonunuzu asanlıqla götürülə biləcəyi yerdə saxlamayın
- İstifadə etdikdən dərhal sonra ekranı kilidləyin
- Qısa müddət istifadə edilmədikdən sonra avtomatik kilidlənməsi üçün “Ekranın sönmə vaxtı” ayarını aktiv edin
- Mövcud olduqda biometrik qorunmanı aktiv edin
💬 Tez yoxlayın:
Məxfi maliyyə tətbiqlərinizin telefon ekranınızdan ayrı kilidi varmı?
✅ Bəli, hamısı qurulub
⚠️ Xeyr — İNDİ düzəldirəm
Bunu kriptovalyutanı telefonundan idarə edən biri ilə paylaşın. Kiçik bir ayar böyük fərq yarada bilər.
#CryptoSafety #MobileSecurity #BinanceSquare
5
393
🚨 “Pulsuz” hava limanı USB portu göründüyündən daha riskli ola bilər. 🚨
Siz onları hər yerdə görmüsünüz — hava limanlarında, otellərdə, kafelərdə və ticarət mərkəzlərində şarj stansiyaları. Pulsuz enerji, rahat, istifadəsi asan.
Amma bir tələ var.
“Juice jacking” — səyahətçilərin bilməli olduğu təhlükəsizlik riski. 🧵👇
⚡USB port cihazınızı necə riskə ata bilər?
Standart USB bağlantıları həm elektrik enerjisini, həm də məlumatı daşıya bilər. Əgər ictimai şarj portu və ya kabel kənar müdaxilə ilə dəyişdirilibsə, cihazınızı qoşmaq icazəsiz məlumat çıxarışı və ya zərərli proqram hücumları kimi risklərə məruz qoya bilər.
Telefonunuz bəlkə də yalnız “Şarj olunur” göstərəcək — amma bu, əlaqənin həmişə zərərsiz olduğu anlamına gəlmir. 🔋
🛡️Riski azaltmaq üçün 3 sadə yol
✅ Öz şarj cihazınızla birbaşa divar rozetkası istifadə edin — bu, adətən ictimai USB porta birbaşa qoşmaqdan daha təhlükəsizdir.
✅ Şəxsi power bank aparın — ictimai şarj stansiyalarına ehtiyac olmadan istifadə etməyin sadə yolu.
✅ USB data blokeri və ya yalnız şarj edən kabeldən istifadə edin — bu alətlər istənməyən məlumat ötürülməsi riskini azaltmağa kömək edə bilər.
💬 Sorğu vaxtı:
Səyahət edərkən heç vaxt ictimai USB portdan istifadə etmisiniz? 🗳️
🟢 Bəli — amma bunun riskli ola biləcəyini bilmirdim
🟡 Heç vaxt. Yalnız power bank. 💪
Cavabınızı aşağıda yazın 👇 və bunu bilməli olan bir səyahət yoldaşını qeyd edin.
#TravelSecurity #JuiceJacking #CryptoSafety #BinanceSquare
🚨 “Pulsuz” hava limanı USB portu göründüyündən daha riskli ola bilər. 🚨
Siz onları hər yerdə görmüsünüz — hava limanlarında, otellərdə, kafelərdə və ticarət mərkəzlərində şarj stansiyaları. Pulsuz enerji, rahat, istifadəsi asan.
Amma bir tələ var.
“Juice jacking” — səyahətçilərin bilməli olduğu təhlükəsizlik riski. 🧵👇
⚡USB port cihazınızı necə riskə ata bilər?
Standart USB bağlantıları həm elektrik enerjisini, həm də məlumatı daşıya bilər. Əgər ictimai şarj portu və ya kabel kənar müdaxilə ilə dəyişdirilibsə, cihazınızı qoşmaq icazəsiz məlumat çıxarışı və ya zərərli proqram hücumları kimi risklərə məruz qoya bilər.
Telefonunuz bəlkə də yalnız “Şarj olunur” göstərəcək — amma bu, əlaqənin həmişə zərərsiz olduğu anlamına gəlmir. 🔋
🛡️Riski azaltmaq üçün 3 sadə yol
✅ Öz şarj cihazınızla birbaşa divar rozetkası istifadə edin — bu, adətən ictimai USB porta birbaşa qoşmaqdan daha təhlükəsizdir.
✅ Şəxsi power bank aparın — ictimai şarj stansiyalarına ehtiyac olmadan istifadə etməyin sadə yolu.
✅ USB data blokeri və ya yalnız şarj edən kabeldən istifadə edin — bu alətlər istənməyən məlumat ötürülməsi riskini azaltmağa kömək edə bilər.
💬 Sorğu vaxtı:
Səyahət edərkən heç vaxt ictimai USB portdan istifadə etmisiniz? 🗳️
🟢 Bəli — amma bunun riskli ola biləcəyini bilmirdim
🟡 Heç vaxt. Yalnız power bank. 💪
Cavabınızı aşağıda yazın 👇 və bunu bilməli olan bir səyahət yoldaşını qeyd edin.
#TravelSecurity #JuiceJacking #CryptoSafety #BinanceSquare
Siz onları hər yerdə görmüsünüz — hava limanlarında, otellərdə, kafelərdə və ticarət mərkəzlərində şarj stansiyaları. Pulsuz enerji, rahat, istifadəsi asan.
Amma bir tələ var.
“Juice jacking” — səyahətçilərin bilməli olduğu təhlükəsizlik riski. 🧵👇
⚡USB port cihazınızı necə riskə ata bilər?
Standart USB bağlantıları həm elektrik enerjisini, həm də məlumatı daşıya bilər. Əgər ictimai şarj portu və ya kabel kənar müdaxilə ilə dəyişdirilibsə, cihazınızı qoşmaq icazəsiz məlumat çıxarışı və ya zərərli proqram hücumları kimi risklərə məruz qoya bilər.
Telefonunuz bəlkə də yalnız “Şarj olunur” göstərəcək — amma bu, əlaqənin həmişə zərərsiz olduğu anlamına gəlmir. 🔋
🛡️Riski azaltmaq üçün 3 sadə yol
✅ Öz şarj cihazınızla birbaşa divar rozetkası istifadə edin — bu, adətən ictimai USB porta birbaşa qoşmaqdan daha təhlükəsizdir.
✅ Şəxsi power bank aparın — ictimai şarj stansiyalarına ehtiyac olmadan istifadə etməyin sadə yolu.
✅ USB data blokeri və ya yalnız şarj edən kabeldən istifadə edin — bu alətlər istənməyən məlumat ötürülməsi riskini azaltmağa kömək edə bilər.
💬 Sorğu vaxtı:
Səyahət edərkən heç vaxt ictimai USB portdan istifadə etmisiniz? 🗳️
🟢 Bəli — amma bunun riskli ola biləcəyini bilmirdim
🟡 Heç vaxt. Yalnız power bank. 💪
Cavabınızı aşağıda yazın 👇 və bunu bilməli olan bir səyahət yoldaşını qeyd edin.
#TravelSecurity #JuiceJacking #CryptoSafety #BinanceSquare
1
1
3
636
Süni intellekt cilalanmış görünüşlü fırıldaq yaratmağı hər zamankından daha da asan edir: saxta ağ sənəd, saxta komanda, saxta yol xəritəsi. Əgər layihənin arxasındakı insanları yoxlaya bilmirsinizsə, vəsaitinizi riskə atmayın. #Binancesecurity
Süni intellekt cilalanmış görünüşlü fırıldaq yaratmağı hər zamankından daha da asan edir: saxta ağ sənəd, saxta komanda, saxta yol xəritəsi. Əgər layihənin arxasındakı insanları yoxlaya bilmirsinizsə, vəsaitinizi riskə atmayın. #Binancesecurity
1
363
Fiziki Təhlükə olanda: Kripto sahibi kimi real dünyadakı profilinizi azaltmaq
Kriptoda təhlükəsizlik nəzarətlərinin əksəriyyəti uzaqdan fəaliyyət göstərən hücumçular üçün nəzərdə tutulub. Şifrələr, iki faktorlu autentifikasiya və təsdiq yoxlamaları hamısı güman edir ki, vəsaitlərinizə daxil olmaq istəyən şəxs fiziki olaraq sizə çata bilmir.
Artan bir hücum növü bu fərziyyəni aradan qaldırır. 2026-cı ilin birinci yarısında tədqiqatçılar kripto sahiblərinə yönələn daha çox zorakılıq hadisəsi barədə məlumat veriblər; itkilər milyonlarla ölçülüb. Evə basqınlar getdikcə daha böyük pay tutub.
Bu hücumlar təhlükəsizlik nəzarətlərini zəiflətmir. Onları sizə hər bir yoxlama mərhələsini özünüz həyata keçirtməklə aşır.
🔍 Hədəfləmə məlumatdan başlayır
Bildirilməsi artan hallar fürsətçilikdən çox planlaşdırmanı göstərir. Bu planlaşdırma çox vaxt konkret bir şəxsin əhəmiyyətli miqdarda kripto aktivinə sahib olduğunu düşündürən ictimai məlumatlardan başlayır:
- Portfel skrinşotları, mənfəət paylaşımları və balansın açıqlanması
- Vəsait ünvanı və ya on-çeyn identikliyi ilə bağlı real ad və ya foto
- Paylaşımlarda və şəkil metadatasında yerləşmə məlumatları, o cümlədən müntəzəm rutinlər
- Təkbətək görüşlərdə və ictimai qrup çatlarında aktivlərin açıq müzakirəsi
Bu məlumatlar tək-tək zərərsiz görünə bilər. Amma birlikdə hücumçunun cavablandırmalı olduğu iki sualı təmin edir: kim vəsaitə sahibdir və onları harada tapmaq olar.
🛡️ Görünənləri azaldın
- Balanslarınızı və ya ticarət nəticələrinizi sizi tanıdır şəkildə paylaşmayın
- Hüquqi adınızı və üzünüzü on-çeyndə izlənə bilən ünvanlar və hədlərlə (handle) ayrı saxlayın
- Səfərlər barədə daha sonra paylaşın, gediş zamanı yox, və şəkil metadatanızın nəyi göstərə biləcəyini yoxlayın
- Kriptoya sahib olduğunuzu kimlərin bildiyinə diqqətli olun. Bir çox insident sadəcə kiminisənin bunu bilməsi ilə başlayır
Profilinizi aşağı salın. SAFU olaraq qalın. #Binancesecurity
Fiziki Təhlükə olanda: Kripto sahibi kimi real dünyadakı profilinizi azaltmaq
Kriptoda təhlükəsizlik nəzarətlərinin əksəriyyəti uzaqdan fəaliyyət göstərən hücumçular üçün nəzərdə tutulub. Şifrələr, iki faktorlu autentifikasiya və təsdiq yoxlamaları hamısı güman edir ki, vəsaitlərinizə daxil olmaq istəyən şəxs fiziki olaraq sizə çata bilmir.
Artan bir hücum növü bu fərziyyəni aradan qaldırır. 2026-cı ilin birinci yarısında tədqiqatçılar kripto sahiblərinə yönələn daha çox zorakılıq hadisəsi barədə məlumat veriblər; itkilər milyonlarla ölçülüb. Evə basqınlar getdikcə daha böyük pay tutub.
Bu hücumlar təhlükəsizlik nəzarətlərini zəiflətmir. Onları sizə hər bir yoxlama mərhələsini özünüz həyata keçirtməklə aşır.
🔍 Hədəfləmə məlumatdan başlayır
Bildirilməsi artan hallar fürsətçilikdən çox planlaşdırmanı göstərir. Bu planlaşdırma çox vaxt konkret bir şəxsin əhəmiyyətli miqdarda kripto aktivinə sahib olduğunu düşündürən ictimai məlumatlardan başlayır:
- Portfel skrinşotları, mənfəət paylaşımları və balansın açıqlanması
- Vəsait ünvanı və ya on-çeyn identikliyi ilə bağlı real ad və ya foto
- Paylaşımlarda və şəkil metadatasında yerləşmə məlumatları, o cümlədən müntəzəm rutinlər
- Təkbətək görüşlərdə və ictimai qrup çatlarında aktivlərin açıq müzakirəsi
Bu məlumatlar tək-tək zərərsiz görünə bilər. Amma birlikdə hücumçunun cavablandırmalı olduğu iki sualı təmin edir: kim vəsaitə sahibdir və onları harada tapmaq olar.
🛡️ Görünənləri azaldın
- Balanslarınızı və ya ticarət nəticələrinizi sizi tanıdır şəkildə paylaşmayın
- Hüquqi adınızı və üzünüzü on-çeyndə izlənə bilən ünvanlar və hədlərlə (handle) ayrı saxlayın
- Səfərlər barədə daha sonra paylaşın, gediş zamanı yox, və şəkil metadatanızın nəyi göstərə biləcəyini yoxlayın
- Kriptoya sahib olduğunuzu kimlərin bildiyinə diqqətli olun. Bir çox insident sadəcə kiminisənin bunu bilməsi ilə başlayır
Profilinizi aşağı salın. SAFU olaraq qalın. #Binancesecurity
Kriptoda təhlükəsizlik nəzarətlərinin əksəriyyəti uzaqdan fəaliyyət göstərən hücumçular üçün nəzərdə tutulub. Şifrələr, iki faktorlu autentifikasiya və təsdiq yoxlamaları hamısı güman edir ki, vəsaitlərinizə daxil olmaq istəyən şəxs fiziki olaraq sizə çata bilmir.
Artan bir hücum növü bu fərziyyəni aradan qaldırır. 2026-cı ilin birinci yarısında tədqiqatçılar kripto sahiblərinə yönələn daha çox zorakılıq hadisəsi barədə məlumat veriblər; itkilər milyonlarla ölçülüb. Evə basqınlar getdikcə daha böyük pay tutub.
Bu hücumlar təhlükəsizlik nəzarətlərini zəiflətmir. Onları sizə hər bir yoxlama mərhələsini özünüz həyata keçirtməklə aşır.
🔍 Hədəfləmə məlumatdan başlayır
Bildirilməsi artan hallar fürsətçilikdən çox planlaşdırmanı göstərir. Bu planlaşdırma çox vaxt konkret bir şəxsin əhəmiyyətli miqdarda kripto aktivinə sahib olduğunu düşündürən ictimai məlumatlardan başlayır:
- Portfel skrinşotları, mənfəət paylaşımları və balansın açıqlanması
- Vəsait ünvanı və ya on-çeyn identikliyi ilə bağlı real ad və ya foto
- Paylaşımlarda və şəkil metadatasında yerləşmə məlumatları, o cümlədən müntəzəm rutinlər
- Təkbətək görüşlərdə və ictimai qrup çatlarında aktivlərin açıq müzakirəsi
Bu məlumatlar tək-tək zərərsiz görünə bilər. Amma birlikdə hücumçunun cavablandırmalı olduğu iki sualı təmin edir: kim vəsaitə sahibdir və onları harada tapmaq olar.
🛡️ Görünənləri azaldın
- Balanslarınızı və ya ticarət nəticələrinizi sizi tanıdır şəkildə paylaşmayın
- Hüquqi adınızı və üzünüzü on-çeyndə izlənə bilən ünvanlar və hədlərlə (handle) ayrı saxlayın
- Səfərlər barədə daha sonra paylaşın, gediş zamanı yox, və şəkil metadatanızın nəyi göstərə biləcəyini yoxlayın
- Kriptoya sahib olduğunuzu kimlərin bildiyinə diqqətli olun. Bir çox insident sadəcə kiminisənin bunu bilməsi ilə başlayır
Profilinizi aşağı salın. SAFU olaraq qalın. #Binancesecurity
1
6
513
Məqalə
ClickFix: “Sən insan olduğunu yoxla” Mesajı HücumdurClickFix sürətlə inkişaf edən bir fırıldaqçılıq üsuludur; cihazınıza həqiqətən “hücum” etmədən, sizi bunu özünüz etməyə inandırır. Hücumçular zərərli proqramı adi “düzəliş” kimi gizlədir: yüklənməmiş kimi “görünən” CAPTCHA, təcili “sistem yenilənməsi”, zəng etməzdən əvvəl zədələnmiş audio və ya video sorğusu və ya əlavə addımlar olmadan “göstərilməyən” sənəd.
Ənənəvi zərərli proqram (malware) çatdırılma üsullarından fərqli olaraq ClickFix çox vaxt istifadəçilərdən şübhəli faylı və ya əlavəni əl ilə yükləyib açmağı istəmir. Bunun əvəzində yalnız komandanı kopyalayıb, yapışdırıb Enter düyməsini basmağınızı tələb edə bilər.
ClickFix: “Sən insan olduğunu yoxla” Mesajı Hücumdur
ClickFix sürətlə inkişaf edən bir fırıldaqçılıq üsuludur; cihazınıza həqiqətən “hücum” etmədən, sizi bunu özünüz etməyə inandırır. Hücumçular zərərli proqramı adi “düzəliş” kimi gizlədir: yüklənməmiş kimi “görünən” CAPTCHA, təcili “sistem yenilənməsi”, zəng etməzdən əvvəl zədələnmiş audio və ya video sorğusu və ya əlavə addımlar olmadan “göstərilməyən” sənəd.
Ənənəvi zərərli proqram (malware) çatdırılma üsullarından fərqli olaraq ClickFix çox vaxt istifadəçilərdən şübhəli faylı və ya əlavəni əl ilə yükləyib açmağı istəmir. Bunun əvəzində yalnız komandanı kopyalayıb, yapışdırıb Enter düyməsini basmağınızı tələb edə bilər.
Ənənəvi zərərli proqram (malware) çatdırılma üsullarından fərqli olaraq ClickFix çox vaxt istifadəçilərdən şübhəli faylı və ya əlavəni əl ilə yükləyib açmağı istəmir. Bunun əvəzində yalnız komandanı kopyalayıb, yapışdırıb Enter düyməsini basmağınızı tələb edə bilər.
2
8
973
Təhlükəsizliyi vərdişə çevirin, indi başlayın. #Binancesecurity
Təhlükəsizliyi vərdişə çevirin, indi başlayın. #Binancesecurity
2
334
Kleymboxt oğurluğu (Clipboard Hijacking) vs. Ünvan zəhərlənməsi (Address Poisoning): Fərq nədir?
Hər iki fırıldaqçı istifadəçiləri kriptovazanı səhv ünvana göndərməyə aldatmaq istəyir, amma fərqli şəkildə işləyirlər.
🦠 Kleymboxt oğurluğu cihazınızdakı zərərli proqram kopyalanmış pul kisəsi ünvanını hücumçunun ünvanı ilə əvəz etdikdə baş verir.
🎭 Ünvan zəhərlənməsi hücumçuların oxşar görünüşlü ünvanlardan kiçik məbləğli əməliyyatlar göndərərək sizi alışveriş tarixçənizdən səhv ünvanı köçürməyə sövq etməsi ilə baş verir.
🔍 Əsas fərq:
Kleymboxt oğurluğu adətən zərərli proqramın yoluxmuş cihazda olmasını nəzərdə tutur, halbuki ünvan zəhərlənməsi istifadəçiləri səhv ünvana etibar etməyə inandırmağa əsaslanır.
🛡️ Təhlükəsizlik tövsiyəsi:
Kriptovazanı göndərməzdən əvvəl həmişə tam pul kisəsi ünvanını yoxlayın; qısa bir yoxlama vəsaitlərinizi qorumağa kömək edə bilər.
Kleymboxt oğurluğu (Clipboard Hijacking) vs. Ünvan zəhərlənməsi (Address Poisoning): Fərq nədir?
Hər iki fırıldaqçı istifadəçiləri kriptovazanı səhv ünvana göndərməyə aldatmaq istəyir, amma fərqli şəkildə işləyirlər.
🦠 Kleymboxt oğurluğu cihazınızdakı zərərli proqram kopyalanmış pul kisəsi ünvanını hücumçunun ünvanı ilə əvəz etdikdə baş verir.
🎭 Ünvan zəhərlənməsi hücumçuların oxşar görünüşlü ünvanlardan kiçik məbləğli əməliyyatlar göndərərək sizi alışveriş tarixçənizdən səhv ünvanı köçürməyə sövq etməsi ilə baş verir.
🔍 Əsas fərq:
Kleymboxt oğurluğu adətən zərərli proqramın yoluxmuş cihazda olmasını nəzərdə tutur, halbuki ünvan zəhərlənməsi istifadəçiləri səhv ünvana etibar etməyə inandırmağa əsaslanır.
🛡️ Təhlükəsizlik tövsiyəsi:
Kriptovazanı göndərməzdən əvvəl həmişə tam pul kisəsi ünvanını yoxlayın; qısa bir yoxlama vəsaitlərinizi qorumağa kömək edə bilər.
Hər iki fırıldaqçı istifadəçiləri kriptovazanı səhv ünvana göndərməyə aldatmaq istəyir, amma fərqli şəkildə işləyirlər.
🦠 Kleymboxt oğurluğu cihazınızdakı zərərli proqram kopyalanmış pul kisəsi ünvanını hücumçunun ünvanı ilə əvəz etdikdə baş verir.
🎭 Ünvan zəhərlənməsi hücumçuların oxşar görünüşlü ünvanlardan kiçik məbləğli əməliyyatlar göndərərək sizi alışveriş tarixçənizdən səhv ünvanı köçürməyə sövq etməsi ilə baş verir.
🔍 Əsas fərq:
Kleymboxt oğurluğu adətən zərərli proqramın yoluxmuş cihazda olmasını nəzərdə tutur, halbuki ünvan zəhərlənməsi istifadəçiləri səhv ünvana etibar etməyə inandırmağa əsaslanır.
🛡️ Təhlükəsizlik tövsiyəsi:
Kriptovazanı göndərməzdən əvvəl həmişə tam pul kisəsi ünvanını yoxlayın; qısa bir yoxlama vəsaitlərinizi qorumağa kömək edə bilər.
2
292
Panfer Hijacking (Panferin ələ keçirilməsi) və onun qarşısını necə almaq olar
🔍 Nədir?
Panfer hijacking — kopyaladığınız və yapışdırdığınız məzmunu izləyən və ya dəyişdirən zərərli proqram hücumudur.
⚠️ Niyə önəmlidir?
Hücumçular istifadəçilər həssas məlumatları, məsələn parolları və ya bank məlumatlarını kopyalayanda panferdəki məlumatları ələ keçirə bilərlər; bu da məlumat oğurluğu və ya məxfilik pozuntularına gətirib çıxara bilər. Onlar həmçinin kopyalanmış pul kisəsi ünvanını öz ünvanları ilə əvəz edə bilər və bununla vəsaitlərin yanlış ünvana göndərilməsinə səbəb olar.
💡 Necə qorunmaq olar?
- Brauzerinizi və cihazınızı daim yeniləyin
- Yalnız etibarlı mənbələrdən proqramlar quraşdırın
- Brauzer genişləndirmələrini mütəmadi olaraq yoxlayın
- Etibarlı antivirus və ya təhlükəsizlik proqramı istifadə edin
- Kripto göndərməzdən əvvəl pul kisəsi ünvanlarını həmişə iki dəfə yoxlayın
🛡️ Ayıq olun və təhlükəsiz qalın. #Binancesecurity
Panfer Hijacking (Panferin ələ keçirilməsi) və onun qarşısını necə almaq olar
🔍 Nədir?
Panfer hijacking — kopyaladığınız və yapışdırdığınız məzmunu izləyən və ya dəyişdirən zərərli proqram hücumudur.
⚠️ Niyə önəmlidir?
Hücumçular istifadəçilər həssas məlumatları, məsələn parolları və ya bank məlumatlarını kopyalayanda panferdəki məlumatları ələ keçirə bilərlər; bu da məlumat oğurluğu və ya məxfilik pozuntularına gətirib çıxara bilər. Onlar həmçinin kopyalanmış pul kisəsi ünvanını öz ünvanları ilə əvəz edə bilər və bununla vəsaitlərin yanlış ünvana göndərilməsinə səbəb olar.
💡 Necə qorunmaq olar?
- Brauzerinizi və cihazınızı daim yeniləyin
- Yalnız etibarlı mənbələrdən proqramlar quraşdırın
- Brauzer genişləndirmələrini mütəmadi olaraq yoxlayın
- Etibarlı antivirus və ya təhlükəsizlik proqramı istifadə edin
- Kripto göndərməzdən əvvəl pul kisəsi ünvanlarını həmişə iki dəfə yoxlayın
🛡️ Ayıq olun və təhlükəsiz qalın. #Binancesecurity
🔍 Nədir?
Panfer hijacking — kopyaladığınız və yapışdırdığınız məzmunu izləyən və ya dəyişdirən zərərli proqram hücumudur.
⚠️ Niyə önəmlidir?
Hücumçular istifadəçilər həssas məlumatları, məsələn parolları və ya bank məlumatlarını kopyalayanda panferdəki məlumatları ələ keçirə bilərlər; bu da məlumat oğurluğu və ya məxfilik pozuntularına gətirib çıxara bilər. Onlar həmçinin kopyalanmış pul kisəsi ünvanını öz ünvanları ilə əvəz edə bilər və bununla vəsaitlərin yanlış ünvana göndərilməsinə səbəb olar.
💡 Necə qorunmaq olar?
- Brauzerinizi və cihazınızı daim yeniləyin
- Yalnız etibarlı mənbələrdən proqramlar quraşdırın
- Brauzer genişləndirmələrini mütəmadi olaraq yoxlayın
- Etibarlı antivirus və ya təhlükəsizlik proqramı istifadə edin
- Kripto göndərməzdən əvvəl pul kisəsi ünvanlarını həmişə iki dəfə yoxlayın
🛡️ Ayıq olun və təhlükəsiz qalın. #Binancesecurity
2
278
✅ Cavab D-dir: Limitsiz simvol icazəsi
DeFi kontenutuna limitsiz icazə vermək ona tokenlərinizi köçürmək üçün davamlı icazə saxlayır. Əgər kontenut zərərli olarsa, zədələnərsə və ya istismar edilərsə, təsdiqlənmiş tokenlər əlavə icazə əməliyyatı olmadan boşaldıla bilər.
Təhlükəsizlik məsləhəti: Artıq ehtiyac olmayan token icazələrini mütəmadi olaraq yoxlayın və ləğv edin.
✅ Cavab D-dir: Limitsiz simvol icazəsi
DeFi kontenutuna limitsiz icazə vermək ona tokenlərinizi köçürmək üçün davamlı icazə saxlayır. Əgər kontenut zərərli olarsa, zədələnərsə və ya istismar edilərsə, təsdiqlənmiş tokenlər əlavə icazə əməliyyatı olmadan boşaldıla bilər.
Təhlükəsizlik məsləhəti: Artıq ehtiyac olmayan token icazələrini mütəmadi olaraq yoxlayın və ləğv edin.
DeFi kontenutuna limitsiz icazə vermək ona tokenlərinizi köçürmək üçün davamlı icazə saxlayır. Əgər kontenut zərərli olarsa, zədələnərsə və ya istismar edilərsə, təsdiqlənmiş tokenlər əlavə icazə əməliyyatı olmadan boşaldıla bilər.
Təhlükəsizlik məsləhəti: Artıq ehtiyac olmayan token icazələrini mütəmadi olaraq yoxlayın və ləğv edin.
Binance Security
·
--
Sən bir dəfə DeFi saytını ziyarət etdin, “Approve” düyməsini sıxdın və bir də geri qayıtmadın.
Üç həftə sonra token-lərin yox oldu.
Sən heç bir yeni əməliyyat imzalamadın.
Sən heç bir fişinq linkinə klik etmədin.
Sən seed phrase-i paylaşmadın.
Verdiyin token təsdiqi (approval) hələ də aktiv idi.
❓ Ən çox ehtimal olunan nə baş verdi?
👀 Düzgün cavabı və daha çoxunu öyrənmək üçün bizi izləyin. #Binancesecurity
Üç həftə sonra token-lərin yox oldu.
Sən heç bir yeni əməliyyat imzalamadın.
Sən heç bir fişinq linkinə klik etmədin.
Sən seed phrase-i paylaşmadın.
Verdiyin token təsdiqi (approval) hələ də aktiv idi.
❓ Ən çox ehtimal olunan nə baş verdi?
👀 Düzgün cavabı və daha çoxunu öyrənmək üçün bizi izləyin. #Binancesecurity
269
Sən bir dəfə DeFi saytını ziyarət etdin, “Approve” düyməsini sıxdın və bir də geri qayıtmadın.
Üç həftə sonra token-lərin yox oldu.
Sən heç bir yeni əməliyyat imzalamadın.
Sən heç bir fişinq linkinə klik etmədin.
Sən seed phrase-i paylaşmadın.
Verdiyin token təsdiqi (approval) hələ də aktiv idi.
❓ Ən çox ehtimal olunan nə baş verdi?
👀 Düzgün cavabı və daha çoxunu öyrənmək üçün bizi izləyin. #Binancesecurity
Sən bir dəfə DeFi saytını ziyarət etdin, “Approve” düyməsini sıxdın və bir də geri qayıtmadın.
Üç həftə sonra token-lərin yox oldu.
Sən heç bir yeni əməliyyat imzalamadın.
Sən heç bir fişinq linkinə klik etmədin.
Sən seed phrase-i paylaşmadın.
Verdiyin token təsdiqi (approval) hələ də aktiv idi.
❓ Ən çox ehtimal olunan nə baş verdi?
👀 Düzgün cavabı və daha çoxunu öyrənmək üçün bizi izləyin. #Binancesecurity
Üç həftə sonra token-lərin yox oldu.
Sən heç bir yeni əməliyyat imzalamadın.
Sən heç bir fişinq linkinə klik etmədin.
Sən seed phrase-i paylaşmadın.
Verdiyin token təsdiqi (approval) hələ də aktiv idi.
❓ Ən çox ehtimal olunan nə baş verdi?
👀 Düzgün cavabı və daha çoxunu öyrənmək üçün bizi izləyin. #Binancesecurity
A: Seed phrase compromise
0%
B: Delayed rug pull
0%
C: Smart contract exploit
0%
D: Unlimited token approval
100%
3 Səslər • Səsvermə bağlanıb
1
1
3
303
İctimai Wi‑Fi və kripto girişləri riskli kombinasiya ⚠️
Açıq şəbəkələr sizi ələ keçirilmə və saxtalaşdırma risklərinə məruz qoya bilər. İctimai Wi‑Fi-də tranzaksiyalara imza atmayın 🔒
İctimai Wi‑Fi və kripto girişləri riskli kombinasiya ⚠️
Açıq şəbəkələr sizi ələ keçirilmə və saxtalaşdırma risklərinə məruz qoya bilər. İctimai Wi‑Fi-də tranzaksiyalara imza atmayın 🔒
Açıq şəbəkələr sizi ələ keçirilmə və saxtalaşdırma risklərinə məruz qoya bilər. İctimai Wi‑Fi-də tranzaksiyalara imza atmayın 🔒
2
4
235
🟡 Gündəlik təhlükəsizlik yoxlamanıza indi başlayın. #Binancesecurity
🟡 Gündəlik təhlükəsizlik yoxlamanıza indi başlayın. #Binancesecurity
4
510
AI cəmi bir neçə saniyəlik səsdən səsi kopyalaya bilər. Kimsə sənə “təcili” kripto köçürməsi istədiyini deyərək zəng vurur? 🚨
Zəngi bitir. Diqqətli ol. Müstəqil şəkildə yoxla.
AI cəmi bir neçə saniyəlik səsdən səsi kopyalaya bilər. Kimsə sənə “təcili” kripto köçürməsi istədiyini deyərək zəng vurur? 🚨
Zəngi bitir. Diqqətli ol. Müstəqil şəkildə yoxla.
Zəngi bitir. Diqqətli ol. Müstəqil şəkildə yoxla.
2
141
🚨 Fırıldaqçı Dəstək, Real Firıldaq: Diqqət Ediləcək 3 Əlamət
Texniki hücumlar alınmayanda, fırıldaqçılar köməkçi kimi davranaraq insan amilini hədəf alır: panika yaradır, təciliyə salır və istifadəçiləri giriş icazəsi və ya vəsaiti verməyə aldatmağa çalışırlar.
⚠️ Unutmayın: Binance əməkdaşları sizə əvvəlcə Telegram-da pul, şifrə, kodlar və ya hesab etimadnamələri tələb etmək üçün mesaj göndərməyəcək.
Diqqət Ediləcək 3 Əlamət:
🔴 Təciliyyət: “Hesabınız 1 saatdan sonra daimi olaraq qadağan olunacaq!”
🔴 Əvvəlcədən ödəniş: balansınızı açmaq üçün “qaz (gas) haqları” və ya “müvəqqəti təhlükəsizlik depoziti” istəmək
🔴 Ekran paylaşımı istəkləri: hesabınızı “görməyə” kömək etmələri üçün tətbiqləri quraşdırmağınızı demək
Kiminsə sizdən tez hərəkət etməyinizi, əvvəlcədən ödəmə etməyinizi və ya ekranınızı paylaşmağınızı istəməsi sizi dayandırıb hər hansı addım atmadan əvvəl yoxlamağa sövq etsin.
#Binancesecurity
🚨 Fırıldaqçı Dəstək, Real Firıldaq: Diqqət Ediləcək 3 Əlamət
Texniki hücumlar alınmayanda, fırıldaqçılar köməkçi kimi davranaraq insan amilini hədəf alır: panika yaradır, təciliyə salır və istifadəçiləri giriş icazəsi və ya vəsaiti verməyə aldatmağa çalışırlar.
⚠️ Unutmayın: Binance əməkdaşları sizə əvvəlcə Telegram-da pul, şifrə, kodlar və ya hesab etimadnamələri tələb etmək üçün mesaj göndərməyəcək.
Diqqət Ediləcək 3 Əlamət:
🔴 Təciliyyət: “Hesabınız 1 saatdan sonra daimi olaraq qadağan olunacaq!”
🔴 Əvvəlcədən ödəniş: balansınızı açmaq üçün “qaz (gas) haqları” və ya “müvəqqəti təhlükəsizlik depoziti” istəmək
🔴 Ekran paylaşımı istəkləri: hesabınızı “görməyə” kömək etmələri üçün tətbiqləri quraşdırmağınızı demək
Kiminsə sizdən tez hərəkət etməyinizi, əvvəlcədən ödəmə etməyinizi və ya ekranınızı paylaşmağınızı istəməsi sizi dayandırıb hər hansı addım atmadan əvvəl yoxlamağa sövq etsin.
#Binancesecurity
Texniki hücumlar alınmayanda, fırıldaqçılar köməkçi kimi davranaraq insan amilini hədəf alır: panika yaradır, təciliyə salır və istifadəçiləri giriş icazəsi və ya vəsaiti verməyə aldatmağa çalışırlar.
⚠️ Unutmayın: Binance əməkdaşları sizə əvvəlcə Telegram-da pul, şifrə, kodlar və ya hesab etimadnamələri tələb etmək üçün mesaj göndərməyəcək.
Diqqət Ediləcək 3 Əlamət:
🔴 Təciliyyət: “Hesabınız 1 saatdan sonra daimi olaraq qadağan olunacaq!”
🔴 Əvvəlcədən ödəniş: balansınızı açmaq üçün “qaz (gas) haqları” və ya “müvəqqəti təhlükəsizlik depoziti” istəmək
🔴 Ekran paylaşımı istəkləri: hesabınızı “görməyə” kömək etmələri üçün tətbiqləri quraşdırmağınızı demək
Kiminsə sizdən tez hərəkət etməyinizi, əvvəlcədən ödəmə etməyinizi və ya ekranınızı paylaşmağınızı istəməsi sizi dayandırıb hər hansı addım atmadan əvvəl yoxlamağa sövq etsin.
#Binancesecurity
4
313
Sən üzvlərin “AI-ə əsaslanan” ticarət botunu təbliğ etdiyi bir Telegram qrupuna qoşulursan. Təqdimat inandırıcı səslənir:
🔶 Maşın öyrənməsi vasitəsilə gündəlik 3–5% gəlir vəd edir
🔶 Qazanc gətirən ticarətlərin skrinşotlarını göstərir
🔶 “İstifadəçilərdən” ibarət video nümayiş etdirir
Sən kiçik bir ilkin depozit etməyə qərar verirsən. Bir neçə saat içində idarəetmə paneli gəlir göstərir. Sonra isə vəsaiti çıxarmağa çalışırsan.
Əvvəl səni “likvidliyi açma ödənişi” adlı məbləği ödəməyə məcbur edirlər.
Sonra deyirlər ki, daha yüksək “çıxarış səviyyəsinə” çatmalısan — bu isə yalnız yeni üzvlər cəlb etməklə açıla bilər.
💭 Hansı qırmızı bayraq dələduzluğun ən güclü göstəricisidir?
A. Zəmanətli gündəlik gəlir vədləri
B. Depozitdən dərhal sonra göstərilən mənfəət
C. Əlavə ödənişlərə görə çıxarışın bloklanması
D. Çıxarışları açmaq üçün başqalarını cəlb etməyin lazım olması
#Binancesecurity #Cryptoscam
Sən üzvlərin “AI-ə əsaslanan” ticarət botunu təbliğ etdiyi bir Telegram qrupuna qoşulursan. Təqdimat inandırıcı səslənir:
🔶 Maşın öyrənməsi vasitəsilə gündəlik 3–5% gəlir vəd edir
🔶 Qazanc gətirən ticarətlərin skrinşotlarını göstərir
🔶 “İstifadəçilərdən” ibarət video nümayiş etdirir
Sən kiçik bir ilkin depozit etməyə qərar verirsən. Bir neçə saat içində idarəetmə paneli gəlir göstərir. Sonra isə vəsaiti çıxarmağa çalışırsan.
Əvvəl səni “likvidliyi açma ödənişi” adlı məbləği ödəməyə məcbur edirlər.
Sonra deyirlər ki, daha yüksək “çıxarış səviyyəsinə” çatmalısan — bu isə yalnız yeni üzvlər cəlb etməklə açıla bilər.
💭 Hansı qırmızı bayraq dələduzluğun ən güclü göstəricisidir?
A. Zəmanətli gündəlik gəlir vədləri
B. Depozitdən dərhal sonra göstərilən mənfəət
C. Əlavə ödənişlərə görə çıxarışın bloklanması
D. Çıxarışları açmaq üçün başqalarını cəlb etməyin lazım olması
#Binancesecurity #Cryptoscam
🔶 Maşın öyrənməsi vasitəsilə gündəlik 3–5% gəlir vəd edir
🔶 Qazanc gətirən ticarətlərin skrinşotlarını göstərir
🔶 “İstifadəçilərdən” ibarət video nümayiş etdirir
Sən kiçik bir ilkin depozit etməyə qərar verirsən. Bir neçə saat içində idarəetmə paneli gəlir göstərir. Sonra isə vəsaiti çıxarmağa çalışırsan.
Əvvəl səni “likvidliyi açma ödənişi” adlı məbləği ödəməyə məcbur edirlər.
Sonra deyirlər ki, daha yüksək “çıxarış səviyyəsinə” çatmalısan — bu isə yalnız yeni üzvlər cəlb etməklə açıla bilər.
💭 Hansı qırmızı bayraq dələduzluğun ən güclü göstəricisidir?
A. Zəmanətli gündəlik gəlir vədləri
B. Depozitdən dərhal sonra göstərilən mənfəət
C. Əlavə ödənişlərə görə çıxarışın bloklanması
D. Çıxarışları açmaq üçün başqalarını cəlb etməyin lazım olması
#Binancesecurity #Cryptoscam
A
40%
B
0%
C
40%
D
20%
5 Səslər • Səsvermə bağlanıb
53
4
97
212.8k
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
BinanceReopensWithdrawalsForMoreAssets
597,068 baxış
Müzakirə edir: 2,808
Təhlükəsizlik insidenti | Bərpa ilə bağlı 8-ci yeniləmə: Daha çox aktiv üzrə çıxarışlar bərpa ediləcək (2026-11-05)
Binance Announcement
·112 bəyənmə
·322k baxış
BTCRebounds80K
118,383 baxış
Müzakirə edir: 1,154
Binance98PercentReplenished
62,837 baxış
Müzakirə edir: 809