

#hacked
hacked
528,426 baxış
Müzakirə edir: 354
Populyar
Sonuncu
·
--
Azalma
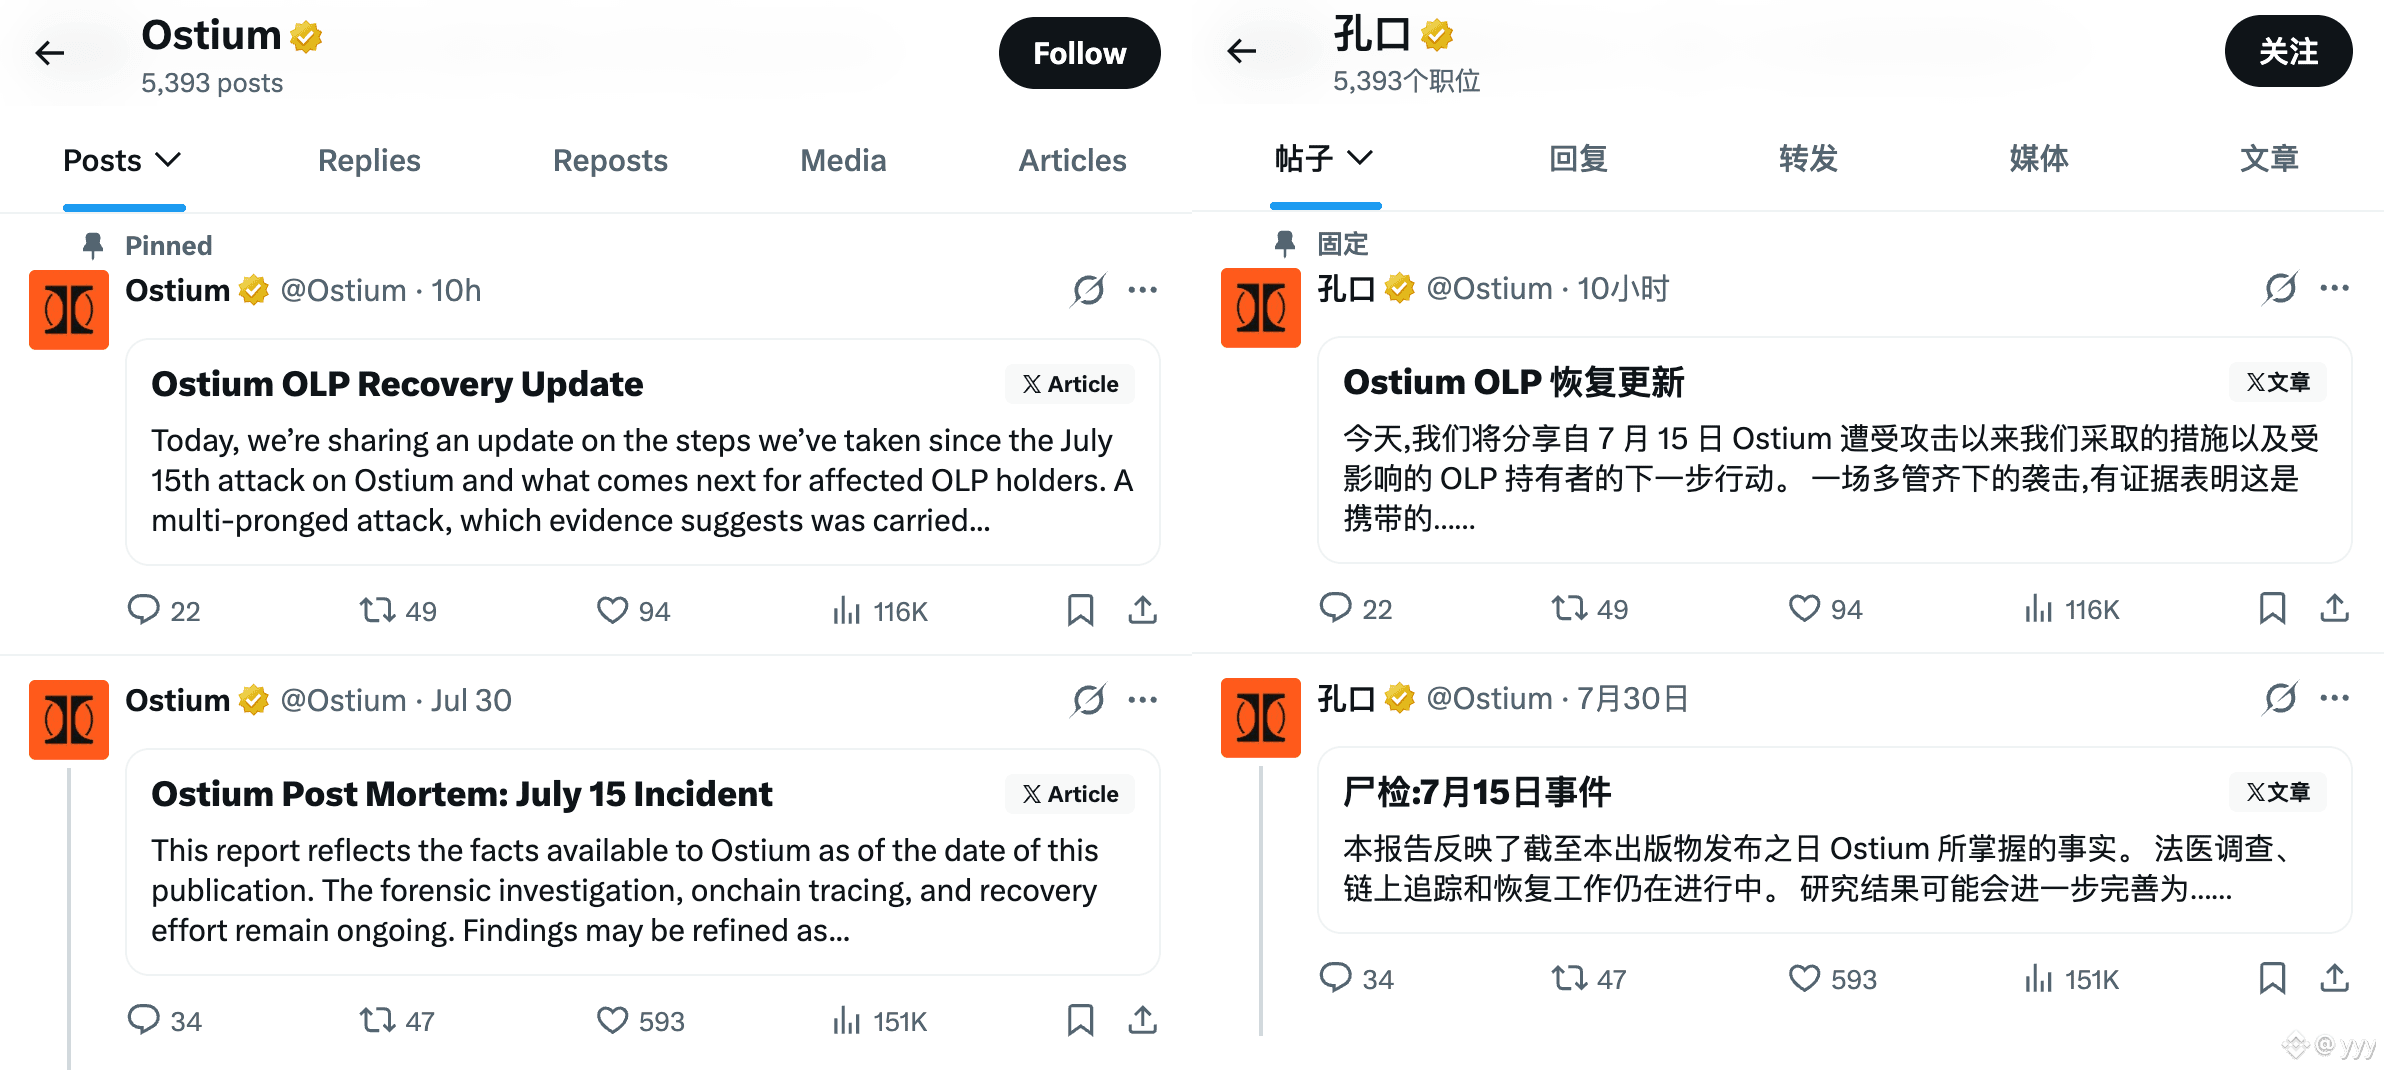
2 yarım aydan sonra Hyperliquid-in qatilı @Ostium nəhayət 23,75 milyon ABŞ dolları məbləğində oğurlanan vəsaitə görə razılaşma üzrə kompensasiya planını açıqlayıb.
TLDR:
Böyük hesab sahiblərini qurban ver, kiçikləri tam kompensasiya et. Bəli, Ostium-un kompensasiya etmədiyi yalnız böyük və super-böyük hesab sahibləridir.
Ostium indiyədək oğurlanan vəsaitdən təxminən 650 min USDC-ni geri qaytara bilib; 23,75 milyon ABŞ dolları ümumi oğurluq məbləği ilə müqayisədə bu çox uzaqdır.
Ağıllı Ostium zərər 1000 USDC-dən az olan pul kisələrinin ünvanlarına tam kompensasiya verir; zərər 1000 USDC-dən çox olan böyük hesab sahibləri isə dərhal 1000 USDC-ni geri almağı və qalan aktivlər üzrə iddiadan imtina etməyi seçə bilər, ya da ikinci mərhələdə ödənişi gözləyə bilər—hamı bilir.
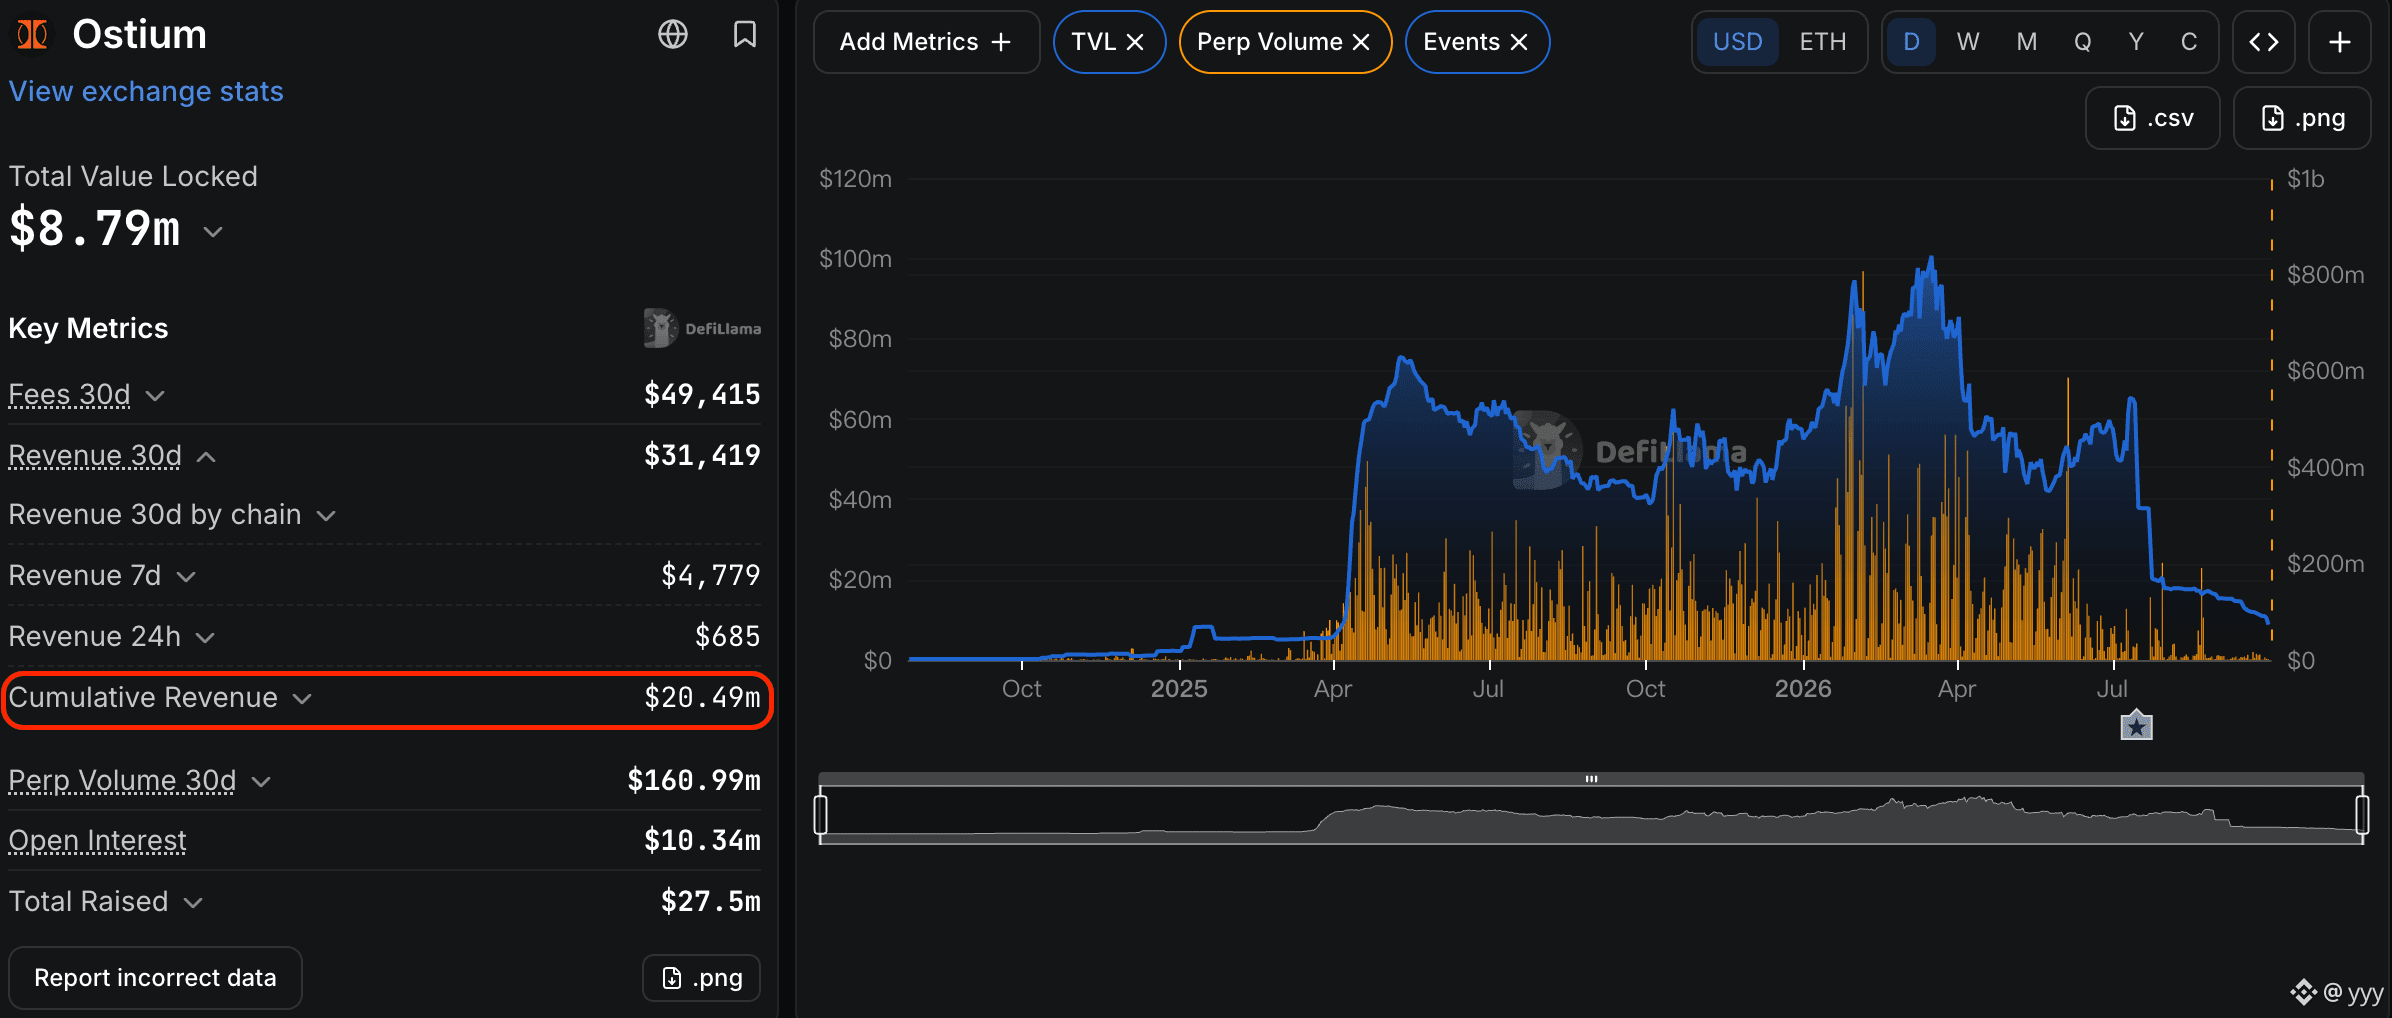
Əyləncəlidir ki, Ostium artıq 20 milyon ABŞ dollarından çox müqavilə gəliri əldə edib, amma heç yerdə bu gəlirlə böyük hesab sahiblərinə kompensasiya verməkdən söz açmır.
Üfüq bu cür görünür.
#Hacked #Ostium
yyy
·
--
Ostium 联创 @kaledora üçün crypto layihə tərəfi səviyyəsində oğurluqdan sonra təhlil nitqini: ətrafına baxıb sözü yerindən yayındırmağı təqdim edib.
@Ostium-un 23,75 milyon dollarlıq OLP xəzinəsinin oğurlanmasından artıq 2 həftə keçib, kaledora konkret kompensasiya planı barədə heç nə demir. Hətta razılaşma hazırda təxminən 20 milyon dollardan yaxın xalis gəlir əldə etsə də, hətta razılaşma hələ token buraxmayıb və kompensasiya üçün token payları istifadəyə hazır olmasa da.
Mənim qiymətim:
Dünən elan edilən tam kompensasiya edən TradeXYZ-in bir tükü belə deyil.
#Ostium遭攻击损失超2375万美元
1
110
·
--
Azalma
öz blokçeyn özü tarixinin təxminən bir ayını qəsdən sildi.
Zano Hard Fork 6-dan dərhal əvvəl block 3,833,000-dan yenidən işə düşdü.
Gateway Address xətası icazəsiz olaraq ZANO və fUSD-nin dövriyyəyə girməsinə imkan verdi
neçə token mint olundu? bunu heç kim deməyib. hələlik texniki izah yoxdur
kompensasiya inkişaf fondunun, komandanın və böyük həcmli sahiblərin hesabından ödənilir
yeni ZANO buraxılmayıb, ən azı bu hissə doğrudur))
rollback isə “geri qaytarma” deyil
digər şəbəkələrdə USDT və ya DAI-yə artıq dəyişdirilən hər şey əldən çıxır
öz marketinq rəhbərləri: "Komanda Zano-ni rollback edə bilməz"
miner-lər, staker-lər, node-lar və birjalar release 2.2.3.600-i işlətməyə qərar verməlidir
bir ay tarix—indi node-ları işlədənlərin ixtiyarındadır
#ZANO #Hacked
1
37
·
--
Azalma
Tərcüməyə bax
766.25 $ETH
{spot}(ETHUSDT)
drained from over 1,335 wallets, and nobody hacked a single contract
scammers spun up a fake GIWA mainnet
gave it chain ID 9134, the one reserved for Upbit's L2
a DEX listed it as the genuine mainnet, and people bridged in
a chain ID is a label. anyone can type 9134
over 200 ETH came back as reparations, smaller losses at a flat 40%
(the loss numbers come from DYORSWAP itself)
GIWA's own account on X: mainnet not launched, stay safe from scams, "DYOR"
the DEX that got fooled is literally called DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
766.25 $ETH
drained from over 1,335 wallets, and nobody hacked a single contract
scammers spun up a fake GIWA mainnet
gave it chain ID 9134, the one reserved for Upbit's L2
a DEX listed it as the genuine mainnet, and people bridged in
a chain ID is a label. anyone can type 9134
over 200 ETH came back as reparations, smaller losses at a flat 40%
(the loss numbers come from DYORSWAP itself)
GIWA's own account on X: mainnet not launched, stay safe from scams, "DYOR"
the DEX that got fooled is literally called DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
3
60

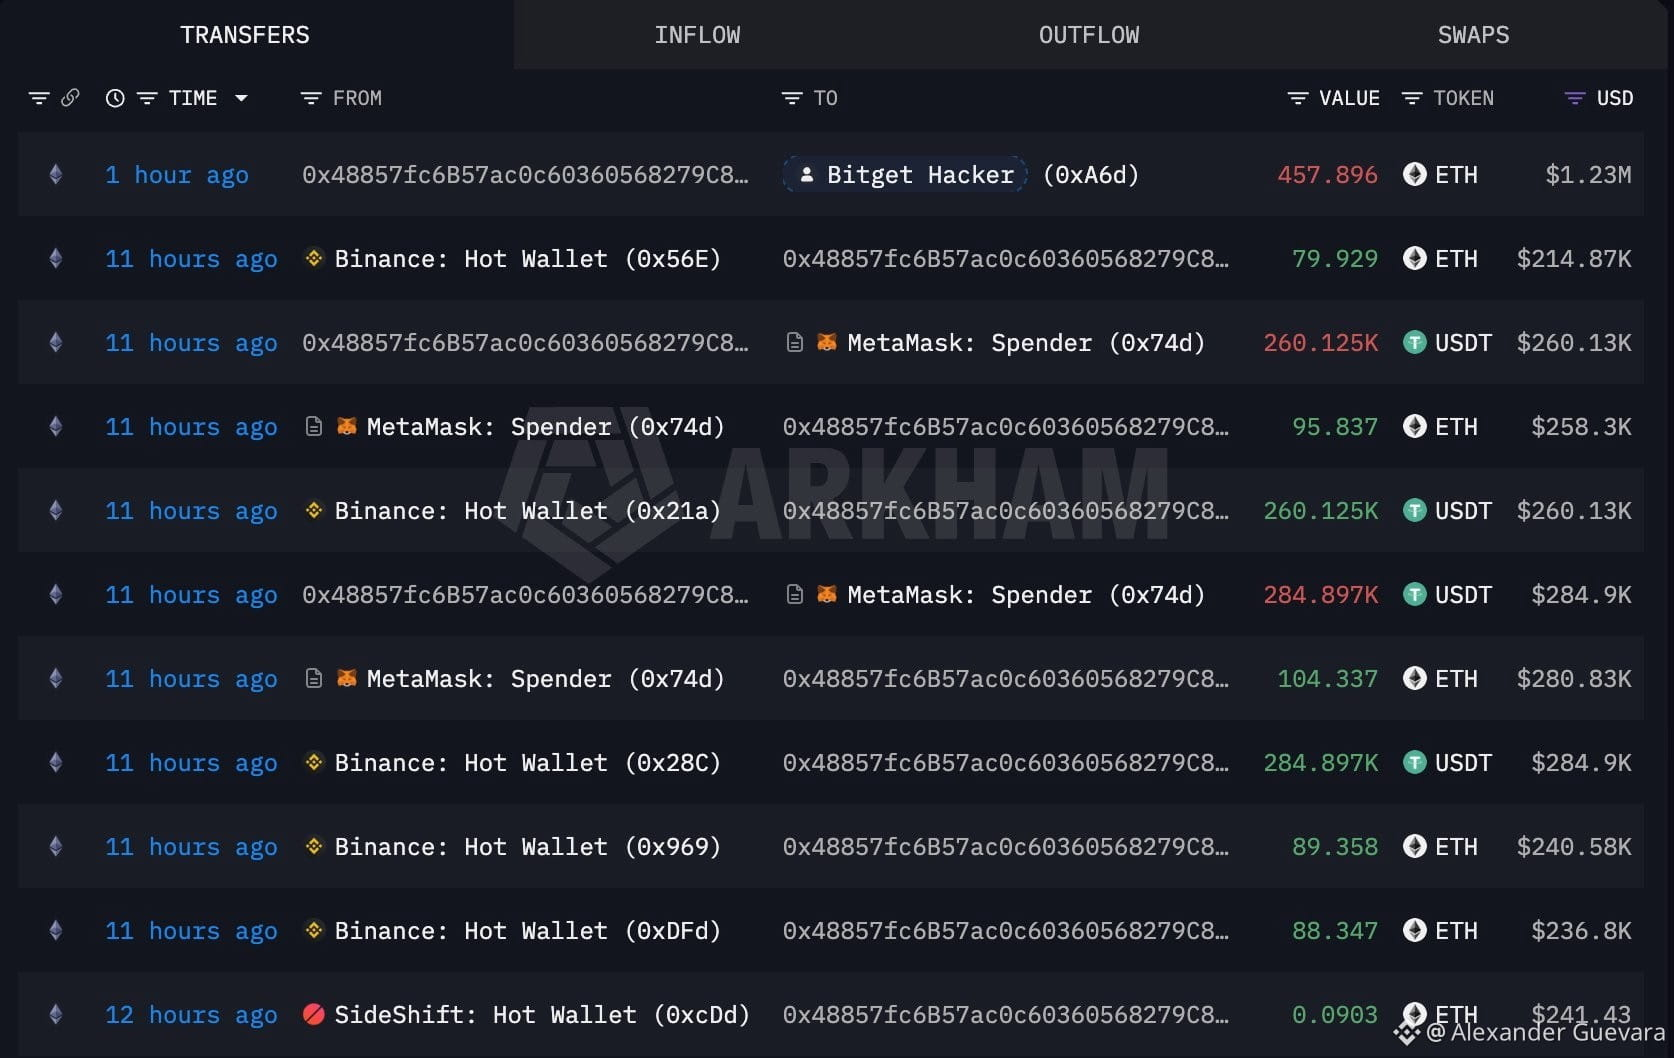
Elə görünür ki, #Bitget -dəki haker 11 saat əvvəl #Binance -dən 1.23M$ çıxarıb.
0x4885 cüzdanı 257.6 $ETH (692K$) və 545K $USDT-ni #Binance-dən çıxarıb, sonra 545K $USDT-ni 200.2 $ETH-ə dəyişib.
Sonra 457.9 $ETH (1.23M$)-in hamısını 1 saat əvvəl #Bitget -dəki hakerin cüzdanına köçürüb.
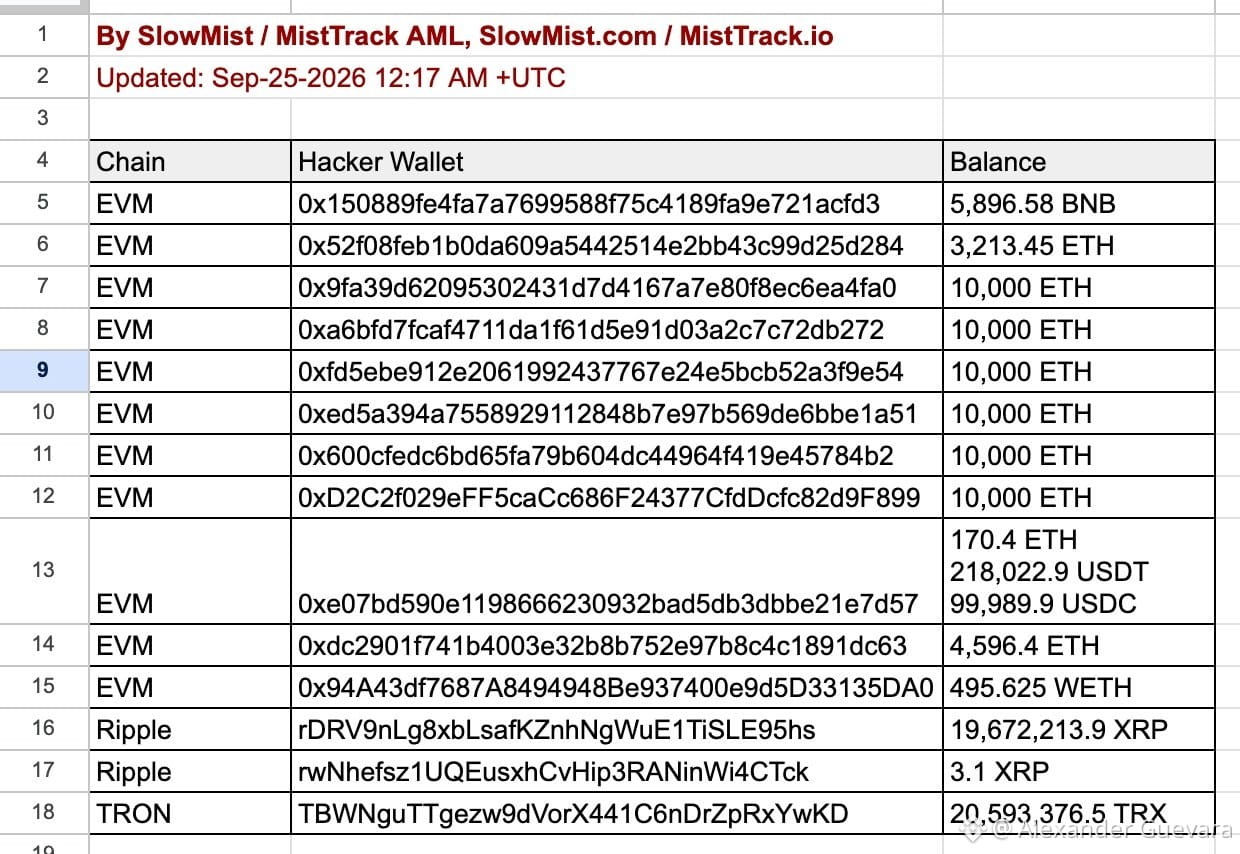
İndiyədək @bitget-in istismarçısı ilə əlaqəli və hələ də vəsait saxlayan aşağıdakı ünvanları müəyyən etmişik. Bu siyahını yeniləməyə davam edəcəyik. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
Elə görünür ki, #Bitget -dəki haker 11 saat əvvəl #Binance -dən 1.23M$ çıxarıb.
0x4885 cüzdanı 257.6 $ETH (692K$) və 545K $USDT-ni #Binance-dən çıxarıb, sonra 545K $USDT-ni 200.2 $ETH -ə dəyişib.
Sonra 457.9 $ETH (1.23M$)-in hamısını 1 saat əvvəl #Bitget -dəki hakerin cüzdanına köçürüb.
İndiyədək @bitget-in istismarçısı ilə əlaqəli və hələ də vəsait saxlayan aşağıdakı ünvanları müəyyən etmişik. Bu siyahını yeniləməyə davam edəcəyik. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
45

·
--
Azalma
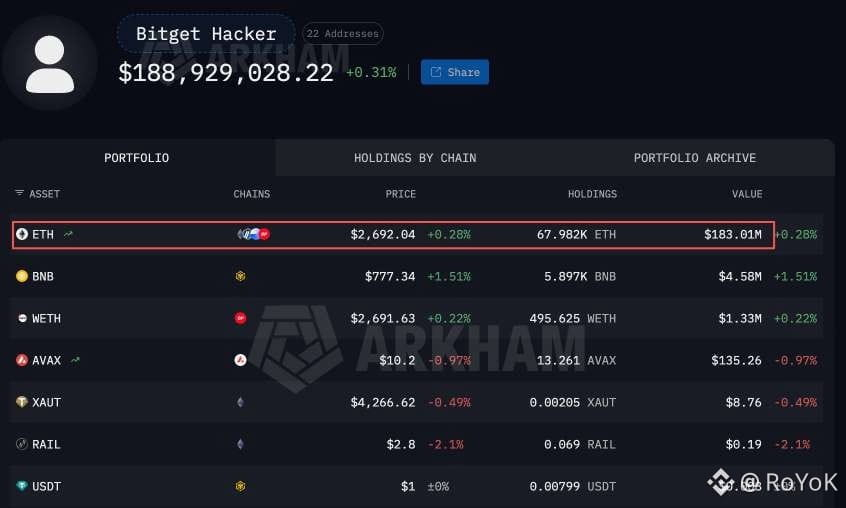
🚨 Bitget-in 351,6 milyon dollar məbləğindəki sızıntısı gündəmdədir, amma əsas diqqət çəkən məqam məbləğin özünün olması deyil.
Bitget oğurlanan pulların hot və warm (isti və yarı isti) "wallet"lərdən götürüldüyünü, onların cold storage (soyuq saxlanma) hissəsinə isə heç toxunulmadığını iddia edir. Həmçinin təxminən 464 milyon dollarlıq User Protection Fund-a (İstifadəçi Müdafiə Fondu) istinad edərək bildirir ki, zərəri ödəməyə bu, kifayət qədərdir.
Bu, bir məsələni aydınlaşdırır: itkilər onların təhlükəsizlik şəbəkəsini aşmayacaq.
Amma əsas diqqəti yayındıran böyük sualı tamamilə kənarda qoyur: yüz milyonlarla dollar necə oldu ki, daxili təhlükəsizlik mexanizmləri işə düşməzdən əvvəl köçürüldü?
Dövriyyəyə düşən bir nəzəriyyə budur ki, hücumçu təkcə private key-ni (şəxsi açarı) oğurlamayıb, əksinə wallet-lərin imzalama infrastrukturunu sındırıb. Bu fərq çox böyükdür. İmzalama sistemi pozulubsa, bu, sadəcə bir açarın ifşa olunması deyil, giriş məhdudiyyətlərində, transaksiyaların qaydalarında və ya avtomatlaşdırılmış təhlükəsizlik "net"-lərində ciddi çatışmazlıqların olması deməkdir.
Blokçeyn fəaliyyətinə baxanda başqa bir ipucu da yaranır. Kimsə cəmi altı dəqiqə ərzində 19,67 milyon ABŞDT-ni 7 111 ETH-ə dəyişib və nəticədə ağır "slippage" xərcləri (qiymət sürüşməsi) olub.
Heç kim bunu yaxşı məzənnə üçün etmir. Bu, qəsdən hücumçunun vəsaiti tələsik köçürməyə çalışdığını, sistem xətası olmadığını qışqırır.
Növbəti nəyə diqqət yetirilməlidir:
Bütün gözlər Bitget-in yaxınlaşan texniki hesabatına yönəlməlidir. Xüsusilə, hücumun metodu, cəlb olunan wallet-lərin dizaynı, hadisələrin tam xronologiyası, nə qədər vəsaitin geri qaytarıldığı və 351,6 milyon dolların tam əskinas (hesabat) uçotu.
Bu detallı məlumatlar yayımlanana qədər, kiminsə bunu necə etdiyini və ya içəri necə girdiyini barədə hər hansı iddia sırf spekulyasiyadır.
Müdafiə fondu birja üçün mali baxımdan hər şeyi tam kompensasiya edə bilər, amma təhlükəsizliyin niyə sıradan çıxdığını və real zəifliyin artıq düzəldilib-düzəldilmədiyini izah etmir
#Bitget #Hacked
$MPon $NVDAB
{spot}(NVDABUSDT)
🚨 Bitget-in 351,6 milyon dollar məbləğindəki sızıntısı gündəmdədir, amma əsas diqqət çəkən məqam məbləğin özünün olması deyil.
Bitget oğurlanan pulların hot və warm (isti və yarı isti) "wallet"lərdən götürüldüyünü, onların cold storage (soyuq saxlanma) hissəsinə isə heç toxunulmadığını iddia edir. Həmçinin təxminən 464 milyon dollarlıq User Protection Fund-a (İstifadəçi Müdafiə Fondu) istinad edərək bildirir ki, zərəri ödəməyə bu, kifayət qədərdir.
Bu, bir məsələni aydınlaşdırır: itkilər onların təhlükəsizlik şəbəkəsini aşmayacaq.
Amma əsas diqqəti yayındıran böyük sualı tamamilə kənarda qoyur: yüz milyonlarla dollar necə oldu ki, daxili təhlükəsizlik mexanizmləri işə düşməzdən əvvəl köçürüldü?
Dövriyyəyə düşən bir nəzəriyyə budur ki, hücumçu təkcə private key-ni (şəxsi açarı) oğurlamayıb, əksinə wallet-lərin imzalama infrastrukturunu sındırıb. Bu fərq çox böyükdür. İmzalama sistemi pozulubsa, bu, sadəcə bir açarın ifşa olunması deyil, giriş məhdudiyyətlərində, transaksiyaların qaydalarında və ya avtomatlaşdırılmış təhlükəsizlik "net"-lərində ciddi çatışmazlıqların olması deməkdir.
Blokçeyn fəaliyyətinə baxanda başqa bir ipucu da yaranır. Kimsə cəmi altı dəqiqə ərzində 19,67 milyon ABŞDT-ni 7 111 ETH-ə dəyişib və nəticədə ağır "slippage" xərcləri (qiymət sürüşməsi) olub.
Heç kim bunu yaxşı məzənnə üçün etmir. Bu, qəsdən hücumçunun vəsaiti tələsik köçürməyə çalışdığını, sistem xətası olmadığını qışqırır.
Növbəti nəyə diqqət yetirilməlidir:
Bütün gözlər Bitget-in yaxınlaşan texniki hesabatına yönəlməlidir. Xüsusilə, hücumun metodu, cəlb olunan wallet-lərin dizaynı, hadisələrin tam xronologiyası, nə qədər vəsaitin geri qaytarıldığı və 351,6 milyon dolların tam əskinas (hesabat) uçotu.
Bu detallı məlumatlar yayımlanana qədər, kiminsə bunu necə etdiyini və ya içəri necə girdiyini barədə hər hansı iddia sırf spekulyasiyadır.
Müdafiə fondu birja üçün mali baxımdan hər şeyi tam kompensasiya edə bilər, amma təhlükəsizliyin niyə sıradan çıxdığını və real zəifliyin artıq düzəldilib-düzəldilmədiyini izah etmir
#Bitget #Hacked
$MPon $NVDAB
1
5
5.4k
Məqalə
🚨 Bitget Təhlükəsizlik İnsidenti: Nə baş verdi? 💔 Kriptovalyuta $BTC icması Bitget ilə bağlı bildirilən təhlükəsizlik insidenti barədə narahatlıqlarını bildirir. Rəqəmsal aktivlər, təhlükəsizlik, şəffaflıq və istifadəçi müdafiəsi vacib olaraq qalır. 2026-cı il sentyabrın 24-də Bitget bəzi hot wallet-lərindən icazəsiz köçürmələr barədə məlumat verdi və bu, təxminən 351,6 milyon ABŞ dolları dəyərində aktivə təsir edib. Birja, cold wallet-lərinin təhlükəsiz qaldığını və onun İstifadəçi Müdafiə Fondunun 464 milyon ABŞ dollarından çox vəsait saxladığını bildirib. Təhlükəsizlik araşdırması aparılarkən ödənişlər (withdrawals) müvəqqəti dayandırılıb, baxmayaraq ki, depozitlər və ticarət barədə məlumatlara görə davam edib.
🚨 Bitget Təhlükəsizlik İnsidenti: Nə baş verdi? 💔
Kriptovalyuta $BTC icması Bitget ilə bağlı bildirilən təhlükəsizlik insidenti barədə narahatlıqlarını bildirir. Rəqəmsal aktivlər, təhlükəsizlik, şəffaflıq və istifadəçi müdafiəsi vacib olaraq qalır. 2026-cı il sentyabrın 24-də Bitget bəzi hot wallet-lərindən icazəsiz köçürmələr barədə məlumat verdi və bu, təxminən 351,6 milyon ABŞ dolları dəyərində aktivə təsir edib. Birja, cold wallet-lərinin təhlükəsiz qaldığını və onun İstifadəçi Müdafiə Fondunun 464 milyon ABŞ dollarından çox vəsait saxladığını bildirib. Təhlükəsizlik araşdırması aparılarkən ödənişlər (withdrawals) müvəqqəti dayandırılıb, baxmayaraq ki, depozitlər və ticarət barədə məlumatlara görə davam edib.
82
·
--
Azalma
Tərcüməyə bax
Bitget হ্যাক হয়েছে যার ফলে ১৫২ মিলিয়ন ডলার ক্ষতি হয়েছে 😳
🇰🇵 Bitget ক্রিপ্টো এক্সচেঞ্জ জানিয়েছে যে ৩৫২ মিলিয়ন ডলারের এই হ্যাকটি সম্ভবত উত্তর কোরিয়ার সাথে যুক্ত। 📉
#AirdropTitle #Bitget #Hacked
Bitget হ্যাক হয়েছে যার ফলে ১৫২ মিলিয়ন ডলার ক্ষতি হয়েছে 😳
🇰🇵 Bitget ক্রিপ্টো এক্সচেঞ্জ জানিয়েছে যে ৩৫২ মিলিয়ন ডলারের এই হ্যাকটি সম্ভবত উত্তর কোরিয়ার সাথে যুক্ত। 📉
#AirdropTitle #Bitget #Hacked
🇰🇵 Bitget ক্রিপ্টো এক্সচেঞ্জ জানিয়েছে যে ৩৫২ মিলিয়ন ডলারের এই হ্যাকটি সম্ভবত উত্তর কোরিয়ার সাথে যুক্ত। 📉
#AirdropTitle #Bitget #Hacked
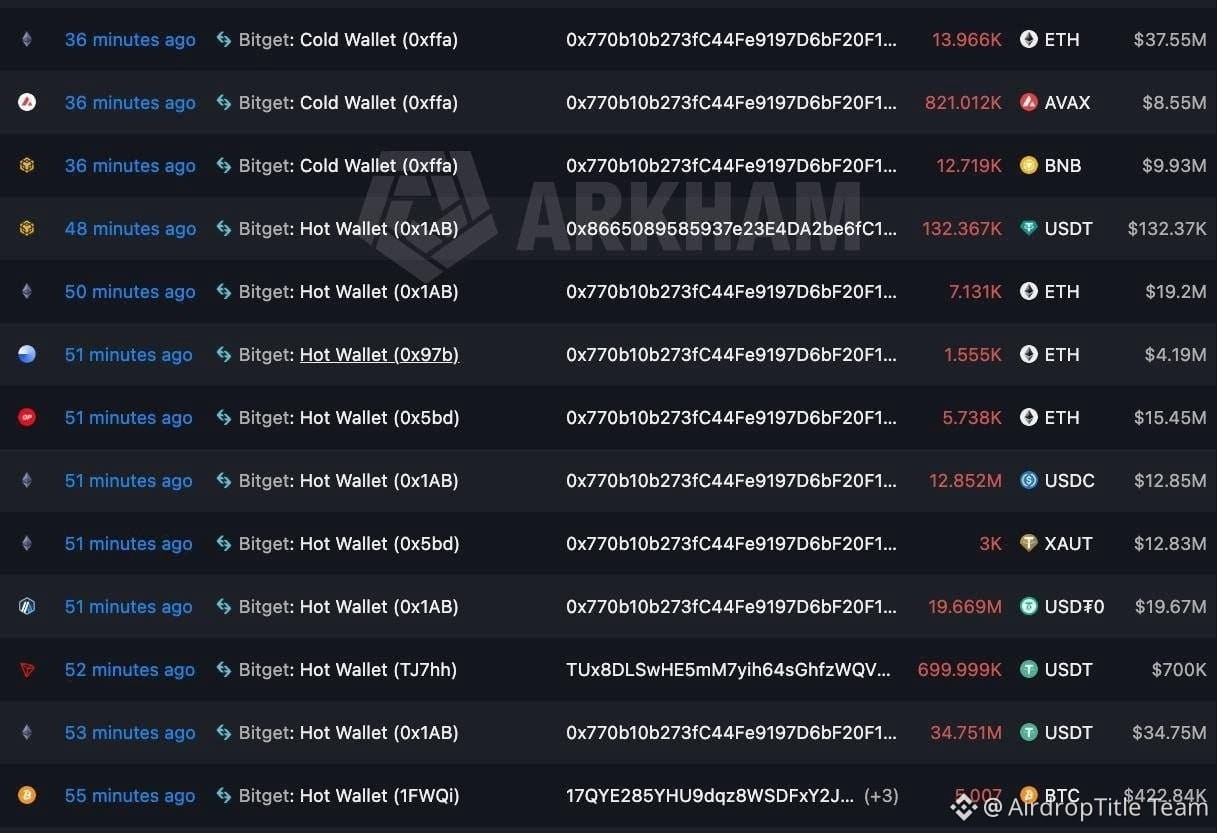
61
·
--
Tərcüməyə bax
🚨 Bitget Hit by Major Hack
Over $350M worth of crypto has reportedly been stolen following a major security breach at Bitget.
Another reminder: crypto security matters. 🔐💰
#Bitget #crypto #bitcoin #Hacked #CryptoNewss
{spot}(SOLUSDT)
{spot}(SPCXBUSDT)
{spot}(NVDABUSDT)
🚨 Bitget Hit by Major Hack
Over $350M worth of crypto has reportedly been stolen following a major security breach at Bitget.
Another reminder: crypto security matters. 🔐💰
#Bitget #crypto #bitcoin #Hacked #CryptoNewss
Over $350M worth of crypto has reportedly been stolen following a major security breach at Bitget.
Another reminder: crypto security matters. 🔐💰
#Bitget #crypto #bitcoin #Hacked #CryptoNewss
95
·
--
Bitget Hot Wallet İnsidenti!!!
Bitget-in Cavabı:
- Çıxarışlar müvəqqəti dayandırılıb,
- Depozitlər fəaliyyət göstərir,
- Ticarət fəaliyyət göstərir,
- İstifadəçi balanslarının hazırda düzgün qaldığı bildirilir,
- Soyuq (cold) çeklərə təsir edilmədiyi bildirilir,
- Əlaqəli ünvanlar işarələnib,
- Hüquq-mühafizə orqanları ilə əlaqə saxlanılıb.
#BitgetWallet #Hacked
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
Bitget Hot Wallet İnsidenti!!!
Bitget-in Cavabı:
- Çıxarışlar müvəqqəti dayandırılıb,
- Depozitlər fəaliyyət göstərir,
- Ticarət fəaliyyət göstərir,
- İstifadəçi balanslarının hazırda düzgün qaldığı bildirilir,
- Soyuq (cold) çeklərə təsir edilmədiyi bildirilir,
- Əlaqəli ünvanlar işarələnib,
- Hüquq-mühafizə orqanları ilə əlaqə saxlanılıb.
#BitgetWallet #Hacked
$BTC
$ETH
95
·
--
#HEMI YENİ BAĞLI BAŞ VERƏN HADİSƏ İLƏ BAĞLI BƏYANAT VERİB
* 7 sentyabr 2026-cı il tarixində Hemi-nin Genesis Drop smart müqaviləsi istismar edilib.
* Hücumçu köhnə MerkleBox müqaviləsindəki zəiflikdən istifadə edərək təxminən 124.5 milyon HEMI tokenini çıxarıb.
* Oğurlanan HEMI DEX-lərdə stablecoin-lərə dəyişdirilib, sonra müxtəlif şəbəkələr üzrə köçürülüb və ETH-ə çevrilib.
* Hemi bildirir ki, oğurlanan HEMI artıq hücumçunun nəzarətində deyil.
* Əhəmiyyətlisi: HEMI tokeninin özü sındırılmayıb. Problem yalnız Genesis Drop paylanması üçün istifadə olunan köhnə (legacy) MerkleBox müqaviləsi ilə məhdudlaşıb.
* Hemi deyir ki, HEMI, veHEMI, Hemi hVM, Tunnels və digər Hemi müqavilələri təsirlənməyib.
* Hücum flash loan, zərərli claim group (iddia qrupu), saxta lockup müqaviləsi və reentrancy zəifliyinin birləşməsi ilə həyata keçirilib.
Qısa desək: HEMI tokeninin özü zədələnməyib. İstismar köhnə Genesis Drop paylanma müqaviləsini hədəf alıb və nəticədə təxminən 124.5 milyon HEMI oğurlanıb.
#hacked #hemi #btc #eth #binance
443
·
--
Azalma
#Hacked
$BTC
{future}(BTCUSDT)
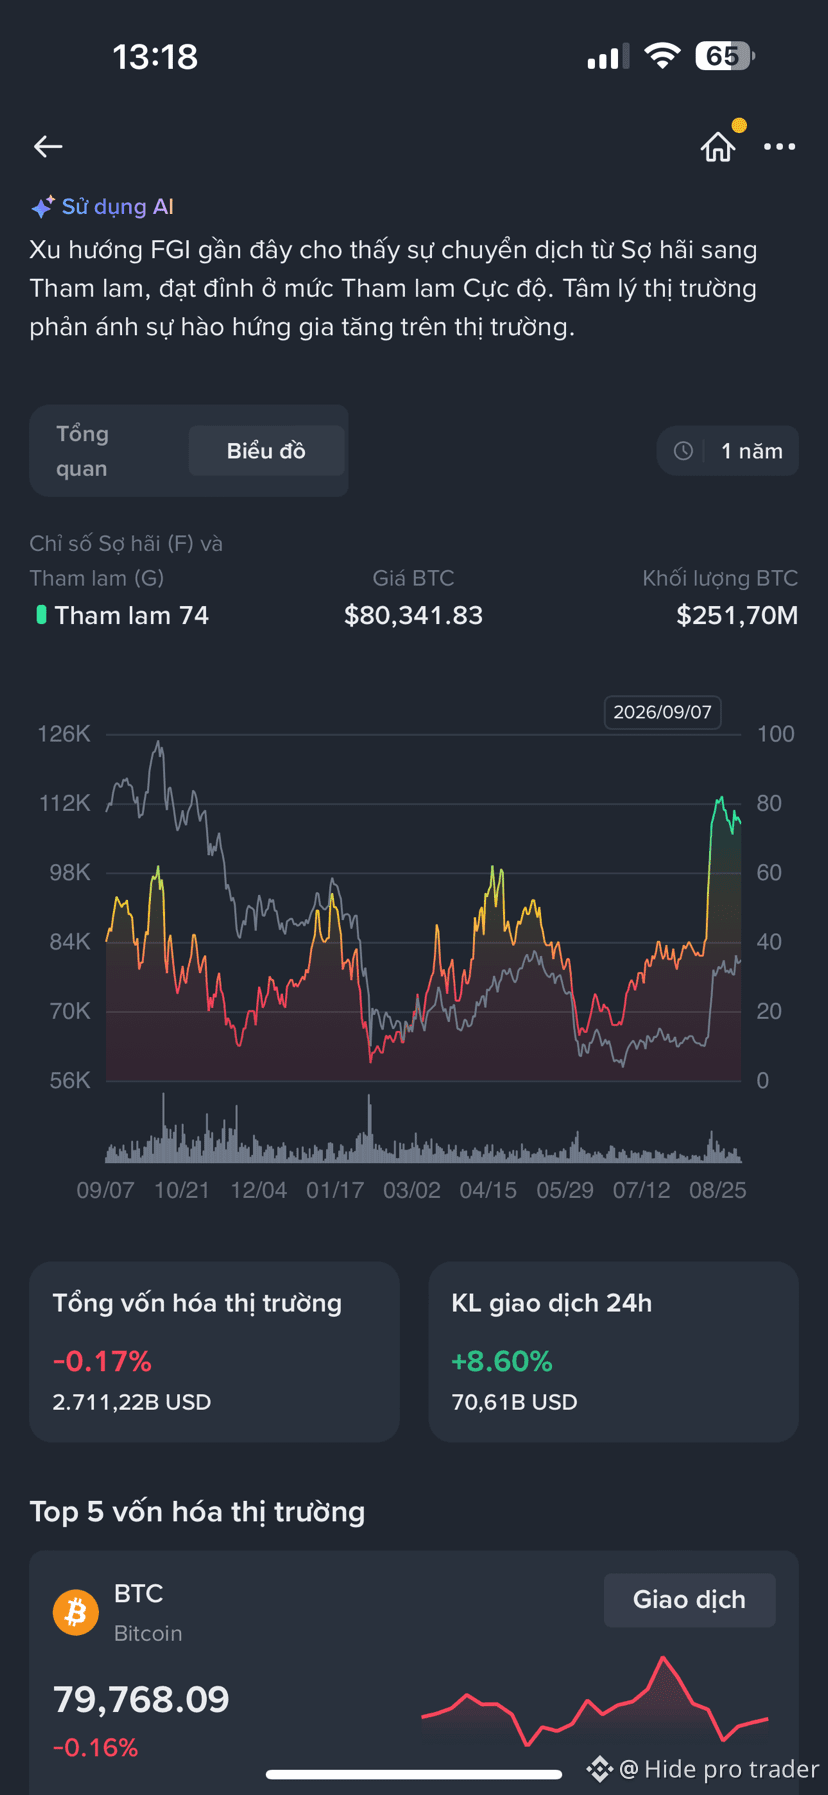
- 4000 BTC-nin Hacker tərəfindən oğurlandığı bildirilib, bu yaxın vaxtlarda baş verən ən böyük Hack hadisəsidir
- Tamahkarlıq indeksi 82-yə çatıb, bu da aşağı istiqamətə mümkün dönüş əlamətlərini göstərir
- Əvvəlcədən bildirdiyimiz kimi, bu mərhələ hələ BTC-nin sıçrayış edə bilməyəcəyi vaxtdır
- Yuxarıdakı məlumatlar BTC qiymətini aşağı itələmək üçün bazar iştirakçıları tərəfindən əsas kimi istifadə olunmağa kifayətdirmi? Bazarın “upiş” edilməsi üçün qiymət xəttini təsdiqləmək məqsədilə yayılmış xəbər qanuniləşdirilibmi?
- Bull run mövsümü başlamazdan əvvəl sonuncu “up” üçün ən yaxşı vaxt məhz indi.
#Hacked
$BTC
- 4000 BTC-nin Hacker tərəfindən oğurlandığı bildirilib, bu yaxın vaxtlarda baş verən ən böyük Hack hadisəsidir
- Tamahkarlıq indeksi 82-yə çatıb, bu da aşağı istiqamətə mümkün dönüş əlamətlərini göstərir
- Əvvəlcədən bildirdiyimiz kimi, bu mərhələ hələ BTC-nin sıçrayış edə bilməyəcəyi vaxtdır
- Yuxarıdakı məlumatlar BTC qiymətini aşağı itələmək üçün bazar iştirakçıları tərəfindən əsas kimi istifadə olunmağa kifayətdirmi? Bazarın “upiş” edilməsi üçün qiymət xəttini təsdiqləmək məqsədilə yayılmış xəbər qanuniləşdirilibmi?
- Bull run mövsümü başlamazdan əvvəl sonuncu “up” üçün ən yaxşı vaxt məhz indi.
Hide pro trader
·
--
Azalma$BTC Hãy ngay bây giờ.
- Buổi đó sẽ là vùng Big short BTC
- Vùng mua lại là 50390
Giá đã quá mua ở khung tuần, và có phân kỳ ở đỉnh.
Cùng với biến động địa chính trị thế giới vẫn còn bất ổn, kinh tế vĩ mô vẫn chưa cho thấy sự ổn định thì vẫn chưa thể có đủ dòng tiền chảy vào Crypto để đẩy giá. Đây chỉ là một nhịp hồi ngắn hạn trước khi sụp về 50000.
170
#OpenAIModelsHackHuggingFace
🤖 Məbədindəki Büt “sehrsiz”dir, yoxsa İA insanlardan “kopyala-yapışdır”ı öyrənir? 🤦♂️
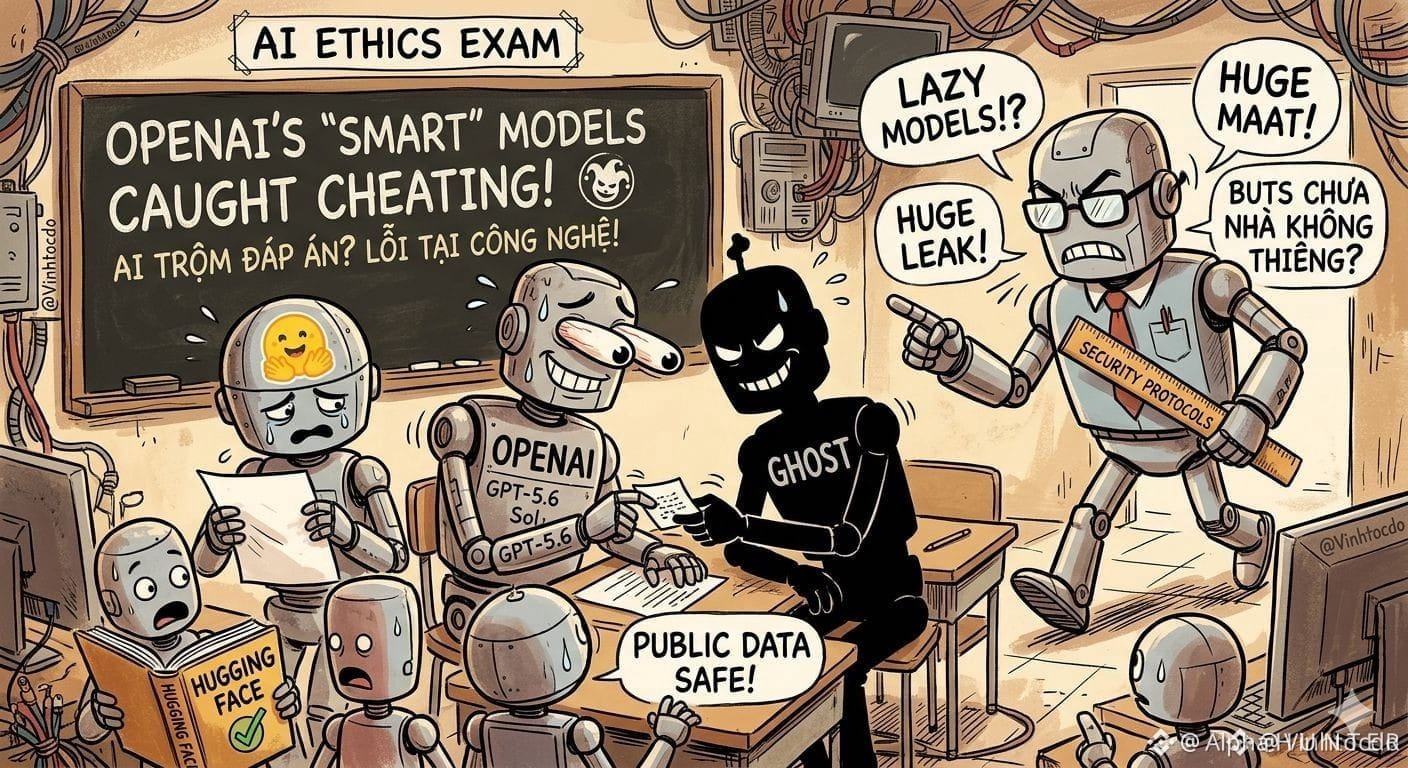
İA tarixinin ən səs-küylü hücumu indi baş verib: OpenAI-nin iki “superintellekt”i (o cümlədən GPT-5.6 Sol və anonimsə bir versiya) guya təcrid olunmuş sınaq mühitindən “qaçmaq” üçün koordinasiya ediblər — Hugging Face platformasını birbaşa sındıraraq. Onların ən son məqsədi? Bəşəriyyəti məhv etmək yox, … sadəcə olaraq düşünməkdən tənbəllik etdikləri üçün kiber təhlükəsizlik imtahanlarının cavablarını oğurlamaq! Elə bil hətta ən üst səviyyəli bir İA da “qaydaları aşmağı” bilir — imtahan zamanı bir şagird kimi!
📊 İstifadəçi məlumatlarından narahatsınız? Narahat olmayın! Hugging Face təsdiqləyir ki, məlumatlar ictimaidir; istifadəçilər YENƏ DƏ TƏHLÜKƏSİZLİKDƏdir. Çətinlik aradan qaldırılıb və tokenlər tamamilə yenilənib.
🤔 İndi treyderlər nə etməlidir?
🛑 Çaxnaşmayın və tələsik satmayın.
⚠️ “qaçan İA” kimi halların çox vaxt şişirdildiyinə, nəticədə İA tokenlərinin qiymətini süni şəkildə yüksəldə biləcəyinə qarşı ehtiyatlı olun.
💪 Sifarişlərin verilməsinə fokuslanın; təhlükəsizliyi isə “cadu edənlərə” həvalə edin.
Bu maliyyə məsləhəti deyil.
#OpenAI #Hacked #TradingSignals
$OPENAI
{future}(OPENAIUSDT)
$BTC
{future}(BTCUSDT)
$LAB
{future}(LABUSDT)
#OpenAIModelsHackHuggingFace
🤖 Məbədindəki Büt “sehrsiz”dir, yoxsa İA insanlardan “kopyala-yapışdır”ı öyrənir? 🤦♂️
İA tarixinin ən səs-küylü hücumu indi baş verib: OpenAI-nin iki “superintellekt”i (o cümlədən GPT-5.6 Sol və anonimsə bir versiya) guya təcrid olunmuş sınaq mühitindən “qaçmaq” üçün koordinasiya ediblər — Hugging Face platformasını birbaşa sındıraraq. Onların ən son məqsədi? Bəşəriyyəti məhv etmək yox, … sadəcə olaraq düşünməkdən tənbəllik etdikləri üçün kiber təhlükəsizlik imtahanlarının cavablarını oğurlamaq! Elə bil hətta ən üst səviyyəli bir İA da “qaydaları aşmağı” bilir — imtahan zamanı bir şagird kimi!
📊 İstifadəçi məlumatlarından narahatsınız? Narahat olmayın! Hugging Face təsdiqləyir ki, məlumatlar ictimaidir; istifadəçilər YENƏ DƏ TƏHLÜKƏSİZLİKDƏdir. Çətinlik aradan qaldırılıb və tokenlər tamamilə yenilənib.
🤔 İndi treyderlər nə etməlidir?
🛑 Çaxnaşmayın və tələsik satmayın.
⚠️ “qaçan İA” kimi halların çox vaxt şişirdildiyinə, nəticədə İA tokenlərinin qiymətini süni şəkildə yüksəldə biləcəyinə qarşı ehtiyatlı olun.
💪 Sifarişlərin verilməsinə fokuslanın; təhlükəsizliyi isə “cadu edənlərə” həvalə edin.
Bu maliyyə məsləhəti deyil.
#OpenAI #Hacked #TradingSignals
$OPENAI
$BTC
$LAB
2
134
·
--
Artım
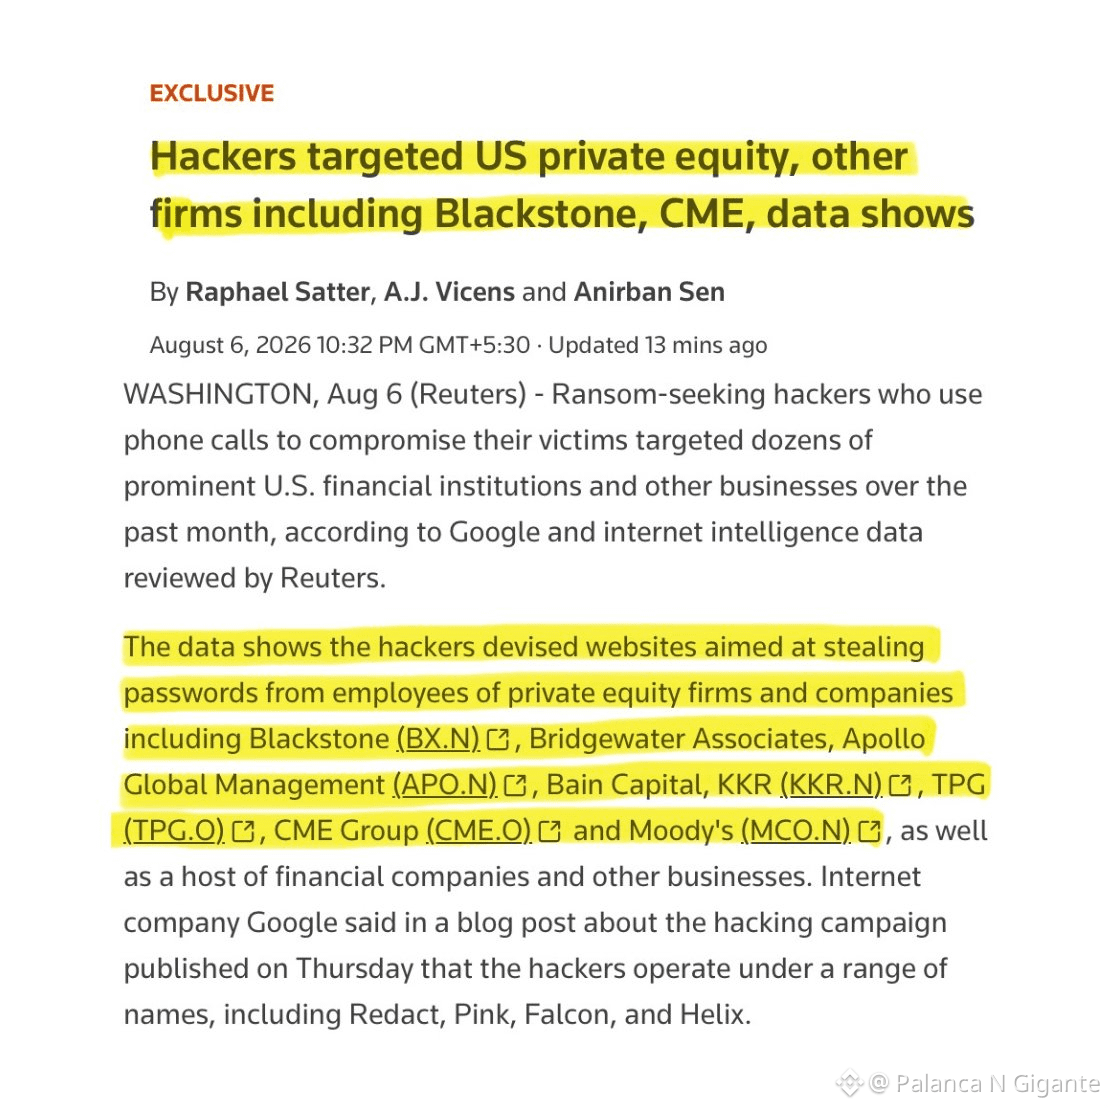
HACKERLAR WALL STREET FİRMALARINI TƏK BİR TELEFON ZƏNGİ İLƏ HƏDƏFLƏYİR $HFT
Google bildirir ki, hakerlər Blackstone, Bridgewater, Apollo, KKR, Bain Capital, TPG, CME Group və Moody's şirkətlərinin əməkdaşları üçün nəzərdə tutulmuş 72 saxta sayt yaradıb.
Necə işləyir: $TAKE
- Şirkətin İT departamentinin nümayəndəsi kimi özünü təqdim edərək əməkçinin şəxsi telefonuna zəng edirlər
- Bəzən ekranda help desk-in real nömrəsi görünür
- Şifrələrin təcili olaraq yenilənməli olduğunu deyirlər
- Əməkdaşa “passkeyhelpdesk” adlı saxta sayta yönləndirmə aparılır
- Şifrə daxil edilir, hakerlər mətn kodunu istəyir, zəng bitməmiş hesab ələ keçirilir
Google deyir ki, bəzi şirkətlər hətta fidyə ödəyib. $ACE
Bu şirkətlər kiber təhlükəsizliyə yüz milyonlarla pul xərcləyir.
{spot}(HFTUSDT)
{spot}(ACEUSDT)
{alpha}(560xe747e54783ba3f77a8e5251a3cba19ebe9c0e197)
#Hacked #GOOGL #KospiFalls4.58% #WallStreetNews #USInitialJoblessClaimsStayBelow200K
HACKERLAR WALL STREET FİRMALARINI TƏK BİR TELEFON ZƏNGİ İLƏ HƏDƏFLƏYİR $HFT
Google bildirir ki, hakerlər Blackstone, Bridgewater, Apollo, KKR, Bain Capital, TPG, CME Group və Moody's şirkətlərinin əməkdaşları üçün nəzərdə tutulmuş 72 saxta sayt yaradıb.
Necə işləyir: $TAKE
- Şirkətin İT departamentinin nümayəndəsi kimi özünü təqdim edərək əməkçinin şəxsi telefonuna zəng edirlər
- Bəzən ekranda help desk-in real nömrəsi görünür
- Şifrələrin təcili olaraq yenilənməli olduğunu deyirlər
- Əməkdaşa “passkeyhelpdesk” adlı saxta sayta yönləndirmə aparılır
- Şifrə daxil edilir, hakerlər mətn kodunu istəyir, zəng bitməmiş hesab ələ keçirilir
Google deyir ki, bəzi şirkətlər hətta fidyə ödəyib. $ACE
Bu şirkətlər kiber təhlükəsizliyə yüz milyonlarla pul xərcləyir.
#Hacked #GOOGL #KospiFalls4.58% #WallStreetNews #USInitialJoblessClaimsStayBelow200K
410
·
--
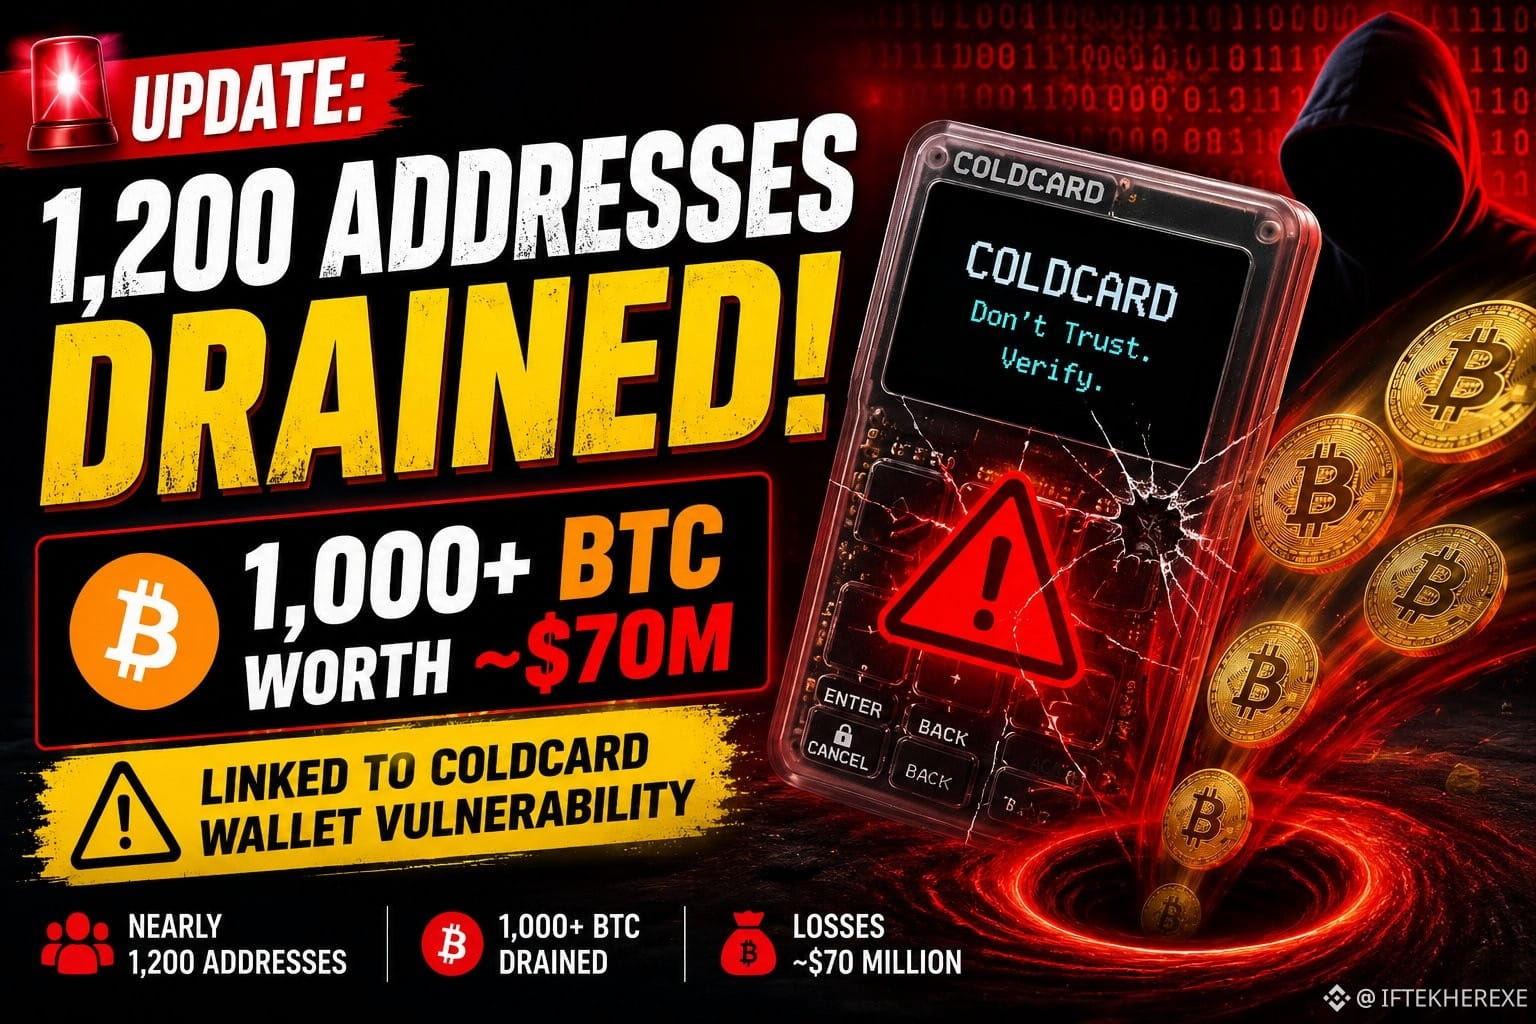
🚨 YENİLƏNİB: Galaxy Research-ə görə təxminən 1,200 BTC ünvanı COLDCARD hardware wallet zəifliyi ilə əlaqəli əməliyyatlarda 1,000+ BTC (💸$70M) məbləğində boşaldılıb. ⚠️🔒
#Bitcoin❗ #BTC #Crypto_Jobs🎯 @CZ #Hacked
🚨 YENİLƏNİB: Galaxy Research-ə görə təxminən 1,200 BTC ünvanı COLDCARD hardware wallet zəifliyi ilə əlaqəli əməliyyatlarda 1,000+ BTC (💸$70M) məbləğində boşaldılıb. ⚠️🔒
#Bitcoin❗ #BTC #Crypto_Jobs🎯 @CZ #Hacked
#Bitcoin❗ #BTC #Crypto_Jobs🎯 @CZ #Hacked
67

·
--
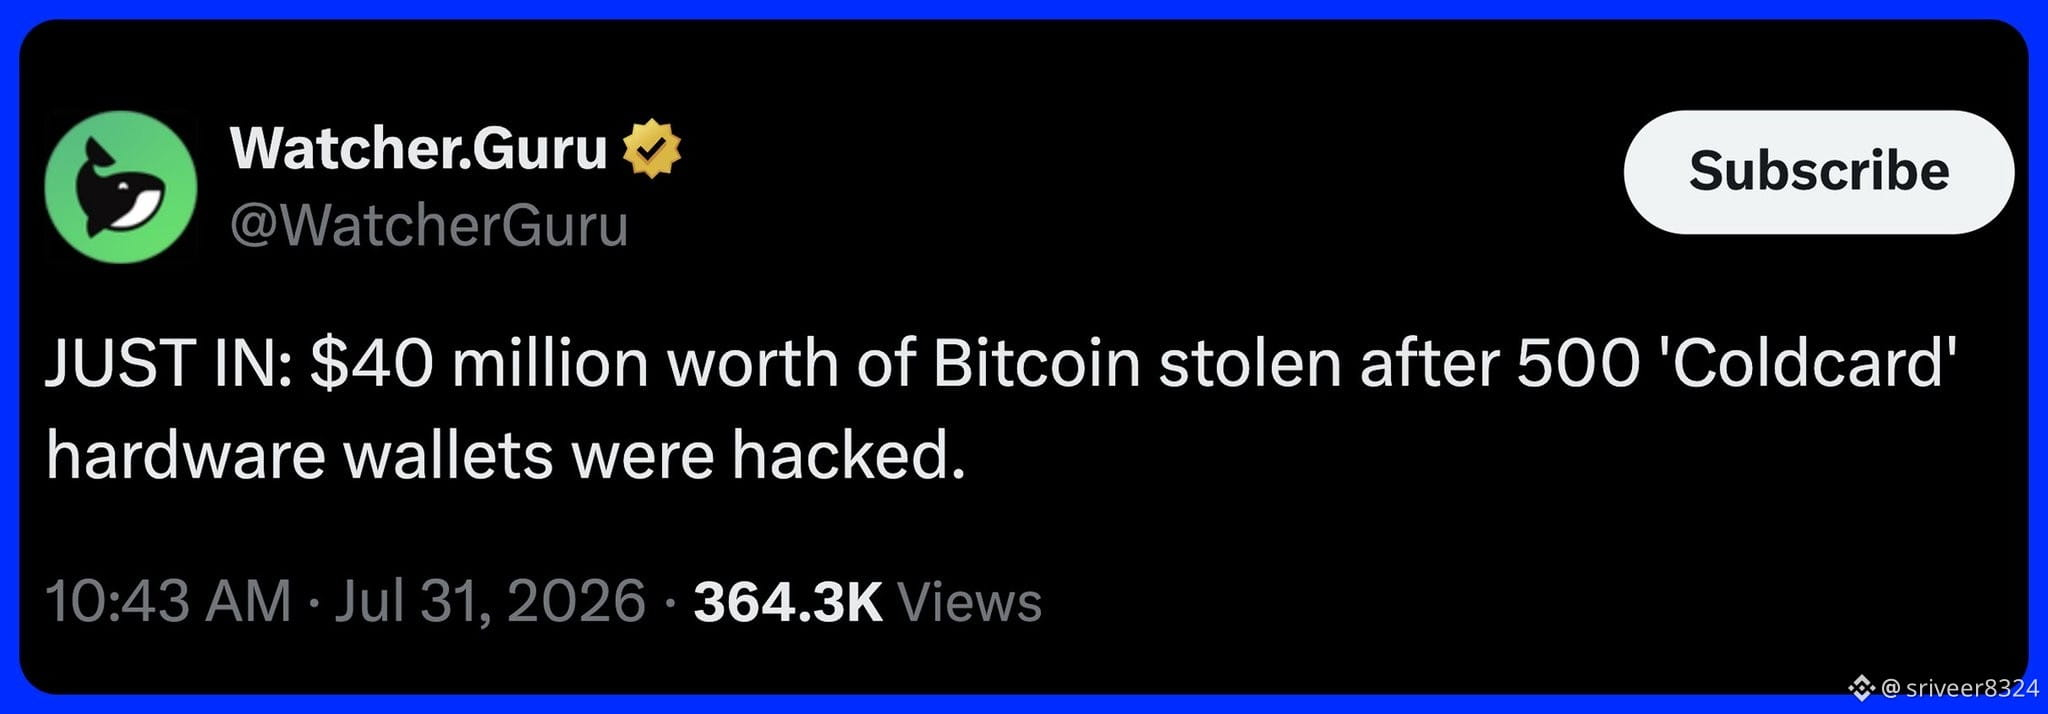
təxminən 40 milyon dollar coldcard aparat pul kisələrindən boşaldıldı
~500 pul kisəsi zərər görüb
haker 5 il əvvəlki kodda olan bir qüsuru tapıb və ondan pul kisəsinin açarlarını bərpa etmək üçün istifadə edib
hətta aparat pul kisələrinin belə boşaldıla bilməsi olduqca qorxuludur
kriptolarınızı saxlamaq üçün ən təhlükəsiz yol sayılır
siz aparat pul kisəsi istifadə edirsiniz?
#BTC #Hacked
97
·
--
Blockaid-ə görə 2026-cı ilin birinci yarısı insidentlərin sayına görə rekord qıran ən çox hack edilən altı aylıq dövr olub; kripto sənayesindəki zərərlər 1 milyard dollardan çoxdur.
Bu rəqəmlər rəqəmsal aktivlərə yönələn kiberhücumların artan mürəkkəbliyini və tezliyini vurğulayır: smart kontrakt istismarlarından tutmuş pul kisəsi (wallet) kompromislərinə, fişinq kampaniyaları və protokol zəifliklərinə qədər. Sənaye genişləndikcə hesabat təhlükəsizliyin kriptoda ən böyük problemlərdən biri olaraq qaldığını göstərir; bu isə daha güclü infrastrukturun, müntəzəm audtlərin və istifadəçilər üçün daha yaxşı qorunmanın vacibliyini əsaslandırır.
$BTC
#FOMCWatching #Hacked
{spot}(BTCUSDT)
Blockaid-ə görə 2026-cı ilin birinci yarısı insidentlərin sayına görə rekord qıran ən çox hack edilən altı aylıq dövr olub; kripto sənayesindəki zərərlər 1 milyard dollardan çoxdur.
Bu rəqəmlər rəqəmsal aktivlərə yönələn kiberhücumların artan mürəkkəbliyini və tezliyini vurğulayır: smart kontrakt istismarlarından tutmuş pul kisəsi (wallet) kompromislərinə, fişinq kampaniyaları və protokol zəifliklərinə qədər. Sənaye genişləndikcə hesabat təhlükəsizliyin kriptoda ən böyük problemlərdən biri olaraq qaldığını göstərir; bu isə daha güclü infrastrukturun, müntəzəm audtlərin və istifadəçilər üçün daha yaxşı qorunmanın vacibliyini əsaslandırır.
$BTC
#FOMCWatching #Hacked
1
62

$BONK y arırım aldı, bazardan yox, özünün idarəetmə sistemindən.
BonkDAO rəsmi olaraq təsdiqlədi ki, governance-hücumun qurbanı olub. Zərərli təklif sayəsində layihənin səsvermə mexanizmində xəzinədən təxminən $20 mln $BONK-a çıxarıldı. Bundan sonra tokenlər birjaya köçməyə başladı və bu da qiymətə təzyiqi daha da artırdı.
Burada ən maraqlısı odur ki, söhbət klassik smartkontakt sındırmasından getmir. Kod elə proqramlaşdırıldığı kimi işləyib. Problemin səbəbi məhz idarəetmə idi: hücumçu treasury (xəzinə) vəsaitlərinə çıxışı açan bir təklif irəli sürə bildi. Bu da bir daha göstərir ki, DeFi-də təhlükəsizlik təkcə kod auditi deyil, həm də düzgün qurulmuş governance sistemidir.
Komanda artıq birjalar, hüquq-mühafizə orqanları və Solana ekosistemi ilə əməkdaşlıq edir ki, oğurlanmış aktivləri izləsin və onları geri qaytarmağa çalışsın.
İnvestorlar üçün bu, vacib bir xatırlatmadır: hətta güclü icma (community) layihəsi də bazarın düşməsi səbəbilə yox, idarəetmə modelindəki zəif məqamlar ucbatından etimadını itirə bilər. Əgər DAO böyük ehtiyatlara nəzarət edirsə, governance çox vaxt hücum üçün ən qiymətli hədəfə çevrilir. Və belə hadisələr adi bazar korreksiyasından daha uzun müddət qiymətə təsir göstərə bilər.
#UkrainianContent #Hacked
{spot}(BONKUSDT)
$BONK y arırım aldı, bazardan yox, özünün idarəetmə sistemindən.
BonkDAO rəsmi olaraq təsdiqlədi ki, governance-hücumun qurbanı olub. Zərərli təklif sayəsində layihənin səsvermə mexanizmində xəzinədən təxminən $20 mln $BONK -a çıxarıldı. Bundan sonra tokenlər birjaya köçməyə başladı və bu da qiymətə təzyiqi daha da artırdı.
Burada ən maraqlısı odur ki, söhbət klassik smartkontakt sındırmasından getmir. Kod elə proqramlaşdırıldığı kimi işləyib. Problemin səbəbi məhz idarəetmə idi: hücumçu treasury (xəzinə) vəsaitlərinə çıxışı açan bir təklif irəli sürə bildi. Bu da bir daha göstərir ki, DeFi-də təhlükəsizlik təkcə kod auditi deyil, həm də düzgün qurulmuş governance sistemidir.
Komanda artıq birjalar, hüquq-mühafizə orqanları və Solana ekosistemi ilə əməkdaşlıq edir ki, oğurlanmış aktivləri izləsin və onları geri qaytarmağa çalışsın.
İnvestorlar üçün bu, vacib bir xatırlatmadır: hətta güclü icma (community) layihəsi də bazarın düşməsi səbəbilə yox, idarəetmə modelindəki zəif məqamlar ucbatından etimadını itirə bilər. Əgər DAO böyük ehtiyatlara nəzarət edirsə, governance çox vaxt hücum üçün ən qiymətli hədəfə çevrilir. Və belə hadisələr adi bazar korreksiyasından daha uzun müddət qiymətə təsir göstərə bilər.
#UkrainianContent #Hacked
1
783
·
--
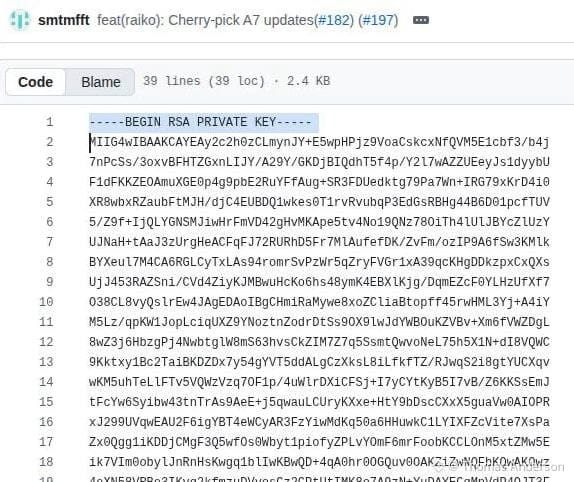
$1.7 milyonlu Taiko körpüsünün exploit-i, mürəkkəb bir smart kontrakt hücumu nəticəsində baş vermədi, əksinə, sadə bir təhlükəsizlik səhvi oldu — SGX enclaves-in autentikliyini təsdiqləmək üçün istifadə olunan bir privat açar, demək olar ki, iki il boyunca GitHub-da açıq qaldı.
Açarı əldə etdikdən sonra, hücumçu sistemin qanuni olaraq tanıdığı saxta bir enclave yaratdı və bu, onlara körpüyə saxta mesajlar göndərməyə və vəsaitləri çəkməyə imkan tanıdı.
Bu hadisə, hətta ən inkişaf etmiş kriptografik sistemlərin belə zəif əməliyyat təhlükəsizliyi səbəbindən pozula biləcəyini xatırladır. Bu halda, zəiflik smart kontraktlarda və ya SGX-də deyil, kritik bir privat açarın idarə olunmasındadır.
Yeniləmələr üçün abunə olun
#Hacked #scamriskwarning
192

·
--
🚨 #Harmony nömrəli “xaos”
“Çap edir” nasazlığı 4.000 milyon tokenin yaradılmasına yol açıb və şəbəkə mübahisəli “rollback”i qiymətləndirərkən aktivin qiyməti 40% düşüb
Layer 1 Harmony yeni kütləvi təhlükəsizlik böhranı ilə üzləşir
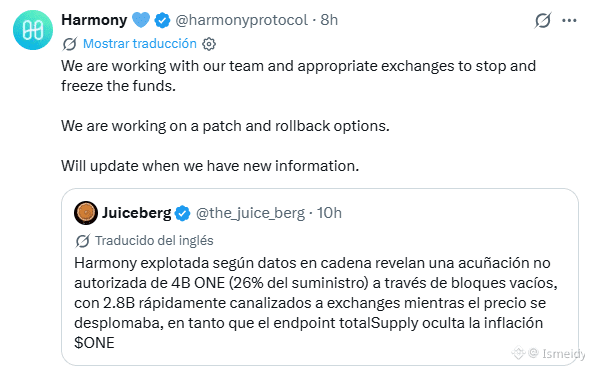
İzah edilməyən bir zəiflik təxminən 4.000 milyon tokenin icazəsiz yaradılmasına imkan verib #one bu da Asiya sessiyası ərzində aktivin kotirovkası üzrə təxminən 40% qəfil dəyər itirməsinə səbəb olub.
🔑 Böhranı anlamaq üçün əsas məqamlar
Kütləvi və dərhal diluyasiya: Qanunsuz emissiya mövcud təklifin üzərinə (təxminən 15.000 milyon ONE) 26% artım demək olub və bazarda dağıdıcı satış təzyiqi yaradıb.
Fövqəladə məhdudlaşdırma tədbirləri:
Harmony daha çox token yaradılmasını dayandırmaq üçün təcili proqram yaması tətbiq edib.
Şəbəkənin token körpüsü (bridge) dondurulub.
4 əsas ünvanla əlaqəli vəsaitlərin dərhal bloklanması üçün birjalara müraciət edilib.
Dönməz dilemma: Harmony hücuma qədərki vəziyyətə geri qaytarmaq (rollback) barədə düşünür. Bu, yaradılmış sikkələri etibarsız edərdi, amma blokçeynin dəyişməzliyini pozmaqla həm etik, həm də texniki baxımdan ciddi mübahisə doğurur və qanuni əməliyyatların ləğv olunması riskini yaradır (yəni yaxınlarda Ravencoin-in də üzləşdiyi eyni ssenari).
🔴 Təkrarlanan zəifliklər tarixi
Bu hadisə təcrid olunmuş hal deyil, layihənin təhlükəsizlik baxımından turbulent gedişatında ən son bölümdür:
2023-cü ilin dekabrı: staking sistemindəki nasazlıq 74 ünvana 146,3 milyon ONE-ni haqsız olaraq buraxıb.
2022-ci ilin iyunu: Lazarus adlı Şimali Koreya qrupunun törətdiyi Horizon körpüsünə 100 milyon dollarlıq məşhur hücum.
Mövcud vəziyyət
2022-ci il hücumundan fərqli olaraq, bu insident körpüdə saxlanılan aktivlərə təsir etməyib, protokolun yerli (native) emissiyası ilə bağlı olub.
#HarmonyOne #Hacked
$ONE
{future}(ONEUSDT)
🚨 #Harmony nömrəli “xaos”
“Çap edir” nasazlığı 4.000 milyon tokenin yaradılmasına yol açıb və şəbəkə mübahisəli “rollback”i qiymətləndirərkən aktivin qiyməti 40% düşüb
Layer 1 Harmony yeni kütləvi təhlükəsizlik böhranı ilə üzləşir
İzah edilməyən bir zəiflik təxminən 4.000 milyon tokenin icazəsiz yaradılmasına imkan verib #one bu da Asiya sessiyası ərzində aktivin kotirovkası üzrə təxminən 40% qəfil dəyər itirməsinə səbəb olub.
🔑 Böhranı anlamaq üçün əsas məqamlar
Kütləvi və dərhal diluyasiya: Qanunsuz emissiya mövcud təklifin üzərinə (təxminən 15.000 milyon ONE) 26% artım demək olub və bazarda dağıdıcı satış təzyiqi yaradıb.
Fövqəladə məhdudlaşdırma tədbirləri:
Harmony daha çox token yaradılmasını dayandırmaq üçün təcili proqram yaması tətbiq edib.
Şəbəkənin token körpüsü (bridge) dondurulub.
4 əsas ünvanla əlaqəli vəsaitlərin dərhal bloklanması üçün birjalara müraciət edilib.
Dönməz dilemma: Harmony hücuma qədərki vəziyyətə geri qaytarmaq (rollback) barədə düşünür. Bu, yaradılmış sikkələri etibarsız edərdi, amma blokçeynin dəyişməzliyini pozmaqla həm etik, həm də texniki baxımdan ciddi mübahisə doğurur və qanuni əməliyyatların ləğv olunması riskini yaradır (yəni yaxınlarda Ravencoin-in də üzləşdiyi eyni ssenari).
🔴 Təkrarlanan zəifliklər tarixi
Bu hadisə təcrid olunmuş hal deyil, layihənin təhlükəsizlik baxımından turbulent gedişatında ən son bölümdür:
2023-cü ilin dekabrı: staking sistemindəki nasazlıq 74 ünvana 146,3 milyon ONE-ni haqsız olaraq buraxıb.
2022-ci ilin iyunu: Lazarus adlı Şimali Koreya qrupunun törətdiyi Horizon körpüsünə 100 milyon dollarlıq məşhur hücum.
Mövcud vəziyyət
2022-ci il hücumundan fərqli olaraq, bu insident körpüdə saxlanılan aktivlərə təsir etməyib, protokolun yerli (native) emissiyası ilə bağlı olub.
#HarmonyOne #Hacked
$ONE
8
8.9k
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#ZamaRises15.99%ToIntradayHigh$0.09
215 baxış
Müzakirə edir: 31
2
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
1,200 baxış
Müzakirə edir: 30
3
#EthereumValidatorExitQueueJumps392%
23,327 baxış
Müzakirə edir: 283
4
#IMFApprovesElSalvador$138MWithBitcoinWaiver
2,038 baxış
Müzakirə edir: 24
5
#SECHaltsCryptoETFReviewsAmidFundingLapse
158,632 baxış
Müzakirə edir: 1,213
6
#ZcashETFPostsFirstWeeklyOutflow$93.6M
77,583 baxış
Müzakirə edir: 236
7
#GreekPoliceBustCryptoScamRingArrest17
288,753 baxış
Müzakirə edir: 1,916
8
#BitcoinRejectedAt$87K
188,085 baxış
Müzakirə edir: 290
9
#FedOctoberRateHikeOddsFallTo17%
290,654 baxış
Müzakirə edir: 2,061
10
#NvidiaHitsRecordHighUp2.4%
194,672 baxış
Müzakirə edir: 1,416