
#gno
gno
176,020 baxış
Müzakirə edir: 1,262
Populyar
Sonuncu
Tərcüməyə bax
🔥 At 02:17 UTC, a single whale slammed a counter‑vote against Gnosis co‑founder Vitalik, flipping the redemption proposal back into the green.
📊 The Snapshot now shows votes surging for the $223 M treasury plan that would let each GNO token be redeemed at roughly $170 – a 300‑plus‑fold jump from its $0.55 floor last month. While #BTC trades at $64,557, RSI 28.4 and bathes in Extreme Fear, the DeFi arena sees #GNO’s drama unfold, with #DeFi investors eyeing a potential cash‑out that could reshape liquidity across the ecosystem. Futures data adds pressure: BTC open interest sits at $6.08 B, long‑short ratio 2.80, indicating institutions still betting on a rebound even as spot markets limp.
💡 The twist? The whale’s counter‑move isn’t just a protest – it’s a signal that smart money is positioning for a massive influx once the redemption clears, turning the $223 M pool into a launchpad for new protocol builds.
❓ Will the redemption vote unleash a fresh wave of capital into DeFi, or will the dissenters force the treasury to stay locked forever?
🔥 At 02:17 UTC, a single whale slammed a counter‑vote against Gnosis co‑founder Vitalik, flipping the redemption proposal back into the green.
📊 The Snapshot now shows votes surging for the $223 M treasury plan that would let each GNO token be redeemed at roughly $170 – a 300‑plus‑fold jump from its $0.55 floor last month. While #BTC trades at $64,557, RSI 28.4 and bathes in Extreme Fear, the DeFi arena sees #GNO’s drama unfold, with #DeFi investors eyeing a potential cash‑out that could reshape liquidity across the ecosystem. Futures data adds pressure: BTC open interest sits at $6.08 B, long‑short ratio 2.80, indicating institutions still betting on a rebound even as spot markets limp.
💡 The twist? The whale’s counter‑move isn’t just a protest – it’s a signal that smart money is positioning for a massive influx once the redemption clears, turning the $223 M pool into a launchpad for new protocol builds.
❓ Will the redemption vote unleash a fresh wave of capital into DeFi, or will the dissenters force the treasury to stay locked forever?
📊 The Snapshot now shows votes surging for the $223 M treasury plan that would let each GNO token be redeemed at roughly $170 – a 300‑plus‑fold jump from its $0.55 floor last month. While #BTC trades at $64,557, RSI 28.4 and bathes in Extreme Fear, the DeFi arena sees #GNO’s drama unfold, with #DeFi investors eyeing a potential cash‑out that could reshape liquidity across the ecosystem. Futures data adds pressure: BTC open interest sits at $6.08 B, long‑short ratio 2.80, indicating institutions still betting on a rebound even as spot markets limp.
💡 The twist? The whale’s counter‑move isn’t just a protest – it’s a signal that smart money is positioning for a massive influx once the redemption clears, turning the $223 M pool into a launchpad for new protocol builds.
❓ Will the redemption vote unleash a fresh wave of capital into DeFi, or will the dissenters force the treasury to stay locked forever?
1
·
--
🚀 GNO, IBMB və DGB – Bugünkü kriptovalyuta bazarının təhlili
🔵 $GNO (Gnosis): Təxminən $108 səviyyəsində ticarət olunur və qarışıq dinamika nümayiş etdirir. Alış həcminin artması bərpanı dəstəkləyə bilər. Müqavimət səviyyələrini və bazardakı aktivliyi izləyin.
💻 $IBMB (IBM Tokenləşdirilmiş Səhm): $245.43 ətrafında ticarət olunur, son 24 saatda təxminən 0.97% yüksəlib. Alıcılar mülayim güc nümayiş etdirirlər.
⚡ $DGB (DigiByte): Təxminən $0.00301 səviyyəsində ticarət olunur, təxminən 0.99% geriləyib. Texniki göstəricilər satış təzyiqinin olduğunu göstərir. Daha güclü bərpa siqnalı üçün alıcılar qiyməti yenidən $0.00305 səviyyəsindən yuxarı qaldırmalıdırlar.
📊 Proqnozum: IBMB nisbi güc nümayiş etdirir, GNO üçün daha güclü təsdiq lazımdır, DGB isə təzyiq altında qalır.
Səbirli olun, ticarət həcmini izləyin və riskləri ağılla idarə edin! 🔥
#GNO #IBMB #DGB #Gnosis #IBM #DigiByte #CryptoAnalysis
{spot}(GNOUSDT)
{spot}(IBMBUSDT)
{spot}(DGBUSDT)
🚀 GNO, IBMB və DGB – Bugünkü kriptovalyuta bazarının təhlili
🔵 $GNO (Gnosis): Təxminən $108 səviyyəsində ticarət olunur və qarışıq dinamika nümayiş etdirir. Alış həcminin artması bərpanı dəstəkləyə bilər. Müqavimət səviyyələrini və bazardakı aktivliyi izləyin.
💻 $IBMB (IBM Tokenləşdirilmiş Səhm): $245.43 ətrafında ticarət olunur, son 24 saatda təxminən 0.97% yüksəlib. Alıcılar mülayim güc nümayiş etdirirlər.
⚡ $DGB (DigiByte): Təxminən $0.00301 səviyyəsində ticarət olunur, təxminən 0.99% geriləyib. Texniki göstəricilər satış təzyiqinin olduğunu göstərir. Daha güclü bərpa siqnalı üçün alıcılar qiyməti yenidən $0.00305 səviyyəsindən yuxarı qaldırmalıdırlar.
📊 Proqnozum: IBMB nisbi güc nümayiş etdirir, GNO üçün daha güclü təsdiq lazımdır, DGB isə təzyiq altında qalır.
Səbirli olun, ticarət həcmini izləyin və riskləri ağılla idarə edin! 🔥
#GNO #IBMB #DGB #Gnosis #IBM #DigiByte #CryptoAnalysis
🔵 $GNO (Gnosis): Təxminən $108 səviyyəsində ticarət olunur və qarışıq dinamika nümayiş etdirir. Alış həcminin artması bərpanı dəstəkləyə bilər. Müqavimət səviyyələrini və bazardakı aktivliyi izləyin.
💻 $IBMB (IBM Tokenləşdirilmiş Səhm): $245.43 ətrafında ticarət olunur, son 24 saatda təxminən 0.97% yüksəlib. Alıcılar mülayim güc nümayiş etdirirlər.
⚡ $DGB (DigiByte): Təxminən $0.00301 səviyyəsində ticarət olunur, təxminən 0.99% geriləyib. Texniki göstəricilər satış təzyiqinin olduğunu göstərir. Daha güclü bərpa siqnalı üçün alıcılar qiyməti yenidən $0.00305 səviyyəsindən yuxarı qaldırmalıdırlar.
📊 Proqnozum: IBMB nisbi güc nümayiş etdirir, GNO üçün daha güclü təsdiq lazımdır, DGB isə təzyiq altında qalır.
Səbirli olun, ticarət həcmini izləyin və riskləri ağılla idarə edin! 🔥
#GNO #IBMB #DGB #Gnosis #IBM #DigiByte #CryptoAnalysis
35

·
--
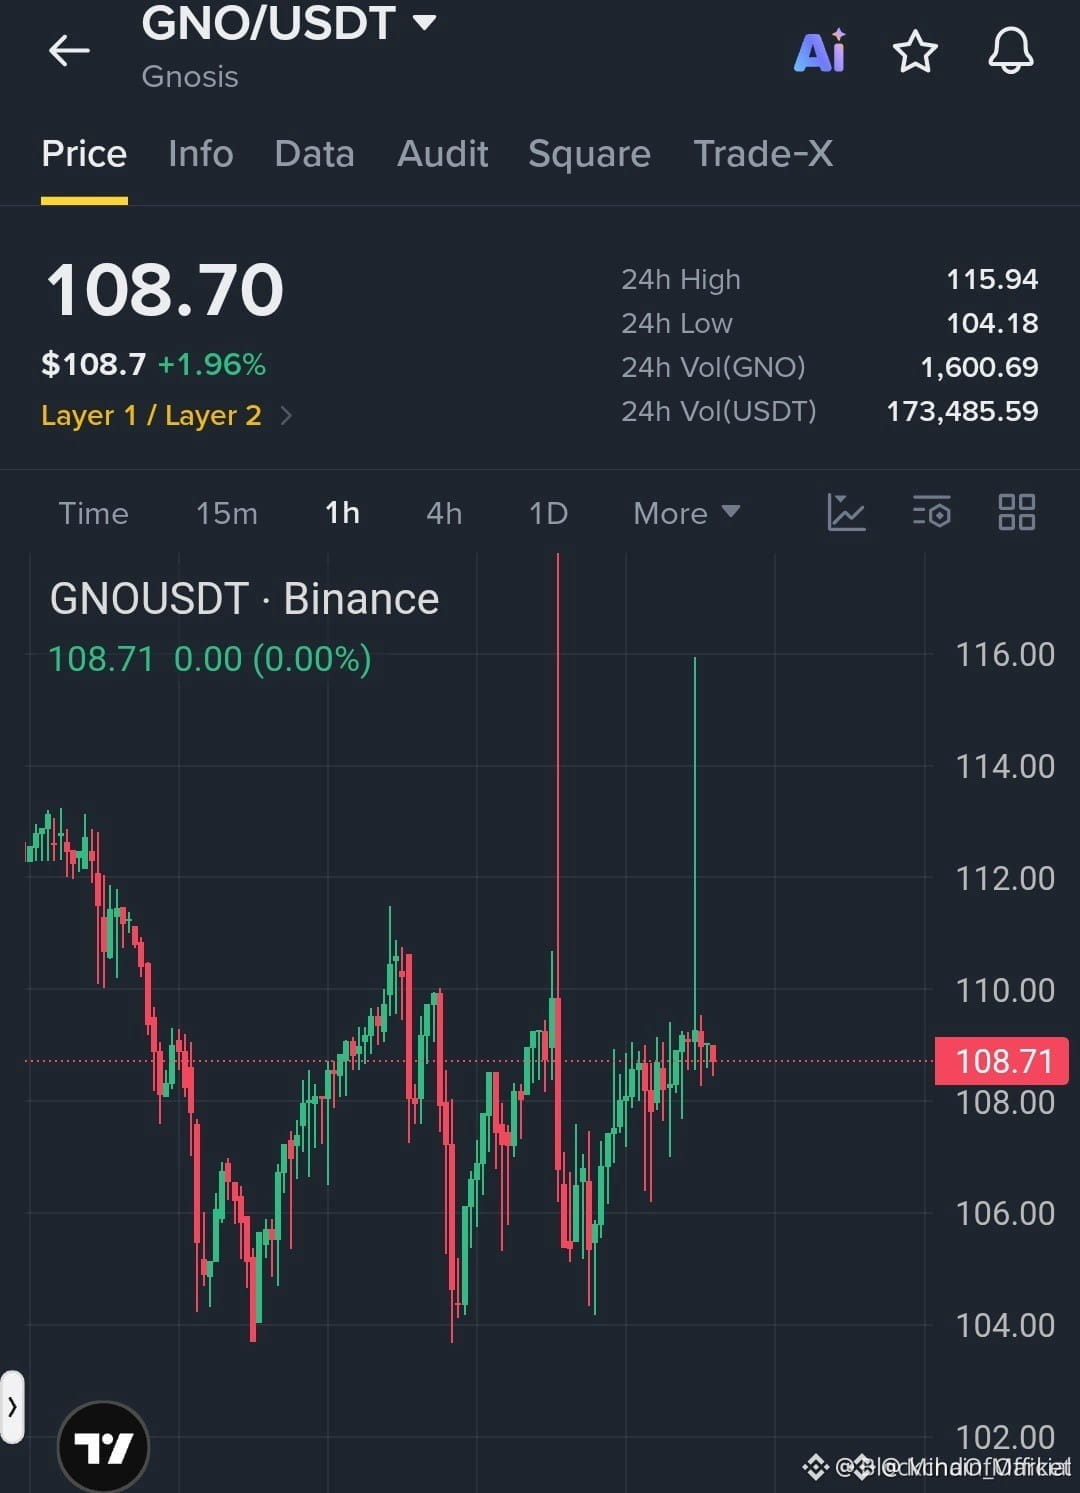
🐻 $GNO ƏSAS TƏKLİF ZONALARINDA GÜCLÜ İNSTİTUSİONAL MÜQAVİMƏTLƏ ÜZLƏŞİR! 📉
Giriş: 108.50 - 110.00 📉
Hədəf: 102.00 🎯
Zərəri dayandır: 116.00 🛑
Alıcıların həcmi azaldıqca, ağıllı pulun paylanması $GNO qiymətin 110 səviyyəsindəki yuxarı təklif blokunu dəfələrlə keçə bilməməsi ilə aydın şəkildə davam edir. 📊 Satıcılar qiymətin kəskin yüksəliş cəhdlərini udmağa davam edir və sifariş kitabında ardıcıl uzun rədd fitilləri buraxırlar.
108 səviyyəsindən aşağı aydın struktur qırılması, çox güman ki, tələyə düşmüş pərakəndə investorların likvidliyini hərəkətə gətirəcək və qiymətin ardıcıl hədəflərimizə doğru eniş təcilini sürətləndirəcək. ⚡ Bu müqavimət zonasında mövqe tutursunuz, yoxsa dəstəyin altına enişin təsdiqlənməsini gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #ShortSetup #SmartMoney #Bearish #OrderBlock
📉 🦈
🐻 $GNO ƏSAS TƏKLİF ZONALARINDA GÜCLÜ İNSTİTUSİONAL MÜQAVİMƏTLƏ ÜZLƏŞİR! 📉
Giriş: 108.50 - 110.00 📉
Hədəf: 102.00 🎯
Zərəri dayandır: 116.00 🛑
Alıcıların həcmi azaldıqca, ağıllı pulun paylanması $GNO qiymətin 110 səviyyəsindəki yuxarı təklif blokunu dəfələrlə keçə bilməməsi ilə aydın şəkildə davam edir. 📊 Satıcılar qiymətin kəskin yüksəliş cəhdlərini udmağa davam edir və sifariş kitabında ardıcıl uzun rədd fitilləri buraxırlar.
108 səviyyəsindən aşağı aydın struktur qırılması, çox güman ki, tələyə düşmüş pərakəndə investorların likvidliyini hərəkətə gətirəcək və qiymətin ardıcıl hədəflərimizə doğru eniş təcilini sürətləndirəcək. ⚡ Bu müqavimət zonasında mövqe tutursunuz, yoxsa dəstəyin altına enişin təsdiqlənməsini gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #ShortSetup #SmartMoney #Bearish #OrderBlock
📉 🦈
Giriş: 108.50 - 110.00 📉
Hədəf: 102.00 🎯
Zərəri dayandır: 116.00 🛑
Alıcıların həcmi azaldıqca, ağıllı pulun paylanması $GNO qiymətin 110 səviyyəsindəki yuxarı təklif blokunu dəfələrlə keçə bilməməsi ilə aydın şəkildə davam edir. 📊 Satıcılar qiymətin kəskin yüksəliş cəhdlərini udmağa davam edir və sifariş kitabında ardıcıl uzun rədd fitilləri buraxırlar.
108 səviyyəsindən aşağı aydın struktur qırılması, çox güman ki, tələyə düşmüş pərakəndə investorların likvidliyini hərəkətə gətirəcək və qiymətin ardıcıl hədəflərimizə doğru eniş təcilini sürətləndirəcək. ⚡ Bu müqavimət zonasında mövqe tutursunuz, yoxsa dəstəyin altına enişin təsdiqlənməsini gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #ShortSetup #SmartMoney #Bearish #OrderBlock
📉 🦈
1

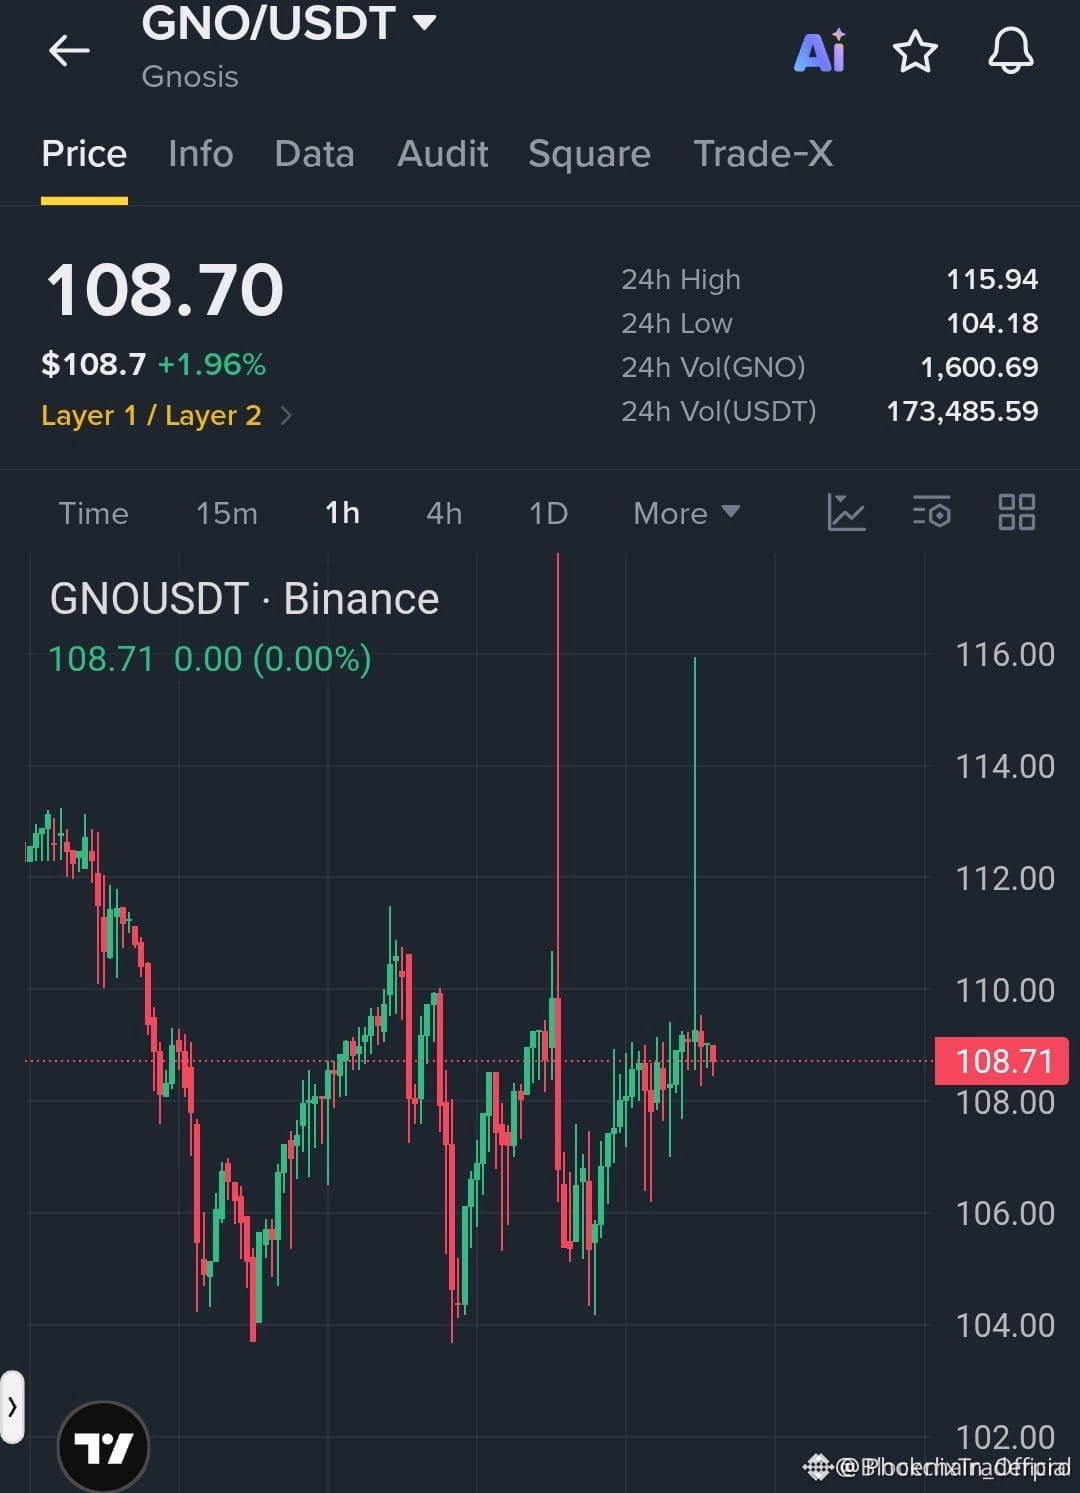
🔴 $GNO MÜQAVİMƏT SƏVİYYƏSİNDƏ DIVARA DİRƏNİR, SATICILAR İŞƏ QARIŞIR! 📉
Giriş: $108.50 – $110.00 ⚡
Hədəf: $102.00 – $106.00 🚀
Zərəri dayandır: $116.00 ⚠️
Təkrar-təkrar rədd cavabları 110 müqavimət səviyyəsində artdıqca, alıcılar $GNO üzərində nəzarəti tamamilə itirirlər. 📊 Hər zəif yüksəliş cəhdində həcm azalır və bu, gec alıcıların açıq şəkildə yorulduğunu göstərir.
Qiymət 108 səviyyəsindən inamla aşağı düşəndə, likvidasiyaların sürətlənərək sifarişlər kitabını daha aşağı hədəflərə doğru təmizləməsini gözləyin. 🌊 Hazırda bazara tam nəzarət ayılardadır. 💬 Bu qırılmada qısa mövqe açmağı düşünürsünüz, yoxsa mövqeyə girməzdən əvvəl qiymətin daha dərinə enməsini gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #ShortSetup #Bearish #Crypto
🔴 📉
🔴 $GNO MÜQAVİMƏT SƏVİYYƏSİNDƏ DIVARA DİRƏNİR, SATICILAR İŞƏ QARIŞIR! 📉
Giriş: $108.50 – $110.00 ⚡
Hədəf: $102.00 – $106.00 🚀
Zərəri dayandır: $116.00 ⚠️
Təkrar-təkrar rədd cavabları 110 müqavimət səviyyəsində artdıqca, alıcılar $GNO üzərində nəzarəti tamamilə itirirlər. 📊 Hər zəif yüksəliş cəhdində həcm azalır və bu, gec alıcıların açıq şəkildə yorulduğunu göstərir.
Qiymət 108 səviyyəsindən inamla aşağı düşəndə, likvidasiyaların sürətlənərək sifarişlər kitabını daha aşağı hədəflərə doğru təmizləməsini gözləyin. 🌊 Hazırda bazara tam nəzarət ayılardadır. 💬 Bu qırılmada qısa mövqe açmağı düşünürsünüz, yoxsa mövqeyə girməzdən əvvəl qiymətin daha dərinə enməsini gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #ShortSetup #Bearish #Crypto
🔴 📉
Giriş: $108.50 – $110.00 ⚡
Hədəf: $102.00 – $106.00 🚀
Zərəri dayandır: $116.00 ⚠️
Təkrar-təkrar rədd cavabları 110 müqavimət səviyyəsində artdıqca, alıcılar $GNO üzərində nəzarəti tamamilə itirirlər. 📊 Hər zəif yüksəliş cəhdində həcm azalır və bu, gec alıcıların açıq şəkildə yorulduğunu göstərir.
Qiymət 108 səviyyəsindən inamla aşağı düşəndə, likvidasiyaların sürətlənərək sifarişlər kitabını daha aşağı hədəflərə doğru təmizləməsini gözləyin. 🌊 Hazırda bazara tam nəzarət ayılardadır. 💬 Bu qırılmada qısa mövqe açmağı düşünürsünüz, yoxsa mövqeyə girməzdən əvvəl qiymətin daha dərinə enməsini gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #ShortSetup #Bearish #Crypto
🔴 📉
1
8
🚨 ZƏNCİRONÜSTÜ KİMLİYİNİZ SIZDIRILMIŞ KART BAZASI İLƏ TOQQUŞANDA $GNO ⚠️
Köhnə ödəniş sistemi sındırıldıqda, əsl zərər təkcə kartların itirilməsi deyil — fiziki kimliyinizlə blokçeyndəki açıq tarixçəniz arasında daimi körpünün qurulmasıdır. 🦈 $GNO istifadəçiyə təsir edən son məlumat sızması sərt bir xatırlatmadır: ev ünvanınız mərkəzləşdirilmiş korporativ bazada saxlanılırsa, zəncirüstü təxəllüslərin heç bir mənası yoxdur. 📊
Ağıllı bazar iştirakçıları əməliyyat kapitalını uzunmüddətli aktivlərindən suveren seyflər kimi ayrı saxlayırlar. Bu sahədə rahatlığın əsas məxfilik qaydalarınızı pozmasına heç vaxt imkan verməyin. 🔍
💬 Üçüncü tərəf ödəniş kanalları açıq pul kisənizlə kəsişəndə əməliyyat təhlükəsizliyiniz nə dərəcədə qorunur? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #GNO #CryptoSecurity #OpSec #Ethereum #Privacy
🔒 💎
🚨 ZƏNCİRONÜSTÜ KİMLİYİNİZ SIZDIRILMIŞ KART BAZASI İLƏ TOQQUŞANDA $GNO ⚠️
Köhnə ödəniş sistemi sındırıldıqda, əsl zərər təkcə kartların itirilməsi deyil — fiziki kimliyinizlə blokçeyndəki açıq tarixçəniz arasında daimi körpünün qurulmasıdır. 🦈 $GNO istifadəçiyə təsir edən son məlumat sızması sərt bir xatırlatmadır: ev ünvanınız mərkəzləşdirilmiş korporativ bazada saxlanılırsa, zəncirüstü təxəllüslərin heç bir mənası yoxdur. 📊
Ağıllı bazar iştirakçıları əməliyyat kapitalını uzunmüddətli aktivlərindən suveren seyflər kimi ayrı saxlayırlar. Bu sahədə rahatlığın əsas məxfilik qaydalarınızı pozmasına heç vaxt imkan verməyin. 🔍
💬 Üçüncü tərəf ödəniş kanalları açıq pul kisənizlə kəsişəndə əməliyyat təhlükəsizliyiniz nə dərəcədə qorunur? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #GNO #CryptoSecurity #OpSec #Ethereum #Privacy
🔒 💎
Köhnə ödəniş sistemi sındırıldıqda, əsl zərər təkcə kartların itirilməsi deyil — fiziki kimliyinizlə blokçeyndəki açıq tarixçəniz arasında daimi körpünün qurulmasıdır. 🦈 $GNO istifadəçiyə təsir edən son məlumat sızması sərt bir xatırlatmadır: ev ünvanınız mərkəzləşdirilmiş korporativ bazada saxlanılırsa, zəncirüstü təxəllüslərin heç bir mənası yoxdur. 📊
Ağıllı bazar iştirakçıları əməliyyat kapitalını uzunmüddətli aktivlərindən suveren seyflər kimi ayrı saxlayırlar. Bu sahədə rahatlığın əsas məxfilik qaydalarınızı pozmasına heç vaxt imkan verməyin. 🔍
💬 Üçüncü tərəf ödəniş kanalları açıq pul kisənizlə kəsişəndə əməliyyat təhlükəsizliyiniz nə dərəcədə qorunur? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #GNO #CryptoSecurity #OpSec #Ethereum #Privacy
🔒 💎
Gnosis Pay brendli istehlakçı kartlarının arxasında duran köhnə sistemdə məlumat sızması baş verdiyini açıqlayıb. Şirkət icazəsiz girişin noyabrın 3-də aşkarlandığını və bu barədə noyabrın 6-da saat 14:32 UTC-də ictimaiyyətə məlumat verildiyini bildirir. Şirkətin sözlərinə görə, problemin qarşısını almaq üçün tədbirlər iki saat ərzində başlanıb, təsirlənmiş giriş məlumatları yenilənib və zəiflik aradan qaldırılıb.
Gnosis Pay bildirir ki, insident zamanı bəzi müştəri məlumatları ifşa olunub, lakin onun ağ etiketli korporativ platformasına və müştəri vəsaitlərinə təsir dəyməyib. Bunlar şirkətin açıqlamalarıdır; pul kisəsi balanslarının müstəqil auditi barədə məlumat verilməyib. Təsirlənən müştərilərin sayı, məlumatların tam siyahısı və texniki səbəb açıqlanmayıb.
Kartdan istifadə edirsinizsə, hesabınıza aid bildirişə əməl edin və fərdiləşdirilmiş fişinq cəhdlərinə qarşı ayıq olun. Rəsmi tətbiqi birbaşa açın; heç vaxt mesajda bərpa ifadənizi, şəxsi açarınızı, PIN kodunuzu və ya kartın tam nömrəsini paylaşmayın.
Məlumat sızması barədə açıqlamada ən vacib olan nədir: əhatə dairəsinin aydın göstərilməsi, inandırıcı vaxt qrafiki, yoxsa müstəqil yoxlama?
Mənbələr: [Gnosis Pay-in bildirişi](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Nəticə: $GNO — [Binance GNO/USDT Spot qrafiki](https://www.binance.com/en/trade/GNO_USDT?type=spot) Gnosis ekosisteminin tokeni üçündür; bu, kart insidentinin göstəricisi deyil. Qrafiki özünüz yoxlayın, araşdırmanızı özünüz aparın və məsuliyyətlə ticarət edin. #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Pay brendli istehlakçı kartlarının arxasında duran köhnə sistemdə məlumat sızması baş verdiyini açıqlayıb. Şirkət icazəsiz girişin noyabrın 3-də aşkarlandığını və bu barədə noyabrın 6-da saat 14:32 UTC-də ictimaiyyətə məlumat verildiyini bildirir. Şirkətin sözlərinə görə, problemin qarşısını almaq üçün tədbirlər iki saat ərzində başlanıb, təsirlənmiş giriş məlumatları yenilənib və zəiflik aradan qaldırılıb.
Gnosis Pay bildirir ki, insident zamanı bəzi müştəri məlumatları ifşa olunub, lakin onun ağ etiketli korporativ platformasına və müştəri vəsaitlərinə təsir dəyməyib. Bunlar şirkətin açıqlamalarıdır; pul kisəsi balanslarının müstəqil auditi barədə məlumat verilməyib. Təsirlənən müştərilərin sayı, məlumatların tam siyahısı və texniki səbəb açıqlanmayıb.
Kartdan istifadə edirsinizsə, hesabınıza aid bildirişə əməl edin və fərdiləşdirilmiş fişinq cəhdlərinə qarşı ayıq olun. Rəsmi tətbiqi birbaşa açın; heç vaxt mesajda bərpa ifadənizi, şəxsi açarınızı, PIN kodunuzu və ya kartın tam nömrəsini paylaşmayın.
Məlumat sızması barədə açıqlamada ən vacib olan nədir: əhatə dairəsinin aydın göstərilməsi, inandırıcı vaxt qrafiki, yoxsa müstəqil yoxlama?
Mənbələr: [Gnosis Pay-in bildirişi](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Nəticə: $GNO — [Binance GNO/USDT Spot qrafiki](https://www.binance.com/en/trade/GNO_USDT?type=spot) Gnosis ekosisteminin tokeni üçündür; bu, kart insidentinin göstəricisi deyil. Qrafiki özünüz yoxlayın, araşdırmanızı özünüz aparın və məsuliyyətlə ticarət edin. #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Pay bildirir ki, insident zamanı bəzi müştəri məlumatları ifşa olunub, lakin onun ağ etiketli korporativ platformasına və müştəri vəsaitlərinə təsir dəyməyib. Bunlar şirkətin açıqlamalarıdır; pul kisəsi balanslarının müstəqil auditi barədə məlumat verilməyib. Təsirlənən müştərilərin sayı, məlumatların tam siyahısı və texniki səbəb açıqlanmayıb.
Kartdan istifadə edirsinizsə, hesabınıza aid bildirişə əməl edin və fərdiləşdirilmiş fişinq cəhdlərinə qarşı ayıq olun. Rəsmi tətbiqi birbaşa açın; heç vaxt mesajda bərpa ifadənizi, şəxsi açarınızı, PIN kodunuzu və ya kartın tam nömrəsini paylaşmayın.
Məlumat sızması barədə açıqlamada ən vacib olan nədir: əhatə dairəsinin aydın göstərilməsi, inandırıcı vaxt qrafiki, yoxsa müstəqil yoxlama?
Mənbələr: [Gnosis Pay-in bildirişi](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Nəticə: $GNO — [Binance GNO/USDT Spot qrafiki](https://www.binance.com/en/trade/GNO_USDT?type=spot) Gnosis ekosisteminin tokeni üçündür; bu, kart insidentinin göstəricisi deyil. Qrafiki özünüz yoxlayın, araşdırmanızı özünüz aparın və məsuliyyətlə ticarət edin. #GnosisPay #GNO #CryptoSecurity #DataBreach
47
🚨 Gnosis Pay-ə hücum edildi: müştəri məlumatları hakerlərin əlinə keçdi
3 noyabrda hücumçular Gnosis Pay kriptovalyuta kartlarına xidmət göstərən köhnəlmiş sistemə giriş əldə etdilər və nəticədə istifadəçilərin şəxsi məlumatları sızdı.
🔐 Müştərilərin vəsaitləri zərər görməyib, boşluq artıq aradan qaldırılıb. Sızmanın miqyası hələ açıqlanmır, zərər çəkənlərə elektron poçtla məlumat verilib.
Gnosis Pay komandası fişinq hücumları riskinə qarşı xəbərdarlıq edir: dələduzlar oğurlanmış məlumatlardan istifadə edərək özlərini xidmət əməkdaşları kimi təqdim edə bilərlər.
#GNO #hücum
🚨 Gnosis Pay-ə hücum edildi: müştəri məlumatları hakerlərin əlinə keçdi
3 noyabrda hücumçular Gnosis Pay kriptovalyuta kartlarına xidmət göstərən köhnəlmiş sistemə giriş əldə etdilər və nəticədə istifadəçilərin şəxsi məlumatları sızdı.
🔐 Müştərilərin vəsaitləri zərər görməyib, boşluq artıq aradan qaldırılıb. Sızmanın miqyası hələ açıqlanmır, zərər çəkənlərə elektron poçtla məlumat verilib.
Gnosis Pay komandası fişinq hücumları riskinə qarşı xəbərdarlıq edir: dələduzlar oğurlanmış məlumatlardan istifadə edərək özlərini xidmət əməkdaşları kimi təqdim edə bilərlər.
#GNO #hücum
3 noyabrda hücumçular Gnosis Pay kriptovalyuta kartlarına xidmət göstərən köhnəlmiş sistemə giriş əldə etdilər və nəticədə istifadəçilərin şəxsi məlumatları sızdı.
🔐 Müştərilərin vəsaitləri zərər görməyib, boşluq artıq aradan qaldırılıb. Sızmanın miqyası hələ açıqlanmır, zərər çəkənlərə elektron poçtla məlumat verilib.
Gnosis Pay komandası fişinq hücumları riskinə qarşı xəbərdarlıq edir: dələduzlar oğurlanmış məlumatlardan istifadə edərək özlərini xidmət əməkdaşları kimi təqdim edə bilərlər.
#GNO #hücum
1
170
·
--
$GNO Yeniləmə 🔎 Gnosis böyük Ethereum keçidinə hazırlaşır?
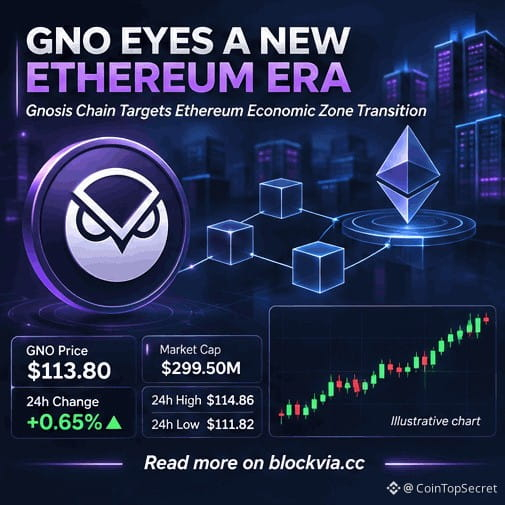
Gnosis planlaşdırılan Ethereum İqtisadi Zonasına keçidi ilə diqqət çəkərkən, GNO təxminən 114 dollardan alınıb-satılır. Noyabrın 4-dəki elanda Gnosis Chain-in mövcud müqavilələri və balansları qoruyaraq Ethereum hesablaşmalarına əsaslanan zonaya necə çevrilə biləcəyi izah olunub.
🔥 Əsas katalizator:
EEZ-ə keçid 2027-ci ilin yazına planlaşdırılıb, inkişaf və sınaq işləri isə hələ də davam edir.
👀 İzləniləcək növbəti addım:
🔴 Ayı ssenarisi: 112 dollar səviyyəsinin itirilməsi 111,82 dollar və daha aşağı dəstək səviyyələrini gündəmə gətirə bilər.
🟢 Buğa ssenarisi: 114,86 dolların aşılması 115,51 və 115,99 dollar səviyyələrinin sınağına yol aça bilər.
📝 Mənim fikrim:
Siqnal təhlili üçün blockvia.cc saytına daxil olun.
#GNO #Gnosis #Ethereum #KriptoXəbərləri #Blokçeyn #DeFi
$GNO Yeniləmə 🔎 Gnosis böyük Ethereum keçidinə hazırlaşır?
Gnosis planlaşdırılan Ethereum İqtisadi Zonasına keçidi ilə diqqət çəkərkən, GNO təxminən 114 dollardan alınıb-satılır. Noyabrın 4-dəki elanda Gnosis Chain-in mövcud müqavilələri və balansları qoruyaraq Ethereum hesablaşmalarına əsaslanan zonaya necə çevrilə biləcəyi izah olunub.
🔥 Əsas katalizator:
EEZ-ə keçid 2027-ci ilin yazına planlaşdırılıb, inkişaf və sınaq işləri isə hələ də davam edir.
👀 İzləniləcək növbəti addım:
🔴 Ayı ssenarisi: 112 dollar səviyyəsinin itirilməsi 111,82 dollar və daha aşağı dəstək səviyyələrini gündəmə gətirə bilər.
🟢 Buğa ssenarisi: 114,86 dolların aşılması 115,51 və 115,99 dollar səviyyələrinin sınağına yol aça bilər.
📝 Mənim fikrim:
Siqnal təhlili üçün blockvia.cc saytına daxil olun.
#GNO #Gnosis #Ethereum #KriptoXəbərləri #Blokçeyn #DeFi
Gnosis planlaşdırılan Ethereum İqtisadi Zonasına keçidi ilə diqqət çəkərkən, GNO təxminən 114 dollardan alınıb-satılır. Noyabrın 4-dəki elanda Gnosis Chain-in mövcud müqavilələri və balansları qoruyaraq Ethereum hesablaşmalarına əsaslanan zonaya necə çevrilə biləcəyi izah olunub.
🔥 Əsas katalizator:
EEZ-ə keçid 2027-ci ilin yazına planlaşdırılıb, inkişaf və sınaq işləri isə hələ də davam edir.
👀 İzləniləcək növbəti addım:
🔴 Ayı ssenarisi: 112 dollar səviyyəsinin itirilməsi 111,82 dollar və daha aşağı dəstək səviyyələrini gündəmə gətirə bilər.
🟢 Buğa ssenarisi: 114,86 dolların aşılması 115,51 və 115,99 dollar səviyyələrinin sınağına yol aça bilər.
📝 Mənim fikrim:
Siqnal təhlili üçün blockvia.cc saytına daxil olun.
#GNO #Gnosis #Ethereum #KriptoXəbərləri #Blokçeyn #DeFi
118

·
--
Artım
$GNO saxlayaraq 491.4 USDT
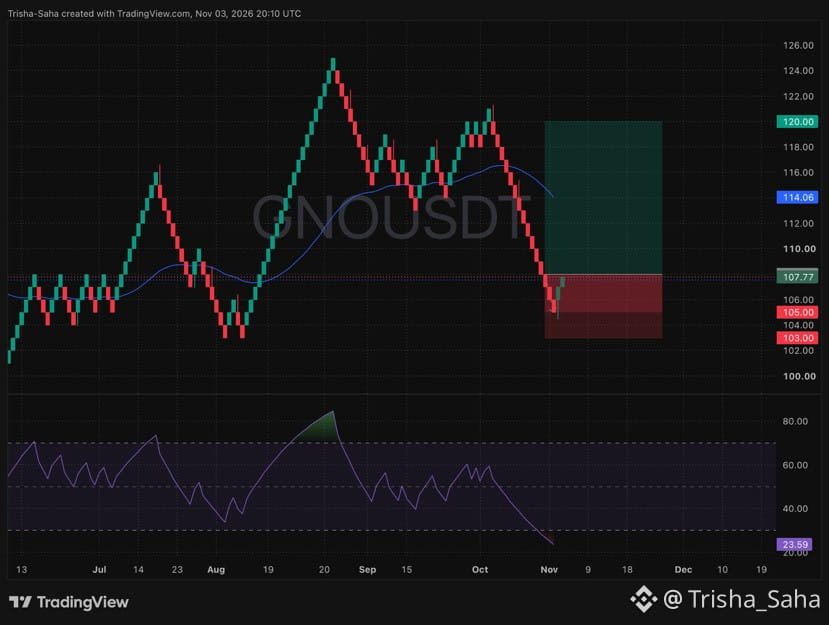
🔥 $GNO GÜCLƏNƏN ALIŞ SIQNALI VERİR — BU PARTLAYIŞ SÜRƏTİNDƏKİ YÜKSƏLİŞİ QAÇIRMA! ⚡
📍 Ticarət planı:
• Giriş zonası: $106.00 – $107.77
• Zərərin dayandırılması: $103.00
• Hədəf: $120.00
• Böyük dəstək səviyyəsində güclü satış təzyiqi tamamilə səngiyib, aqressiv alıcılar isə bazara axışır.
• Alış impulsu sürətlə güclənir və yüksək müqavimət səviyyəsinə doğru sürətli yüksəliş üçün zəmin yaradır.
🛡️ Kapitalın qorunması: +3%–+4% mənfəət əldə edən kimi zərərin dayandırılması səviyyəsini zərərsizləşmə nöqtəsinə çəkərək özünüzü qoruyun!
Mən artıq bu əməliyyata qoşulmuşam. Bu qırılma hərəkətində mənə qoşulursunuz? Aşağıda şərh yazın! 👇
#GNO #GNOUSDT #CryptoTrading #BinanceSquare
{spot}(GNOUSDT)
🔥 $GNO GÜCLƏNƏN ALIŞ SIQNALI VERİR — BU PARTLAYIŞ SÜRƏTİNDƏKİ YÜKSƏLİŞİ QAÇIRMA! ⚡
📍 Ticarət planı:
• Giriş zonası: $106.00 – $107.77
• Zərərin dayandırılması: $103.00
• Hədəf: $120.00
• Böyük dəstək səviyyəsində güclü satış təzyiqi tamamilə səngiyib, aqressiv alıcılar isə bazara axışır.
• Alış impulsu sürətlə güclənir və yüksək müqavimət səviyyəsinə doğru sürətli yüksəliş üçün zəmin yaradır.
🛡️ Kapitalın qorunması: +3%–+4% mənfəət əldə edən kimi zərərin dayandırılması səviyyəsini zərərsizləşmə nöqtəsinə çəkərək özünüzü qoruyun!
Mən artıq bu əməliyyata qoşulmuşam. Bu qırılma hərəkətində mənə qoşulursunuz? Aşağıda şərh yazın! 👇
#GNO #GNOUSDT #CryptoTrading #BinanceSquare
📍 Ticarət planı:
• Giriş zonası: $106.00 – $107.77
• Zərərin dayandırılması: $103.00
• Hədəf: $120.00
• Böyük dəstək səviyyəsində güclü satış təzyiqi tamamilə səngiyib, aqressiv alıcılar isə bazara axışır.
• Alış impulsu sürətlə güclənir və yüksək müqavimət səviyyəsinə doğru sürətli yüksəliş üçün zəmin yaradır.
🛡️ Kapitalın qorunması: +3%–+4% mənfəət əldə edən kimi zərərin dayandırılması səviyyəsini zərərsizləşmə nöqtəsinə çəkərək özünüzü qoruyun!
Mən artıq bu əməliyyata qoşulmuşam. Bu qırılma hərəkətində mənə qoşulursunuz? Aşağıda şərh yazın! 👇
#GNO #GNOUSDT #CryptoTrading #BinanceSquare
116
·
--
Azalma
🔴 $GNO SATIŞ 🔴
{spot}(GNOUSDT)
📍 GİRİŞ: 105.38-106.35
🎯 HƏDƏFLƏR:
💰 102.63
💰 96.92
💰 95.40
🛑 STOP: 107.70
🔻 ƏSAS MÜQAVİMƏTDƏN RƏDD CAVABI — GNO AYILARI DÖNÜŞ GÖZLƏYİR
$GNO əsas müqavimət səviyyəsindən geri dönür və aşağı səviyyələri diqqət mərkəzinə gətirir. 👀
⚡ Müqavimət qorunarsa → enişin davamı izlənilir.
📉 Təsdiq həlledici olaraq qalır.
#GNO #GNOUSDT #KriptoSiqnalları #TicarətSiqnalları #FyuçersSiqnalları #ShortSignal
🔴 $GNO SATIŞ 🔴
📍 GİRİŞ: 105.38-106.35
🎯 HƏDƏFLƏR:
💰 102.63
💰 96.92
💰 95.40
🛑 STOP: 107.70
🔻 ƏSAS MÜQAVİMƏTDƏN RƏDD CAVABI — GNO AYILARI DÖNÜŞ GÖZLƏYİR
$GNO əsas müqavimət səviyyəsindən geri dönür və aşağı səviyyələri diqqət mərkəzinə gətirir. 👀
⚡ Müqavimət qorunarsa → enişin davamı izlənilir.
📉 Təsdiq həlledici olaraq qalır.
#GNO #GNOUSDT #KriptoSiqnalları #TicarətSiqnalları #FyuçersSiqnalları #ShortSignal
📍 GİRİŞ: 105.38-106.35
🎯 HƏDƏFLƏR:
💰 102.63
💰 96.92
💰 95.40
🛑 STOP: 107.70
🔻 ƏSAS MÜQAVİMƏTDƏN RƏDD CAVABI — GNO AYILARI DÖNÜŞ GÖZLƏYİR
$GNO əsas müqavimət səviyyəsindən geri dönür və aşağı səviyyələri diqqət mərkəzinə gətirir. 👀
⚡ Müqavimət qorunarsa → enişin davamı izlənilir.
📉 Təsdiq həlledici olaraq qalır.
#GNO #GNOUSDT #KriptoSiqnalları #TicarətSiqnalları #FyuçersSiqnalları #ShortSignal
33
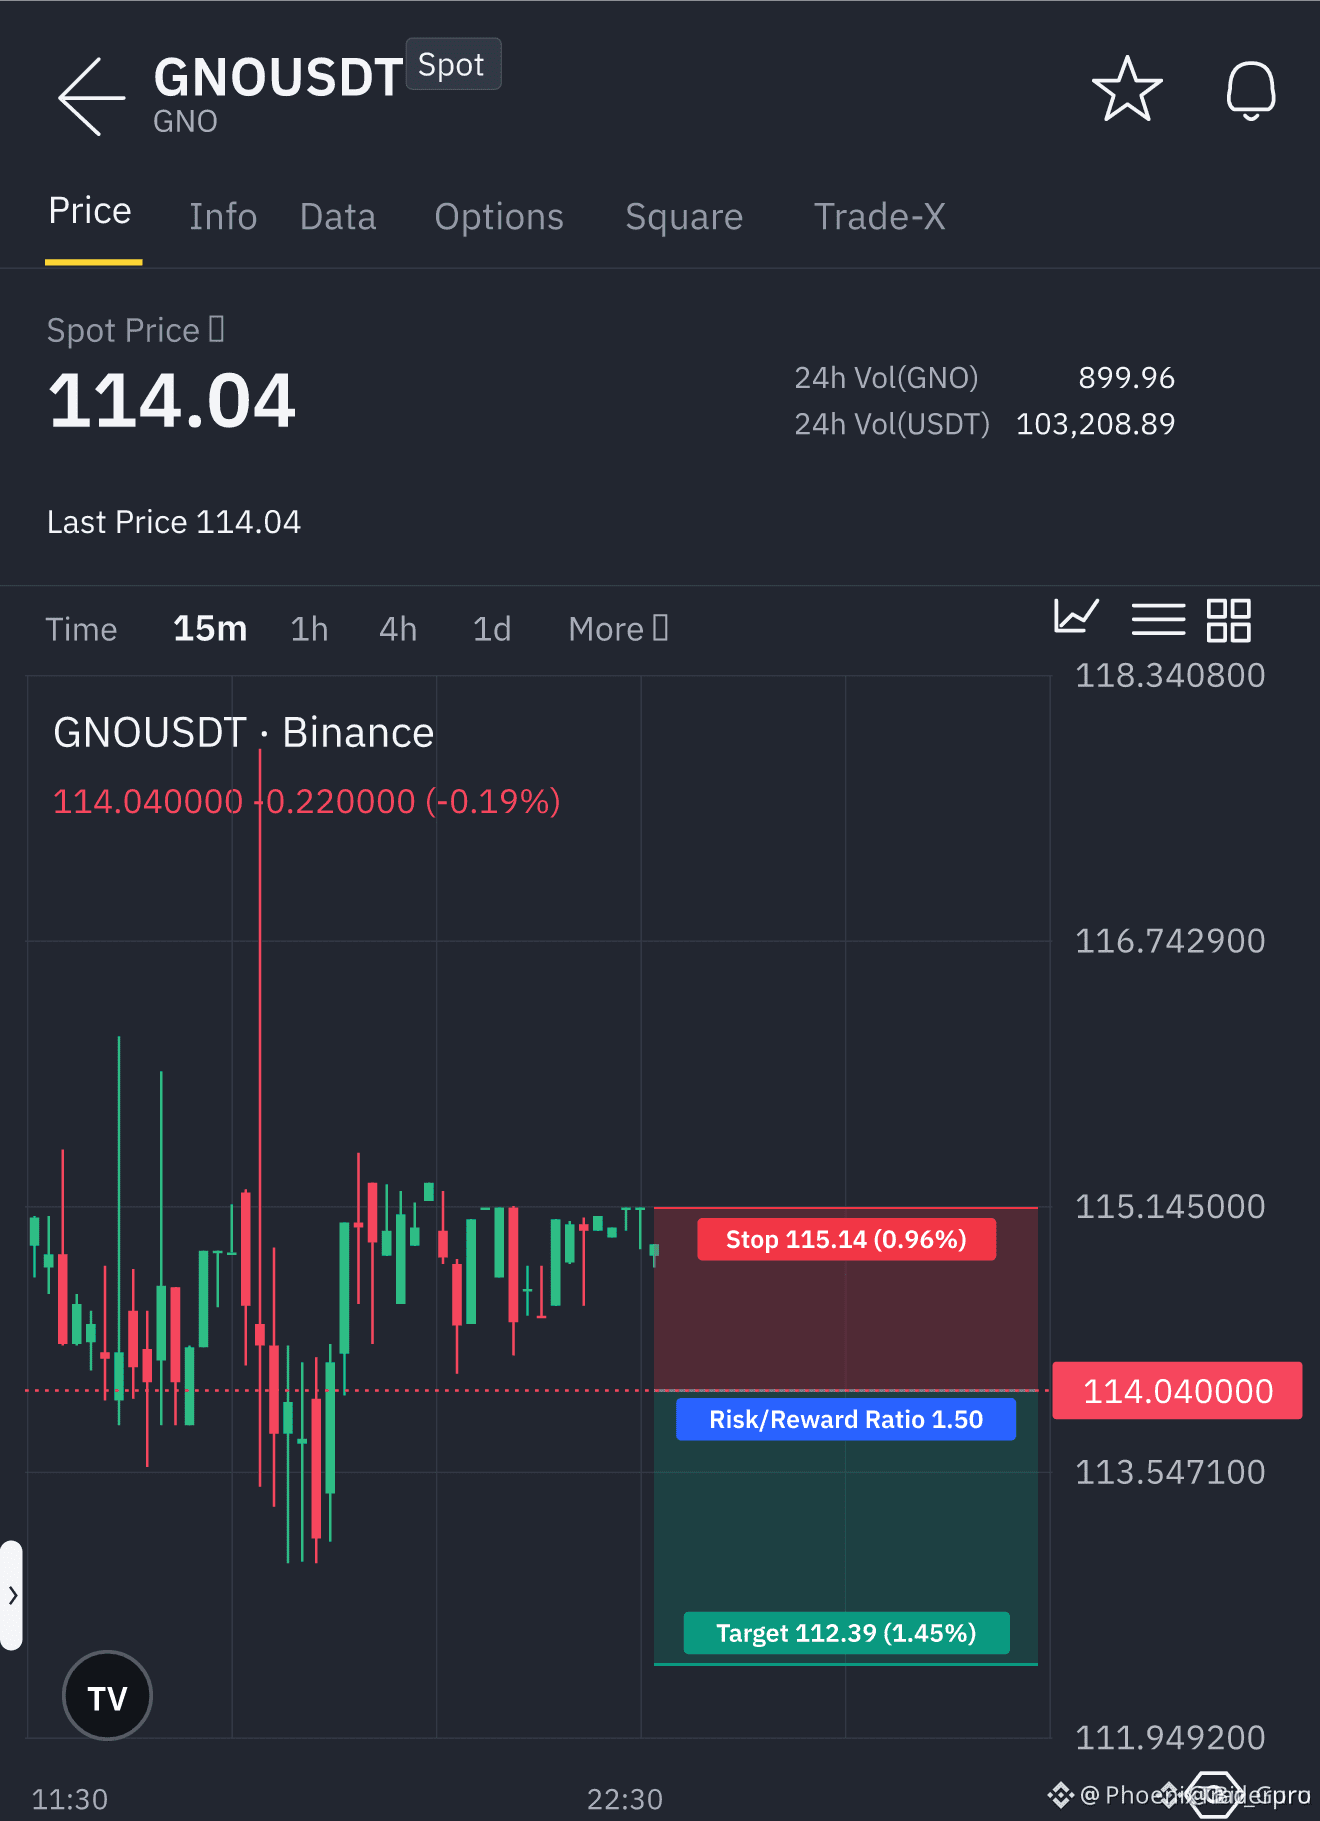
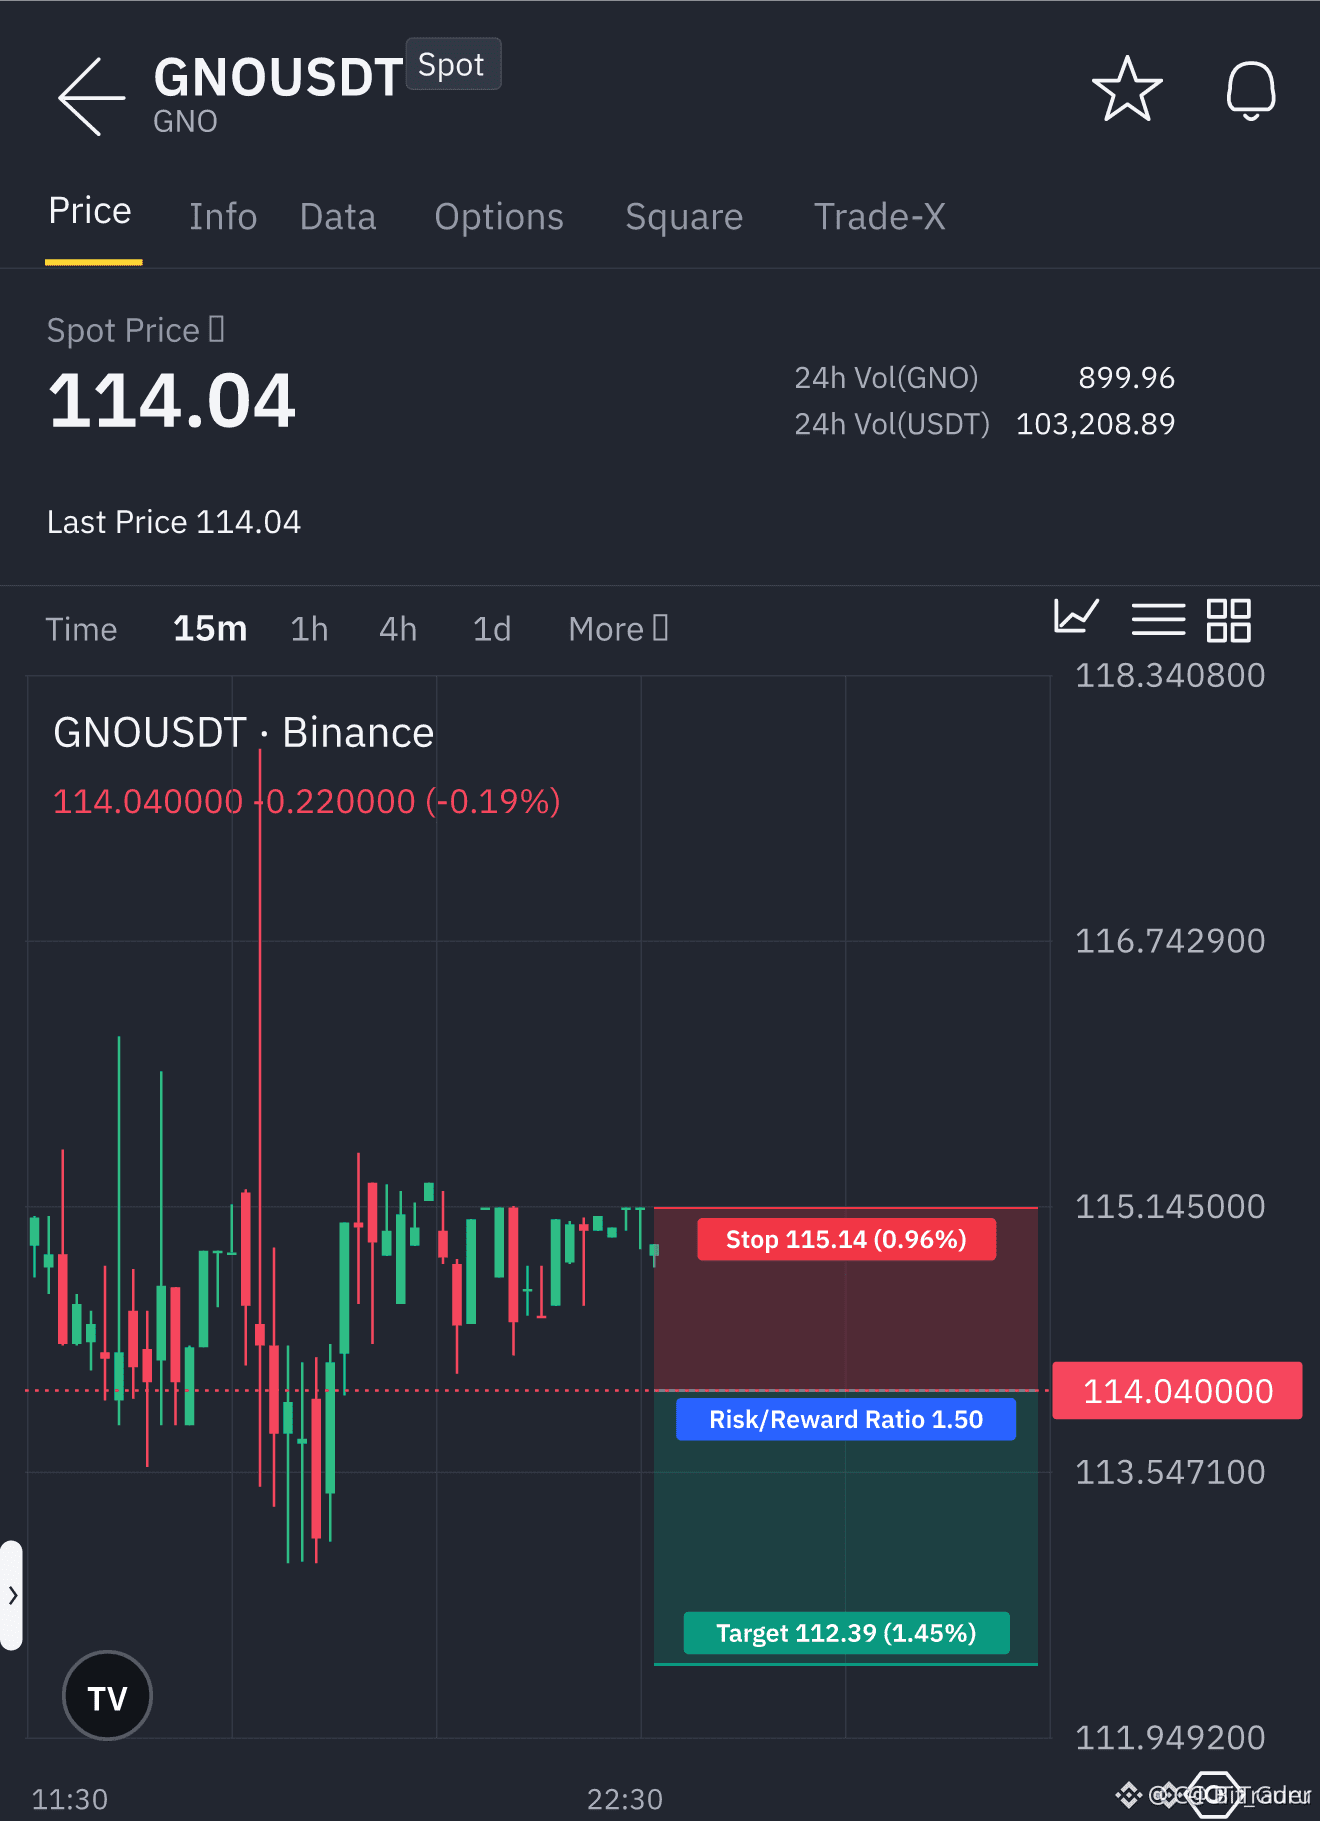
🔴 $GNO KƏSKİN SATIŞ DALĞASINA DÜŞÜR 🚨
Giriş: 114.04 ⚡
Hədəf: 112.39 🚀
Hədəf: 111.29 🚀
Hədəf: 109.64 🚀
Stop-loss: 115.14 ⚠️
5 dəqiqəlik şam indicə 20 şamlıq diapazonu qıraraq, həcm 26 dəfə artarkən yellənmə zirvəsinin altına düşdü. 📊 Bu sıçrayış iri kapitalın likvidlik axtarışına işarə edir, 15 dəqiqəlik trend isə indi aydın eniş trayektoriyası ilə hərəkət edir. ⚡
Qiymətin əvvəlcə 112.39-dakı ilk tələb zonasına, sonra isə satıcılar sifariş kitabını süpürərkən 111.29 və 109.64 səviyyələrinə doğru enməsini gözləyin. 🔍 Sifariş axınını izləyin; satış təzyiqinin yeni dalğası növbəti geri çəkilmədən əvvəl stop-loss səviyyəsini işə sala bilər. 💬 Enən qiymətə qoşulmağa hazırsınız, yoxsa növbəti likvidlik tələsini gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #ShortSetup #Bearish #Crypto
🔥 💎
🔴 $GNO KƏSKİN SATIŞ DALĞASINA DÜŞÜR 🚨
Giriş: 114.04 ⚡
Hədəf: 112.39 🚀
Hədəf: 111.29 🚀
Hədəf: 109.64 🚀
Stop-loss: 115.14 ⚠️
5 dəqiqəlik şam indicə 20 şamlıq diapazonu qıraraq, həcm 26 dəfə artarkən yellənmə zirvəsinin altına düşdü. 📊 Bu sıçrayış iri kapitalın likvidlik axtarışına işarə edir, 15 dəqiqəlik trend isə indi aydın eniş trayektoriyası ilə hərəkət edir. ⚡
Qiymətin əvvəlcə 112.39-dakı ilk tələb zonasına, sonra isə satıcılar sifariş kitabını süpürərkən 111.29 və 109.64 səviyyələrinə doğru enməsini gözləyin. 🔍 Sifariş axınını izləyin; satış təzyiqinin yeni dalğası növbəti geri çəkilmədən əvvəl stop-loss səviyyəsini işə sala bilər. 💬 Enən qiymətə qoşulmağa hazırsınız, yoxsa növbəti likvidlik tələsini gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #ShortSetup #Bearish #Crypto
🔥 💎
Giriş: 114.04 ⚡
Hədəf: 112.39 🚀
Hədəf: 111.29 🚀
Hədəf: 109.64 🚀
Stop-loss: 115.14 ⚠️
5 dəqiqəlik şam indicə 20 şamlıq diapazonu qıraraq, həcm 26 dəfə artarkən yellənmə zirvəsinin altına düşdü. 📊 Bu sıçrayış iri kapitalın likvidlik axtarışına işarə edir, 15 dəqiqəlik trend isə indi aydın eniş trayektoriyası ilə hərəkət edir. ⚡
Qiymətin əvvəlcə 112.39-dakı ilk tələb zonasına, sonra isə satıcılar sifariş kitabını süpürərkən 111.29 və 109.64 səviyyələrinə doğru enməsini gözləyin. 🔍 Sifariş axınını izləyin; satış təzyiqinin yeni dalğası növbəti geri çəkilmədən əvvəl stop-loss səviyyəsini işə sala bilər. 💬 Enən qiymətə qoşulmağa hazırsınız, yoxsa növbəti likvidlik tələsini gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #ShortSetup #Bearish #Crypto
🔥 💎
4

·
--
🔴 $GNO AYI TRENDİNDƏ QIRILMA, HƏDƏF 112.39 – HƏCM ARTIMI XƏBƏRDARLIĞI
Giriş: 114.04 ⚡
Hədəf: 112.39 🚀
Hədəf: 111.29 🚀
Hədəf: 109.64 🚀
Zərərin dayandırılması: 115.14 ⚠️
5 dəqiqəlik şam əvvəlki 20 şamlıq diapazonu kəskin şəkildə yarıb keçərək bazarı ayı zonasına saldı. 📊 Həcmin 26.04× artması ⚡ institusional təzyiqi təsdiqləyir, 15 dəqiqəlik trendin aşağıya dönməsi isə likvidliyin aydın şəkildə ovlandığını göstərir. 🌊 114.04-dən giriş tələb blokunun qırılması ilə üst-üstə düşür, ilk hədəf olan 112.39 isə növbəti struktur yelləncək minimumundadır. 111.29 və 109.64-dəki növbəti mərhələlər enən sifariş bloku pillələrini göstərir və risk-mükafat nisbətini əlverişli edir. 💬 Ağıllı pul son likvidliyi çəkib apararkən $GNO üzrə short mövqeyə girməyə hazırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Həmişə risklərinizi idarə edin. 🛡️
🏷️ #GNO #ShortSetup #LiquiditySweep #Crypto
🦈 🔥
🔴 $GNO AYI TRENDİNDƏ QIRILMA, HƏDƏF 112.39 – HƏCM ARTIMI XƏBƏRDARLIĞI
Giriş: 114.04 ⚡
Hədəf: 112.39 🚀
Hədəf: 111.29 🚀
Hədəf: 109.64 🚀
Zərərin dayandırılması: 115.14 ⚠️
5 dəqiqəlik şam əvvəlki 20 şamlıq diapazonu kəskin şəkildə yarıb keçərək bazarı ayı zonasına saldı. 📊 Həcmin 26.04× artması ⚡ institusional təzyiqi təsdiqləyir, 15 dəqiqəlik trendin aşağıya dönməsi isə likvidliyin aydın şəkildə ovlandığını göstərir. 🌊 114.04-dən giriş tələb blokunun qırılması ilə üst-üstə düşür, ilk hədəf olan 112.39 isə növbəti struktur yelləncək minimumundadır. 111.29 və 109.64-dəki növbəti mərhələlər enən sifariş bloku pillələrini göstərir və risk-mükafat nisbətini əlverişli edir. 💬 Ağıllı pul son likvidliyi çəkib apararkən $GNO üzrə short mövqeyə girməyə hazırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Həmişə risklərinizi idarə edin. 🛡️
🏷️ #GNO #ShortSetup #LiquiditySweep #Crypto
🦈 🔥
Giriş: 114.04 ⚡
Hədəf: 112.39 🚀
Hədəf: 111.29 🚀
Hədəf: 109.64 🚀
Zərərin dayandırılması: 115.14 ⚠️
5 dəqiqəlik şam əvvəlki 20 şamlıq diapazonu kəskin şəkildə yarıb keçərək bazarı ayı zonasına saldı. 📊 Həcmin 26.04× artması ⚡ institusional təzyiqi təsdiqləyir, 15 dəqiqəlik trendin aşağıya dönməsi isə likvidliyin aydın şəkildə ovlandığını göstərir. 🌊 114.04-dən giriş tələb blokunun qırılması ilə üst-üstə düşür, ilk hədəf olan 112.39 isə növbəti struktur yelləncək minimumundadır. 111.29 və 109.64-dəki növbəti mərhələlər enən sifariş bloku pillələrini göstərir və risk-mükafat nisbətini əlverişli edir. 💬 Ağıllı pul son likvidliyi çəkib apararkən $GNO üzrə short mövqeyə girməyə hazırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Həmişə risklərinizi idarə edin. 🛡️
🏷️ #GNO #ShortSetup #LiquiditySweep #Crypto
🦈 🔥
4
·
--
Artım
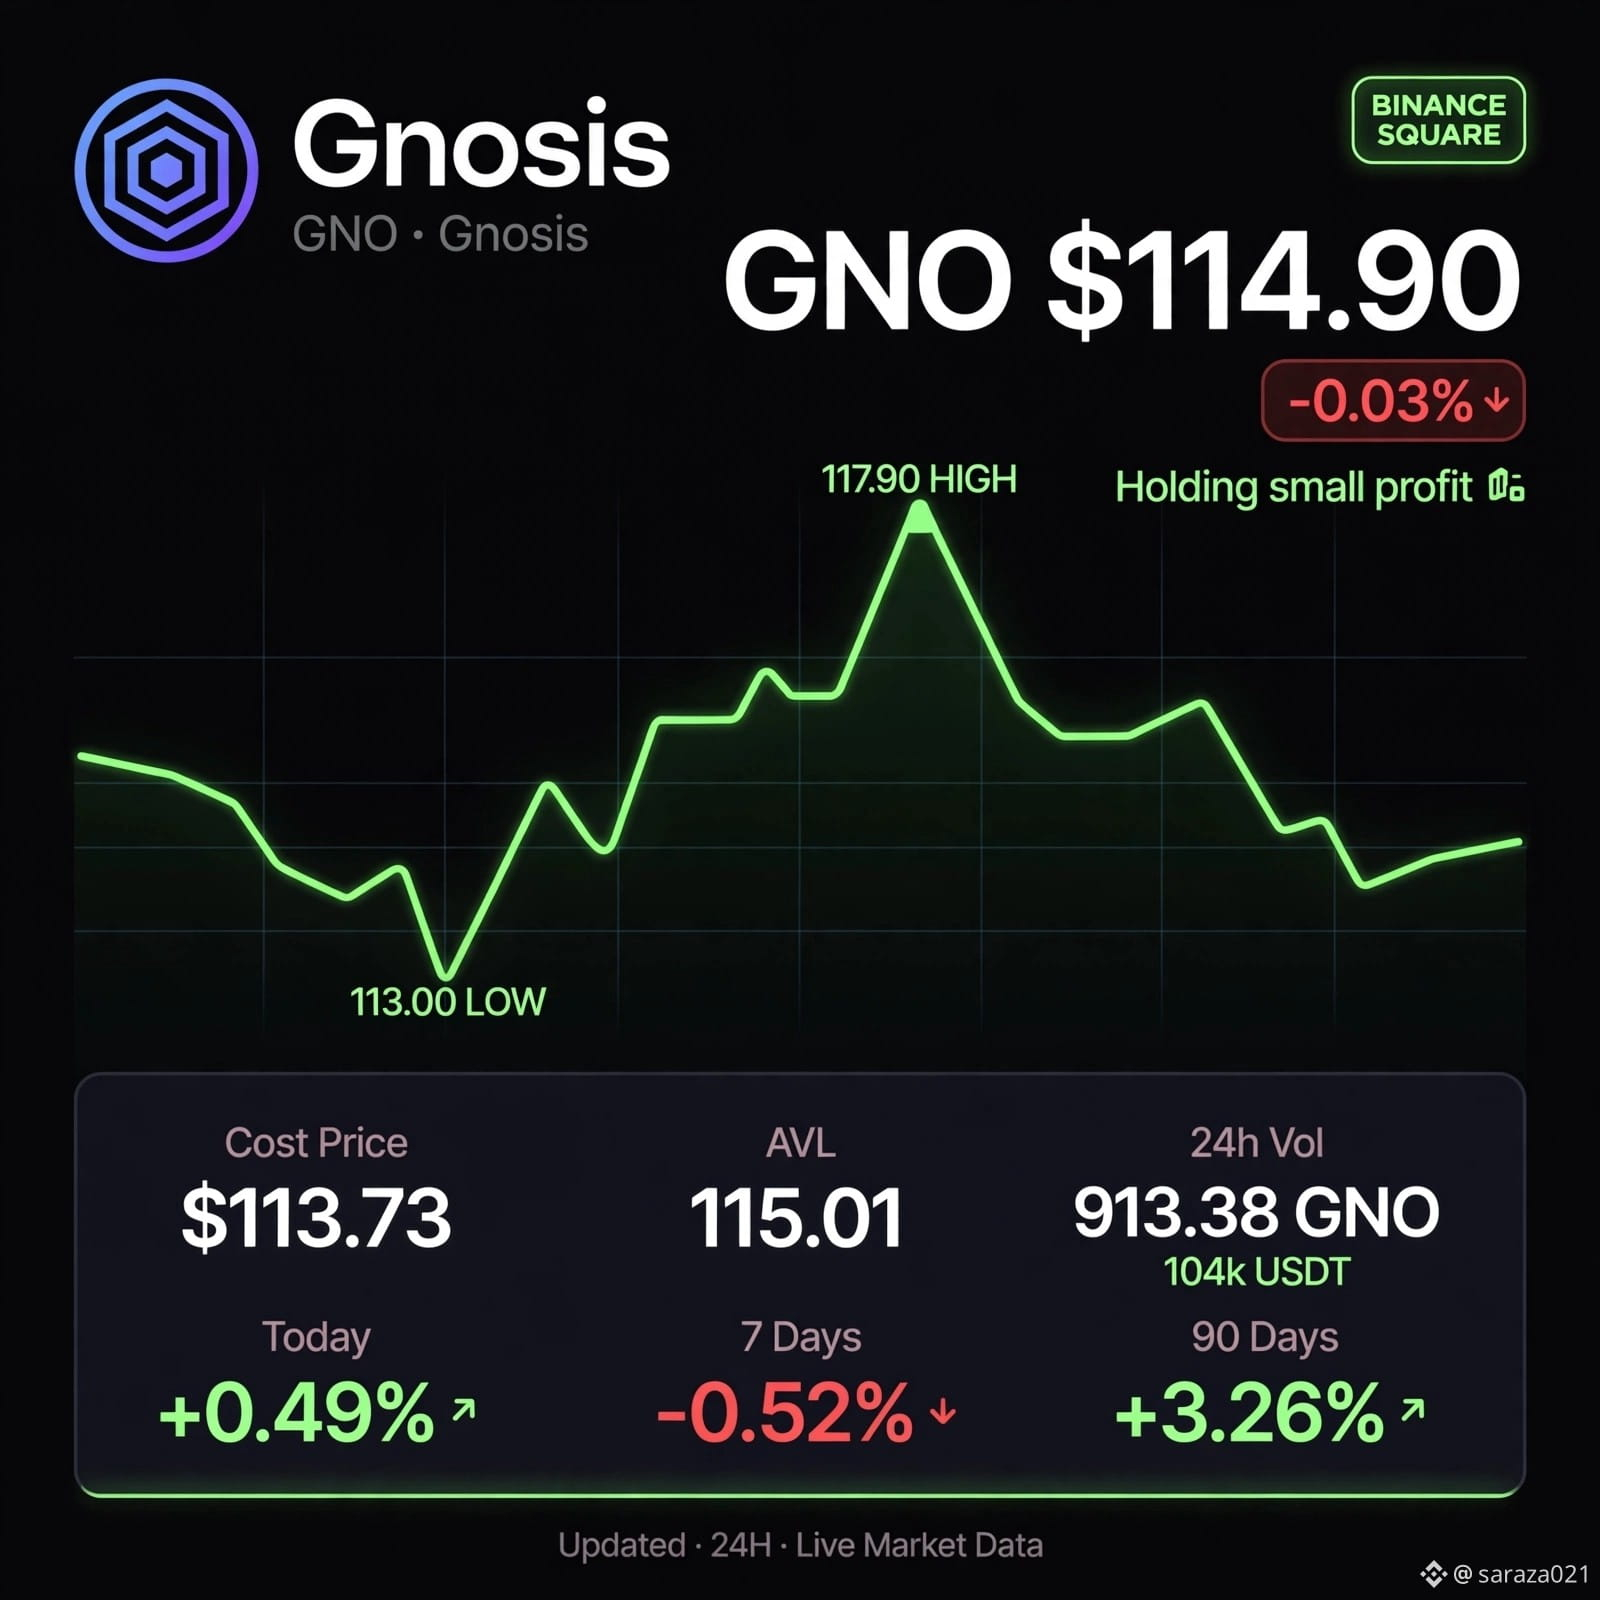
GNO $114.90 — kiçik mənfəətlə saxlayıram
$113.73-dən almışam, yəni mənfəətdəyəm, amma cüzi. Qiymət $117.90-a qədər qalxdı, sonra elə həmin gün $113-ə düşdü. Həmin uzun şam bir çox treyderin işini korladı.
Bu gün +0.49%, amma gün ərzində demək olar ki, dəyişməyib. Ticarət həcmi çox aşağıdır — $104k.
Sikkə sadəcə müəyyən diapazonda hərəkət edir. 90 gündə cəmi +3.26%. Yavaş hərəkət edir.
Saxlayıram. Satmıram, əlavə almıram.
#GNO
GNO $114.90 — kiçik mənfəətlə saxlayıram
$113.73-dən almışam, yəni mənfəətdəyəm, amma cüzi. Qiymət $117.90-a qədər qalxdı, sonra elə həmin gün $113-ə düşdü. Həmin uzun şam bir çox treyderin işini korladı.
Bu gün +0.49%, amma gün ərzində demək olar ki, dəyişməyib. Ticarət həcmi çox aşağıdır — $104k.
Sikkə sadəcə müəyyən diapazonda hərəkət edir. 90 gündə cəmi +3.26%. Yavaş hərəkət edir.
Saxlayıram. Satmıram, əlavə almıram.
#GNO
$113.73-dən almışam, yəni mənfəətdəyəm, amma cüzi. Qiymət $117.90-a qədər qalxdı, sonra elə həmin gün $113-ə düşdü. Həmin uzun şam bir çox treyderin işini korladı.
Bu gün +0.49%, amma gün ərzində demək olar ki, dəyişməyib. Ticarət həcmi çox aşağıdır — $104k.
Sikkə sadəcə müəyyən diapazonda hərəkət edir. 90 gündə cəmi +3.26%. Yavaş hərəkət edir.
Saxlayıram. Satmıram, əlavə almıram.
#GNO
129

·
--
⚡ $GNO ƏSAS TƏLƏB ZONASINI QORUYUR, ALICILAR İMPULSUN İDARƏSİNİ YENİDƏN ƏLƏ ALIR! 💥
Giriş: 119.50 - 120.10 ⚡
Hədəf: 120.80 - 122.50 🚀
Stop Loss: 118.70 ⚠️
📌 Alıcılar 119.50 tələb zonasına hər enişi dəqiq şəkildə qarşılayır və növbəti yüksəliş dalğası üçün möhkəm başlanğıc yaradır. 📊 121 səviyyəsini yüksək həcmli hərəkətlə keçmək yuxarı genişlənmə hədəflərinə doğru sürətli yüksəliş üçün kifayətdir.
💡 Sifariş axını yenidən alıcıların nəzarətinə keçdiyi üçün burada risk və gəlir nisbəti əlverişlidir. 💬 122.50-yə doğru bu qırılma hərəkətinə qoşulursunuz, yoxsa 121-dən yuxarı təsdiq gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #LongSetup #Crypto #Breakout #Altcoins
🎯 ⚡
⚡ $GNO ƏSAS TƏLƏB ZONASINI QORUYUR, ALICILAR İMPULSUN İDARƏSİNİ YENİDƏN ƏLƏ ALIR! 💥
Giriş: 119.50 - 120.10 ⚡
Hədəf: 120.80 - 122.50 🚀
Stop Loss: 118.70 ⚠️
📌 Alıcılar 119.50 tələb zonasına hər enişi dəqiq şəkildə qarşılayır və növbəti yüksəliş dalğası üçün möhkəm başlanğıc yaradır. 📊 121 səviyyəsini yüksək həcmli hərəkətlə keçmək yuxarı genişlənmə hədəflərinə doğru sürətli yüksəliş üçün kifayətdir.
💡 Sifariş axını yenidən alıcıların nəzarətinə keçdiyi üçün burada risk və gəlir nisbəti əlverişlidir. 💬 122.50-yə doğru bu qırılma hərəkətinə qoşulursunuz, yoxsa 121-dən yuxarı təsdiq gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #LongSetup #Crypto #Breakout #Altcoins
🎯 ⚡
Giriş: 119.50 - 120.10 ⚡
Hədəf: 120.80 - 122.50 🚀
Stop Loss: 118.70 ⚠️
📌 Alıcılar 119.50 tələb zonasına hər enişi dəqiq şəkildə qarşılayır və növbəti yüksəliş dalğası üçün möhkəm başlanğıc yaradır. 📊 121 səviyyəsini yüksək həcmli hərəkətlə keçmək yuxarı genişlənmə hədəflərinə doğru sürətli yüksəliş üçün kifayətdir.
💡 Sifariş axını yenidən alıcıların nəzarətinə keçdiyi üçün burada risk və gəlir nisbəti əlverişlidir. 💬 122.50-yə doğru bu qırılma hərəkətinə qoşulursunuz, yoxsa 121-dən yuxarı təsdiq gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #GNO #LongSetup #Crypto #Breakout #Altcoins
🎯 ⚡
1
·
--
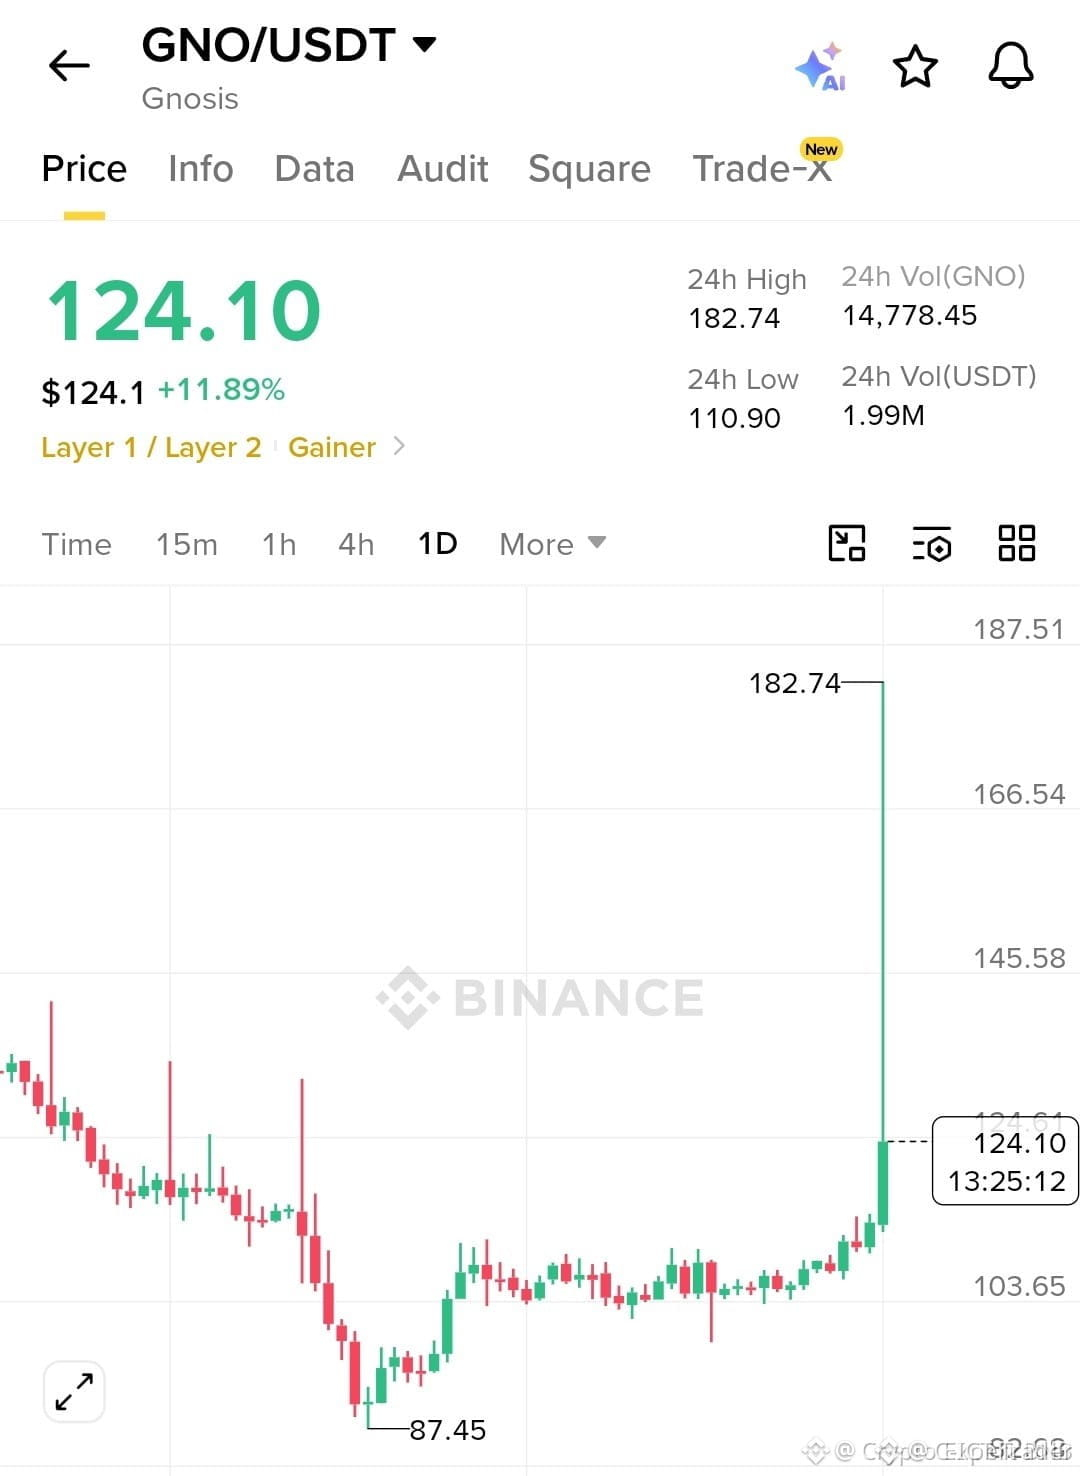
$GNO REJCHİTİON TƏSDİQLƏNDİ – QISA MÜQAVİMƏT ZONASINDA ⚡
Giriş: 123.00 🔥
Hədəf: 118.00 🚀
Stop Loss: 130.00 ⚠️
Bu spikdəki uzun yuxarı kölgə həqiqi hekayəni danışır — institusional satış $125-dən yuxarı hər bir alış sifarişini udub. 1H üzrə $124-dən yuxarı qiymətin iki şamdan çox saxlanmaması uğursuzluğun sübutudur və həcm artıq ayı yönünə keçir. $120-dən aşağı qırılma struktur dəyişimini təsdiqləyər və növbəti likvidlik hovuzuna doğru sürətlənmə ehtimalını artırar.
Siz bu rəddi zəifləmə kimi (fading) oynayırsınız, yoxsa $120-dən aşağı təsdiq görmədən short etməyəcəksiniz?
Maliyyə məsləhəti deyil. Riskinizi mütləq idarə edin.
#GNO #ShortSetup #BearishReversal #Rejection #Crypto
⚡
$GNO REJCHİTİON TƏSDİQLƏNDİ – QISA MÜQAVİMƏT ZONASINDA ⚡
Giriş: 123.00 🔥
Hədəf: 118.00 🚀
Stop Loss: 130.00 ⚠️
Bu spikdəki uzun yuxarı kölgə həqiqi hekayəni danışır — institusional satış $125-dən yuxarı hər bir alış sifarişini udub. 1H üzrə $124-dən yuxarı qiymətin iki şamdan çox saxlanmaması uğursuzluğun sübutudur və həcm artıq ayı yönünə keçir. $120-dən aşağı qırılma struktur dəyişimini təsdiqləyər və növbəti likvidlik hovuzuna doğru sürətlənmə ehtimalını artırar.
Siz bu rəddi zəifləmə kimi (fading) oynayırsınız, yoxsa $120-dən aşağı təsdiq görmədən short etməyəcəksiniz?
Maliyyə məsləhəti deyil. Riskinizi mütləq idarə edin.
#GNO #ShortSetup #BearishReversal #Rejection #Crypto
⚡
Giriş: 123.00 🔥
Hədəf: 118.00 🚀
Stop Loss: 130.00 ⚠️
Bu spikdəki uzun yuxarı kölgə həqiqi hekayəni danışır — institusional satış $125-dən yuxarı hər bir alış sifarişini udub. 1H üzrə $124-dən yuxarı qiymətin iki şamdan çox saxlanmaması uğursuzluğun sübutudur və həcm artıq ayı yönünə keçir. $120-dən aşağı qırılma struktur dəyişimini təsdiqləyər və növbəti likvidlik hovuzuna doğru sürətlənmə ehtimalını artırar.
Siz bu rəddi zəifləmə kimi (fading) oynayırsınız, yoxsa $120-dən aşağı təsdiq görmədən short etməyəcəksiniz?
Maliyyə məsləhəti deyil. Riskinizi mütləq idarə edin.
#GNO #ShortSetup #BearishReversal #Rejection #Crypto
⚡
27

·
--
Azalma
$GNO 229x müqavimətə həcm — breakout yoxsa bull trap?
Mən 1h üzrə ayı meylindəyəm. 117.68–119.02 zonasına şaquli sıçrayış, ardınca müqavimətin üstündəki wick isə təmiz akkumulyasiyadan çox likvidlik tələsi (liquidity grab) kimi görünür.
Rejeksiya üçün 117.54–118.41-i izləyirəm. Əgər satıcılar müdaxilə etsə, hədəflər 115.00 → 113.84 → 112.24 olacaq.
Mən sıçrayışın dalınca getməzdim. 117.54-dən yuxarı 1h bağlanış və sonra 116.13–115.82 zonasına uğurlu retest ayı quraşdırmasını qüvvədən sala bilər və meylimi 118.41 və 126.79 tərəfə bullishə çevirər.
BTC hələ də konstruktivdir, ona görə GNO-nun daha geniş axını hələ də önəmlidir.$GNO
{spot}(GNOUSDT)
#GNO #CryptoTrading #Altcoins #Binance #Crypto
$GNO 229x müqavimətə həcm — breakout yoxsa bull trap?
Mən 1h üzrə ayı meylindəyəm. 117.68–119.02 zonasına şaquli sıçrayış, ardınca müqavimətin üstündəki wick isə təmiz akkumulyasiyadan çox likvidlik tələsi (liquidity grab) kimi görünür.
Rejeksiya üçün 117.54–118.41-i izləyirəm. Əgər satıcılar müdaxilə etsə, hədəflər 115.00 → 113.84 → 112.24 olacaq.
Mən sıçrayışın dalınca getməzdim. 117.54-dən yuxarı 1h bağlanış və sonra 116.13–115.82 zonasına uğurlu retest ayı quraşdırmasını qüvvədən sala bilər və meylimi 118.41 və 126.79 tərəfə bullishə çevirər.
BTC hələ də konstruktivdir, ona görə GNO-nun daha geniş axını hələ də önəmlidir.$GNO
#GNO #CryptoTrading #Altcoins #Binance #Crypto
Mən 1h üzrə ayı meylindəyəm. 117.68–119.02 zonasına şaquli sıçrayış, ardınca müqavimətin üstündəki wick isə təmiz akkumulyasiyadan çox likvidlik tələsi (liquidity grab) kimi görünür.
Rejeksiya üçün 117.54–118.41-i izləyirəm. Əgər satıcılar müdaxilə etsə, hədəflər 115.00 → 113.84 → 112.24 olacaq.
Mən sıçrayışın dalınca getməzdim. 117.54-dən yuxarı 1h bağlanış və sonra 116.13–115.82 zonasına uğurlu retest ayı quraşdırmasını qüvvədən sala bilər və meylimi 118.41 və 126.79 tərəfə bullishə çevirər.
BTC hələ də konstruktivdir, ona görə GNO-nun daha geniş axını hələ də önəmlidir.$GNO
#GNO #CryptoTrading #Altcoins #Binance #Crypto
46

$GNO ACCUMULATION COMPLETE – LAST ENTRY BEFORE BREAKOUT 🚀
Giriş: 105.20 - 105.90 🔥
Məqsəd: 108.00 - 110.50 - 114.00 🚀
Stop Loss: 103.50 ⚠️
Qiymət hazırda 105 ətrafındakı akkumulyasiya zonasını yoxlayır; bu səviyyə son seanslarda möhkəm dəstək kimi çıxış edib. Struktur daha yüksək minimumlar silsiləsi göstərir və bu da artan boğa impulsunu işarə edir. Konsolidasiya zamanı həcmin azalması genişlənmənin yaxınlaşdığının tez-tez əlamətidir.
108-dəki ilk hədəfə çatmaq çox asandır və orada baş verəcək qırılma 110.5 və 114-ə gedən yolu aça bilər. Bu setup aydın risk-mükafat ssenarisi təqdim edir. Siz düşüşü alırsınız, yoxsa breakout təsdiqini gözləyirsiniz?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#GNO #Accumulation #Breakout #Crypto
🚀
$GNO ACCUMULATION COMPLETE – LAST ENTRY BEFORE BREAKOUT 🚀
Giriş: 105.20 - 105.90 🔥
Məqsəd: 108.00 - 110.50 - 114.00 🚀
Stop Loss: 103.50 ⚠️
Qiymət hazırda 105 ətrafındakı akkumulyasiya zonasını yoxlayır; bu səviyyə son seanslarda möhkəm dəstək kimi çıxış edib. Struktur daha yüksək minimumlar silsiləsi göstərir və bu da artan boğa impulsunu işarə edir. Konsolidasiya zamanı həcmin azalması genişlənmənin yaxınlaşdığının tez-tez əlamətidir.
108-dəki ilk hədəfə çatmaq çox asandır və orada baş verəcək qırılma 110.5 və 114-ə gedən yolu aça bilər. Bu setup aydın risk-mükafat ssenarisi təqdim edir. Siz düşüşü alırsınız, yoxsa breakout təsdiqini gözləyirsiniz?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#GNO #Accumulation #Breakout #Crypto
🚀
Giriş: 105.20 - 105.90 🔥
Məqsəd: 108.00 - 110.50 - 114.00 🚀
Stop Loss: 103.50 ⚠️
Qiymət hazırda 105 ətrafındakı akkumulyasiya zonasını yoxlayır; bu səviyyə son seanslarda möhkəm dəstək kimi çıxış edib. Struktur daha yüksək minimumlar silsiləsi göstərir və bu da artan boğa impulsunu işarə edir. Konsolidasiya zamanı həcmin azalması genişlənmənin yaxınlaşdığının tez-tez əlamətidir.
108-dəki ilk hədəfə çatmaq çox asandır və orada baş verəcək qırılma 110.5 və 114-ə gedən yolu aça bilər. Bu setup aydın risk-mükafat ssenarisi təqdim edir. Siz düşüşü alırsınız, yoxsa breakout təsdiqini gözləyirsiniz?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#GNO #Accumulation #Breakout #Crypto
🚀
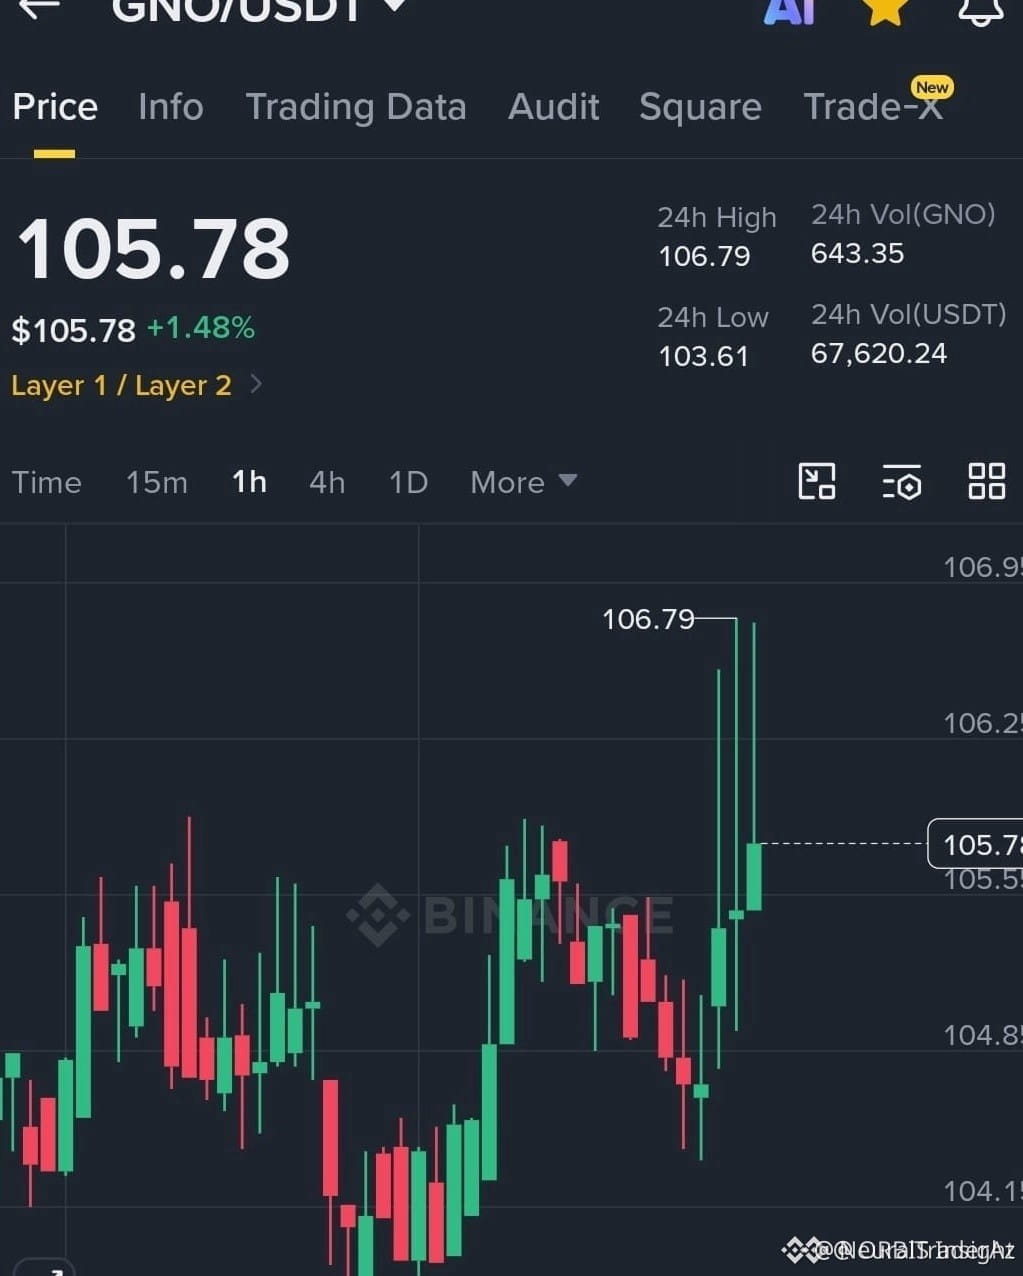
19
·
--
Artım
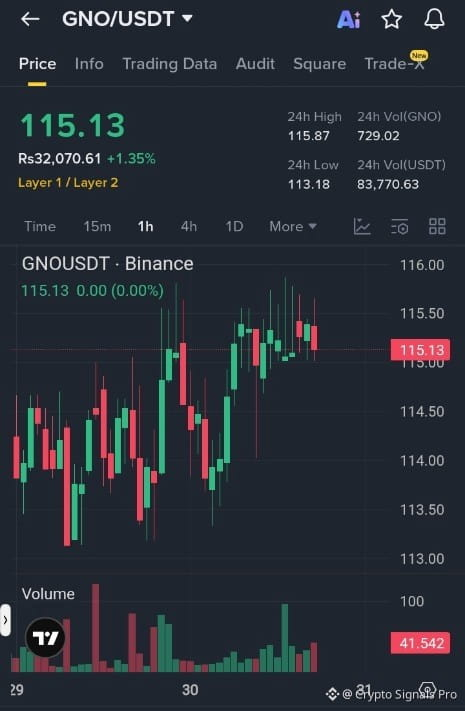
*⚠️ $GNO /USDT Siqnal ⚠️*
*$115.13* 1 saatlıq velasda dayanıqlı görünür 🔥
Bu gün *+1.35%* artım, $115.87 24saatlıq zirvəsinə yaxın test edir.
Layer 1/2 oynanışı gücünü göstərir. Növbəti hərəkət yüklənir? 👀
{spot}(GNOUSDT)
#GNO #GNOUSDT #BİNANCE #altcoins #BreakoutWatch
*⚠️ $GNO /USDT Siqnal ⚠️*
*$115.13* 1 saatlıq velasda dayanıqlı görünür 🔥
Bu gün *+1.35%* artım, $115.87 24saatlıq zirvəsinə yaxın test edir.
Layer 1/2 oynanışı gücünü göstərir. Növbəti hərəkət yüklənir? 👀
#GNO #GNOUSDT #BİNANCE #altcoins #BreakoutWatch
*$115.13* 1 saatlıq velasda dayanıqlı görünür 🔥
Bu gün *+1.35%* artım, $115.87 24saatlıq zirvəsinə yaxın test edir.
Layer 1/2 oynanışı gücünü göstərir. Növbəti hərəkət yüklənir? 👀
#GNO #GNOUSDT #BİNANCE #altcoins #BreakoutWatch
94
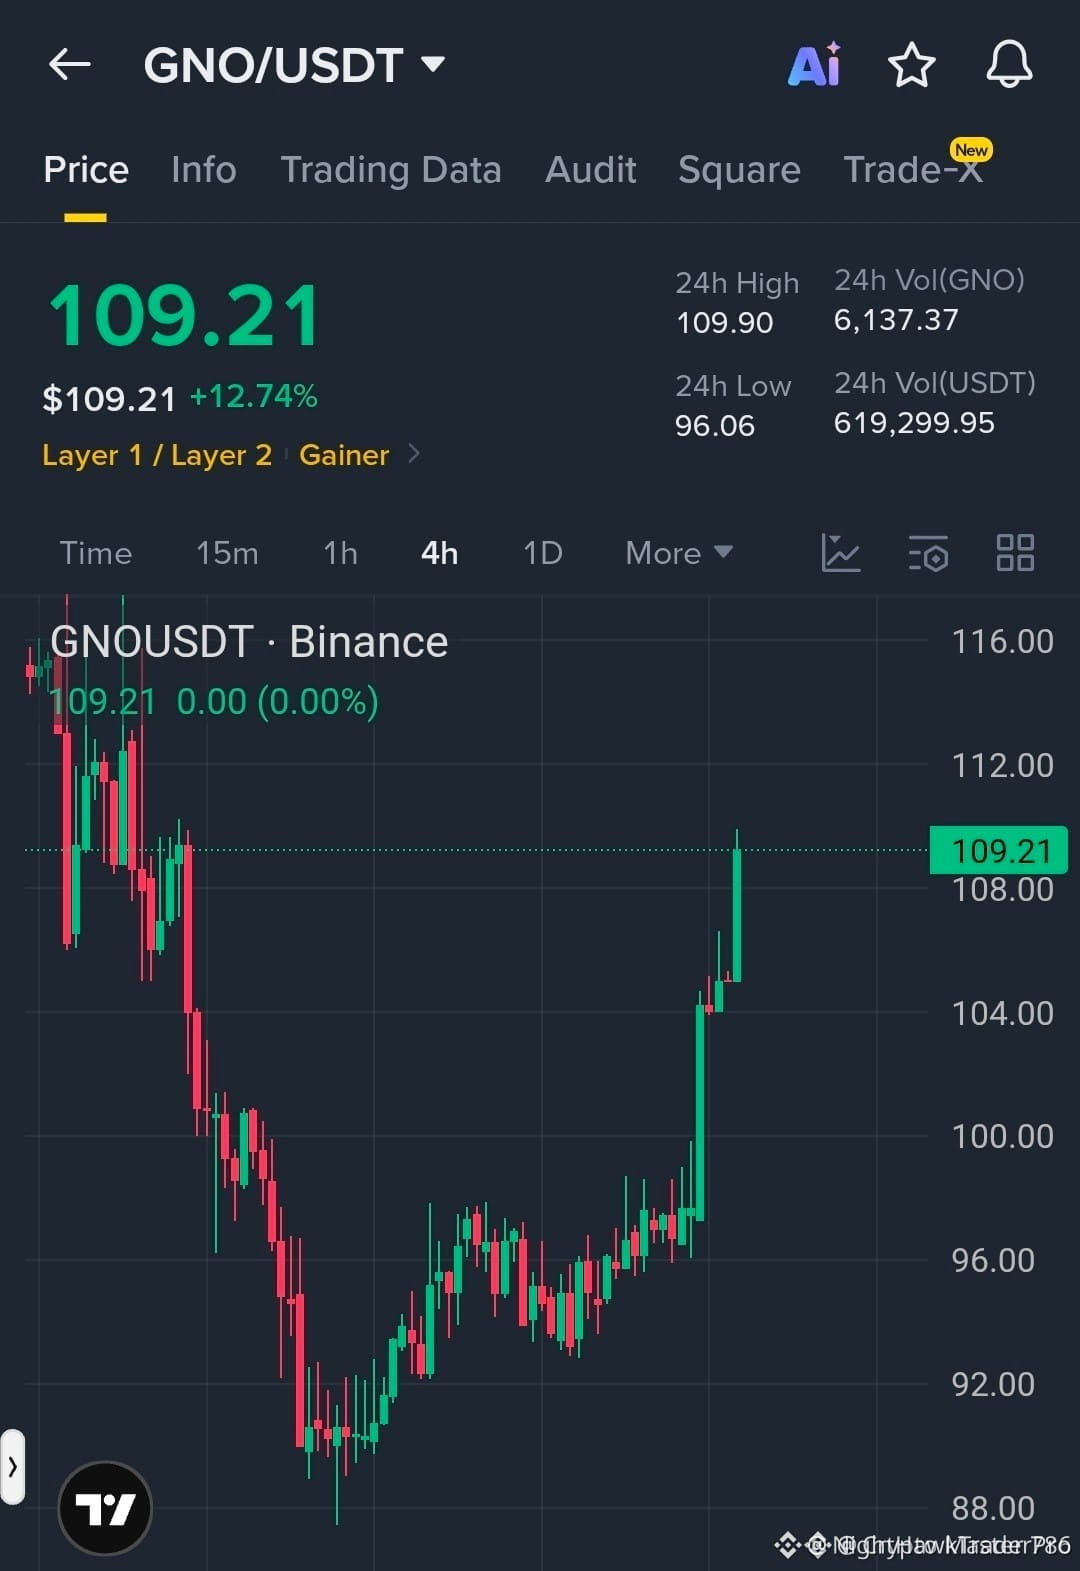
$GNO uzun strategiya qızışır 🚀
Giriş: 106.0 - 109.0 🔥
Hədəf: 114.0 / 120.0 / 128.0 ✅
Stop Loss: 101.0 🛡️
Baxın, dostlar, bu $GNO strategiyası ticarətçilərin sevdiyi təmiz impulsu var. Əgər qiymət giriş zonasını saxlayırsa, bu sürətlə yuxarıya doğru gedə bilər və zəif əlləri daha yüksəkdə təqib etməyə məcbur edə bilər. Diqqətli olun, stop-u hörmət edin və leverajın yaxşı bir fikri rekt ticarətinə çevirməsinə imkan verməyin.
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#GNO #LongSetup #CryptoTrading #Altcoins
⚡
$GNO uzun strategiya qızışır 🚀
Giriş: 106.0 - 109.0 🔥
Hədəf: 114.0 / 120.0 / 128.0 ✅
Stop Loss: 101.0 🛡️
Baxın, dostlar, bu $GNO strategiyası ticarətçilərin sevdiyi təmiz impulsu var. Əgər qiymət giriş zonasını saxlayırsa, bu sürətlə yuxarıya doğru gedə bilər və zəif əlləri daha yüksəkdə təqib etməyə məcbur edə bilər. Diqqətli olun, stop-u hörmət edin və leverajın yaxşı bir fikri rekt ticarətinə çevirməsinə imkan verməyin.
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#GNO #LongSetup #CryptoTrading #Altcoins
⚡
Giriş: 106.0 - 109.0 🔥
Hədəf: 114.0 / 120.0 / 128.0 ✅
Stop Loss: 101.0 🛡️
Baxın, dostlar, bu $GNO strategiyası ticarətçilərin sevdiyi təmiz impulsu var. Əgər qiymət giriş zonasını saxlayırsa, bu sürətlə yuxarıya doğru gedə bilər və zəif əlləri daha yüksəkdə təqib etməyə məcbur edə bilər. Diqqətli olun, stop-u hörmət edin və leverajın yaxşı bir fikri rekt ticarətinə çevirməsinə imkan verməyin.
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#GNO #LongSetup #CryptoTrading #Altcoins
⚡
25
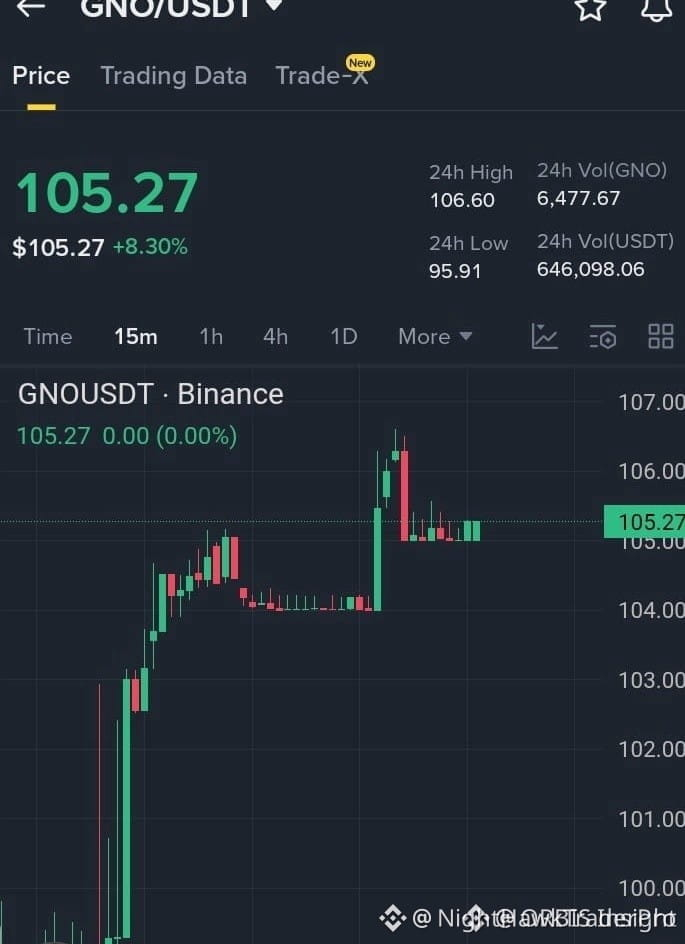
$GNO müqaviməti aşdı 💥
Giriş: 104.80 - 105.30 🔥
Hədəf: 106.20 - 107.00 - 108.20 🚀
Dayanma Zərfi: 103.90 🛡️
Dostlar, bu $GNO quraşdırması təmiz görünür. Aralıq uduldu, müqavimət azad oldu və alıcılar real güclə daxil olur. Düzü, bu cür hərəkət jeetləri hazırlıqsız yaxalayır, dözümlü chadlar isə erkən mövqelənir. Dayanmanı sıx saxlayın, partlamaya icazə verin və zəif əllərin sizi tez sarsıtmasına imkan verməyin.
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#GNO #LongSetup #CryptoTrading #Breakout
⚡
$GNO müqaviməti aşdı 💥
Giriş: 104.80 - 105.30 🔥
Hədəf: 106.20 - 107.00 - 108.20 🚀
Dayanma Zərfi: 103.90 🛡️
Dostlar, bu $GNO quraşdırması təmiz görünür. Aralıq uduldu, müqavimət azad oldu və alıcılar real güclə daxil olur. Düzü, bu cür hərəkət jeetləri hazırlıqsız yaxalayır, dözümlü chadlar isə erkən mövqelənir. Dayanmanı sıx saxlayın, partlamaya icazə verin və zəif əllərin sizi tez sarsıtmasına imkan verməyin.
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#GNO #LongSetup #CryptoTrading #Breakout
⚡
Giriş: 104.80 - 105.30 🔥
Hədəf: 106.20 - 107.00 - 108.20 🚀
Dayanma Zərfi: 103.90 🛡️
Dostlar, bu $GNO quraşdırması təmiz görünür. Aralıq uduldu, müqavimət azad oldu və alıcılar real güclə daxil olur. Düzü, bu cür hərəkət jeetləri hazırlıqsız yaxalayır, dözümlü chadlar isə erkən mövqelənir. Dayanmanı sıx saxlayın, partlamaya icazə verin və zəif əllərin sizi tez sarsıtmasına imkan verməyin.
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#GNO #LongSetup #CryptoTrading #Breakout
⚡
25
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#A Packed Week of Earnings and Data Tests Markets
65,274 baxış
Müzakirə edir: 419
2
#AnthropicIPOTestsInvestorAppetiteForAI
124,927 baxış
Müzakirə edir: 1,407
3
#NvidiaBoardNotConsideringHuang’sReturnasCEO
8 baxış
Müzakirə edir: 8
4
#WhatInvestmentSignalsDo13FFilingsReveal?
0 baxış
Müzakirə edir: 2
5
#CypherpunkReports$306MQ3NetProfit
0 baxış
Müzakirə edir: 0
6
#OPTIMJACKAttackInfectsAtLeast186Websites
2 baxış
Müzakirə edir: 6
7
#StrategySells2.09MMSTRSharesFor$244.7M
31 baxış
Müzakirə edir: 8
8
#StablecoinMarketShrinksAtFastestPaceSinceTerraLuna
1 baxış
Müzakirə edir: 5
9
#BitcoinExtendsLosingStreakToSixWeeks
98,990 baxış
Müzakirə edir: 768
10
#XRPFallsTo$0.89LowestSinceNovember2024
15,331 baxış
Müzakirə edir: 74