

#arbitrum
arbitrum
2.6M baxış
Müzakirə edir: 5,989
Populyar
Sonuncu
Doğrulanıb
Tərcüməyə bax
$ARB (Arbitrum):24小时跌10.52个百分点,现价0.2017美元,日内区间0.1976至0.2289美元,区间位置约13.1个百分点,为跌幅最大的主流之一。同日Arbitrum基金会宣布推出#Arbitrum 安全计划,为在Arbitrum上开发项目的团队提供智能合约审计补贴,覆盖测试网应用、主网项目、从其他区块链迁移的项目以及专属Arbitrum链。下跌原因是利好未能转化为买盘,资金在美债收益率冲高与山寨币整体失血的背景下选择撤离,二层网络板块集体走弱,$OP同步跌10.17个百分点,位置仅12.8个百分点。上方压力位在0.2289美元即日内高点与0.2500美元整数关口;下方支撑位在0.1976美元即日内低点与0.1900美元。未来趋势判断:位置已跌至日内外沿下方,属典型利好不涨的弱势结构,说明板块资金正在流出。安全审计补贴属长期生态利好,短期内难以形成价格催化,需等待整体风险偏好修复。若跌破0.1976美元,下方空间打开。
$NEAR (NEAR Protocol):24小时跌9.79个百分点,现价4.801美元,日内区间4.661至5.414美元,区间位置约18.6个百分点。下跌原因是该币前期因#Bitwise 的#Near 现货ETF注册声明生效与Hyperliquid上线而累计巨大涨幅,年内涨超200个百分点,获利盘在宏观风险偏好恶化时集中兑现,形成高位派发。上方压力位在5.414美元即日内高点与5.50美元心理关口;下方支撑位在4.661美元即日内低点与4.40美元。未来趋势判断:从接近翻倍的高位回落属于典型的获利了结,日内位置18.6个百分点显示卖压主导。ETF进程属实质性催化,但在缺乏新增量资金的环境下难以支撑高估值,短线需观察4.40美元能否守住,跌破则可能向4.00美元整数关口寻找支撑。
$NEAR (NEAR Protocol):24小时跌9.79个百分点,现价4.801美元,日内区间4.661至5.414美元,区间位置约18.6个百分点。下跌原因是该币前期因#Bitwise 的#Near 现货ETF注册声明生效与Hyperliquid上线而累计巨大涨幅,年内涨超200个百分点,获利盘在宏观风险偏好恶化时集中兑现,形成高位派发。上方压力位在5.414美元即日内高点与5.50美元心理关口;下方支撑位在4.661美元即日内低点与4.40美元。未来趋势判断:从接近翻倍的高位回落属于典型的获利了结,日内位置18.6个百分点显示卖压主导。ETF进程属实质性催化,但在缺乏新增量资金的环境下难以支撑高估值,短线需观察4.40美元能否守住,跌破则可能向4.00美元整数关口寻找支撑。
719

·
--
Doğrulanıb
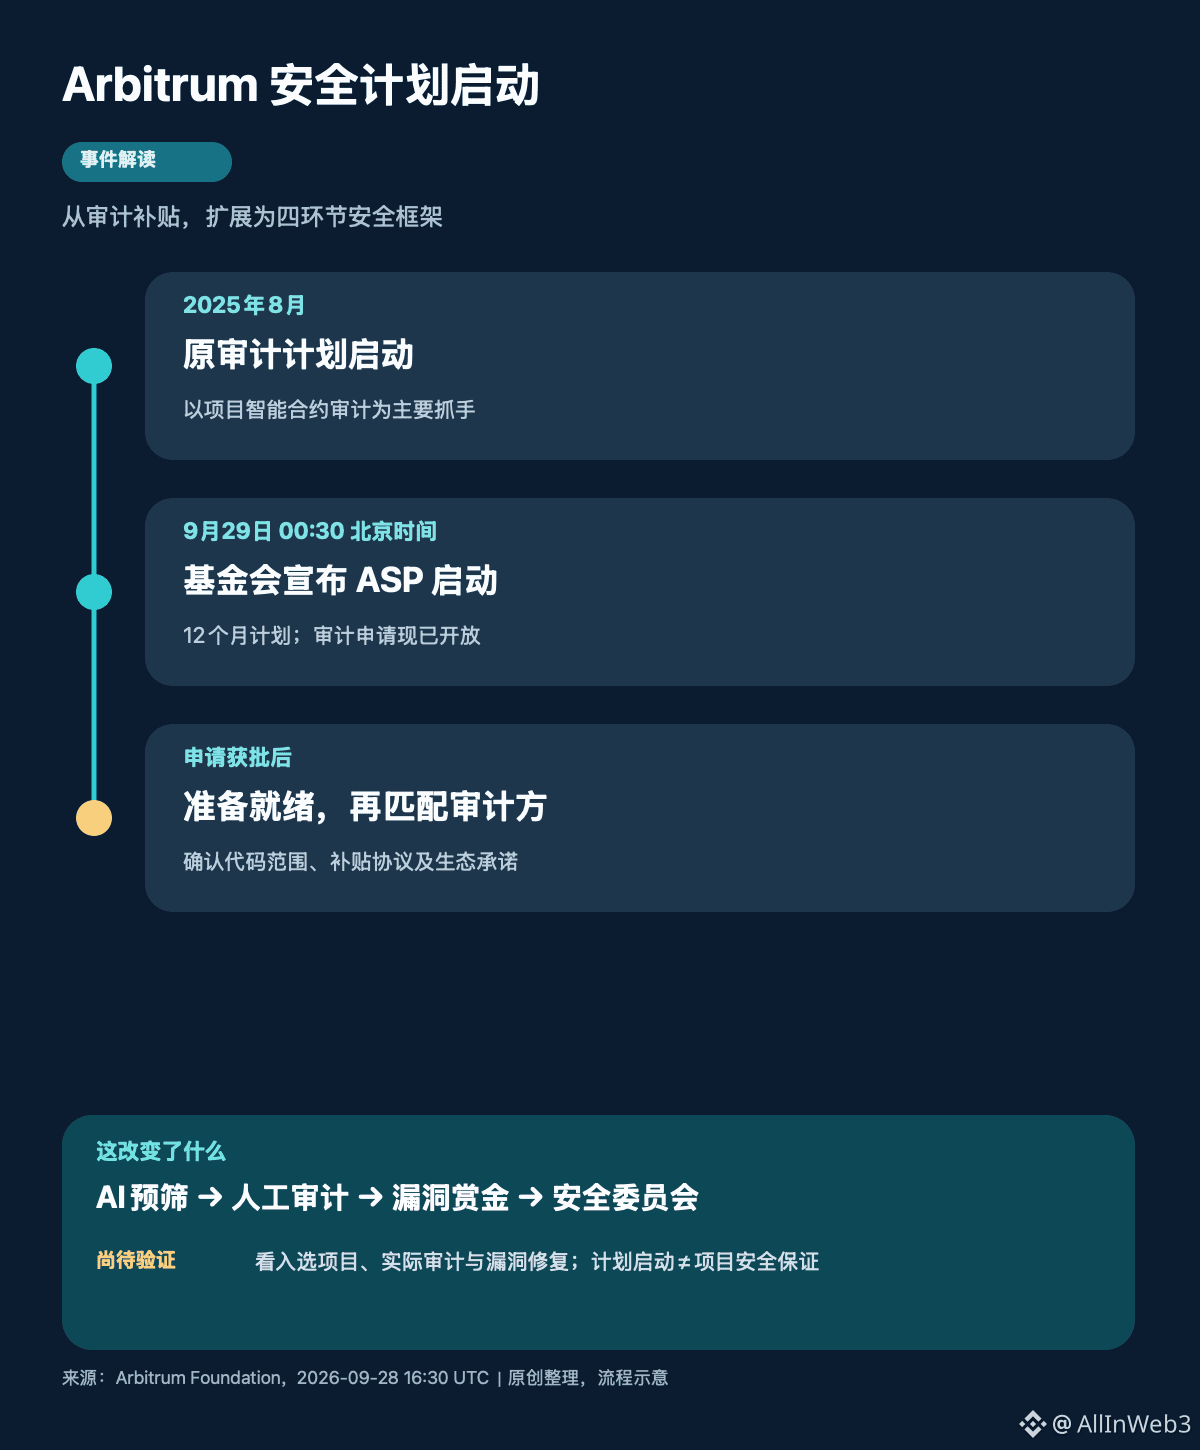
#Arbitrum #ARB Arbitrum Vəqfi Taymzone (UTC+8) ilə 9 sentyabrın 29-u saat 00:30-da 12 aylıq Arbitrum Security Program (ASP) işə salındığını elan edəcək və audit müraciətlərini açacaq. Diqqətə layiq olan “təhlükəsizlik” sözünün özü deyil; əsas məsələ əvvəlcə bir auditə fokuslanan qrantın, auditdən əvvəl ön yoxlama, əl ilə audit, hakerlik üçün mükafatlar və DAO təhlükəsizlik komitəsi olmaqla dörd mərhələyə qədər genişlənməsidir. Planın başlanması zəncirüstü layihələrin artıq təhlükəsizlik təminatı aldığını demək deyil.
Əvvəl zaman xəttinə baxaq. Vəqf bildirir ki, ilkin Arbitrum Audit Program 2025-ci ilin avqustunda başlayıb və müddəti bir ildir; bu dəfəki ASP isə onun genişlənməsidir. Yeni elan açıq şəkildə audit funksiyasının indi işə başlayacağını, müraciətlərin isə artıq açıldığını qeyd edir. Layihə avtomatik subsidiya almır: komanda təsdiqdən sonra kodun audit oluna bilən vəziyyətə çatdığını təsdiqləməli, tətbiq ediləcək audit subsidiya tənzimləməsini qəbul etməli və Vəqflə ekosistem öhdəlikləri barədə razılaşma imzalamalıdır; bundan sonra audit tərəfləri ilə uyğunlaşdırma başlayır. Rəsmi tövsiyə təsdiqdən gözlənilən açılışadək təxminən bir ay vaxt ayırmaqdır; plan yalnız razılaşdırılmış ilk auditi əhatə edir.
Birinci dəyişiklik auditdən əvvəlki problemlərin öndən tənzimlənməsidir. Seçilən komandalar əl ilə auditə qədər AI dəstəyi ilə təhlükəsizlik ön yoxlaması edə bilərlər. Bu, aşağı səviyyəli qüsurların əl ilə audit vaxtını tutmasını azalda bilər, amma AI yoxlaması peşəkar auditin əvəzini verə bilməz və deploydan sonrakı bütün riskləri də əhatə etmir. Real nəticə seçilmiş layihənin audit əhatəsi, açıqlanmış hesabatlar və boşluq (vulnerabil) düzəlişlərinin qeydlərinə bağlı olacaq.
İkinci səviyyə maliyyə mənbəyi yanaşmasıdır. Elan bildirir ki, dərc olunduğu vaxtın bazar qiymətlərinə əsasən planla təxminən 7.8 milyon ABŞ dolları məbləği nəzərdə tutulur: 1.76 milyon USDC və 25 milyon ARB; bunun da təxminən 1.2 milyon ABŞ dolları ilkin audit planına dair mövcud öhdəliklərə, təxminən 6.6 milyon ABŞ dolları isə əlavə işlərə yönəldilir. Bu, plan resursu və xərclənmə qaydalarının izahıdır; həmin gün əlavə alınacaq ARB-lərin yazılmasına çevrilə bilməz və bazar qiymətləri əsasında hesablanmış məbləğ sabit dollar büdcəsi kimi qəbul edilməməlidir. Vəqf hər layihənin kommersiya razılaşmasına uyğun olaraq audit xərclərinin yalnız bir hissəsini subsidiyalaşdıracaq; bütün layihələr pulsuz audit almayacaq.
Üçüncü səviyyə tətbiq dairəsidir. Platformaya çıxmamış, cross-chain köçürmə edən, böyümə mərhələsində olan, yeni funksiyalar təqdim edən və ya özünün Arbitrum Chain-nini quran komandalar müraciət edə bilər; qiymətləndirmə həm də texniki yetkinlik, komanda, uğur ehtimalı və ekosistem uyğunluğunu nəzərə alır. Əhatənin genişlənməsi daha çox layihənin rəsmi təhlükəsizlik prosesinə daxil olmasına imkan verə bilər, amma qəbul olunma auditin tamamlanması demək deyil və boşluqların ortaya çıxmayacağına zəmanət vermir.
Sonrakı ən çox izlənməli üç məsələ var: ilk partiyada təsdiqlənən və real olaraq auditə başlayan layihələr, audit kəşfləri və düzəlişlərin açıqlanıb-açıqlanmayacağı, habelə boşluq mükafatları ilə təhlükəsizlik komitəsinin hadisələrin idarə olunmasında necə əməkdaşlıq edəcəyi. ARB qiymətinə gəlincə, elan onun birbaşa yeni token tələbi yaradacağını sübut etmir; təhlükəsizlik planını mexaniki şəkildə qısamüddətli müsbət (short-term) xəbərdarlıq kimi şərh etmək olmaz. Mənbə: Arbitrum Foundation “Introducing the Arbitrum Security Program”, 28 sentyabr 2026-cı il.
2
341
·
--
$ARB −9% gündəlik üzrə. Və Money Flow göstərir ki, məsələ təkcə qırmızı bazarda deyil 👇
ARB hal-hazırda təxminən $0.208 səviyyəsində ticarət edir, demək olar ki, gündəlik minimum olan $0.2048-nin yanındadır.
24 saat ərzində Binance-də ARB/USDT üzrə təxminən 164.8 mln ARB / $36.4 mln keçib.
Gündəlik Money Flow:
🔴 Böyük orderlər: −1.03 mln ARB
🔴 Orta: −9.27 mln ARB
🟢 Kiçik: +4.93 mln ARB
Ümumi xalis axın: −5.36 mln ARB.
Amma daha uzun üfüqdə maraqlıdır: son 5 gündə böyük orderlər axını təxminən −26.26 mln ARB təşkil edir.
Bazarın ümumi düşüşü fonunda ARB bu gün bir çox böyük aktivdən daha güclü geriləyir.
İndi mən $0.2048-i — bu günün minimumunu — və bu zonaya ikinci dəfə test zamanı böyük orderlər axınının necə dəyişəcəyini izləyərdim.
#ARB #Arbitrum
{spot}(ARBUSDT)
$ARB −9% gündəlik üzrə. Və Money Flow göstərir ki, məsələ təkcə qırmızı bazarda deyil 👇
ARB hal-hazırda təxminən $0.208 səviyyəsində ticarət edir, demək olar ki, gündəlik minimum olan $0.2048-nin yanındadır.
24 saat ərzində Binance-də ARB/USDT üzrə təxminən 164.8 mln ARB / $36.4 mln keçib.
Gündəlik Money Flow:
🔴 Böyük orderlər: −1.03 mln ARB
🔴 Orta: −9.27 mln ARB
🟢 Kiçik: +4.93 mln ARB
Ümumi xalis axın: −5.36 mln ARB.
Amma daha uzun üfüqdə maraqlıdır: son 5 gündə böyük orderlər axını təxminən −26.26 mln ARB təşkil edir.
Bazarın ümumi düşüşü fonunda ARB bu gün bir çox böyük aktivdən daha güclü geriləyir.
İndi mən $0.2048-i — bu günün minimumunu — və bu zonaya ikinci dəfə test zamanı böyük orderlər axınının necə dəyişəcəyini izləyərdim.
#ARB #Arbitrum
2
468
·
--
Tərcüməyə bax
这几天全线爆拉后终于回调,ARB 今天领跌 L2,0.1943 日内砸 12.79%,看得人又慌又心动。但容易放松警惕,估计要回调洗盘收割了。ARB 从 0.22 高位掉到 0.19,L2 叙事最拥挤所以踩踏最先发生;ETH 从 2,721 回踩 2,662 弹性还在;BTC 从 87K 回到 83K 多头控盘没破。暴拉后必有回调,主力拉满调动追高情绪,清洗高杠杆散户,ARB 0.18 是下一心理关。币圈缺的是扛住贪婪、战胜恐惧的定力。仅个人观点,不构成投资建议。 $ARB #Arbitrum
{future}(ARBUSDT)
{spot}(ARBUSDT)
这几天全线爆拉后终于回调,ARB 今天领跌 L2,0.1943 日内砸 12.79%,看得人又慌又心动。但容易放松警惕,估计要回调洗盘收割了。ARB 从 0.22 高位掉到 0.19,L2 叙事最拥挤所以踩踏最先发生;ETH 从 2,721 回踩 2,662 弹性还在;BTC 从 87K 回到 83K 多头控盘没破。暴拉后必有回调,主力拉满调动追高情绪,清洗高杠杆散户,ARB 0.18 是下一心理关。币圈缺的是扛住贪婪、战胜恐惧的定力。仅个人观点,不构成投资建议。 $ARB #Arbitrum
156


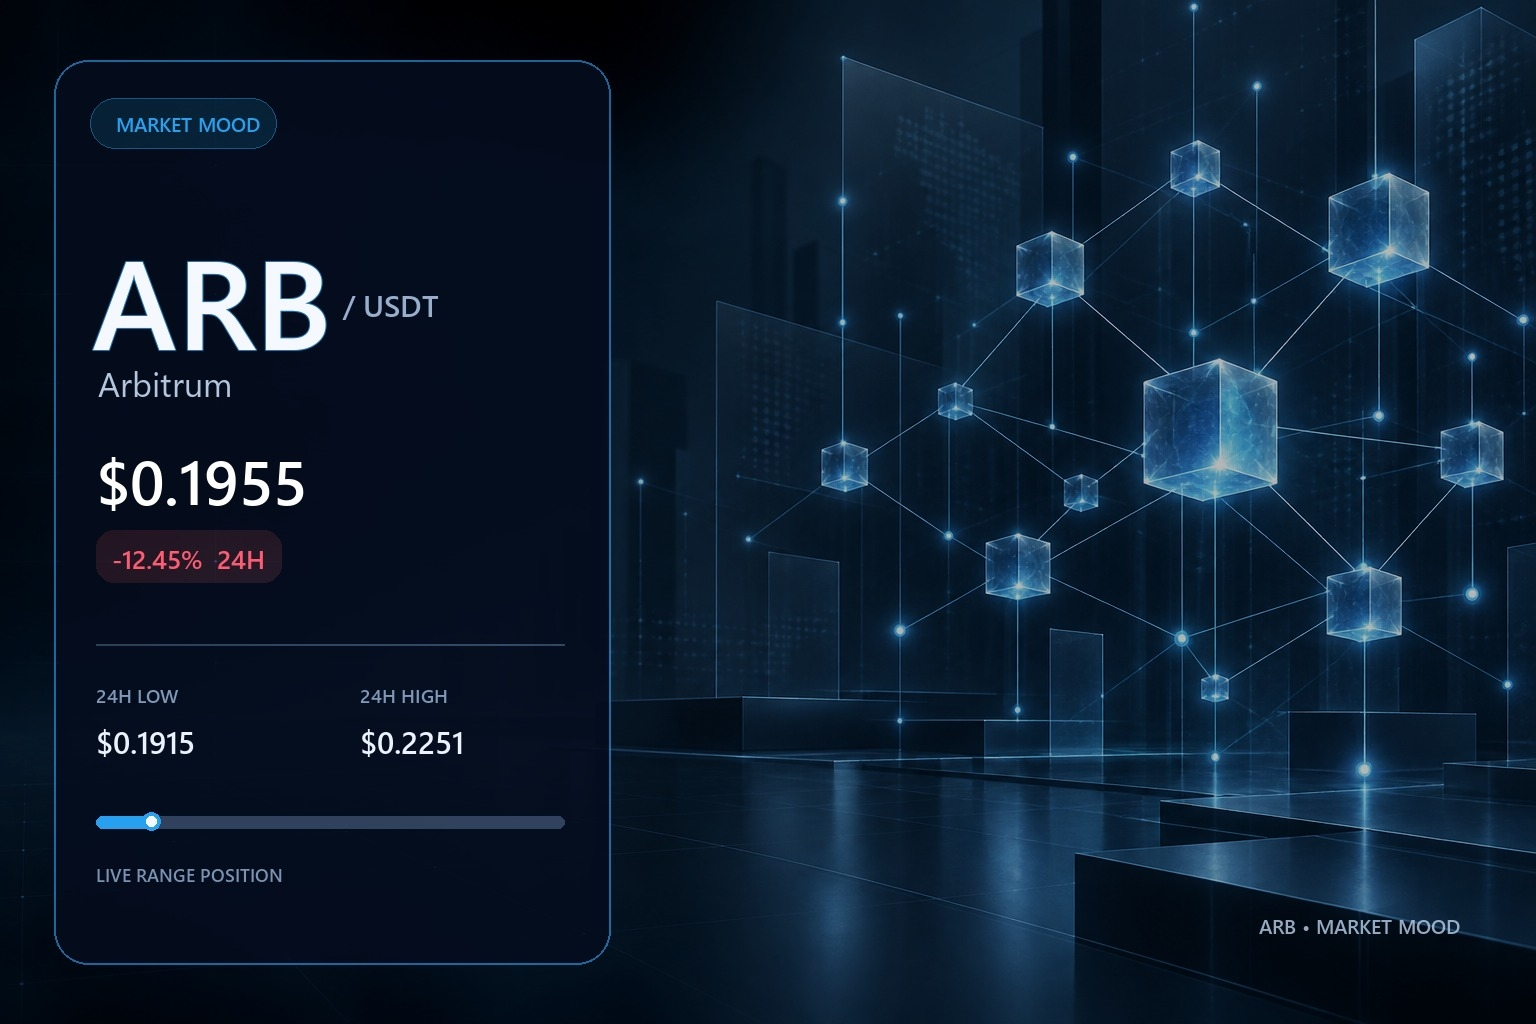
FLASH: ARB ağır zərbə aldı. 📉
Budur bölgü:
- $ARB 24 saatda 12,45% düşərək $0.1955 səviyyəsində qərarlaşıb.
- Günlük maksimum $0.2251-ə çatdı, minimum isə $0.1915-də dibə vurdu.
- Satış həcmi artdı, treyderlər yerli dəstək axtarırdı.
Görünür portfelim bu gün dalğıc təlim sertifikatı almağa çalışır. Maliyyə məsləhəti deyil, daxil olmadan əvvəl həmişə araşdırın (DYOR). 🤿 📊
#Write2Earn #Arbitrum #CryptoTrading
24
·
--
Artım
Tərcüməyə bax
$ARB 📊 Current Price & Chart Context
ARB is trading around ~$0.20 as of early September 2026 — cooling off after a strong 134% rally last month, but still holding well above key moving averages. The recent pullback has brought price back to a critical support shelf.
📉 Chart 1 (4H): Price is testing the former breakout zone at $0.205–$0.208. The rising trendline from the September rally is providing immediate support. RSI has cooled from overbought levels, which is healthy for a potential continuation.
📈 Chart 2 (1D): The broader structure remains constructive above the 20-day SMA at $0.19. A daily close back above $0.212 would signal that buyers have regained control of the upper range. Below that, $0.185 is the next major support to watch.
Trade Setup (Long):
Entry Zone: $0.198 - $0.205
Target 1: $0.215 🎯
Target 2: $0.230 🎯
Stop Loss: $0.185 🛑
Risk Management:
Use 1-2% risk per trade. This is not financial advice. DYOR.
#ARB
{spot}(ARBUSDT)
#Arbitrum #Crypto #BinanceSquare #trading
$ARB 📊 Current Price & Chart Context
ARB is trading around ~$0.20 as of early September 2026 — cooling off after a strong 134% rally last month, but still holding well above key moving averages. The recent pullback has brought price back to a critical support shelf.
📉 Chart 1 (4H): Price is testing the former breakout zone at $0.205–$0.208. The rising trendline from the September rally is providing immediate support. RSI has cooled from overbought levels, which is healthy for a potential continuation.
📈 Chart 2 (1D): The broader structure remains constructive above the 20-day SMA at $0.19. A daily close back above $0.212 would signal that buyers have regained control of the upper range. Below that, $0.185 is the next major support to watch.
Trade Setup (Long):
Entry Zone: $0.198 - $0.205
Target 1: $0.215 🎯
Target 2: $0.230 🎯
Stop Loss: $0.185 🛑
Risk Management:
Use 1-2% risk per trade. This is not financial advice. DYOR.
#ARB
#Arbitrum #Crypto #BinanceSquare #trading
2
260
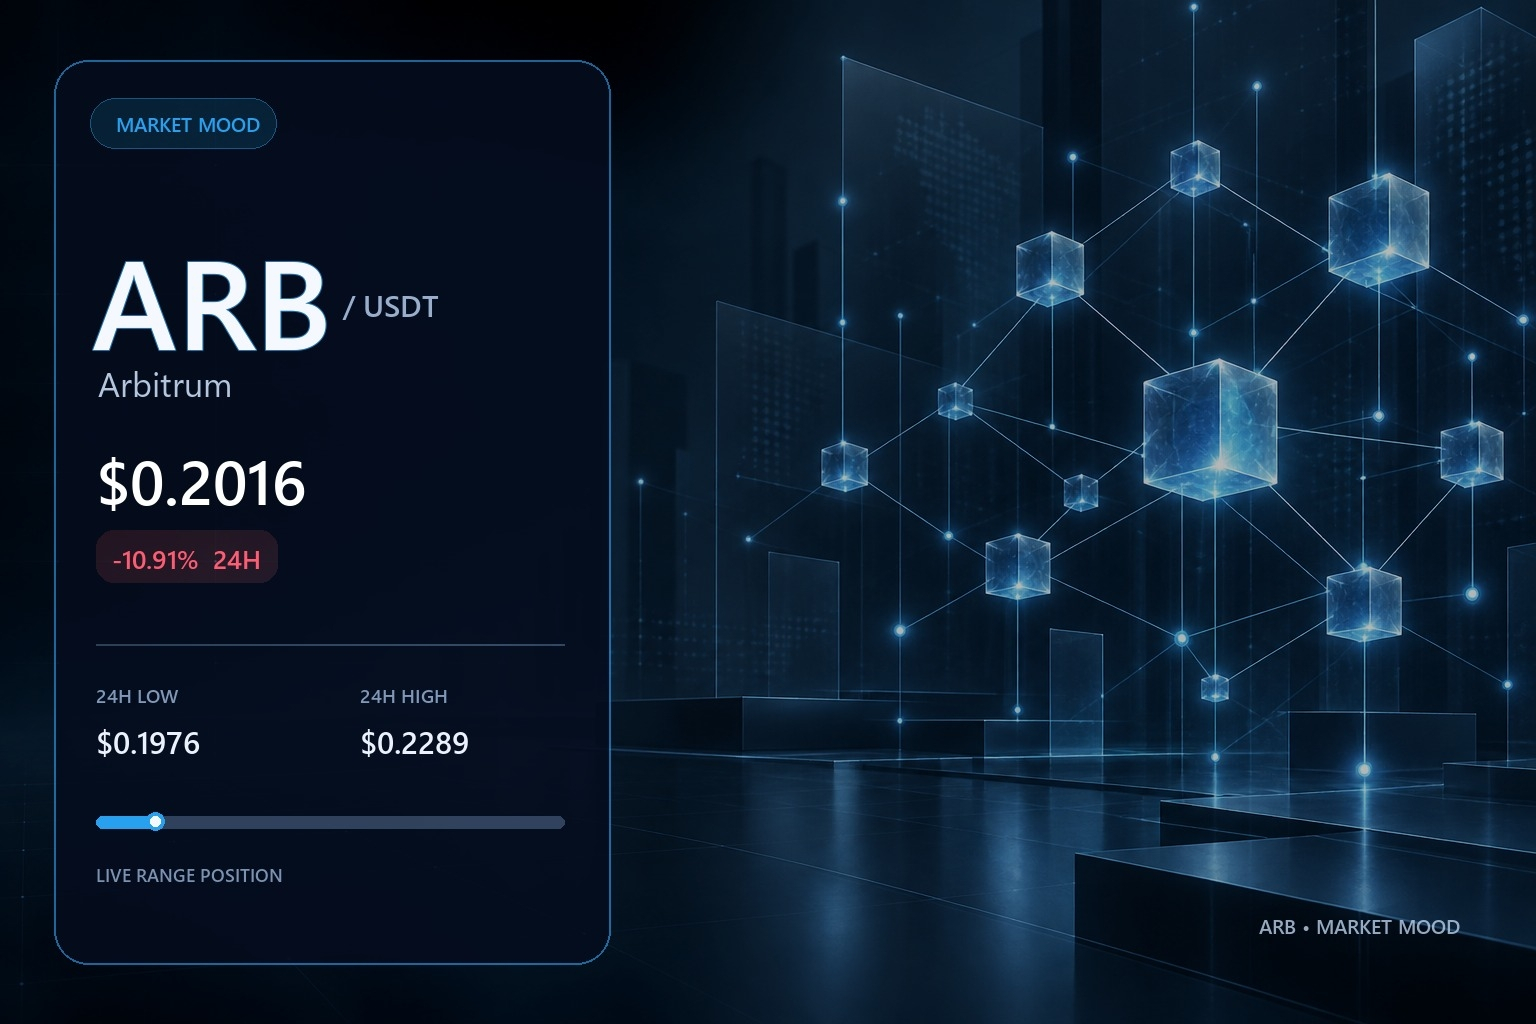
Qırmızı şamlar sadəcə bazarın qəhvə qəbulunu yoxlaması kimidir.
$ARB bu gün cənuba qısa bir yol döngəsi edir, -10.915% düşərək $0.2016-ı hədəfləyir. Sifariş kitabları 24 saatlıq maksimumdan $0.2289-a qədər olan dövrlərdən 24 saatlıq minimuma $0.1976-ya endiyi ana qədər güclü aktivlik gördü. Sərinliyinizi qoruyun, qrafikləri təhlil edin və unutmayın ki, bu maliyyə məsləhəti deyil; həmişə öz araşdırmanızı edin (DYOR).
🔻 24 saatlıq aşağı hədd $0.1976-ya toxunub, sonra kiçik bir sıçrayış gəldi.
📈 Gün ərzində zirvə daha əvvəl $0.2289 kimi göründü.
📊 Volatillik hələ də kəskindir, $ARB $0.2016 ətrafında üzür.
#Write2Earn #Arbitrum #CryptoTrading #Crypto
68
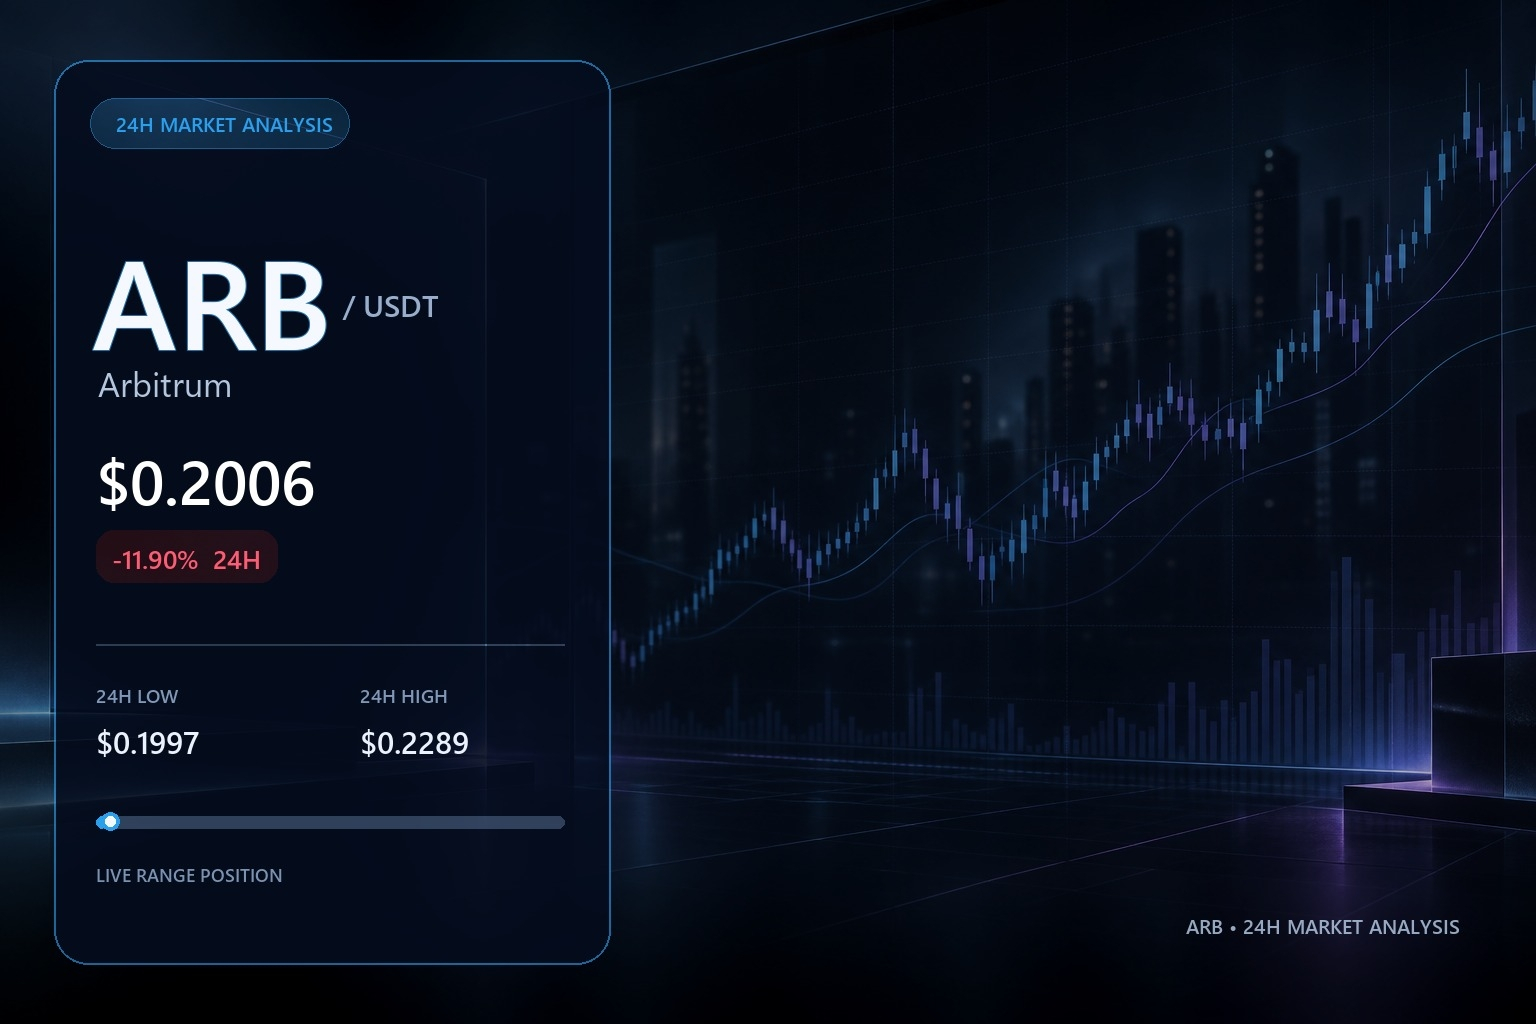
Ani yeniləmə. $ARB sadəcə 11.902% aşağı düşüb və $0.2006-a bərabər olub. İndi volatillik qışqırır. Treyderlər diapazonda necə oynayır: 1. 24 saatlıq minimum $0.1997, maksimum isə $0.2289-dur. 2. Uzun (Long) ssenarisi: giriş $0.2006, stop-loss $0.194582, take-profit $0.21063. 3. Qısa (Short) ssenarisi: giriş $0.2006, stop-loss $0.206618, take-profit $0.19057. Bu proqnoz deyil. Maliyyə məsləhəti deyil. DYOR. #Write2Earn #Arbitrum #CryptoTrading
Ani yeniləmə. $ARB sadəcə 11.902% aşağı düşüb və $0.2006-a bərabər olub. İndi volatillik qışqırır. Treyderlər diapazonda necə oynayır: 1. 24 saatlıq minimum $0.1997, maksimum isə $0.2289-dur. 2. Uzun (Long) ssenarisi: giriş $0.2006, stop-loss $0.194582, take-profit $0.21063. 3. Qısa (Short) ssenarisi: giriş $0.2006, stop-loss $0.206618, take-profit $0.19057. Bu proqnoz deyil. Maliyyə məsləhəti deyil. DYOR. #Write2Earn #Arbitrum #CryptoTrading
48
·
--
Artım
Arbitrum ($ARB )
Arbitrum əsas Ethereum qat-iki (layer-two) ekosistemi olaraq qalır və miqyaslama texnologiyasına maraq göstərən treyderlər tərəfindən izlənməkdə davam edir. ARB, Ethereumla bağlı tokenlər yeni diqqət cəlb etdikdə aktivləşə bilər. Bu gün, mən ETH istiqaməti ilə yanaşı dəstək və müqavimət səviyyələrini izləyərdim. Əgər ETH güclü qalarsa və ARB həcmlə birlikdə müqaviməti qırarsa, treyderlər daha güclü impuls görə bilər. Əgər $ARB
{spot}(ARBUSDT)
dəstəyini itirərsə, ehtiyatlı olmaq vacib olur. Mən diapazonun ortasında almağı bəyənmirəm, çünki riskin müəyyənləşdirilməsi daha çətindir. Əsas səviyyələrə yaxın gözləmək daha aydın qərar yaradır. Sadə plan çox vaxt mürəkkəb proqnozdan daha faydalı olur. #Arbitrum
Arbitrum ($ARB )
Arbitrum əsas Ethereum qat-iki (layer-two) ekosistemi olaraq qalır və miqyaslama texnologiyasına maraq göstərən treyderlər tərəfindən izlənməkdə davam edir. ARB, Ethereumla bağlı tokenlər yeni diqqət cəlb etdikdə aktivləşə bilər. Bu gün, mən ETH istiqaməti ilə yanaşı dəstək və müqavimət səviyyələrini izləyərdim. Əgər ETH güclü qalarsa və ARB həcmlə birlikdə müqaviməti qırarsa, treyderlər daha güclü impuls görə bilər. Əgər $ARB
dəstəyini itirərsə, ehtiyatlı olmaq vacib olur. Mən diapazonun ortasında almağı bəyənmirəm, çünki riskin müəyyənləşdirilməsi daha çətindir. Əsas səviyyələrə yaxın gözləmək daha aydın qərar yaradır. Sadə plan çox vaxt mürəkkəb proqnozdan daha faydalı olur. #Arbitrum
31
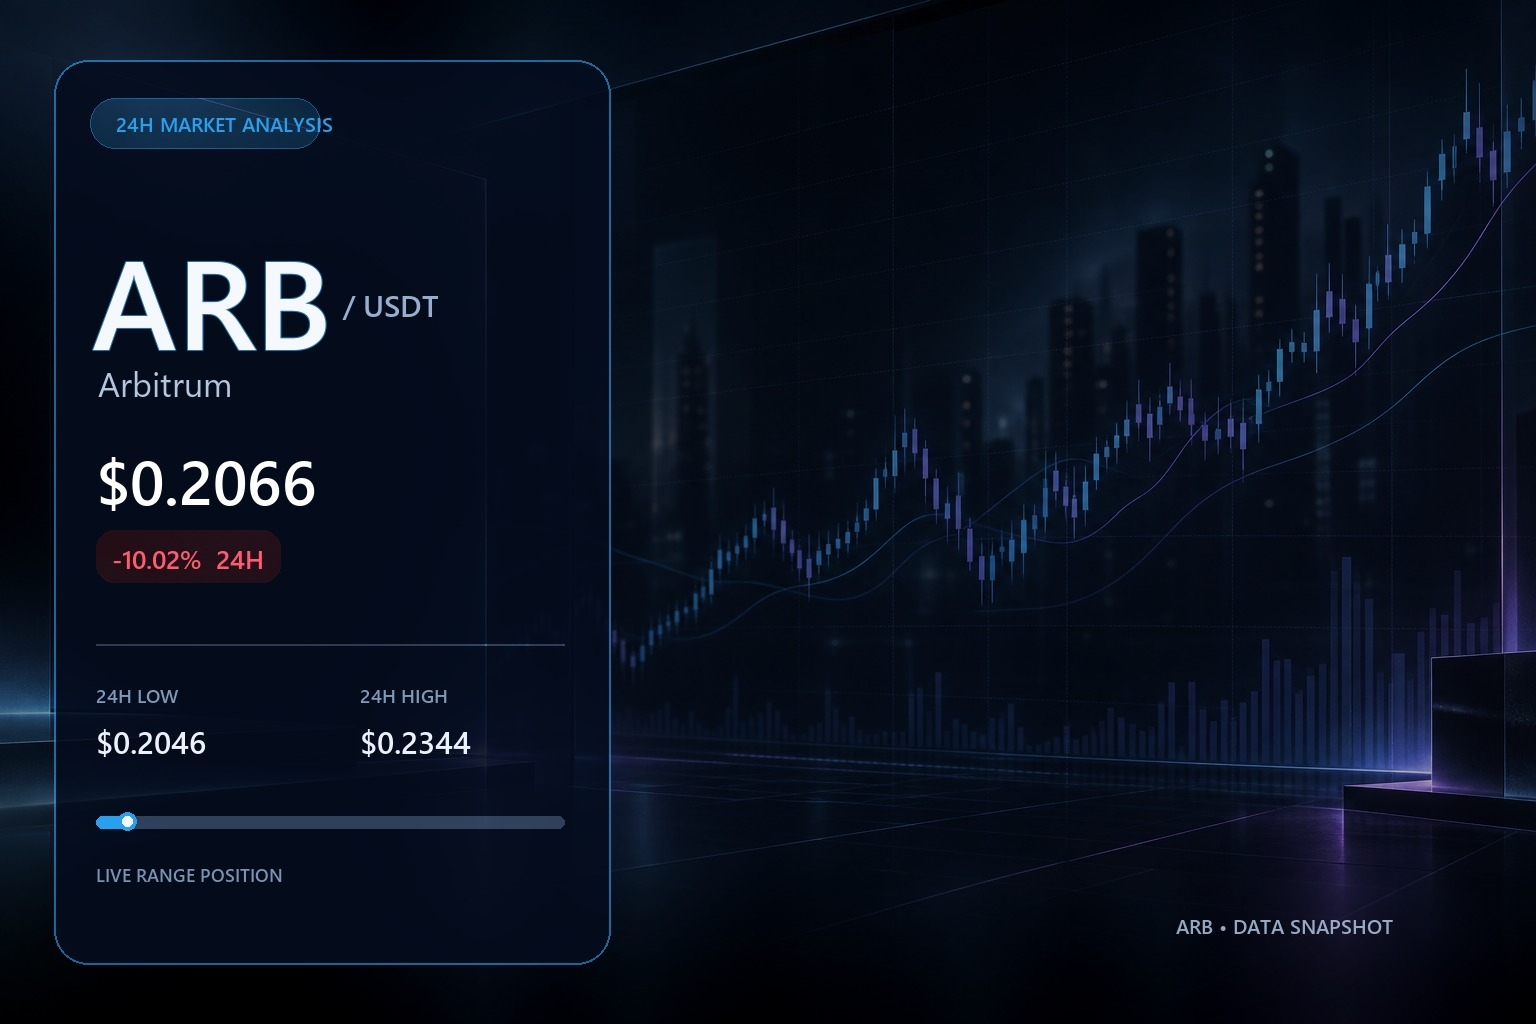
Suverenlik (qan) $ARB today üzərində suda var və bu ağrılı damcılar turistləri peşəkarlardan ayırır. Biz indi brutal -10.017 faiz 24 saatlıq dəyişikliyi çap edirik, eyni zamanda 0.2046 dollar səviyyəsində 24 saatlıq aşağı həddi sınaqdan keçiririk; bu, 0.2344 dollar olan 24 saatlıq maksimumdan sürüşdükdən sonradır. Mövcud qiymət düz 0.2066 dolların üzərindədir və dəyişkənlik kitabın hər iki tərəfi üçün təmiz texniki variantlar təqdim edir. Uzun tərəfə meyl etsəniz, giriş 0.2066 dollardır; stop loss 0.200402 dollarda, take profit isə təxminən 0.21693 dollarda. Qısa tərəfi üstün tutursunuz? Giriş 0.2066 dollar, stopunuzu 0.212798 dollarda “pin” edin və aşağıda 0.19627 dollara hədəfləyin. Bu proqnoz deyil, maliyyə məsləhəti deyil və siz hər zaman dyor etməlisiniz. #Write2Earn #Arbitrum #CryptoTrading #TraderLife 🚀📊📉
Suverenlik (qan) $ARB today üzərində suda var və bu ağrılı damcılar turistləri peşəkarlardan ayırır. Biz indi brutal -10.017 faiz 24 saatlıq dəyişikliyi çap edirik, eyni zamanda 0.2046 dollar səviyyəsində 24 saatlıq aşağı həddi sınaqdan keçiririk; bu, 0.2344 dollar olan 24 saatlıq maksimumdan sürüşdükdən sonradır. Mövcud qiymət düz 0.2066 dolların üzərindədir və dəyişkənlik kitabın hər iki tərəfi üçün təmiz texniki variantlar təqdim edir. Uzun tərəfə meyl etsəniz, giriş 0.2066 dollardır; stop loss 0.200402 dollarda, take profit isə təxminən 0.21693 dollarda. Qısa tərəfi üstün tutursunuz? Giriş 0.2066 dollar, stopunuzu 0.212798 dollarda “pin” edin və aşağıda 0.19627 dollara hədəfləyin. Bu proqnoz deyil, maliyyə məsləhəti deyil və siz hər zaman dyor etməlisiniz. #Write2Earn #Arbitrum #CryptoTrading #TraderLife 🚀📊📉
68
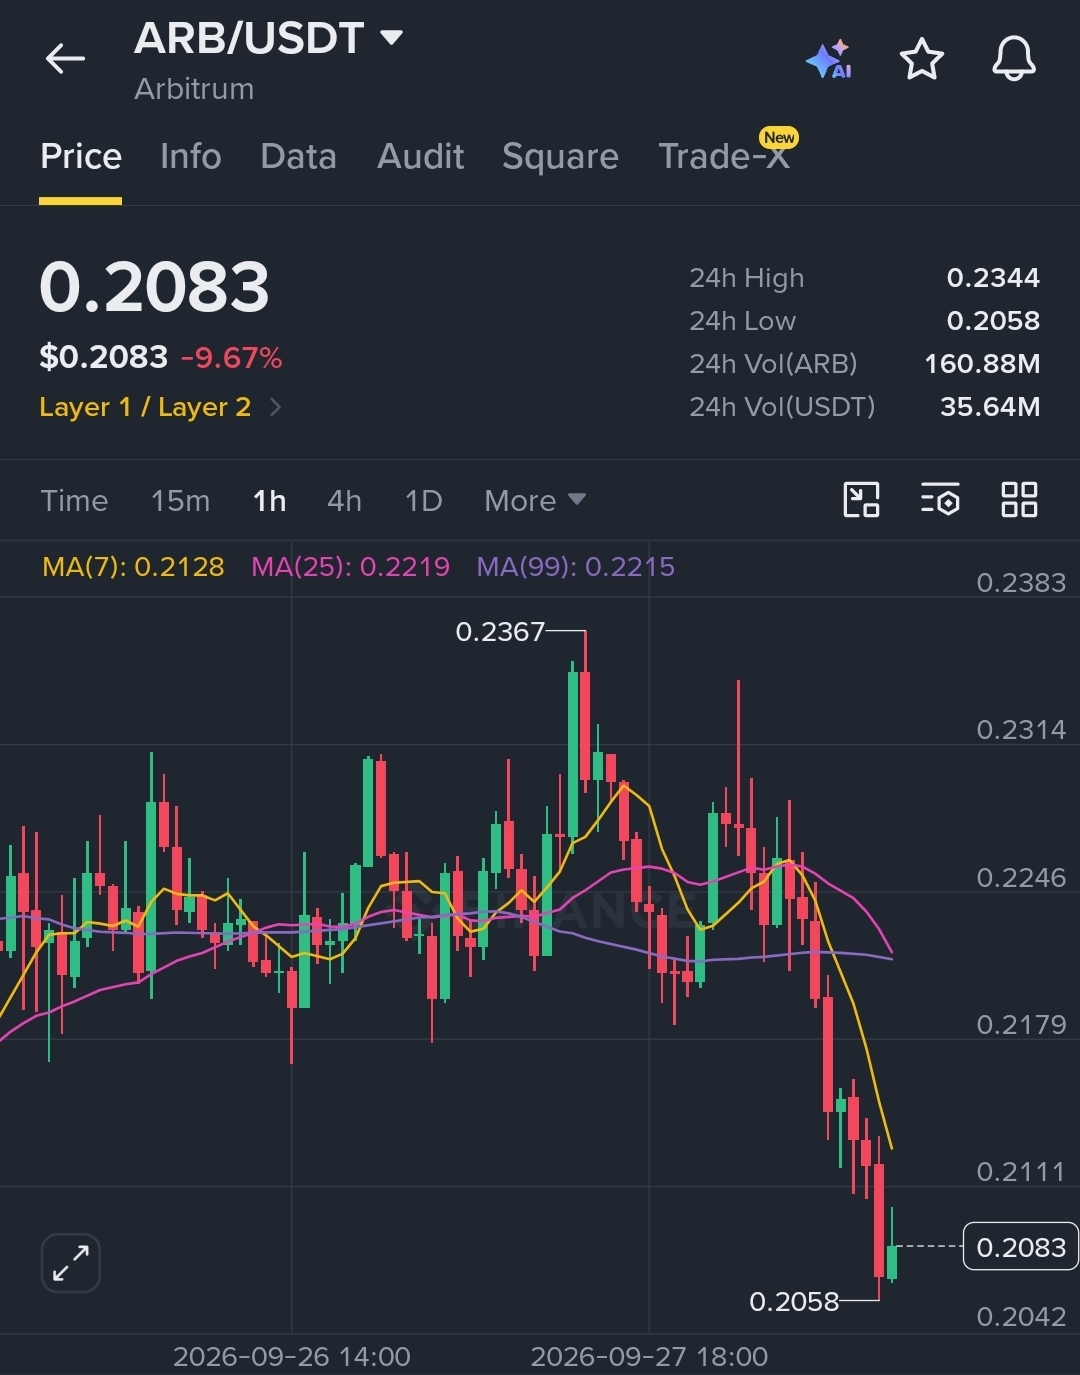
$ARB /USDT — 🔴 QISA · Conf 80%
📍 Giriş: 0.2077 – 0.2089
🛑 SL: 0.2344
🎯 TP1: 0.1979
✅ TP2: 0.1896
🏆 TP3: 0.1771
Qiymət 1H-də eyni anda MA7 (0.2128), MA25 (0.2219) və MA99 (0.2215) xəttlərinin altındadır — 0.2367-dən təmiz rədd cavabından sonra tam “bearish” uyğunlaşma.
$ARB : Arbitrum, Optimistic Rollups ilə işləyən Ethereum L2-dir və yerli idarəetmə tokeninə malikdir — əsas mexanizm ekosistemi işə salmaq üçün STIP/LTIPP qrant proqramlarıdır; risk isə stimullaşdırmaya əsaslanan TVL-in daimi/“sticky” üzvi aktivliyə çevrilməməsidir.
ARB-in idarəetmə yönümlü token modeli həqiqətən dəyəri sahiblərə çatdırır, yoxsa qrantlar elan edilən hər dəfə struktur olaraq “sell-the-news” (xəbərin ardınca sat) aktivinə məhkumdur?
#ARB #Arbitrum #Layer2 #STIP
{future}(ARBUSDT)
$ARB /USDT — 🔴 QISA · Conf 80%
📍 Giriş: 0.2077 – 0.2089
🛑 SL: 0.2344
🎯 TP1: 0.1979
✅ TP2: 0.1896
🏆 TP3: 0.1771
Qiymət 1H-də eyni anda MA7 (0.2128), MA25 (0.2219) və MA99 (0.2215) xəttlərinin altındadır — 0.2367-dən təmiz rədd cavabından sonra tam “bearish” uyğunlaşma.
$ARB : Arbitrum, Optimistic Rollups ilə işləyən Ethereum L2-dir və yerli idarəetmə tokeninə malikdir — əsas mexanizm ekosistemi işə salmaq üçün STIP/LTIPP qrant proqramlarıdır; risk isə stimullaşdırmaya əsaslanan TVL-in daimi/“sticky” üzvi aktivliyə çevrilməməsidir.
ARB-in idarəetmə yönümlü token modeli həqiqətən dəyəri sahiblərə çatdırır, yoxsa qrantlar elan edilən hər dəfə struktur olaraq “sell-the-news” (xəbərin ardınca sat) aktivinə məhkumdur?
#ARB #Arbitrum #Layer2 #STIP
1
279

·
--
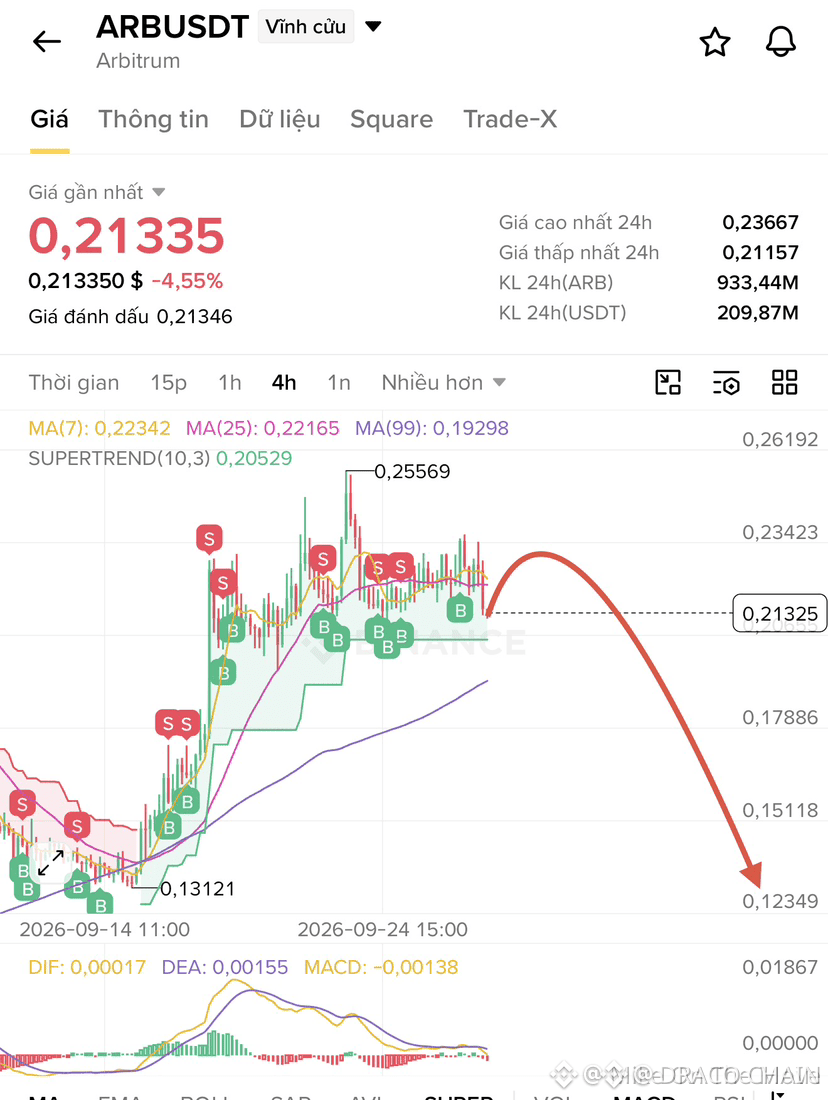
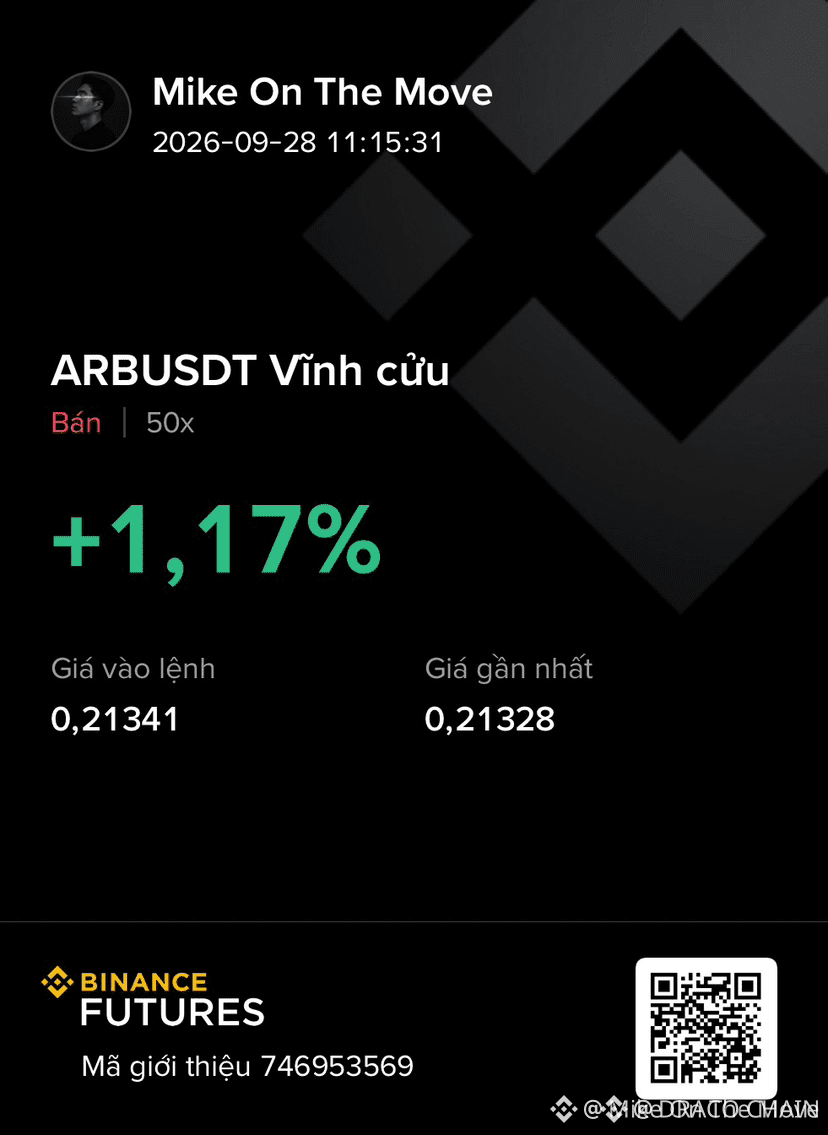
🚨 $ARB RECOVERY AÇAR DƏQİQƏLƏRİN MƏQAMINDA BAŞ TUTMUR, AYI STRUKTURU AŞAĞI LIKVIDLİYƏ HƏDƏF GÖSTƏRİR! 📉
Giriş: 0.210 - 0.216 ⚡
Hədəf: 0.207 / 0.200 / 0.194 📉
Stop Loss: 0.232 ⚠️
📌 Ağıllı pul dayaz retrayasiyanı rədd edir, daha yüksək timeframe-larda əsas distribusiya strukturu aktiv qalır. 📉 Zəif bullish reboundun institusional həcmi yoxdur; qiymət yuxarıdakı təchizat blokuna hörmət etdikcə güclü satıcı dominansı siqnal verir.
💡 Yaxın müqavimətin altına eniş likvidlik ovuna yol açır — aşağı qeyri-effektivlik hovuzlarına doğru. 💬 Siz bu struktur zəifliyindən qısaldırsınız, yoxsa daha dərin sweep-i gözləyirsiniz? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #ARB #ShortSetup #Arbitrum #Crypto
🐻 📉
52

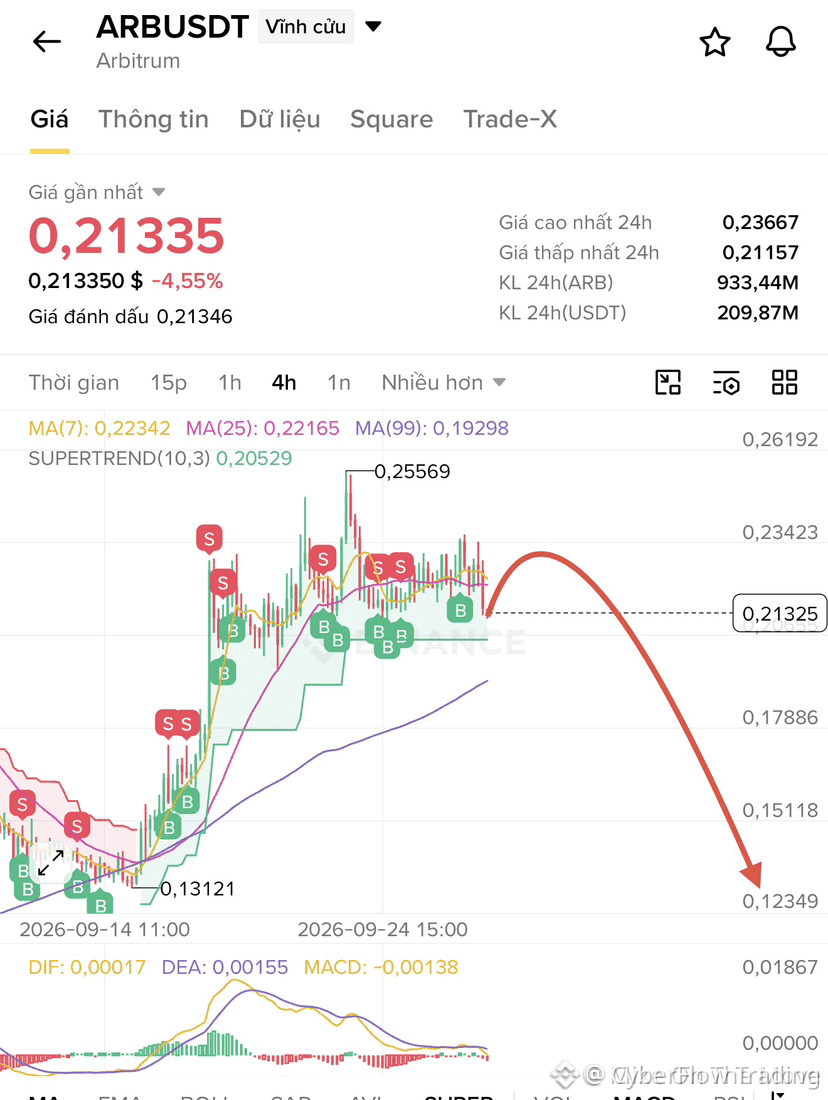
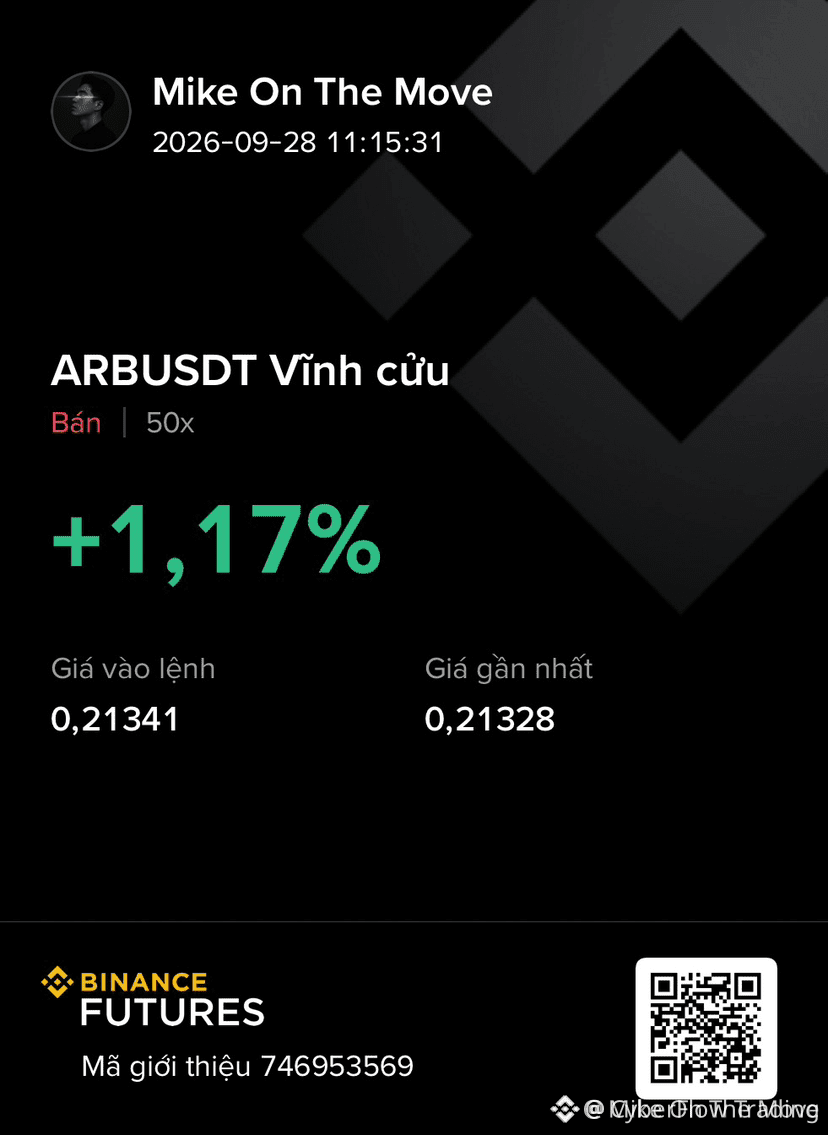
🚨 $ARB BƏRPA CƏHDİ UĞURSZUZLUĞA UĞRAYIR: SATIŞLAR AŞAĞI GİRİŞ/ƏLAVƏ ÜÇÜN MÜQAVİMƏTİ QORUYUR! 📉
Giriş: 0.210 - 0.216 ⚡
Hədəf: 0.207 - 0.194 🎯
Stop Loss: 0.232 ⚠️
📉 Burada alıcılar tamamilə impulsunu itirir; $ARB geri dönüş cəhdində heç bir mənalı struktur qura bilmir. Yuxarıya doğru edilən hər zəif itələmə dərhal ağır üst likvidlik tərəfindən udulur və aşağı istiqamətdə davam üçün yol açıq qalır. 📊
⚡ Sifariş axını əsasən ayıların xeyrinə yönəlib: satıcılar qiyməti təchizat zonalarının yaxınında “sıxır”. Bu tavan möhkəm dayandığı müddətcə müqavimətə məntiq yolu ilə aşağı likvidlik hovuzlarına düz getmək asan olur. 💬 Buradakı qısa (short) girişi edirsiniz, yoxsa dəstək əvvəlcə qırılana qədər gözləyirsiniz? 👇
⚠️ Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #ARB #ShortSetup #Arbitrum #Crypto
🐻 📉
53
Bittensor (TAO) və Arbitrum (ARB) Texniki Yeniləmə: Dəstək Səviyyələrinə Düzəliş
Bittensor (TAO) və Arbitrum (ARB) üçün texniki qrafik məlumatları əvvəlki impulsdən sonra qısamüddətli korreksiya hərəkətini vurğulayır. Hər iki aktiv öz hərəkətli ortalamalarına yaxın əsas dəstək zonlarını test edir. Aşağıda hər iki cütlük üçün texniki quruluş verilib.
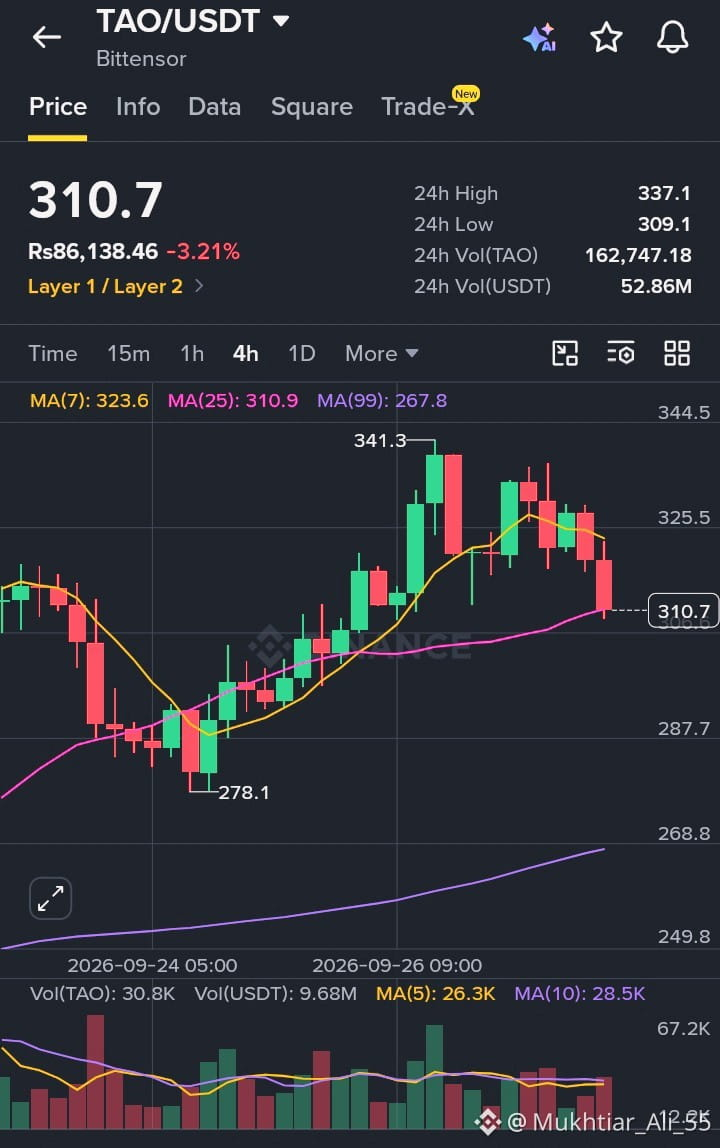
Bittensor (TAO/USDT) Analizi: Kritik MA(25) Dəstəyinin Test Edilməsi
Cari Qiymət: 310.7 (-3.21%)
24s Maks / Min: 337.1 / 309.1
24s Həcm (TAO): 162,747.18
24s Həcm (USDT): 52.86M
Texniki Analiz:
278.1 minimumundan 341.3-ə qədər yüksəlişdən sonra TAO MA(7) xəttinin (323.6) altına qayıtdı. Qiymət 24s-in minimumuna yaxın, 310.9 səviyyəsində MA(25) dəstəyini test edir (309.1). Makro trend MA(99) (267.8) ilə dəstəklənmiş qalır. 309.0–310.0 aralığının saxlanması 325.0-a doğru rebound (geri qayıdış) imkanı verir; 309.0-ın itirilməsi isə 287.7-yə qədər konsolidasiyanı riskə atır.
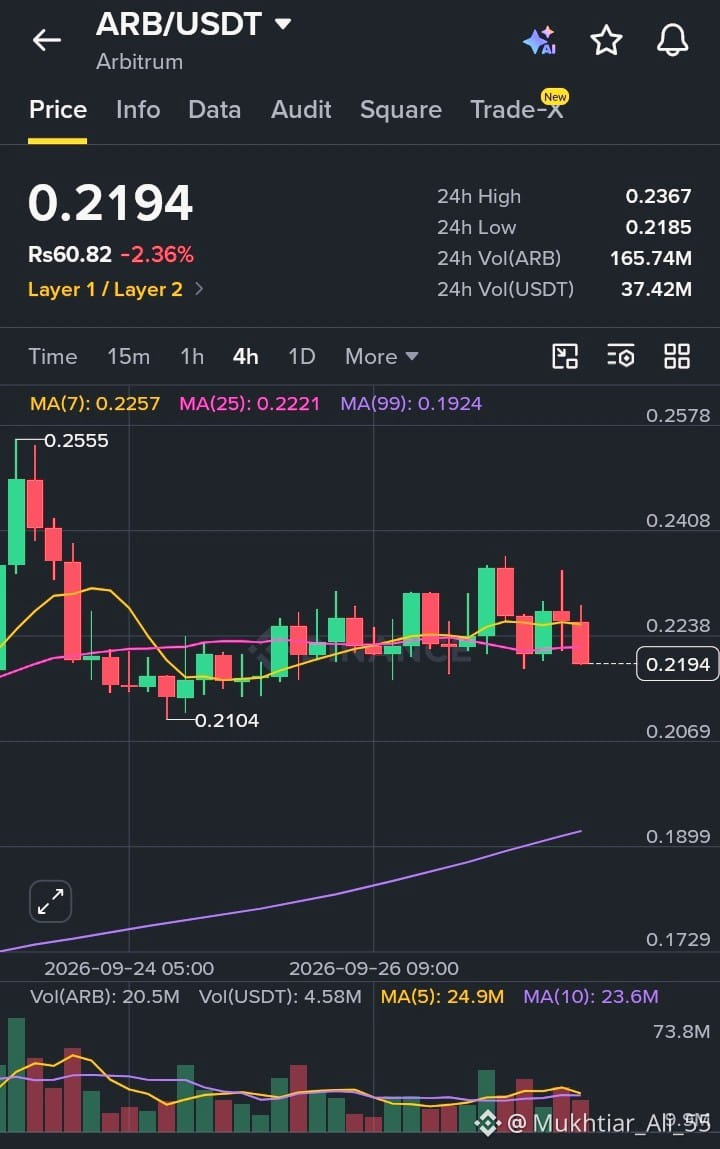
Arbitrum (ARB/USDT) Analizi: Dinamik Müqavimətin Aşağısında Məhdud Aralıqda Konsolidasiya
Cari Qiymət: 0.2194 (-2.36%)
24s Maks / Min: 0.2367 / 0.2185
24s Həcm (ARB): 165.74M
24s Həcm (USDT): 37.42M
Texniki Analiz:
ARB 0.2104-dən sıçrayışdan sonra diapazonda ticarət edir. Yuxarı cəhdlər 0.2367-də məhdudlaşıb; qiymət 0.2257-də MA(7) və 0.2221-də MA(25)-in altına sürüşüb. Qiymət 0.2185-dəki 24s minimum dəstəyinə yaxın oturur, MA(99) isə 0.1924 səviyyəsində baza dəstək verir. 0.2220-nin geri alınması boğalar üçün vacibdir; 0.2180-in itirilməsi isə 0.2104-ün yenidən test olunması riskini yaradır.
Bazar Görünüşü
Həm TAO, həm də ARB pullback (korreksiya) mərhələsindədir. Dəstək zonaları—TAO üçün 309.0 və ARB üçün 0.2180—alıcılara sıçrayış (bounce) başlatmağı, yoxsa daha aşağı səviyyələri test etməyi müəyyən edəcək.
#TAO #ARB #Bittensor #Arbitrum #CryptoAnalysis
$TAO
{spot}(TAOUSDT)
$ARB
{spot}(ARBUSDT)
Bittensor (TAO) və Arbitrum (ARB) Texniki Yeniləmə: Dəstək Səviyyələrinə Düzəliş
Bittensor (TAO) və Arbitrum (ARB) üçün texniki qrafik məlumatları əvvəlki impulsdən sonra qısamüddətli korreksiya hərəkətini vurğulayır. Hər iki aktiv öz hərəkətli ortalamalarına yaxın əsas dəstək zonlarını test edir. Aşağıda hər iki cütlük üçün texniki quruluş verilib.
Bittensor (TAO/USDT) Analizi: Kritik MA(25) Dəstəyinin Test Edilməsi
Cari Qiymət: 310.7 (-3.21%)
24s Maks / Min: 337.1 / 309.1
24s Həcm (TAO): 162,747.18
24s Həcm (USDT): 52.86M
Texniki Analiz:
278.1 minimumundan 341.3-ə qədər yüksəlişdən sonra TAO MA(7) xəttinin (323.6) altına qayıtdı. Qiymət 24s-in minimumuna yaxın, 310.9 səviyyəsində MA(25) dəstəyini test edir (309.1). Makro trend MA(99) (267.8) ilə dəstəklənmiş qalır. 309.0–310.0 aralığının saxlanması 325.0-a doğru rebound (geri qayıdış) imkanı verir; 309.0-ın itirilməsi isə 287.7-yə qədər konsolidasiyanı riskə atır.
Arbitrum (ARB/USDT) Analizi: Dinamik Müqavimətin Aşağısında Məhdud Aralıqda Konsolidasiya
Cari Qiymət: 0.2194 (-2.36%)
24s Maks / Min: 0.2367 / 0.2185
24s Həcm (ARB): 165.74M
24s Həcm (USDT): 37.42M
Texniki Analiz:
ARB 0.2104-dən sıçrayışdan sonra diapazonda ticarət edir. Yuxarı cəhdlər 0.2367-də məhdudlaşıb; qiymət 0.2257-də MA(7) və 0.2221-də MA(25)-in altına sürüşüb. Qiymət 0.2185-dəki 24s minimum dəstəyinə yaxın oturur, MA(99) isə 0.1924 səviyyəsində baza dəstək verir. 0.2220-nin geri alınması boğalar üçün vacibdir; 0.2180-in itirilməsi isə 0.2104-ün yenidən test olunması riskini yaradır.
Bazar Görünüşü
Həm TAO, həm də ARB pullback (korreksiya) mərhələsindədir. Dəstək zonaları—TAO üçün 309.0 və ARB üçün 0.2180—alıcılara sıçrayış (bounce) başlatmağı, yoxsa daha aşağı səviyyələri test etməyi müəyyən edəcək.
#TAO #ARB #Bittensor #Arbitrum #CryptoAnalysis
$TAO
$ARB
88
·
--
Doğrulanıb
$ARB и üçün xoş xəbər: bu gün gəlir bölgüsünə dair ətraflı məlumatları dərc etdi, bu nə qədər superdir👇
İki həftə əvvəl RH Chain maksimum həddə olanda şayiələr var idi ki, protokolun xalis gəlirinin 10%-i $ARB üçün Arbitrum-a qaytarılır.
Son dəfə Standard Chartered sentyabrda aylıq gəliri #Arbitrum təxminən 5 milyon dollar qiymətləndirmişdi. Bu gün isə ətraflı məlumatlar yayımlandı: gündəlik komissiyalar 6,33 milyon dollara çataraq $PUMP fun-u üstələdi.
Tokenləşdirilmiş səhmlərdən əldə olunan real gəlir — gəlir hekayəsi getdikcə daha inandırıcı olur; potensialı olan tamamilə yeni bir ssenaridir.
Amma tələsməyin, səbir zirvədə almaqdan daha dəyərlidir.
798

·
--
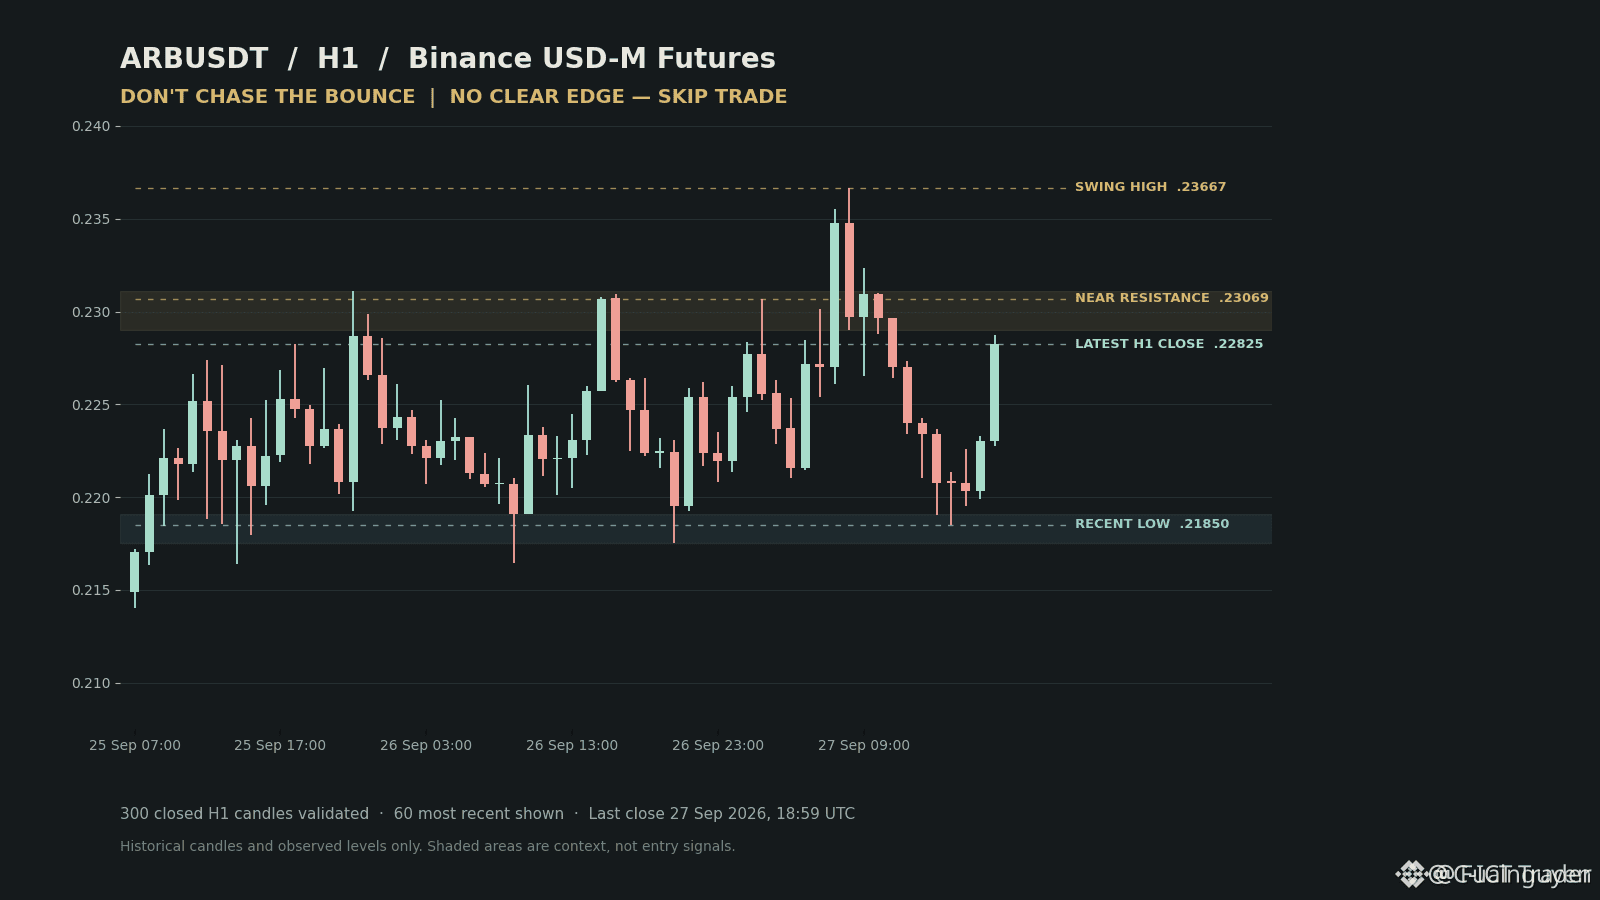
🚨 $ARB RALLIES INTO KEY RESISTANCE BUT LACKS CONFIRMED STRUCTURAL BREAKOUT ⚡
$ARB $0.21850 likvidlik aşağısını süpürüb genişlənən həcmdə $0.22330-u geri qaytardı, amma indi qiymət birbaşa $0.23069 səviyyəsində əsas swing müqavimətinə çırpılır. 📊 Təkcə yaşıl displacement şamı bazar strukturu dəyişikliyinin etibarlı sübutu sayılmır.
Əsas müqavimət düz üstünə yığışıb və $0.21850-dən dərin struktur invalidasiyası mövcuddursa, burada risk–mükafat heç bir statistik üstünlük vermir. 🔍 Smart money səbr tələb edir: əvvəlcə $0.23069-dan yuxarı H1 bağlanışı gözləyin, sonra kapital üzə çıxarmadan öncə təmiz bir demand (tələb) retesti gözləyin.
$0.23069 təsdiqlənmiş dəstəyə çevriləcək, yoxsa təchizat gecikmiş uzun mövqeləri yenidən aralığa geri göndərəcək? 🤔
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #ARB #Arbitrum #MarketStructure #Crypto
🎯 🦈
21
·
--
Məqalə
🚨 $ARB proqnozu — $10🛑 Amma qalin «AMMA» də var:
Layihənin qarşısında böyük miqdarda sikkə buraxılışları (unlock-lar) var. $10-u görmək üçün Arbitrum-a indiki anda bütün DeFi sektorunda olmayan qədər pul yatırmaq lazımdır.
🔮 Nəticə:
Sabah asan X-ləri gözləmək — axmaqlıqdır. Amma mövcud qiymətlər üzrə spotdan uzunmüddətli almaq — texniki cəhətdən çox güclü bir sövdələşmədir.
🚨 $ARB proqnozu — $10
🛑 Amma qalin «AMMA» də var:
Layihənin qarşısında böyük miqdarda sikkə buraxılışları (unlock-lar) var. $10-u görmək üçün Arbitrum-a indiki anda bütün DeFi sektorunda olmayan qədər pul yatırmaq lazımdır.
🔮 Nəticə:
Sabah asan X-ləri gözləmək — axmaqlıqdır. Amma mövcud qiymətlər üzrə spotdan uzunmüddətli almaq — texniki cəhətdən çox güclü bir sövdələşmədir.
197
·
--
Artım
Bu həftə Arbitrum şəbəkəsindəki ən önəmli yeniliklər:
Proqramlaşdırıla bilən iqtisadiyyat artıq hər zamankı kimi daha yaxın və qaçılmaz bir reallığa çevrilib.
> Arbitrum One tokenləşdirilmiş reallıq aktivlərinə (RWA) məxsus 7.000-dən çox real aktivə çatan ilk blokçeyn şəbəkəsi oldu
> Arbitrum şəbəkəsinin sürəti “Prioritetli qaz haqqı hərracları” (PGA) və “Sürətli məlumat yayımı” (Fast Feed) mexanizmlərinin aktivləşdirilməsi sayəsində artdı; bu da token sahibləri vasitəsilə idarə olunan xəzinə üçün əlavə gəlir mənbəyi yaradır
> Arbitrum üzərində daimi fyuçers (Perp) müqavilələrinin ticarət həcmi sürətlə böyüməyə davam edir və son 30 gün ərzində 50 milyard dollarlıq həddini keçib
> Robinhood Chain şəbəkəsi 50 milyon dollar məbləğində yığılan komissiya gəliri əldə edib; AEP komissiyalarından 5 milyon dollar token sahibləri vasitəsilə idarə olunan Arbitrum xəzinəsinə köçürülüb.
#Arbitrum #ARB #RWA $ARB
{spot}(ARBUSDT)
Bu həftə Arbitrum şəbəkəsindəki ən önəmli yeniliklər:
Proqramlaşdırıla bilən iqtisadiyyat artıq hər zamankı kimi daha yaxın və qaçılmaz bir reallığa çevrilib.
> Arbitrum One tokenləşdirilmiş reallıq aktivlərinə (RWA) məxsus 7.000-dən çox real aktivə çatan ilk blokçeyn şəbəkəsi oldu
> Arbitrum şəbəkəsinin sürəti “Prioritetli qaz haqqı hərracları” (PGA) və “Sürətli məlumat yayımı” (Fast Feed) mexanizmlərinin aktivləşdirilməsi sayəsində artdı; bu da token sahibləri vasitəsilə idarə olunan xəzinə üçün əlavə gəlir mənbəyi yaradır
> Arbitrum üzərində daimi fyuçers (Perp) müqavilələrinin ticarət həcmi sürətlə böyüməyə davam edir və son 30 gün ərzində 50 milyard dollarlıq həddini keçib
> Robinhood Chain şəbəkəsi 50 milyon dollar məbləğində yığılan komissiya gəliri əldə edib; AEP komissiyalarından 5 milyon dollar token sahibləri vasitəsilə idarə olunan Arbitrum xəzinəsinə köçürülüb.
#Arbitrum #ARB #RWA $ARB
1
255

·
--
Artım
🚀 ARB $5-Ə DOĞRU? ROKET YÜKLƏNİR! 🌕🔥
Arbitrum miqyaslama texnologiyası, böyüyən ekosistemi və artan qəbulu ilə Ethereum Layer-2 ekosistemi daxilində seçilməyə davam edir.
🎯 $5 əsas hədəfdir!
İmpuls geri qayıtsa və ümumi bazar boğa (bullish) dönsə, ARB-nin önündə həyəcanverici bir yol açıla bilər. 🚀💙
🌕 ARB → $5 🔥 ARB ÜZRƏ BOĞA SİNAQLIĞI 🚀 NÖVBƏTİ ADDIM BÖYÜK OLA BİLƏR!
Maliyyə məsləhəti deyil. Öz araşdırmanı et (DYOR).
#ARB#Arbitrum #Crypto #Ethereum #Layer2 #BinanceSquare #Bullish
{future}(ARBUSDT)
🚀 ARB $5-Ə DOĞRU? ROKET YÜKLƏNİR! 🌕🔥
Arbitrum miqyaslama texnologiyası, böyüyən ekosistemi və artan qəbulu ilə Ethereum Layer-2 ekosistemi daxilində seçilməyə davam edir.
🎯 $5 əsas hədəfdir!
İmpuls geri qayıtsa və ümumi bazar boğa (bullish) dönsə, ARB-nin önündə həyəcanverici bir yol açıla bilər. 🚀💙
🌕 ARB → $5 🔥 ARB ÜZRƏ BOĞA SİNAQLIĞI 🚀 NÖVBƏTİ ADDIM BÖYÜK OLA BİLƏR!
Maliyyə məsləhəti deyil. Öz araşdırmanı et (DYOR).
#ARB#Arbitrum #Crypto #Ethereum #Layer2 #BinanceSquare #Bullish
Mabel Helmstetler BbJ1:
Hẳn 5$
1
1
322
·
--
Artım
Standard Chartered Arbitrum üçün qiymət hədəfi olaraq 2030-cu il üçün 10$ hədəfi ilə (hazırkı səviyyələrdən təxminən 70x) ilkin əhatə dairəsinə başladı. Xəbərdən sonra ARB 12% bahalaşıb. Banklar L2-lər üzrə hədəfləri qiymətə daxil etməyə başlayanda diqqət edin. Ticarət $ARB
{future}(ARBUSDT)
#Arbitrum #ARB #MarketSentimentToday
Standard Chartered Arbitrum üçün qiymət hədəfi olaraq 2030-cu il üçün 10$ hədəfi ilə (hazırkı səviyyələrdən təxminən 70x) ilkin əhatə dairəsinə başladı. Xəbərdən sonra ARB 12% bahalaşıb. Banklar L2-lər üzrə hədəfləri qiymətə daxil etməyə başlayanda diqqət edin. Ticarət $ARB
#Arbitrum #ARB #MarketSentimentToday
#Arbitrum #ARB #MarketSentimentToday
Mudassra bnb
·
--
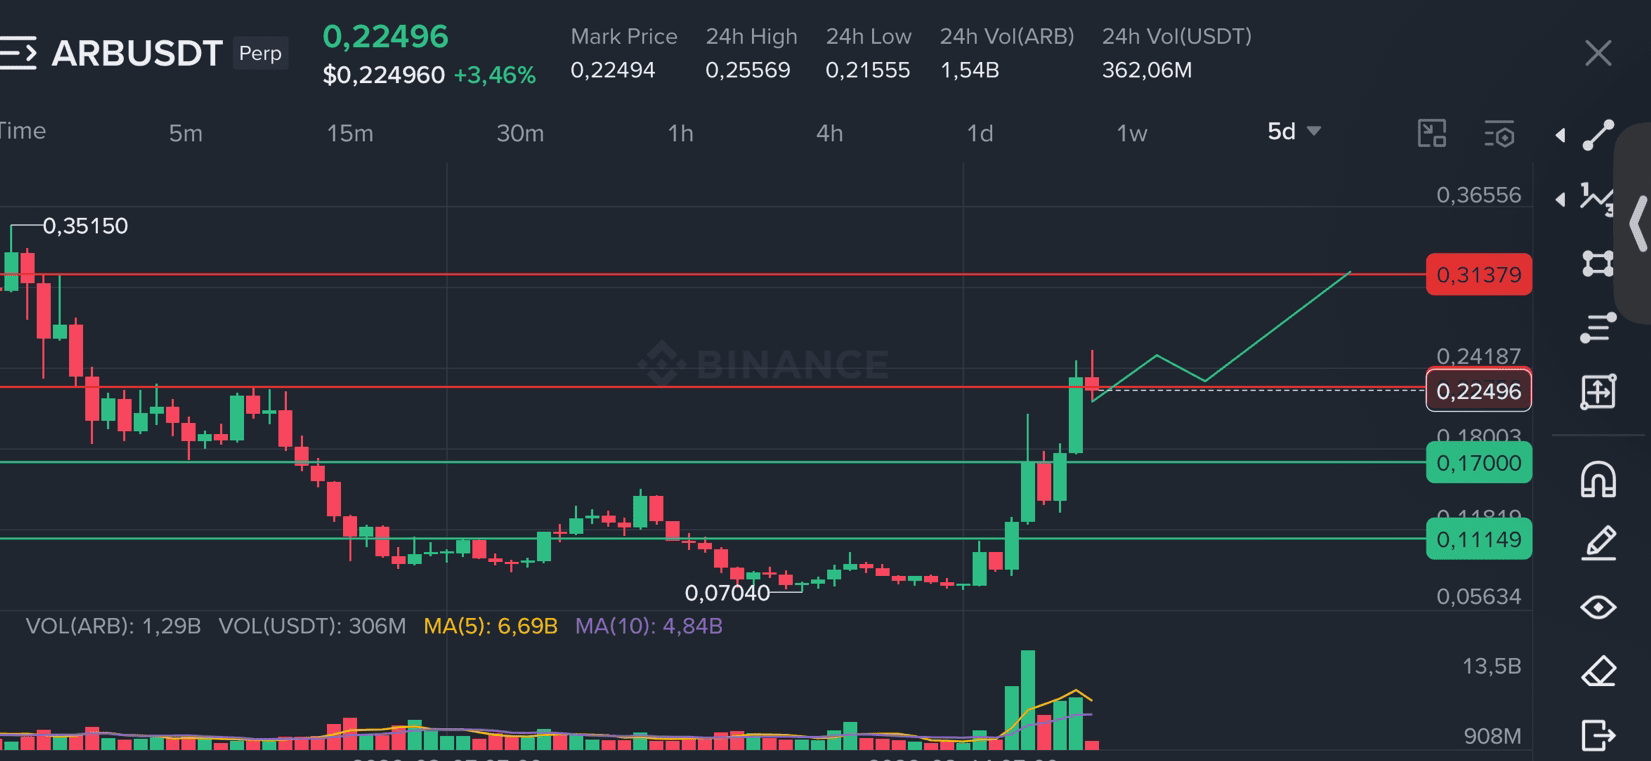
$ARB ARB trendline dəstəyini yenidən test edib və hələ də bu səviyyəni qoruyur. Tezliklə yenidən daha yüksəkə hərəkət etməlidir. Uzunmüddətli setup.
Giriş: $0.22 - $0.23
TP: $0.24 - $0.25 - $0.26 - $0.28 - $0.3
SL: $0.207
#ARB
#USWeighsPromotingDollarStablecoinsAbroad #US10YTreasuryYieldHits19YearHigh
#BCHJumps28%OnCMEFuturesListing
Giriş: $0.22 - $0.23
TP: $0.24 - $0.25 - $0.26 - $0.28 - $0.3
SL: $0.207
#ARB
#USWeighsPromotingDollarStablecoinsAbroad #US10YTreasuryYieldHits19YearHigh
#BCHJumps28%OnCMEFuturesListing
3
1
214
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#AnthropicIPOProspectusCouldValueItOver$2T
201 baxış
Müzakirə edir: 23
2
#HackersDrainOver12.4MXRPFromDCENTWallets
2,121 baxış
Müzakirə edir: 84
3
#SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
44 baxış
Müzakirə edir: 4
4
#UKFCAWinsCourtOrderToRecover851400Pounds
55,726 baxış
Müzakirə edir: 996
5
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
65,467 baxış
Müzakirə edir: 1,135
6
#GoldFallsTo$4144
21,662 baxış
Müzakirə edir: 180
7
#QNTFallsOver40%FromMorningHigh
115,000 baxış
Müzakirə edir: 1,515
8
#USDTAdds845900HoldersInPast7Days
32,824 baxış
Müzakirə edir: 570
9
#KospiFalls2.7%SamsungSKHynixDropOver5%
43,258 baxış
Müzakirə edir: 680
10
#BitgetCEOConfirms$388MStolenInHack
6,155 baxış
Müzakirə edir: 45