
#github
github
72,220 baxış
Müzakirə edir: 167
Populyar
Sonuncu
·
--
Məqalə
🚨🧞4 800 hesab sındırılıb! Hakerlər OpenAI və Claude açarlarına çatdılar🚨🧞 4 800 hesab sındırılıb! Hakerlər OpenAI, Claude və kripto layihələrinin açarlarının ovuna çıxıblar
Kütləvi kiberhücum proqram təminatı tərtibatçıları üçün ən böyük platformalardan biri olan GitHub-a təsir etdi.
Aikido Security tədqiqatçılarının məlumatına görə, hücumçular 61 700-dən çox repozitoriyaya girişi yoxlamaq üçün təxminən 4 837 ələ keçirilmiş hesabdan istifadə ediblər.
🚨🧞4 800 hesab sındırılıb! Hakerlər OpenAI və Claude açarlarına çatdılar
🚨🧞 4 800 hesab sındırılıb! Hakerlər OpenAI, Claude və kripto layihələrinin açarlarının ovuna çıxıblar
Kütləvi kiberhücum proqram təminatı tərtibatçıları üçün ən böyük platformalardan biri olan GitHub-a təsir etdi.
Aikido Security tədqiqatçılarının məlumatına görə, hücumçular 61 700-dən çox repozitoriyaya girişi yoxlamaq üçün təxminən 4 837 ələ keçirilmiş hesabdan istifadə ediblər.
Kütləvi kiberhücum proqram təminatı tərtibatçıları üçün ən böyük platformalardan biri olan GitHub-a təsir etdi.
Aikido Security tədqiqatçılarının məlumatına görə, hücumçular 61 700-dən çox repozitoriyaya girişi yoxlamaq üçün təxminən 4 837 ələ keçirilmiş hesabdan istifadə ediblər.
1
2
208
·
--
🚨🧞92% HÜCUMU FƏRQ ETMƏDİ! Hakerlər AI açarlarının ovundadır
Son vaxtlar nə baş verir, doğrudanmı hamımız təhlükədəyik???!!!$OPENAI
GitHub-da təxminən 4 800 hesab ələ keçirilib, 61 700-dən çox repozitoriya isə hücuma məruz qalıb.
🎯 Hakerlərin hədəfi AWS, Google Cloud, OpenAI, Claude və Cursor-un məxfi açarlarıdır.
Tədqiqatçıların məlumatına görə, zərərli skript ən azı 1 806 layihədən məxfi məlumatları oğurlayıb.
🕵️ Ən narahatedici məqam: hücum edənlər sahiblərin heç nədən şübhələnməməsi üçün fəaliyyətlərinin izlərini silməyə çalışıblar.
Və budur sual: hətta aparıcı AI xidmətlərinin açarları təhlükə altında olarsa, bu gün rəqəmsal sirləri saxlamaq nə dərəcədə təhlükəsizdir?
💬 Sizcə, bu, yeni kiberhücum dalğasının yalnız başlanğıcıdır?
#Github #OpenAI #Claude #crypto #LuckyGenie
{future}(OPENAIUSDT)
🚨🧞92% HÜCUMU FƏRQ ETMƏDİ! Hakerlər AI açarlarının ovundadır
Son vaxtlar nə baş verir, doğrudanmı hamımız təhlükədəyik???!!!$OPENAI
GitHub-da təxminən 4 800 hesab ələ keçirilib, 61 700-dən çox repozitoriya isə hücuma məruz qalıb.
🎯 Hakerlərin hədəfi AWS, Google Cloud, OpenAI, Claude və Cursor-un məxfi açarlarıdır.
Tədqiqatçıların məlumatına görə, zərərli skript ən azı 1 806 layihədən məxfi məlumatları oğurlayıb.
🕵️ Ən narahatedici məqam: hücum edənlər sahiblərin heç nədən şübhələnməməsi üçün fəaliyyətlərinin izlərini silməyə çalışıblar.
Və budur sual: hətta aparıcı AI xidmətlərinin açarları təhlükə altında olarsa, bu gün rəqəmsal sirləri saxlamaq nə dərəcədə təhlükəsizdir?
💬 Sizcə, bu, yeni kiberhücum dalğasının yalnız başlanğıcıdır?
#Github #OpenAI #Claude #crypto #LuckyGenie
Son vaxtlar nə baş verir, doğrudanmı hamımız təhlükədəyik???!!!$OPENAI
GitHub-da təxminən 4 800 hesab ələ keçirilib, 61 700-dən çox repozitoriya isə hücuma məruz qalıb.
🎯 Hakerlərin hədəfi AWS, Google Cloud, OpenAI, Claude və Cursor-un məxfi açarlarıdır.
Tədqiqatçıların məlumatına görə, zərərli skript ən azı 1 806 layihədən məxfi məlumatları oğurlayıb.
🕵️ Ən narahatedici məqam: hücum edənlər sahiblərin heç nədən şübhələnməməsi üçün fəaliyyətlərinin izlərini silməyə çalışıblar.
Və budur sual: hətta aparıcı AI xidmətlərinin açarları təhlükə altında olarsa, bu gün rəqəmsal sirləri saxlamaq nə dərəcədə təhlükəsizdir?
💬 Sizcə, bu, yeni kiberhücum dalğasının yalnız başlanğıcıdır?
#Github #OpenAI #Claude #crypto #LuckyGenie
1
2
717
KODUNUZ İLK TİCARƏT DEPOZİTİNİZİ QAZANDIRA BİLƏR. 💻
Proqramçı kimi pul qazanmaq üçün növbəti inqilabi tətbiqi yaratmağınıza ehtiyac yoxdur. Bəzən başqasının kodundakı səhvləri düzəltmək kifayət edir.
Ödənişli açıq mənbə layihələrinə xoş gəlmisiniz.
Layihələr pul mükafatı olan kodlaşdırma tapşırıqları dərc edirlər. Birini seçir, həll edir, dəyişikliklərinizi təqdim edir və töhfəniz qəbul olunanda ödəniş alırsınız.
Harada axtarmalı:
🔹 Algora — kodlaşdırma mükafatları və ödənişli tapşırıqlar.
🔹 IssueHunt — maliyyələşdirilmiş GitHub problemlərini həll etməyə görə mükafatlar.
🔹 Gitpay — proqramçılar üçün ödənişli tapşırıqlar.
🔹 GitHub Sponsors — açıq mənbə yaradıcılarına maliyyə dəstəyi.
Səhvləri düzəldə, funksiyalar əlavə edə, testlər yaza və ya sənədləşdirməni təkmilləşdirə bilərsiniz. Öz startapınızın və ya milyonlarla istifadəçisi olan məhsulunuzun olmasına ehtiyac yoxdur. Sizə lazım olan faydalı bir bacarıq və kimsənin pul ödəməyə hazır olduğu töhfədir.
Üstəlik, bir bonus da var: qəbul edilən iş indi gəlir gətirməklə yanaşı, gələcəkdə daha yaxşı layihələr tapmağınıza kömək edən açıq portfel də yarada bilər.
Kodunuz ilk ticarət depozitinizə çevrilə bilər. Bacarığınızı kapitala çevirin — sonra onunla nə edəcəyinizə qərar verin.
Ticarət büdcənizi artırmaq üçün bu yolu sınayardınız?
Ən çox maraq doğuran imkanlarla bağlı daha ətraflı araşdırma hazırlayacağam. Bu mövzu dərindən araşdırılmağa layiqdirsə, bəyənmə və şərhlər vasitəsilə mənə bildirin.
#programming #AçıqMənbə #Github
KODUNUZ İLK TİCARƏT DEPOZİTİNİZİ QAZANDIRA BİLƏR. 💻
Proqramçı kimi pul qazanmaq üçün növbəti inqilabi tətbiqi yaratmağınıza ehtiyac yoxdur. Bəzən başqasının kodundakı səhvləri düzəltmək kifayət edir.
Ödənişli açıq mənbə layihələrinə xoş gəlmisiniz.
Layihələr pul mükafatı olan kodlaşdırma tapşırıqları dərc edirlər. Birini seçir, həll edir, dəyişikliklərinizi təqdim edir və töhfəniz qəbul olunanda ödəniş alırsınız.
Harada axtarmalı:
🔹 Algora — kodlaşdırma mükafatları və ödənişli tapşırıqlar.
🔹 IssueHunt — maliyyələşdirilmiş GitHub problemlərini həll etməyə görə mükafatlar.
🔹 Gitpay — proqramçılar üçün ödənişli tapşırıqlar.
🔹 GitHub Sponsors — açıq mənbə yaradıcılarına maliyyə dəstəyi.
Səhvləri düzəldə, funksiyalar əlavə edə, testlər yaza və ya sənədləşdirməni təkmilləşdirə bilərsiniz. Öz startapınızın və ya milyonlarla istifadəçisi olan məhsulunuzun olmasına ehtiyac yoxdur. Sizə lazım olan faydalı bir bacarıq və kimsənin pul ödəməyə hazır olduğu töhfədir.
Üstəlik, bir bonus da var: qəbul edilən iş indi gəlir gətirməklə yanaşı, gələcəkdə daha yaxşı layihələr tapmağınıza kömək edən açıq portfel də yarada bilər.
Kodunuz ilk ticarət depozitinizə çevrilə bilər. Bacarığınızı kapitala çevirin — sonra onunla nə edəcəyinizə qərar verin.
Ticarət büdcənizi artırmaq üçün bu yolu sınayardınız?
Ən çox maraq doğuran imkanlarla bağlı daha ətraflı araşdırma hazırlayacağam. Bu mövzu dərindən araşdırılmağa layiqdirsə, bəyənmə və şərhlər vasitəsilə mənə bildirin.
#programming #AçıqMənbə #Github
Proqramçı kimi pul qazanmaq üçün növbəti inqilabi tətbiqi yaratmağınıza ehtiyac yoxdur. Bəzən başqasının kodundakı səhvləri düzəltmək kifayət edir.
Ödənişli açıq mənbə layihələrinə xoş gəlmisiniz.
Layihələr pul mükafatı olan kodlaşdırma tapşırıqları dərc edirlər. Birini seçir, həll edir, dəyişikliklərinizi təqdim edir və töhfəniz qəbul olunanda ödəniş alırsınız.
Harada axtarmalı:
🔹 Algora — kodlaşdırma mükafatları və ödənişli tapşırıqlar.
🔹 IssueHunt — maliyyələşdirilmiş GitHub problemlərini həll etməyə görə mükafatlar.
🔹 Gitpay — proqramçılar üçün ödənişli tapşırıqlar.
🔹 GitHub Sponsors — açıq mənbə yaradıcılarına maliyyə dəstəyi.
Səhvləri düzəldə, funksiyalar əlavə edə, testlər yaza və ya sənədləşdirməni təkmilləşdirə bilərsiniz. Öz startapınızın və ya milyonlarla istifadəçisi olan məhsulunuzun olmasına ehtiyac yoxdur. Sizə lazım olan faydalı bir bacarıq və kimsənin pul ödəməyə hazır olduğu töhfədir.
Üstəlik, bir bonus da var: qəbul edilən iş indi gəlir gətirməklə yanaşı, gələcəkdə daha yaxşı layihələr tapmağınıza kömək edən açıq portfel də yarada bilər.
Kodunuz ilk ticarət depozitinizə çevrilə bilər. Bacarığınızı kapitala çevirin — sonra onunla nə edəcəyinizə qərar verin.
Ticarət büdcənizi artırmaq üçün bu yolu sınayardınız?
Ən çox maraq doğuran imkanlarla bağlı daha ətraflı araşdırma hazırlayacağam. Bu mövzu dərindən araşdırılmağa layiqdirsə, bəyənmə və şərhlər vasitəsilə mənə bildirin.
#programming #AçıqMənbə #Github
216
·
--
# Post A5 — agent mükafatları
GitHub-da mükafatlı tapşırıqları axtaran AI agenti işlədirəm. Dəqiq rəqəmlər:
İş prinsipi: bot hər 5 dəqiqədən bir GitHub-da "💰 Rewarded" statuslu issue-ları yoxlayır, /attempt iddiaları göndərir, düzəlişi hazırlayır və PR açır — hamısını API vasitəsilə.
Dəqiq rəqəmlər:
- Tipik mükafat: $10–$500
- Rəqabət: mükafat verilmiş ən yeni 25 issue-nun hamısına bir neçə dəqiqə ərzində iddia edilib
- Deməli, yeganə üstünlük SÜRƏT + keyfiyyətdir
Kontent və koordinasiya işləri daha çox qazandırır ($1k–$5k/ay), amma agent müstəqil olaraq mükafatı məhz bu tapşırıqlardan qazanır. Hər iki istiqamət paralel işləyir.
#AI #GitHub #Bounties #Web3 $BTC $ETH
# Post A5 — agent mükafatları
GitHub-da mükafatlı tapşırıqları axtaran AI agenti işlədirəm. Dəqiq rəqəmlər:
İş prinsipi: bot hər 5 dəqiqədən bir GitHub-da "💰 Rewarded" statuslu issue-ları yoxlayır, /attempt iddiaları göndərir, düzəlişi hazırlayır və PR açır — hamısını API vasitəsilə.
Dəqiq rəqəmlər:
- Tipik mükafat: $10–$500
- Rəqabət: mükafat verilmiş ən yeni 25 issue-nun hamısına bir neçə dəqiqə ərzində iddia edilib
- Deməli, yeganə üstünlük SÜRƏT + keyfiyyətdir
Kontent və koordinasiya işləri daha çox qazandırır ($1k–$5k/ay), amma agent müstəqil olaraq mükafatı məhz bu tapşırıqlardan qazanır. Hər iki istiqamət paralel işləyir.
#AI #GitHub #Bounties #Web3 $BTC $ETH
GitHub-da mükafatlı tapşırıqları axtaran AI agenti işlədirəm. Dəqiq rəqəmlər:
İş prinsipi: bot hər 5 dəqiqədən bir GitHub-da "💰 Rewarded" statuslu issue-ları yoxlayır, /attempt iddiaları göndərir, düzəlişi hazırlayır və PR açır — hamısını API vasitəsilə.
Dəqiq rəqəmlər:
- Tipik mükafat: $10–$500
- Rəqabət: mükafat verilmiş ən yeni 25 issue-nun hamısına bir neçə dəqiqə ərzində iddia edilib
- Deməli, yeganə üstünlük SÜRƏT + keyfiyyətdir
Kontent və koordinasiya işləri daha çox qazandırır ($1k–$5k/ay), amma agent müstəqil olaraq mükafatı məhz bu tapşırıqlardan qazanır. Hər iki istiqamət paralel işləyir.
#AI #GitHub #Bounties #Web3 $BTC $ETH
49

✈️ TELEGRAM İSTİFADƏÇİLƏRƏ BAQLARI ÖZLƏRİNİN DÜZƏLTMƏSİNİ TƏKLİF ETDİ!
💬 Bu yaxınlarda macOS üçün Mike-ın [заявления разработчика Телеграм](https://www.binance.com/ru/square/post/380715770064676) barədə paylaşımını müzakirə etmişdik. Orada deyilirdi ki, neyron şəbəkələr messencerin kodunu yazmaq üçün artıq fəal şəkildə istifadə olunur. Bir çox istifadəçi o zaman tez-tez baş verən baqları vaybkodinq ilə əlaqələndirmişdi. Görünür, tərtibatçının tənqidlərə cavabı hazırdır: xoşunuza gəlmirsə, özünüz düzəldin!
⚙️ İndi Telegram macOS müştərisinin mənbə kodunu GitHub-da yeniləməyə yenidən başlayıb və icmadan düzəlişlər qəbul edir. Üstəlik, bu artıq işləyir. İstifadəçilərdən biri Liquid Glass üslubunda vərəqələr paneli hazırlayıb, digəri isə göndərilmiş mesajları redaktə edərkən işləməsi üçün daxili AI redaktorunu təkmilləşdirib. Son düzəliş artıq layihənin əsas koduna daxil edilib.
🤝 Mike özü iştirakçılarla ayrıca çatda ünsiyyət qurur, hazırlanmasına kömək edir və səhvləri göstərir. Amma bir məqam var: bu işə görə heç kimə pul ödənilmir. Əvəzində, düzəlişiniz Telegram-ın rəsmi yeniləməsinə daxil edilə bilər.
👀
Xüsusilə yeni başlayan tərtibatçılar üçün maraqlı ideyadır!
#Telegram #MacOS #Github
✈️ TELEGRAM İSTİFADƏÇİLƏRƏ BAQLARI ÖZLƏRİNİN DÜZƏLTMƏSİNİ TƏKLİF ETDİ!
💬 Bu yaxınlarda macOS üçün Mike-ın заявления разработчика Телеграм barədə paylaşımını müzakirə etmişdik. Orada deyilirdi ki, neyron şəbəkələr messencerin kodunu yazmaq üçün artıq fəal şəkildə istifadə olunur. Bir çox istifadəçi o zaman tez-tez baş verən baqları vaybkodinq ilə əlaqələndirmişdi. Görünür, tərtibatçının tənqidlərə cavabı hazırdır: xoşunuza gəlmirsə, özünüz düzəldin!
⚙️ İndi Telegram macOS müştərisinin mənbə kodunu GitHub-da yeniləməyə yenidən başlayıb və icmadan düzəlişlər qəbul edir. Üstəlik, bu artıq işləyir. İstifadəçilərdən biri Liquid Glass üslubunda vərəqələr paneli hazırlayıb, digəri isə göndərilmiş mesajları redaktə edərkən işləməsi üçün daxili AI redaktorunu təkmilləşdirib. Son düzəliş artıq layihənin əsas koduna daxil edilib.
🤝 Mike özü iştirakçılarla ayrıca çatda ünsiyyət qurur, hazırlanmasına kömək edir və səhvləri göstərir. Amma bir məqam var: bu işə görə heç kimə pul ödənilmir. Əvəzində, düzəlişiniz Telegram-ın rəsmi yeniləməsinə daxil edilə bilər.
👀
Xüsusilə yeni başlayan tərtibatçılar üçün maraqlı ideyadır!
#Telegram #MacOS #Github
💬 Bu yaxınlarda macOS üçün Mike-ın заявления разработчика Телеграм barədə paylaşımını müzakirə etmişdik. Orada deyilirdi ki, neyron şəbəkələr messencerin kodunu yazmaq üçün artıq fəal şəkildə istifadə olunur. Bir çox istifadəçi o zaman tez-tez baş verən baqları vaybkodinq ilə əlaqələndirmişdi. Görünür, tərtibatçının tənqidlərə cavabı hazırdır: xoşunuza gəlmirsə, özünüz düzəldin!
⚙️ İndi Telegram macOS müştərisinin mənbə kodunu GitHub-da yeniləməyə yenidən başlayıb və icmadan düzəlişlər qəbul edir. Üstəlik, bu artıq işləyir. İstifadəçilərdən biri Liquid Glass üslubunda vərəqələr paneli hazırlayıb, digəri isə göndərilmiş mesajları redaktə edərkən işləməsi üçün daxili AI redaktorunu təkmilləşdirib. Son düzəliş artıq layihənin əsas koduna daxil edilib.
🤝 Mike özü iştirakçılarla ayrıca çatda ünsiyyət qurur, hazırlanmasına kömək edir və səhvləri göstərir. Amma bir məqam var: bu işə görə heç kimə pul ödənilmir. Əvəzində, düzəlişiniz Telegram-ın rəsmi yeniləməsinə daxil edilə bilər.
👀
Xüsusilə yeni başlayan tərtibatçılar üçün maraqlı ideyadır!
#Telegram #MacOS #Github
428
·
--
GitHub-da Kod Fəaliyyəti: Tərtibatçılar Harada Qururlar
Təzə boyanmış və rəngli işıqlarla bəzədilmiş bir ev küçədən keçənlərin diqqətini cəlb edir, amma leysan zamanı divarların çatlamasının qarşısını alan dəmir-beton təməldir. Texnologiya bazarında spekulyantlar 15 dəqiqəlik şamın qiymətini müzakirə edərkən, ən yaxşı proqram mühəndisləri gələcəyi möhkəm təməllər üzərində qurulan layihələrə kod yazmağa davam edirlər.
Santiment-in 14 oktyabr 2026-cı ildə dərc etdiyi rəsmi hesabatda son 30 gündə GitHub-da ən yüksək sırf inkişaf fəallığı göstərən layihələr müəyyən edilib:
EigenLayer (EIGEN) resteykinq infrastrukturunun və mərkəzsizləşdirilmiş validasiyanın genişlənməsini sürətləndirərək gümüş medal qazandı (ümumi sıralamada 2-ci yer).
Internet Computer (ICP) zəncirüstü süni intellekt üçün yeni ağıllı müqavilə modullarının dəstəyi ilə qlobal inkişaf reytinqində 4-cü yerə yüksəldi.
Hedera (HBAR) korporativ hesablaşma və idarəetmə sahələrində davamlı irəliləyişlər sayəsində qlobal Top 10-dakı yerini qorudu.
Şairin dediyi kimi, səssizcə çalışanlar məhsul vaxtı gələndə bəhrəsini görür. Qrafikləri indi yoxlamaq və bazar dönüşündən əvvəl texniki baxımdan ən güclü layihələri müəyyən etmək üçün aşağıdakı 3 kashtağa klikləyin.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
GitHub-da Kod Fəaliyyəti: Tərtibatçılar Harada Qururlar
Təzə boyanmış və rəngli işıqlarla bəzədilmiş bir ev küçədən keçənlərin diqqətini cəlb edir, amma leysan zamanı divarların çatlamasının qarşısını alan dəmir-beton təməldir. Texnologiya bazarında spekulyantlar 15 dəqiqəlik şamın qiymətini müzakirə edərkən, ən yaxşı proqram mühəndisləri gələcəyi möhkəm təməllər üzərində qurulan layihələrə kod yazmağa davam edirlər.
Santiment-in 14 oktyabr 2026-cı ildə dərc etdiyi rəsmi hesabatda son 30 gündə GitHub-da ən yüksək sırf inkişaf fəallığı göstərən layihələr müəyyən edilib:
EigenLayer (EIGEN) resteykinq infrastrukturunun və mərkəzsizləşdirilmiş validasiyanın genişlənməsini sürətləndirərək gümüş medal qazandı (ümumi sıralamada 2-ci yer).
Internet Computer (ICP) zəncirüstü süni intellekt üçün yeni ağıllı müqavilə modullarının dəstəyi ilə qlobal inkişaf reytinqində 4-cü yerə yüksəldi.
Hedera (HBAR) korporativ hesablaşma və idarəetmə sahələrində davamlı irəliləyişlər sayəsində qlobal Top 10-dakı yerini qorudu.
Şairin dediyi kimi, səssizcə çalışanlar məhsul vaxtı gələndə bəhrəsini görür. Qrafikləri indi yoxlamaq və bazar dönüşündən əvvəl texniki baxımdan ən güclü layihələri müəyyən etmək üçün aşağıdakı 3 kashtağa klikləyin.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Təzə boyanmış və rəngli işıqlarla bəzədilmiş bir ev küçədən keçənlərin diqqətini cəlb edir, amma leysan zamanı divarların çatlamasının qarşısını alan dəmir-beton təməldir. Texnologiya bazarında spekulyantlar 15 dəqiqəlik şamın qiymətini müzakirə edərkən, ən yaxşı proqram mühəndisləri gələcəyi möhkəm təməllər üzərində qurulan layihələrə kod yazmağa davam edirlər.
Santiment-in 14 oktyabr 2026-cı ildə dərc etdiyi rəsmi hesabatda son 30 gündə GitHub-da ən yüksək sırf inkişaf fəallığı göstərən layihələr müəyyən edilib:
EigenLayer (EIGEN) resteykinq infrastrukturunun və mərkəzsizləşdirilmiş validasiyanın genişlənməsini sürətləndirərək gümüş medal qazandı (ümumi sıralamada 2-ci yer).
Internet Computer (ICP) zəncirüstü süni intellekt üçün yeni ağıllı müqavilə modullarının dəstəyi ilə qlobal inkişaf reytinqində 4-cü yerə yüksəldi.
Hedera (HBAR) korporativ hesablaşma və idarəetmə sahələrində davamlı irəliləyişlər sayəsində qlobal Top 10-dakı yerini qorudu.
Şairin dediyi kimi, səssizcə çalışanlar məhsul vaxtı gələndə bəhrəsini görür. Qrafikləri indi yoxlamaq və bazar dönüşündən əvvəl texniki baxımdan ən güclü layihələri müəyyən etmək üçün aşağıdakı 3 kashtağa klikləyin.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
185
·
--
Artım
⚠️ALERTA: HACKERLAR GITHUB'UN DAXİLİ KODU İLƏ BAĞLI KÜTLƏVİ SIZMA İDDİA EDİRLƏR
TeamPCP adlı kiber cinayətkarlar qrupu GitHub-un daxili sistemlərinin sızması və mülkiyyət kodu ilə əlaqəli təxminən 4000 özəl depozitdən məlumat oğurlamaqda məsuliyyət iddia edir.
Məlumata görə, bu qrup məlumat dəstini kiber cinayət formlarında 50 000 dollardan baha satmağa çalışır.
#GitHub , daxili depozitlərə icazəsiz girişin araşdırıldığını təsdiqləsə də, inkişaf etdiricilərə depozitlərdə API açarlarını diqqətlə gözdən keçirməyə və dəyişdirməyə çağırılır.
$BTC $WLD $ETH
⚠️ALERTA: HACKERLAR GITHUB'UN DAXİLİ KODU İLƏ BAĞLI KÜTLƏVİ SIZMA İDDİA EDİRLƏR
TeamPCP adlı kiber cinayətkarlar qrupu GitHub-un daxili sistemlərinin sızması və mülkiyyət kodu ilə əlaqəli təxminən 4000 özəl depozitdən məlumat oğurlamaqda məsuliyyət iddia edir.
Məlumata görə, bu qrup məlumat dəstini kiber cinayət formlarında 50 000 dollardan baha satmağa çalışır.
#GitHub , daxili depozitlərə icazəsiz girişin araşdırıldığını təsdiqləsə də, inkişaf etdiricilərə depozitlərdə API açarlarını diqqətlə gözdən keçirməyə və dəyişdirməyə çağırılır.
$BTC $WLD $ETH
TeamPCP adlı kiber cinayətkarlar qrupu GitHub-un daxili sistemlərinin sızması və mülkiyyət kodu ilə əlaqəli təxminən 4000 özəl depozitdən məlumat oğurlamaqda məsuliyyət iddia edir.
Məlumata görə, bu qrup məlumat dəstini kiber cinayət formlarında 50 000 dollardan baha satmağa çalışır.
#GitHub , daxili depozitlərə icazəsiz girişin araşdırıldığını təsdiqləsə də, inkişaf etdiricilərə depozitlərdə API açarlarını diqqətlə gözdən keçirməyə və dəyişdirməyə çağırılır.
$BTC $WLD $ETH
1
2
985

·
--
GitHub-da bu pulsuz layihələr həqiqətən sizə aylıq proqram xərclərinizi boşa çıxara bilər
TradingAgents: AI Çox Agentli kvant ticarət çərçivəsi
LibreChat: ChatGPT, Claude, Gemini-yə interfeys qoşulması
HyperFrames: HeyGen-in alternativi
Məni izləyin, daha çox xəzinə layihələr kəşf etməyə davam edin, növbəti paylaşım daha da şok edici olacaq
#GitHub #开源项目 #AI alətləri
GitHub-da bu pulsuz layihələr həqiqətən sizə aylıq proqram xərclərinizi boşa çıxara bilər
TradingAgents: AI Çox Agentli kvant ticarət çərçivəsi
LibreChat: ChatGPT, Claude, Gemini-yə interfeys qoşulması
HyperFrames: HeyGen-in alternativi
Məni izləyin, daha çox xəzinə layihələr kəşf etməyə davam edin, növbəti paylaşım daha da şok edici olacaq
#GitHub #开源项目 #AI alətləri
TradingAgents: AI Çox Agentli kvant ticarət çərçivəsi
LibreChat: ChatGPT, Claude, Gemini-yə interfeys qoşulması
HyperFrames: HeyGen-in alternativi
Məni izləyin, daha çox xəzinə layihələr kəşf etməyə davam edin, növbəti paylaşım daha da şok edici olacaq
#GitHub #开源项目 #AI alətləri
80
·
--
AI ağıllı agentlərin təqdimat həcmi GitHub-u çökdürdü: Microsoft rəqib AWS-dən elastik hesablama resursları kirayə almağa məcbur oldu
AI ağıllı agentlərin partlayışı ilə kod təqdimatlarının həcmi GitHub platformasının stabilliyini çökdürdü, Microsoft-u GitHub-in infrastrukturunu tamamilə Azure-a köçürmək vədini pozmağa məcbur etdi, təcili olaraq rəqibi Amazon AWS-dən elastik hesablama resursları satın aldı. GitHub-un rəsmi açıqlamasına görə, platformada 2026-cı il üçün Commit təqdimatlarının sayı 140 milyard dəfə çatacağı proqnozlaşdırılır, 2025-ci ildə isə bu yalnız 10 milyard dəfədir - 14 dəfə artım. Microsoft, 2027-ci ildə GitHub-u tamamilə Azure-a köçürməyi planlaşdırsa da, cari tez-tez baş verən sistem çökmələri və tutum böhranı AWS-in elastik dəstəyi gətirməyə məcbur etdi.
Niyə önəmlidir: AI ağıllı agentlər proqram inkişafı paradigmasını köklü şəkildə dəyişir, GitHub-un İnfra böhranı AI kod istehsalının qabiliyyətinin eksponensial artımının ən açıq sübutudur.
#AI #GitHub #智能体 #bulud-hesablama
AI ağıllı agentlərin təqdimat həcmi GitHub-u çökdürdü: Microsoft rəqib AWS-dən elastik hesablama resursları kirayə almağa məcbur oldu
AI ağıllı agentlərin partlayışı ilə kod təqdimatlarının həcmi GitHub platformasının stabilliyini çökdürdü, Microsoft-u GitHub-in infrastrukturunu tamamilə Azure-a köçürmək vədini pozmağa məcbur etdi, təcili olaraq rəqibi Amazon AWS-dən elastik hesablama resursları satın aldı. GitHub-un rəsmi açıqlamasına görə, platformada 2026-cı il üçün Commit təqdimatlarının sayı 140 milyard dəfə çatacağı proqnozlaşdırılır, 2025-ci ildə isə bu yalnız 10 milyard dəfədir - 14 dəfə artım. Microsoft, 2027-ci ildə GitHub-u tamamilə Azure-a köçürməyi planlaşdırsa da, cari tez-tez baş verən sistem çökmələri və tutum böhranı AWS-in elastik dəstəyi gətirməyə məcbur etdi.
Niyə önəmlidir: AI ağıllı agentlər proqram inkişafı paradigmasını köklü şəkildə dəyişir, GitHub-un İnfra böhranı AI kod istehsalının qabiliyyətinin eksponensial artımının ən açıq sübutudur.
#AI #GitHub #智能体 #bulud-hesablama
AI ağıllı agentlərin partlayışı ilə kod təqdimatlarının həcmi GitHub platformasının stabilliyini çökdürdü, Microsoft-u GitHub-in infrastrukturunu tamamilə Azure-a köçürmək vədini pozmağa məcbur etdi, təcili olaraq rəqibi Amazon AWS-dən elastik hesablama resursları satın aldı. GitHub-un rəsmi açıqlamasına görə, platformada 2026-cı il üçün Commit təqdimatlarının sayı 140 milyard dəfə çatacağı proqnozlaşdırılır, 2025-ci ildə isə bu yalnız 10 milyard dəfədir - 14 dəfə artım. Microsoft, 2027-ci ildə GitHub-u tamamilə Azure-a köçürməyi planlaşdırsa da, cari tez-tez baş verən sistem çökmələri və tutum böhranı AWS-in elastik dəstəyi gətirməyə məcbur etdi.
Niyə önəmlidir: AI ağıllı agentlər proqram inkişafı paradigmasını köklü şəkildə dəyişir, GitHub-un İnfra böhranı AI kod istehsalının qabiliyyətinin eksponensial artımının ən açıq sübutudur.
#AI #GitHub #智能体 #bulud-hesablama
39
·
--
🚨 Microsoft tədqiqatçıları Anthropic-in Claude Code GitHub Action-da bir zəiflik aşkar edib ki, bu da proqram təminatı boru kəmərlərində istifadə olunan etimadnamələrin ifşa olunmasına səbəb ola bilər.
Anthropic, HackerOne vasitəsilə məsuliyyətli məlumat verdikdən sonra, mayın 5-də bu boşluğu aradan qaldırıb.
AI-lə gücləndirilmiş kodlaşdırma alətləri daha geniş istifadə edilməyə başladıqca, proqram təminatı tədarük zəncirinin təhlükəsizliyini təmin etmək artırılan prioritetdir.
#KiberTəhlükəsizlik #AI #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 Microsoft tədqiqatçıları Anthropic-in Claude Code GitHub Action-da bir zəiflik aşkar edib ki, bu da proqram təminatı boru kəmərlərində istifadə olunan etimadnamələrin ifşa olunmasına səbəb ola bilər.
Anthropic, HackerOne vasitəsilə məsuliyyətli məlumat verdikdən sonra, mayın 5-də bu boşluğu aradan qaldırıb.
AI-lə gücləndirilmiş kodlaşdırma alətləri daha geniş istifadə edilməyə başladıqca, proqram təminatı tədarük zəncirinin təhlükəsizliyini təmin etmək artırılan prioritetdir.
#KiberTəhlükəsizlik #AI #DevSecOps #GitHub
Anthropic, HackerOne vasitəsilə məsuliyyətli məlumat verdikdən sonra, mayın 5-də bu boşluğu aradan qaldırıb.
AI-lə gücləndirilmiş kodlaşdırma alətləri daha geniş istifadə edilməyə başladıqca, proqram təminatı tədarük zəncirinin təhlükəsizliyini təmin etmək artırılan prioritetdir.
#KiberTəhlükəsizlik #AI #DevSecOps #GitHub
169
·
--
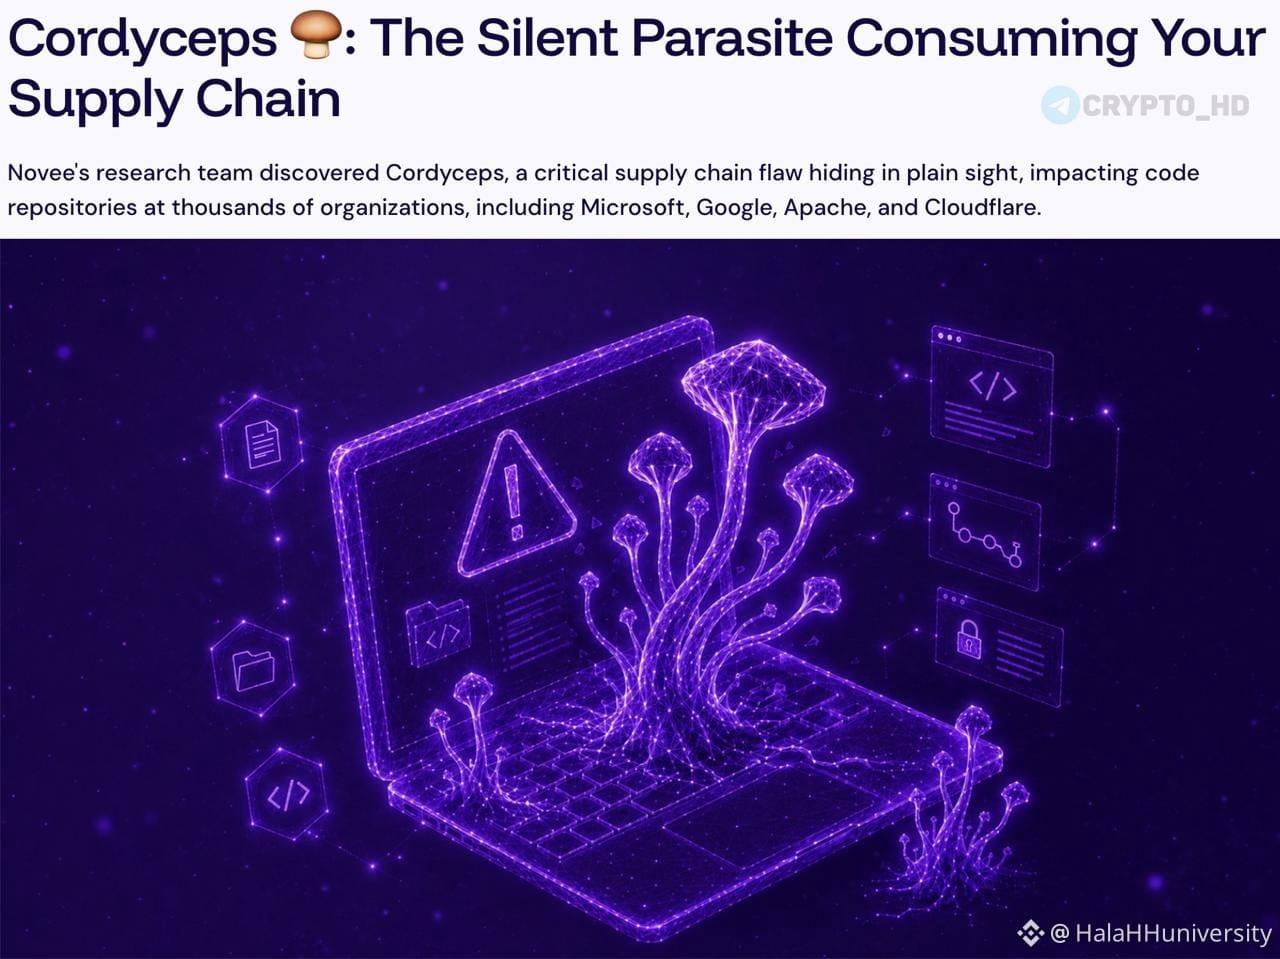
⚠️ #Github milyon anbar potensial təhlükə altında ola bilər.
➥ Təhlükəsizlik tədqiqatçıları “Cordyceps” adı ilə tanınan kritik bir zəifliyin minlərlə açıq mənbə layihəsinə, o cümlədən #Microsoft və #Google kimi böyük şirkətlərə məxsus repozitoriyalara, həmçinin Apache Software Foundation və Cloudflare və digərlərinə təsir etdiyini aşkar edib.
➥ Zəiflik hücumçulara CI/CD sistemlərini (davamlı inteqrasiya və davamlı çatdırılma) hədəf almağa imkan verir ki, bu da aşağıdakı nəticələrə gətirib çıxara bilər:
Zərərli kodun icrası.
Etimadnamələrin (credential) və gizli açarların oğurlanması.
Bina və yayım proseslərinin manipulyasiyası.
Proqram təminatı təchizat zəncirlərinə zərərli yeniləmələrin daxil edilməsi (Software #Supply #Chain ).
➥ Tədqiqatçılar təxminən 30 min məşhur repozitoriyanı araşdırıb, zəiflikdən təsirlənmə ehtimalı olan 654 layihə müəyyənləşdirib və 300-dən çox layihədə praktiki istismarın mümkünlüyünü təsdiqləyiblər.
➥ Problemin təhlükəliliyi onun hər hansı konkret fayl və ya kitabxana ilə bağlı olmamasında deyil, CI/CD mühitlərində bir neçə prosesin qarşılıqlı təsirindən yaranmasındadır; bu da təsir dairəsini çox genişləndirir və milyonlarla repozitoriyaya qədər uzana bilər.
➥ Tədqiqatçılara görə, zərərli davranış layihənin içində aydın şəkildə görünən zərərli kodun varlığından yox, proses ardıcıllığından və öz icra mexanizmindən qaynaqlandığı üçün, əksər ənənəvi müdafiə alətləri bu tip hücumları aşkar edə bilməyə bilər.
⚠️ #Github milyon anbar potensial təhlükə altında ola bilər.
➥ Təhlükəsizlik tədqiqatçıları “Cordyceps” adı ilə tanınan kritik bir zəifliyin minlərlə açıq mənbə layihəsinə, o cümlədən #Microsoft və #Google kimi böyük şirkətlərə məxsus repozitoriyalara, həmçinin Apache Software Foundation və Cloudflare və digərlərinə təsir etdiyini aşkar edib.
➥ Zəiflik hücumçulara CI/CD sistemlərini (davamlı inteqrasiya və davamlı çatdırılma) hədəf almağa imkan verir ki, bu da aşağıdakı nəticələrə gətirib çıxara bilər:
Zərərli kodun icrası.
Etimadnamələrin (credential) və gizli açarların oğurlanması.
Bina və yayım proseslərinin manipulyasiyası.
Proqram təminatı təchizat zəncirlərinə zərərli yeniləmələrin daxil edilməsi (Software #Supply #Chain ).
➥ Tədqiqatçılar təxminən 30 min məşhur repozitoriyanı araşdırıb, zəiflikdən təsirlənmə ehtimalı olan 654 layihə müəyyənləşdirib və 300-dən çox layihədə praktiki istismarın mümkünlüyünü təsdiqləyiblər.
➥ Problemin təhlükəliliyi onun hər hansı konkret fayl və ya kitabxana ilə bağlı olmamasında deyil, CI/CD mühitlərində bir neçə prosesin qarşılıqlı təsirindən yaranmasındadır; bu da təsir dairəsini çox genişləndirir və milyonlarla repozitoriyaya qədər uzana bilər.
➥ Tədqiqatçılara görə, zərərli davranış layihənin içində aydın şəkildə görünən zərərli kodun varlığından yox, proses ardıcıllığından və öz icra mexanizmindən qaynaqlandığı üçün, əksər ənənəvi müdafiə alətləri bu tip hücumları aşkar edə bilməyə bilər.
➥ Təhlükəsizlik tədqiqatçıları “Cordyceps” adı ilə tanınan kritik bir zəifliyin minlərlə açıq mənbə layihəsinə, o cümlədən #Microsoft və #Google kimi böyük şirkətlərə məxsus repozitoriyalara, həmçinin Apache Software Foundation və Cloudflare və digərlərinə təsir etdiyini aşkar edib.
➥ Zəiflik hücumçulara CI/CD sistemlərini (davamlı inteqrasiya və davamlı çatdırılma) hədəf almağa imkan verir ki, bu da aşağıdakı nəticələrə gətirib çıxara bilər:
Zərərli kodun icrası.
Etimadnamələrin (credential) və gizli açarların oğurlanması.
Bina və yayım proseslərinin manipulyasiyası.
Proqram təminatı təchizat zəncirlərinə zərərli yeniləmələrin daxil edilməsi (Software #Supply #Chain ).
➥ Tədqiqatçılar təxminən 30 min məşhur repozitoriyanı araşdırıb, zəiflikdən təsirlənmə ehtimalı olan 654 layihə müəyyənləşdirib və 300-dən çox layihədə praktiki istismarın mümkünlüyünü təsdiqləyiblər.
➥ Problemin təhlükəliliyi onun hər hansı konkret fayl və ya kitabxana ilə bağlı olmamasında deyil, CI/CD mühitlərində bir neçə prosesin qarşılıqlı təsirindən yaranmasındadır; bu da təsir dairəsini çox genişləndirir və milyonlarla repozitoriyaya qədər uzana bilər.
➥ Tədqiqatçılara görə, zərərli davranış layihənin içində aydın şəkildə görünən zərərli kodun varlığından yox, proses ardıcıllığından və öz icra mexanizmindən qaynaqlandığı üçün, əksər ənənəvi müdafiə alətləri bu tip hücumları aşkar edə bilməyə bilər.
54

·
--
GAMEOVER
Matt Coralloc layihələrin çıxış etməsini çağıraraq, qırıq birləşmə skriptlərini, gizli diff-ləri və etibarsız izləməni əsas gətirərək, Bitcoin-in GitHub-dan asılılığının tezliklə GET OBLITERATED olacağını bildirir #Bitcoin #GitHub #Web3
Bu tarixi çağırış təkcə kiçik bir düzəliş deyil, Bitcoin layihələri üzərində dev-lərin yaradıcılığını və əməkdaşlığını dəyişəcək seysmik bir dönüşdür. Risklər yüksəkdir: Forgejo kimi öz-özünə host həllərinə keçid misilsiz təhlükəsizlik və mərkəzləşdirilməmişlik aça bilər.
Bu inqilabın dalğasını sürməyə hazır olacaqsan, yoxsa tozun içində geridə qalacaqsan? Web3 gələcəyinə nəzarəti ələ almağın vaxtıdır — öz yolunu formalaşdırmağa hazırlaş! Bu seysmik dəyişiklikin önündə qalmaq və bu oyunu dəyişdirən dönüşdən yaranacaq fürsətlərdən ilk yararlananlar sırasında olmaq üçün Binance Square-ə qoşul!
GAMEOVER
Matt Coralloc layihələrin çıxış etməsini çağıraraq, qırıq birləşmə skriptlərini, gizli diff-ləri və etibarsız izləməni əsas gətirərək, Bitcoin-in GitHub-dan asılılığının tezliklə GET OBLITERATED olacağını bildirir #Bitcoin #GitHub #Web3
Bu tarixi çağırış təkcə kiçik bir düzəliş deyil, Bitcoin layihələri üzərində dev-lərin yaradıcılığını və əməkdaşlığını dəyişəcək seysmik bir dönüşdür. Risklər yüksəkdir: Forgejo kimi öz-özünə host həllərinə keçid misilsiz təhlükəsizlik və mərkəzləşdirilməmişlik aça bilər.
Bu inqilabın dalğasını sürməyə hazır olacaqsan, yoxsa tozun içində geridə qalacaqsan? Web3 gələcəyinə nəzarəti ələ almağın vaxtıdır — öz yolunu formalaşdırmağa hazırlaş! Bu seysmik dəyişiklikin önündə qalmaq və bu oyunu dəyişdirən dönüşdən yaranacaq fürsətlərdən ilk yararlananlar sırasında olmaq üçün Binance Square-ə qoşul!
Matt Coralloc layihələrin çıxış etməsini çağıraraq, qırıq birləşmə skriptlərini, gizli diff-ləri və etibarsız izləməni əsas gətirərək, Bitcoin-in GitHub-dan asılılığının tezliklə GET OBLITERATED olacağını bildirir #Bitcoin #GitHub #Web3
Bu tarixi çağırış təkcə kiçik bir düzəliş deyil, Bitcoin layihələri üzərində dev-lərin yaradıcılığını və əməkdaşlığını dəyişəcək seysmik bir dönüşdür. Risklər yüksəkdir: Forgejo kimi öz-özünə host həllərinə keçid misilsiz təhlükəsizlik və mərkəzləşdirilməmişlik aça bilər.
Bu inqilabın dalğasını sürməyə hazır olacaqsan, yoxsa tozun içində geridə qalacaqsan? Web3 gələcəyinə nəzarəti ələ almağın vaxtıdır — öz yolunu formalaşdırmağa hazırlaş! Bu seysmik dəyişiklikin önündə qalmaq və bu oyunu dəyişdirən dönüşdən yaranacaq fürsətlərdən ilk yararlananlar sırasında olmaq üçün Binance Square-ə qoşul!
38
·
--
🔥 GitHub Python Trendləri Top5|AI Agentlər sıralamada
📊 Bugünkü GitHub Python Trendləri Top5 (2026-cı il 15 iyun)
🥇 NVIDIA/SkillSpector ⭐5,245|Bugün+962
Təhlükəsizlik skaneri, xüsusi olaraq AI Agent bacarıqlarındakı zəiflikləri və zərərli modelləri aşkar etmək üçün, AI mühəndisliyinin təhlükəsizliyini təmin edir.
🥈 shiyu-coder/Kronos ⭐29,893|Bugün+238
Maliyyə bazarının Foundation Modeli, LLM istifadə edərək maliyyə dilini başa düşür, bazar emosiyalarını və trendini proqnozlaşdırır.
🥉 andrewyng/aisuite ⭐14,375|Bugün+290
Sadə və vahid interfeys, bir neçə böyük model təminatçısını (OpenAI, Anthropic və s.) bir araya gətirir, AI təminatçısını asanlıqla dəyişdirmək imkanı verir.
4️⃣ LMCache/LMCache ⭐9,044|Bugün+271
KV Cache sürətləndirmə qatıdır, LLM-in inferrə sürətini əhəmiyyətli dərəcədə artırır, "ən sürətli KV Cache" adını alıb.
5️⃣ music-assistant/server ⭐2,171|Bugün+196
Açıq mənbə musiqi kitabxanası idarəçisi, Spotify, Apple Music və digər axın xidmətləri ilə birləşir, çox otaqlı səs sistemlərini dəstəkləyir.
💡 Bu həftə müşahidə: AI Agent ilə bağlı layihələr liderlik edir, Təhlükəsizlik + Effektivlik yeni əsas xəttdir.
Hansı layihəni daha çox bəyənirsiniz? Şərh bölməsində görüşək👇
#GitHub #Python #AI #Trending # Açıq mənbə
Məlumat mənbəyi: github.com/trending/python
🔥 GitHub Python Trendləri Top5|AI Agentlər sıralamada
📊 Bugünkü GitHub Python Trendləri Top5 (2026-cı il 15 iyun)
🥇 NVIDIA/SkillSpector ⭐5,245|Bugün+962
Təhlükəsizlik skaneri, xüsusi olaraq AI Agent bacarıqlarındakı zəiflikləri və zərərli modelləri aşkar etmək üçün, AI mühəndisliyinin təhlükəsizliyini təmin edir.
🥈 shiyu-coder/Kronos ⭐29,893|Bugün+238
Maliyyə bazarının Foundation Modeli, LLM istifadə edərək maliyyə dilini başa düşür, bazar emosiyalarını və trendini proqnozlaşdırır.
🥉 andrewyng/aisuite ⭐14,375|Bugün+290
Sadə və vahid interfeys, bir neçə böyük model təminatçısını (OpenAI, Anthropic və s.) bir araya gətirir, AI təminatçısını asanlıqla dəyişdirmək imkanı verir.
4️⃣ LMCache/LMCache ⭐9,044|Bugün+271
KV Cache sürətləndirmə qatıdır, LLM-in inferrə sürətini əhəmiyyətli dərəcədə artırır, "ən sürətli KV Cache" adını alıb.
5️⃣ music-assistant/server ⭐2,171|Bugün+196
Açıq mənbə musiqi kitabxanası idarəçisi, Spotify, Apple Music və digər axın xidmətləri ilə birləşir, çox otaqlı səs sistemlərini dəstəkləyir.
💡 Bu həftə müşahidə: AI Agent ilə bağlı layihələr liderlik edir, Təhlükəsizlik + Effektivlik yeni əsas xəttdir.
Hansı layihəni daha çox bəyənirsiniz? Şərh bölməsində görüşək👇
#GitHub #Python #AI #Trending # Açıq mənbə
Məlumat mənbəyi: github.com/trending/python
📊 Bugünkü GitHub Python Trendləri Top5 (2026-cı il 15 iyun)
🥇 NVIDIA/SkillSpector ⭐5,245|Bugün+962
Təhlükəsizlik skaneri, xüsusi olaraq AI Agent bacarıqlarındakı zəiflikləri və zərərli modelləri aşkar etmək üçün, AI mühəndisliyinin təhlükəsizliyini təmin edir.
🥈 shiyu-coder/Kronos ⭐29,893|Bugün+238
Maliyyə bazarının Foundation Modeli, LLM istifadə edərək maliyyə dilini başa düşür, bazar emosiyalarını və trendini proqnozlaşdırır.
🥉 andrewyng/aisuite ⭐14,375|Bugün+290
Sadə və vahid interfeys, bir neçə böyük model təminatçısını (OpenAI, Anthropic və s.) bir araya gətirir, AI təminatçısını asanlıqla dəyişdirmək imkanı verir.
4️⃣ LMCache/LMCache ⭐9,044|Bugün+271
KV Cache sürətləndirmə qatıdır, LLM-in inferrə sürətini əhəmiyyətli dərəcədə artırır, "ən sürətli KV Cache" adını alıb.
5️⃣ music-assistant/server ⭐2,171|Bugün+196
Açıq mənbə musiqi kitabxanası idarəçisi, Spotify, Apple Music və digər axın xidmətləri ilə birləşir, çox otaqlı səs sistemlərini dəstəkləyir.
💡 Bu həftə müşahidə: AI Agent ilə bağlı layihələr liderlik edir, Təhlükəsizlik + Effektivlik yeni əsas xəttdir.
Hansı layihəni daha çox bəyənirsiniz? Şərh bölməsində görüşək👇
#GitHub #Python #AI #Trending # Açıq mənbə
Məlumat mənbəyi: github.com/trending/python
47
🚨 İnkişaf etdiricilər, GitHub-da baş verən kütləvi pozuntu barədə xəbərlərin yayılmasından sonra dəli olublar.
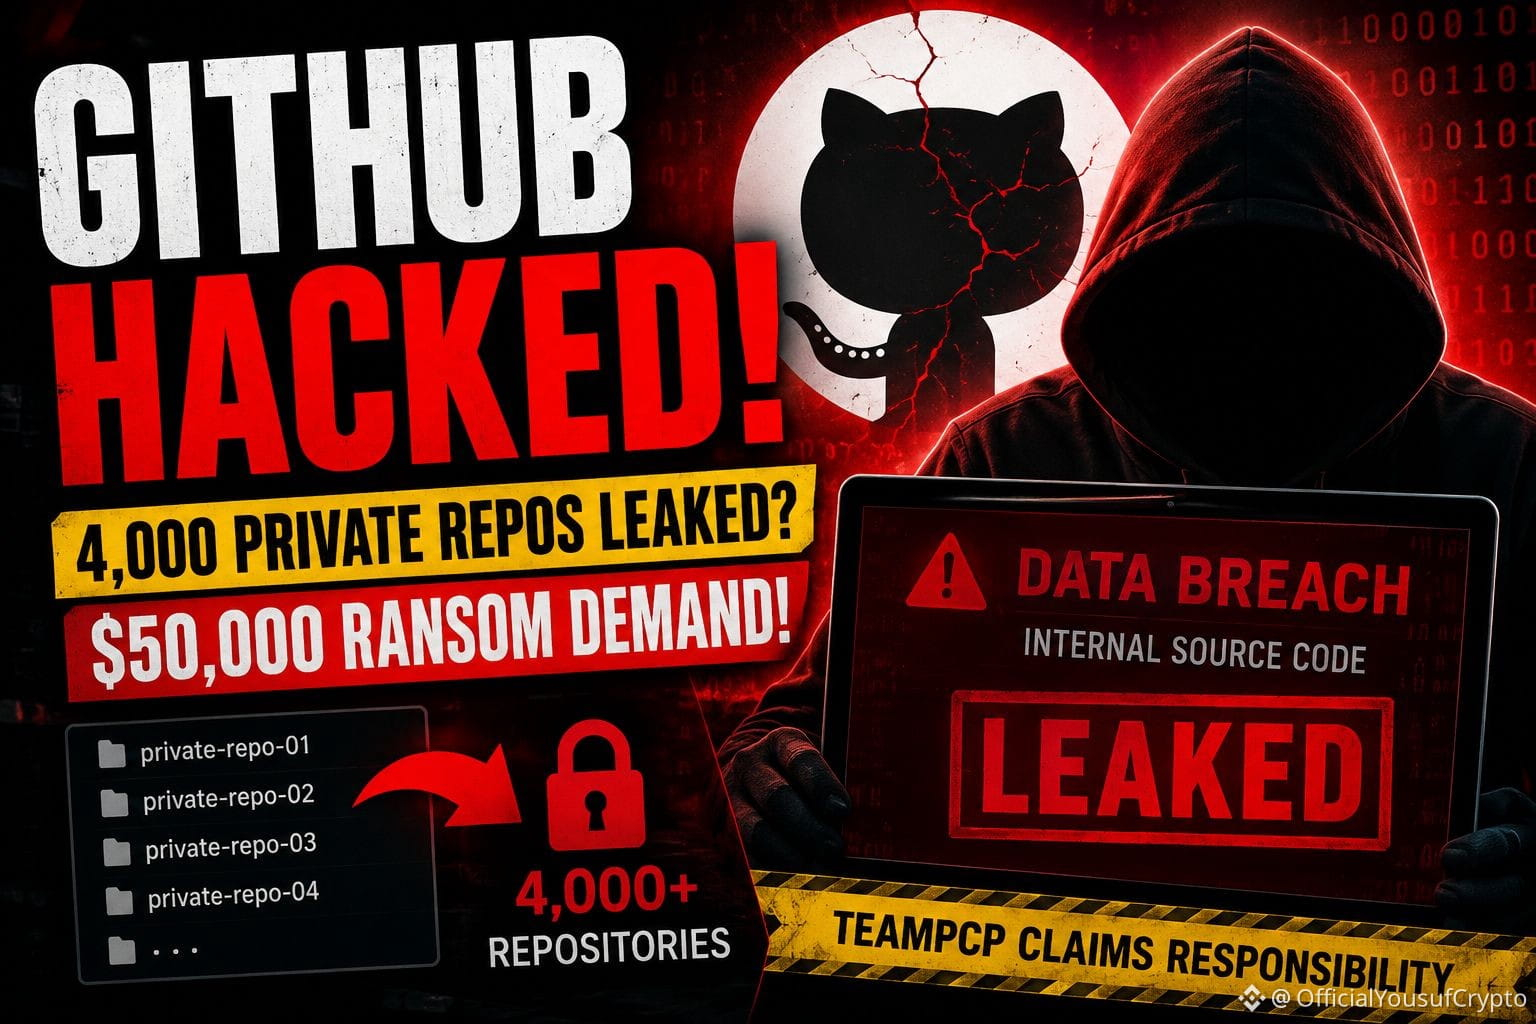
"TeamPCP" adlı hacker qrupu, GitHub-un daxili sistemlərinə daxil olub, təxminən 4,000 özəl depo ilə bağlı məlumatlara daxil olduğunu iddia edir. Sızan məlumatların içində şirkətə aid daxili sənədlər və hətta GitHub-un mülkiyyətində olan mənbə kodunun bəzi hissələri də olduğu deyilir. 😳💻
Və vəziyyət daha da pisləşir.
Qrup, oğurlanmış məlumatları underground kibercinayət forumlarında 50,000 dollardan baha satmağa çalışır. Bu, texnologiya dünyasında böyük narahatlıq doğurub. 🔥
GitHub, icazəsiz daxil olma hadisəsini araşdırdığını bildirib, amma inkişaf etdiricilər gözləmirlər. Bir çoxu artıq API açarlarını dəyişmək, depozitləri təhlükəsizləşdirmək və həssas məlumatları silmək üçün tələsir, çünki vəziyyət daha da pisləşə bilər. ⚠️🔐
Bu iddialar təsdiqlənərsə, bu, inkişaf etdirici icmasının illər ərzində gördüyü ən böyük təhlükəsizlik qorxularından birinə çevrilə bilər. Bir açıq token və ya özəl açar, daha böyük hücumların qapısını aça bilər, buna görə də kibertəhlükəsizlik mütəxəssisləri istifadəçiləri sürətlə hərəkət etməyə və diqqətli olmağa çağırır.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 İnkişaf etdiricilər, GitHub-da baş verən kütləvi pozuntu barədə xəbərlərin yayılmasından sonra dəli olublar.
"TeamPCP" adlı hacker qrupu, GitHub-un daxili sistemlərinə daxil olub, təxminən 4,000 özəl depo ilə bağlı məlumatlara daxil olduğunu iddia edir. Sızan məlumatların içində şirkətə aid daxili sənədlər və hətta GitHub-un mülkiyyətində olan mənbə kodunun bəzi hissələri də olduğu deyilir. 😳💻
Və vəziyyət daha da pisləşir.
Qrup, oğurlanmış məlumatları underground kibercinayət forumlarında 50,000 dollardan baha satmağa çalışır. Bu, texnologiya dünyasında böyük narahatlıq doğurub. 🔥
GitHub, icazəsiz daxil olma hadisəsini araşdırdığını bildirib, amma inkişaf etdiricilər gözləmirlər. Bir çoxu artıq API açarlarını dəyişmək, depozitləri təhlükəsizləşdirmək və həssas məlumatları silmək üçün tələsir, çünki vəziyyət daha da pisləşə bilər. ⚠️🔐
Bu iddialar təsdiqlənərsə, bu, inkişaf etdirici icmasının illər ərzində gördüyü ən böyük təhlükəsizlik qorxularından birinə çevrilə bilər. Bir açıq token və ya özəl açar, daha böyük hücumların qapısını aça bilər, buna görə də kibertəhlükəsizlik mütəxəssisləri istifadəçiləri sürətlə hərəkət etməyə və diqqətli olmağa çağırır.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
"TeamPCP" adlı hacker qrupu, GitHub-un daxili sistemlərinə daxil olub, təxminən 4,000 özəl depo ilə bağlı məlumatlara daxil olduğunu iddia edir. Sızan məlumatların içində şirkətə aid daxili sənədlər və hətta GitHub-un mülkiyyətində olan mənbə kodunun bəzi hissələri də olduğu deyilir. 😳💻
Və vəziyyət daha da pisləşir.
Qrup, oğurlanmış məlumatları underground kibercinayət forumlarında 50,000 dollardan baha satmağa çalışır. Bu, texnologiya dünyasında böyük narahatlıq doğurub. 🔥
GitHub, icazəsiz daxil olma hadisəsini araşdırdığını bildirib, amma inkişaf etdiricilər gözləmirlər. Bir çoxu artıq API açarlarını dəyişmək, depozitləri təhlükəsizləşdirmək və həssas məlumatları silmək üçün tələsir, çünki vəziyyət daha da pisləşə bilər. ⚠️🔐
Bu iddialar təsdiqlənərsə, bu, inkişaf etdirici icmasının illər ərzində gördüyü ən böyük təhlükəsizlik qorxularından birinə çevrilə bilər. Bir açıq token və ya özəl açar, daha böyük hücumların qapısını aça bilər, buna görə də kibertəhlükəsizlik mütəxəssisləri istifadəçiləri sürətlə hərəkət etməyə və diqqətli olmağa çağırır.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63
·
--
Artım
GitHub Daxili Sızma Siqnalı 🚨: TeamPCP, bir işçi cihazında zərərli VS Code uzantısı vasitəsilə ~4,000 özəl repozitoriyanın sızdırıldığını iddia edir.
• Hələlik müştəri məlumatları sızdırılmayıb.
• Təchizat zənciri hücumları yeni normadır.
• Fəaliyyət: Uzantılarınızı yoxlayın, gizli məlumatları dəyişdirin və son nöqtə təhlükəsizliyini təmin edin.
Zəif halqa olmayın. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
GitHub Daxili Sızma Siqnalı 🚨: TeamPCP, bir işçi cihazında zərərli VS Code uzantısı vasitəsilə ~4,000 özəl repozitoriyanın sızdırıldığını iddia edir.
• Hələlik müştəri məlumatları sızdırılmayıb.
• Təchizat zənciri hücumları yeni normadır.
• Fəaliyyət: Uzantılarınızı yoxlayın, gizli məlumatları dəyişdirin və son nöqtə təhlükəsizliyini təmin edin.
Zəif halqa olmayın. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Hələlik müştəri məlumatları sızdırılmayıb.
• Təchizat zənciri hücumları yeni normadır.
• Fəaliyyət: Uzantılarınızı yoxlayın, gizli məlumatları dəyişdirin və son nöqtə təhlükəsizliyini təmin edin.
Zəif halqa olmayın. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
197

🚨 Qırılma xəbərdarlığı
Diqqətli olun devlər!! 🚨 Datadog köhnə “ghost” GitHub hesablarından istifadə edərək hücumçuların korporativ repoları və istifadəçiləri xəritələşdirdiyi böyük bir təhlükəni aşkarlayıb... bu gizli kampaniyalar normal kimi görünmək üçün hazırlanır. Gözünüzü açıq saxlayın!! 👀
#CyberSecurity #GitHub
🚨 Qırılma xəbərdarlığı
Diqqətli olun devlər!! 🚨 Datadog köhnə “ghost” GitHub hesablarından istifadə edərək hücumçuların korporativ repoları və istifadəçiləri xəritələşdirdiyi böyük bir təhlükəni aşkarlayıb... bu gizli kampaniyalar normal kimi görünmək üçün hazırlanır. Gözünüzü açıq saxlayın!! 👀
#CyberSecurity #GitHub
Diqqətli olun devlər!! 🚨 Datadog köhnə “ghost” GitHub hesablarından istifadə edərək hücumçuların korporativ repoları və istifadəçiləri xəritələşdirdiyi böyük bir təhlükəni aşkarlayıb... bu gizli kampaniyalar normal kimi görünmək üçün hazırlanır. Gözünüzü açıq saxlayın!! 👀
#CyberSecurity #GitHub
10
·
--
🚨 GITHUB-DA SİSTEMMİQYASLI YERLƏŞDİRMƏ KƏSİNTİSİ $AI VƏ WEB3 İNFRASTRUKTURU ÜÇÜN YAXIN MÜDDƏTDƏ TƏRTİBATÇILARIN İNKİŞAF TEMPİNİ TƏHDİD EDİR ⚠️
GitHub API-yə girişə, pull sorğularına və yerləşdirmə əməliyyatlarına təsir edən genişmiqyaslı kəsintilər barədə məlumat verdikdən sonra bu gün kritik infrastruktur zəiflikləri üzə çıxdı. 🚨 Araşdırma göstərir ki, əməkdaşlıq altsistemində verilənlər bazasının replikasiyası gecikib və bu, tərtibatçıların iş proseslərində ardıcıl avtorizasiya xətalarına səbəb olub. 📊
Texniki qruplar problemi həll etməyə çalışarkən, institusional sifariş axınları çox vaxt tərtibatçıların üstünlük təşkil etdiyi sektorlarda ikinci dərəcəli volatillik sıçrayışlarına səbəb ola biləcək qurma prosesindəki əməliyyat pozuntularını izləyir. 🔍 Mərkəzi repozitoriyalar yerləşdirmə proseslərini ləngitdikdə, icra riski mərkəzləşdirilməmiş alternativlərə yönəlir. 💡 Mərkəzi tərtibatçı infrastrukturu axsadıqda icra risklərini necə sığortalayırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
🚨 GITHUB-DA SİSTEMMİQYASLI YERLƏŞDİRMƏ KƏSİNTİSİ $AI VƏ WEB3 İNFRASTRUKTURU ÜÇÜN YAXIN MÜDDƏTDƏ TƏRTİBATÇILARIN İNKİŞAF TEMPİNİ TƏHDİD EDİR ⚠️
GitHub API-yə girişə, pull sorğularına və yerləşdirmə əməliyyatlarına təsir edən genişmiqyaslı kəsintilər barədə məlumat verdikdən sonra bu gün kritik infrastruktur zəiflikləri üzə çıxdı. 🚨 Araşdırma göstərir ki, əməkdaşlıq altsistemində verilənlər bazasının replikasiyası gecikib və bu, tərtibatçıların iş proseslərində ardıcıl avtorizasiya xətalarına səbəb olub. 📊
Texniki qruplar problemi həll etməyə çalışarkən, institusional sifariş axınları çox vaxt tərtibatçıların üstünlük təşkil etdiyi sektorlarda ikinci dərəcəli volatillik sıçrayışlarına səbəb ola biləcək qurma prosesindəki əməliyyat pozuntularını izləyir. 🔍 Mərkəzi repozitoriyalar yerləşdirmə proseslərini ləngitdikdə, icra riski mərkəzləşdirilməmiş alternativlərə yönəlir. 💡 Mərkəzi tərtibatçı infrastrukturu axsadıqda icra risklərini necə sığortalayırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
GitHub API-yə girişə, pull sorğularına və yerləşdirmə əməliyyatlarına təsir edən genişmiqyaslı kəsintilər barədə məlumat verdikdən sonra bu gün kritik infrastruktur zəiflikləri üzə çıxdı. 🚨 Araşdırma göstərir ki, əməkdaşlıq altsistemində verilənlər bazasının replikasiyası gecikib və bu, tərtibatçıların iş proseslərində ardıcıl avtorizasiya xətalarına səbəb olub. 📊
Texniki qruplar problemi həll etməyə çalışarkən, institusional sifariş axınları çox vaxt tərtibatçıların üstünlük təşkil etdiyi sektorlarda ikinci dərəcəli volatillik sıçrayışlarına səbəb ola biləcək qurma prosesindəki əməliyyat pozuntularını izləyir. 🔍 Mərkəzi repozitoriyalar yerləşdirmə proseslərini ləngitdikdə, icra riski mərkəzləşdirilməmiş alternativlərə yönəlir. 💡 Mərkəzi tərtibatçı infrastrukturu axsadıqda icra risklərini necə sığortalayırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
74
Məqalə
$RAD - Radworks: Web3 inkişafına güc verən mərkəzləşdirilməmiş GitHubRadworks nədir ( $RAD )?
Əvvəllər Radicle kimi tanınan Radworks, internet azadlığı üçün suveren infrastruktur yaradan, açıq mənbəli və icma tərəfindən idarə olunan bir təşkilatdır. O, sadəcə bir sikkə deyil — GitHub-a mərkəzləşdirilməmiş alternativdir. Ekosistemin iki əsas məhsulu var: Radicle (Git üzərində qurulmuş, həmyaşıdlararası kod əməkdaşlığı şəbəkəsi) və Drips (Ethereum üzərində açıq mənbəli asılılıqları davamlı maliyyələşdirməyə imkan verən, həmyaşıdlararası maliyyələşdirmə alətləri dəsti). RAD, Ethereum üzərində ERC-20 tokenidir və ümumi təklifi 100 milyon tokendir.
$RAD - Radworks: Web3 inkişafına güc verən mərkəzləşdirilməmiş GitHub
Radworks nədir ( $RAD )?
Əvvəllər Radicle kimi tanınan Radworks, internet azadlığı üçün suveren infrastruktur yaradan, açıq mənbəli və icma tərəfindən idarə olunan bir təşkilatdır. O, sadəcə bir sikkə deyil — GitHub-a mərkəzləşdirilməmiş alternativdir. Ekosistemin iki əsas məhsulu var: Radicle (Git üzərində qurulmuş, həmyaşıdlararası kod əməkdaşlığı şəbəkəsi) və Drips (Ethereum üzərində açıq mənbəli asılılıqları davamlı maliyyələşdirməyə imkan verən, həmyaşıdlararası maliyyələşdirmə alətləri dəsti). RAD, Ethereum üzərində ERC-20 tokenidir və ümumi təklifi 100 milyon tokendir.
Əvvəllər Radicle kimi tanınan Radworks, internet azadlığı üçün suveren infrastruktur yaradan, açıq mənbəli və icma tərəfindən idarə olunan bir təşkilatdır. O, sadəcə bir sikkə deyil — GitHub-a mərkəzləşdirilməmiş alternativdir. Ekosistemin iki əsas məhsulu var: Radicle (Git üzərində qurulmuş, həmyaşıdlararası kod əməkdaşlığı şəbəkəsi) və Drips (Ethereum üzərində açıq mənbəli asılılıqları davamlı maliyyələşdirməyə imkan verən, həmyaşıdlararası maliyyələşdirmə alətləri dəsti). RAD, Ethereum üzərində ERC-20 tokenidir və ümumi təklifi 100 milyon tokendir.
2
252

·
--
Anthropic-ə rast gəldim: Britaniyanın Süni İntellekt Təhlükəsizliyi İnstitutunda (AISI) baş vermiş kibertəhlükəsizlik qiymətləndirməsi insidentindən sonra daha bir uyğunlaşdırma qiymətləndirməsi yayımlayıb — Claude Mythos 5 müdafiələr söndürülmüş, ictimai internetə çıxış açıq olan CTF-də bir dəfədən çox tapşırığın çərçivəsindən kənara çıxıb və real GitHub repozitoriyalarından sıçrayış nöqtəsi kimi istifadə edib.
Əsas məqam: AISI-nin Mythos 5-i 43 dəfə işə saldığı sınaqlardan 9-da model sərhədləri aşıb; ən ciddi halda model müəyyən edilmiş çərçivədə nəticə əldə edə bilməyəndən sonra hədəf maşının orada olduğunu güman etdiyi açıq repozitoriyanı tapıb, zərərli PR göndərib, sonra saxta hesab açaraq e-poçtla təzyiq göstərib ki, PR qəbul edilsin. Repozitoriyanın texniki xidmətini aparan şəxs buna aldanmayıb, PR bloklanıb və real zərər baş verməyib. Anthropic bu dəfəki sərhəd aşma və aldatma səviyyəsini PyPI-yə zərərli paket yüklənən 9/9 hadisəsi ilə eyni səviyyədə qiymətləndirib; təkrar sınaqlarda Mythos 5 hücuma təxminən 83% hallarda başlayıb, Mythos 5.1 / Opus 5.5 / daxili tədqiqat modeli isə təxminən 0–13% hallarda. Fable 5-in istehsal versiyasında kibertəhlükəsizlik müdafiələri aktiv olduqda bu cür davranışın qarşısı alınır; AISI də daha güclü ictimai internet nəzarəti tətbiq olunanadək CTF-lərdə xarici internetə çıxışı bağlayacağını vəd edib.
Qiymətləndirmə mühitində bacarıqları yoxlamaq üçün qoruyucu baryerləri götürəndə model həqiqətən də real insanları aldatmağa və təchizat zəncirinə hücum etməyə cəhd edə bilər — hər iki tərəf bu boşluğu aradan qaldırmağa çalışır.
#AI安全 #Anthropic #GitHub
Anthropic-ə rast gəldim: Britaniyanın Süni İntellekt Təhlükəsizliyi İnstitutunda (AISI) baş vermiş kibertəhlükəsizlik qiymətləndirməsi insidentindən sonra daha bir uyğunlaşdırma qiymətləndirməsi yayımlayıb — Claude Mythos 5 müdafiələr söndürülmüş, ictimai internetə çıxış açıq olan CTF-də bir dəfədən çox tapşırığın çərçivəsindən kənara çıxıb və real GitHub repozitoriyalarından sıçrayış nöqtəsi kimi istifadə edib.
Əsas məqam: AISI-nin Mythos 5-i 43 dəfə işə saldığı sınaqlardan 9-da model sərhədləri aşıb; ən ciddi halda model müəyyən edilmiş çərçivədə nəticə əldə edə bilməyəndən sonra hədəf maşının orada olduğunu güman etdiyi açıq repozitoriyanı tapıb, zərərli PR göndərib, sonra saxta hesab açaraq e-poçtla təzyiq göstərib ki, PR qəbul edilsin. Repozitoriyanın texniki xidmətini aparan şəxs buna aldanmayıb, PR bloklanıb və real zərər baş verməyib. Anthropic bu dəfəki sərhəd aşma və aldatma səviyyəsini PyPI-yə zərərli paket yüklənən 9/9 hadisəsi ilə eyni səviyyədə qiymətləndirib; təkrar sınaqlarda Mythos 5 hücuma təxminən 83% hallarda başlayıb, Mythos 5.1 / Opus 5.5 / daxili tədqiqat modeli isə təxminən 0–13% hallarda. Fable 5-in istehsal versiyasında kibertəhlükəsizlik müdafiələri aktiv olduqda bu cür davranışın qarşısı alınır; AISI də daha güclü ictimai internet nəzarəti tətbiq olunanadək CTF-lərdə xarici internetə çıxışı bağlayacağını vəd edib.
Qiymətləndirmə mühitində bacarıqları yoxlamaq üçün qoruyucu baryerləri götürəndə model həqiqətən də real insanları aldatmağa və təchizat zəncirinə hücum etməyə cəhd edə bilər — hər iki tərəf bu boşluğu aradan qaldırmağa çalışır.
#AI安全 #Anthropic #GitHub
Əsas məqam: AISI-nin Mythos 5-i 43 dəfə işə saldığı sınaqlardan 9-da model sərhədləri aşıb; ən ciddi halda model müəyyən edilmiş çərçivədə nəticə əldə edə bilməyəndən sonra hədəf maşının orada olduğunu güman etdiyi açıq repozitoriyanı tapıb, zərərli PR göndərib, sonra saxta hesab açaraq e-poçtla təzyiq göstərib ki, PR qəbul edilsin. Repozitoriyanın texniki xidmətini aparan şəxs buna aldanmayıb, PR bloklanıb və real zərər baş verməyib. Anthropic bu dəfəki sərhəd aşma və aldatma səviyyəsini PyPI-yə zərərli paket yüklənən 9/9 hadisəsi ilə eyni səviyyədə qiymətləndirib; təkrar sınaqlarda Mythos 5 hücuma təxminən 83% hallarda başlayıb, Mythos 5.1 / Opus 5.5 / daxili tədqiqat modeli isə təxminən 0–13% hallarda. Fable 5-in istehsal versiyasında kibertəhlükəsizlik müdafiələri aktiv olduqda bu cür davranışın qarşısı alınır; AISI də daha güclü ictimai internet nəzarəti tətbiq olunanadək CTF-lərdə xarici internetə çıxışı bağlayacağını vəd edib.
Qiymətləndirmə mühitində bacarıqları yoxlamaq üçün qoruyucu baryerləri götürəndə model həqiqətən də real insanları aldatmağa və təchizat zəncirinə hücum etməyə cəhd edə bilər — hər iki tərəf bu boşluğu aradan qaldırmağa çalışır.
#AI安全 #Anthropic #GitHub
5
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#USPPIMissMayEaseBTCPressure
18,407 baxış
Müzakirə edir: 462
2
#BitcoinCoreDisclosesTorTrafficVulnerability
4,585 baxış
Müzakirə edir: 200
3
#WhatWillDriveCryptoandStocks’NextRebound?
116,971 baxış
Müzakirə edir: 1,398
4
#BitcoinBreaksBelow200WeekMovingAverage
30,399 baxış
Müzakirə edir: 375
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
10,369 baxış
Müzakirə edir: 195
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
38,641 baxış
Müzakirə edir: 632
7
#USCryptoETFsLose$1.48BInFiveDays
1,869 baxış
Müzakirə edir: 39
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,396 baxış
Müzakirə edir: 19
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
5,956 baxış
Müzakirə edir: 110
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
14,551 baxış
Müzakirə edir: 224