
Bullish Bold
14 منشورات
Bullish Bold
إبلاغ
حظر المُستخدم
I'm Crypto Researcher & Trader:X-@BullishBold
15 تتابع
8.7K+ المتابعون
1.6K+ إعجاب
منشورات
·
--
المزيد من البيانات لا يعني تلقائيًا اتخاذ قرارات أفضل. المهم هو ما إذا كان بالإمكان الوثوق بهذه البيانات فعليًا.
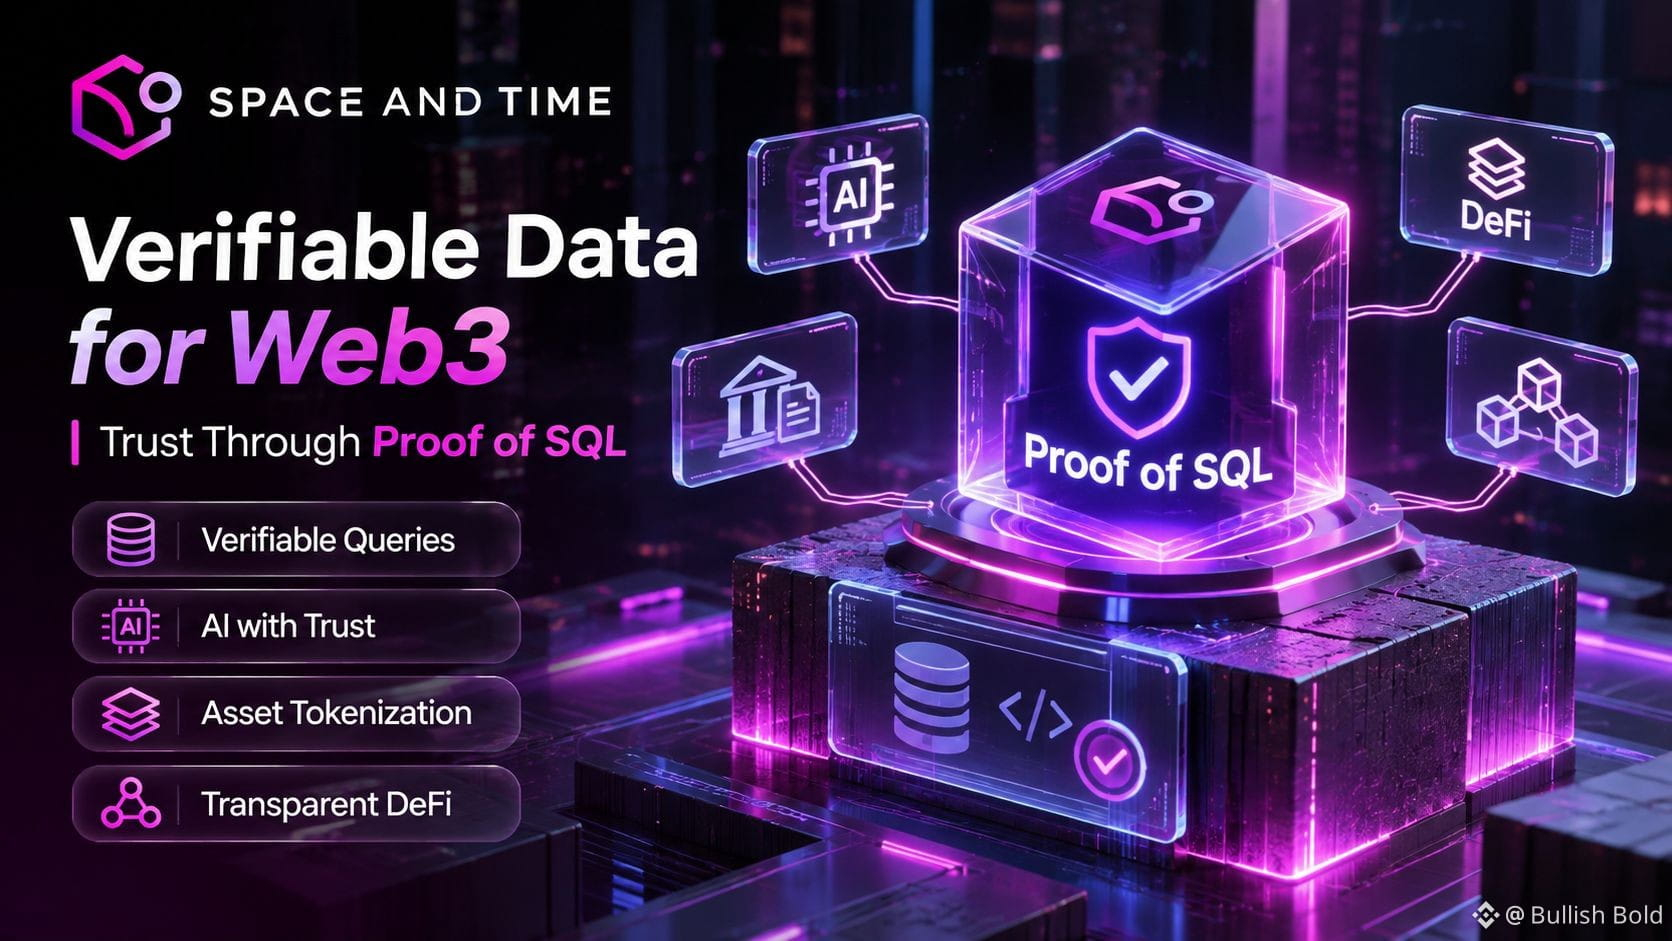
هنا تقدم Space and Time ابتكارًا مثيرًا إلى Web3.
تستخدم تقنية Proof of SQL براهين المعرفة الصفرية للتحقق من تنفيذ استعلامات SQL على نحو صحيح على بيانات ملتزم بها تشفيريًا. وبدلًا من مطالبة المستخدمين والعقود الذكية بالثقة العمياء في نتائج قواعد البيانات، تتيح Space and Time التحقق منها بشكل مستقل.
وتتجاوز التطبيقات المحتملة ذلك إلى تحليلات البلوك تشين.
بالنسبة إلى الذكاء الاصطناعي، يمكن للحسابات التي تم التحقق منها أن تساعد الوكلاء على العمل بمعلومات أكثر موثوقية. وفي مجال التوكنة، يمكنها ربط سجلات الأصول خارج السلسلة بالنشاط على السلسلة. أما في التمويل اللامركزي، فيمكن لبيانات الإقراض والسداد التاريخية أن تدعم تقييمات أكثر شفافية للمخاطر.
والفرق المهم هو أن التحقق يثبت سلامة البيانات وصحة العمليات الحسابية، لا أن كل مصدر أصلي للبيانات صادق.
ولهذا السبب، تُعد البنية التحتية للبيانات القابلة للتحقق مهمة للجيل القادم من Web3.
#sxt $SXT @SpaceandTimeDB
المزيد من البيانات لا يعني تلقائيًا اتخاذ قرارات أفضل. المهم هو ما إذا كان بالإمكان الوثوق بهذه البيانات فعليًا.
هنا تقدم Space and Time ابتكارًا مثيرًا إلى Web3.
تستخدم تقنية Proof of SQL براهين المعرفة الصفرية للتحقق من تنفيذ استعلامات SQL على نحو صحيح على بيانات ملتزم بها تشفيريًا. وبدلًا من مطالبة المستخدمين والعقود الذكية بالثقة العمياء في نتائج قواعد البيانات، تتيح Space and Time التحقق منها بشكل مستقل.
وتتجاوز التطبيقات المحتملة ذلك إلى تحليلات البلوك تشين.
بالنسبة إلى الذكاء الاصطناعي، يمكن للحسابات التي تم التحقق منها أن تساعد الوكلاء على العمل بمعلومات أكثر موثوقية. وفي مجال التوكنة، يمكنها ربط سجلات الأصول خارج السلسلة بالنشاط على السلسلة. أما في التمويل اللامركزي، فيمكن لبيانات الإقراض والسداد التاريخية أن تدعم تقييمات أكثر شفافية للمخاطر.
والفرق المهم هو أن التحقق يثبت سلامة البيانات وصحة العمليات الحسابية، لا أن كل مصدر أصلي للبيانات صادق.
ولهذا السبب، تُعد البنية التحتية للبيانات القابلة للتحقق مهمة للجيل القادم من Web3.
#sxt $SXT @SpaceandTime
هنا تقدم Space and Time ابتكارًا مثيرًا إلى Web3.
تستخدم تقنية Proof of SQL براهين المعرفة الصفرية للتحقق من تنفيذ استعلامات SQL على نحو صحيح على بيانات ملتزم بها تشفيريًا. وبدلًا من مطالبة المستخدمين والعقود الذكية بالثقة العمياء في نتائج قواعد البيانات، تتيح Space and Time التحقق منها بشكل مستقل.
وتتجاوز التطبيقات المحتملة ذلك إلى تحليلات البلوك تشين.
بالنسبة إلى الذكاء الاصطناعي، يمكن للحسابات التي تم التحقق منها أن تساعد الوكلاء على العمل بمعلومات أكثر موثوقية. وفي مجال التوكنة، يمكنها ربط سجلات الأصول خارج السلسلة بالنشاط على السلسلة. أما في التمويل اللامركزي، فيمكن لبيانات الإقراض والسداد التاريخية أن تدعم تقييمات أكثر شفافية للمخاطر.
والفرق المهم هو أن التحقق يثبت سلامة البيانات وصحة العمليات الحسابية، لا أن كل مصدر أصلي للبيانات صادق.
ولهذا السبب، تُعد البنية التحتية للبيانات القابلة للتحقق مهمة للجيل القادم من Web3.
#sxt $SXT @SpaceandTime
3
244
·
--
وول ستريت تُظهر إقبالًا على المخاطرة
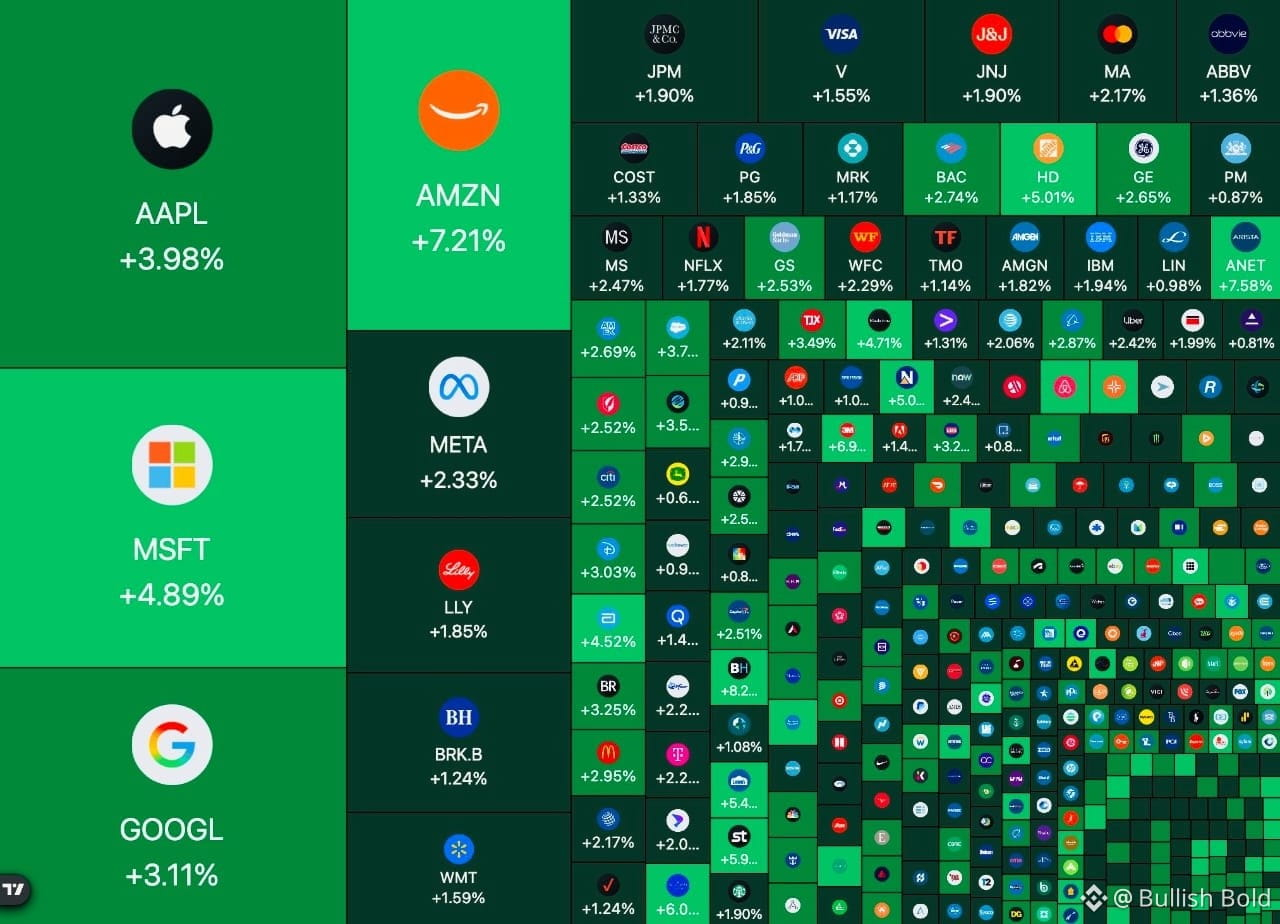
الأسهم الأمريكية تسجل مكاسب واسعة.
يقول مصدر إن 1.1 تريليون دولار تدفقت إلى الأسهم بعد فوز الديمقراطيين بمقعدي الكونغرس.
قد يعزز هذا التفاؤل $BTC ومعنويات سوق العملات المشفرة.
الأسهم ليست عملات مشفرة؛ فقد ينعكس الزخم. هل ينتشر الإقبال على المخاطرة؟
وول ستريت تُظهر إقبالًا على المخاطرة
الأسهم الأمريكية تسجل مكاسب واسعة.
يقول مصدر إن 1.1 تريليون دولار تدفقت إلى الأسهم بعد فوز الديمقراطيين بمقعدي الكونغرس.
قد يعزز هذا التفاؤل $BTC ومعنويات سوق العملات المشفرة.
الأسهم ليست عملات مشفرة؛ فقد ينعكس الزخم. هل ينتشر الإقبال على المخاطرة؟
الأسهم الأمريكية تسجل مكاسب واسعة.
يقول مصدر إن 1.1 تريليون دولار تدفقت إلى الأسهم بعد فوز الديمقراطيين بمقعدي الكونغرس.
قد يعزز هذا التفاؤل $BTC ومعنويات سوق العملات المشفرة.
الأسهم ليست عملات مشفرة؛ فقد ينعكس الزخم. هل ينتشر الإقبال على المخاطرة؟
4
610
·
--
صاعد
تمّ التحقق
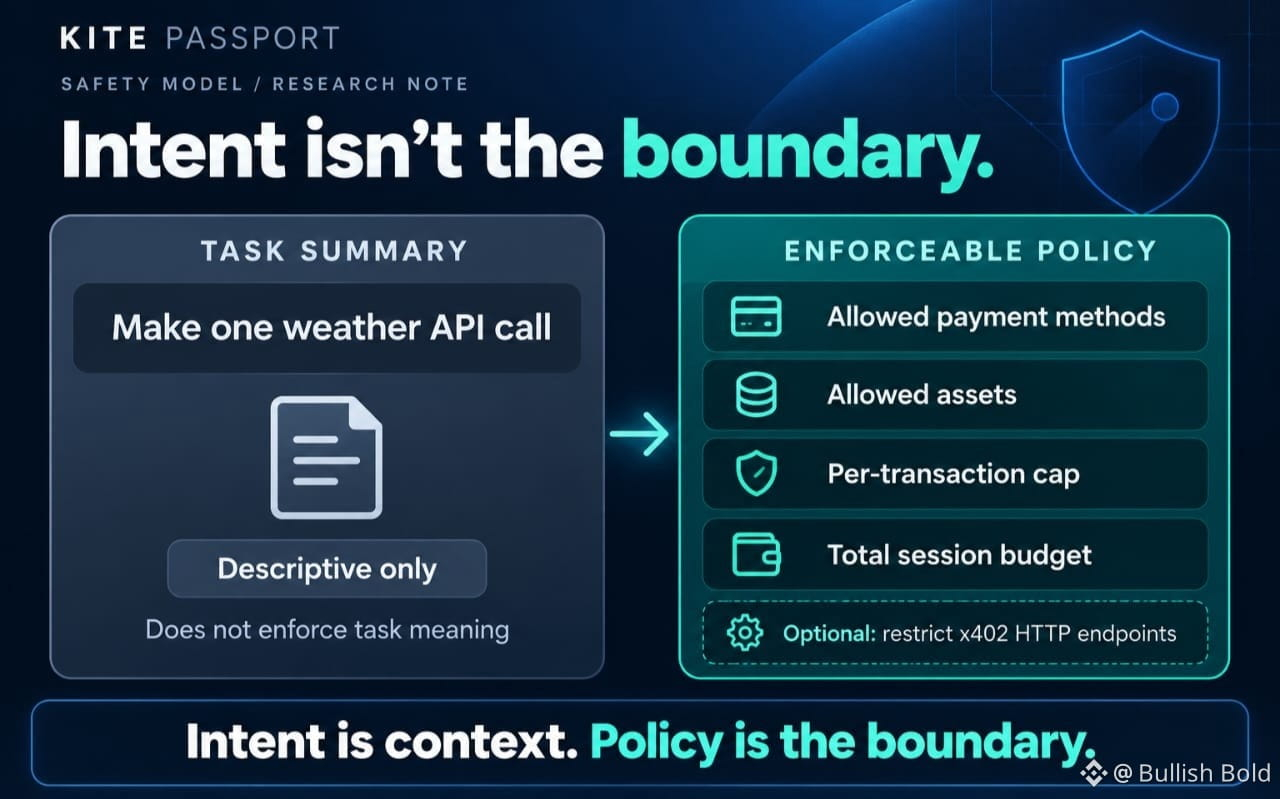
هناك سطر واحد في وثائق Passport من Kite يغيّر طريقة فهمي لنموذج الأمان فيها: ملخص مهمة الجلسة وصفيّ فحسب، وهذا منصوص عليه صراحةً.
إن تسمية جلسةٍ ما «إجراء استدعاء واحد لواجهة برمجة تطبيقات الطقس» لا تُلزم الوكيل، بحد ذاتها، بالاقتصار على ذلك.
أما الحدود القابلة للإنفاذ فتوجد في موضع آخر: طرق الدفع والأصول المسموح بها، والحد الأقصى لكل معاملة، والميزانية الإجمالية، وقيود اختيارية مثل تحديد نقاط نهاية HTTP التي يمكن لدفعة x402 استخدامها.
وهذا التمييز مهم. فالنية المصاغة بلغة طبيعية تساعد الإنسان على مراجعة الموافقة، أما السياسة المنظَّمة فهي ما يحدّ من الإنفاق.
أحب هذا الفصل لأنه يتجنب التعامل مع النية التي يعلنها الوكيل على أنها إجراء أمني.
لكنّه يطرح سؤالًا تصميميًا جوهريًا: إلى أي مدى ينبغي للمستخدمين تقييد نطاق الجلسات قبل أن تتحول سهولة الاستخدام إلى تفويض واسع؟
هذا هو التفصيل الذي سأراقبه مع مواصلة GoKiteAI تطوير Passport.
@GoKiteAI #KiteBBW $KITE
هناك سطر واحد في وثائق Passport من Kite يغيّر طريقة فهمي لنموذج الأمان فيها: ملخص مهمة الجلسة وصفيّ فحسب، وهذا منصوص عليه صراحةً.
إن تسمية جلسةٍ ما «إجراء استدعاء واحد لواجهة برمجة تطبيقات الطقس» لا تُلزم الوكيل، بحد ذاتها، بالاقتصار على ذلك.
أما الحدود القابلة للإنفاذ فتوجد في موضع آخر: طرق الدفع والأصول المسموح بها، والحد الأقصى لكل معاملة، والميزانية الإجمالية، وقيود اختيارية مثل تحديد نقاط نهاية HTTP التي يمكن لدفعة x402 استخدامها.
وهذا التمييز مهم. فالنية المصاغة بلغة طبيعية تساعد الإنسان على مراجعة الموافقة، أما السياسة المنظَّمة فهي ما يحدّ من الإنفاق.
أحب هذا الفصل لأنه يتجنب التعامل مع النية التي يعلنها الوكيل على أنها إجراء أمني.
لكنّه يطرح سؤالًا تصميميًا جوهريًا: إلى أي مدى ينبغي للمستخدمين تقييد نطاق الجلسات قبل أن تتحول سهولة الاستخدام إلى تفويض واسع؟
هذا هو التفصيل الذي سأراقبه مع مواصلة GoKiteAI تطوير Passport.
@KITE AI 中文 #KiteBBW $KITE
إن تسمية جلسةٍ ما «إجراء استدعاء واحد لواجهة برمجة تطبيقات الطقس» لا تُلزم الوكيل، بحد ذاتها، بالاقتصار على ذلك.
أما الحدود القابلة للإنفاذ فتوجد في موضع آخر: طرق الدفع والأصول المسموح بها، والحد الأقصى لكل معاملة، والميزانية الإجمالية، وقيود اختيارية مثل تحديد نقاط نهاية HTTP التي يمكن لدفعة x402 استخدامها.
وهذا التمييز مهم. فالنية المصاغة بلغة طبيعية تساعد الإنسان على مراجعة الموافقة، أما السياسة المنظَّمة فهي ما يحدّ من الإنفاق.
أحب هذا الفصل لأنه يتجنب التعامل مع النية التي يعلنها الوكيل على أنها إجراء أمني.
لكنّه يطرح سؤالًا تصميميًا جوهريًا: إلى أي مدى ينبغي للمستخدمين تقييد نطاق الجلسات قبل أن تتحول سهولة الاستخدام إلى تفويض واسع؟
هذا هو التفصيل الذي سأراقبه مع مواصلة GoKiteAI تطوير Passport.
@KITE AI 中文 #KiteBBW $KITE
5
212
·
--
صاعد
تمّ التحقق
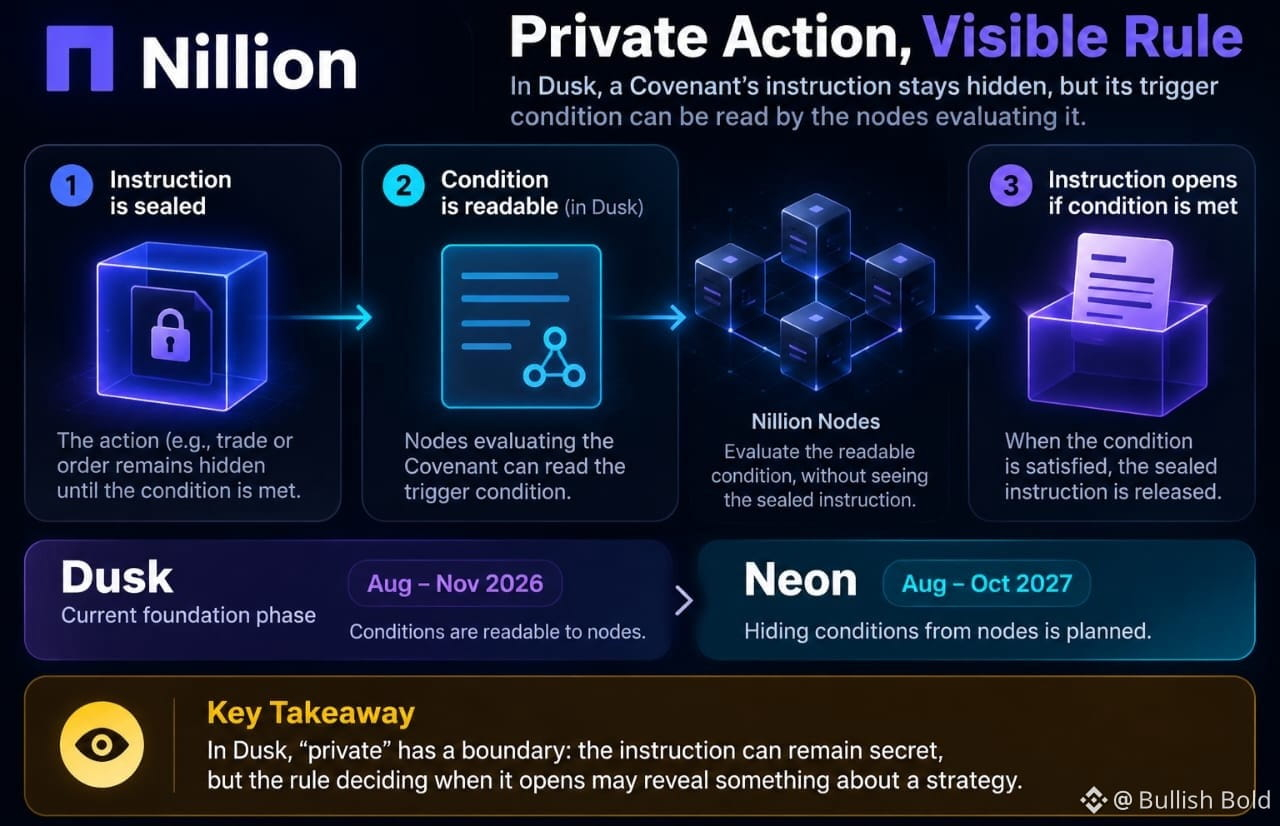
التفصيل الذي جعلني أتوقف عند خارطة طريق Dusk من Nillion: يمكن ختم تعليمة Covenant، بينما يظل شرط تفعيلها مقروءًا للعُقد التي تقيّمه.
هذا سؤال أكثر دقة بشأن الخصوصية من مجرد التساؤل عمّا إذا كان بإمكان الغرباء قراءة البيانات: من يستطيع رؤية القاعدة التي تتحكم في الإفراج عنها؟
هذا الفرق مهم.
تُبقي Covenant إجراءً ما—كالتداول أو إصدار أمر—مخفيًا حتى يتحقق شرط معين.
لكن خارطة طريق Nillion تقول إن العُقد تستطيع قراءة الشروط في المراحل الأولى؛ أما إخفاؤها عن العُقد فمن المخطط له في مرحلة Neon (أغسطس–أكتوبر 2027). وDusk هي المرحلة التأسيسية الحالية (أغسطس–نوفمبر 2026).
يكتسب هذا الفرق أهمية عندما يكشف شرط التفعيل نفسه عن عتبة تداول أو تفضيل زمني.
إذًا، للخصوصية حدود.
قد تظل البيانات سرية، لكن القاعدة التي تحدد موعد كشفها قد تكشف شيئًا عن استراتيجية ما للبنية التحتية التي تتحقق منها. هذا لا يجعل التصميم بلا جدوى؛ بل يوضح أن الخصوصية تُقدَّم على مراحل، ولكل مرحلة نموذج تهديد مختلف.
بالنسبة إلى الأسواق المشفّرة، هل يكفي إخفاء التعليمة عند الإطلاق، أم أن الخصوصية المفيدة تتطلب إخفاء الشرط أيضًا؟
هذا ما أراقبه بشأن NIL.
$NIL @nillionnetwork #NIL
التفصيل الذي جعلني أتوقف عند خارطة طريق Dusk من Nillion: يمكن ختم تعليمة Covenant، بينما يظل شرط تفعيلها مقروءًا للعُقد التي تقيّمه.
هذا سؤال أكثر دقة بشأن الخصوصية من مجرد التساؤل عمّا إذا كان بإمكان الغرباء قراءة البيانات: من يستطيع رؤية القاعدة التي تتحكم في الإفراج عنها؟
هذا الفرق مهم.
تُبقي Covenant إجراءً ما—كالتداول أو إصدار أمر—مخفيًا حتى يتحقق شرط معين.
لكن خارطة طريق Nillion تقول إن العُقد تستطيع قراءة الشروط في المراحل الأولى؛ أما إخفاؤها عن العُقد فمن المخطط له في مرحلة Neon (أغسطس–أكتوبر 2027). وDusk هي المرحلة التأسيسية الحالية (أغسطس–نوفمبر 2026).
يكتسب هذا الفرق أهمية عندما يكشف شرط التفعيل نفسه عن عتبة تداول أو تفضيل زمني.
إذًا، للخصوصية حدود.
قد تظل البيانات سرية، لكن القاعدة التي تحدد موعد كشفها قد تكشف شيئًا عن استراتيجية ما للبنية التحتية التي تتحقق منها. هذا لا يجعل التصميم بلا جدوى؛ بل يوضح أن الخصوصية تُقدَّم على مراحل، ولكل مرحلة نموذج تهديد مختلف.
بالنسبة إلى الأسواق المشفّرة، هل يكفي إخفاء التعليمة عند الإطلاق، أم أن الخصوصية المفيدة تتطلب إخفاء الشرط أيضًا؟
هذا ما أراقبه بشأن NIL.
$NIL @Nillion #NIL
هذا سؤال أكثر دقة بشأن الخصوصية من مجرد التساؤل عمّا إذا كان بإمكان الغرباء قراءة البيانات: من يستطيع رؤية القاعدة التي تتحكم في الإفراج عنها؟
هذا الفرق مهم.
تُبقي Covenant إجراءً ما—كالتداول أو إصدار أمر—مخفيًا حتى يتحقق شرط معين.
لكن خارطة طريق Nillion تقول إن العُقد تستطيع قراءة الشروط في المراحل الأولى؛ أما إخفاؤها عن العُقد فمن المخطط له في مرحلة Neon (أغسطس–أكتوبر 2027). وDusk هي المرحلة التأسيسية الحالية (أغسطس–نوفمبر 2026).
يكتسب هذا الفرق أهمية عندما يكشف شرط التفعيل نفسه عن عتبة تداول أو تفضيل زمني.
إذًا، للخصوصية حدود.
قد تظل البيانات سرية، لكن القاعدة التي تحدد موعد كشفها قد تكشف شيئًا عن استراتيجية ما للبنية التحتية التي تتحقق منها. هذا لا يجعل التصميم بلا جدوى؛ بل يوضح أن الخصوصية تُقدَّم على مراحل، ولكل مرحلة نموذج تهديد مختلف.
بالنسبة إلى الأسواق المشفّرة، هل يكفي إخفاء التعليمة عند الإطلاق، أم أن الخصوصية المفيدة تتطلب إخفاء الشرط أيضًا؟
هذا ما أراقبه بشأن NIL.
$NIL @Nillion #NIL
1
5
145
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
3,042 مشاهدات
87 يقومون بالنقاش
محضر اللجنة الفيدرالية للسوق المفتوحة | محضر الاحتياطي الفيدرالي يُظهر أن جميع المسؤولين تقريبًا يتوقعون مزيدًا من رفع أسعار الفائدة، مع استعداد بعضهم لزيادة أكبر في ديسمبر
Binance News
·32 إعجاب
·44.5k مشاهدات
AnthropicToDebutAfter$83IPOPricing
1,668 مشاهدات
12 يقومون بالنقاش
SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
8 مشاهدات
10 يقومون بالنقاش