
Lavender⁰⁰¹
3.1k منشورات

Lavender⁰⁰¹
إبلاغ
حظر المُستخدم
Learning | Crypto Content Creator | Web3 believer 💛 💎 📈
فتح تداول
مُتداول بمُعدّل مرتفع
4.8 أشهر
221 تتابع
2.5K+ المتابعون
1.9K+ إعجاب
منشورات
الحافظة الاستثمارية
·
--
#dusk $DUSK @Dusk_Foundation جدول صغير في ملاحظات أمان محفظة Dusk يجعل كلمة "كلمة المرور" تبدو مضللة، إذ تستخدم الإضافة الخاصة بالمتصفح PBKDF2-SHA-256 على 900,000 تكرار، بينما يُوصف المسار الأصلي بأنه Stronghold مع Argon2 وتخزين مشفر على مستوى نظام التشغيل.
لذلك، لا تعني تشابه كلمة المرور بالضرورة الحصول على مقاومة تكسير متقاربة. ومع ذلك، لا تكشف المواد العامة لـ DUSK عن تفاصيل Argon2 الأصلية الكافية مثل كلفة الذاكرة وتعداد التكرارات والتوازي لحساب مدى صعوبة الهجوم دون اتصال فعليًا. "مُصمم ليكون شديد استهلاك الذاكرة" هو تسمية تصميم، وليس ميزة مُقاسة.
وهناك مشكلة أخرى. تشفير التخزين أثناء الراحة يحمي خزانة مقفلة. بعد فتح القفل، تحتفظ الإضافة بالعبارة التذكيرية (mnemonic) في كومة JavaScript، وتقوم بمسحها عند القفل أو انتهاء المهلة، لكنها لا تستطيع ضمان الإزالة التامة للصفر (zeroization). يمكن لكلمة مرور ضعيفة أن تُقلص الدفاع الأول، إذ يمكن لإضافة خبيثة أو جهاز مُخترق أن يتجاوز ذلك بالكامل.
يؤدي هذا إلى تغيير طريقة حكمـي على الوصاية الذاتية لـ DUSK: قوة كلمة المرور مقابل مساحة الهجوم الفعلية، وليس Argon2 مقابل PBKDF2 كأسماء علامات.
أود أن تنشر DUSK المعلمات الكاملة لـ KDF الأصلي، وتُجري معيارًا للمقارنة بحيث تكون كلمات المرور المتساوية متكافئة عبر الأجهزة، وتبلّغ عن مدة بقاء مواد المفتاح مكشوفة. وحتى ذلك الحين، القول إن DUSK يستخدم Argon2 يجيب عن أي أداة موجودة، لا عن مقدار الحماية التي يحصل عليها المستخدمون فعليًا.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk جدول صغير في ملاحظات أمان محفظة Dusk يجعل كلمة "كلمة المرور" تبدو مضللة، إذ تستخدم الإضافة الخاصة بالمتصفح PBKDF2-SHA-256 على 900,000 تكرار، بينما يُوصف المسار الأصلي بأنه Stronghold مع Argon2 وتخزين مشفر على مستوى نظام التشغيل.
لذلك، لا تعني تشابه كلمة المرور بالضرورة الحصول على مقاومة تكسير متقاربة. ومع ذلك، لا تكشف المواد العامة لـ DUSK عن تفاصيل Argon2 الأصلية الكافية مثل كلفة الذاكرة وتعداد التكرارات والتوازي لحساب مدى صعوبة الهجوم دون اتصال فعليًا. "مُصمم ليكون شديد استهلاك الذاكرة" هو تسمية تصميم، وليس ميزة مُقاسة.
وهناك مشكلة أخرى. تشفير التخزين أثناء الراحة يحمي خزانة مقفلة. بعد فتح القفل، تحتفظ الإضافة بالعبارة التذكيرية (mnemonic) في كومة JavaScript، وتقوم بمسحها عند القفل أو انتهاء المهلة، لكنها لا تستطيع ضمان الإزالة التامة للصفر (zeroization). يمكن لكلمة مرور ضعيفة أن تُقلص الدفاع الأول، إذ يمكن لإضافة خبيثة أو جهاز مُخترق أن يتجاوز ذلك بالكامل.
يؤدي هذا إلى تغيير طريقة حكمـي على الوصاية الذاتية لـ DUSK: قوة كلمة المرور مقابل مساحة الهجوم الفعلية، وليس Argon2 مقابل PBKDF2 كأسماء علامات.
أود أن تنشر DUSK المعلمات الكاملة لـ KDF الأصلي، وتُجري معيارًا للمقارنة بحيث تكون كلمات المرور المتساوية متكافئة عبر الأجهزة، وتبلّغ عن مدة بقاء مواد المفتاح مكشوفة. وحتى ذلك الحين، القول إن DUSK يستخدم Argon2 يجيب عن أي أداة موجودة، لا عن مقدار الحماية التي يحصل عليها المستخدمون فعليًا.
لذلك، لا تعني تشابه كلمة المرور بالضرورة الحصول على مقاومة تكسير متقاربة. ومع ذلك، لا تكشف المواد العامة لـ DUSK عن تفاصيل Argon2 الأصلية الكافية مثل كلفة الذاكرة وتعداد التكرارات والتوازي لحساب مدى صعوبة الهجوم دون اتصال فعليًا. "مُصمم ليكون شديد استهلاك الذاكرة" هو تسمية تصميم، وليس ميزة مُقاسة.
وهناك مشكلة أخرى. تشفير التخزين أثناء الراحة يحمي خزانة مقفلة. بعد فتح القفل، تحتفظ الإضافة بالعبارة التذكيرية (mnemonic) في كومة JavaScript، وتقوم بمسحها عند القفل أو انتهاء المهلة، لكنها لا تستطيع ضمان الإزالة التامة للصفر (zeroization). يمكن لكلمة مرور ضعيفة أن تُقلص الدفاع الأول، إذ يمكن لإضافة خبيثة أو جهاز مُخترق أن يتجاوز ذلك بالكامل.
يؤدي هذا إلى تغيير طريقة حكمـي على الوصاية الذاتية لـ DUSK: قوة كلمة المرور مقابل مساحة الهجوم الفعلية، وليس Argon2 مقابل PBKDF2 كأسماء علامات.
أود أن تنشر DUSK المعلمات الكاملة لـ KDF الأصلي، وتُجري معيارًا للمقارنة بحيث تكون كلمات المرور المتساوية متكافئة عبر الأجهزة، وتبلّغ عن مدة بقاء مواد المفتاح مكشوفة. وحتى ذلك الحين، القول إن DUSK يستخدم Argon2 يجيب عن أي أداة موجودة، لا عن مقدار الحماية التي يحصل عليها المستخدمون فعليًا.
8
10
10.9k
·
--
#dusk $DUSK @Dusk_Foundation علقتُ عند مقارنة حسابي Dusk اللذين تم تمويلهما خلال دقائق. أحدهما حوّل فورًا، بينما الآخر ظل دون مساس ولم يظهر مرة أخرى.
قد يكشف ذلك الفارق أكثر من نمو الحسابات. الفئات المفيدة هي المحافظ التي تُجري أول إجراء، ثم تعود خلال سبعة أيام، وتفعل أكثر من مجرد تحويلات دائرية بين عناقيد مترابطة.
بالنسبة إلى DUSK، أفصل المستخدمين الذين يقومون بالتحويل فقط عن مستخدمي العقود، ثم أتابع زمن التفعيل، والأرصدة العالقة، والاستبقاء، وتدفقات أعلى شريحة عشرية (top-decile)، وتشتت الرصيد العام. قد تبدو التوزيعات أكثر صحة بينما يبقى رأس المال نفسه في حلقة مستمرة. الأمر محرج قليلًا، لكن مهم.
يستحق مقدمو التمويل نفس تقلبات مكافآت الاختبار بحسب حجم الرهان: نسبة من لا يكسب شيئًا خلال 24 ساعة، ومعدلات تفويت التصويت، وتغطية التوفر بنسبة 99%، وسلة DUSK التي تضم 1,000–2,000، وHHI للرهان. ثم أزل أفضل ثلاثة مقدمي تمويل من محاكاة لجنة التحكيم. هل ما يزال يثبت الحسم (finality)؟
ما يغفل عنه معظم الناس هو أن العدد ليس مرادفًا للمرونة. ارتفاع الرهان بعد مكافآت أعلى من المتوسط قد يكون مطاردة للعائد، بينما يبقى تنفيذ واحد مهيمن لـ Rusk يعرّض كل مشغّل لنفس فشل العميل (client failure).
قد يمنح DUSK مكافآت لنشاط مرئي مع الاعتماد في الوقت نفسه على نواة أضيق من المستخدمين الحقيقيين ورهانات موثوقة. إذا بدا المجموعان أوسع مما هما عليه، تصبح اللامركزية طبقة عرض (presentation layer).
أنا أراقب التوزيعات، لا الإجماليات.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk علقتُ عند مقارنة حسابي Dusk اللذين تم تمويلهما خلال دقائق. أحدهما حوّل فورًا، بينما الآخر ظل دون مساس ولم يظهر مرة أخرى.
قد يكشف ذلك الفارق أكثر من نمو الحسابات. الفئات المفيدة هي المحافظ التي تُجري أول إجراء، ثم تعود خلال سبعة أيام، وتفعل أكثر من مجرد تحويلات دائرية بين عناقيد مترابطة.
بالنسبة إلى DUSK، أفصل المستخدمين الذين يقومون بالتحويل فقط عن مستخدمي العقود، ثم أتابع زمن التفعيل، والأرصدة العالقة، والاستبقاء، وتدفقات أعلى شريحة عشرية (top-decile)، وتشتت الرصيد العام. قد تبدو التوزيعات أكثر صحة بينما يبقى رأس المال نفسه في حلقة مستمرة. الأمر محرج قليلًا، لكن مهم.
يستحق مقدمو التمويل نفس تقلبات مكافآت الاختبار بحسب حجم الرهان: نسبة من لا يكسب شيئًا خلال 24 ساعة، ومعدلات تفويت التصويت، وتغطية التوفر بنسبة 99%، وسلة DUSK التي تضم 1,000–2,000، وHHI للرهان. ثم أزل أفضل ثلاثة مقدمي تمويل من محاكاة لجنة التحكيم. هل ما يزال يثبت الحسم (finality)؟
ما يغفل عنه معظم الناس هو أن العدد ليس مرادفًا للمرونة. ارتفاع الرهان بعد مكافآت أعلى من المتوسط قد يكون مطاردة للعائد، بينما يبقى تنفيذ واحد مهيمن لـ Rusk يعرّض كل مشغّل لنفس فشل العميل (client failure).
قد يمنح DUSK مكافآت لنشاط مرئي مع الاعتماد في الوقت نفسه على نواة أضيق من المستخدمين الحقيقيين ورهانات موثوقة. إذا بدا المجموعان أوسع مما هما عليه، تصبح اللامركزية طبقة عرض (presentation layer).
أنا أراقب التوزيعات، لا الإجماليات.
قد يكشف ذلك الفارق أكثر من نمو الحسابات. الفئات المفيدة هي المحافظ التي تُجري أول إجراء، ثم تعود خلال سبعة أيام، وتفعل أكثر من مجرد تحويلات دائرية بين عناقيد مترابطة.
بالنسبة إلى DUSK، أفصل المستخدمين الذين يقومون بالتحويل فقط عن مستخدمي العقود، ثم أتابع زمن التفعيل، والأرصدة العالقة، والاستبقاء، وتدفقات أعلى شريحة عشرية (top-decile)، وتشتت الرصيد العام. قد تبدو التوزيعات أكثر صحة بينما يبقى رأس المال نفسه في حلقة مستمرة. الأمر محرج قليلًا، لكن مهم.
يستحق مقدمو التمويل نفس تقلبات مكافآت الاختبار بحسب حجم الرهان: نسبة من لا يكسب شيئًا خلال 24 ساعة، ومعدلات تفويت التصويت، وتغطية التوفر بنسبة 99%، وسلة DUSK التي تضم 1,000–2,000، وHHI للرهان. ثم أزل أفضل ثلاثة مقدمي تمويل من محاكاة لجنة التحكيم. هل ما يزال يثبت الحسم (finality)؟
ما يغفل عنه معظم الناس هو أن العدد ليس مرادفًا للمرونة. ارتفاع الرهان بعد مكافآت أعلى من المتوسط قد يكون مطاردة للعائد، بينما يبقى تنفيذ واحد مهيمن لـ Rusk يعرّض كل مشغّل لنفس فشل العميل (client failure).
قد يمنح DUSK مكافآت لنشاط مرئي مع الاعتماد في الوقت نفسه على نواة أضيق من المستخدمين الحقيقيين ورهانات موثوقة. إذا بدا المجموعان أوسع مما هما عليه، تصبح اللامركزية طبقة عرض (presentation layer).
أنا أراقب التوزيعات، لا الإجماليات.
6
11
6.5k
·
--
تمّ التحقق
#dusk $DUSK @Dusk_Foundation كنت أراجع حسابات جسر DUSK، وكان رقم واحد يزعجني أكثر من حجم العنوان: ما مقدار السيولة التي لا تزال فعليًا جالسة على ERC20 وBEP20 بعد انتقال الشبكة إلى mainnet؟
هذه هي الاختبار الذي أهتم به.
إذا تحركت €10M خارجًا وعادت €10M مرة أخرى، يمكن للجسر الإبلاغ عن €20M من النشاط الإجمالي بينما تكون الهجرة الصافية صفرًا. الحركة ليست هجرة. الحجم ليس اكتمالًا.
أفضّل تتبّع سرعة الهجرة كل أسبوع، ونسبة DUSK القديمة التي لا تزال خارج mainnet، و“مؤشر الغبار” المتروك بعد أن يطلب المستخدمون إجراء الهجرة. ستُظهر هذه الأرقام ما إذا كانت الشبكة تتكثّف أم تكتفي بتدوير الأصول.
تُبرز الرسوم الثابتة للجسر تعقيدًا آخر. رسم 1 DUSK على 10 توكنات يساوي 10%. وعلى 10,000 توكن يصبح 0.01%. نفس البنية التحتية، لكن مع اختلاف تام في اقتصاديات المستخدم.
حتى بعد أن تصبح عملية تحويل الجسر إلى mainnet نهائية، قد تعتمد عملية تسليم الوجهة على خطوة معالجة خارجية. وهذا أهم مما يبدو.
أما السؤال الأعمق فينطبق أيضًا على RWAs: إن €300M مُلتفّة على السلسلة لا تعادل €300M مُصدرة أصليًا على السلسلة. إحداهما تعكس البنية التحتية القديمة؛ والأخرى تستبدل جزءًا منها.
أنا أراقب DUSK لاكتمال الهجرة، وليس حركة الجسر.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk كنت أراجع حسابات جسر DUSK، وكان رقم واحد يزعجني أكثر من حجم العنوان: ما مقدار السيولة التي لا تزال فعليًا جالسة على ERC20 وBEP20 بعد انتقال الشبكة إلى mainnet؟
هذه هي الاختبار الذي أهتم به.
إذا تحركت €10M خارجًا وعادت €10M مرة أخرى، يمكن للجسر الإبلاغ عن €20M من النشاط الإجمالي بينما تكون الهجرة الصافية صفرًا. الحركة ليست هجرة. الحجم ليس اكتمالًا.
أفضّل تتبّع سرعة الهجرة كل أسبوع، ونسبة DUSK القديمة التي لا تزال خارج mainnet، و“مؤشر الغبار” المتروك بعد أن يطلب المستخدمون إجراء الهجرة. ستُظهر هذه الأرقام ما إذا كانت الشبكة تتكثّف أم تكتفي بتدوير الأصول.
تُبرز الرسوم الثابتة للجسر تعقيدًا آخر. رسم 1 DUSK على 10 توكنات يساوي 10%. وعلى 10,000 توكن يصبح 0.01%. نفس البنية التحتية، لكن مع اختلاف تام في اقتصاديات المستخدم.
حتى بعد أن تصبح عملية تحويل الجسر إلى mainnet نهائية، قد تعتمد عملية تسليم الوجهة على خطوة معالجة خارجية. وهذا أهم مما يبدو.
أما السؤال الأعمق فينطبق أيضًا على RWAs: إن €300M مُلتفّة على السلسلة لا تعادل €300M مُصدرة أصليًا على السلسلة. إحداهما تعكس البنية التحتية القديمة؛ والأخرى تستبدل جزءًا منها.
أنا أراقب DUSK لاكتمال الهجرة، وليس حركة الجسر.
هذه هي الاختبار الذي أهتم به.
إذا تحركت €10M خارجًا وعادت €10M مرة أخرى، يمكن للجسر الإبلاغ عن €20M من النشاط الإجمالي بينما تكون الهجرة الصافية صفرًا. الحركة ليست هجرة. الحجم ليس اكتمالًا.
أفضّل تتبّع سرعة الهجرة كل أسبوع، ونسبة DUSK القديمة التي لا تزال خارج mainnet، و“مؤشر الغبار” المتروك بعد أن يطلب المستخدمون إجراء الهجرة. ستُظهر هذه الأرقام ما إذا كانت الشبكة تتكثّف أم تكتفي بتدوير الأصول.
تُبرز الرسوم الثابتة للجسر تعقيدًا آخر. رسم 1 DUSK على 10 توكنات يساوي 10%. وعلى 10,000 توكن يصبح 0.01%. نفس البنية التحتية، لكن مع اختلاف تام في اقتصاديات المستخدم.
حتى بعد أن تصبح عملية تحويل الجسر إلى mainnet نهائية، قد تعتمد عملية تسليم الوجهة على خطوة معالجة خارجية. وهذا أهم مما يبدو.
أما السؤال الأعمق فينطبق أيضًا على RWAs: إن €300M مُلتفّة على السلسلة لا تعادل €300M مُصدرة أصليًا على السلسلة. إحداهما تعكس البنية التحتية القديمة؛ والأخرى تستبدل جزءًا منها.
أنا أراقب DUSK لاكتمال الهجرة، وليس حركة الجسر.
15
20
17.6k
·
--
#dusk $DUSK @Dusk_Foundation كانت السوق تتحرك بشكل جانبي الليلة، وكنت أقرأ توثيق DUSK بنصف عين عندما لفت انتباهي نفسي وأنا أحدّق في نفس السؤال لمدة طويلة: كم من نشاط DUSK يحدث فعليًا عبر طبقة الخصوصية؟
من السهل أن ننظر إلى Moonlight وPhoenix كنموذجين للمعاملات ونكتفي بذلك. لكن هذا يفوّت الجزء المثير. إذا كانت الخصوصية مفيدة حقًا، فأتوقع أن يختارها المستخدمون، لا أن يكتفي البروتوكول بدعمها.
لذا سأتابع توزيعها عبر 24 ساعة و7 أيام و30 يومًا و90 يومًا: حصة Moonlight، وحصة Phoenix، وعدد المستخدمين النشطين، والمعاملات لكل مستخدم، ثم أتبع نفس الحسابات من أول معاملة Moonlight لديها إلى أول معاملة Phoenix.
هذا يغيّر السؤال بالكامل.
لا تُثبت تبنّي الخصوصية بمجرد امتلاك نموذج معاملات خاص..
يُثبت عندما يهاجر المستخدمون إليها طوعًا ويظلون هناك.
سأقيس أيضًا متوسط زمن الهجرة، واحتفاظ Phoenix في D7 وD30 وD90. يمكن أن تعني الزيادة المفاجئة في معاملات Phoenix التجريب. أما الاستخدام المتكرر المستمر فسيعني شيئًا أقوى.
هناك طبقة ثانية سأراقبها: استدعاءات العقود مقابل التحويلات الأساسية. إذا ارتفعت تفاعلات التطبيقات ونشاط الخصوصية معًا، فقد يكون DUSK يُظهر استخدامًا أعمق بدلًا من مجرد نمو المعاملات.
لا أعرف بعد ماذا ستكشف الأرقام. ولهذا تحديدًا أفضل قياس السلوك بدل ترديد قصة الخصوصية.
ولا تزال تبويب التوثيق مفتوحًا......
{future}(DUSKUSDT)
#dusk $DUSK @Dusk كانت السوق تتحرك بشكل جانبي الليلة، وكنت أقرأ توثيق DUSK بنصف عين عندما لفت انتباهي نفسي وأنا أحدّق في نفس السؤال لمدة طويلة: كم من نشاط DUSK يحدث فعليًا عبر طبقة الخصوصية؟
من السهل أن ننظر إلى Moonlight وPhoenix كنموذجين للمعاملات ونكتفي بذلك. لكن هذا يفوّت الجزء المثير. إذا كانت الخصوصية مفيدة حقًا، فأتوقع أن يختارها المستخدمون، لا أن يكتفي البروتوكول بدعمها.
لذا سأتابع توزيعها عبر 24 ساعة و7 أيام و30 يومًا و90 يومًا: حصة Moonlight، وحصة Phoenix، وعدد المستخدمين النشطين، والمعاملات لكل مستخدم، ثم أتبع نفس الحسابات من أول معاملة Moonlight لديها إلى أول معاملة Phoenix.
هذا يغيّر السؤال بالكامل.
لا تُثبت تبنّي الخصوصية بمجرد امتلاك نموذج معاملات خاص..
يُثبت عندما يهاجر المستخدمون إليها طوعًا ويظلون هناك.
سأقيس أيضًا متوسط زمن الهجرة، واحتفاظ Phoenix في D7 وD30 وD90. يمكن أن تعني الزيادة المفاجئة في معاملات Phoenix التجريب. أما الاستخدام المتكرر المستمر فسيعني شيئًا أقوى.
هناك طبقة ثانية سأراقبها: استدعاءات العقود مقابل التحويلات الأساسية. إذا ارتفعت تفاعلات التطبيقات ونشاط الخصوصية معًا، فقد يكون DUSK يُظهر استخدامًا أعمق بدلًا من مجرد نمو المعاملات.
لا أعرف بعد ماذا ستكشف الأرقام. ولهذا تحديدًا أفضل قياس السلوك بدل ترديد قصة الخصوصية.
ولا تزال تبويب التوثيق مفتوحًا......
من السهل أن ننظر إلى Moonlight وPhoenix كنموذجين للمعاملات ونكتفي بذلك. لكن هذا يفوّت الجزء المثير. إذا كانت الخصوصية مفيدة حقًا، فأتوقع أن يختارها المستخدمون، لا أن يكتفي البروتوكول بدعمها.
لذا سأتابع توزيعها عبر 24 ساعة و7 أيام و30 يومًا و90 يومًا: حصة Moonlight، وحصة Phoenix، وعدد المستخدمين النشطين، والمعاملات لكل مستخدم، ثم أتبع نفس الحسابات من أول معاملة Moonlight لديها إلى أول معاملة Phoenix.
هذا يغيّر السؤال بالكامل.
لا تُثبت تبنّي الخصوصية بمجرد امتلاك نموذج معاملات خاص..
يُثبت عندما يهاجر المستخدمون إليها طوعًا ويظلون هناك.
سأقيس أيضًا متوسط زمن الهجرة، واحتفاظ Phoenix في D7 وD30 وD90. يمكن أن تعني الزيادة المفاجئة في معاملات Phoenix التجريب. أما الاستخدام المتكرر المستمر فسيعني شيئًا أقوى.
هناك طبقة ثانية سأراقبها: استدعاءات العقود مقابل التحويلات الأساسية. إذا ارتفعت تفاعلات التطبيقات ونشاط الخصوصية معًا، فقد يكون DUSK يُظهر استخدامًا أعمق بدلًا من مجرد نمو المعاملات.
لا أعرف بعد ماذا ستكشف الأرقام. ولهذا تحديدًا أفضل قياس السلوك بدل ترديد قصة الخصوصية.
ولا تزال تبويب التوثيق مفتوحًا......
7
16
11.9k
·
--
صحيح جزئيًا
#dusk $DUSK @Dusk_Foundation DUSK Network انحراف تركيز المراهنة: كم يتغير نصيب أفضل 10 جهات كل 100 Epochs؟
كان السوق شبه ساكن الليلة، لذلك انتهى بي الأمر إلى التحديق في جدول المزوّدين لدى DUSK بدل الرسم البياني. ظللت أرى "200+ مزوّد نشط" وقرأت ذلك في البداية كإشارة إلى اللامركزية.
ثم حدث شيء لم يكن متسقًا.
عدد المُتحققين يخبرني بعدد المشاركين. لا يخبرني بكمية الوزن التوافقي التي تتحكم بها أكبر الجهات. مكافآت الرهان لدى Dusk مكافآت احتمالية وتعتمد جزئيًا على الرهان النشط، بينما لا يضع البروتوكول حدًا أقصى للرهان. ولهذا السبب يستحق قياس انحراف التركّز بدلًا من افتراضه.
تُظهر لقطة مجتمع-مستكشف الشبكة الحالية أن حوالي 25.8% من الرهان النشط موجود لدى أكبر عشر مزوّدين. لكن لقطة واحدة لا يمكن أن تخبرني ما إذا كانت DUSK تُلامركز أم تتجمع ببطء.
وهذه هي الفَرْق: عدد العقد يقيس المشاركة؛ انحراف الرهان يقيس القوة.
سأتتبع حصة الرهان النشط لأفضل 10 جهات كل 100 Epochs، ثم أقارن التغير مع الرهان الجديد والإلغاء/الانسحاب من الرهان ونمو المجمع والخصم والعقوبات وتراكم المكافآت.
ربما يبقى التوزيع صحيًا. لا أستطيع الإجابة عن ذلك بعد بصدق.
لا يزال المخطط هادئًا. يبدو جدول المزوّدين الآن أكثر إثارة للاهتمام.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk DUSK Network انحراف تركيز المراهنة: كم يتغير نصيب أفضل 10 جهات كل 100 Epochs؟
كان السوق شبه ساكن الليلة، لذلك انتهى بي الأمر إلى التحديق في جدول المزوّدين لدى DUSK بدل الرسم البياني. ظللت أرى "200+ مزوّد نشط" وقرأت ذلك في البداية كإشارة إلى اللامركزية.
ثم حدث شيء لم يكن متسقًا.
عدد المُتحققين يخبرني بعدد المشاركين. لا يخبرني بكمية الوزن التوافقي التي تتحكم بها أكبر الجهات. مكافآت الرهان لدى Dusk مكافآت احتمالية وتعتمد جزئيًا على الرهان النشط، بينما لا يضع البروتوكول حدًا أقصى للرهان. ولهذا السبب يستحق قياس انحراف التركّز بدلًا من افتراضه.
تُظهر لقطة مجتمع-مستكشف الشبكة الحالية أن حوالي 25.8% من الرهان النشط موجود لدى أكبر عشر مزوّدين. لكن لقطة واحدة لا يمكن أن تخبرني ما إذا كانت DUSK تُلامركز أم تتجمع ببطء.
وهذه هي الفَرْق: عدد العقد يقيس المشاركة؛ انحراف الرهان يقيس القوة.
سأتتبع حصة الرهان النشط لأفضل 10 جهات كل 100 Epochs، ثم أقارن التغير مع الرهان الجديد والإلغاء/الانسحاب من الرهان ونمو المجمع والخصم والعقوبات وتراكم المكافآت.
ربما يبقى التوزيع صحيًا. لا أستطيع الإجابة عن ذلك بعد بصدق.
لا يزال المخطط هادئًا. يبدو جدول المزوّدين الآن أكثر إثارة للاهتمام.
كان السوق شبه ساكن الليلة، لذلك انتهى بي الأمر إلى التحديق في جدول المزوّدين لدى DUSK بدل الرسم البياني. ظللت أرى "200+ مزوّد نشط" وقرأت ذلك في البداية كإشارة إلى اللامركزية.
ثم حدث شيء لم يكن متسقًا.
عدد المُتحققين يخبرني بعدد المشاركين. لا يخبرني بكمية الوزن التوافقي التي تتحكم بها أكبر الجهات. مكافآت الرهان لدى Dusk مكافآت احتمالية وتعتمد جزئيًا على الرهان النشط، بينما لا يضع البروتوكول حدًا أقصى للرهان. ولهذا السبب يستحق قياس انحراف التركّز بدلًا من افتراضه.
تُظهر لقطة مجتمع-مستكشف الشبكة الحالية أن حوالي 25.8% من الرهان النشط موجود لدى أكبر عشر مزوّدين. لكن لقطة واحدة لا يمكن أن تخبرني ما إذا كانت DUSK تُلامركز أم تتجمع ببطء.
وهذه هي الفَرْق: عدد العقد يقيس المشاركة؛ انحراف الرهان يقيس القوة.
سأتتبع حصة الرهان النشط لأفضل 10 جهات كل 100 Epochs، ثم أقارن التغير مع الرهان الجديد والإلغاء/الانسحاب من الرهان ونمو المجمع والخصم والعقوبات وتراكم المكافآت.
ربما يبقى التوزيع صحيًا. لا أستطيع الإجابة عن ذلك بعد بصدق.
لا يزال المخطط هادئًا. يبدو جدول المزوّدين الآن أكثر إثارة للاهتمام.
15
20
10k
·
--
#dusk $DUSK @Dusk_Foundation في الليلة الماضية كنت أقارن بيانات حرق DUSK ولاحظت شيئًا مزعجًا قليلًا: النسبة تغيّرت اعتمادًا على المكان الذي بدأت منه نافذة الـ24 ساعة.
يبدو الأمر كأنه تفصيل بسيط في المحاسبة. لكنه ليس كذلك.
يمكن ليوم تقويمي من منتصف الليل إلى منتصف الليل أن يُظهر قصة حرق واحدة، بينما يمكن لنافذة متحركة مدتها 24 ساعة تبدأ بعد ست ساعات أن تُظهر قصة أخرى. إذا كانت هناك قمة قصيرة لارتفاع حرق DUSK قرب حدّ القطع، فإن تغيير النافذة يمكن أن يلتقط معظمها أو يُقسّمها بين فترتين.
لذا فإن نسبة ذروة الحرق وحدها تخبرني بأقل مما كنت أظن أولًا.
الأهم هو ما إذا كان معدل الحرق يستمر مع الوقت. سأنظر إلى مدة بقاء DUSK فوق مستوى مفيد من نسبة الحرق إلى المكافأة، وإلى مقدار تحرّك النسبة بين النوافذ المتحركة، وما إذا كانت فترات الحرق الأكبر تستمر في الظهور. ارتفاع بنسبة 30% لمدة ساعة ليس هو نفسه 16% موزعة عبر معظم اليوم.
هذا في الأساس مقارنة بين النشاط الأقصى والضغط الذي يحافظ عليه النظام بشكل مستمر.
سأتابع أيضًا الانحراف المعياري عبر عدة نوافذ متحركة. إذا أدت 24 نقطة بداية مختلفة إلى نسب متباينة بشكل كبير، فقد يكون حرق DUSK ما يزال مدفوعًا بالأحداث أكثر من كونه مستقرًا بنيويًا.
السؤال غير المريح بسيط: هل نقيس ضغط تدمير الرموز الحقيقي، أم أننا فقط نختار نافذة تجعل حدث الحرق الأخير يبدو مهمًا؟
{future}(DUSKUSDT)
#dusk $DUSK @Dusk في الليلة الماضية كنت أقارن بيانات حرق DUSK ولاحظت شيئًا مزعجًا قليلًا: النسبة تغيّرت اعتمادًا على المكان الذي بدأت منه نافذة الـ24 ساعة.
يبدو الأمر كأنه تفصيل بسيط في المحاسبة. لكنه ليس كذلك.
يمكن ليوم تقويمي من منتصف الليل إلى منتصف الليل أن يُظهر قصة حرق واحدة، بينما يمكن لنافذة متحركة مدتها 24 ساعة تبدأ بعد ست ساعات أن تُظهر قصة أخرى. إذا كانت هناك قمة قصيرة لارتفاع حرق DUSK قرب حدّ القطع، فإن تغيير النافذة يمكن أن يلتقط معظمها أو يُقسّمها بين فترتين.
لذا فإن نسبة ذروة الحرق وحدها تخبرني بأقل مما كنت أظن أولًا.
الأهم هو ما إذا كان معدل الحرق يستمر مع الوقت. سأنظر إلى مدة بقاء DUSK فوق مستوى مفيد من نسبة الحرق إلى المكافأة، وإلى مقدار تحرّك النسبة بين النوافذ المتحركة، وما إذا كانت فترات الحرق الأكبر تستمر في الظهور. ارتفاع بنسبة 30% لمدة ساعة ليس هو نفسه 16% موزعة عبر معظم اليوم.
هذا في الأساس مقارنة بين النشاط الأقصى والضغط الذي يحافظ عليه النظام بشكل مستمر.
سأتابع أيضًا الانحراف المعياري عبر عدة نوافذ متحركة. إذا أدت 24 نقطة بداية مختلفة إلى نسب متباينة بشكل كبير، فقد يكون حرق DUSK ما يزال مدفوعًا بالأحداث أكثر من كونه مستقرًا بنيويًا.
السؤال غير المريح بسيط: هل نقيس ضغط تدمير الرموز الحقيقي، أم أننا فقط نختار نافذة تجعل حدث الحرق الأخير يبدو مهمًا؟
يبدو الأمر كأنه تفصيل بسيط في المحاسبة. لكنه ليس كذلك.
يمكن ليوم تقويمي من منتصف الليل إلى منتصف الليل أن يُظهر قصة حرق واحدة، بينما يمكن لنافذة متحركة مدتها 24 ساعة تبدأ بعد ست ساعات أن تُظهر قصة أخرى. إذا كانت هناك قمة قصيرة لارتفاع حرق DUSK قرب حدّ القطع، فإن تغيير النافذة يمكن أن يلتقط معظمها أو يُقسّمها بين فترتين.
لذا فإن نسبة ذروة الحرق وحدها تخبرني بأقل مما كنت أظن أولًا.
الأهم هو ما إذا كان معدل الحرق يستمر مع الوقت. سأنظر إلى مدة بقاء DUSK فوق مستوى مفيد من نسبة الحرق إلى المكافأة، وإلى مقدار تحرّك النسبة بين النوافذ المتحركة، وما إذا كانت فترات الحرق الأكبر تستمر في الظهور. ارتفاع بنسبة 30% لمدة ساعة ليس هو نفسه 16% موزعة عبر معظم اليوم.
هذا في الأساس مقارنة بين النشاط الأقصى والضغط الذي يحافظ عليه النظام بشكل مستمر.
سأتابع أيضًا الانحراف المعياري عبر عدة نوافذ متحركة. إذا أدت 24 نقطة بداية مختلفة إلى نسب متباينة بشكل كبير، فقد يكون حرق DUSK ما يزال مدفوعًا بالأحداث أكثر من كونه مستقرًا بنيويًا.
السؤال غير المريح بسيط: هل نقيس ضغط تدمير الرموز الحقيقي، أم أننا فقط نختار نافذة تجعل حدث الحرق الأخير يبدو مهمًا؟
30
24
10.2k
·
--
#dusk $DUSK @Dusk_Foundation أثناء فحص سجل مكافآت مزوّد DUSK، لاحظت شيئًا كنت قد تعاملت معه بتساهل: المساهمة/الرهان الملتزم والمساهمة/الرهان الخاصّة بالتوافق المفيد ليست العدد نفسه.
هذه الفجوة مهمة لأن جودة الرهان يمكن أن تغيّر النتيجة الاقتصادية حتى عندما يبدو جدول الانبعاثات قابعيًا/متوقعًا. إذا كانت رؤوس الأموال غير متاحة (متوقفة)، أو كانت مقفلة، أو مركّزة، أو تتحرّك باستمرار، فقد تُبالغ المشاركة الظاهرة في العناوين من تقدير مقدار الأمان الذي يشتريه DUSK فعليًا.
أفضّل تتبّع كفاءة رأس المال: الرهان النشط مقسومًا على إجمالي DUSK الملتزم. ثم أزاوجه مع التدفقات الداخلة والخارجة بسبب التذبذب/التدوير (churn) مقارنةً بمتوسط الرهان النشط، ومع الاحتفاظ بعد 30 و90 و365 يومًا.
المقارنة بسيطة: النشاط يوضّح مقدار رأس المال الذي دخل إلى الرهن؛ الجودة توضّح مقدار ما بقي منتجًا.
تركيز الملكية هو نصف الصورة فقط. قد يظل مؤشر HHI للبنية التحتية مرتفعًا حتى مع وجود عدد كبير من المحافظ إذا كانت نفس مزوّدي الاستضافة موجودين تحتهم.
كما أن سيولة البورصات مقارنةً بالرهان النشط مهمة أيضًا: ما مقدار رأس المال التوافقي الذي يمكن أن يصبح سائلًا تحت الضغط؟
ما زلت غير متأكد بشأن المدة. عشرة بالمئة غير متصلين لمدة عشر دقائق تختلف عن عشرة بالمئة غير متصلين لمدة عشر ساعات.
قد لا يتحسّن الندرة في DUSK وجودة الرهان دائمًا معًا. هذا التوتر هو ما سأراقبه.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk أثناء فحص سجل مكافآت مزوّد DUSK، لاحظت شيئًا كنت قد تعاملت معه بتساهل: المساهمة/الرهان الملتزم والمساهمة/الرهان الخاصّة بالتوافق المفيد ليست العدد نفسه.
هذه الفجوة مهمة لأن جودة الرهان يمكن أن تغيّر النتيجة الاقتصادية حتى عندما يبدو جدول الانبعاثات قابعيًا/متوقعًا. إذا كانت رؤوس الأموال غير متاحة (متوقفة)، أو كانت مقفلة، أو مركّزة، أو تتحرّك باستمرار، فقد تُبالغ المشاركة الظاهرة في العناوين من تقدير مقدار الأمان الذي يشتريه DUSK فعليًا.
أفضّل تتبّع كفاءة رأس المال: الرهان النشط مقسومًا على إجمالي DUSK الملتزم. ثم أزاوجه مع التدفقات الداخلة والخارجة بسبب التذبذب/التدوير (churn) مقارنةً بمتوسط الرهان النشط، ومع الاحتفاظ بعد 30 و90 و365 يومًا.
المقارنة بسيطة: النشاط يوضّح مقدار رأس المال الذي دخل إلى الرهن؛ الجودة توضّح مقدار ما بقي منتجًا.
تركيز الملكية هو نصف الصورة فقط. قد يظل مؤشر HHI للبنية التحتية مرتفعًا حتى مع وجود عدد كبير من المحافظ إذا كانت نفس مزوّدي الاستضافة موجودين تحتهم.
كما أن سيولة البورصات مقارنةً بالرهان النشط مهمة أيضًا: ما مقدار رأس المال التوافقي الذي يمكن أن يصبح سائلًا تحت الضغط؟
ما زلت غير متأكد بشأن المدة. عشرة بالمئة غير متصلين لمدة عشر دقائق تختلف عن عشرة بالمئة غير متصلين لمدة عشر ساعات.
قد لا يتحسّن الندرة في DUSK وجودة الرهان دائمًا معًا. هذا التوتر هو ما سأراقبه.
هذه الفجوة مهمة لأن جودة الرهان يمكن أن تغيّر النتيجة الاقتصادية حتى عندما يبدو جدول الانبعاثات قابعيًا/متوقعًا. إذا كانت رؤوس الأموال غير متاحة (متوقفة)، أو كانت مقفلة، أو مركّزة، أو تتحرّك باستمرار، فقد تُبالغ المشاركة الظاهرة في العناوين من تقدير مقدار الأمان الذي يشتريه DUSK فعليًا.
أفضّل تتبّع كفاءة رأس المال: الرهان النشط مقسومًا على إجمالي DUSK الملتزم. ثم أزاوجه مع التدفقات الداخلة والخارجة بسبب التذبذب/التدوير (churn) مقارنةً بمتوسط الرهان النشط، ومع الاحتفاظ بعد 30 و90 و365 يومًا.
المقارنة بسيطة: النشاط يوضّح مقدار رأس المال الذي دخل إلى الرهن؛ الجودة توضّح مقدار ما بقي منتجًا.
تركيز الملكية هو نصف الصورة فقط. قد يظل مؤشر HHI للبنية التحتية مرتفعًا حتى مع وجود عدد كبير من المحافظ إذا كانت نفس مزوّدي الاستضافة موجودين تحتهم.
كما أن سيولة البورصات مقارنةً بالرهان النشط مهمة أيضًا: ما مقدار رأس المال التوافقي الذي يمكن أن يصبح سائلًا تحت الضغط؟
ما زلت غير متأكد بشأن المدة. عشرة بالمئة غير متصلين لمدة عشر دقائق تختلف عن عشرة بالمئة غير متصلين لمدة عشر ساعات.
قد لا يتحسّن الندرة في DUSK وجودة الرهان دائمًا معًا. هذا التوتر هو ما سأراقبه.
29
23
4k
·
--
#dusk $DUSK @Dusk_Foundation أثناء النظر في نموذج DUSK للأمان السري، كنت أعلق دائمًا عند رقم ممل: يمكن لأمن مدته 20 عامًا أن يمر عبر ما يقارب عشر دورات رئيسية للبرمجيات إذا تغيرت البنية التقنية بشكل جوهري كل سنتين.
هذا ليس مجرد مشكلة ترحيل. بل هو مشكلة استمرارية الملكية.
تخيل 50,000 منصب/مركز خاص تمر عبر عملية تقسيم أسهم. الادعاء السهل هو أن كل رصيد تم تحديثه. والمعيار الأصعب هو معيار أقوى: يجب أن تساوي الملكية الإجمالية قبل التقسيم الملكية الإجمالية بعده، مع الحفاظ على كل حامل، دون الكشف عن من يملك ماذا.
تظهر الضغوط نفسها في الأرباح (التحويلات النقدية). 20,000 حامل تدفع أرباحًا بشكل ربع سنوي تعني 80,000 حدث استحقاق في السنة. لا يمكن لـ DUSK الاعتماد على الرؤية العامة بالطريقة التي يمكن بها لسجلّ شفاف. إنها تحتاج إلى صحة عالمية دون كشف على مستوى الحامل.
وتهم هذه الفروق لـ DUSK لأن الخصوصية تنقل الثقة من كون الجميع يمكنه الفحص إلى كون الجميع يمكنه التحقق من صحة البرهان.
وأعتقد أن الناس يقللون من تقدير الطبقة الثانية: يمكن للتوكن أن يعمل بشكل مثالي بينما لا تزال الأداة/الأمن الأساسي أو MMF تفشل اقتصاديًا. معدل فشل التنفيذ على السلسلة (Onchain) ومعدل فشل الأصول ليستا نفس المخاطر.
قلقي الأساسي بسيط: بعد عملية الترحيل الخامسة، هل ما زال بإمكان DUSK إثبات الاستمرارية بنفس النقاء كما في يومه الأول؟
{future}(DUSKUSDT)
#dusk $DUSK @Dusk أثناء النظر في نموذج DUSK للأمان السري، كنت أعلق دائمًا عند رقم ممل: يمكن لأمن مدته 20 عامًا أن يمر عبر ما يقارب عشر دورات رئيسية للبرمجيات إذا تغيرت البنية التقنية بشكل جوهري كل سنتين.
هذا ليس مجرد مشكلة ترحيل. بل هو مشكلة استمرارية الملكية.
تخيل 50,000 منصب/مركز خاص تمر عبر عملية تقسيم أسهم. الادعاء السهل هو أن كل رصيد تم تحديثه. والمعيار الأصعب هو معيار أقوى: يجب أن تساوي الملكية الإجمالية قبل التقسيم الملكية الإجمالية بعده، مع الحفاظ على كل حامل، دون الكشف عن من يملك ماذا.
تظهر الضغوط نفسها في الأرباح (التحويلات النقدية). 20,000 حامل تدفع أرباحًا بشكل ربع سنوي تعني 80,000 حدث استحقاق في السنة. لا يمكن لـ DUSK الاعتماد على الرؤية العامة بالطريقة التي يمكن بها لسجلّ شفاف. إنها تحتاج إلى صحة عالمية دون كشف على مستوى الحامل.
وتهم هذه الفروق لـ DUSK لأن الخصوصية تنقل الثقة من كون الجميع يمكنه الفحص إلى كون الجميع يمكنه التحقق من صحة البرهان.
وأعتقد أن الناس يقللون من تقدير الطبقة الثانية: يمكن للتوكن أن يعمل بشكل مثالي بينما لا تزال الأداة/الأمن الأساسي أو MMF تفشل اقتصاديًا. معدل فشل التنفيذ على السلسلة (Onchain) ومعدل فشل الأصول ليستا نفس المخاطر.
قلقي الأساسي بسيط: بعد عملية الترحيل الخامسة، هل ما زال بإمكان DUSK إثبات الاستمرارية بنفس النقاء كما في يومه الأول؟
هذا ليس مجرد مشكلة ترحيل. بل هو مشكلة استمرارية الملكية.
تخيل 50,000 منصب/مركز خاص تمر عبر عملية تقسيم أسهم. الادعاء السهل هو أن كل رصيد تم تحديثه. والمعيار الأصعب هو معيار أقوى: يجب أن تساوي الملكية الإجمالية قبل التقسيم الملكية الإجمالية بعده، مع الحفاظ على كل حامل، دون الكشف عن من يملك ماذا.
تظهر الضغوط نفسها في الأرباح (التحويلات النقدية). 20,000 حامل تدفع أرباحًا بشكل ربع سنوي تعني 80,000 حدث استحقاق في السنة. لا يمكن لـ DUSK الاعتماد على الرؤية العامة بالطريقة التي يمكن بها لسجلّ شفاف. إنها تحتاج إلى صحة عالمية دون كشف على مستوى الحامل.
وتهم هذه الفروق لـ DUSK لأن الخصوصية تنقل الثقة من كون الجميع يمكنه الفحص إلى كون الجميع يمكنه التحقق من صحة البرهان.
وأعتقد أن الناس يقللون من تقدير الطبقة الثانية: يمكن للتوكن أن يعمل بشكل مثالي بينما لا تزال الأداة/الأمن الأساسي أو MMF تفشل اقتصاديًا. معدل فشل التنفيذ على السلسلة (Onchain) ومعدل فشل الأصول ليستا نفس المخاطر.
قلقي الأساسي بسيط: بعد عملية الترحيل الخامسة، هل ما زال بإمكان DUSK إثبات الاستمرارية بنفس النقاء كما في يومه الأول؟
30
24
4.2k
·
--
#dusk $DUSK @Dusk_Foundation أثناء التحقق من مكان وجود DUSK فعليًا داخل تسوية أمنية مُجزّأة/مرمّزة (tokenized-security)، كنت أعود مرارًا إلى انقسام واحد غير مريح: يمكن أن تكون الأصول أصلية، بينما قد يظل جانب النقد معتمدًا على نظام آخر.
وهذا الأمر أكثر أهمية مما يبدو في البداية.
وضع الأمان على DUSK يمكن أن يبسط الملكية وسجلّ النقل وحالة الامتثال. لكن إذا كانت الدفعة ما تزال تتم عبر بنك أو دفتر أقدم، فلا يزال هناك من يتعين عليه تسوية سجلّين وسجلّيْن زمنيين اثنين وربما تعريفين مختلفين لـ “النهائية”.
إن نهائية الأصول ليست هي نفسها نهائية التسوية.
الحالة الأصعب هي مسألة الترتيب/التسلسل. هل يمكن أن يصبح النقد غير قابل للإلغاء بينما لا يزال فحص نهائي قيود التحويل غير محسوم؟ أم ينبغي أن تأتي اليقينية المتعلقة بالامتثال أولًا، حتى لو أدى ذلك إلى بقاء جانب الدفع في انتظار؟
بالنسبة إلى DUSK، فإن إصدار الأصول المحلية يحل مشكلة السجل الواحد. ويمكن أن تحل الأصول النقدية المحلية أو المرمّزة المشكلة الثانية عبر وضع الشقّين داخل بيئة تسوية واحدة، مما يقلل فجوة التوقيت بين التسليم والدفع.
لكن “على السلسلة” وحده لا يزيل كل المخاطر. التنفيذ الذري ما يزال يعتمد على منطق الامتثال وجودة النقد ويقين الاسترداد.
أنا أراقب ما إذا كان DUSK يقلل التسوية/المواءمة نفسها، أم أنه فقط يقدّم جانب الأصول بينما يبقى جانب الدفع قديمًا.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk أثناء التحقق من مكان وجود DUSK فعليًا داخل تسوية أمنية مُجزّأة/مرمّزة (tokenized-security)، كنت أعود مرارًا إلى انقسام واحد غير مريح: يمكن أن تكون الأصول أصلية، بينما قد يظل جانب النقد معتمدًا على نظام آخر.
وهذا الأمر أكثر أهمية مما يبدو في البداية.
وضع الأمان على DUSK يمكن أن يبسط الملكية وسجلّ النقل وحالة الامتثال. لكن إذا كانت الدفعة ما تزال تتم عبر بنك أو دفتر أقدم، فلا يزال هناك من يتعين عليه تسوية سجلّين وسجلّيْن زمنيين اثنين وربما تعريفين مختلفين لـ “النهائية”.
إن نهائية الأصول ليست هي نفسها نهائية التسوية.
الحالة الأصعب هي مسألة الترتيب/التسلسل. هل يمكن أن يصبح النقد غير قابل للإلغاء بينما لا يزال فحص نهائي قيود التحويل غير محسوم؟ أم ينبغي أن تأتي اليقينية المتعلقة بالامتثال أولًا، حتى لو أدى ذلك إلى بقاء جانب الدفع في انتظار؟
بالنسبة إلى DUSK، فإن إصدار الأصول المحلية يحل مشكلة السجل الواحد. ويمكن أن تحل الأصول النقدية المحلية أو المرمّزة المشكلة الثانية عبر وضع الشقّين داخل بيئة تسوية واحدة، مما يقلل فجوة التوقيت بين التسليم والدفع.
لكن “على السلسلة” وحده لا يزيل كل المخاطر. التنفيذ الذري ما يزال يعتمد على منطق الامتثال وجودة النقد ويقين الاسترداد.
أنا أراقب ما إذا كان DUSK يقلل التسوية/المواءمة نفسها، أم أنه فقط يقدّم جانب الأصول بينما يبقى جانب الدفع قديمًا.
وهذا الأمر أكثر أهمية مما يبدو في البداية.
وضع الأمان على DUSK يمكن أن يبسط الملكية وسجلّ النقل وحالة الامتثال. لكن إذا كانت الدفعة ما تزال تتم عبر بنك أو دفتر أقدم، فلا يزال هناك من يتعين عليه تسوية سجلّين وسجلّيْن زمنيين اثنين وربما تعريفين مختلفين لـ “النهائية”.
إن نهائية الأصول ليست هي نفسها نهائية التسوية.
الحالة الأصعب هي مسألة الترتيب/التسلسل. هل يمكن أن يصبح النقد غير قابل للإلغاء بينما لا يزال فحص نهائي قيود التحويل غير محسوم؟ أم ينبغي أن تأتي اليقينية المتعلقة بالامتثال أولًا، حتى لو أدى ذلك إلى بقاء جانب الدفع في انتظار؟
بالنسبة إلى DUSK، فإن إصدار الأصول المحلية يحل مشكلة السجل الواحد. ويمكن أن تحل الأصول النقدية المحلية أو المرمّزة المشكلة الثانية عبر وضع الشقّين داخل بيئة تسوية واحدة، مما يقلل فجوة التوقيت بين التسليم والدفع.
لكن “على السلسلة” وحده لا يزيل كل المخاطر. التنفيذ الذري ما يزال يعتمد على منطق الامتثال وجودة النقد ويقين الاسترداد.
أنا أراقب ما إذا كان DUSK يقلل التسوية/المواءمة نفسها، أم أنه فقط يقدّم جانب الأصول بينما يبقى جانب الدفع قديمًا.
81
52
20.1k
·
--
كنت أظل عالقًا في سؤال صغير أثناء تتبّع كيفية انتقال أداة/رمز أمني مُرمّز فعليًا عبر DUSK بعد أن تغيّر الرمز محافظه—أي سجل قانوني يقرر من يملك الأصل؟
يبدو هذا أمرًا بديهيًا، لكن الترميز عبر "wrapper" يمكنه إخفاء الكثير من البنية التحتية في الأسفل. قد تمتلك رمزًا واحدًا من DUSK بينما تظل سجلات الحفظ (custody) وسجلات المساهمين ودفاتر التسوية موجودة في ثلاثة أنظمة منفصلة.
إذًا الرمز يتحرك بسرعة. أمّا سير العمل، فربما لا.
هنا أعتقد أن الناس يخلطون بين نقل المعاملة على السلسلة (on-chain transfer) ونقل الملكية (ownership transfer). يمكن للبلوكشين أن يُنجز معاملة في غضون ثوانٍ تقريبًا، بينما قد تستمر عمليات التسوية والمطابقة وتحديثات الحفظ وفحوص الأهلية وخدمات الأصول في مكان آخر لساعات أو أيام أو حتى سنوات.
بالنسبة إلى DUSK، قد تكون تكاملات التسوية أكثر أهمية من حجم الإصدار نفسه.
المقارنة التي أهتم بها بسيطة: المعروض من الرموز مقابل جودة التسوية. إن عشرة آلاف رمز مُصدَر لا تخبرني بالكثير إذا كانت الصفقات ما زالت تتطلب عدة مطابقات بعد ذلك. أما فشل التسوية لكل 10,000 صفقة فسيخبرني أكثر.
السؤال الأصعب هو ما إذا كانت DUSK تصبح المصدر الحقيقي الوحيد للحقيقة، أم مجرد سجلٍ آخر مُزامن بجانب السجلات القديمة.
الإنهاء السريع مفيد. لكن تقليل عدد السجلات التي يجب أن تتفق—هذا يبدو كاختبارٍ أعمق.
@Dusk_Foundation #dusk $DUSK
كنت أظل عالقًا في سؤال صغير أثناء تتبّع كيفية انتقال أداة/رمز أمني مُرمّز فعليًا عبر DUSK بعد أن تغيّر الرمز محافظه—أي سجل قانوني يقرر من يملك الأصل؟
يبدو هذا أمرًا بديهيًا، لكن الترميز عبر "wrapper" يمكنه إخفاء الكثير من البنية التحتية في الأسفل. قد تمتلك رمزًا واحدًا من DUSK بينما تظل سجلات الحفظ (custody) وسجلات المساهمين ودفاتر التسوية موجودة في ثلاثة أنظمة منفصلة.
إذًا الرمز يتحرك بسرعة. أمّا سير العمل، فربما لا.
هنا أعتقد أن الناس يخلطون بين نقل المعاملة على السلسلة (on-chain transfer) ونقل الملكية (ownership transfer). يمكن للبلوكشين أن يُنجز معاملة في غضون ثوانٍ تقريبًا، بينما قد تستمر عمليات التسوية والمطابقة وتحديثات الحفظ وفحوص الأهلية وخدمات الأصول في مكان آخر لساعات أو أيام أو حتى سنوات.
بالنسبة إلى DUSK، قد تكون تكاملات التسوية أكثر أهمية من حجم الإصدار نفسه.
المقارنة التي أهتم بها بسيطة: المعروض من الرموز مقابل جودة التسوية. إن عشرة آلاف رمز مُصدَر لا تخبرني بالكثير إذا كانت الصفقات ما زالت تتطلب عدة مطابقات بعد ذلك. أما فشل التسوية لكل 10,000 صفقة فسيخبرني أكثر.
السؤال الأصعب هو ما إذا كانت DUSK تصبح المصدر الحقيقي الوحيد للحقيقة، أم مجرد سجلٍ آخر مُزامن بجانب السجلات القديمة.
الإنهاء السريع مفيد. لكن تقليل عدد السجلات التي يجب أن تتفق—هذا يبدو كاختبارٍ أعمق.
@Dusk #dusk $DUSK
يبدو هذا أمرًا بديهيًا، لكن الترميز عبر "wrapper" يمكنه إخفاء الكثير من البنية التحتية في الأسفل. قد تمتلك رمزًا واحدًا من DUSK بينما تظل سجلات الحفظ (custody) وسجلات المساهمين ودفاتر التسوية موجودة في ثلاثة أنظمة منفصلة.
إذًا الرمز يتحرك بسرعة. أمّا سير العمل، فربما لا.
هنا أعتقد أن الناس يخلطون بين نقل المعاملة على السلسلة (on-chain transfer) ونقل الملكية (ownership transfer). يمكن للبلوكشين أن يُنجز معاملة في غضون ثوانٍ تقريبًا، بينما قد تستمر عمليات التسوية والمطابقة وتحديثات الحفظ وفحوص الأهلية وخدمات الأصول في مكان آخر لساعات أو أيام أو حتى سنوات.
بالنسبة إلى DUSK، قد تكون تكاملات التسوية أكثر أهمية من حجم الإصدار نفسه.
المقارنة التي أهتم بها بسيطة: المعروض من الرموز مقابل جودة التسوية. إن عشرة آلاف رمز مُصدَر لا تخبرني بالكثير إذا كانت الصفقات ما زالت تتطلب عدة مطابقات بعد ذلك. أما فشل التسوية لكل 10,000 صفقة فسيخبرني أكثر.
السؤال الأصعب هو ما إذا كانت DUSK تصبح المصدر الحقيقي الوحيد للحقيقة، أم مجرد سجلٍ آخر مُزامن بجانب السجلات القديمة.
الإنهاء السريع مفيد. لكن تقليل عدد السجلات التي يجب أن تتفق—هذا يبدو كاختبارٍ أعمق.
@Dusk #dusk $DUSK
34
29
8.3k
·
--
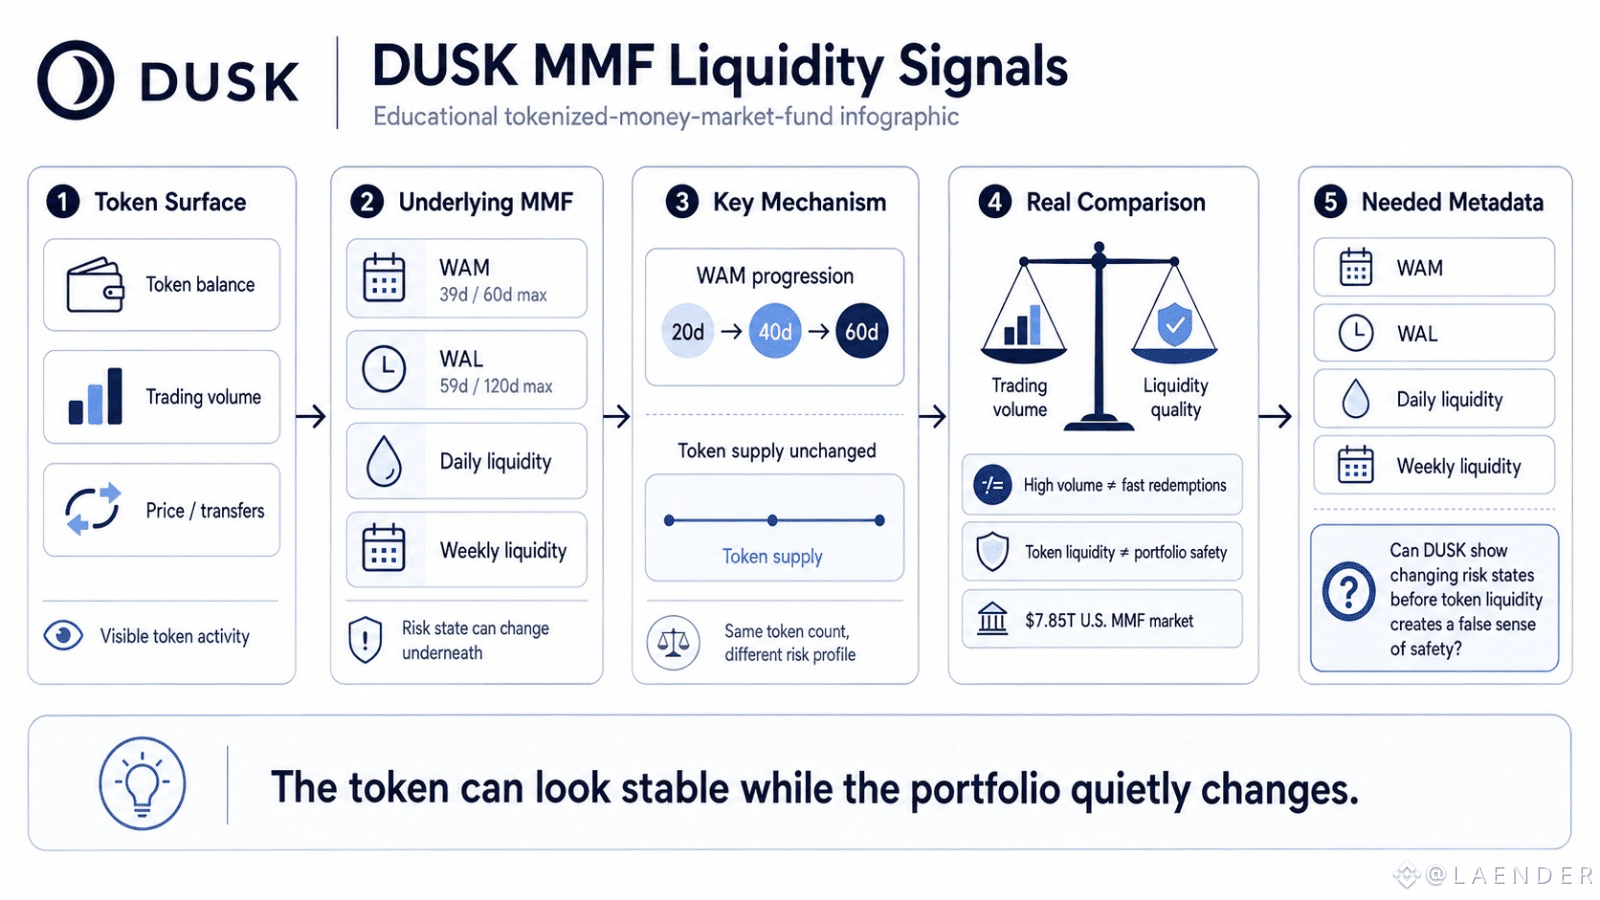
في مراجعتي لمقاييس سيولة صناديق MMF المرتبطة بنشاط تداول الرموز، لاحظت شيئًا يسهل إغفاله: يمكن أن يبقى رصيد الرمز ثابتًا بينما تصبح المحفظة من تحته أكثر خطورة بهدوء.
قد يتمتع صندوق MMF ممتاز بمتوسط عمر مرجّح (WAM) يقارب 39 يومًا مقابل حد 60 يومًا، وبمتوسط عمر مرجّح مُرجّح (WAL) قرب 59 يومًا مقابل سقف 120 يومًا. إذا تحرك WAM من 20 إلى 40 إلى 60 يومًا، فلا يتطلب الأمر بالضرورة تغيير إمداد رمز DUSK على الإطلاق. إن حالة المخاطر هي التي تتغير.
لهذا أعتقد أن جودة السيولة مقارنة بحجم التداول هي المقارنة الأفضل هنا.
بالنسبة لـDUSK، قد يمثّل رمز صندوق MMF يتم تداوله بشكل كثيف محفظة تتحرك في الواقع أقرب إلى قيود المدة أو السيولة. يقول حجم التداول الثانوي المرتفع إن المستخدمين يمكنهم تداول الرمز. لكنه يقول أقل بكثير عن مدى سرعة قدرة الصندوق الأساسي على تلبية عمليات الاسترداد.
وهذا مهم في سوق يحمل تقريبًا 7.85 تريليون دولار من أصول صناديق MMF في الولايات المتحدة. فإن الترميز الشبيه بالنقد يفرض نمط ضغط مختلفًا عن الترميز المعتاد للسندات.
ما الذي أريده من DUSK؟ بيانات مخاطر على السلسلة بشكل مضغوط: WAM وWAL، السيولة اليومية والأسبوعية، دون تعريض كل مركز في المحفظة.
السؤال المزعج هو ما إذا كان بإمكان DUSK إظهار حالات المخاطر المتغيرة قبل أن تمنح سيولة الرمز المستخدمين إحساسًا زائفًا بالأمان.
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
في مراجعتي لمقاييس سيولة صناديق MMF المرتبطة بنشاط تداول الرموز، لاحظت شيئًا يسهل إغفاله: يمكن أن يبقى رصيد الرمز ثابتًا بينما تصبح المحفظة من تحته أكثر خطورة بهدوء.
قد يتمتع صندوق MMF ممتاز بمتوسط عمر مرجّح (WAM) يقارب 39 يومًا مقابل حد 60 يومًا، وبمتوسط عمر مرجّح مُرجّح (WAL) قرب 59 يومًا مقابل سقف 120 يومًا. إذا تحرك WAM من 20 إلى 40 إلى 60 يومًا، فلا يتطلب الأمر بالضرورة تغيير إمداد رمز DUSK على الإطلاق. إن حالة المخاطر هي التي تتغير.
لهذا أعتقد أن جودة السيولة مقارنة بحجم التداول هي المقارنة الأفضل هنا.
بالنسبة لـDUSK، قد يمثّل رمز صندوق MMF يتم تداوله بشكل كثيف محفظة تتحرك في الواقع أقرب إلى قيود المدة أو السيولة. يقول حجم التداول الثانوي المرتفع إن المستخدمين يمكنهم تداول الرمز. لكنه يقول أقل بكثير عن مدى سرعة قدرة الصندوق الأساسي على تلبية عمليات الاسترداد.
وهذا مهم في سوق يحمل تقريبًا 7.85 تريليون دولار من أصول صناديق MMF في الولايات المتحدة. فإن الترميز الشبيه بالنقد يفرض نمط ضغط مختلفًا عن الترميز المعتاد للسندات.
ما الذي أريده من DUSK؟ بيانات مخاطر على السلسلة بشكل مضغوط: WAM وWAL، السيولة اليومية والأسبوعية، دون تعريض كل مركز في المحفظة.
السؤال المزعج هو ما إذا كان بإمكان DUSK إظهار حالات المخاطر المتغيرة قبل أن تمنح سيولة الرمز المستخدمين إحساسًا زائفًا بالأمان.
@Dusk #dusk $DUSK
قد يتمتع صندوق MMF ممتاز بمتوسط عمر مرجّح (WAM) يقارب 39 يومًا مقابل حد 60 يومًا، وبمتوسط عمر مرجّح مُرجّح (WAL) قرب 59 يومًا مقابل سقف 120 يومًا. إذا تحرك WAM من 20 إلى 40 إلى 60 يومًا، فلا يتطلب الأمر بالضرورة تغيير إمداد رمز DUSK على الإطلاق. إن حالة المخاطر هي التي تتغير.
لهذا أعتقد أن جودة السيولة مقارنة بحجم التداول هي المقارنة الأفضل هنا.
بالنسبة لـDUSK، قد يمثّل رمز صندوق MMF يتم تداوله بشكل كثيف محفظة تتحرك في الواقع أقرب إلى قيود المدة أو السيولة. يقول حجم التداول الثانوي المرتفع إن المستخدمين يمكنهم تداول الرمز. لكنه يقول أقل بكثير عن مدى سرعة قدرة الصندوق الأساسي على تلبية عمليات الاسترداد.
وهذا مهم في سوق يحمل تقريبًا 7.85 تريليون دولار من أصول صناديق MMF في الولايات المتحدة. فإن الترميز الشبيه بالنقد يفرض نمط ضغط مختلفًا عن الترميز المعتاد للسندات.
ما الذي أريده من DUSK؟ بيانات مخاطر على السلسلة بشكل مضغوط: WAM وWAL، السيولة اليومية والأسبوعية، دون تعريض كل مركز في المحفظة.
السؤال المزعج هو ما إذا كان بإمكان DUSK إظهار حالات المخاطر المتغيرة قبل أن تمنح سيولة الرمز المستخدمين إحساسًا زائفًا بالأمان.
@Dusk #dusk $DUSK
49
31
14.4k
·
--
تمّ التحقق
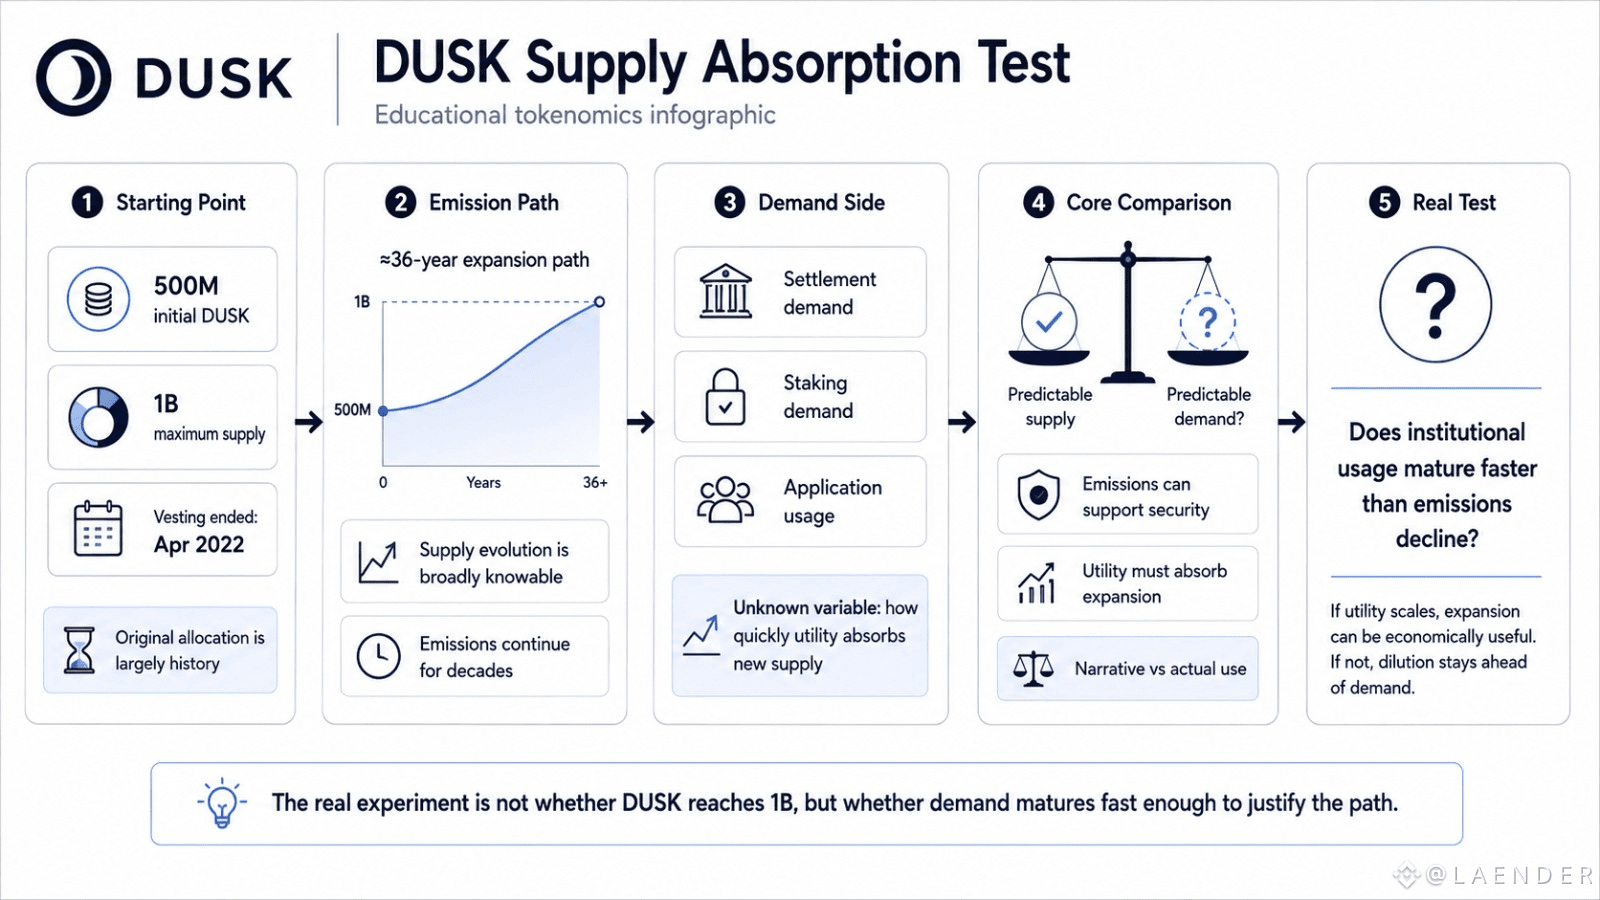
واصلت التحديق في منحنى إمدادات DUSK واتفقت على الرقم الواضح: الحد الأقصى للإمداد 1 مليار، فمن المحتمل أنه أقل الأجزاء إثارة للاهتمام.
الجزء الأصعب هو كيفية امتصاص الـ 500 مليون الثانية.
التخصيص الأصلي هو إلى حد كبير مسألة تاريخية. انتهت فترة الاستحقاق في 2022. لكن انبعاثات DUSK تواصل التوسع في الإمدادات على مدى أطول بكثير، ما يحوّل العقود القليلة التالية إلى اختبار للطلب بدل أن تكون قصة استحقاق.
وهذا يغيّر ما الذي أراقبه.
هل يتم امتصاص الرموز الجديدة لأن DUSK تكتسب منفعة حقيقية، أم لأن حاملي الرموز الحاليين يكتفون ببساطة قبول التخفيف؟ هل ينمو النشاط المؤسسي بشكل أسرع من انخفاض الانبعاثات؟ وإذا وصل الاستخدام مبكرًا، فهل يتوسع الطلب على الرمز بالفعل معه؟
بعض توسع الإمداد أمر طبيعي. تحتاج الشبكات إلى حوافز المُحققين (validators) وميزانيات الأمان والوقت كي تنضج. لا أتعامل مع كل رمز جديد باعتباره ضعفًا اقتصاديًا.
لكن الإمداد المتوقع لا يعني طلبًا متوقعًا.
وهذا هو الجزء غير المريح. يمكن لحاملي DUSK أن يُجمّلوا تقريبًا كيف سيتطور الإمداد. لا يستطيع أي أحد أن يُنمذج بالثقة نفسها مدى سرعة نمو طلب التسوية، وطلب الاستيكينغ، واستخدام التطبيقات.
بالنسبة لي، هذه هي التجربة الحقيقية لمدة 36 عامًا: ليس ما إذا كانت DUSK ستصل إلى 1 مليار رمز، بل ما إذا كانت المنفعة تنضج بسرعة كافية لتجعل هذا التوسع مفيدًا اقتصاديًا.
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
واصلت التحديق في منحنى إمدادات DUSK واتفقت على الرقم الواضح: الحد الأقصى للإمداد 1 مليار، فمن المحتمل أنه أقل الأجزاء إثارة للاهتمام.
الجزء الأصعب هو كيفية امتصاص الـ 500 مليون الثانية.
التخصيص الأصلي هو إلى حد كبير مسألة تاريخية. انتهت فترة الاستحقاق في 2022. لكن انبعاثات DUSK تواصل التوسع في الإمدادات على مدى أطول بكثير، ما يحوّل العقود القليلة التالية إلى اختبار للطلب بدل أن تكون قصة استحقاق.
وهذا يغيّر ما الذي أراقبه.
هل يتم امتصاص الرموز الجديدة لأن DUSK تكتسب منفعة حقيقية، أم لأن حاملي الرموز الحاليين يكتفون ببساطة قبول التخفيف؟ هل ينمو النشاط المؤسسي بشكل أسرع من انخفاض الانبعاثات؟ وإذا وصل الاستخدام مبكرًا، فهل يتوسع الطلب على الرمز بالفعل معه؟
بعض توسع الإمداد أمر طبيعي. تحتاج الشبكات إلى حوافز المُحققين (validators) وميزانيات الأمان والوقت كي تنضج. لا أتعامل مع كل رمز جديد باعتباره ضعفًا اقتصاديًا.
لكن الإمداد المتوقع لا يعني طلبًا متوقعًا.
وهذا هو الجزء غير المريح. يمكن لحاملي DUSK أن يُجمّلوا تقريبًا كيف سيتطور الإمداد. لا يستطيع أي أحد أن يُنمذج بالثقة نفسها مدى سرعة نمو طلب التسوية، وطلب الاستيكينغ، واستخدام التطبيقات.
بالنسبة لي، هذه هي التجربة الحقيقية لمدة 36 عامًا: ليس ما إذا كانت DUSK ستصل إلى 1 مليار رمز، بل ما إذا كانت المنفعة تنضج بسرعة كافية لتجعل هذا التوسع مفيدًا اقتصاديًا.
@Dusk #dusk $DUSK
الجزء الأصعب هو كيفية امتصاص الـ 500 مليون الثانية.
التخصيص الأصلي هو إلى حد كبير مسألة تاريخية. انتهت فترة الاستحقاق في 2022. لكن انبعاثات DUSK تواصل التوسع في الإمدادات على مدى أطول بكثير، ما يحوّل العقود القليلة التالية إلى اختبار للطلب بدل أن تكون قصة استحقاق.
وهذا يغيّر ما الذي أراقبه.
هل يتم امتصاص الرموز الجديدة لأن DUSK تكتسب منفعة حقيقية، أم لأن حاملي الرموز الحاليين يكتفون ببساطة قبول التخفيف؟ هل ينمو النشاط المؤسسي بشكل أسرع من انخفاض الانبعاثات؟ وإذا وصل الاستخدام مبكرًا، فهل يتوسع الطلب على الرمز بالفعل معه؟
بعض توسع الإمداد أمر طبيعي. تحتاج الشبكات إلى حوافز المُحققين (validators) وميزانيات الأمان والوقت كي تنضج. لا أتعامل مع كل رمز جديد باعتباره ضعفًا اقتصاديًا.
لكن الإمداد المتوقع لا يعني طلبًا متوقعًا.
وهذا هو الجزء غير المريح. يمكن لحاملي DUSK أن يُجمّلوا تقريبًا كيف سيتطور الإمداد. لا يستطيع أي أحد أن يُنمذج بالثقة نفسها مدى سرعة نمو طلب التسوية، وطلب الاستيكينغ، واستخدام التطبيقات.
بالنسبة لي، هذه هي التجربة الحقيقية لمدة 36 عامًا: ليس ما إذا كانت DUSK ستصل إلى 1 مليار رمز، بل ما إذا كانت المنفعة تنضج بسرعة كافية لتجعل هذا التوسع مفيدًا اقتصاديًا.
@Dusk #dusk $DUSK
75
34
13k
·
--
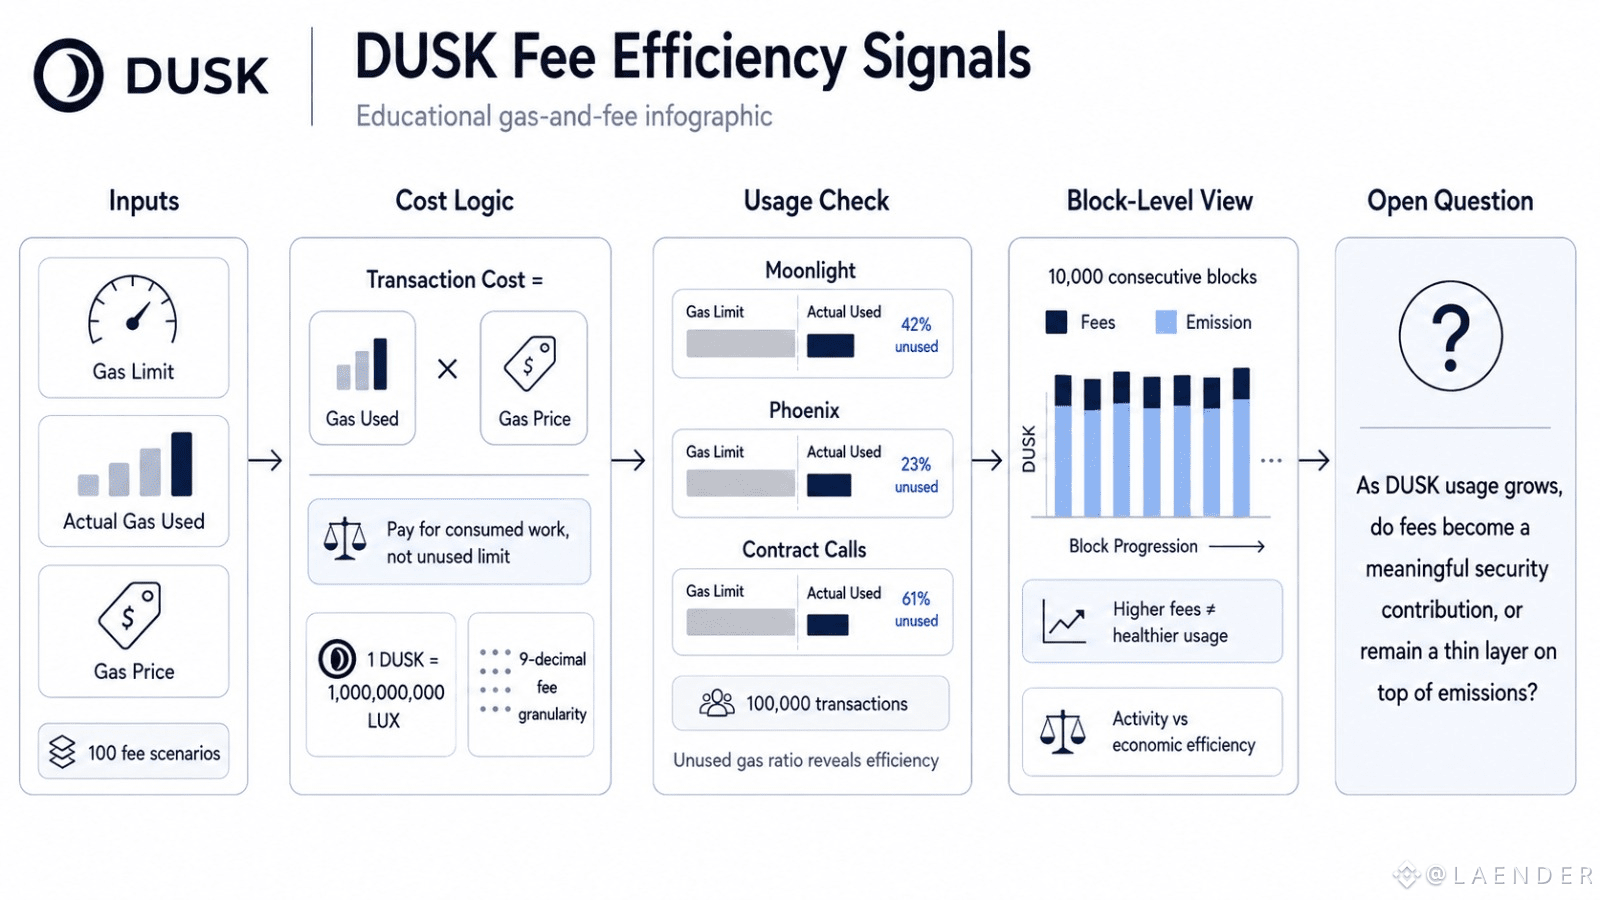
وأثناء التنقيب في معادلات الرسوم على DUSK، لاحظت أن سعر الغاز الظاهر في العنوان لا يخبرني بالكثير ما لم أقرنه بالغاز الفعلي المستخدم.
يَتضح ذلك أكثر عبر 100 سيناريو رسوم. يمكن للمعاملة أن تحمل حد غاز كبير، لكنها تدفع فقط مقابل العمل الذي تستهلكه فعليًا. لذلك فإن المؤشر المفيد ليس الحد وحده، بل الغاز المستخدم فعليًا × سعر الغاز، ثم نسبة الغاز غير المستخدم حوله.
يُصبح DUSK مثيرًا للاهتمام أيضًا عند أصغر وحدة. عندما يتم تقسيم 1 DUSK إلى 1 مليار LUX، يمكن أن تتحرك الرسوم بدقة حتى 9 منازل عشرية. قد يبدو ذلك بسيطًا، لكن الدقة مهمة عندما يبدأ آلاف المعاملات منخفضة التكلفة بالتراكم.
ما سأراقبه هو Moonlight مقابل
Phoenix مقابل استدعاءات العقود عبر 100,000 معاملة. إذا كان نوع ما يحجز باستمرار غازًا أكبر بكثير مما يستخدمه، فهذه إشارة كفاءة هادئة.
قد يبالغ الناس أيضًا في قراءة إيرادات الرسوم. إن كسب بلوك أكثر من الرسوم لا يعني تلقائيًا استخدامًا أكثر صحة، إذا كانت معظم المكافآت ما زالت تأتي من الانبعاث.
بالنسبة إلى DUSK، فإن المقارنة الحقيقية هي بين نشاط البروتوكول والكفاءة الاقتصادية.
شكي بسيط: مع نمو استخدام DUSK، هل تصبح الرسوم مساهمة أمنية ذات معنى، أم أنها مجرد طبقة رقيقة فوق الانبعاثات؟
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
وأثناء التنقيب في معادلات الرسوم على DUSK، لاحظت أن سعر الغاز الظاهر في العنوان لا يخبرني بالكثير ما لم أقرنه بالغاز الفعلي المستخدم.
يَتضح ذلك أكثر عبر 100 سيناريو رسوم. يمكن للمعاملة أن تحمل حد غاز كبير، لكنها تدفع فقط مقابل العمل الذي تستهلكه فعليًا. لذلك فإن المؤشر المفيد ليس الحد وحده، بل الغاز المستخدم فعليًا × سعر الغاز، ثم نسبة الغاز غير المستخدم حوله.
يُصبح DUSK مثيرًا للاهتمام أيضًا عند أصغر وحدة. عندما يتم تقسيم 1 DUSK إلى 1 مليار LUX، يمكن أن تتحرك الرسوم بدقة حتى 9 منازل عشرية. قد يبدو ذلك بسيطًا، لكن الدقة مهمة عندما يبدأ آلاف المعاملات منخفضة التكلفة بالتراكم.
ما سأراقبه هو Moonlight مقابل
Phoenix مقابل استدعاءات العقود عبر 100,000 معاملة. إذا كان نوع ما يحجز باستمرار غازًا أكبر بكثير مما يستخدمه، فهذه إشارة كفاءة هادئة.
قد يبالغ الناس أيضًا في قراءة إيرادات الرسوم. إن كسب بلوك أكثر من الرسوم لا يعني تلقائيًا استخدامًا أكثر صحة، إذا كانت معظم المكافآت ما زالت تأتي من الانبعاث.
بالنسبة إلى DUSK، فإن المقارنة الحقيقية هي بين نشاط البروتوكول والكفاءة الاقتصادية.
شكي بسيط: مع نمو استخدام DUSK، هل تصبح الرسوم مساهمة أمنية ذات معنى، أم أنها مجرد طبقة رقيقة فوق الانبعاثات؟
@Dusk #dusk $DUSK
يَتضح ذلك أكثر عبر 100 سيناريو رسوم. يمكن للمعاملة أن تحمل حد غاز كبير، لكنها تدفع فقط مقابل العمل الذي تستهلكه فعليًا. لذلك فإن المؤشر المفيد ليس الحد وحده، بل الغاز المستخدم فعليًا × سعر الغاز، ثم نسبة الغاز غير المستخدم حوله.
يُصبح DUSK مثيرًا للاهتمام أيضًا عند أصغر وحدة. عندما يتم تقسيم 1 DUSK إلى 1 مليار LUX، يمكن أن تتحرك الرسوم بدقة حتى 9 منازل عشرية. قد يبدو ذلك بسيطًا، لكن الدقة مهمة عندما يبدأ آلاف المعاملات منخفضة التكلفة بالتراكم.
ما سأراقبه هو Moonlight مقابل
Phoenix مقابل استدعاءات العقود عبر 100,000 معاملة. إذا كان نوع ما يحجز باستمرار غازًا أكبر بكثير مما يستخدمه، فهذه إشارة كفاءة هادئة.
قد يبالغ الناس أيضًا في قراءة إيرادات الرسوم. إن كسب بلوك أكثر من الرسوم لا يعني تلقائيًا استخدامًا أكثر صحة، إذا كانت معظم المكافآت ما زالت تأتي من الانبعاث.
بالنسبة إلى DUSK، فإن المقارنة الحقيقية هي بين نشاط البروتوكول والكفاءة الاقتصادية.
شكي بسيط: مع نمو استخدام DUSK، هل تصبح الرسوم مساهمة أمنية ذات معنى، أم أنها مجرد طبقة رقيقة فوق الانبعاثات؟
@Dusk #dusk $DUSK
23
26
10.7k
·
--
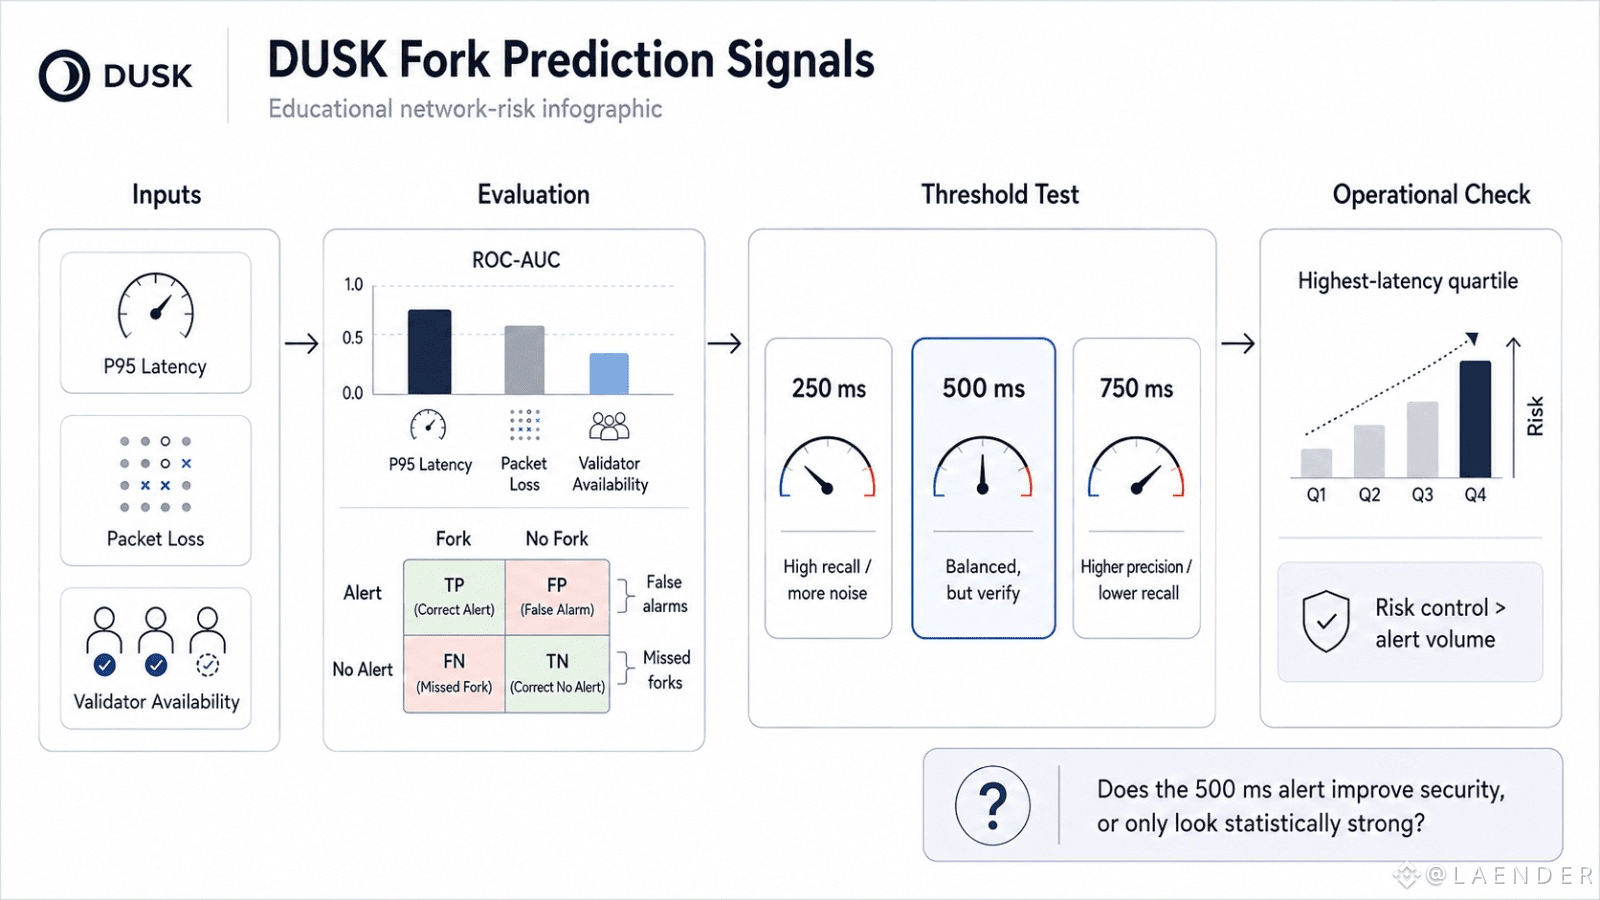
لاحظت شيئًا أثناء فرز اختبارات DUSK fork حسب تأخر الشبكة عند P95؛ بدا تنبيه الـ 500 ملّي ثانية مفيدًا حتى تحققت مما كان يلتقطه فعلًا.
قد يبدو العتبة دقيقة ومع ذلك تكون مؤشرًا ضعيفًا.
بالنسبة إلى DUSK Network، لا أقيّم التأخر وحده. إن ROC-AUC عبر تأخر P95 وفقدان الحزم وتوافر المُتحقِّقين مهم؛ لأن كل إشارة قد تفصل جولات الـ fork وغير الـ fork بشكل مختلف. بعد ذلك تُظهر مصفوفة الالتباس الجزء الذي قد يُخفيه AUC: الإنذارات الكاذبة، حالات تفويت الـ forks، وكم مرة كانت الجولة عالية الخطورة في الواقع غير مؤذية.
قد تلتقط عتبة 250 ملّي ثانية المزيد من أحداث الـ fork لكنها تُغرِق النظام بالضجيج. عند 750 ملّي ثانية، قد تتحسن الدقة بينما ينهار الاسترجاع. خط 500 ملّي ثانية يقع بينهما، لكن “متوازن” لا يعني تلقائيًا أنه مفيد.
ما يهم في DUSK هو التحكم في المخاطر مقابل حجم التنبيهات، وليس التأخر مقابل عدم التأخر.
سأراقب أيضًا ارتفاع مخاطر الـ fork ضمن شريحة الربع الأعلى من حيث زمن الوصول. إذا لم تُظهر هذه المجموعة تركيزًا ذا معنى من الـ forks، فقد يكون التأخر مرتبطًا إحصائيًا لكنه ضعيف تشغيليًا.
شكي الهادئ بسيط: هل تحسّن أمان توكن DUSK فعلًا لأن التنبيه يبدو جيدًا إحصائيًا، أم فقط عندما يلتقط الأحداث النادرة التي تهم فعلًا؟
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
لاحظت شيئًا أثناء فرز اختبارات DUSK fork حسب تأخر الشبكة عند P95؛ بدا تنبيه الـ 500 ملّي ثانية مفيدًا حتى تحققت مما كان يلتقطه فعلًا.
قد يبدو العتبة دقيقة ومع ذلك تكون مؤشرًا ضعيفًا.
بالنسبة إلى DUSK Network، لا أقيّم التأخر وحده. إن ROC-AUC عبر تأخر P95 وفقدان الحزم وتوافر المُتحقِّقين مهم؛ لأن كل إشارة قد تفصل جولات الـ fork وغير الـ fork بشكل مختلف. بعد ذلك تُظهر مصفوفة الالتباس الجزء الذي قد يُخفيه AUC: الإنذارات الكاذبة، حالات تفويت الـ forks، وكم مرة كانت الجولة عالية الخطورة في الواقع غير مؤذية.
قد تلتقط عتبة 250 ملّي ثانية المزيد من أحداث الـ fork لكنها تُغرِق النظام بالضجيج. عند 750 ملّي ثانية، قد تتحسن الدقة بينما ينهار الاسترجاع. خط 500 ملّي ثانية يقع بينهما، لكن “متوازن” لا يعني تلقائيًا أنه مفيد.
ما يهم في DUSK هو التحكم في المخاطر مقابل حجم التنبيهات، وليس التأخر مقابل عدم التأخر.
سأراقب أيضًا ارتفاع مخاطر الـ fork ضمن شريحة الربع الأعلى من حيث زمن الوصول. إذا لم تُظهر هذه المجموعة تركيزًا ذا معنى من الـ forks، فقد يكون التأخر مرتبطًا إحصائيًا لكنه ضعيف تشغيليًا.
شكي الهادئ بسيط: هل تحسّن أمان توكن DUSK فعلًا لأن التنبيه يبدو جيدًا إحصائيًا، أم فقط عندما يلتقط الأحداث النادرة التي تهم فعلًا؟
@Dusk #dusk $DUSK
قد يبدو العتبة دقيقة ومع ذلك تكون مؤشرًا ضعيفًا.
بالنسبة إلى DUSK Network، لا أقيّم التأخر وحده. إن ROC-AUC عبر تأخر P95 وفقدان الحزم وتوافر المُتحقِّقين مهم؛ لأن كل إشارة قد تفصل جولات الـ fork وغير الـ fork بشكل مختلف. بعد ذلك تُظهر مصفوفة الالتباس الجزء الذي قد يُخفيه AUC: الإنذارات الكاذبة، حالات تفويت الـ forks، وكم مرة كانت الجولة عالية الخطورة في الواقع غير مؤذية.
قد تلتقط عتبة 250 ملّي ثانية المزيد من أحداث الـ fork لكنها تُغرِق النظام بالضجيج. عند 750 ملّي ثانية، قد تتحسن الدقة بينما ينهار الاسترجاع. خط 500 ملّي ثانية يقع بينهما، لكن “متوازن” لا يعني تلقائيًا أنه مفيد.
ما يهم في DUSK هو التحكم في المخاطر مقابل حجم التنبيهات، وليس التأخر مقابل عدم التأخر.
سأراقب أيضًا ارتفاع مخاطر الـ fork ضمن شريحة الربع الأعلى من حيث زمن الوصول. إذا لم تُظهر هذه المجموعة تركيزًا ذا معنى من الـ forks، فقد يكون التأخر مرتبطًا إحصائيًا لكنه ضعيف تشغيليًا.
شكي الهادئ بسيط: هل تحسّن أمان توكن DUSK فعلًا لأن التنبيه يبدو جيدًا إحصائيًا، أم فقط عندما يلتقط الأحداث النادرة التي تهم فعلًا؟
@Dusk #dusk $DUSK
26
17
1k
·
--
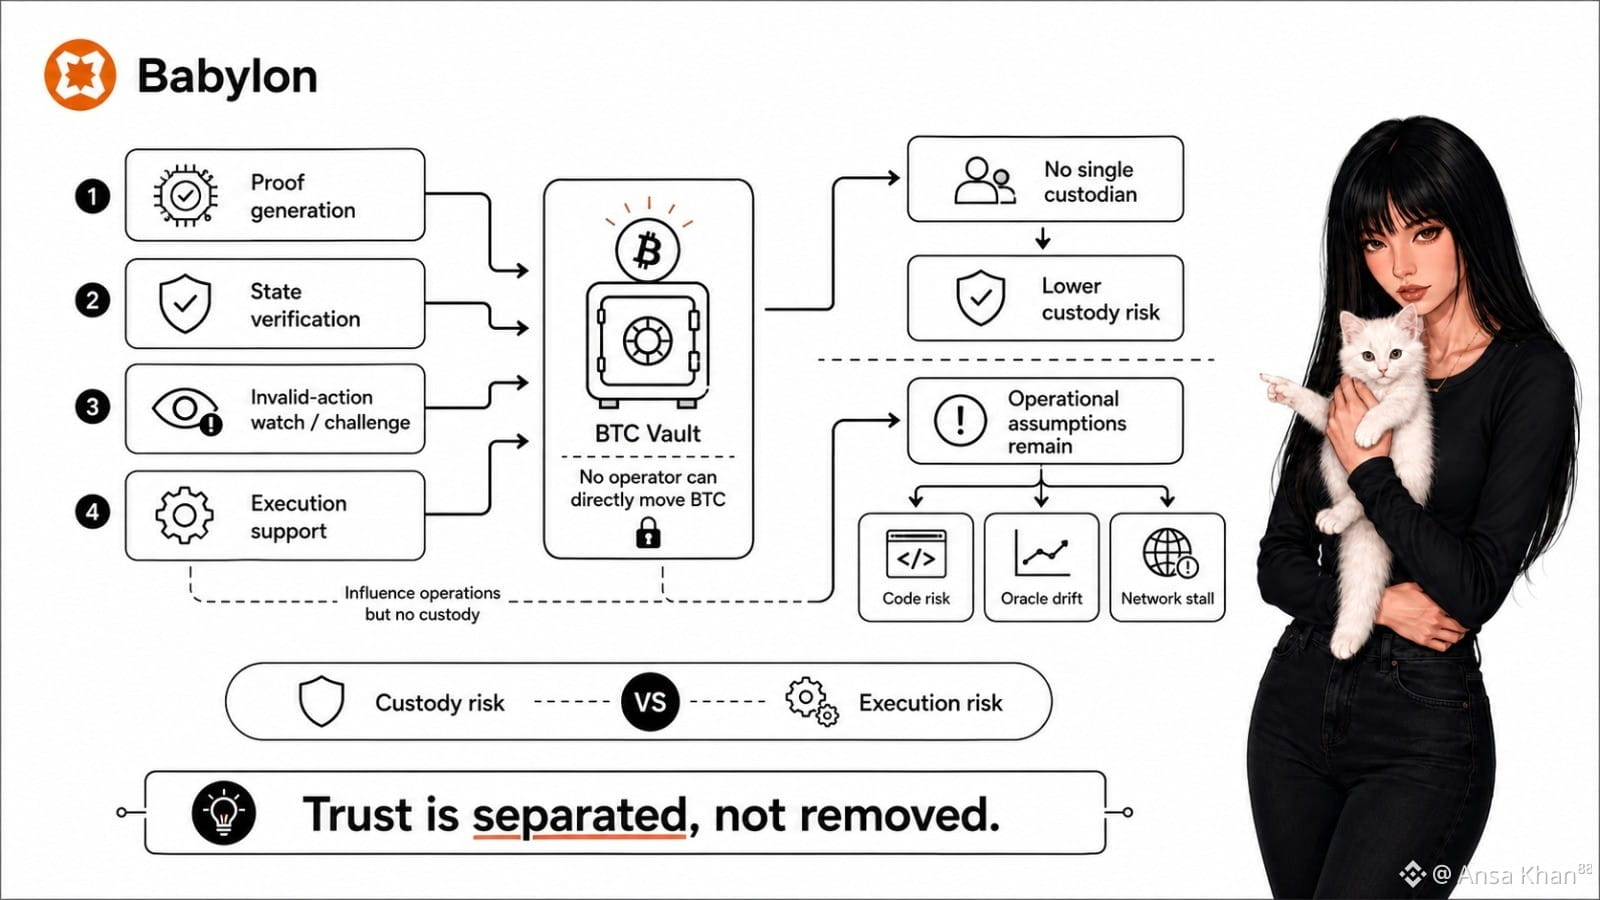
لاحظت نموذج الثقة لدى Babylon من سؤال الحضانة أولاً: أي مشغّل يمكنه فعلاً نقل BTC؟
الإجابة الواضحة هي لا أحد من المجموعات الأربع. لكن هذا هو السطح فقط.
السلوك الخفي هو كيفية تقسيم Babylon للتأثير. تولّد مجموعة أدلة، وتتحقق مجموعة أخرى من الحالة، وتراقب مجموعة أخرى الإجراءات غير الصالحة، وتدعم مجموعة أخرى التنفيذ. لا تمتلك أي مجموعة الأصل، ومع ذلك تظل المجموعات الأربع مهمة تشغيلياً. الثقة لم تختفِ. بل تم تضييقها وفصلها وجعلها أسهل للطعن.
هذا التمييز مهم بالنسبة لـ BABY لأن مخاطر الحضانة ومخاطر التنفيذ ليست الشيء نفسه. استبدال وصيّ قوي واحد بأدوار أربع مُقيّدة يقلل احتمال أن تصبح الموافقة البشرية حدث خسارة. ومع ذلك، قد يفشل الكود.
يمكن أن تنحرف الأوركُل. قد تتعطل الشبكات.
بعض الاعتماد أمر طبيعي. النظام الحي يحتاج إلى فاعلين وبنية تحتية وتنسيق.
الاختبار الحقيقي هو الوعد التقني مقابل المرونة التشغيلية. هل يمكن الطعن في دليل غير صحيح قبل أن يغيّر الواقع الاقتصادي؟
هل يمكن أن يظل Babylon آمناً عندما تتأخر مجموعة من المشغّلين أو تُساء تهيئتها أو تتعطل عن العمل؟ ومن يلاحظ أولاً عندما تبدأ الافتراضات بالتراكم؟
أرى قوة التصميم. وما زلت أراقب ما إذا كان BABY يحدّ من قوة الفاعلين تحت الضغط، لا على الورق فقط.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
لاحظت نموذج الثقة لدى Babylon من سؤال الحضانة أولاً: أي مشغّل يمكنه فعلاً نقل BTC؟
الإجابة الواضحة هي لا أحد من المجموعات الأربع. لكن هذا هو السطح فقط.
السلوك الخفي هو كيفية تقسيم Babylon للتأثير. تولّد مجموعة أدلة، وتتحقق مجموعة أخرى من الحالة، وتراقب مجموعة أخرى الإجراءات غير الصالحة، وتدعم مجموعة أخرى التنفيذ. لا تمتلك أي مجموعة الأصل، ومع ذلك تظل المجموعات الأربع مهمة تشغيلياً. الثقة لم تختفِ. بل تم تضييقها وفصلها وجعلها أسهل للطعن.
هذا التمييز مهم بالنسبة لـ BABY لأن مخاطر الحضانة ومخاطر التنفيذ ليست الشيء نفسه. استبدال وصيّ قوي واحد بأدوار أربع مُقيّدة يقلل احتمال أن تصبح الموافقة البشرية حدث خسارة. ومع ذلك، قد يفشل الكود.
يمكن أن تنحرف الأوركُل. قد تتعطل الشبكات.
بعض الاعتماد أمر طبيعي. النظام الحي يحتاج إلى فاعلين وبنية تحتية وتنسيق.
الاختبار الحقيقي هو الوعد التقني مقابل المرونة التشغيلية. هل يمكن الطعن في دليل غير صحيح قبل أن يغيّر الواقع الاقتصادي؟
هل يمكن أن يظل Babylon آمناً عندما تتأخر مجموعة من المشغّلين أو تُساء تهيئتها أو تتعطل عن العمل؟ ومن يلاحظ أولاً عندما تبدأ الافتراضات بالتراكم؟
أرى قوة التصميم. وما زلت أراقب ما إذا كان BABY يحدّ من قوة الفاعلين تحت الضغط، لا على الورق فقط.
@BabylonLabs_io #baby $BABY
الإجابة الواضحة هي لا أحد من المجموعات الأربع. لكن هذا هو السطح فقط.
السلوك الخفي هو كيفية تقسيم Babylon للتأثير. تولّد مجموعة أدلة، وتتحقق مجموعة أخرى من الحالة، وتراقب مجموعة أخرى الإجراءات غير الصالحة، وتدعم مجموعة أخرى التنفيذ. لا تمتلك أي مجموعة الأصل، ومع ذلك تظل المجموعات الأربع مهمة تشغيلياً. الثقة لم تختفِ. بل تم تضييقها وفصلها وجعلها أسهل للطعن.
هذا التمييز مهم بالنسبة لـ BABY لأن مخاطر الحضانة ومخاطر التنفيذ ليست الشيء نفسه. استبدال وصيّ قوي واحد بأدوار أربع مُقيّدة يقلل احتمال أن تصبح الموافقة البشرية حدث خسارة. ومع ذلك، قد يفشل الكود.
يمكن أن تنحرف الأوركُل. قد تتعطل الشبكات.
بعض الاعتماد أمر طبيعي. النظام الحي يحتاج إلى فاعلين وبنية تحتية وتنسيق.
الاختبار الحقيقي هو الوعد التقني مقابل المرونة التشغيلية. هل يمكن الطعن في دليل غير صحيح قبل أن يغيّر الواقع الاقتصادي؟
هل يمكن أن يظل Babylon آمناً عندما تتأخر مجموعة من المشغّلين أو تُساء تهيئتها أو تتعطل عن العمل؟ ومن يلاحظ أولاً عندما تبدأ الافتراضات بالتراكم؟
أرى قوة التصميم. وما زلت أراقب ما إذا كان BABY يحدّ من قوة الفاعلين تحت الضغط، لا على الورق فقط.
@BabylonLabs_io #baby $BABY
72
56
8.8k
·
--
تمّ التحقق
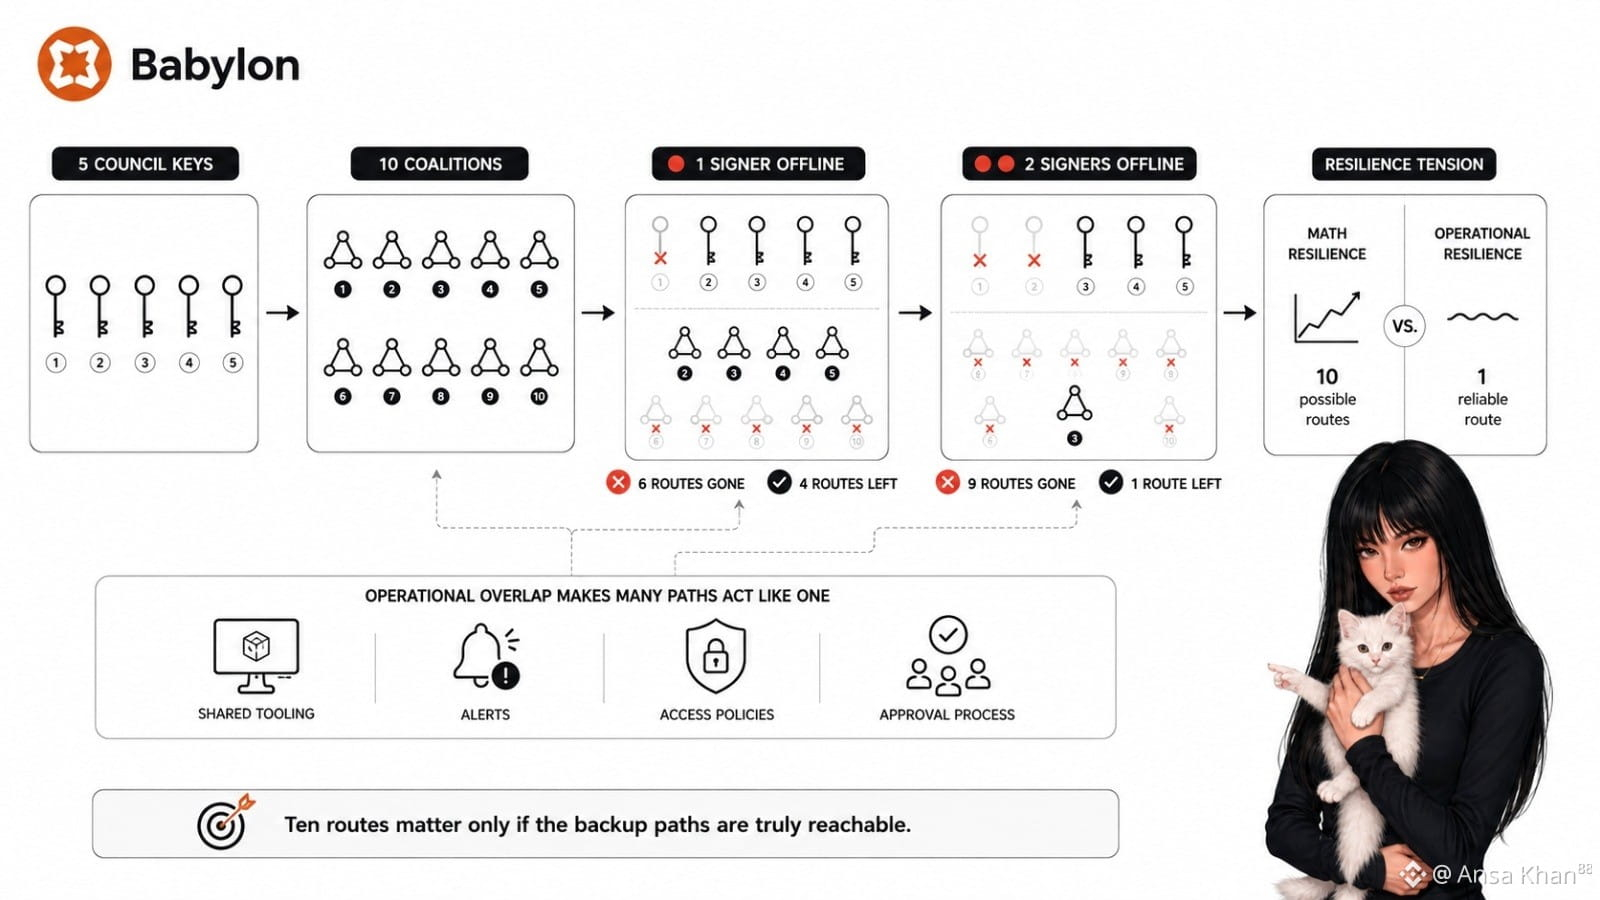
رأيتُ مجلس بابل بنمط «3 من 5» من رقم العنوان: عشر تحالفات توقيع. ثم أزلتُ مفتاحًا رئيسيًا واحدًا، واختفت ستة مسارات.
النقطة الواضحة هي أن النصاب ما زال يعمل. ما زال هناك أربع تركيبات. لكن هذه ليست المشكلة الحقيقية.
السلوك الخفي هو ما إذا كان مشغلو BABY قادرين على التبديل بين تلك المسارات الأربعة عندما يكون أحد المُوقّعين غير متصل. إذا كانت هي الأشياء نفسها: الأشخاص، والأدوات، والتنبيهات، وسياسات الوصول، أو عملية الموافقة التي تقف خلف كل تحالف، فقد تتصرف المسارات الرياضية العشرة ما زالت كمسار تشغيلي واحد.
يُحدِد مفتاحٌ غير متصل ثانٍ الصورة أكثر. تنهار التحالفات الأربع المتبقية إلى واحد. ما زالت بابل تعمل تقنيًا، نعم، لكن لم يعد هناك تنوع مسارات. يصبح أي فشل إضافي غير قابل للعكس.
شيء من التركّز أمر طبيعي. المجالس الصغيرة أسهل في التنسيق، ولا يمكن أن تكون عملية التوقيع الطارئة معقدة إلى ما لا نهاية.
الاختبار الحقيقي هو الصمود الرياضي مقابل الصمود التشغيلي.
هل تم تفويض التحالفات البديلة مسبقًا، واختبارها، وقابليتها للوصول تحت الضغط؟ هل يمكن لـ BABY تدوير الموقّعين قبل أن تتحول الحادثة إلى تجمّد حوكمي؟ أم يكتشف المشغّلون مسار النسخ الاحتياطي فقط عندما يحتاجون إليه بالفعل؟
لا أقرأ انقطاعًا واحدًا على أنه فشل في النظام. ومع ذلك، لا تهم مسارات بابل العشرة إلا إذا كانت مستقلة فعلًا قبل بدء الطوارئ.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
رأيتُ مجلس بابل بنمط «3 من 5» من رقم العنوان: عشر تحالفات توقيع. ثم أزلتُ مفتاحًا رئيسيًا واحدًا، واختفت ستة مسارات.
النقطة الواضحة هي أن النصاب ما زال يعمل. ما زال هناك أربع تركيبات. لكن هذه ليست المشكلة الحقيقية.
السلوك الخفي هو ما إذا كان مشغلو BABY قادرين على التبديل بين تلك المسارات الأربعة عندما يكون أحد المُوقّعين غير متصل. إذا كانت هي الأشياء نفسها: الأشخاص، والأدوات، والتنبيهات، وسياسات الوصول، أو عملية الموافقة التي تقف خلف كل تحالف، فقد تتصرف المسارات الرياضية العشرة ما زالت كمسار تشغيلي واحد.
يُحدِد مفتاحٌ غير متصل ثانٍ الصورة أكثر. تنهار التحالفات الأربع المتبقية إلى واحد. ما زالت بابل تعمل تقنيًا، نعم، لكن لم يعد هناك تنوع مسارات. يصبح أي فشل إضافي غير قابل للعكس.
شيء من التركّز أمر طبيعي. المجالس الصغيرة أسهل في التنسيق، ولا يمكن أن تكون عملية التوقيع الطارئة معقدة إلى ما لا نهاية.
الاختبار الحقيقي هو الصمود الرياضي مقابل الصمود التشغيلي.
هل تم تفويض التحالفات البديلة مسبقًا، واختبارها، وقابليتها للوصول تحت الضغط؟ هل يمكن لـ BABY تدوير الموقّعين قبل أن تتحول الحادثة إلى تجمّد حوكمي؟ أم يكتشف المشغّلون مسار النسخ الاحتياطي فقط عندما يحتاجون إليه بالفعل؟
لا أقرأ انقطاعًا واحدًا على أنه فشل في النظام. ومع ذلك، لا تهم مسارات بابل العشرة إلا إذا كانت مستقلة فعلًا قبل بدء الطوارئ.
@BabylonLabs_io #baby $BABY
النقطة الواضحة هي أن النصاب ما زال يعمل. ما زال هناك أربع تركيبات. لكن هذه ليست المشكلة الحقيقية.
السلوك الخفي هو ما إذا كان مشغلو BABY قادرين على التبديل بين تلك المسارات الأربعة عندما يكون أحد المُوقّعين غير متصل. إذا كانت هي الأشياء نفسها: الأشخاص، والأدوات، والتنبيهات، وسياسات الوصول، أو عملية الموافقة التي تقف خلف كل تحالف، فقد تتصرف المسارات الرياضية العشرة ما زالت كمسار تشغيلي واحد.
يُحدِد مفتاحٌ غير متصل ثانٍ الصورة أكثر. تنهار التحالفات الأربع المتبقية إلى واحد. ما زالت بابل تعمل تقنيًا، نعم، لكن لم يعد هناك تنوع مسارات. يصبح أي فشل إضافي غير قابل للعكس.
شيء من التركّز أمر طبيعي. المجالس الصغيرة أسهل في التنسيق، ولا يمكن أن تكون عملية التوقيع الطارئة معقدة إلى ما لا نهاية.
الاختبار الحقيقي هو الصمود الرياضي مقابل الصمود التشغيلي.
هل تم تفويض التحالفات البديلة مسبقًا، واختبارها، وقابليتها للوصول تحت الضغط؟ هل يمكن لـ BABY تدوير الموقّعين قبل أن تتحول الحادثة إلى تجمّد حوكمي؟ أم يكتشف المشغّلون مسار النسخ الاحتياطي فقط عندما يحتاجون إليه بالفعل؟
لا أقرأ انقطاعًا واحدًا على أنه فشل في النظام. ومع ذلك، لا تهم مسارات بابل العشرة إلا إذا كانت مستقلة فعلًا قبل بدء الطوارئ.
@BabylonLabs_io #baby $BABY
26
26
4.3k
·
--
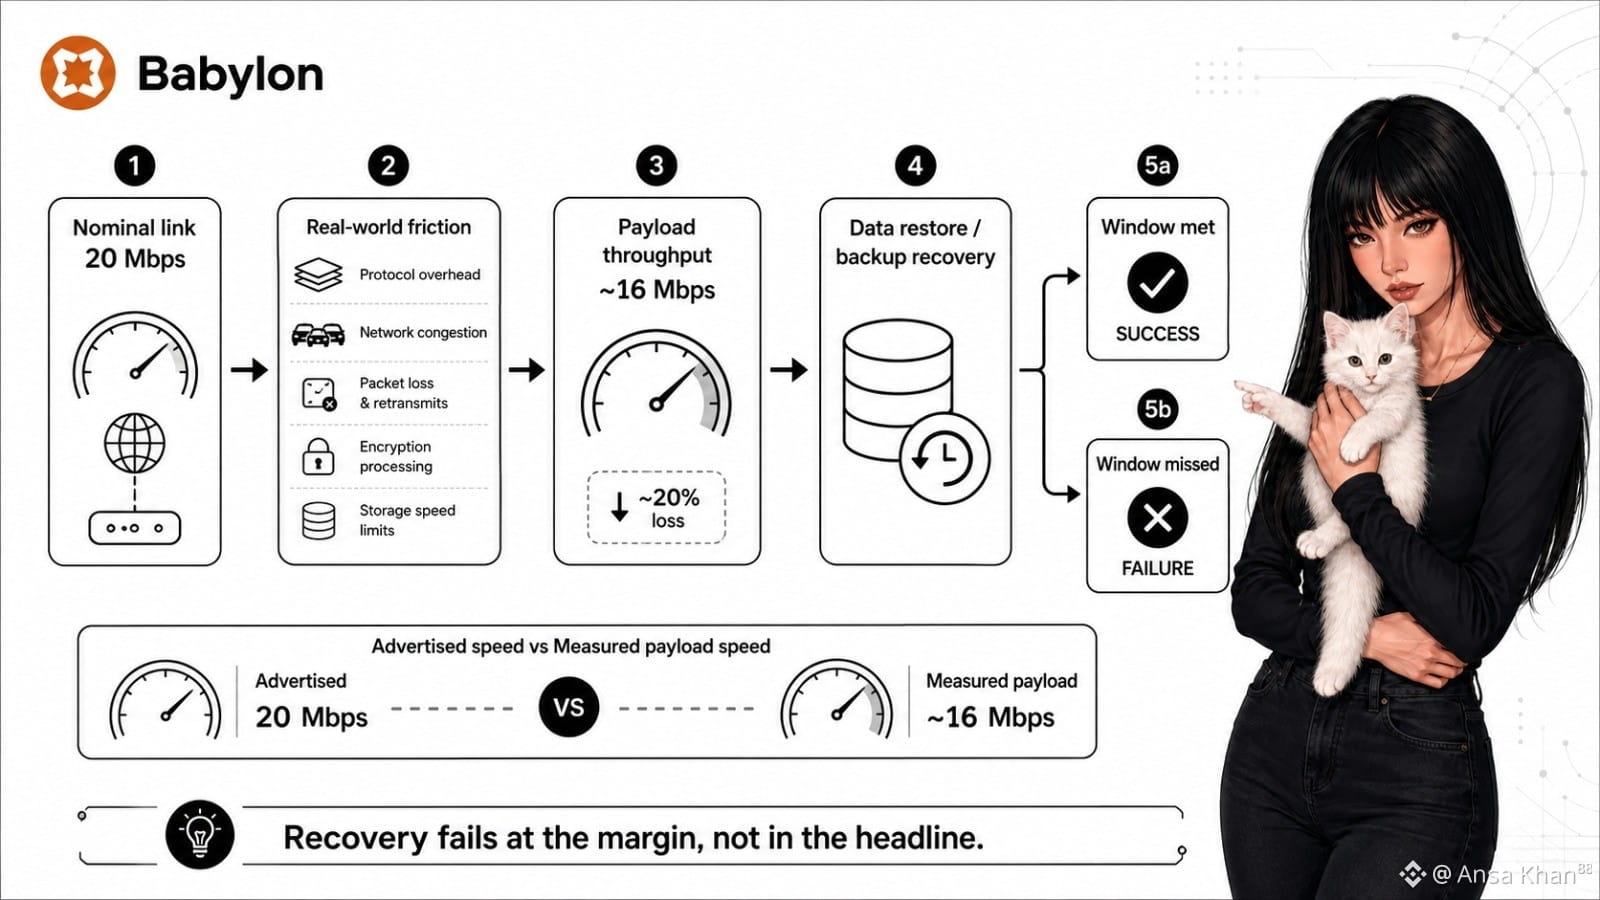
لاحظتُ أولاً مخاطر تعافي بابل أثناء توقيت عملية نسخ احتياطي عبر اتصال اسمي قدره 20 ميجابت في الثانية.
اللفتة الواضحة هي أن 20 ميجابت تبدو مناسبة. لكن عرض النطاق في العناوين ضعيف. بمجرد أن تدخل نفقات البروتوكول، والازدحام، وفقد الحزم، والتشفير، وسرعة التخزين في المسار، فإن خفضًا بنسبة 20% يترك فقط حوالي 16 ميجابت في الثانية كإجمالي إنتاجية حمل فعلي.
وهذا يغيّر السلوك.
قد تبدو BABY متينة على الورق، لكن على المشغّلين ما زالوا استعادة البيانات داخل نافذة زمنية ثابتة. هل يختبرون فعليًا سرعة التعافي أم يكتفون بتسجيل خطة الإنترنت؟ هل يمكن للنظام تحمل مسار أبطأ، أو وصلة مزدحمة، أو إعادة محاولة بعد فشل؟
بعض خسارة الكفاءة أمر طبيعي. لا تعمل أي شبكة دائمًا بأقصى ما تُعلن عنه.
الاختبار الحقيقي هو المفاضلة بين الوعد التقني وتجربة المشغّل. لا ينجح بابل إلا إذا كانت افتراضات التعافي تستخدم إنتاجية الحمل المقاسة، لا معدلات الخدمة المثالية. وإلا فقد تفشل البروتوكولات في اللحاق بنافذتها دون أي فشل واضح في العتاد. يعمل الاتصال، لكنه ليس سريعًا بما يكفي.
لا أعتبر قراءة 20 ميجابت في الثانية مستحيلة. ومع ذلك، تعتمد متانة BABY على ما إذا كان بابل يصمّم لمواجهة احتكاك الشبكات المعتاد بدلًا من ظروف نظيفة بشكل غير عادي.
هذه هي النقطة التي أظل أراقبها، لأن التعافي يفشل عند الحافة، لا في العنوان.
@babylonlabs_io #baby $BABY
لاحظتُ أولاً مخاطر تعافي بابل أثناء توقيت عملية نسخ احتياطي عبر اتصال اسمي قدره 20 ميجابت في الثانية.
اللفتة الواضحة هي أن 20 ميجابت تبدو مناسبة. لكن عرض النطاق في العناوين ضعيف. بمجرد أن تدخل نفقات البروتوكول، والازدحام، وفقد الحزم، والتشفير، وسرعة التخزين في المسار، فإن خفضًا بنسبة 20% يترك فقط حوالي 16 ميجابت في الثانية كإجمالي إنتاجية حمل فعلي.
وهذا يغيّر السلوك.
قد تبدو BABY متينة على الورق، لكن على المشغّلين ما زالوا استعادة البيانات داخل نافذة زمنية ثابتة. هل يختبرون فعليًا سرعة التعافي أم يكتفون بتسجيل خطة الإنترنت؟ هل يمكن للنظام تحمل مسار أبطأ، أو وصلة مزدحمة، أو إعادة محاولة بعد فشل؟
بعض خسارة الكفاءة أمر طبيعي. لا تعمل أي شبكة دائمًا بأقصى ما تُعلن عنه.
الاختبار الحقيقي هو المفاضلة بين الوعد التقني وتجربة المشغّل. لا ينجح بابل إلا إذا كانت افتراضات التعافي تستخدم إنتاجية الحمل المقاسة، لا معدلات الخدمة المثالية. وإلا فقد تفشل البروتوكولات في اللحاق بنافذتها دون أي فشل واضح في العتاد. يعمل الاتصال، لكنه ليس سريعًا بما يكفي.
لا أعتبر قراءة 20 ميجابت في الثانية مستحيلة. ومع ذلك، تعتمد متانة BABY على ما إذا كان بابل يصمّم لمواجهة احتكاك الشبكات المعتاد بدلًا من ظروف نظيفة بشكل غير عادي.
هذه هي النقطة التي أظل أراقبها، لأن التعافي يفشل عند الحافة، لا في العنوان.
@BabylonLabs_io #baby $BABY
اللفتة الواضحة هي أن 20 ميجابت تبدو مناسبة. لكن عرض النطاق في العناوين ضعيف. بمجرد أن تدخل نفقات البروتوكول، والازدحام، وفقد الحزم، والتشفير، وسرعة التخزين في المسار، فإن خفضًا بنسبة 20% يترك فقط حوالي 16 ميجابت في الثانية كإجمالي إنتاجية حمل فعلي.
وهذا يغيّر السلوك.
قد تبدو BABY متينة على الورق، لكن على المشغّلين ما زالوا استعادة البيانات داخل نافذة زمنية ثابتة. هل يختبرون فعليًا سرعة التعافي أم يكتفون بتسجيل خطة الإنترنت؟ هل يمكن للنظام تحمل مسار أبطأ، أو وصلة مزدحمة، أو إعادة محاولة بعد فشل؟
بعض خسارة الكفاءة أمر طبيعي. لا تعمل أي شبكة دائمًا بأقصى ما تُعلن عنه.
الاختبار الحقيقي هو المفاضلة بين الوعد التقني وتجربة المشغّل. لا ينجح بابل إلا إذا كانت افتراضات التعافي تستخدم إنتاجية الحمل المقاسة، لا معدلات الخدمة المثالية. وإلا فقد تفشل البروتوكولات في اللحاق بنافذتها دون أي فشل واضح في العتاد. يعمل الاتصال، لكنه ليس سريعًا بما يكفي.
لا أعتبر قراءة 20 ميجابت في الثانية مستحيلة. ومع ذلك، تعتمد متانة BABY على ما إذا كان بابل يصمّم لمواجهة احتكاك الشبكات المعتاد بدلًا من ظروف نظيفة بشكل غير عادي.
هذه هي النقطة التي أظل أراقبها، لأن التعافي يفشل عند الحافة، لا في العنوان.
@BabylonLabs_io #baby $BABY
53
40
3.5k
·
--
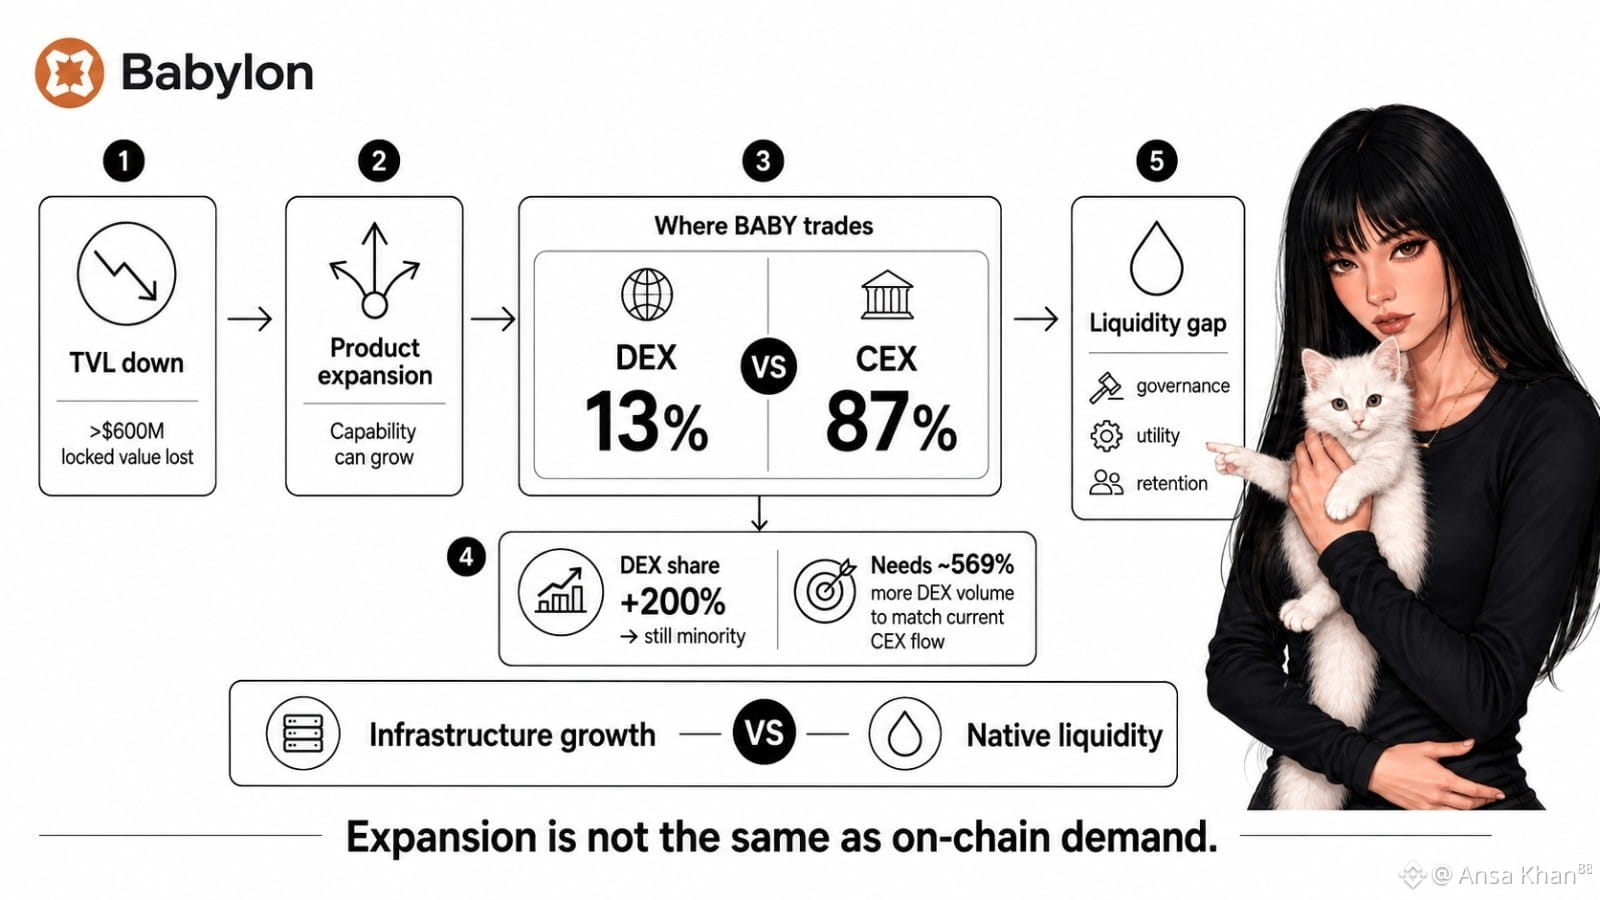
لاحظتُ مشكلة سيولة بابل بعد وضع القيمة المُقفلَة بجانب مسارات التداول الفعلية الخاصة بالرمز.
النقطة الواضحة هي أن خسارة أكثر من 600 مليون دولار من القيمة المُقفلَة تبدو مثيرة للقلق. لكن هذا الرقم وحده ضعيف. يمكن أن تستمر توسعات المنتج بينما ينكمش إجمالي القيمة المُستَخدمة (TVL)، لأن القدرة التقنية ليست طلبًا فوريًا.
الإشارة الأصعب تكمن في مكان حدوث اكتشاف سعر BABY.
تتعامل الـDEXs فقط مع حوالي 13% من حجم BABY، بينما تتحكم المنصات المركزية في النسبة المتبقية وهي 87%. حتى لو ارتفعت حصة DEX بنسبة 200% فلن يزال معظم النشاط على المسارات المركزية. إن مطابقة التدفق الحالي لدى الجهات المركزية سيتطلب تقريبًا 569% حجمًا إضافيًا من DEX، بافتراض عدم انخفاض نشاط CEX.
بعض الضعف هنا أمر طبيعي. غالبًا ما تتطور السيولة على السلسلة (on-chain) ببطء أكثر من عمليات الإطلاق والتكاملات وإعلانات المنتج.
لكن ما هو الاختبار الحقيقي؟ هل يمكن لبابل تحويل استخدام البروتوكول إلى سيولة محلية أعمق، أم سيظل الرمز معتمدًا على دفاتر أوامر خارجية بينما يتوسع النظام البيئي في مكان آخر؟
الأمر مهم لأن الحوكمة والمنفعة والاحتفاظ بالمستخدمين تصبح أصعب في أن تكون جديرة بالثقة عندما تكون السوق الرئيسية للرمز خارج النظام الذي من المفترض أن يدعمه.
لا أقرأ التقلص على أنه فشل. ومع ذلك، فإن قوة البنية التحتية دون طلب على السلسلة تُعد فجوة لم تُغلقها بابل بعد.
{future}(BABYUSDT)
@babylonlabs_io $BABY #baby
لاحظتُ مشكلة سيولة بابل بعد وضع القيمة المُقفلَة بجانب مسارات التداول الفعلية الخاصة بالرمز.
النقطة الواضحة هي أن خسارة أكثر من 600 مليون دولار من القيمة المُقفلَة تبدو مثيرة للقلق. لكن هذا الرقم وحده ضعيف. يمكن أن تستمر توسعات المنتج بينما ينكمش إجمالي القيمة المُستَخدمة (TVL)، لأن القدرة التقنية ليست طلبًا فوريًا.
الإشارة الأصعب تكمن في مكان حدوث اكتشاف سعر BABY.
تتعامل الـDEXs فقط مع حوالي 13% من حجم BABY، بينما تتحكم المنصات المركزية في النسبة المتبقية وهي 87%. حتى لو ارتفعت حصة DEX بنسبة 200% فلن يزال معظم النشاط على المسارات المركزية. إن مطابقة التدفق الحالي لدى الجهات المركزية سيتطلب تقريبًا 569% حجمًا إضافيًا من DEX، بافتراض عدم انخفاض نشاط CEX.
بعض الضعف هنا أمر طبيعي. غالبًا ما تتطور السيولة على السلسلة (on-chain) ببطء أكثر من عمليات الإطلاق والتكاملات وإعلانات المنتج.
لكن ما هو الاختبار الحقيقي؟ هل يمكن لبابل تحويل استخدام البروتوكول إلى سيولة محلية أعمق، أم سيظل الرمز معتمدًا على دفاتر أوامر خارجية بينما يتوسع النظام البيئي في مكان آخر؟
الأمر مهم لأن الحوكمة والمنفعة والاحتفاظ بالمستخدمين تصبح أصعب في أن تكون جديرة بالثقة عندما تكون السوق الرئيسية للرمز خارج النظام الذي من المفترض أن يدعمه.
لا أقرأ التقلص على أنه فشل. ومع ذلك، فإن قوة البنية التحتية دون طلب على السلسلة تُعد فجوة لم تُغلقها بابل بعد.
@BabylonLabs_io $BABY #baby
النقطة الواضحة هي أن خسارة أكثر من 600 مليون دولار من القيمة المُقفلَة تبدو مثيرة للقلق. لكن هذا الرقم وحده ضعيف. يمكن أن تستمر توسعات المنتج بينما ينكمش إجمالي القيمة المُستَخدمة (TVL)، لأن القدرة التقنية ليست طلبًا فوريًا.
الإشارة الأصعب تكمن في مكان حدوث اكتشاف سعر BABY.
تتعامل الـDEXs فقط مع حوالي 13% من حجم BABY، بينما تتحكم المنصات المركزية في النسبة المتبقية وهي 87%. حتى لو ارتفعت حصة DEX بنسبة 200% فلن يزال معظم النشاط على المسارات المركزية. إن مطابقة التدفق الحالي لدى الجهات المركزية سيتطلب تقريبًا 569% حجمًا إضافيًا من DEX، بافتراض عدم انخفاض نشاط CEX.
بعض الضعف هنا أمر طبيعي. غالبًا ما تتطور السيولة على السلسلة (on-chain) ببطء أكثر من عمليات الإطلاق والتكاملات وإعلانات المنتج.
لكن ما هو الاختبار الحقيقي؟ هل يمكن لبابل تحويل استخدام البروتوكول إلى سيولة محلية أعمق، أم سيظل الرمز معتمدًا على دفاتر أوامر خارجية بينما يتوسع النظام البيئي في مكان آخر؟
الأمر مهم لأن الحوكمة والمنفعة والاحتفاظ بالمستخدمين تصبح أصعب في أن تكون جديرة بالثقة عندما تكون السوق الرئيسية للرمز خارج النظام الذي من المفترض أن يدعمه.
لا أقرأ التقلص على أنه فشل. ومع ذلك، فإن قوة البنية التحتية دون طلب على السلسلة تُعد فجوة لم تُغلقها بابل بعد.
@BabylonLabs_io $BABY #baby
92
43
15.7k
·
--
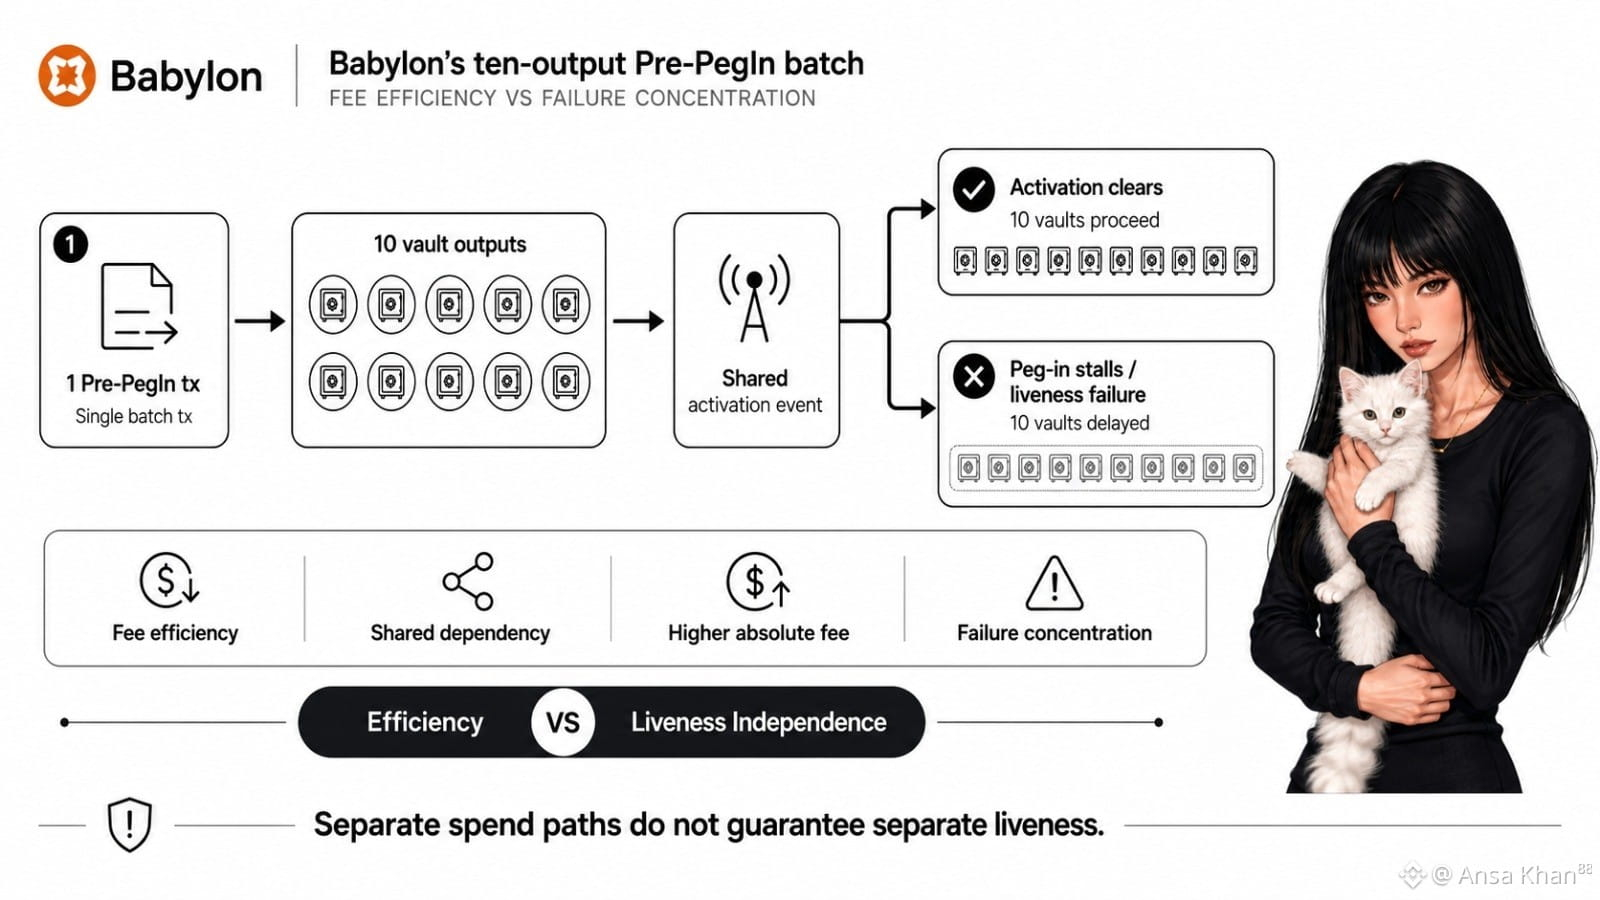
رأيت حزمة ما قبل الإقحام (Pre-PegIn) ذات المخرجات العشرة في بابل أولاً من منظور كفاءة الرسوم. معاملة واحدة تحمل عشرة مخرجات لِفاحات بدت أنظف وأرخص وأسهل في التوسّع.
كان هذا هو القراءة الواضحة، على الأرجح هي الأضعف.
تبدو المشكلة الحقيقية بعد البث. قد يحتفظ كل خرج بمسار إنفاقه الخاص من بيتكوين، لكن العشرة جميعها لا تزال تعتمد على حدث تفعيل واحد يتم حله/تأكيده في الوقت المناسب. إذا تعثّر هذا الإقحام، فلن تواجه BABY تأخر فتحة واحدة فقط. قد تواجه عشرة مستخدمين ينتظرون خلف فشل الحيوية نفسه.
تبعيات مشتركة ما هو طبيعي. وُجدت المعالجة على دفعات لأن تكرار تكاليف الإدخال عشر مرات يهدر حيزًا في الكتلة ويرفع تكلفة كل فتحة. الكفاءة حقيقية.
لكن الاختبار هو السلوك في ظل التأخير. هل يستطيع بابل عزل عملية الاسترداد لكل خرج على حدة، أم أن مشكلة على مستوى المعاملة الواحدة تُمسك كامل الدفعة معًا؟ من يتجاوب عندما يبدأ الموعد النهائي في الانكماش؟ وهل تجعل الرسوم المطلقة الأكبر المرتبطة بمعاملة واحدة إعادة البث أكثر إيلامًا؟
هذه مفاضلة بين كفاءة الرسوم وتركيز الأعطال.
تنجح BABY إذا قلّلت المعالجة على دفعات تكلفة الدخول دون تحويل خطأ تشغيلي واحد إلى طابور من عشرة فتحات. ما زلت أراقب نقطة واحدة غير مريحة: مسارات إنفاق منفصلة لا تضمن حيوية منفصلة.
قد يوفر بابل مساحة هنا. السؤال الأصعب هو ما إذا كان يحافظ على الاستقلال.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
رأيت حزمة ما قبل الإقحام (Pre-PegIn) ذات المخرجات العشرة في بابل أولاً من منظور كفاءة الرسوم. معاملة واحدة تحمل عشرة مخرجات لِفاحات بدت أنظف وأرخص وأسهل في التوسّع.
كان هذا هو القراءة الواضحة، على الأرجح هي الأضعف.
تبدو المشكلة الحقيقية بعد البث. قد يحتفظ كل خرج بمسار إنفاقه الخاص من بيتكوين، لكن العشرة جميعها لا تزال تعتمد على حدث تفعيل واحد يتم حله/تأكيده في الوقت المناسب. إذا تعثّر هذا الإقحام، فلن تواجه BABY تأخر فتحة واحدة فقط. قد تواجه عشرة مستخدمين ينتظرون خلف فشل الحيوية نفسه.
تبعيات مشتركة ما هو طبيعي. وُجدت المعالجة على دفعات لأن تكرار تكاليف الإدخال عشر مرات يهدر حيزًا في الكتلة ويرفع تكلفة كل فتحة. الكفاءة حقيقية.
لكن الاختبار هو السلوك في ظل التأخير. هل يستطيع بابل عزل عملية الاسترداد لكل خرج على حدة، أم أن مشكلة على مستوى المعاملة الواحدة تُمسك كامل الدفعة معًا؟ من يتجاوب عندما يبدأ الموعد النهائي في الانكماش؟ وهل تجعل الرسوم المطلقة الأكبر المرتبطة بمعاملة واحدة إعادة البث أكثر إيلامًا؟
هذه مفاضلة بين كفاءة الرسوم وتركيز الأعطال.
تنجح BABY إذا قلّلت المعالجة على دفعات تكلفة الدخول دون تحويل خطأ تشغيلي واحد إلى طابور من عشرة فتحات. ما زلت أراقب نقطة واحدة غير مريحة: مسارات إنفاق منفصلة لا تضمن حيوية منفصلة.
قد يوفر بابل مساحة هنا. السؤال الأصعب هو ما إذا كان يحافظ على الاستقلال.
@BabylonLabs_io #baby $BABY
كان هذا هو القراءة الواضحة، على الأرجح هي الأضعف.
تبدو المشكلة الحقيقية بعد البث. قد يحتفظ كل خرج بمسار إنفاقه الخاص من بيتكوين، لكن العشرة جميعها لا تزال تعتمد على حدث تفعيل واحد يتم حله/تأكيده في الوقت المناسب. إذا تعثّر هذا الإقحام، فلن تواجه BABY تأخر فتحة واحدة فقط. قد تواجه عشرة مستخدمين ينتظرون خلف فشل الحيوية نفسه.
تبعيات مشتركة ما هو طبيعي. وُجدت المعالجة على دفعات لأن تكرار تكاليف الإدخال عشر مرات يهدر حيزًا في الكتلة ويرفع تكلفة كل فتحة. الكفاءة حقيقية.
لكن الاختبار هو السلوك في ظل التأخير. هل يستطيع بابل عزل عملية الاسترداد لكل خرج على حدة، أم أن مشكلة على مستوى المعاملة الواحدة تُمسك كامل الدفعة معًا؟ من يتجاوب عندما يبدأ الموعد النهائي في الانكماش؟ وهل تجعل الرسوم المطلقة الأكبر المرتبطة بمعاملة واحدة إعادة البث أكثر إيلامًا؟
هذه مفاضلة بين كفاءة الرسوم وتركيز الأعطال.
تنجح BABY إذا قلّلت المعالجة على دفعات تكلفة الدخول دون تحويل خطأ تشغيلي واحد إلى طابور من عشرة فتحات. ما زلت أراقب نقطة واحدة غير مريحة: مسارات إنفاق منفصلة لا تضمن حيوية منفصلة.
قد يوفر بابل مساحة هنا. السؤال الأصعب هو ما إذا كان يحافظ على الاستقلال.
@BabylonLabs_io #baby $BABY
68
54
10.9k
·
--
صحيح جزئيًا
رأيي الأول في تصميم تصفية بابل من ناحية رسوم الأساس الصفري (zero-basis-point fee). بدا الأمر ودودًا للمقترض ومُنظّمًا بشكل غير معتاد.
لكن هذا هو المقياس الواضح، وهو يخفي عملية التحويل.
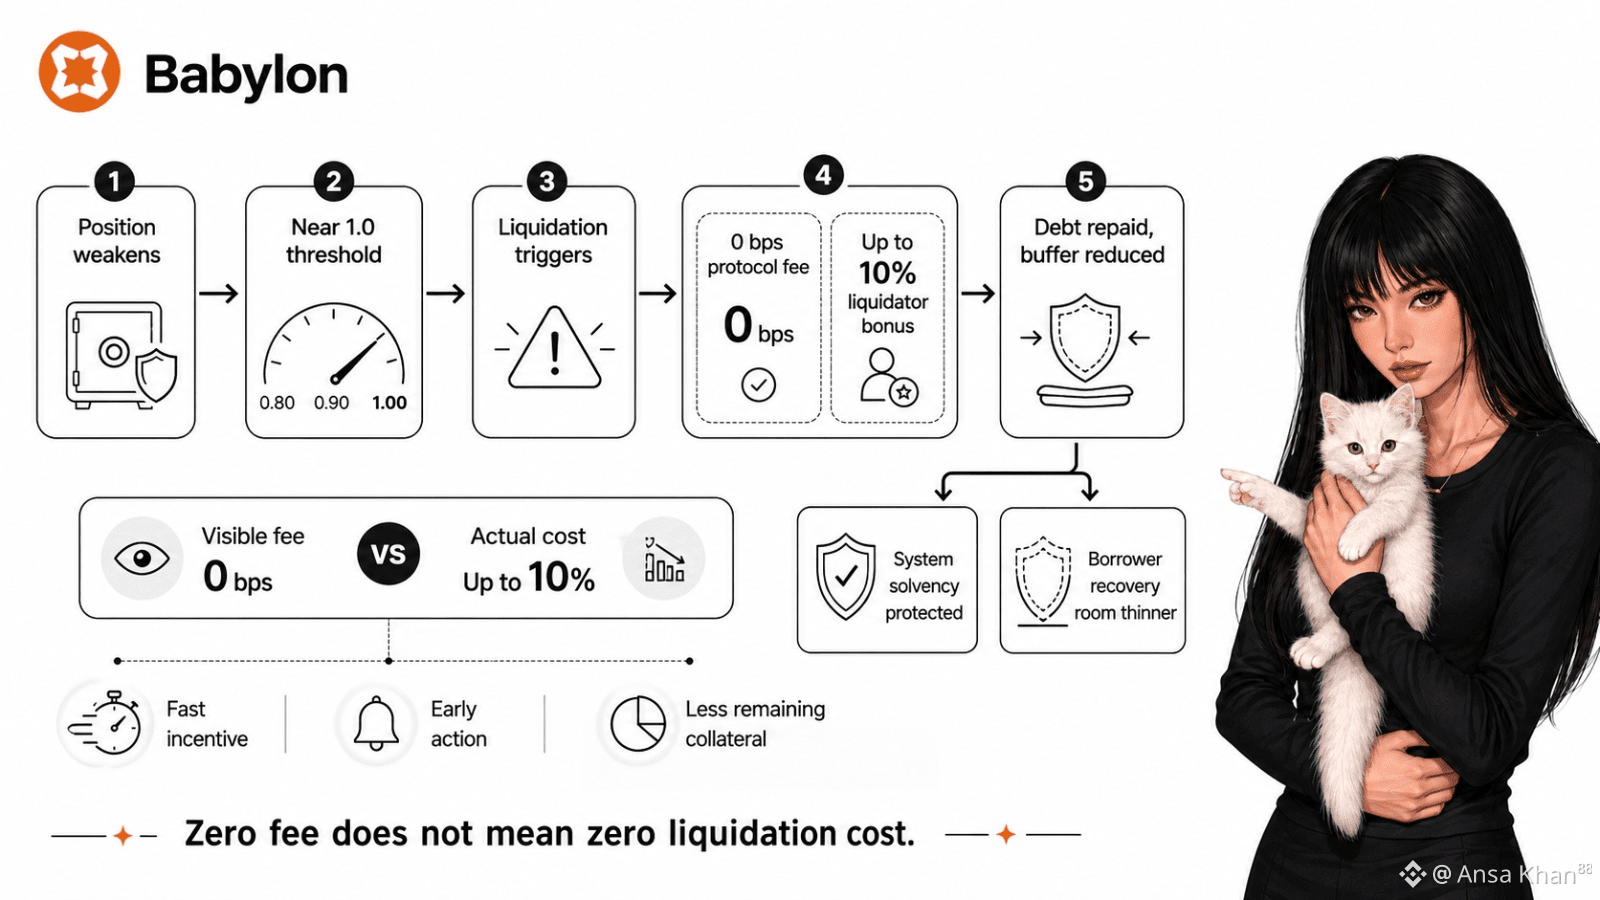
قد يدفع المقترض بدون أي رسوم بروتوكول، ومع ذلك لا يزال تَسَرُّب القيمة خارج المركز يحدث عبر مكافأة المُصفّي. عند عتبة 1.0 تقريبًا، يمكن لبابل تطبيق الحافز الكامل بنسبة 10% بدل الانتظار حتى يحدث عجز أعمق. لذا فإن «الرسوم الصفرية» ليست تكلفةً صفرية. إنها وضوح الرسوم مقابل الخسارة الاقتصادية الفعلية.
هذا التبادل مفهوم. يحتاج المُصفّون إلى حوافز كافية للتحرك بسرعة عندما تكون تغطية الضمانات ضعيفة ويكون التوقيت مهمًا. قد تترك الحوافز الضعيفة ديونًا معدومة في مكانها لفترة أطول. بعض التكلفة أمر طبيعي.
ومع ذلك، السلوك أهم من التسمية. هل يحمي BABY الملاءة من خلال التصرف في وقت مبكر، أم أن مكافأة 10% تستهلك قدرًا كبيرًا من الضمانات قبل أن يحصل المقترض على مساحة تعافٍ ذات معنى؟ بعد سداد الدين وتكاليف الحوافز، كم تبقى فعليًا من هامش أمان؟
سيلاحظ معظم الناس ما إذا كانت التصفية تُزيل الدين. أنا أراقب ما يتبقى بعد ذلك.
تنجح بابل إذا حافظت التصفية المبكرة على قوة النظام دون أن تجعل المقترضين يتحملون عقوبة مخفية متخفية تحت رسوم بروتوكول صفرية. شكي بسيط: خط رسوم نظيف قد يزال ينتج نتيجة مستخدم قاسية.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
رأيي الأول في تصميم تصفية بابل من ناحية رسوم الأساس الصفري (zero-basis-point fee). بدا الأمر ودودًا للمقترض ومُنظّمًا بشكل غير معتاد.
لكن هذا هو المقياس الواضح، وهو يخفي عملية التحويل.
قد يدفع المقترض بدون أي رسوم بروتوكول، ومع ذلك لا يزال تَسَرُّب القيمة خارج المركز يحدث عبر مكافأة المُصفّي. عند عتبة 1.0 تقريبًا، يمكن لبابل تطبيق الحافز الكامل بنسبة 10% بدل الانتظار حتى يحدث عجز أعمق. لذا فإن «الرسوم الصفرية» ليست تكلفةً صفرية. إنها وضوح الرسوم مقابل الخسارة الاقتصادية الفعلية.
هذا التبادل مفهوم. يحتاج المُصفّون إلى حوافز كافية للتحرك بسرعة عندما تكون تغطية الضمانات ضعيفة ويكون التوقيت مهمًا. قد تترك الحوافز الضعيفة ديونًا معدومة في مكانها لفترة أطول. بعض التكلفة أمر طبيعي.
ومع ذلك، السلوك أهم من التسمية. هل يحمي BABY الملاءة من خلال التصرف في وقت مبكر، أم أن مكافأة 10% تستهلك قدرًا كبيرًا من الضمانات قبل أن يحصل المقترض على مساحة تعافٍ ذات معنى؟ بعد سداد الدين وتكاليف الحوافز، كم تبقى فعليًا من هامش أمان؟
سيلاحظ معظم الناس ما إذا كانت التصفية تُزيل الدين. أنا أراقب ما يتبقى بعد ذلك.
تنجح بابل إذا حافظت التصفية المبكرة على قوة النظام دون أن تجعل المقترضين يتحملون عقوبة مخفية متخفية تحت رسوم بروتوكول صفرية. شكي بسيط: خط رسوم نظيف قد يزال ينتج نتيجة مستخدم قاسية.
@BabylonLabs_io #baby $BABY
لكن هذا هو المقياس الواضح، وهو يخفي عملية التحويل.
قد يدفع المقترض بدون أي رسوم بروتوكول، ومع ذلك لا يزال تَسَرُّب القيمة خارج المركز يحدث عبر مكافأة المُصفّي. عند عتبة 1.0 تقريبًا، يمكن لبابل تطبيق الحافز الكامل بنسبة 10% بدل الانتظار حتى يحدث عجز أعمق. لذا فإن «الرسوم الصفرية» ليست تكلفةً صفرية. إنها وضوح الرسوم مقابل الخسارة الاقتصادية الفعلية.
هذا التبادل مفهوم. يحتاج المُصفّون إلى حوافز كافية للتحرك بسرعة عندما تكون تغطية الضمانات ضعيفة ويكون التوقيت مهمًا. قد تترك الحوافز الضعيفة ديونًا معدومة في مكانها لفترة أطول. بعض التكلفة أمر طبيعي.
ومع ذلك، السلوك أهم من التسمية. هل يحمي BABY الملاءة من خلال التصرف في وقت مبكر، أم أن مكافأة 10% تستهلك قدرًا كبيرًا من الضمانات قبل أن يحصل المقترض على مساحة تعافٍ ذات معنى؟ بعد سداد الدين وتكاليف الحوافز، كم تبقى فعليًا من هامش أمان؟
سيلاحظ معظم الناس ما إذا كانت التصفية تُزيل الدين. أنا أراقب ما يتبقى بعد ذلك.
تنجح بابل إذا حافظت التصفية المبكرة على قوة النظام دون أن تجعل المقترضين يتحملون عقوبة مخفية متخفية تحت رسوم بروتوكول صفرية. شكي بسيط: خط رسوم نظيف قد يزال ينتج نتيجة مستخدم قاسية.
@BabylonLabs_io #baby $BABY
59
41
5.9k
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
HotCPIDecemberHikePriced
5,446 مشاهدات
262 يقومون بالنقاش
متابعة السوق لمؤشر أسعار المستهلك | ارتفاع المؤشر في الولايات المتحدة بنسبة 0.4% في أكتوبر، متجاوزًا التوقعات البالغة 0.3%
Binance News
·10 إعجاب
·14.3k مشاهدات
AnthropicRejectsIPODelayValuationinQuestion
135,306 مشاهدات
1,267 يقومون بالنقاش
NvidiaInvestigatesAfterHuang’sAffairApology
381,639 مشاهدات
2,743 يقومون بالنقاش