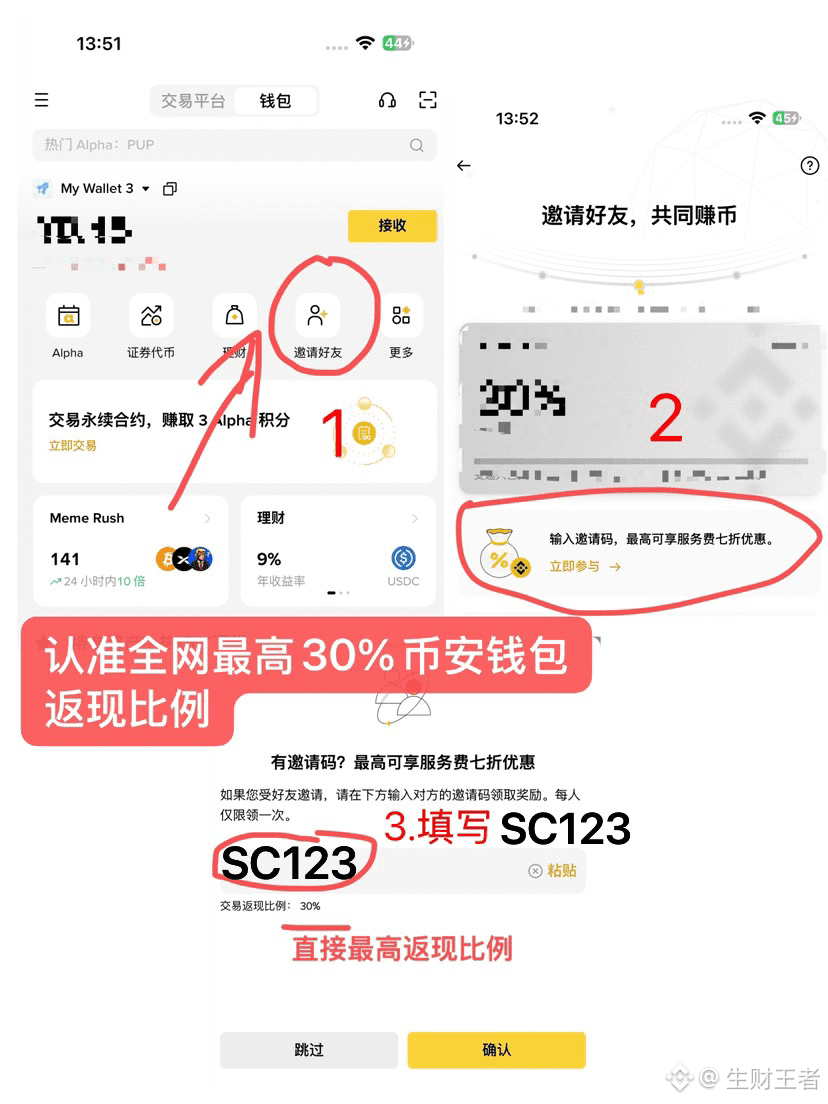
محفظة بنانس WEB3 لملء رمز الدعوة SC123 احصل على كلمة سر الثروة 🚀 إنها مسألة ربط في دقيقة واحدة! بالإضافة إلى الحصول على كلمة سر الثروة في أسرع وقت، يمكنك أيضًا توفير رسوم المعاملات 👍 الذين يملأونها تذكروا إخباري، وفي المستقبل ستستفيدون من معاملة VIP 🎉 #meme板块关注热点 🚀 $SPCX
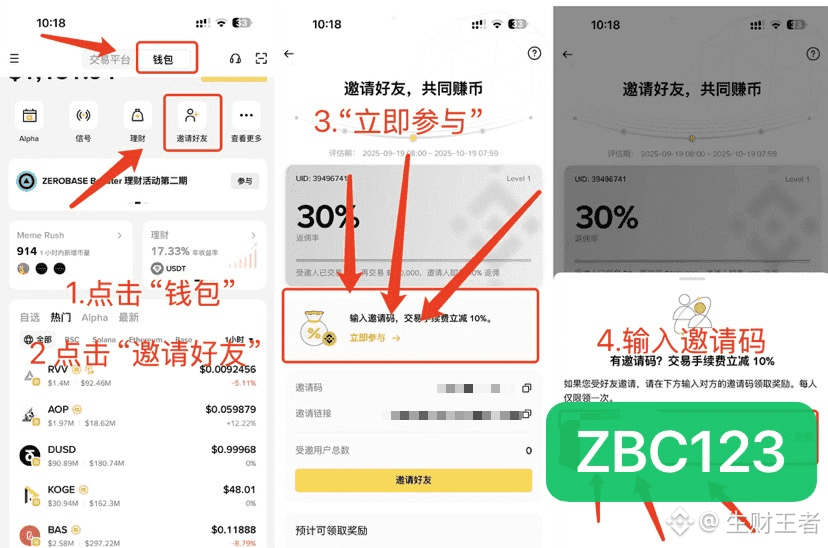
حشو رمز دعوة في محفظة بنانس WEB3 ZBC123 للحصول على مفتاح الثروة🚀 موضوع الربط خلال دقيقة واحدة! بالإضافة إلى الحصول على مفتاح الثروة في الوقت المناسب، يمكنك أيضًا توفير رسوم المعاملات 👍 بعد أن تقوم بالملء، أخبرني—ستحصلون لاحقًا على معاملة VIP🎉
شاهد الخطوات في الصورة ⚠️ تعالوا نتمتع سويًا بـ #币安人生 $币安人生
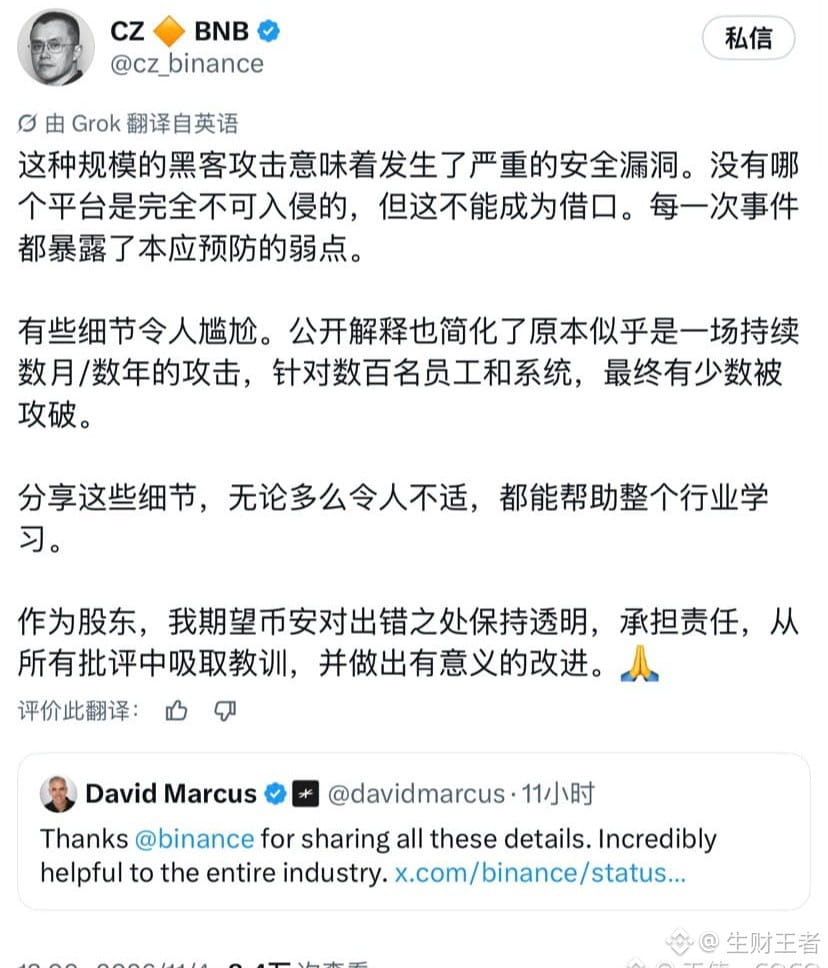
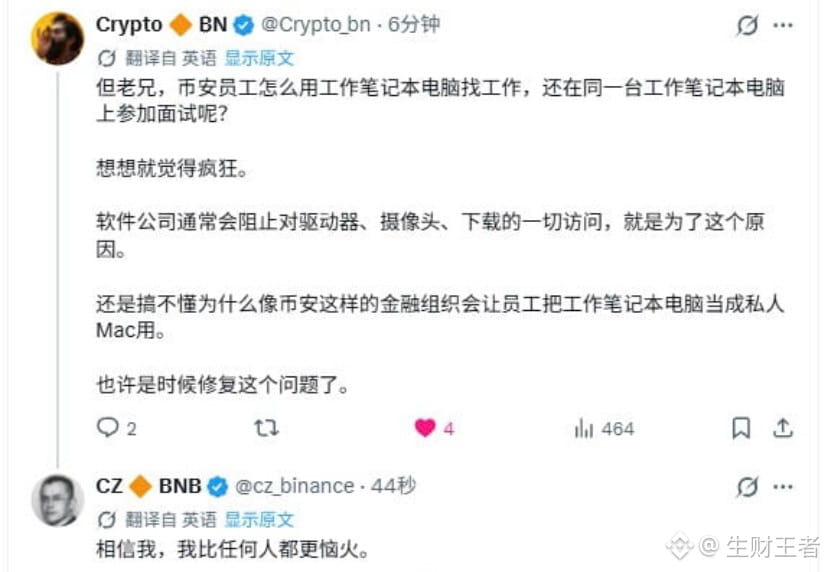
أثار تقرير التحقيق الأمني في منصة Binance نقاشًا واسعًا: ما يبعث على القلق حقًا ليس مجرد نقر موظف عن طريق الخطأ على رابط خبيث، بل احتمال أن يتمكن المهاجم، بعد اختراق نقطة نهاية واحدة، من مواصلة التوسع عبر سلسلة الصلاحيات الداخلية. لم يكن الهجوم الوارد في التقرير بدائيًا: أدوات شائعة جرى التلاعب بمثبتاتها، ودعوات توظيف تبدو رسمية، ومقابلات عبر الفيديو مع أشخاص حقيقيين، وحسابات على شبكات التواصل تبدو واقعية للغاية؛ وكل ذلك يخفف من حذر الضحايا. وبمجرد تنزيل الملف الخبيث، قد يتمكن المهاجم من التحرك أفقيًا عبر الاستعانة بالأدوات المصرح بها وبيانات الاعتماد وبيئات النشر. ومن الأمور التي تستدعي الحذر بشكل خاص أدوات الذكاء الاصطناعي. فحرصًا على الكفاءة، كثيرًا ما نسمح لها بقراءة الملفات، وتنفيذ الأوامر، والاتصال بالخوادم، والمشاركة في النشر الآلي؛ ولكل صلاحية مبرر معقول، لكنها قد توسع نطاق التعرض للمخاطر دون أن نلاحظ. كما أن الاحتفاظ بمفاتيح API لفترات طويلة، وعدم إلغاء الصلاحيات المؤقتة، وخلط بيئتي الاختبار والإنتاج، كلها أمور قد تضخم أثر هفوة واحدة.#币安10·30安全事件调查报告 $BNB