
两栖韭菜
206 منشورات
两栖韭菜
إبلاغ
حظر المُستخدم
两栖韭菜|美股 · 币圈 · 比特币
说白了,不喊单不预测,只拆商业模式、护城河、能力圈。
早·隔夜美股复盘晚·币圈周期
佛系老韭菜一枚,跌了我也绿
حائز على U
مُتداول عرضي
5.5 سنوات
11 تتابع
114 المتابعون
132 إعجاب
منشورات
·
--
عرض الترجمة
A股半导体今早弹了4.1%,北方华创领涨,别急着喊反转。说白了,从高点回撤55.4%,一个月跌了28.7%,今天这点涨幅连零头都没补回来。跌深了弹一下很正常,弹一下不等于翻趋势,半山腰喘口气的可能更大,你说是止跌还是接着磨?
A股半导体今早弹了4.1%,北方华创领涨,别急着喊反转。说白了,从高点回撤55.4%,一个月跌了28.7%,今天这点涨幅连零头都没补回来。跌深了弹一下很正常,弹一下不等于翻趋势,半山腰喘口气的可能更大,你说是止跌还是接着磨?
27
·
--
عرض الترجمة
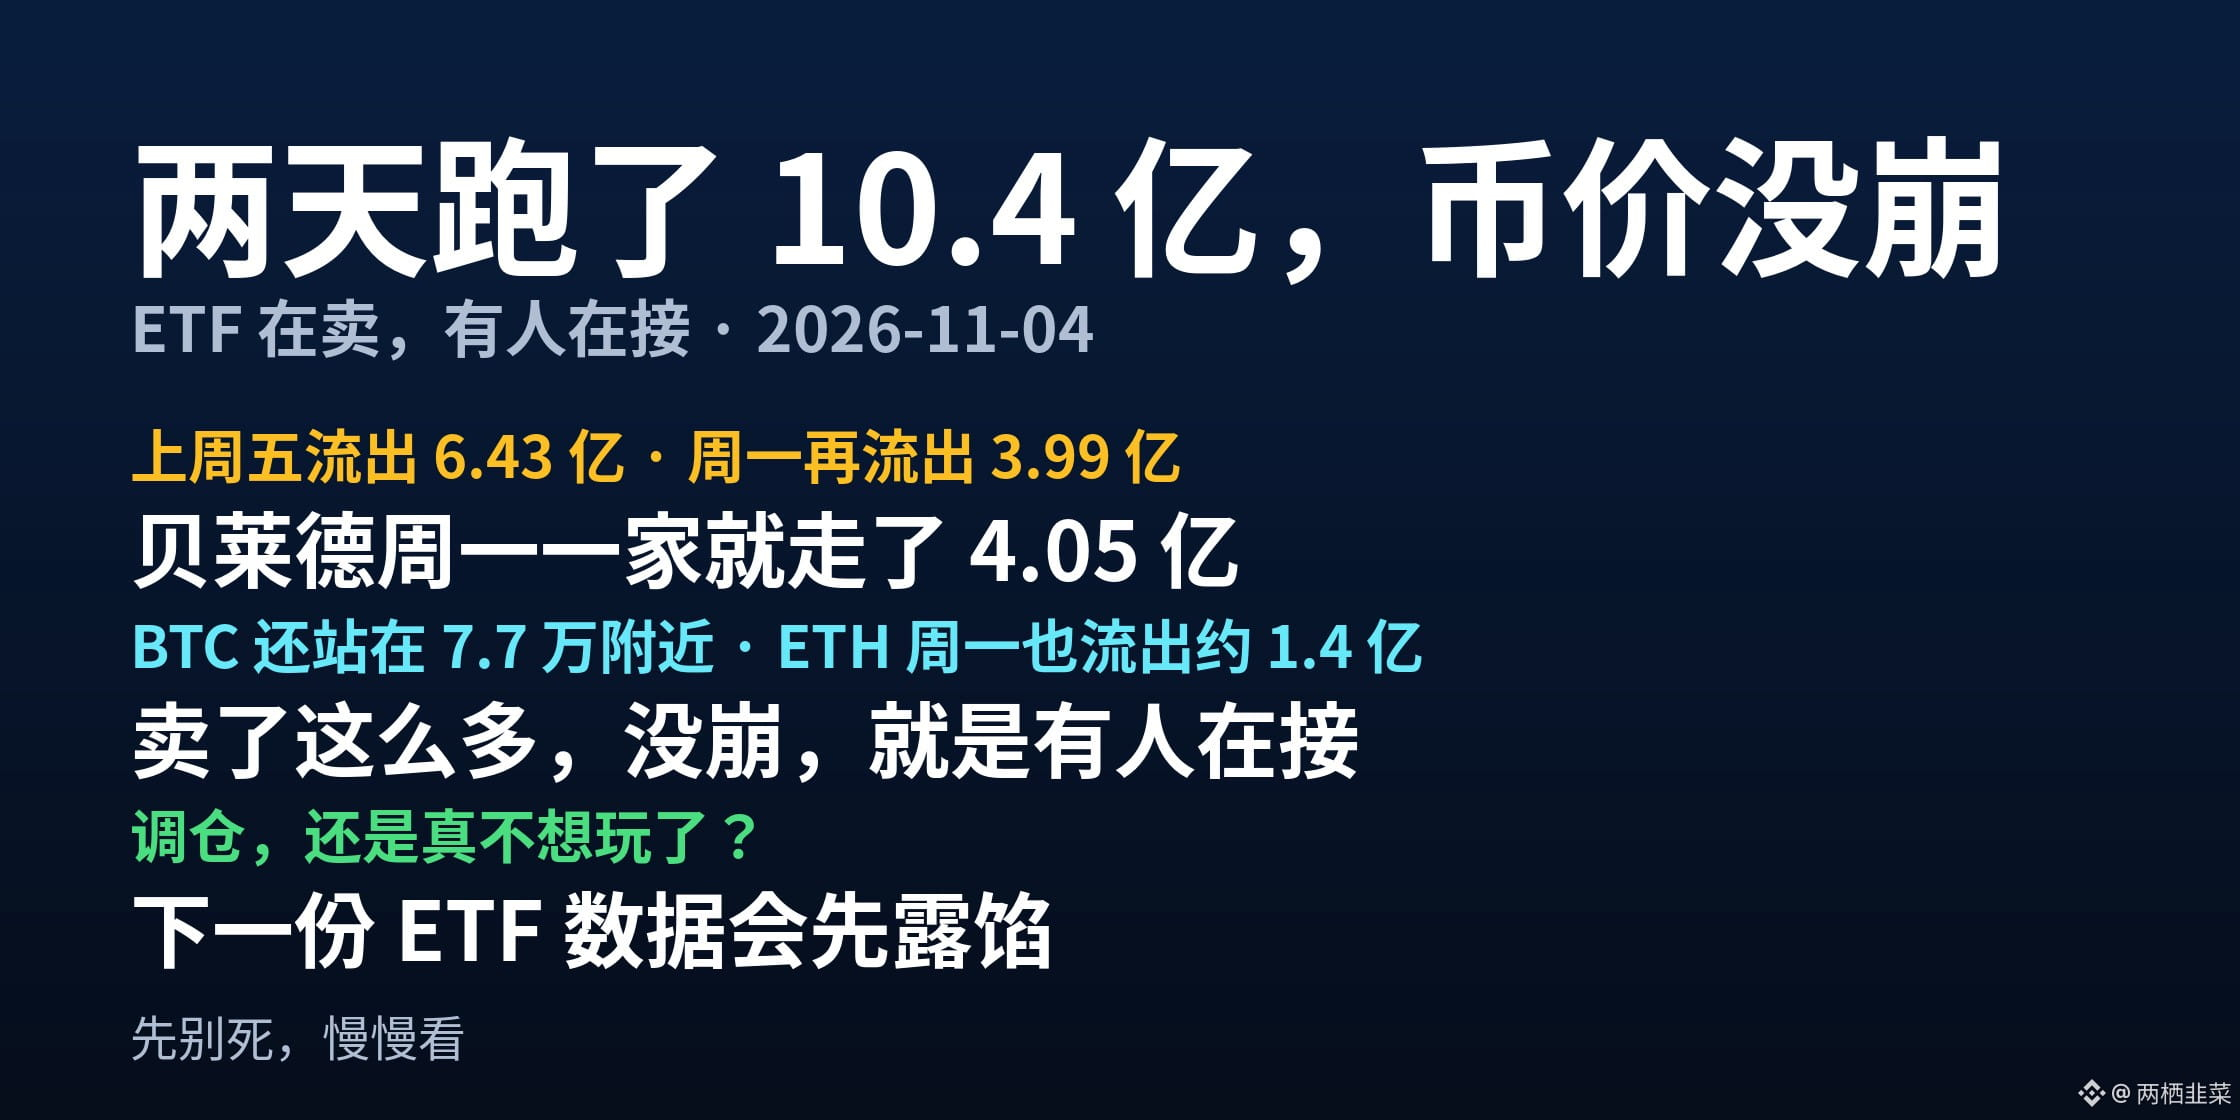
ETF 两天跑了 10.4 亿,大饼却还站在 7.7 万附近 👇
上周五流出 6.43 亿,周一又流出 3.99 亿,光贝莱德一家周一就走了 4.05 亿,创 6 月以来最大单日流出,ETH 周一也流出约 1.4 亿。
卖了这么多,币价没崩,说明对面有人在接。
我不猜计票最后出什么结果,只看一点:这波是机构在调仓,还是真不想玩了,下一份 ETF 数据会先露馅。
先别死,慢慢看。
$BTC $ETH
ETF 两天跑了 10.4 亿,大饼却还站在 7.7 万附近 👇
上周五流出 6.43 亿,周一又流出 3.99 亿,光贝莱德一家周一就走了 4.05 亿,创 6 月以来最大单日流出,ETH 周一也流出约 1.4 亿。
卖了这么多,币价没崩,说明对面有人在接。
我不猜计票最后出什么结果,只看一点:这波是机构在调仓,还是真不想玩了,下一份 ETF 数据会先露馅。
先别死,慢慢看。
$BTC $ETH
上周五流出 6.43 亿,周一又流出 3.99 亿,光贝莱德一家周一就走了 4.05 亿,创 6 月以来最大单日流出,ETH 周一也流出约 1.4 亿。
卖了这么多,币价没崩,说明对面有人在接。
我不猜计票最后出什么结果,只看一点:这波是机构在调仓,还是真不想玩了,下一份 ETF 数据会先露馅。
先别死,慢慢看。
$BTC $ETH
38
·
--
عرض الترجمة
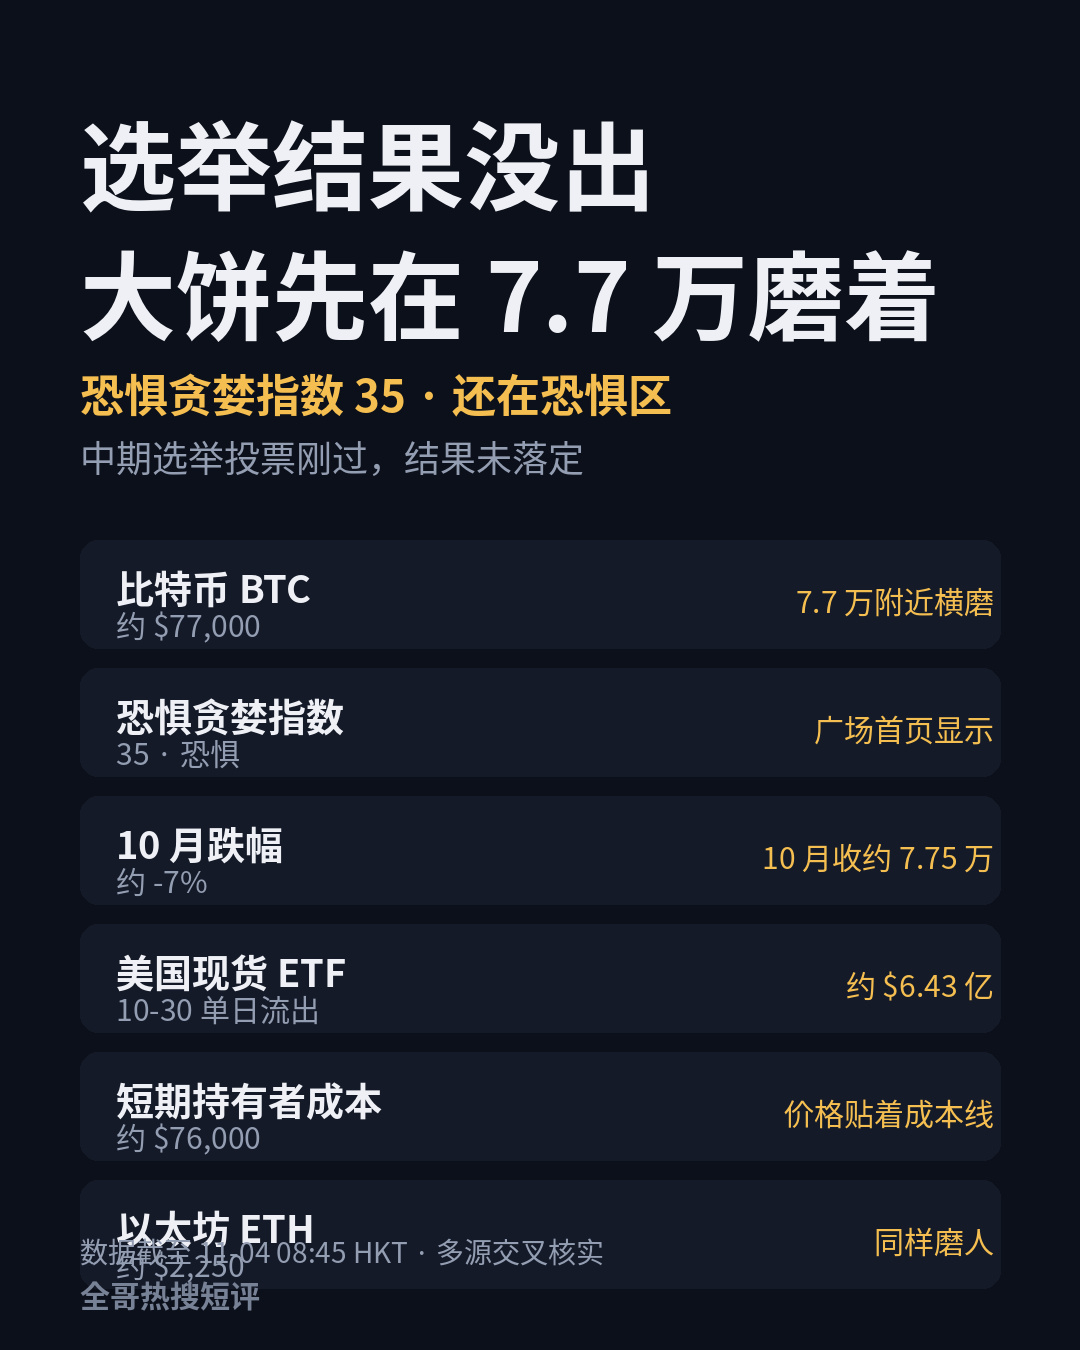
美国中期选举投票刚过,结果还没落定,大饼还在7.7万美元附近磨,广场恐惧贪婪指数35,仍在恐惧区。
先说结论:别为选举结果提前下注,真正要看的,是7.6万这条线能不能站住。短期持有者的平均成本就在这附近,价格贴着成本线走,说明刚进来的人基本没赚到钱,这种位置最磨人,也最容易把人洗出去。
10月大饼跌了约7%,10月30日美国现货ETF单日净流出约6.43亿美元,钱在往外走,这是事实。选举只是把不确定性摆上台面,选完该走的资金面逻辑还得自己走完,换谁上台都不会一夜之间把流出变流入。
所以这几天别追消息做交易,仓位重的先问自己一句:跌破7.6万、再往7.3万去,你睡不睡得着?睡不着,问题不在选举,在仓位。
磨人的行情最考验的不是眼光,是屁股坐不坐得住。
$BTC $ETH
美国中期选举投票刚过,结果还没落定,大饼还在7.7万美元附近磨,广场恐惧贪婪指数35,仍在恐惧区。
先说结论:别为选举结果提前下注,真正要看的,是7.6万这条线能不能站住。短期持有者的平均成本就在这附近,价格贴着成本线走,说明刚进来的人基本没赚到钱,这种位置最磨人,也最容易把人洗出去。
10月大饼跌了约7%,10月30日美国现货ETF单日净流出约6.43亿美元,钱在往外走,这是事实。选举只是把不确定性摆上台面,选完该走的资金面逻辑还得自己走完,换谁上台都不会一夜之间把流出变流入。
所以这几天别追消息做交易,仓位重的先问自己一句:跌破7.6万、再往7.3万去,你睡不睡得着?睡不着,问题不在选举,在仓位。
磨人的行情最考验的不是眼光,是屁股坐不坐得住。
$BTC $ETH
先说结论:别为选举结果提前下注,真正要看的,是7.6万这条线能不能站住。短期持有者的平均成本就在这附近,价格贴着成本线走,说明刚进来的人基本没赚到钱,这种位置最磨人,也最容易把人洗出去。
10月大饼跌了约7%,10月30日美国现货ETF单日净流出约6.43亿美元,钱在往外走,这是事实。选举只是把不确定性摆上台面,选完该走的资金面逻辑还得自己走完,换谁上台都不会一夜之间把流出变流入。
所以这几天别追消息做交易,仓位重的先问自己一句:跌破7.6万、再往7.3万去,你睡不睡得着?睡不着,问题不在选举,在仓位。
磨人的行情最考验的不是眼光,是屁股坐不坐得住。
$BTC $ETH
527
·
--
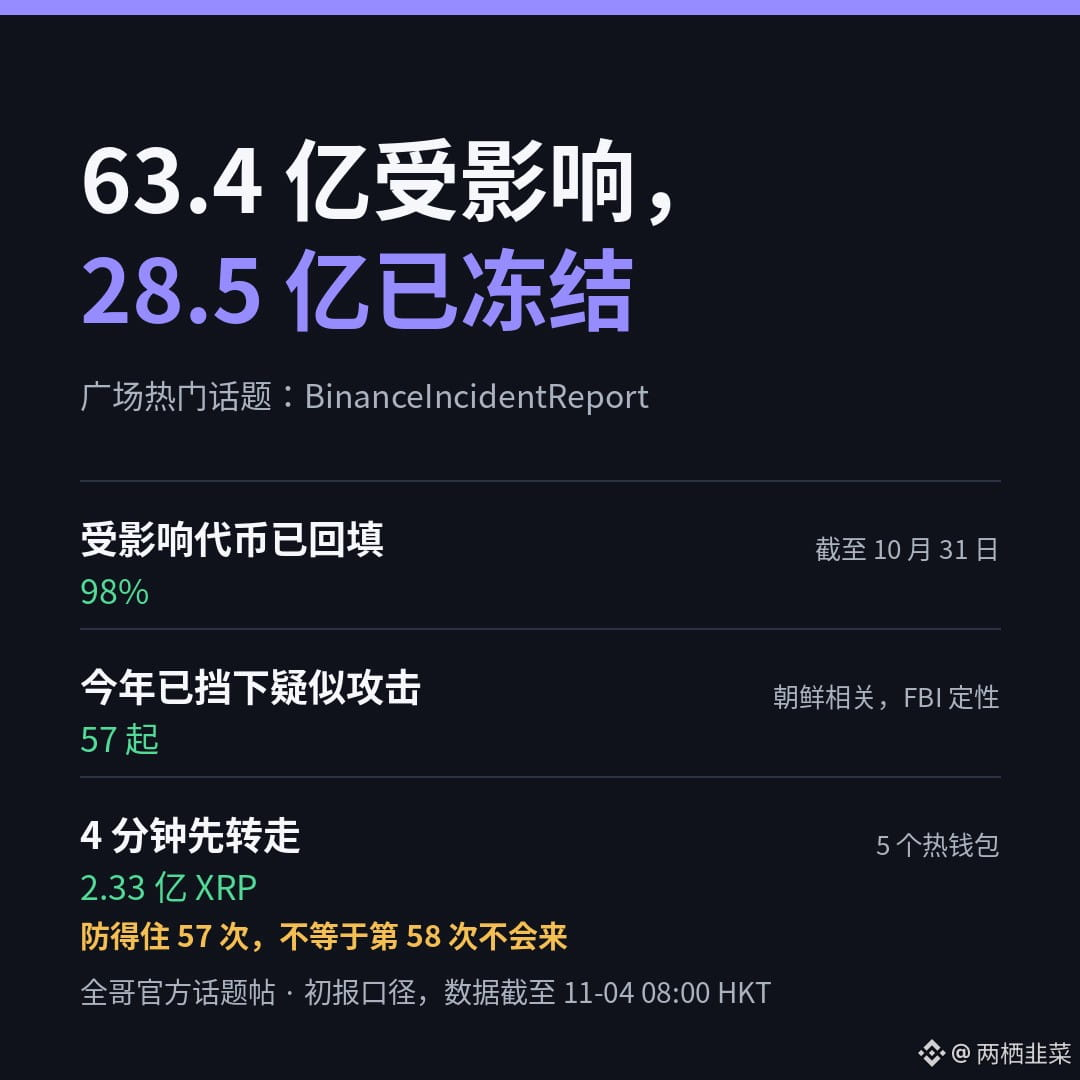
الخلاصة أولًا: لم تكن المشكلة في باب الخزنة، بل في حواسيب الموظفين. #BinanceIncidentReport
كشف التقرير الأولي الذي أصدرته باينانس الليلة الماضية تفاصيل سلسلة الأحداث: في يونيو، بحث أحد المهندسين عن أدوات برمجة بالذكاء الاصطناعي، وثبّت حزمة تثبيت Homebrew عُبث بها؛ وفي سبتمبر، شارك مهندس آخر في مقابلة توظيف وهمية، وكان مستودع الشيفرة الخاص بالمهمة يخفي حصان طروادة يستغل ثغرة يوم الصفر؛ وفي 20 أكتوبر، استخدم قراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وحصلوا على رموز وصول حاويات فريق المحافظ؛ وفي 29 أكتوبر، خلال 4 دقائق، حُوِّلت أولًا 233 مليون وحدة من XRP من 5 محافظ ساخنة، ثم سُحبت أيضًا عملات SOL وOP وBTC.
على مستوى الحسابات: تأثر ما يقارب 6.34 مليار دولار، وجُمّد أو أُحبطت محاولة سحب نحو 2.85 مليار؛ وبحلول 31 أكتوبر، جرى تعويض 98% من العملات المتأثرة. وتتحمل باينانس بنفسها قيمة العجز، لا المستخدمون. وصنّف مكتب التحقيقات الفيدرالي (FBI) الهجوم على أنه من تنفيذ مجموعة TraderTraitor الكورية الشمالية، فيما قالت باينانس إنها أحبطت هذا العام 57 هجومًا يُشتبه في ارتباطها بكوريا الشمالية.
باختصار، إحباط 57 هجومًا إنجاز، لكن نجاح الهجوم الثامن والخمسين درس قاسٍ: أغلى خطوط الدفاع غالبًا ما تكون ذلك الحاسوب العادي الموجود بين أيدي الموظفين.
القدرة على صدّ 57 هجومًا لا تعني أن الهجوم الثامن والخمسين لن يقع.
$BNB $BTC
الخلاصة أولًا: لم تكن المشكلة في باب الخزنة، بل في حواسيب الموظفين. #BinanceIncidentReport
كشف التقرير الأولي الذي أصدرته باينانس الليلة الماضية تفاصيل سلسلة الأحداث: في يونيو، بحث أحد المهندسين عن أدوات برمجة بالذكاء الاصطناعي، وثبّت حزمة تثبيت Homebrew عُبث بها؛ وفي سبتمبر، شارك مهندس آخر في مقابلة توظيف وهمية، وكان مستودع الشيفرة الخاص بالمهمة يخفي حصان طروادة يستغل ثغرة يوم الصفر؛ وفي 20 أكتوبر، استخدم قراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وحصلوا على رموز وصول حاويات فريق المحافظ؛ وفي 29 أكتوبر، خلال 4 دقائق، حُوِّلت أولًا 233 مليون وحدة من XRP من 5 محافظ ساخنة، ثم سُحبت أيضًا عملات SOL وOP وBTC.
على مستوى الحسابات: تأثر ما يقارب 6.34 مليار دولار، وجُمّد أو أُحبطت محاولة سحب نحو 2.85 مليار؛ وبحلول 31 أكتوبر، جرى تعويض 98% من العملات المتأثرة. وتتحمل باينانس بنفسها قيمة العجز، لا المستخدمون. وصنّف مكتب التحقيقات الفيدرالي (FBI) الهجوم على أنه من تنفيذ مجموعة TraderTraitor الكورية الشمالية، فيما قالت باينانس إنها أحبطت هذا العام 57 هجومًا يُشتبه في ارتباطها بكوريا الشمالية.
باختصار، إحباط 57 هجومًا إنجاز، لكن نجاح الهجوم الثامن والخمسين درس قاسٍ: أغلى خطوط الدفاع غالبًا ما تكون ذلك الحاسوب العادي الموجود بين أيدي الموظفين.
القدرة على صدّ 57 هجومًا لا تعني أن الهجوم الثامن والخمسين لن يقع.
$BNB $BTC
كشف التقرير الأولي الذي أصدرته باينانس الليلة الماضية تفاصيل سلسلة الأحداث: في يونيو، بحث أحد المهندسين عن أدوات برمجة بالذكاء الاصطناعي، وثبّت حزمة تثبيت Homebrew عُبث بها؛ وفي سبتمبر، شارك مهندس آخر في مقابلة توظيف وهمية، وكان مستودع الشيفرة الخاص بالمهمة يخفي حصان طروادة يستغل ثغرة يوم الصفر؛ وفي 20 أكتوبر، استخدم قراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وحصلوا على رموز وصول حاويات فريق المحافظ؛ وفي 29 أكتوبر، خلال 4 دقائق، حُوِّلت أولًا 233 مليون وحدة من XRP من 5 محافظ ساخنة، ثم سُحبت أيضًا عملات SOL وOP وBTC.
على مستوى الحسابات: تأثر ما يقارب 6.34 مليار دولار، وجُمّد أو أُحبطت محاولة سحب نحو 2.85 مليار؛ وبحلول 31 أكتوبر، جرى تعويض 98% من العملات المتأثرة. وتتحمل باينانس بنفسها قيمة العجز، لا المستخدمون. وصنّف مكتب التحقيقات الفيدرالي (FBI) الهجوم على أنه من تنفيذ مجموعة TraderTraitor الكورية الشمالية، فيما قالت باينانس إنها أحبطت هذا العام 57 هجومًا يُشتبه في ارتباطها بكوريا الشمالية.
باختصار، إحباط 57 هجومًا إنجاز، لكن نجاح الهجوم الثامن والخمسين درس قاسٍ: أغلى خطوط الدفاع غالبًا ما تكون ذلك الحاسوب العادي الموجود بين أيدي الموظفين.
القدرة على صدّ 57 هجومًا لا تعني أن الهجوم الثامن والخمسين لن يقع.
$BNB $BTC
369
·
--
تمّ التحقق
عرض الترجمة
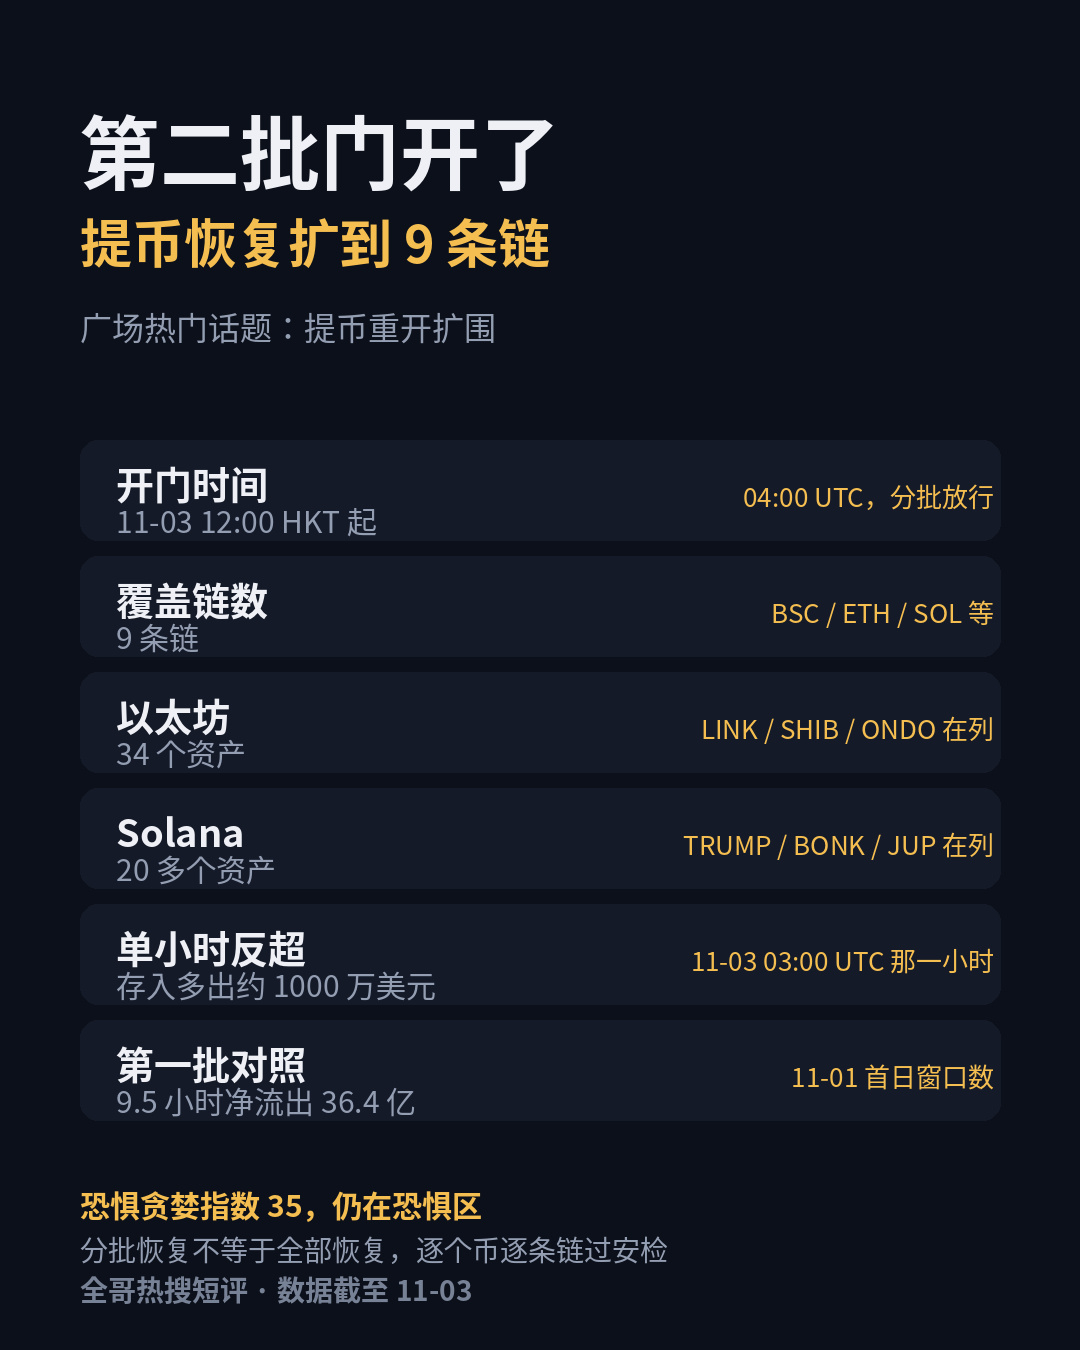
昨天刚算完第一批的账,今天中午 12 点,第二批门又开了。币安第二阶段提币开始往外放,9 条链、几十个币分批恢复:以太坊上 LINK、SHIB、ONDO 这些,Solana 上 TRUMP、BONK、JUP 这些都在名单里。注意,是分批,不是全开,哪个币哪条链能提,得看安检过没过完。
有意思的对照在另一头:今天凌晨 3 点那一小时,存进来的钱反超提走的钱,大概多出 1000 万美元。第一批开门那 9 个半小时可是净流出 36.4 亿,一头一尾,风向变得挺快。
但账得掰开算:单小时反超不等于全盘回血,累计净流出还在那儿,完整储备证明验证也要到今天。门越开越大是好事,可别把“分批恢复”听成“已经没事了”。
门开第二批,钱开始往回走,你觉得这是稳住了,还是大家只是提累了?
$BNB $BTC
昨天刚算完第一批的账,今天中午 12 点,第二批门又开了。币安第二阶段提币开始往外放,9 条链、几十个币分批恢复:以太坊上 LINK、SHIB、ONDO 这些,Solana 上 TRUMP、BONK、JUP 这些都在名单里。注意,是分批,不是全开,哪个币哪条链能提,得看安检过没过完。
有意思的对照在另一头:今天凌晨 3 点那一小时,存进来的钱反超提走的钱,大概多出 1000 万美元。第一批开门那 9 个半小时可是净流出 36.4 亿,一头一尾,风向变得挺快。
但账得掰开算:单小时反超不等于全盘回血,累计净流出还在那儿,完整储备证明验证也要到今天。门越开越大是好事,可别把“分批恢复”听成“已经没事了”。
门开第二批,钱开始往回走,你觉得这是稳住了,还是大家只是提累了?
$BNB $BTC
有意思的对照在另一头:今天凌晨 3 点那一小时,存进来的钱反超提走的钱,大概多出 1000 万美元。第一批开门那 9 个半小时可是净流出 36.4 亿,一头一尾,风向变得挺快。
但账得掰开算:单小时反超不等于全盘回血,累计净流出还在那儿,完整储备证明验证也要到今天。门越开越大是好事,可别把“分批恢复”听成“已经没事了”。
门开第二批,钱开始往回走,你觉得这是稳住了,还是大家只是提累了?
$BNB $BTC
1
635
·
--
عرض الترجمة
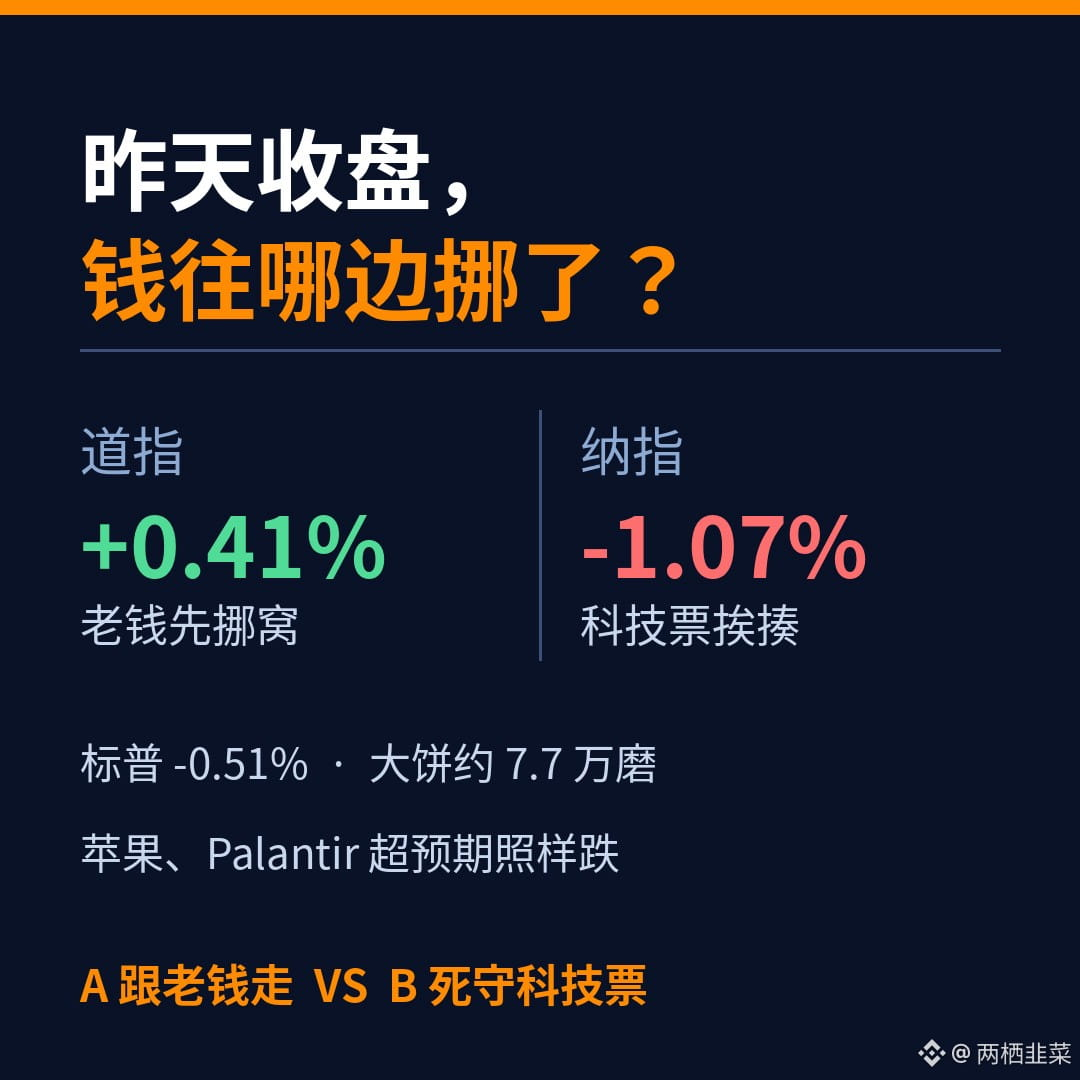
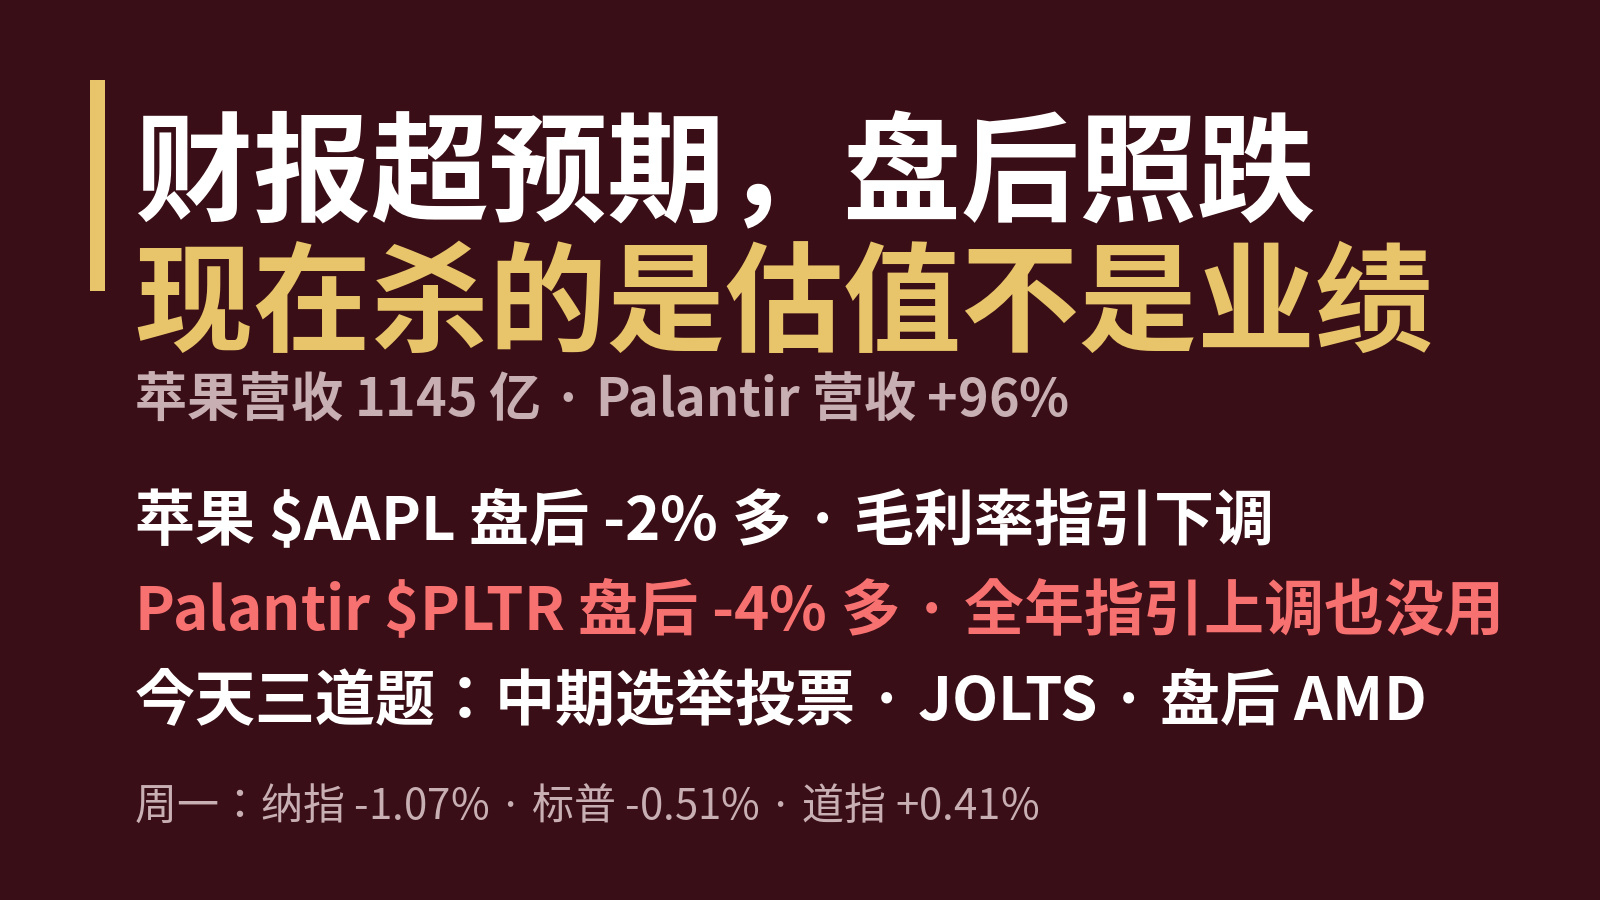
昨天收盘挺有意思:道指涨了 0.41%,纳指却跌了 1.07%,标普也跌了 0.51%。苹果、Palantir 财报都超预期,盘后照样跌,老钱先往道指那边挪了窝,大饼还在 7.7 万附近磨。
我自己的倾向很明白:半小时后开盘,我不追纳指那边的热闹,先看轮动这口气能续几天。
你站哪边:A 跟着老钱走,道指、价值股先拿着;B 死守科技票,跌下来就是机会?
$BTC $AAPL
昨天收盘挺有意思:道指涨了 0.41%,纳指却跌了 1.07%,标普也跌了 0.51%。苹果、Palantir 财报都超预期,盘后照样跌,老钱先往道指那边挪了窝,大饼还在 7.7 万附近磨。
我自己的倾向很明白:半小时后开盘,我不追纳指那边的热闹,先看轮动这口气能续几天。
你站哪边:A 跟着老钱走,道指、价值股先拿着;B 死守科技票,跌下来就是机会?
$BTC $AAPL
我自己的倾向很明白:半小时后开盘,我不追纳指那边的热闹,先看轮动这口气能续几天。
你站哪边:A 跟着老钱走,道指、价值股先拿着;B 死守科技票,跌下来就是机会?
$BTC $AAPL
202
·
--
عرض الترجمة
Shopify这票今天有点冤:GMV涨了29%,生意明明在往上走,盘前照样被砸16.2%。说白了就差在营收比预期少了0.1亿刀,1000万刀的缺口,换来16%的跌幅。市场就这样,生意好不等于股价不挨揍,预期给得越高,差一点都得先挨一刀。别光看跌幅吓人,先看生意有没有变差再说。
$SHOP
Shopify这票今天有点冤:GMV涨了29%,生意明明在往上走,盘前照样被砸16.2%。说白了就差在营收比预期少了0.1亿刀,1000万刀的缺口,换来16%的跌幅。市场就这样,生意好不等于股价不挨揍,预期给得越高,差一点都得先挨一刀。别光看跌幅吓人,先看生意有没有变差再说。
$SHOP
$SHOP
129
·
--
مقالة
عرض الترجمة
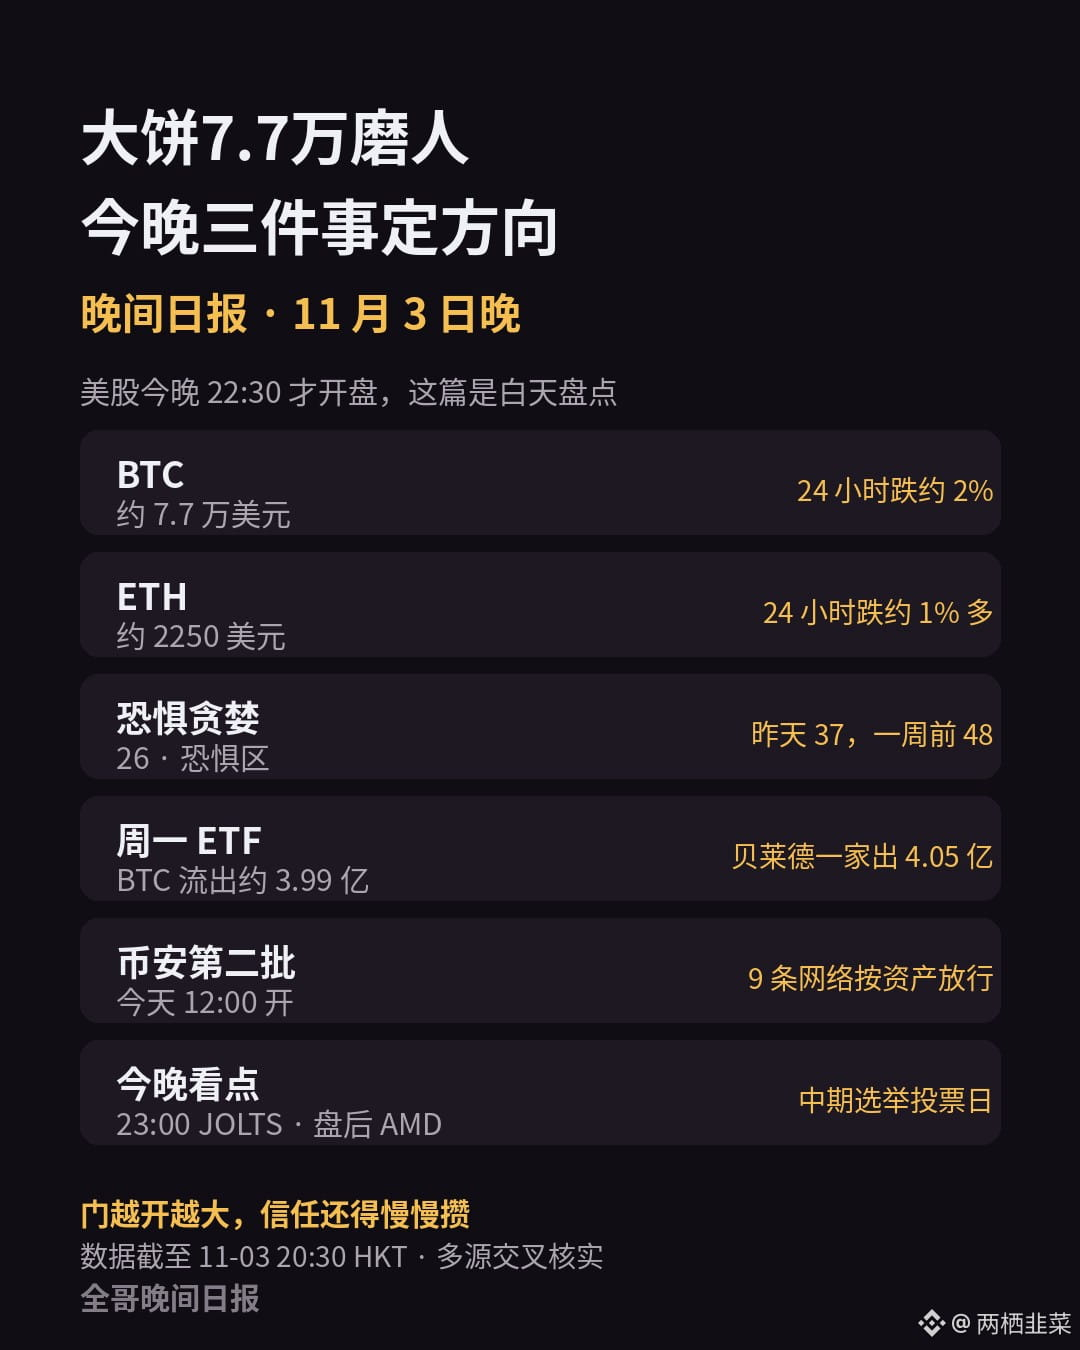
大饼7.7万磨人,今晚三件事定方向今天中午12点,币安第二批提币开了,9条网络、按资产一个个过安检放行。第一批周日刚开的时候,9个半小时就净流出36.4亿,到了周一,这个数降到25.7亿,今天币安自己说,每小时存进来的已经多过提出去的。门越开越大,钱不再单向往外跑,这是今天最实在的变化。
但别把这理解成翻篇了。10月31日快照的完整零知识证明昨天已经公布,10个币能自查至少1:1,这是好事,可被盗的63亿里补了约95%,还有约5%的小币在凑。证明是一张纸,信任是另一回事,得分开看。冒充官方、收费办加速提币的骗局,币安昨天也专门点了名,这种时候最容易有人浑水摸鱼。
币圈盘面本身没什么惊喜。大饼白天在7.7万美元上下晃,24小时跌约2%,以太约2250美元,跌约1%多。周末那波反弹没续上,大饼从9月底8.7万美元一带一路滑下来,正在往连续第五周下跌走。恐惧贪婪指数26,昨天还是37,一周前48,一个月前还在贪婪区,现在离极度恐惧只差一步。情绪这东西,跌的时候比涨的时候跑得快。
ETF那头也在往外走。周一美国现货比特币ETF净流出约3.99亿,贝莱德一家就出了4.05亿,是6月以来最大的一天,以太ETF周一也流出约1.4亿,连着第六天流出。10月整月,比特币ETF净流出5.15亿,结束了连续三个月的净流入。另一边,Strategy在10月26到11月1号又买了811个大饼,均价80846美元,手里一共849327个,均价75451美元。同一张桌子,有人往外撤,有人往里加,机构内部也没统一意见,这就是现在最真实的样子。
美股那边,昨天收盘是分化的。道指涨0.41%到51983.98点,标普跌0.51%到7541.40点,纳指跌1.07%到25164.32点。苹果和Palantir财报都超预期,盘后照样跌。苹果假期季毛利率指引45%到46%,比9月的47.9%低了一截;Palantir营收涨96%到23.13亿,全年指引也上调到85.3亿,可新合同额增速只有约6%,跟不上营收的跑法。说白了,财报超预期只是入场券,指引才是改卷老师。亚洲早盘韩国股市也先摆了脸色,一度跌3%以上,今天全世界都在等美国那边出牌。
地缘那条消息也得提一句。美国11月2号打了伊朗格什姆岛,美方口径是防御性质,油价亚洲早盘只涨了零点几个百分点,大饼也没怎么理它。至少今天的盘面是这么投票的:这一下算老冲突里的动静,不算新战争的开头。
一句话总判断:今天不是崩,也不是转强,是磨。门在开,钱在回流,情绪在怕,ETF在撤,财报在挑刺,几股力往不同方向拽,价格就只能在原地晃。
今晚看点不少。美股22:30开盘,23:00出9月JOLTS职位空缺,市场预期710万出头,这个数能看出美国招工到底凉没凉。收盘后AMD交卷,预期营收131亿左右、毛利率56%上下,AI芯片这条线能不能续上,全看它给的下季度说法。今天还是美国中期选举投票日,结果要到明天才真正反应到盘面上。明天还有Uber盘前、高通和Arm盘后,加上ISM服务业PMI,一天排得满满当当。
今晚先看数据和财报,别急着下结论。
$BTC $ETH
大饼7.7万磨人,今晚三件事定方向
今天中午12点,币安第二批提币开了,9条网络、按资产一个个过安检放行。第一批周日刚开的时候,9个半小时就净流出36.4亿,到了周一,这个数降到25.7亿,今天币安自己说,每小时存进来的已经多过提出去的。门越开越大,钱不再单向往外跑,这是今天最实在的变化。
但别把这理解成翻篇了。10月31日快照的完整零知识证明昨天已经公布,10个币能自查至少1:1,这是好事,可被盗的63亿里补了约95%,还有约5%的小币在凑。证明是一张纸,信任是另一回事,得分开看。冒充官方、收费办加速提币的骗局,币安昨天也专门点了名,这种时候最容易有人浑水摸鱼。
币圈盘面本身没什么惊喜。大饼白天在7.7万美元上下晃,24小时跌约2%,以太约2250美元,跌约1%多。周末那波反弹没续上,大饼从9月底8.7万美元一带一路滑下来,正在往连续第五周下跌走。恐惧贪婪指数26,昨天还是37,一周前48,一个月前还在贪婪区,现在离极度恐惧只差一步。情绪这东西,跌的时候比涨的时候跑得快。
ETF那头也在往外走。周一美国现货比特币ETF净流出约3.99亿,贝莱德一家就出了4.05亿,是6月以来最大的一天,以太ETF周一也流出约1.4亿,连着第六天流出。10月整月,比特币ETF净流出5.15亿,结束了连续三个月的净流入。另一边,Strategy在10月26到11月1号又买了811个大饼,均价80846美元,手里一共849327个,均价75451美元。同一张桌子,有人往外撤,有人往里加,机构内部也没统一意见,这就是现在最真实的样子。
美股那边,昨天收盘是分化的。道指涨0.41%到51983.98点,标普跌0.51%到7541.40点,纳指跌1.07%到25164.32点。苹果和Palantir财报都超预期,盘后照样跌。苹果假期季毛利率指引45%到46%,比9月的47.9%低了一截;Palantir营收涨96%到23.13亿,全年指引也上调到85.3亿,可新合同额增速只有约6%,跟不上营收的跑法。说白了,财报超预期只是入场券,指引才是改卷老师。亚洲早盘韩国股市也先摆了脸色,一度跌3%以上,今天全世界都在等美国那边出牌。
地缘那条消息也得提一句。美国11月2号打了伊朗格什姆岛,美方口径是防御性质,油价亚洲早盘只涨了零点几个百分点,大饼也没怎么理它。至少今天的盘面是这么投票的:这一下算老冲突里的动静,不算新战争的开头。
一句话总判断:今天不是崩,也不是转强,是磨。门在开,钱在回流,情绪在怕,ETF在撤,财报在挑刺,几股力往不同方向拽,价格就只能在原地晃。
今晚看点不少。美股22:30开盘,23:00出9月JOLTS职位空缺,市场预期710万出头,这个数能看出美国招工到底凉没凉。收盘后AMD交卷,预期营收131亿左右、毛利率56%上下,AI芯片这条线能不能续上,全看它给的下季度说法。今天还是美国中期选举投票日,结果要到明天才真正反应到盘面上。明天还有Uber盘前、高通和Arm盘后,加上ISM服务业PMI,一天排得满满当当。
今晚先看数据和财报,别急着下结论。
$BTC $ETH
但别把这理解成翻篇了。10月31日快照的完整零知识证明昨天已经公布,10个币能自查至少1:1,这是好事,可被盗的63亿里补了约95%,还有约5%的小币在凑。证明是一张纸,信任是另一回事,得分开看。冒充官方、收费办加速提币的骗局,币安昨天也专门点了名,这种时候最容易有人浑水摸鱼。
币圈盘面本身没什么惊喜。大饼白天在7.7万美元上下晃,24小时跌约2%,以太约2250美元,跌约1%多。周末那波反弹没续上,大饼从9月底8.7万美元一带一路滑下来,正在往连续第五周下跌走。恐惧贪婪指数26,昨天还是37,一周前48,一个月前还在贪婪区,现在离极度恐惧只差一步。情绪这东西,跌的时候比涨的时候跑得快。
ETF那头也在往外走。周一美国现货比特币ETF净流出约3.99亿,贝莱德一家就出了4.05亿,是6月以来最大的一天,以太ETF周一也流出约1.4亿,连着第六天流出。10月整月,比特币ETF净流出5.15亿,结束了连续三个月的净流入。另一边,Strategy在10月26到11月1号又买了811个大饼,均价80846美元,手里一共849327个,均价75451美元。同一张桌子,有人往外撤,有人往里加,机构内部也没统一意见,这就是现在最真实的样子。
美股那边,昨天收盘是分化的。道指涨0.41%到51983.98点,标普跌0.51%到7541.40点,纳指跌1.07%到25164.32点。苹果和Palantir财报都超预期,盘后照样跌。苹果假期季毛利率指引45%到46%,比9月的47.9%低了一截;Palantir营收涨96%到23.13亿,全年指引也上调到85.3亿,可新合同额增速只有约6%,跟不上营收的跑法。说白了,财报超预期只是入场券,指引才是改卷老师。亚洲早盘韩国股市也先摆了脸色,一度跌3%以上,今天全世界都在等美国那边出牌。
地缘那条消息也得提一句。美国11月2号打了伊朗格什姆岛,美方口径是防御性质,油价亚洲早盘只涨了零点几个百分点,大饼也没怎么理它。至少今天的盘面是这么投票的:这一下算老冲突里的动静,不算新战争的开头。
一句话总判断:今天不是崩,也不是转强,是磨。门在开,钱在回流,情绪在怕,ETF在撤,财报在挑刺,几股力往不同方向拽,价格就只能在原地晃。
今晚看点不少。美股22:30开盘,23:00出9月JOLTS职位空缺,市场预期710万出头,这个数能看出美国招工到底凉没凉。收盘后AMD交卷,预期营收131亿左右、毛利率56%上下,AI芯片这条线能不能续上,全看它给的下季度说法。今天还是美国中期选举投票日,结果要到明天才真正反应到盘面上。明天还有Uber盘前、高通和Arm盘后,加上ISM服务业PMI,一天排得满满当当。
今晚先看数据和财报,别急着下结论。
$BTC $ETH
375
·
--
عرض الترجمة
苹果和 Palantir 昨晚都交了超预期的财报,盘后却一个跌 2% 多、一个跌 4% 多,连 Palantir 把全年指引上调到 85 亿都没用。说白了,现在杀的不是业绩,是估值和情绪,财报好顶多是不被多杀的门票。盘前期货在平盘附近磨,今天还有三道题排队:中期选举投票、JOLTS、盘后 AMD。好公司照样能跌,买贵了就是原罪,别急着抄底。
$AAPL $PLTR
苹果和 Palantir 昨晚都交了超预期的财报,盘后却一个跌 2% 多、一个跌 4% 多,连 Palantir 把全年指引上调到 85 亿都没用。说白了,现在杀的不是业绩,是估值和情绪,财报好顶多是不被多杀的门票。盘前期货在平盘附近磨,今天还有三道题排队:中期选举投票、JOLTS、盘后 AMD。好公司照样能跌,买贵了就是原罪,别急着抄底。
$AAPL $PLTR
$AAPL $PLTR
347
·
--
عرض الترجمة
AI烧钱这事,Oracle给做了个现成例子:四年200亿的融资额度,上周刚说完,一个早上就全用完了,股价盘中跌6.4%,掉到7月以来最低,自投资者日算市值已经没了600多亿刀。说白了,故事讲得再大,账上先得过关。
$ORCL
AI烧钱这事,Oracle给做了个现成例子:四年200亿的融资额度,上周刚说完,一个早上就全用完了,股价盘中跌6.4%,掉到7月以来最低,自投资者日算市值已经没了600多亿刀。说白了,故事讲得再大,账上先得过关。
$ORCL
$ORCL
284
·
--
عرض الترجمة
周末那口气,没续上 👇
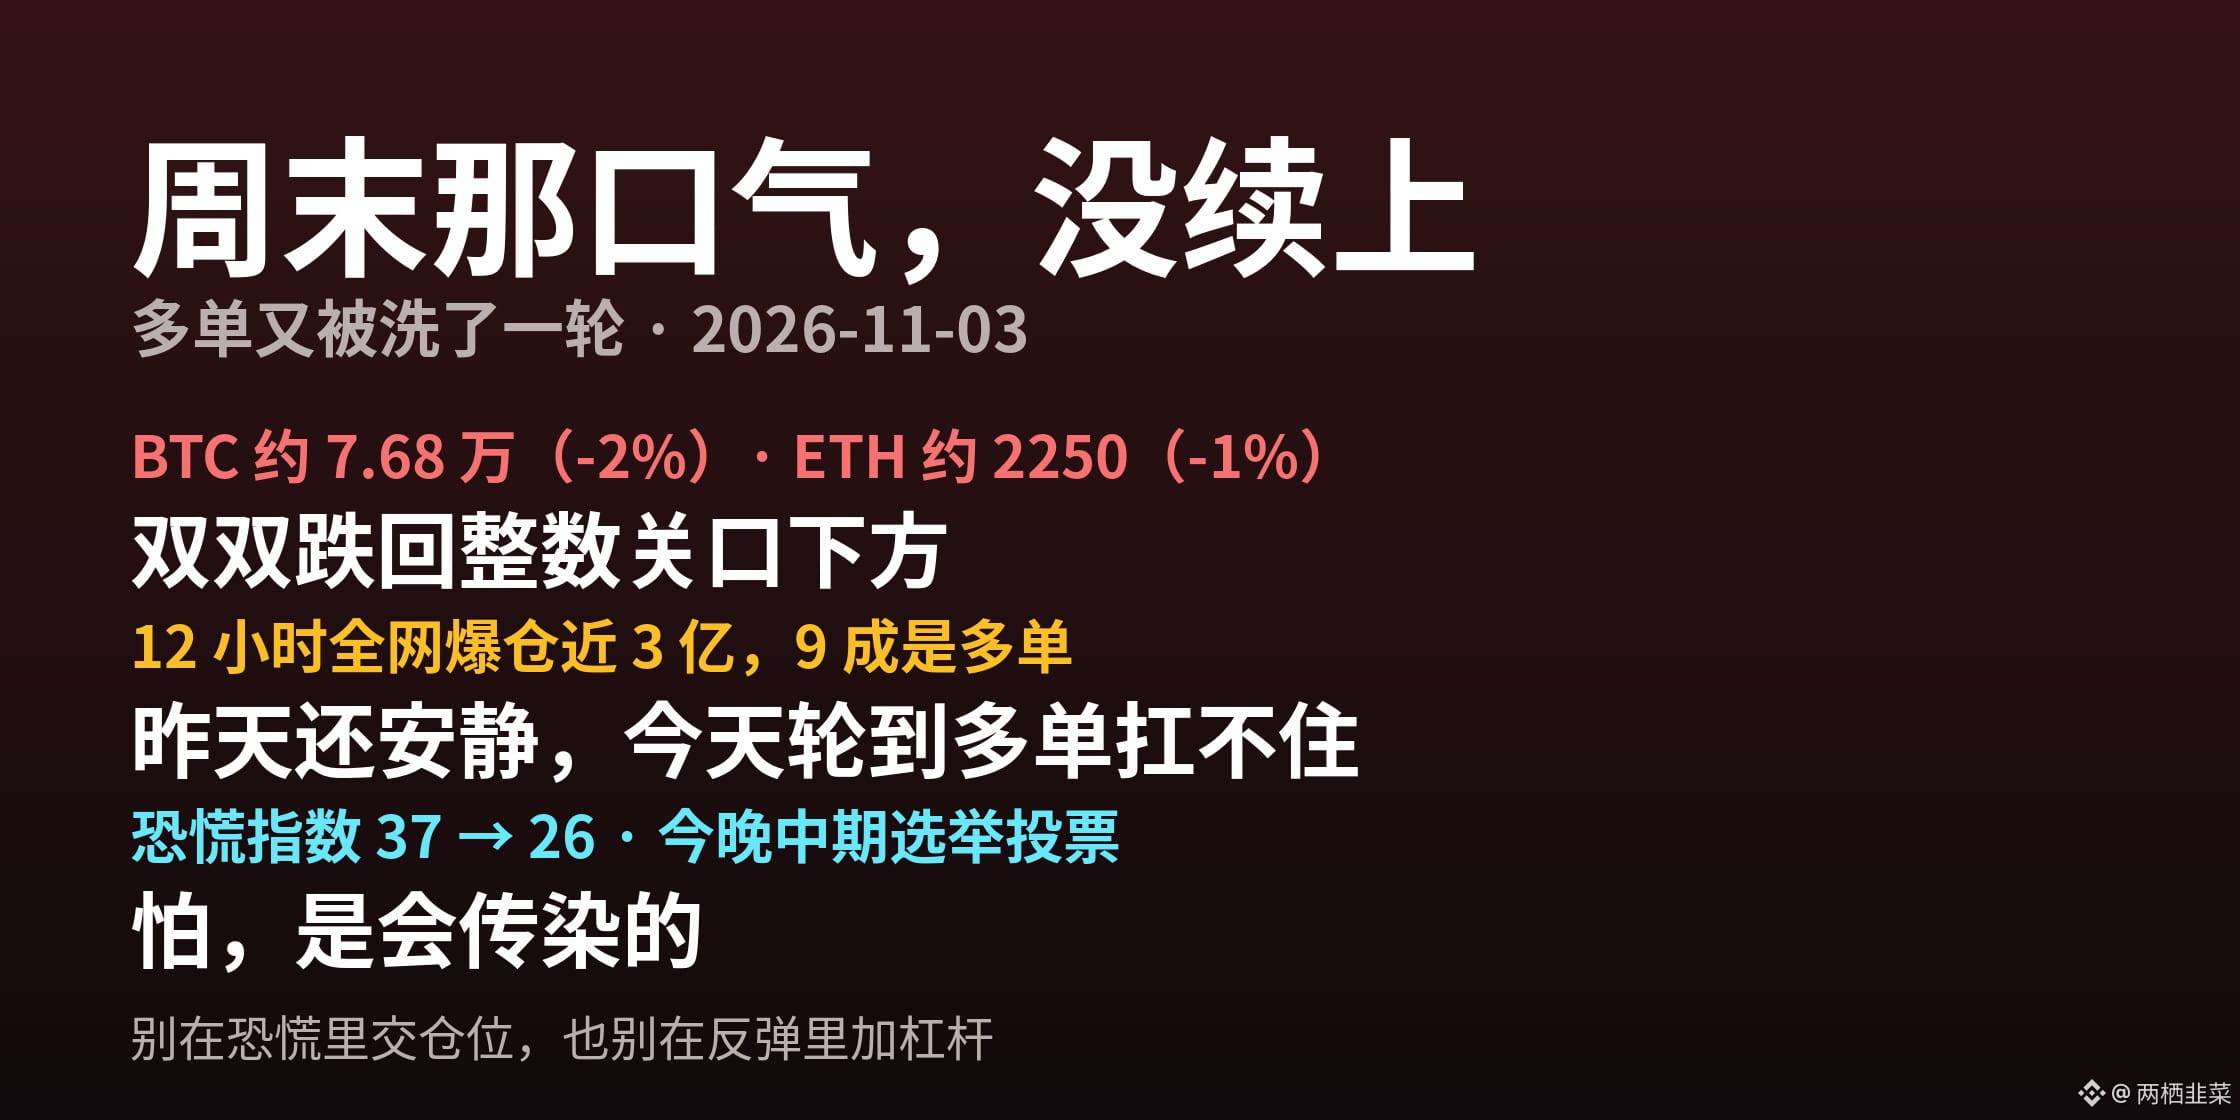
昨天还说杠杆安静了一天,今天一睁眼,多单又被洗了一轮:过去12小时全网爆仓近3亿,9成是多单,BTC那一份就占了6780万。
价也跟着滑回去了:BTC约7.68万,24小时跌了约2%,ETH约2250,跌了约1%。恐慌指数更直接,从37掉到26,昨天还在怕,今天已经是真慌了。
说白了,这轮没什么新利空,就是周一美股科技股先跌,币圈跟着泄气,杠杆先扛不住。
别在恐慌里把仓位交出去,也别在反弹里把杠杆加回来。
$BTC $ETH
周末那口气,没续上 👇
昨天还说杠杆安静了一天,今天一睁眼,多单又被洗了一轮:过去12小时全网爆仓近3亿,9成是多单,BTC那一份就占了6780万。
价也跟着滑回去了:BTC约7.68万,24小时跌了约2%,ETH约2250,跌了约1%。恐慌指数更直接,从37掉到26,昨天还在怕,今天已经是真慌了。
说白了,这轮没什么新利空,就是周一美股科技股先跌,币圈跟着泄气,杠杆先扛不住。
别在恐慌里把仓位交出去,也别在反弹里把杠杆加回来。
$BTC $ETH
昨天还说杠杆安静了一天,今天一睁眼,多单又被洗了一轮:过去12小时全网爆仓近3亿,9成是多单,BTC那一份就占了6780万。
价也跟着滑回去了:BTC约7.68万,24小时跌了约2%,ETH约2250,跌了约1%。恐慌指数更直接,从37掉到26,昨天还在怕,今天已经是真慌了。
说白了,这轮没什么新利空,就是周一美股科技股先跌,币圈跟着泄气,杠杆先扛不住。
别在恐慌里把仓位交出去,也别在反弹里把杠杆加回来。
$BTC $ETH
208
·
--
عرض الترجمة
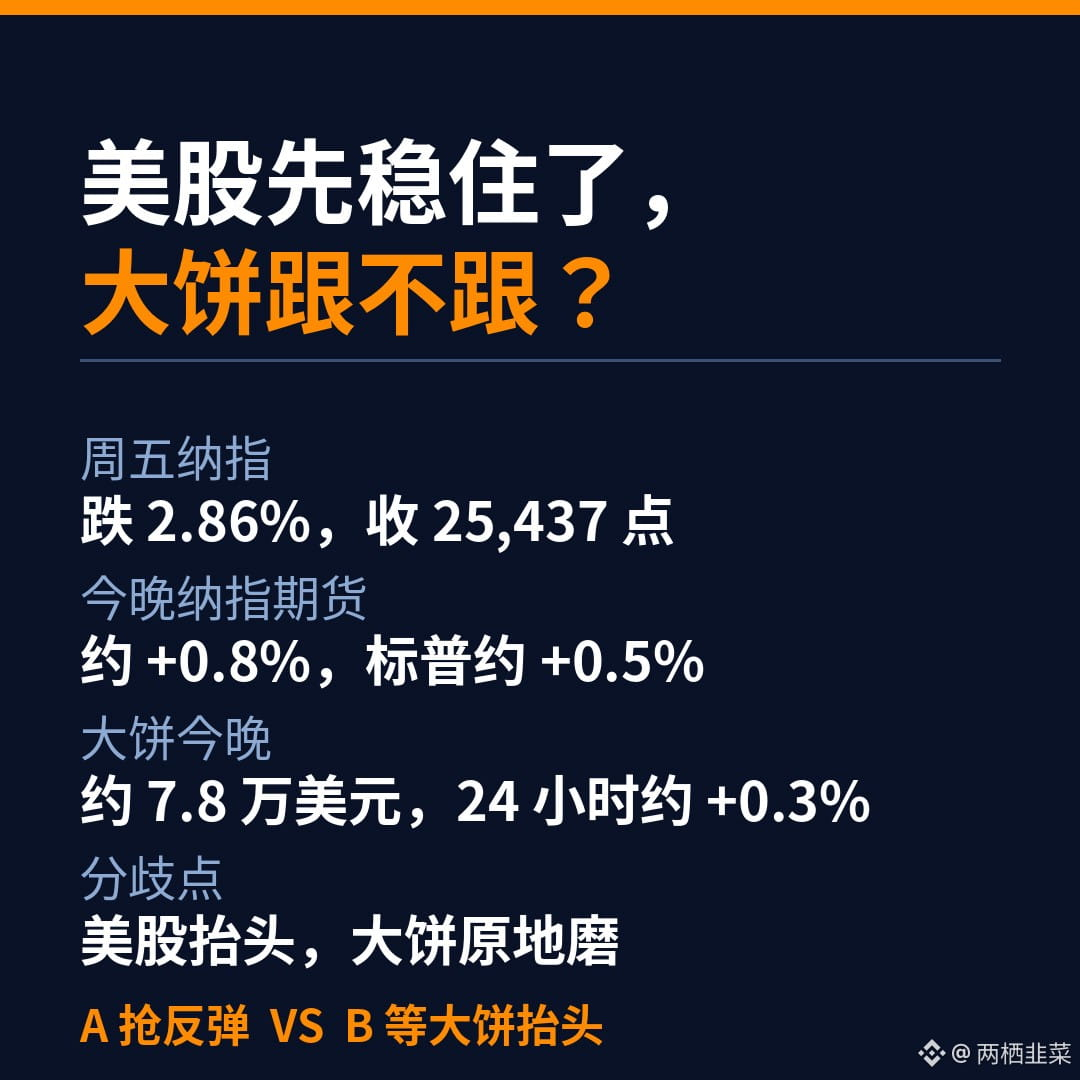
周五纳指摔了 2.86%,今晚期货倒是先稳住了,纳指约 +0.8%、标普约 +0.5%。可大饼还在 7.8 万上下磨,24 小时只涨了约 0.3%,压根没跟着美股抬头。
我自己的倾向很明白:大饼不动,我就不动,期货那点小涨还不够我挪窝。
你站哪边:A 今晚跟美股抢反弹,先上车再说;B 大饼没动就不动,等它真抬头再跟?
$BTC
周五纳指摔了 2.86%,今晚期货倒是先稳住了,纳指约 +0.8%、标普约 +0.5%。可大饼还在 7.8 万上下磨,24 小时只涨了约 0.3%,压根没跟着美股抬头。
我自己的倾向很明白:大饼不动,我就不动,期货那点小涨还不够我挪窝。
你站哪边:A 今晚跟美股抢反弹,先上车再说;B 大饼没动就不动,等它真抬头再跟?
$BTC
我自己的倾向很明白:大饼不动,我就不动,期货那点小涨还不够我挪窝。
你站哪边:A 今晚跟美股抢反弹,先上车再说;B 大饼没动就不动,等它真抬头再跟?
$BTC
121
·
--
مقالة
عرض الترجمة
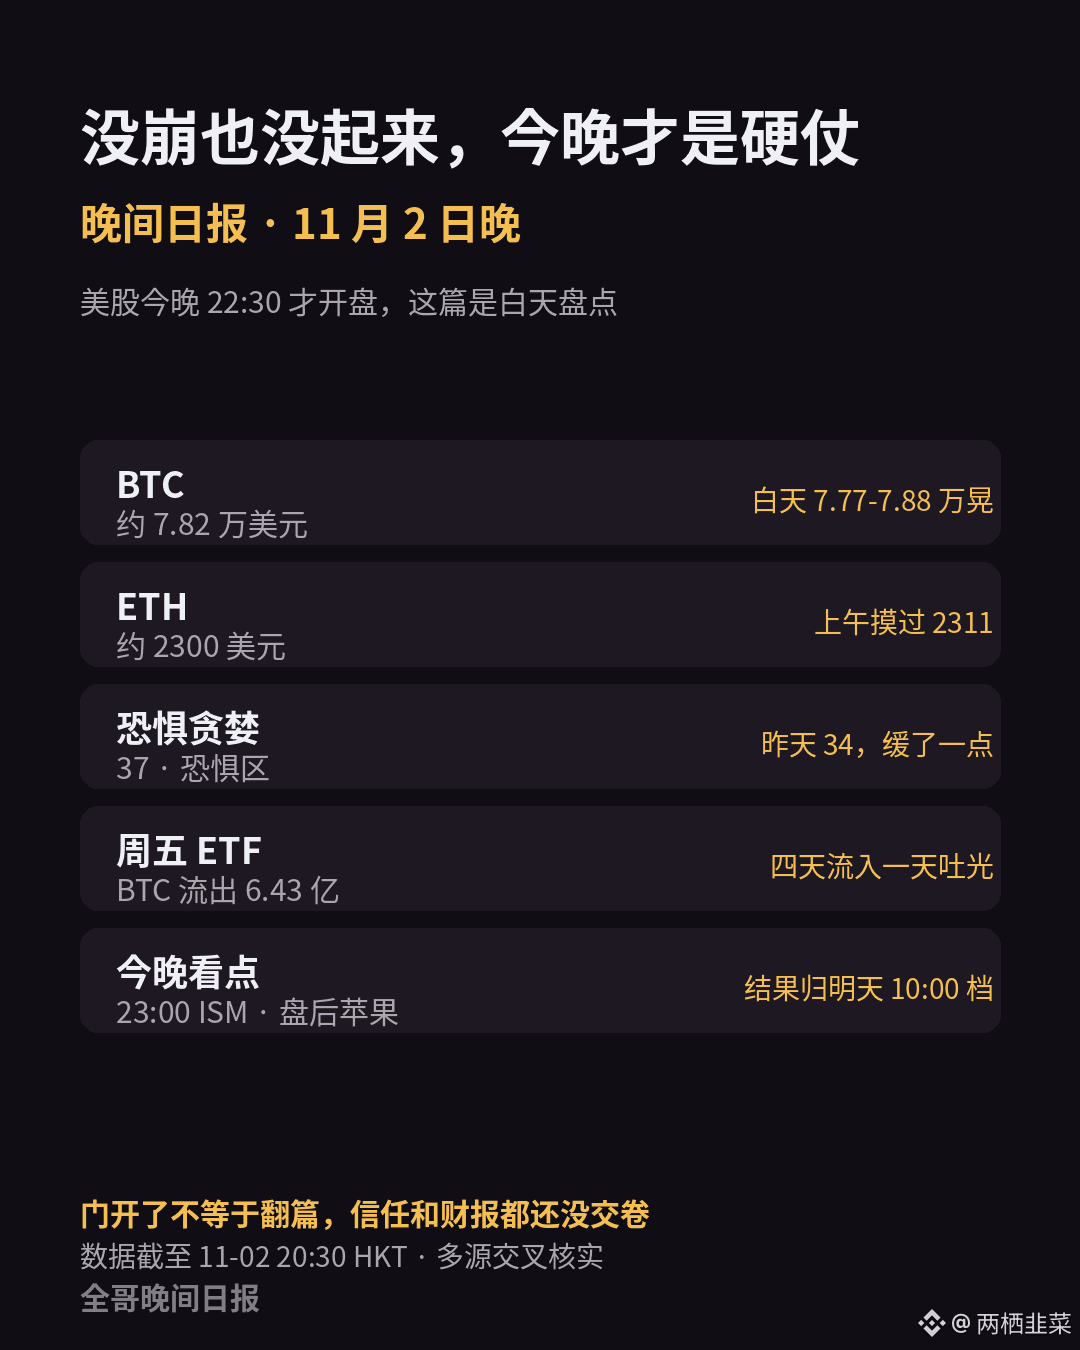
没崩也没起来,今晚才是硬仗先把结论放前面:今天是喘气的一天,不是翻身的一天。大饼白天在7.77万到7.88万之间来回晃,写稿时还在7.8万出头,涨跌都不到1个点。ETH上午摸过2311美元,随后又回到2300上下。恐惧贪婪指数37,还在恐惧区,比昨天的34缓了一点,但远没到大家敢拍胸脯的时候。
币圈今天的主线还是币安那档事的余波。第一批15条网络的提币已经开了,官方口径的第一窗口账是:9个半小时提走46.49亿,存回10.1亿,净流出36.4亿,占1710亿总资产的2.1%。提走的数看着吓人,对着总盘子看,只是个零头。更关键的一句是官方自己说的:冲进来提的那波过去后,提币量已经下来了,存入还不小。门开了,钱能动了,这一步算走稳了。
但别把这理解成翻篇。10个大币种说已经足额覆盖,受影响资产整体回补到95%左右,剩下那5%是流动性差的小币,买起来慢。10月31日拍的储备证明快照是一回事,完整版零知识证明要到11月3日才出,中间这段时间,拿快照当最终验证还为时过早。还有第三方追踪的储备美元数,那个数字跟着币价走,别直接拿它当提走的钱算。
ETF那边,周五的账今天才算真正看清。美国现货BTC ETF周五一天流出6.43亿,是6月以来最大单日流出,周一到周四攒下的4.41亿流入,一天就吐光了,全周反倒净流出2.03亿。ETH那边周五流出1.56亿,全周流出4.32亿,十月单月流出16.1亿,是上线以来最惨的一个月。说白了,机构的钱不是不看好,是先把风险敞口降下来,等风头过去再说。这组数字解释了周末为什么涨不动:现货有人接,ETF有人走,两边一抵,价格只能横着。
美股这边要先讲清楚时间:冬令时后美股北京时间22:30才开盘,写稿时今晚还没开,这篇不是收盘复盘。能复盘的是上周五:标普跌1.82%到7580点,纳指跌2.86%到25437点,道指跌1.09%到51770点。导火索是英特尔,展望一弱,单日跌28.6%,费城半导体指数跟着跌7.2%,整个十月纳指跌5.3%,是2025年3月以来最差的一个月,而道指十月反而涨1.7%。同一个月里,科技挨揍,传统板块扛着,上周五的成绩单,底色大体如此。
白天还有两条线值得记一笔。油价先跌了约3%,布伦特回到110美元附近,WTI回到101美元附近,上周五唯一收红的能源板块先被泼了冷水。韩国那边今天也热闹,AI投资的消息继续发酵,不过那是午间档讲过的题材,这里不重复展开。
今晚和明天要看的东西排得很满,拎三件说。第一件是北京时间23:00的美国10月ISM制造业指数,市场预期在54.6附近,前值54.5,卡在扩张线上方,价格分项比 headline 更值得盯,它关系到降息预期会不会再被往后推。第二件是美股收盘后,苹果和Palantir交卷,苹果市场预期营收1133亿美元上下、每股收益1.98美元左右,Palantir预期营收21.8亿美元上下,重点看苹果对12月季度的指引和内存成本那笔账。这两份财报的结果,要到北京时间周二凌晨前后才出,归明天早上那档细讲,这里只列预期。第三件是美国时间周二的中期选举和周五的10月非农,这两件会把本周的波动拉长,不是一天能讲完的故事。
一句话总判断:币圈在等信任回来,美股在等财报给AI烧钱一个交代,两边都没到能下结论的时候。仓位上别被一天的横盘骗了,也别被一周的跌幅吓住,留点子弹,等今晚数据和财报落地再看。
今晚先看数据和财报,别急着下结论。
$BTC $ETH $AAPL
没崩也没起来,今晚才是硬仗
先把结论放前面:今天是喘气的一天,不是翻身的一天。大饼白天在7.77万到7.88万之间来回晃,写稿时还在7.8万出头,涨跌都不到1个点。ETH上午摸过2311美元,随后又回到2300上下。恐惧贪婪指数37,还在恐惧区,比昨天的34缓了一点,但远没到大家敢拍胸脯的时候。
币圈今天的主线还是币安那档事的余波。第一批15条网络的提币已经开了,官方口径的第一窗口账是:9个半小时提走46.49亿,存回10.1亿,净流出36.4亿,占1710亿总资产的2.1%。提走的数看着吓人,对着总盘子看,只是个零头。更关键的一句是官方自己说的:冲进来提的那波过去后,提币量已经下来了,存入还不小。门开了,钱能动了,这一步算走稳了。
但别把这理解成翻篇。10个大币种说已经足额覆盖,受影响资产整体回补到95%左右,剩下那5%是流动性差的小币,买起来慢。10月31日拍的储备证明快照是一回事,完整版零知识证明要到11月3日才出,中间这段时间,拿快照当最终验证还为时过早。还有第三方追踪的储备美元数,那个数字跟着币价走,别直接拿它当提走的钱算。
ETF那边,周五的账今天才算真正看清。美国现货BTC ETF周五一天流出6.43亿,是6月以来最大单日流出,周一到周四攒下的4.41亿流入,一天就吐光了,全周反倒净流出2.03亿。ETH那边周五流出1.56亿,全周流出4.32亿,十月单月流出16.1亿,是上线以来最惨的一个月。说白了,机构的钱不是不看好,是先把风险敞口降下来,等风头过去再说。这组数字解释了周末为什么涨不动:现货有人接,ETF有人走,两边一抵,价格只能横着。
美股这边要先讲清楚时间:冬令时后美股北京时间22:30才开盘,写稿时今晚还没开,这篇不是收盘复盘。能复盘的是上周五:标普跌1.82%到7580点,纳指跌2.86%到25437点,道指跌1.09%到51770点。导火索是英特尔,展望一弱,单日跌28.6%,费城半导体指数跟着跌7.2%,整个十月纳指跌5.3%,是2025年3月以来最差的一个月,而道指十月反而涨1.7%。同一个月里,科技挨揍,传统板块扛着,上周五的成绩单,底色大体如此。
白天还有两条线值得记一笔。油价先跌了约3%,布伦特回到110美元附近,WTI回到101美元附近,上周五唯一收红的能源板块先被泼了冷水。韩国那边今天也热闹,AI投资的消息继续发酵,不过那是午间档讲过的题材,这里不重复展开。
今晚和明天要看的东西排得很满,拎三件说。第一件是北京时间23:00的美国10月ISM制造业指数,市场预期在54.6附近,前值54.5,卡在扩张线上方,价格分项比 headline 更值得盯,它关系到降息预期会不会再被往后推。第二件是美股收盘后,苹果和Palantir交卷,苹果市场预期营收1133亿美元上下、每股收益1.98美元左右,Palantir预期营收21.8亿美元上下,重点看苹果对12月季度的指引和内存成本那笔账。这两份财报的结果,要到北京时间周二凌晨前后才出,归明天早上那档细讲,这里只列预期。第三件是美国时间周二的中期选举和周五的10月非农,这两件会把本周的波动拉长,不是一天能讲完的故事。
一句话总判断:币圈在等信任回来,美股在等财报给AI烧钱一个交代,两边都没到能下结论的时候。仓位上别被一天的横盘骗了,也别被一周的跌幅吓住,留点子弹,等今晚数据和财报落地再看。
今晚先看数据和财报,别急着下结论。
$BTC $ETH $AAPL
币圈今天的主线还是币安那档事的余波。第一批15条网络的提币已经开了,官方口径的第一窗口账是:9个半小时提走46.49亿,存回10.1亿,净流出36.4亿,占1710亿总资产的2.1%。提走的数看着吓人,对着总盘子看,只是个零头。更关键的一句是官方自己说的:冲进来提的那波过去后,提币量已经下来了,存入还不小。门开了,钱能动了,这一步算走稳了。
但别把这理解成翻篇。10个大币种说已经足额覆盖,受影响资产整体回补到95%左右,剩下那5%是流动性差的小币,买起来慢。10月31日拍的储备证明快照是一回事,完整版零知识证明要到11月3日才出,中间这段时间,拿快照当最终验证还为时过早。还有第三方追踪的储备美元数,那个数字跟着币价走,别直接拿它当提走的钱算。
ETF那边,周五的账今天才算真正看清。美国现货BTC ETF周五一天流出6.43亿,是6月以来最大单日流出,周一到周四攒下的4.41亿流入,一天就吐光了,全周反倒净流出2.03亿。ETH那边周五流出1.56亿,全周流出4.32亿,十月单月流出16.1亿,是上线以来最惨的一个月。说白了,机构的钱不是不看好,是先把风险敞口降下来,等风头过去再说。这组数字解释了周末为什么涨不动:现货有人接,ETF有人走,两边一抵,价格只能横着。
美股这边要先讲清楚时间:冬令时后美股北京时间22:30才开盘,写稿时今晚还没开,这篇不是收盘复盘。能复盘的是上周五:标普跌1.82%到7580点,纳指跌2.86%到25437点,道指跌1.09%到51770点。导火索是英特尔,展望一弱,单日跌28.6%,费城半导体指数跟着跌7.2%,整个十月纳指跌5.3%,是2025年3月以来最差的一个月,而道指十月反而涨1.7%。同一个月里,科技挨揍,传统板块扛着,上周五的成绩单,底色大体如此。
白天还有两条线值得记一笔。油价先跌了约3%,布伦特回到110美元附近,WTI回到101美元附近,上周五唯一收红的能源板块先被泼了冷水。韩国那边今天也热闹,AI投资的消息继续发酵,不过那是午间档讲过的题材,这里不重复展开。
今晚和明天要看的东西排得很满,拎三件说。第一件是北京时间23:00的美国10月ISM制造业指数,市场预期在54.6附近,前值54.5,卡在扩张线上方,价格分项比 headline 更值得盯,它关系到降息预期会不会再被往后推。第二件是美股收盘后,苹果和Palantir交卷,苹果市场预期营收1133亿美元上下、每股收益1.98美元左右,Palantir预期营收21.8亿美元上下,重点看苹果对12月季度的指引和内存成本那笔账。这两份财报的结果,要到北京时间周二凌晨前后才出,归明天早上那档细讲,这里只列预期。第三件是美国时间周二的中期选举和周五的10月非农,这两件会把本周的波动拉长,不是一天能讲完的故事。
一句话总判断:币圈在等信任回来,美股在等财报给AI烧钱一个交代,两边都没到能下结论的时候。仓位上别被一天的横盘骗了,也别被一周的跌幅吓住,留点子弹,等今晚数据和财报落地再看。
今晚先看数据和财报,别急着下结论。
$BTC $ETH $AAPL
204
·
--
عرض الترجمة
Anthropic这回是真敢要价:新股只卖给日本投资者,一把最多募35亿刀,比SpaceX上次在日本拿到的22亿还多。钱的去向也写得很直白,全砸营运和资本开支,说白了就是继续烧钱抢算力。AI这桌饭现在比的就是谁弹药足,烧这么多钱,最后能不能回本,你猜市场会先信哪一边?
Anthropic这回是真敢要价:新股只卖给日本投资者,一把最多募35亿刀,比SpaceX上次在日本拿到的22亿还多。钱的去向也写得很直白,全砸营运和资本开支,说白了就是继续烧钱抢算力。AI这桌饭现在比的就是谁弹药足,烧这么多钱,最后能不能回本,你猜市场会先信哪一边?
107
·
--
تمّ التحقق
عرض الترجمة
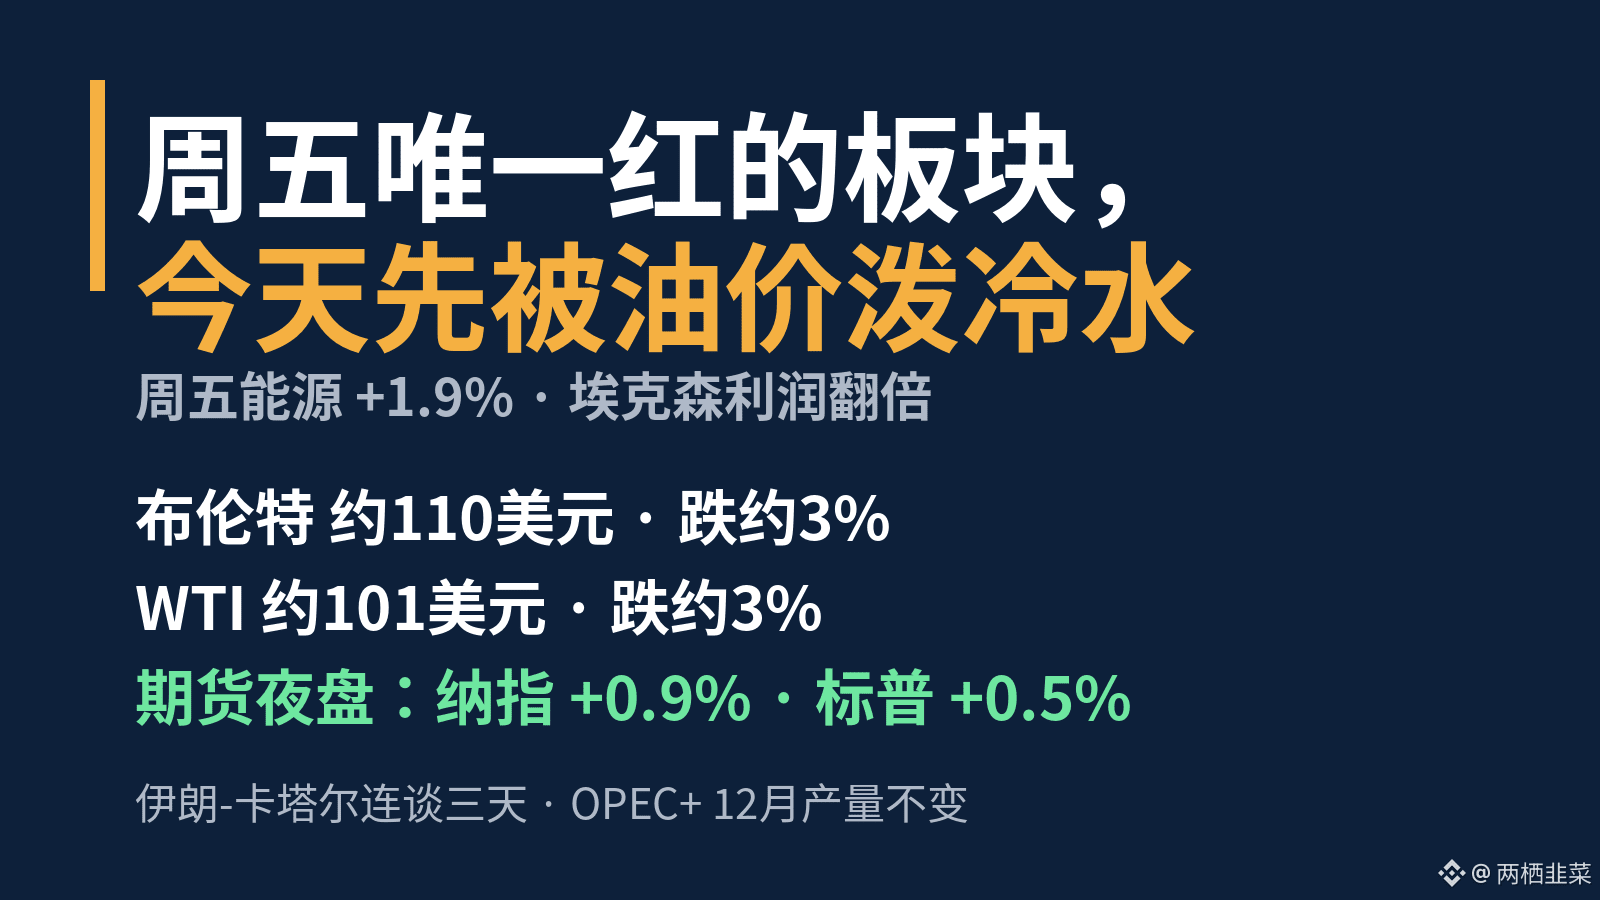
周五全场血洗,只有能源是红的,涨了1.9%,埃克森利润直接翻倍。
今天一睁眼,油价先跌了3% 👇
布伦特回到110美元上下,WTI跌到101美元附近。伊朗和卡塔尔连谈三天,市场先把断供那部分溢价吐出来了,OPEC+周日也说12月产量目标不变。
期货夜盘那边倒是小涨,纳指期货涨约0.9%,标普涨约0.5%,看着像止血,不是反转。
说白了,周五能源股涨的是炼油利润和战争溢价,不是油价本身;今天油价一回落,这笔账就得重算。
今晚23点还有ISM制造业数据,收盘后苹果和Palantir交卷,期货这点涨幅够不够看,得看这两场。
油价这东西,谈判桌上一句话,比财报管用。
$XOM $CVX
周五全场血洗,只有能源是红的,涨了1.9%,埃克森利润直接翻倍。
今天一睁眼,油价先跌了3% 👇
布伦特回到110美元上下,WTI跌到101美元附近。伊朗和卡塔尔连谈三天,市场先把断供那部分溢价吐出来了,OPEC+周日也说12月产量目标不变。
期货夜盘那边倒是小涨,纳指期货涨约0.9%,标普涨约0.5%,看着像止血,不是反转。
说白了,周五能源股涨的是炼油利润和战争溢价,不是油价本身;今天油价一回落,这笔账就得重算。
今晚23点还有ISM制造业数据,收盘后苹果和Palantir交卷,期货这点涨幅够不够看,得看这两场。
油价这东西,谈判桌上一句话,比财报管用。
$XOM $CVX
今天一睁眼,油价先跌了3% 👇
布伦特回到110美元上下,WTI跌到101美元附近。伊朗和卡塔尔连谈三天,市场先把断供那部分溢价吐出来了,OPEC+周日也说12月产量目标不变。
期货夜盘那边倒是小涨,纳指期货涨约0.9%,标普涨约0.5%,看着像止血,不是反转。
说白了,周五能源股涨的是炼油利润和战争溢价,不是油价本身;今天油价一回落,这笔账就得重算。
今晚23点还有ISM制造业数据,收盘后苹果和Palantir交卷,期货这点涨幅够不够看,得看这两场。
油价这东西,谈判桌上一句话,比财报管用。
$XOM $CVX
539
·
--
عرض الترجمة
今天广场最热闹的一幕,不在大饼,在二饼的评论区里。
一边有人喊,这次要是站稳了,以后就再也见不到2400以下的ETH;另一边马上顶回来,说2300到2310这一带全是上次套牢的筹码,冲过去哪有那么轻松。两边吵得挺凶,但吵的其实是同一件事:这根线到底算不算过去了。
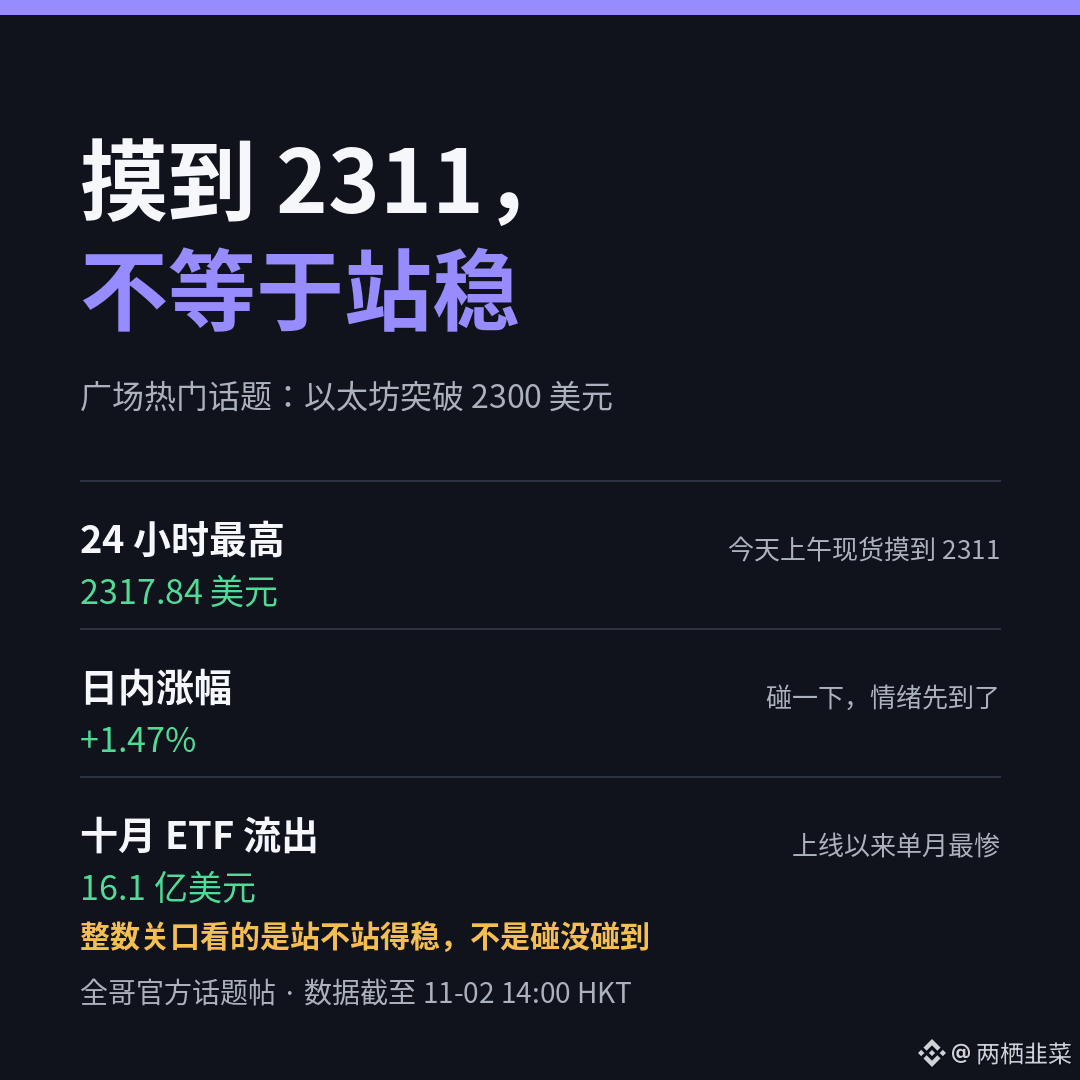
先把事实摆出来。今天上午,ETH在币安现货摸到2311美元,日内涨了1.47%,24小时最高2317.84美元。写稿这会儿,价格又回到2300上下晃。这就说明一件事:摸一下和站稳是两码事,前者是情绪,后者得拿时间和量来换。
我自己看这种整数关口有个笨办法:别问它碰没碰到,问它能不能在上面待够几天,再问往上走的时候量跟没跟上。缩量磨上去的,一般走不远;大盘一转弱,这种刚翻过去的关口最先丢。何况十月光以太坊ETF就流出了16.1亿美元,创了2024年上线以来单月最惨纪录,信心这东西,修起来比砸下去慢得多。
所以这波我更愿意叫它修复,不叫反转。修复也能涨,但修复最怕的就是你把它当成反转去追。
你觉得ETH这回能在2300上面待住,还是又一根插针?
#以太坊突破2300美元
$ETH $BTC
今天广场最热闹的一幕,不在大饼,在二饼的评论区里。
一边有人喊,这次要是站稳了,以后就再也见不到2400以下的ETH;另一边马上顶回来,说2300到2310这一带全是上次套牢的筹码,冲过去哪有那么轻松。两边吵得挺凶,但吵的其实是同一件事:这根线到底算不算过去了。
先把事实摆出来。今天上午,ETH在币安现货摸到2311美元,日内涨了1.47%,24小时最高2317.84美元。写稿这会儿,价格又回到2300上下晃。这就说明一件事:摸一下和站稳是两码事,前者是情绪,后者得拿时间和量来换。
我自己看这种整数关口有个笨办法:别问它碰没碰到,问它能不能在上面待够几天,再问往上走的时候量跟没跟上。缩量磨上去的,一般走不远;大盘一转弱,这种刚翻过去的关口最先丢。何况十月光以太坊ETF就流出了16.1亿美元,创了2024年上线以来单月最惨纪录,信心这东西,修起来比砸下去慢得多。
所以这波我更愿意叫它修复,不叫反转。修复也能涨,但修复最怕的就是你把它当成反转去追。
你觉得ETH这回能在2300上面待住,还是又一根插针?
#以太坊突破2300美元
$ETH $BTC
一边有人喊,这次要是站稳了,以后就再也见不到2400以下的ETH;另一边马上顶回来,说2300到2310这一带全是上次套牢的筹码,冲过去哪有那么轻松。两边吵得挺凶,但吵的其实是同一件事:这根线到底算不算过去了。
先把事实摆出来。今天上午,ETH在币安现货摸到2311美元,日内涨了1.47%,24小时最高2317.84美元。写稿这会儿,价格又回到2300上下晃。这就说明一件事:摸一下和站稳是两码事,前者是情绪,后者得拿时间和量来换。
我自己看这种整数关口有个笨办法:别问它碰没碰到,问它能不能在上面待够几天,再问往上走的时候量跟没跟上。缩量磨上去的,一般走不远;大盘一转弱,这种刚翻过去的关口最先丢。何况十月光以太坊ETF就流出了16.1亿美元,创了2024年上线以来单月最惨纪录,信心这东西,修起来比砸下去慢得多。
所以这波我更愿意叫它修复,不叫反转。修复也能涨,但修复最怕的就是你把它当成反转去追。
你觉得ETH这回能在2300上面待住,还是又一根插针?
#以太坊突破2300美元
$ETH $BTC
161
·
--
عرض الترجمة
韩国这次是真下本了:21.3万亿韩元砸向AI和数据中心,里面4.6万亿单点押自研顶尖大模型,还要建半导体集群。你想啊,这不是喊口号,是拿财政当筹码跟美国抢算力话语权。钱砸下去不一定马上见效,但方向摆明了:AI这轮,谁手里有算力谁说话硬气。半导体集群能不能跟上,就看后面落地了。
$EWY
韩国这次是真下本了:21.3万亿韩元砸向AI和数据中心,里面4.6万亿单点押自研顶尖大模型,还要建半导体集群。你想啊,这不是喊口号,是拿财政当筹码跟美国抢算力话语权。钱砸下去不一定马上见效,但方向摆明了:AI这轮,谁手里有算力谁说话硬气。半导体集群能不能跟上,就看后面落地了。
$EWY
$EWY
1
188
·
--
عرض الترجمة
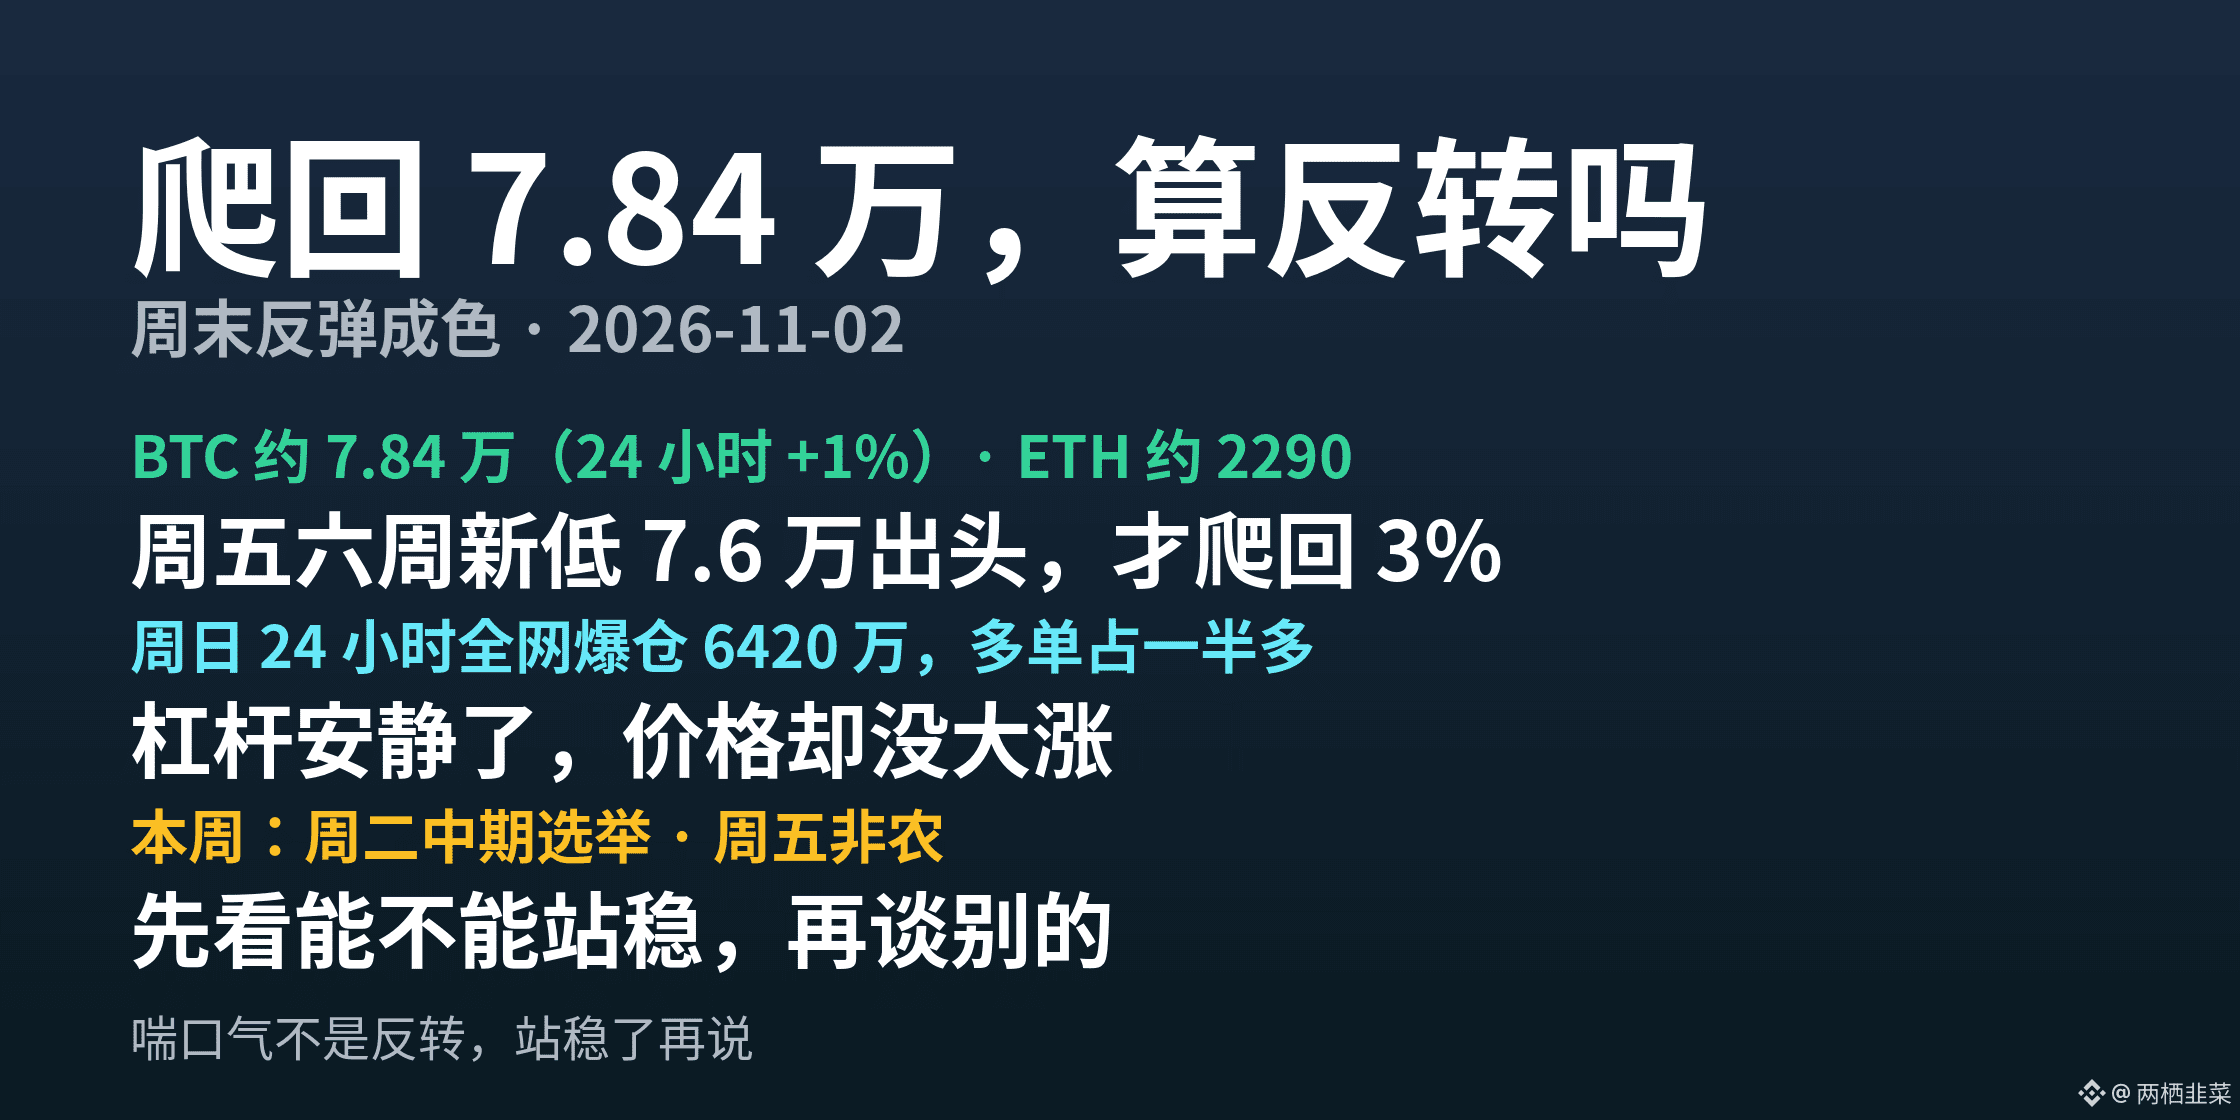
大饼周末爬回了 7.84 万附近,24 小时涨了 1% 出头,以太也回到 2290 上下 👇
但你看,这离反转还远:周五刚砸出六周新低 7.6 万出头,现在也就从坑里爬回来 3% 左右。
杠杆那边倒是彻底安静了,周日 24 小时全网爆仓才 6420 万,多单占了一半多,跟上周五的天量根本不是一个量级。
我早年也干过反弹当天就追进去的事,结果往往是刚进去就挨第二下。
这周还有周二中期选举、周五非农两道坎,先看它能不能站稳再说。
$BTC $ETH
大饼周末爬回了 7.84 万附近,24 小时涨了 1% 出头,以太也回到 2290 上下 👇
但你看,这离反转还远:周五刚砸出六周新低 7.6 万出头,现在也就从坑里爬回来 3% 左右。
杠杆那边倒是彻底安静了,周日 24 小时全网爆仓才 6420 万,多单占了一半多,跟上周五的天量根本不是一个量级。
我早年也干过反弹当天就追进去的事,结果往往是刚进去就挨第二下。
这周还有周二中期选举、周五非农两道坎,先看它能不能站稳再说。
$BTC $ETH
但你看,这离反转还远:周五刚砸出六周新低 7.6 万出头,现在也就从坑里爬回来 3% 左右。
杠杆那边倒是彻底安静了,周日 24 小时全网爆仓才 6420 万,多单占了一半多,跟上周五的天量根本不是一个量级。
我早年也干过反弹当天就追进去的事,结果往往是刚进去就挨第二下。
这周还有周二中期选举、周五非农两道坎,先看它能不能站稳再说。
$BTC $ETH
221
·
--
تمّ التحقق
عرض الترجمة
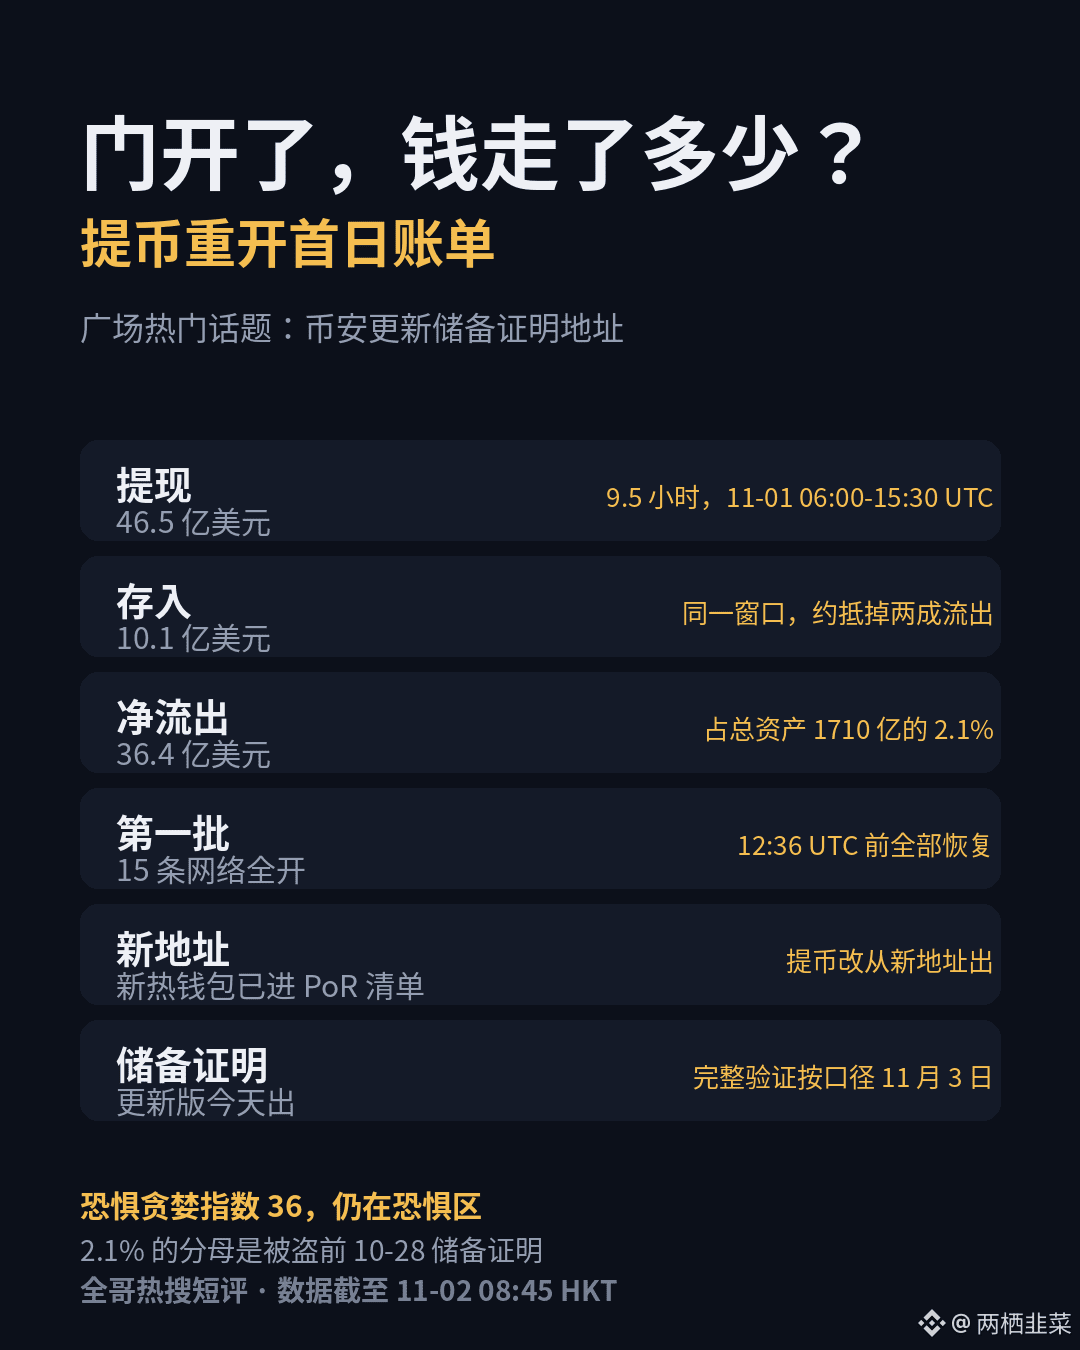
门开了,第一天账算出来了:9 个半小时,币安处理了 46.5 亿美元提现,同时存进来 10.1 亿,净流出 36.4 亿。说白了,数字看着吓人,摊到它 1710 亿美元总资产里,只占 2.1%。这不叫挤兑,叫排队取钱——门一开,想走的人先走了,量冲高之后已经在往下掉。
有意思的是另一头:同一天还有 10 亿存进来。有人提走,就有人往回放,信心这东西从来不是一边倒的。第三方按 24 小时窗口算出来 40 亿出头,窗口不一样,别拿来直接比大小。
还有一处得留心:这 2.1% 的分母是 10 月 28 日被盗前的储备证明,更新版按计划今天出,完整验证要到 11 月 3 日。账要一笔一笔对,别急着下结论。
门能开、钱能走、账敢晒,这三件凑齐了,才算过了第一关。
$BTC $BNB
门开了,第一天账算出来了:9 个半小时,币安处理了 46.5 亿美元提现,同时存进来 10.1 亿,净流出 36.4 亿。说白了,数字看着吓人,摊到它 1710 亿美元总资产里,只占 2.1%。这不叫挤兑,叫排队取钱——门一开,想走的人先走了,量冲高之后已经在往下掉。
有意思的是另一头:同一天还有 10 亿存进来。有人提走,就有人往回放,信心这东西从来不是一边倒的。第三方按 24 小时窗口算出来 40 亿出头,窗口不一样,别拿来直接比大小。
还有一处得留心:这 2.1% 的分母是 10 月 28 日被盗前的储备证明,更新版按计划今天出,完整验证要到 11 月 3 日。账要一笔一笔对,别急着下结论。
门能开、钱能走、账敢晒,这三件凑齐了,才算过了第一关。
$BTC $BNB
有意思的是另一头:同一天还有 10 亿存进来。有人提走,就有人往回放,信心这东西从来不是一边倒的。第三方按 24 小时窗口算出来 40 亿出头,窗口不一样,别拿来直接比大小。
还有一处得留心:这 2.1% 的分母是 10 月 28 日被盗前的储备证明,更新版按计划今天出,完整验证要到 11 月 3 日。账要一笔一笔对,别急着下结论。
门能开、钱能走、账敢晒,这三件凑齐了,才算过了第一关。
$BTC $BNB
565
·
--
عرض الترجمة
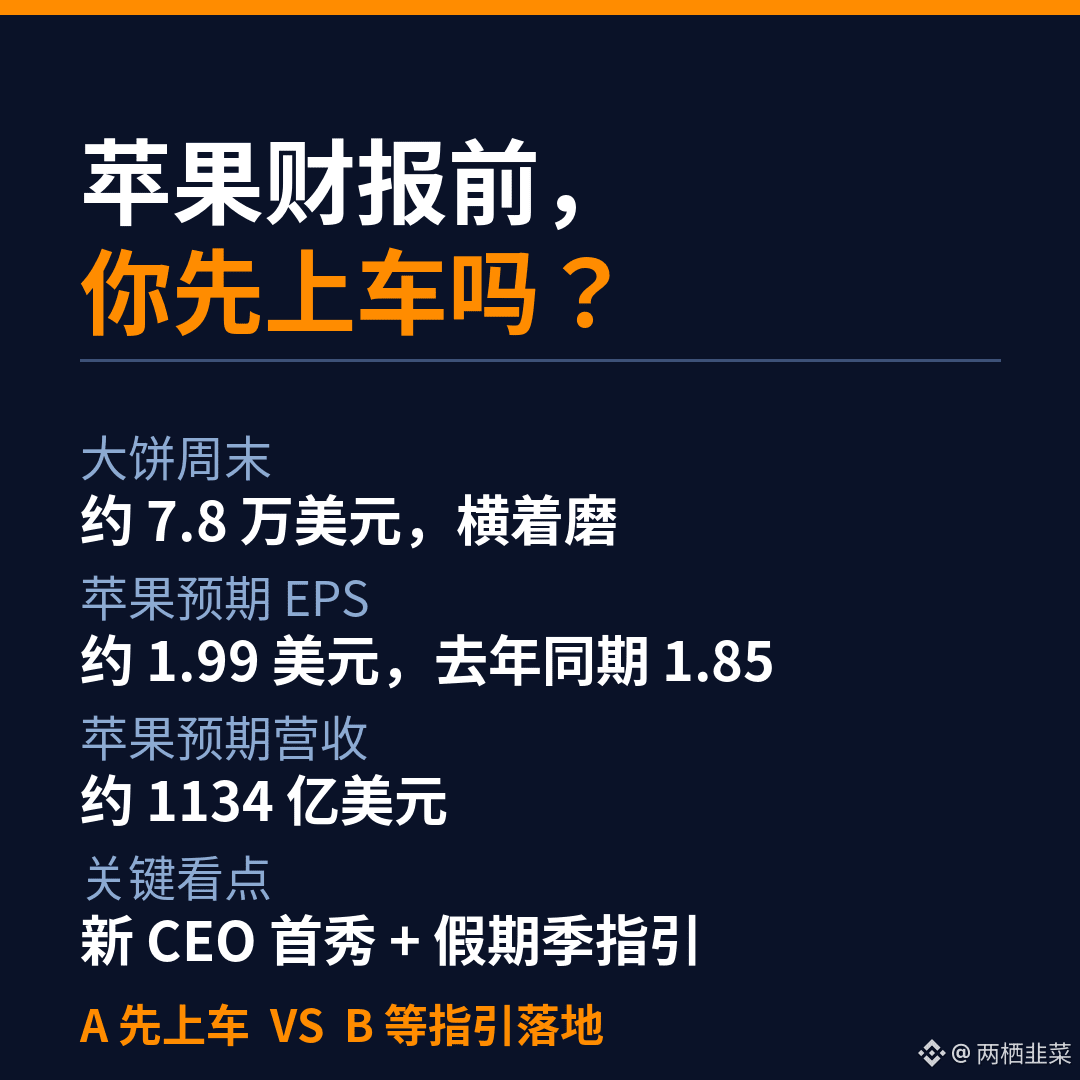
周末大饼在7.8万附近磨了一天,没方向,明天真正的戏在盘后:苹果出Q4财报,市场预期EPS约1.99美元、营收约1134亿美元,新CEO第一次主持电话会。说白了,数字过了关不算赢,假期季指引给低了照样挨打。我倾向先看指引再动手,财报前追高等于替别人抬轿子。站队时间:你是财报前先上车,还是等指引落地再说?
$AAPL $BTC
周末大饼在7.8万附近磨了一天,没方向,明天真正的戏在盘后:苹果出Q4财报,市场预期EPS约1.99美元、营收约1134亿美元,新CEO第一次主持电话会。说白了,数字过了关不算赢,假期季指引给低了照样挨打。我倾向先看指引再动手,财报前追高等于替别人抬轿子。站队时间:你是财报前先上车,还是等指引落地再说?
$AAPL $BTC
$AAPL $BTC
345
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
USMidterms-WhatAreMarketsExpecting?
34,816 مشاهدات
421 يقومون بالنقاش
اكتساح الديمقراطيين للكونغرس يهزّ صفقات ترامب في أسهم الذكاء الاصطناعي والعملات المشفّرة
Binance News
·3 إعجاب
·2k مشاهدات
USOctoberNFP-AreRateCutsStillPossible
216,151 مشاهدات
1,712 يقومون بالنقاش
AMDBeatsExpectations-AINarrativeContinues
5,394 مشاهدات
165 يقومون بالنقاش