


بالنسبة لأي شخص لديه ممتلكات كبيرة من البيتكوين، يجب أن يُنظر إلى هيكل الحضانة الذي يتضمن نقطة فشل واحدة على أنه غير مقبول. إذا كانت المحفظة تحتوي على مكون واحد - عند فقدانه أو سرقته - يمكن أن يؤدي إلى خسارة دائمة للأموال، فمن الخطورة جدًا أخذه في الاعتبار. لا أحد يرغب في إبقاء ثرواته الكبيرة تتأرجح على حافة الكارثة.
يمتلك حاملو البيتكوين الأفراد العديد من الأدوات المتاحة التي يمكن أن تساعد في تقليل مخاطر الخسارة أو السرقة. في مقال سابق، قمنا بتغطية بعض هذه الأدوات، مع تسليط الضوء على التعديلات المطبقة بشكل شائع على المحافظ الفردية. ومع ذلك، فقد أوضحنا أيضًا سبب فشل هذه الأساليب في إزالة نقاط الفشل الفردية بالكامل.
بالنسبة لشركة أو حكومة أو مؤسسة أخرى ترغب في تأمين خزينة البيتكوين، فإن التخلص من نقاط الفشل الفردية ليس مجرد أمر جيد، ولكنه شرط أساسي. إن نماذج الحفظ الوحيدة التي تستحق النظر فيها بالنسبة لهذه الكيانات هي تلك التي تتضمن شرط الحد الأدنى من أجل الحصول على الأموال. تصف متطلبات الحد الأدنى هيكلًا يتضمن مكونات متعددة ومؤمنة بشكل منفصل، حيث تكون هناك حاجة إلى مجموعة فرعية من تلك المكونات للموافقة على أي انسحاب. هذه هي الطريقة الوحيدة لتحقيق الأمن على المستوى المؤسسي، مع إزالة نقاط الفشل الفردية بشكل كامل.
في هذه المقالة، سنغطي كيفية تطبيق الحد الأدنى من الأمان باستخدام ثلاث طرق مختلفة: التوقيع المتعدد للبرنامج النصي، والمشاركة السرية لـ Shamir (SSS)، والحساب متعدد الأطراف (MPC). سنتعمق أيضًا في المفاضلات المرتبطة بكل نهج، وكيف يمكن للمؤسسة اختيار أفضل إعداد لتلبية احتياجاتها.
ما هو multisig؟
إذا لم تكن متأكدًا من ماهية البرنامج النصي multisig، فنوصيك بمراجعة مقالتنا السابقة المخصصة لشرح كيفية عمل محافظ multisig وما يتم استخدامها من أجله. كمراجعة سريعة، تشتمل المحفظة متعددة التوقيع على مفاتيح خاصة متعددة، ويمكن تهيئتها بحيث يلزم عدد محدد (عتبة) من تلك المفاتيح الخاصة لتوقيع أي معاملة. يمكن إنتاج التوقيعات في أوقات ومواقع مختلفة، مما يسمح لكل مفتاح بالبقاء منفصلاً فعليًا. بمجرد إنتاج الحد الأدنى من التوقيعات، يمكن دمجها في معاملة بيتكوين واحدة قادرة على إنفاق الأموال.
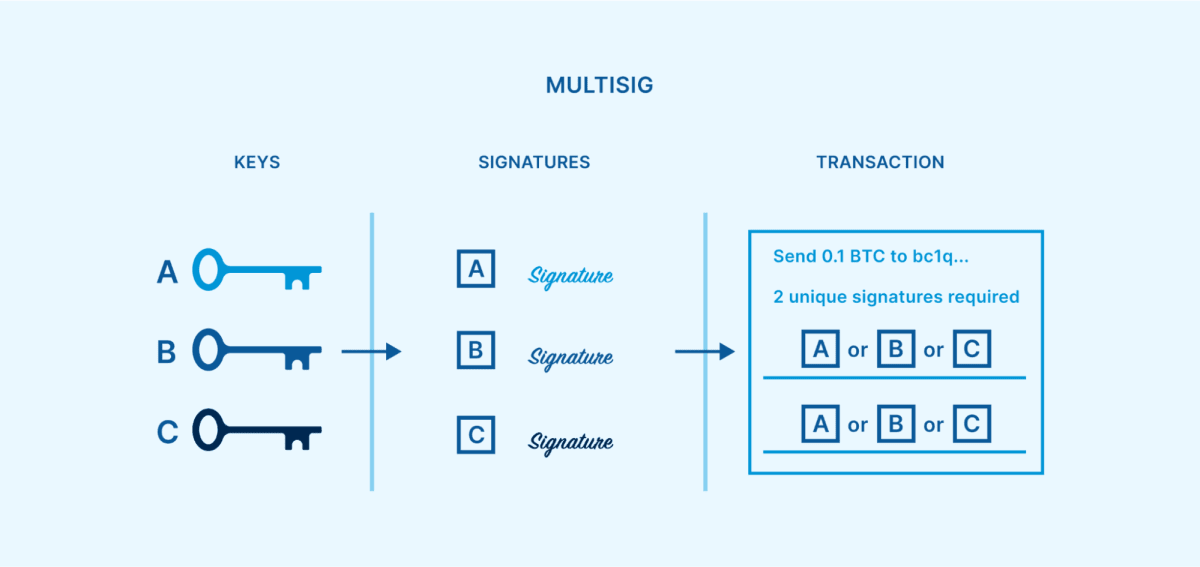 النصاب القانوني متعدد التوقيعات المكون من 2 من 3، حيث يلزم حد توقيعين فريدين من مفتاحين لعمليات السحب.
تعتبر هذه الطريقة البسيطة نسبيًا لإنشاء متطلبات الحد الأدنى فعالة للغاية في إزالة جميع نقاط الفشل الفردية. طالما أن حد الإنفاق أكبر من واحد ولكن أقل من إجمالي عدد المفاتيح، فمن الممكن أن يتم فقدان أي مفتاح منفرد أو سرقته أو تدميره دون أن يصبح البيتكوين غير قابل للاسترداد. يمكن للمفاتيح المتبقية التوقيع على معاملة استرداد لنقل الأموال إلى إعداد multisig جديد.
لقد وضع ساتوشي ناكاموتو الأساس لـ multisig عندما تم إصدار عملة البيتكوين لأول مرة، متوقعًا أنها يمكن أن تكون آلية شائعة لتأمين الأموال. ومع ذلك، لم يكن الأمر كذلك حتى شوكة P2SH الناعمة في عام 2012 حيث بدأت multisig في أن تصبح أداة مستخدمة على نطاق واسع. وقد أثبت Multisig منذ ذلك الحين نفسه كنموذج أمني تم اختباره في المعركة لأكثر من عقد من الزمن، عبر عدة أنواع مختلفة من العناوين.
ما هي مشاركة شامير السرية؟
إن مشاركة شامير السرية (SSS) هي خوارزمية مشاركة سرية تم تطويرها من قبل عالم التشفير الشهير عدي شامير في عام 1979. ويمكن استخدامها كطريقة أخرى لتقديم متطلبات الحد الأدنى لحماية البيتكوين. يسمح SSS للمستخدمين بتقسيم المفتاح إلى عدة "مشاركات" موزعة، مع حد معين فقط من المشاركات اللازمة لإعادة تجميع المفتاح. يمكن استخدام هذا لتصميم النصاب القانوني مثل 2 من 3 أو 3 من 5، على غرار multisig.
 ترتيب 2 من 3 SSS، حيث يمكن لأي سهمين، ممثلين بالأشكال الملونة، إعادة تجميع المفتاح لمحفظة فردية. يمكن أن ينتج المفتاح التوقيع الوحيد اللازم لسحب الأموال.
ومع ذلك، لا يزال هذا النهج يؤدي إلى نقاط فشل فردية في حالات معينة خلال دورة حياته. أحد الأمثلة على ذلك هو عندما يتم تقسيم المفتاح في البداية إلى مشاركات SSS. تتم هذه العملية عادةً على جهاز واحد في وقت ومكان واحد. إذا قام أحد المهاجمين باختراق هذا الجهاز أو عملية إنشاء المفتاح أو عملية إنشاء المشاركة، فقد قام باختراق المفتاح. مثال آخر هو عندما يحتاج المستخدم إلى إعادة تجميع المفتاح لتوقيع المعاملة. ويجب جمع حد أدنى من المشاركات معًا مرة أخرى على جهاز واحد في وقت ومكان واحد، وهو ما يمكن للمهاجم استغلاله.
إحدى الطرق البسيطة إلى حد ما والمستخدمة على نطاق واسع لتطبيق تقنية SSS لحفظ العملات المشفرة هي من خلال النسخة الاحتياطية Shamir، التي طورتها Satoshi Labs في عام 2017. ويمكن العثور عليها كخيار في بعض نماذج محافظ أجهزة Trezor.
ما هي لجنة السياسة النقدية؟
MPC، أو الحساب متعدد الأطراف، هو حقل فرعي من التشفير يعود تاريخه إلى السبعينيات. هدف MPC هو السماح لعدة مشاركين بإجراء عملية حسابية بشكل مشترك، في حين لا يتم الكشف عن مساهمة كل مشارك في الحساب لبقية المجموعة وبالتالي يمكن أن تظل خاصة. يتيح ذلك لأطراف متعددة التعاون في سياقات مختلفة دون الحاجة إلى الثقة ببعضها البعض.
عند تطبيقها على حفظ البيتكوين، تتضمن MPC "أسهمًا" موزعة، على غرار SSS. ومع ذلك، على عكس SSS، لا يتم فصل المشاركات عن مفتاح خاص ولا يتم استخدامها لإعادة بناء مفتاح خاص. وبدلاً من ذلك، تقوم أطراف متعددة بحساب توقيع واحد مباشرةً من حد أسهمها.
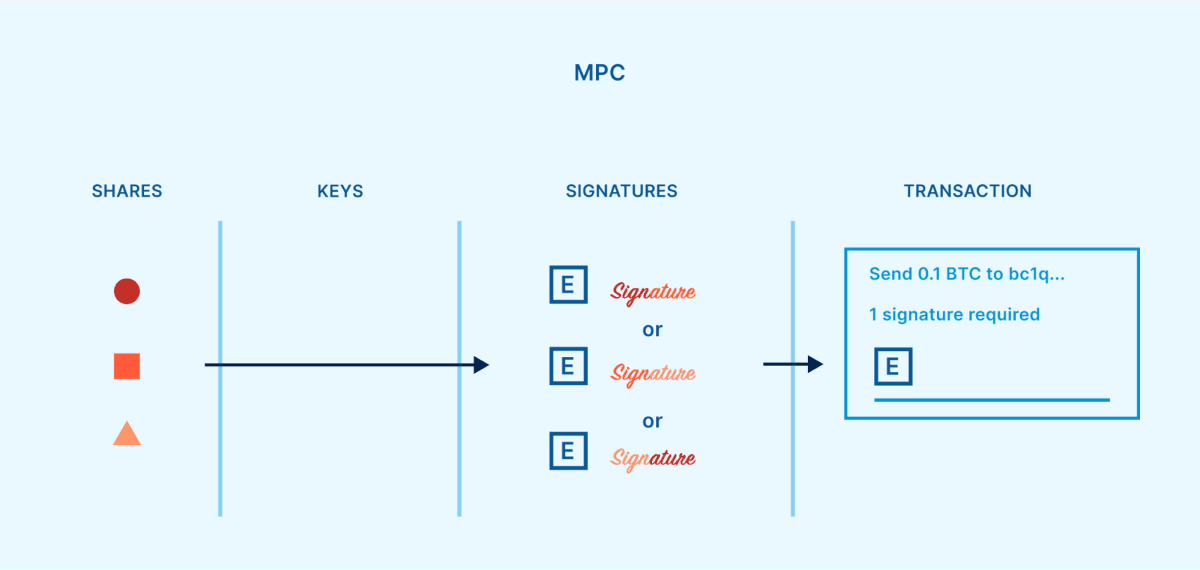 ترتيب 2 من 3 MPC، حيث يمكن لأي سهمين، ممثلين بالأشكال الملونة، إنتاج توقيع مباشرة دون تجميع المفتاح أولاً.
على عكس SSS، لا تتطلب MPC نقطة فشل واحدة. يمكن إنشاء أسهم MPC بشكل منفصل عن بعضها البعض، ولا يلزم جمعها معًا لتشغيل المحفظة. يمكن إرسال المعلومات الناتجة عن المشاركة إلى المشاركين الآخرين، دون الكشف عن المشاركة نفسها.
نظرًا لأن عملة البيتكوين والعملات المشفرة الأخرى تستخدم في المقام الأول نظام التوقيع استنادًا إلى ECDSA (خوارزمية التوقيع الرقمي للمنحنى الإهليلجي)، فقد كان لا بد من تكييف MPC مع هذا السياق. تم نشر أول بروتوكولات عتبة عملية لـ ECDSA في عام 2018. [GG18, LNR18]
ما هي المفاضلات بين نماذج العتبة؟
مع وجود ثلاثة نماذج أمان مختلفة للاختيار من بينها، فإن الخطوة التالية هي فهم نقاط القوة والضعف لكل خيار.
المفاضلات مع multisig
تعد Script multisig طريقة موحدة لتحقيق أمان الحد الأدنى، وهي أصلية في بروتوكول البيتكوين. يعتبر الهيكل بسيطًا وقويًا نسبيًا. كما أن حاجز الدخول صغير أيضًا - إذا كان مستخدم البيتكوين يعرف كيفية تشغيل محفظة فردية، فلن تكون قفزة كبيرة لتعلم كيفية إعداد واستخدام محفظة متعددة التوقيع.
عند تهيئة محفظة multisig، فإن العناوين التي يتم إنتاجها لتلقي البيتكوين في المحفظة تحتوي على متطلبات الحد الأدنى المضمنة فيها. بمجرد تمويل عنوان multisig، تتم حماية عملة البيتكوين بواسطة عقد غير قابل للتغيير تمت كتابته بشكل أساسي في blockchain نفسها. الطريقة الوحيدة لتغيير العقد (مثل تغيير سياسة التحكم في الوصول، وتعديل المفاتيح التي تحمي البيتكوين) هي نقل البيتكوين إلى عنوان جديد تم إنشاؤه بعقد مختلف. بالنسبة للعديد من الأطراف التي تتعاون لتأمين عملة البيتكوين، يمكن لآلية العقد غير القابلة للتغيير على المستوى الأرضي أن توفر أعلى درجة من الطمأنينة بأن الأموال مؤمنة وفقًا للطريقة التي تنوي بها جميع الأطراف. ولو تغير أي شيء جذرياً، لكان واضحاً للجميع من خلال حدوث صفقة عامة، وستكون المفاتيح التي أقرت التغيير معروفة. ولهذا السبب يعتمد مقدمو خدمات الحفظ التعاوني، مثل Unchained، على التوقيعات النصية المتعددة لمنتجاتنا.
ومع ذلك، فإن نشر العقود علنًا على blockchain يأتي مع مقايضات. نظرًا لأن عملة البيتكوين يتم إنفاقها من عنوان متعدد التوقيعات، فيجب نشر سياسة التحكم في الوصول لهذا العنوان بشكل دائم على blockchain. يمكن للمراقبين بعد ذلك رؤية تفاصيل النصاب القانوني متعدد التوقيعات الذي تم استخدامه. على الرغم من أنه يمكن ترحيل الأموال المتبقية بسهولة إلى عنوان جديد من الآن فصاعدا، إلا أن حقيقة كشف الترتيبات الأمنية السابقة ليست مثالية. بالإضافة إلى ذلك، فإن الحاجة إلى نقل البيتكوين من عنوان إلى آخر من أجل ضبط سياسة التحكم في الوصول تعني أن رسوم المعاملات تكون متضمنة دائمًا في العملية (وكلما زاد النصاب القانوني، زادت التكلفة).
بالنسبة للكيانات التي تقدر قيمة حفظ العملات البديلة، مثل عمليات تبادل العملات المشفرة، يمكن أن يشكل تعدد التوقيع النصي تحديًا أكبر من الطريقتين الأخريين لأمن الحد الأدنى. وذلك لأنه يتم فرض حد النصاب القانوني متعدد التوقيع على مستوى البلوكشين، وتستخدم العملات المشفرة المختلفة سلاسل بلوكتشين مختلفة. العديد من العملات المشفرة لا تدعم حتى تنفيذ multisig الأصلي والقوي على الإطلاق. وفي الوقت نفسه، فإن SSS وMPC يفرضان حد النصاب القانوني على المستوى الرئيسي، ويبدوان مثل المعاملات الفردية علنًا. نظرًا لأن جميع العملات المشفرة تقريبًا تدعم معيارًا مشابهًا للحضانة الفردية (يمكن استخدام نفس المفتاح عبر معظم العملات المشفرة)، فإن هذا يسمح لـ SSS وMPC بأن يكونا أكثر توافقًا عبر السلاسل.
مقايضات مع مشاركة شامير السرية
يقدم SSS طريقة أخرى لتصميم متطلبات الحد الأدنى استنادًا إلى التشفير البسيط نسبيًا والمختبر في المعركة. ولأغراض حفظ العملات المشفرة، يمتلك SSS أيضًا طريقة منتشرة على نطاق واسع مع حاجز منخفض للدخول (النسخة الاحتياطية من شامير). بمجرد أن يتمتع شخص ما بالخبرة في استخدام محفظة فردية تقليدية، فلن يكون استخدام Trezor لإعداد محفظة بنسخة احتياطية من Shamir قفزة كبيرة.
على عكس multisig، يعمل SSS تمامًا خارج العناوين والمعاملات العامة على blockchain. وبدلاً من ذلك، يتم تحديد متطلبات الحد الأدنى من خلال كيفية تقسيم المفتاح الخاص إلى مشاركات. وهذا يعني أن تقسيم المفتاح إلى أسهم ثم إعادة تجميعها لاحقًا يمكن أن يتم بشكل خاص، بحيث يكون الأشخاص المشاركون في ترتيبات حفظ البيتكوين فقط هم الذين يعرفون أنه يتم استخدام SSS. بالإضافة إلى مزايا الخصوصية، فإن الحفاظ على بنية العتبة خارج blockchain يعني أيضًا أن معاملات SSS لن تؤدي إلى زيادة الرسوم، ويمكن استخدامها لتأمين العديد من العملات المشفرة المختلفة. على الرغم من أن معظم العملات المشفرة لديها سلاسل كتل فريدة خاصة بها، إلا أنها يمكن أن تشترك جميعها في نفس المفتاح الخاص كنقطة وصول، ويمكن بدوره تقسيم هذا المفتاح باستخدام SSS.
لقد تم ذكر أكبر عيب لنظام SSS أعلاه - يجب أن يكون المفتاح الخاص موجودًا في مكان واحد في وقت واحد، قبل أن يتم تقسيمه لأول مرة إلى أسهم، وأيضًا عند إعادة تجميع الأسهم لأغراض الموافقة على السحب. تخلق نقاط الضعف هذه نقاط فشل فردية مؤقتة، مما يعني أن SSS في حد ذاته لا يوفر أمانًا مؤسسيًا حقيقيًا، على عكس multisig أو MPC.
بالإضافة إلى ذلك، لا يوفر SSS أصلاً طريقة لضبط سياسة التحكم في الوصول. بمجرد تقسيم المفتاح الخاص إلى نصاب من المشاركات، ستحتفظ هذه المشاركات دائمًا بالقدرة على إعادة إنتاج هذا المفتاح. إذا كانت المجموعة تقوم بتأمين الخزانة معًا باستخدام SSS وغادر أحد أعضاء المجموعة، فإن إلغاء الأذونات لهذا الفرد بطريقة آمنة يمكن أن يشكل تحديًا. يمكن للأعضاء المتبقين في المجموعة إعادة تجميع المفتاح ثم تقسيمه إلى أسهم جديدة، ولكن يجب التحقق من تدمير الأسهم القديمة. بخلاف ذلك، يجب إرسال الأموال إلى محفظة جديدة تمامًا محمية بمفتاح مختلف.
المقايضات مع MPC
مثل SSS، تفرض MPC متطلبات الحد الأدنى على مستوى المفتاح بدلاً من مستوى blockchain. يؤدي هذا إلى فتح مزايا مماثلة، مثل منح سعة أعلى للخصوصية، وتجنب زيادة رسوم المعاملات، والسماح باستخدام هيكل رعاية MPC واحد عبر العديد من العملات المشفرة المختلفة.
الأهم من ذلك، أن MPC تمكنت من تجنب نقاط الفشل الفردية المؤقتة التي تأتي مع استخدام SSS. باستخدام طريقة تشفير مختلفة، يمكن أن توجد مشاركات المفاتيح بشكل منفصل منذ لحظة إنشاء المحفظة لأول مرة، وحتى تظل منفصلة أثناء توقيع معاملات السحب. تشتمل معظم تطبيقات MPC أيضًا على طريقة أصلية لضبط سياسة التحكم في الوصول (إنشاء نصاب جديد من المشاركات) دون الحاجة إلى إرسال الأموال إلى عنوان محفظة جديد.
ومع ذلك، يعتبر MPC لعتبة ECDSA تشفيرًا معقدًا للغاية، ولا يوجد معيار متفق عليه لاستخدامه. هناك العديد من البروتوكولات المختلفة، حيث تم تطوير البروتوكولين الأولين بشكل مستقل في عام 2018 بواسطة جينارو وغولدفيدر [GG18] وليندل وآخرون. [LNR18]. منذ ذلك الحين، رأينا أيضًا بروتوكولات من Doerner et al. [DKLs19]، كاستانيوس وآخرون. [CCL+20]، دامغارد وآخرون. [DJM+20]، كانيتي وآخرون. [CMP20]، جاجول وآخرون. [GKSS20]، جينارو وغولدفيدر [GG20]، كانيتي وآخرون. [CGG+21]، أبرام وآخرون. [ANO+21]، دورنر وآخرون. [DKLs23]، وربما آخرين. في حين أن البروتوكولات الأحدث تميل إلى إجراء تحسينات معينة على البروتوكولات القديمة، فقد تكون لديها فرصة أقل لمراجعة النظراء والتدقيق والاختبارات الأخرى.
يؤدي المستوى الأعلى من التعقيد الذي ينطوي عليه MPC إلى إنشاء سطح هجوم موسع. ومع وجود مكونات وإجراءات إضافية، هناك مجال أكبر للخطأ والثغرات الأمنية المحتملة. لقد ظهرت الأدلة على وجود عيوب أمنية خطيرة، بما في ذلك هجمات استخراج المفتاح الخاص الكامل، أكثر من مرة، مما أثر على بعض بروتوكولات ECDSA المذكورة أعلاه.
الامثله تشمل:
ثغرات AS20، سبتمبر 2020، والتي تؤثر على تطبيقات GG18
ثغرات Alpha-Rays، في ديسمبر 2021، والتي تؤثر على GG18 وGG20
ثغرات TSSHOCK، أغسطس 2023، والتي أثرت على GG18 وGG20 وCGG+21
ثغرات BitForge، أغسطس 2023، والتي أثرت على GG18 وGG20
"يحتاج التشفير إلى اجتياز اختبار الزمن لتحقيق طول العمر، ومن الواضح أن هذه البروتوكولات الجديدة لم تجتاز اختبار الزمن[...] ولم يكن هذا البحث جاهزًا للتنفيذ أو التبني على نطاق واسع. ومن وجهة نظري، فإن تنفيذ مثل هذه الأبحاث الحديثة وإنتاجها أمر خطير للغاية. — Ledger CTO Charles Guillemet، رد ديسمبر 2021 على Alpha-Rays
"[MPC] أكثر تعقيدًا وأكثر خطأً. بروتوكولات التشفير المتقدمة هشة في التفاصيل وفي التنفيذ. سأشعر بثقة أكبر في multisig، وهو أمر بسيط للغاية ومتين للغاية. – مشاركة كتبها عالم التشفير الشهير آدم باك، يناير 2023
MPC محدود أيضًا بمن يمكنه استخدامه بشكل واقعي في المقام الأول. كما ذكرنا سابقًا، فإن عتبة ECDSA معقدة للغاية. بالنسبة للفرد العادي، لا توجد أدوات متاحة لإعداد MPC بشكل آمن أو سهل بشكل مستقل. في حين أن بعض الشركات تقدم محافظ MPC للحضانة التعاونية سهلة الاستخدام إلى حد ما، فإن هذه الشركات لا تقدم طريقة سهلة للمستخدمين لاسترداد الأموال في حالة اختفاء الأعمال (أو اختفت بأي حال من الأحوال على الإطلاق، وفي هذه الحالة تكون نقطة فشل واحدة). نظرًا لأن البرنامج النصي multisig يعد معيارًا بسيطًا ومفتوحًا، فإن الشركات التي توفر حلول حفظ تعاونية باستخدام multisig يمكنها تقديم أدوات استرداد مفتوحة المصدر وسهلة الاستخدام. وهذا يخلق وسيلة مباشرة للعملاء لاسترداد أموالهم حتى لو لم تعد الأعمال التعاونية متعددة التوقيع متاحة للمساعدة.
النموذج الذي هو الأفضل؟
كما تحدثنا للتو، هناك العديد من المفاضلات بين استخدام multisig وSSS وMPC. ويمكن ترتيبها في مخطط للمقارنة المرئية:
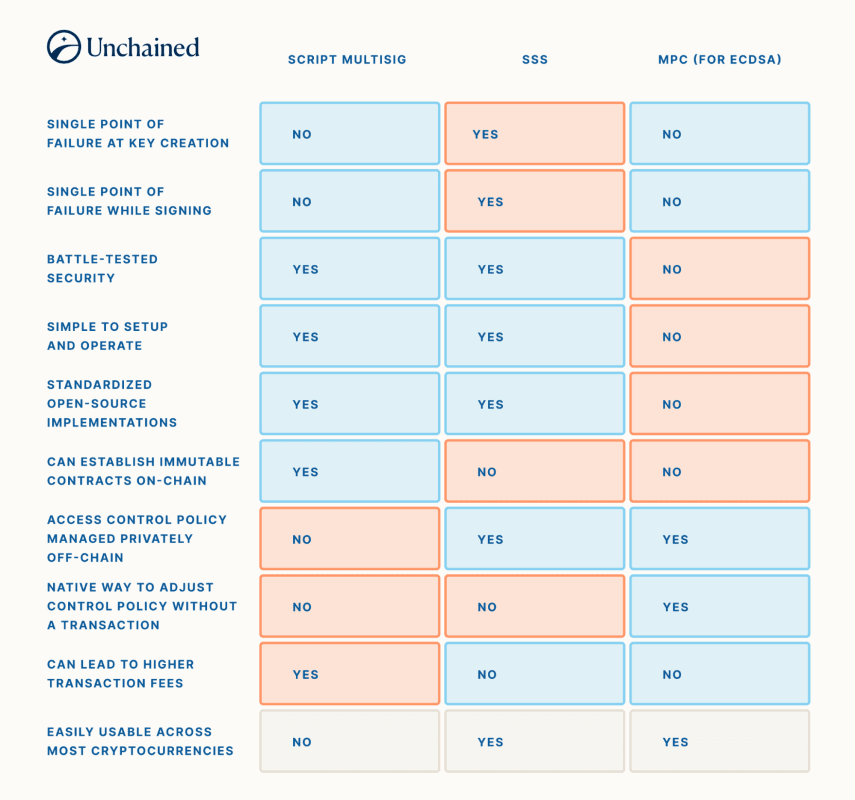 يوضح هذا المخطط نقاط القوة (الأزرق) ونقاط الضعف (الأحمر) لكل طريقة لتنفيذ أمان الحد الأدنى. يمكن أن يكون اللون الرمادي نقطة قوة أو ضعف اعتمادًا على وجهة نظر الشخص.
إذا كانت الشركة متخصصة في حفظ العديد من العملات المشفرة المختلفة، فقد يكون لديهم الدافع لتوظيف فريق من المحترفين لإعداد نموذج حفظ MPC بعناية. ومع ذلك، إذا كان هناك عمل تجاري أو فرد يبحث عن طريقة بسيطة وموثوقة لتأمين البيتكوين على المدى الطويل، فقد يكون من الأفضل استخدام البرنامج النصي multisig وقبول مقايضات الخصوصية. نادرًا ما يتم استخدام SSS بمفرده نظرًا لعدم قدرته على فرض متطلبات الحد الأدنى للمستوى المؤسسي في جميع الأوقات.
الجمع بين نماذج الحضانة التعاونية
في حين أن multisig وSSS وMPC غالبًا ما يُنظر إليها على أنها نماذج أمنية متنافسة، فمن الممكن دمج أكثر من واحد منها في هيكل الحراسة الشامل. كما هو موضح سابقًا، يسمح SSS وMPC بحد أدنى من المشاركات الرئيسية لإنتاج توقيع للمعاملة. إذا كان التوقيع لإنفاق الأموال من محفظة فردية، فلن تكون هناك حاجة إلى أي شيء آخر لإكمال المعاملة. ومع ذلك، إذا كان التوقيع مخصصًا لإنفاق الأموال من محفظة متعددة التوقيع، فقد تكون هناك حاجة أيضًا إلى توقيعات إضافية من مفاتيح أخرى.
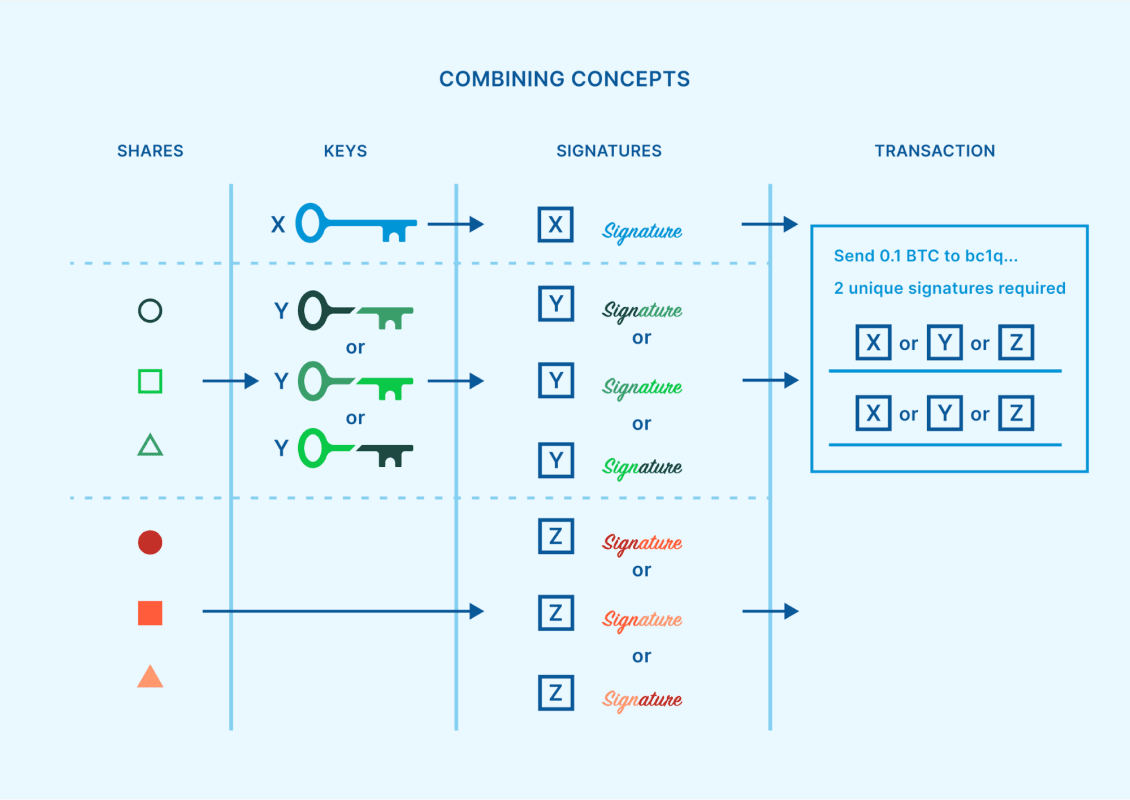 هيكل متعدد التوقيعات 2 من 3، حيث يمكن إنتاج توقيع محتمل من مفتاح عادي، ويمكن إنتاج توقيع محتمل آخر من مفتاح يتم إعادة تجميعه من 2 من 3 مشاركات SSS، ويمكن إنتاج توقيع محتمل آخر مباشرة من 2 من 3 أسهم MPC.
في حين أن هذا المزيج من التقنيات قد يبدو غير ضروري ومرهق، إلا أن هناك بالفعل بعض السياقات التي يكون فيها منطقيًا من الناحية العملية. مع تزايد شعبية الوكلاء الرئيسيين والحضانة متعددة المؤسسات، هناك عدد متزايد من الشركات المتخصصة التي يتم تكليفها من قبل الأفراد والمؤسسات لتأمين أحد مفاتيح المحفظة متعددة التوقيع. يمكن لهؤلاء الوكلاء الرئيسيين الموزعين المساعدة في تقليل مخاطر الاحتجاز. ولكن كيف يجب على الوكيل الرئيسي تأمين هذا المفتاح الوحيد الذي يكون مسؤولاً عنه؟
يمكن أن يكون SSS أو MPC استراتيجية لتقليل أو إزالة نقاط الفشل الفردية من هذا الواجب. يمكن للوكيل الرئيسي للشركة أن يصمم نظامًا يمتلك فيه العديد من المسؤولين المختلفين داخل الشركة أسهمًا رئيسية، وبالتالي لا يمكن إصدار التوقيع إلا بموافقة حد أدنى من هؤلاء المسؤولين. بالإضافة إلى ذلك، إذا حدث هجوم أثناء إعادة تجميع SSS، أو انتهى تنفيذ MPC إلى وجود ثغرة أمنية جديدة في استخراج المفاتيح مثل تلك المذكورة سابقًا، فلن تتعرض أموال العملاء للخطر على الفور. سيكون لدى الوكيل الرئيسي الوقت للرد ومعالجة المشكلة، بينما تظل عملة البيتكوين محمية بواسطة المحفظة المتعددة التوقيعات الأوسع.
إن استخدام البرنامج النصي multisig لإنشاء متطلبات الحد الأدنى كعقد تأسيسي غير قابل للتغيير، ثم تكليف وكلاء رئيسيين محترفين لكل منهم بحماية مفتاح multisig باستخدام عتبة SSS أو MPC الخاصة بهم، يعد الطريقة الأكثر أمانًا للمؤسسة للحفاظ على أمان البيتكوين للشبكة. طويل الأمد.
قدرات جديدة مع Taproot
في نوفمبر من عام 2021، حدث شوكة Taproot الناعمة، مما أدى إلى إضافة أدوات جديدة إلى نظام البيتكوين البيئي. تؤثر بعض هذه الأدوات على مستقبل حفظ البيتكوين على المستوى المؤسسي، من خلال السماح ببعض التحسينات والاختيارات.
توقيعات شنور: خوارزمية توقيع شنور متاحة الآن بالبيتكوين كبديل لـ ECDSA. يؤدي استخدام MPC فوق Schnorr إلى مخططات أمان أقل تعقيدًا بكثير، وبالتالي توفر أيضًا ثقة أعلى في أمانها، مقارنة ببروتوكولات ECDSA المذكورة سابقًا. FROST هو بروتوكول توقيع عتبة Schnorr الرائد، بينما يتوفر MuSig2 أيضًا خصيصًا لنصاب N-of-N. كل من مخططات التوقيع هذه في طريقها لتصبح أدوات موحدة عبر صناعة البيتكوين، ومن المتوقع أن تجعل MPC متاحة للأفراد العاديين، مع تجربة مستخدم مشابهة للنص البرمجي المتعدد.
خصوصية نوع البرنامج النصي: عناوين Pay-to-Taproot (P2TR) هي نوع عنوان جديد يسمح لعناوين Bitcoin متعددة التوقيعات النصية بالظهور متطابقة مع العناوين المستخدمة في محافظ Singlesig. يوفر هذا تحسينًا كبيرًا في الخصوصية، لأنه يعني أن عنوان البيتكوين نفسه لا يقدم أي أدلة حول نموذج الأمان الخاص بمالكه، مثل ما إذا كان يستخدم النص البرمجي المتعدد أم لا.
مسارات إنفاق متعددة: تتمتع عناوين P2TR أيضًا بالقدرة على احتواء مسارات إنفاق متعددة مدمجة فيها. يمكن أن يؤدي ذلك إلى إنشاء طرق جديدة لتنظيم عتبة الأمان للحضانة على المستوى المؤسسي، كما هو موضح في BIP 342 (الأساس المنطقي، القسم 5). على سبيل المثال، يمكن للمستخدم إنشاء مسار إنفاق متعدد التوقيعات لبرنامج نصي N-of-N لكل مجموعة من المفاتيح التي يمكنها إنفاق الأموال. بدلاً من بناء نصاب قانوني مكون من 2 من 3 باستخدام المفاتيح A وB وC، يمكن تحقيق نتيجة مماثلة من خلال ثلاثة نصاب منفصل 2 من 2 كمسارات إنفاق محتملة - واحد بالمفاتيح A وB، والآخر بالمفاتيح A وC، وواحد بالمفتاحين B وC. يمكن لهذه الإستراتيجية أن تزيد من الخصوصية، لأنه سيتم الكشف فقط عن مسار الإنفاق الذي ينتهي استخدامه. يمكن تطبيق مفهوم مماثل على النصاب القانوني لمشاركة مفتاح MPC، مما يسمح باستخدام MuSig2 للعتبات.
تعتبر أدوات Taproot هذه جديدة نسبيًا، ولا يزال اعتمادها في المراحل الأولى. العديد من برامج وخدمات البيتكوين لا تقدم حتى الآن الدعم الكامل لما يقدمه Taproot. ومن الجدير بالذكر أيضًا أن معظم العملات البديلة لا تحتوي على هذه الأدوات المتوفرة محليًا.
افكار اخيرة
أصبح عدد متزايد من المؤسسات مهتمًا بتأمين خزينة البيتكوين، وهي بحاجة إلى حلول فعالة. يعد تجنب نقاط الفشل الفردية وتقليل مخاطر الطرف المقابل من الاعتبارات القصوى. أفضل طريقة للوفاء بهذه المعايير هي الاستفادة من بنية multisig، حيث يمكن توزيع المفاتيح بين مختلف الوكلاء الرئيسيين للمؤسسة، ولن يكون لأي منهم سيطرة أحادية على البيتكوين. يمكن لكل وكيل رئيسي استخدام SSS أو MPC لإضافة حماية إضافية لمفتاحه الخاص.
لقد كانت Unchained رائدة في شبكة حفظ المؤسسات، المصممة للعملاء المؤسسيين الذين يرغبون في إعداد ترتيب مثل هذا. إنه سهل الاستخدام وقابل للتخصيص، بحيث يتمكن كل عميل من اختيار ما إذا كان يرغب في الاحتفاظ بعدد متحكم من المفاتيح بنفسه، أو مفتاح واحد فقط، أو ترك مسؤولية تأمين المفاتيح بالكامل لمفتاح المؤسسة المتعدد والمستقل. عملاء. إذا كنت مهتمًا بمعرفة المزيد، حدد موعدًا لاستشارة مجانية معنا اليوم!
شكر خاص لـ Dhruv Bansal لمراجعته هذه المقالة وتقديم تعليقات قيمة.
نُشرت في الأصل على موقع Unchained.com.
Unchained Capital هي شريك الحفظ التعاوني الرسمي الأمريكي لمجلة Bitcoin وراعي أساسي للمحتوى ذي الصلة المنشور من خلال مجلة Bitcoin. لمزيد من المعلومات حول الخدمات المقدمة ومنتجات الحفظ والعلاقة بين Unchained وBitcoin Magazine، يرجى زيارة موقعنا على الإنترنت.
المصدر: مجلة بيتكوين
ظهرت مشاركة Multisig والمشاركة السرية لـ Shamir ومقارنة MPC للمرة الأولى على Crypto Breaking News.