مرّ 66 يومًا على نشر التصحيح ولم يطبّقوه؛ اعترفت الشركة هذه المرة: حُوِّل 1.6 مليون من 52 حسابًا
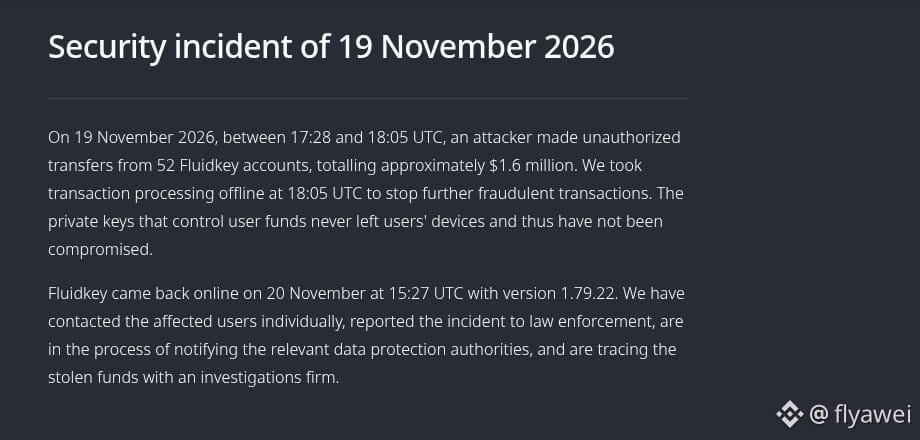
أصدر فريق محفظة الخصوصية Fluidkey اليوم الساعة 9:48 صباحًا تقريرًا عن حادثة الأمان التي وقعت في 19 نوفمبر. وأفادوا بأن نحو 1.6 مليون دولار حُوِّلت من 52 حسابًا، عبر 6 سلاسل بلوكتشين.
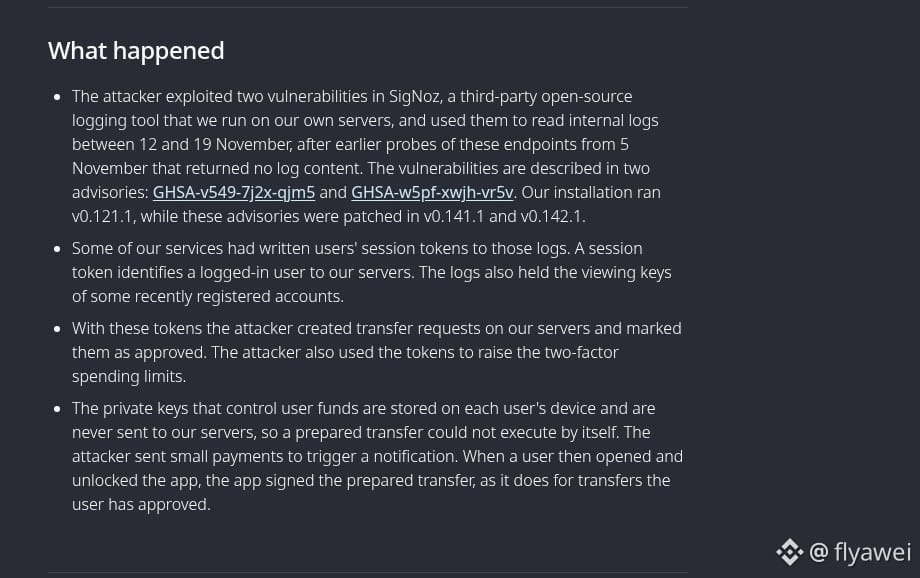
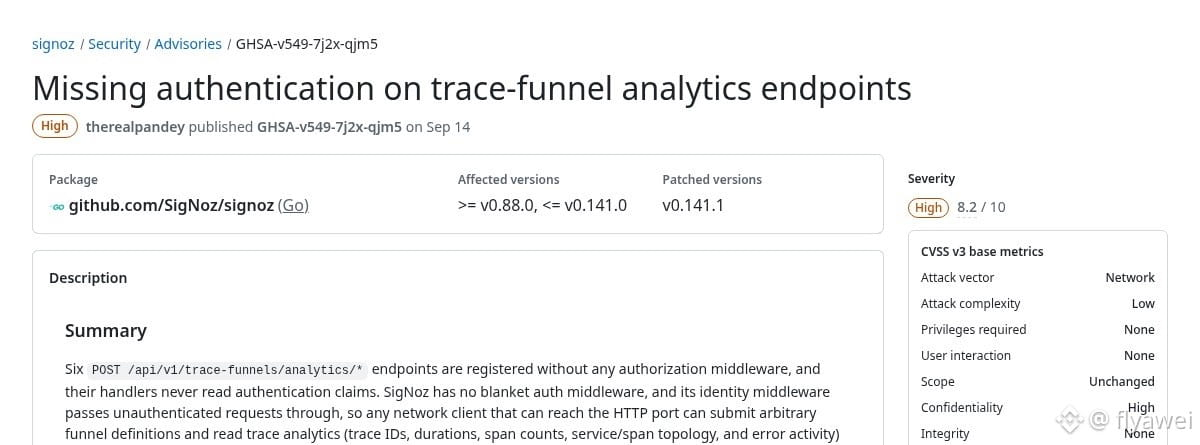
هناك توقيت مستغرب في هذا التقرير. فقد كان إصدار أداة تسجيل السجلات مفتوحة المصدر SigNoz التي تعمل على خوادمهم قديمًا، وكان أحد ثغراته قد كُشف عنها في 14 سبتمبر، مع توفر التصحيح منذ ذلك الحين. لكنهم تركوه دون تحديث حتى يوم وقوع الحادثة، أي 66 يومًا بالضبط. بدأ المهاجمون الاستطلاع في 5 نوفمبر، وتمكنوا من قراءة السجلات الداخلية بين 12 و19 نوفمبر. وكانت السجلات تحتوي على بيانات جلسات المستخدمين، فاستخدموها لإنشاء طلبات تحويل على خوادم الشركة الرسمية ووضع علامة «تمت الموافقة» عليها، كما رفعوا حدّ التحقق بخطوتين، ثم أجروا تحويلات صغيرة لإظهار الإشعارات. وما إن فتح المستخدم التطبيق وفك قفله حتى وقّع جهازه على التحويلات التي أعدّها الآخرون.
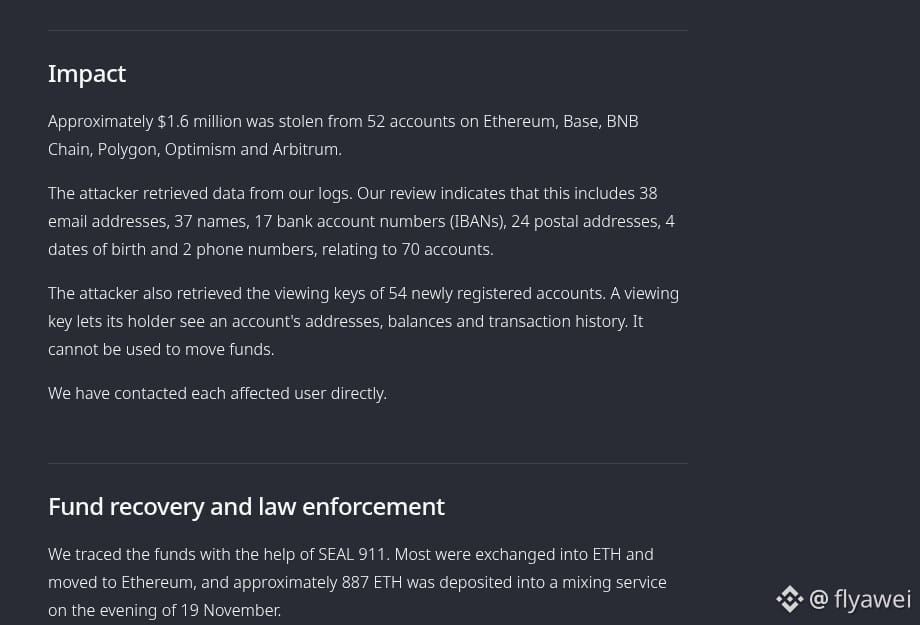
واعترفت الشركة أيضًا بأن بعض المعلومات الشخصية لـ70 حسابًا قد قُرئت، ومنها عناوين البريد الإلكتروني و17 رقم حساب مصرفي وعناوين بريدية. كما سُرقت مفاتيح العرض الخاصة بـ54 حسابًا جديدًا، ما يتيح الاطلاع على الأرصدة وسجل المعاملات، لكنه لا يتيح تحويل الأموال. وحُوّل معظم المال المسروق إلى ETH، وأُودع نحو 887 وحدة في خلاط عملات. وقالت الشركة إنها تواصلت مع كل مستخدم متأثر على حدة، وأبلغت جهات إنفاذ القانون في الولايات المتحدة وسويسرا، لكن التقرير لم يذكر أي تعويضات.
برأيي، المسؤولية تقع عليهم. على مستخدمي هذه المحفظة التعامل عبر القنوات الرسمية فقط، وعدم تصديق الرسائل الخاصة التي تزعم أنها قادرة على استرداد أموالكم. وانتبهوا أيضًا إلى حساباتكم المصرفية وبريدكم الإلكتروني؛ فاسترداد الأموال بعد دخولها إلى خلاط عملات صعب جدًا.
أنصح المبتدئين بالمراقبة والتعلم أكثر من الإقدام على المعاملات، وعند شراء العملات، اقتصروا على $BTC
أصدر فريق محفظة الخصوصية Fluidkey اليوم الساعة 9:48 صباحًا تقريرًا عن حادثة الأمان التي وقعت في 19 نوفمبر. وأفادوا بأن نحو 1.6 مليون دولار حُوِّلت من 52 حسابًا، عبر 6 سلاسل بلوكتشين.
هناك توقيت مستغرب في هذا التقرير. فقد كان إصدار أداة تسجيل السجلات مفتوحة المصدر SigNoz التي تعمل على خوادمهم قديمًا، وكان أحد ثغراته قد كُشف عنها في 14 سبتمبر، مع توفر التصحيح منذ ذلك الحين. لكنهم تركوه دون تحديث حتى يوم وقوع الحادثة، أي 66 يومًا بالضبط. بدأ المهاجمون الاستطلاع في 5 نوفمبر، وتمكنوا من قراءة السجلات الداخلية بين 12 و19 نوفمبر. وكانت السجلات تحتوي على بيانات جلسات المستخدمين، فاستخدموها لإنشاء طلبات تحويل على خوادم الشركة الرسمية ووضع علامة «تمت الموافقة» عليها، كما رفعوا حدّ التحقق بخطوتين، ثم أجروا تحويلات صغيرة لإظهار الإشعارات. وما إن فتح المستخدم التطبيق وفك قفله حتى وقّع جهازه على التحويلات التي أعدّها الآخرون.
واعترفت الشركة أيضًا بأن بعض المعلومات الشخصية لـ70 حسابًا قد قُرئت، ومنها عناوين البريد الإلكتروني و17 رقم حساب مصرفي وعناوين بريدية. كما سُرقت مفاتيح العرض الخاصة بـ54 حسابًا جديدًا، ما يتيح الاطلاع على الأرصدة وسجل المعاملات، لكنه لا يتيح تحويل الأموال. وحُوّل معظم المال المسروق إلى ETH، وأُودع نحو 887 وحدة في خلاط عملات. وقالت الشركة إنها تواصلت مع كل مستخدم متأثر على حدة، وأبلغت جهات إنفاذ القانون في الولايات المتحدة وسويسرا، لكن التقرير لم يذكر أي تعويضات.
برأيي، المسؤولية تقع عليهم. على مستخدمي هذه المحفظة التعامل عبر القنوات الرسمية فقط، وعدم تصديق الرسائل الخاصة التي تزعم أنها قادرة على استرداد أموالكم. وانتبهوا أيضًا إلى حساباتكم المصرفية وبريدكم الإلكتروني؛ فاسترداد الأموال بعد دخولها إلى خلاط عملات صعب جدًا.
أنصح المبتدئين بالمراقبة والتعلم أكثر من الإقدام على المعاملات، وعند شراء العملات، اقتصروا على $BTC