ينبغي أن يكون تشغيل بروتوكول DeFi على عقود ذكية عامة كافيًا لضمان أمان الأموال: هذا ما يعتقده معظم الناس، وقد ثبت للتو خطأ ذلك.
يبدو المنطق سليمًا للوهلة الأولى. الشيفرة عامة، ويمكن لأي شخص مراجعتها، ولا يتحكم بها أحد بمفرده. يبدو الأمر جيدًا. لكن منصتين تعملان على شبكة $ETH وعلى Polygon تعرضتا لهجومين مختلفين، وكانت النتيجة في الحالتين واحدة: أموال خرجت من البروتوكول من دون أن يأذن أحد بذلك.
لا يدمّر الاستغلال الشيفرة؛ بل يستخدمها تمامًا كما كُتبت، ولكن بترتيب أو في سياق لم يتوقعه الفريق.
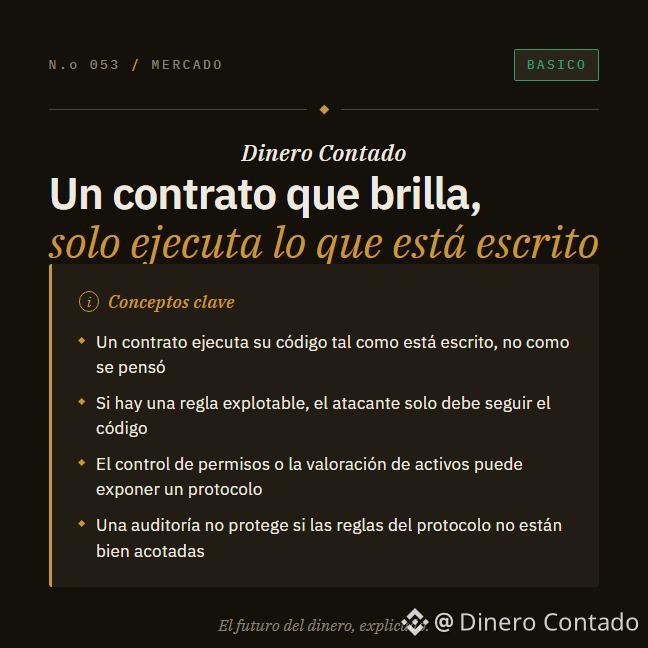
مفاهيم أساسية
- تنفذ العقود الذكية ما تقوله الشيفرة، لا ما قصده المبرمج. في هذا الفرق تكمن الاستغلالات.
- يُطلب القرض الخاطف ويُسدَّد في المعاملة نفسها. وتكمن فائدته للمهاجم في أنه يتيح الوصول إلى رأس مال ضخم للحظات، وهو ما يكفي لتشويه الأسعار الداخلية لبروتوكول ما.
- العقد الوكيل ليس تفصيلًا ثانويًا: فهو الآلية التي تحدد الشيفرة التي يجري تنفيذها. وإذا استطاع مهاجم تعديله، فإنه يتحكم بالبروتوكول بأكمله.
لا تضمن التقنية أمان بروتوكول DeFi؛ بل يضمنه مدى تعمق مطوريه في تصور الطرق التي قد يتعرض بها للفشل. وقد أظهرت منصتان للتو أن هذا العمل لا ينتهي أبدًا.
إفصاح: قد تدفع لنا Binance عمولة إذا أجريت تداولًا بعد النقر على رمز أصل أو رابط سعر في هذا المنشور.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #مخاطر_العملات_المشفرة
يبدو المنطق سليمًا للوهلة الأولى. الشيفرة عامة، ويمكن لأي شخص مراجعتها، ولا يتحكم بها أحد بمفرده. يبدو الأمر جيدًا. لكن منصتين تعملان على شبكة $ETH وعلى Polygon تعرضتا لهجومين مختلفين، وكانت النتيجة في الحالتين واحدة: أموال خرجت من البروتوكول من دون أن يأذن أحد بذلك.
لا يدمّر الاستغلال الشيفرة؛ بل يستخدمها تمامًا كما كُتبت، ولكن بترتيب أو في سياق لم يتوقعه الفريق.
مفاهيم أساسية
- تنفذ العقود الذكية ما تقوله الشيفرة، لا ما قصده المبرمج. في هذا الفرق تكمن الاستغلالات.
- يُطلب القرض الخاطف ويُسدَّد في المعاملة نفسها. وتكمن فائدته للمهاجم في أنه يتيح الوصول إلى رأس مال ضخم للحظات، وهو ما يكفي لتشويه الأسعار الداخلية لبروتوكول ما.
- العقد الوكيل ليس تفصيلًا ثانويًا: فهو الآلية التي تحدد الشيفرة التي يجري تنفيذها. وإذا استطاع مهاجم تعديله، فإنه يتحكم بالبروتوكول بأكمله.
لا تضمن التقنية أمان بروتوكول DeFi؛ بل يضمنه مدى تعمق مطوريه في تصور الطرق التي قد يتعرض بها للفشل. وقد أظهرت منصتان للتو أن هذا العمل لا ينتهي أبدًا.
إفصاح: قد تدفع لنا Binance عمولة إذا أجريت تداولًا بعد النقر على رمز أصل أو رابط سعر في هذا المنشور.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #مخاطر_العملات_المشفرة