ما الذي تعنيه كلمة «غير متصل» حقًا، وما الذي تحميه؟ وضعت عمليتان في دبي المسألة على الطاولة: سُرق من إحداهما 1,300 من عملة SOL، ومن الأخرى 507,000 USDT، أي نحو 604,000 دولار إجمالًا. ويقول المشتريان إن الجهاز أنشأ عبارة الاسترداد بنفسه، وإنهما لم يكتباها في أي مكان آخر. $BTC
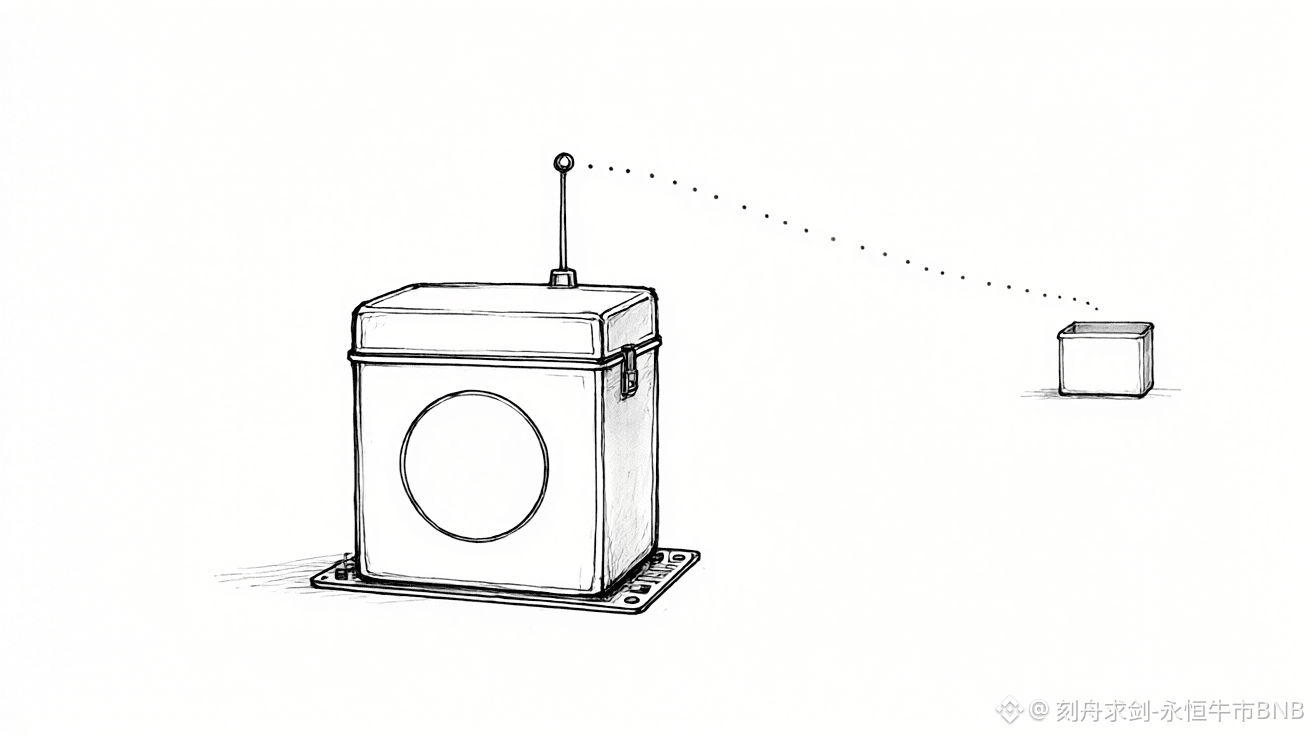
بدأت المشكلة في الدقائق التي أعقبت فتح العلبة. ففي أكتوبر، أوضحت الشركة المصنعة الأمر: اشترى أحدهم أجهزة أصلية، وأضاف إليها لوحة صغيرة وهوائيًا، ثم أعادها إلى قنوات التوزيع. وما إن شُغّل الجهاز حتى صُوّرت الكلمات الأربع والعشرون الظاهرة على الشاشة، وأُرسلت عبر إشارة خلوية من بطاقة مدمجة. لم تُخترق شريحة الأمان، ولم يُعدّل النظام، ولم تُستخرج المفاتيح. كما أن الفحص الرسمي لا يكشف هذا النوع من الإضافات، لذا اجتازت الأجهزة التحقق من الأصالة كالمعتاد. $BNB
والنطاق يتسع أيضًا. بدأت الحكاية لدى موزع في جنوب شرق آسيا، ثم تأكد وجود عدة أجهزة في برلين، والآن ظهرت عمليتان في دبي، وتقول الشركة إن وراءها جميعًا الجهة نفسها. لكن الأرقام لا تتطابق: ثمة تقدير يتحدث عن 87 مليون دولار، وآخر عن 93.2 مليونًا، بفارق يزيد على ستة ملايين، ولا يقرّ أي من الطرفين بصحة تقدير الآخر. وكان بيان شرطة سنغافورة في أكتوبر أكثر تحفظًا: حالتان على الأقل، بإجمالي يقارب 3.5 ملايين دولار سنغافوري. $XAU
لا أكترث كثيرًا بحجم الأموال المسروقة. ما يقلقني هو تراجع الثقة في مقولة إن عدم الاتصال بالإنترنت يعني الأمان. في السابق، كان تقييم الحفظ الذاتي يفترض أن المال يصبح محصّنًا بمجرد بقائه دون اتصال؛ أما الآن، فقد ألقى أحدهم نظرة على مفتاح القفل لحظة فتح العلبة. وهذا الخصم في القيمة يمسّ الافتراض نفسه، ولا يقتصر على سلسلة بعينها. علينا أن نعيد النظر في مقولة إن الاحتفاظ بالأصول في حوزتك هو وحده ما يمنحك الطمأنينة.
والأصعب هو ما يجري عند منافذ البيع. تستطيع الشركة ضبط قنواتها الخاصة، لكنها لا تستطيع مراقبة رفوف الآخرين: بعد الحادثة لدى موزع جنوب شرق آسيا، علّقت سبعة أسواق آسيوية مبيعاتها؛ أما شركة أخرى فاختارت ببساطة إلغاء نحو 80% من منافذ التوزيع. لا يمكن تدقيق هذه القنوات من الخارج، فتظل المخاطر كامنة هناك. وتقول الشركة إن العدد الإجمالي ليس كبيرًا، لكنها تقرّ أيضًا بأن الحالات قد تتكاثر مع الوقت.
ما زال القفل قائمًا، لكن عدد من يراقبونه ازداد.
رأي شخصي، ولا يشكّل نصيحة استثمارية. الأرباح والخسائر على مسؤوليتك.
#Ledger硬件植入报告延伸至迪拜
بدأت المشكلة في الدقائق التي أعقبت فتح العلبة. ففي أكتوبر، أوضحت الشركة المصنعة الأمر: اشترى أحدهم أجهزة أصلية، وأضاف إليها لوحة صغيرة وهوائيًا، ثم أعادها إلى قنوات التوزيع. وما إن شُغّل الجهاز حتى صُوّرت الكلمات الأربع والعشرون الظاهرة على الشاشة، وأُرسلت عبر إشارة خلوية من بطاقة مدمجة. لم تُخترق شريحة الأمان، ولم يُعدّل النظام، ولم تُستخرج المفاتيح. كما أن الفحص الرسمي لا يكشف هذا النوع من الإضافات، لذا اجتازت الأجهزة التحقق من الأصالة كالمعتاد. $BNB
والنطاق يتسع أيضًا. بدأت الحكاية لدى موزع في جنوب شرق آسيا، ثم تأكد وجود عدة أجهزة في برلين، والآن ظهرت عمليتان في دبي، وتقول الشركة إن وراءها جميعًا الجهة نفسها. لكن الأرقام لا تتطابق: ثمة تقدير يتحدث عن 87 مليون دولار، وآخر عن 93.2 مليونًا، بفارق يزيد على ستة ملايين، ولا يقرّ أي من الطرفين بصحة تقدير الآخر. وكان بيان شرطة سنغافورة في أكتوبر أكثر تحفظًا: حالتان على الأقل، بإجمالي يقارب 3.5 ملايين دولار سنغافوري. $XAU
لا أكترث كثيرًا بحجم الأموال المسروقة. ما يقلقني هو تراجع الثقة في مقولة إن عدم الاتصال بالإنترنت يعني الأمان. في السابق، كان تقييم الحفظ الذاتي يفترض أن المال يصبح محصّنًا بمجرد بقائه دون اتصال؛ أما الآن، فقد ألقى أحدهم نظرة على مفتاح القفل لحظة فتح العلبة. وهذا الخصم في القيمة يمسّ الافتراض نفسه، ولا يقتصر على سلسلة بعينها. علينا أن نعيد النظر في مقولة إن الاحتفاظ بالأصول في حوزتك هو وحده ما يمنحك الطمأنينة.
والأصعب هو ما يجري عند منافذ البيع. تستطيع الشركة ضبط قنواتها الخاصة، لكنها لا تستطيع مراقبة رفوف الآخرين: بعد الحادثة لدى موزع جنوب شرق آسيا، علّقت سبعة أسواق آسيوية مبيعاتها؛ أما شركة أخرى فاختارت ببساطة إلغاء نحو 80% من منافذ التوزيع. لا يمكن تدقيق هذه القنوات من الخارج، فتظل المخاطر كامنة هناك. وتقول الشركة إن العدد الإجمالي ليس كبيرًا، لكنها تقرّ أيضًا بأن الحالات قد تتكاثر مع الوقت.
ما زال القفل قائمًا، لكن عدد من يراقبونه ازداد.
رأي شخصي، ولا يشكّل نصيحة استثمارية. الأرباح والخسائر على مسؤوليتك.
#Ledger硬件植入报告延伸至迪拜