
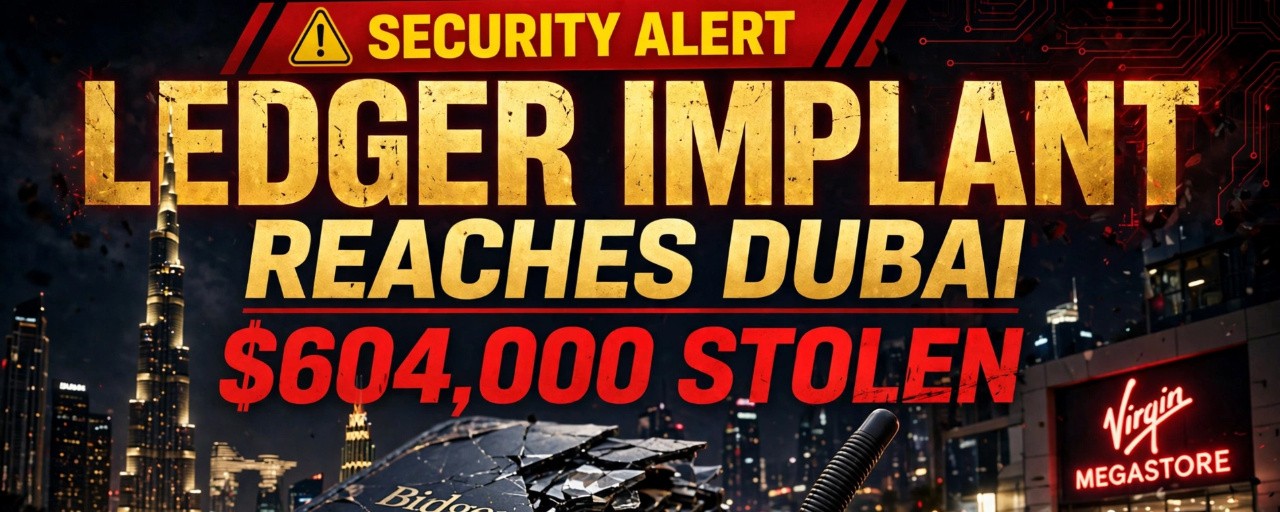
#LedgerHardwareImplantReportsExtendToDubai
تقارير زرع برمجيات خبيثة في أجهزة Ledger تمتد إلى دبي: كابوس المحافظ المادية وصل إلى Virgin Megastore 😱
خسر مستخدمان في دبي للتوّ ما مجموعه 604,000 دولار باستخدام محافظ اشترياها من متجر تجزئة معتمد من Ledger.
وهذه ليست حالة معزولة، بل امتداد لما بدأ في 9 أكتوبر.
ماذا حدث في دبي؟
الحالة 1 - Ledger Flex - مؤكدة:
المستخدم: @Rewinsky على X
الخسارة: نحو 1,300 SOL في 15 نوفمبر
اشترى من: Virgin Megastore، دبي مول - في 13 سبتمبر، بحسب السجل
فتح الجهاز في 16 نوفمبر ونشر الصور
أكد Mark Karpelès (الرئيس التنفيذي السابق لـ Mt. Gox) ذلك في سجل OSINT الخاص به: تأكد وجود الزرعة
ماذا وجدوا في الداخل؟ لوحة إضافية + هوائي ملتصق بالجزء الداخلي من الغطاء الخلفي. يحمل الهوائي علامة V1.3 - وهذه أول مرة تُرى فيها هذه النسخة في جهاز Ledger. كانت الزرعات السابقة من الإصدار V1.2.
الحالة 2 - Ledger Stax - مشتبه به:
المستخدم: New Babylon Order Worldwide
الخسارة: 507,000 USDT يوم السبت 14 نوفمبر
مكان الشراء: Virgin Megastore في دبي، في 11 أكتوبر
تفصيل مهم: اشترى الجهاز بعد يومين من إعلان Ledger علنًا عن وجود مشكلة مع CryptoBilis في آسيا.
يقول هذا المستخدم إن الجهاز نفسه أنشأ العبارة الأولية، وإنه لم يكتبها في أي مكان آخر مطلقًا. قدّم بلاغًا للشرطة وطلب من Tether تجميد الأموال.
لكن انتبه: لا توجد حتى الآن صور لداخل جهاز Stax هذا. لذلك كُتب في السجل «اشتباه بوجود زرعة»، وليس أنها مؤكدة.
وهناك حالة ثالثة - برلين: في يوم 14 نوفمبر نفسه، خسر مستخدم آخر، @Mikaelxp14، أكثر من 320,000 دولار من BTC وUSDT على جهاز Ledger Flex اشتراه من MediaMarkt في برلين.
مع الحالات الثلاث، وصل الإجمالي إلى نحو 920,000 دولار - أي ما يقارب مليون دولار.
كيف تعمل الزرعة؟ هذا ما يثير الخوف
ليس فيروسًا. ولا اختراقًا للبرمجيات. بل هو أمر مادي.
وفقًا لما أكدته Ledger في 10 أكتوبر وما توصل إليه المحققون:
يشتري المجرمون أجهزة Ledger أصلية
يفتحونها
ويضعون بداخلها: لوحة صغيرة + متحكمًا دقيقًا + هوائيًا + شريحة LTE + شريحة eSIM
ثم يعيدون إغلاقها بإحكام ويعيدونها إلى سلسلة التوزيع
تشتري جهاز Ledger، فتجده جديدًا ومختومًا وبحالة ممتازة
وعندما تُعدّه، يعرض لك Ledger كلماتك الـ24 على الشاشة
تقرأ الزرعة هذه الكلمات من الشاشة، ثم تفك ترميزها باستخدام المتحكم الدقيق
وتنقلها إلى اللصوص عبر شبكة الهاتف المحمول (LTE) باستخدام شريحة eSIM
ينتظرون. أحيانًا لأسابيع. ثم يأتي يوم يفرغون فيه محفظتك.
وهنا الجزء الأسوأ:
لا يُمس عنصر الأمان Secure Element. تظل شريحة الأمان في Ledger سليمة.
لذلك، وكما تقر Ledger نفسها:
«بما أن الزرعات تترك عنصر الأمان سليمًا، فقد تظل الأجهزة التي عُبث بها تجتاز اختبارات التحقق من أصالتها.»
بمعنى آخر: قد يُظهر جهاز Ledger لديك عبارة «أصلي - Genuine» ومع ذلك يكون مخترقًا.
لا يكشف فحص Ledger عن الأجهزة المضافة. بل يتحقق فقط من أن الشريحة أصلية.
لهذا كان ما حدث في 9 أكتوبر صادمًا للغاية: خلال 47 دقيقة، جرى تفريغ 324 محفظة على 6 سلاسل بلوك تشين. أحصى Bitquery سرقة 102 مليون دولار، معظمها 79.3 مليون دولار من USDT على TRON. وجمّدت Tether عشرة ملايين دولار.
كيف وصلنا إلى دبي؟ التسلسل الزمني
9 أكتوبر: عملية تفريغ ضخمة. جميع الحالات المؤكدة مصدرها CryptoBilis، وهو بائع معتمد في جنوب شرق آسيا.
10 أكتوبر: تؤكد Ledger أن أحد الأجهزة احتوى على «زرعة أجهزة غير مصرّح بها».
11 أكتوبر: تقول Ledger إن جميع الحالات المؤكدة مصدرها CryptoBilis، وإن قنوات البيع المباشر التابعة لها لم تتأثر.
13 أكتوبر: تطلب Ledger من البائعين في 7 أسواق التوقف عن البيع.
15 أكتوبر: تقول Ledger إن المجرمين اشتروا أجهزة أصلية، وثبّتوا فيها مكونات، ثم أعادوها إلى التوزيع.
أكتوبر: تظهر بلاغات في أوروبا. لكن Ledger لا تؤكدها.
14-15 نوفمبر: عمليات تفريغ في دبي وبرلين.
18 نوفمبر: تحدّث Ledger تحقيقها، مؤكدة الآن أن الأمر امتد إلى برلين ودبي. وتقول إن الأجهزة المخترقة عُدّلت ماديًا لالتقاط عبارة الاسترداد أثناء الإعداد، من دون وجود خلل في الشريحة أو نظام التشغيل.
وكان Karpelès قد حذّر في أكتوبر، بعد العثور على زرعة لدى بائع ثانٍ في سنغافورة: «هناك ما هو أكثر في هذه القصة مما نعرفه اليوم.»
وكان محقًا.
ماذا تقول Ledger الآن؟
أصدرت Ledger تحديثًا في 18 نوفمبر:
يشمل التحقيق الآن برلين ودبي
توصي بعدم إعداد الأجهزة المشتراة من أطراف ثالثة في تلك المناطق أو إعادة استخدامها
إذا اشتريت جهازًا في برلين منذ يناير 2026، فتواصل مع الدعم
إذا اشتريت جهازًا في دبي، فانقل أموالك إلى محفظة أُنشئت على جهاز اشتريته مباشرةً من ledger.com
تتيح فحصًا ماديًا بالأشعة السينية في مصنعها في فييرزون، فرنسا، لمن لديهم مخاوف
وتؤكد أنه لا توجد أي حالات مؤكدة بين الأجهزة المشتراة مباشرةً من ledger.com
يُدرج Virgin Megastore بصفته بائعًا معتمدًا في الإمارات. ولديه 8 متاجر في دبي: دبي مول، ومول الإمارات، ودبي هيلز مول، وغيرها.
لم ترد Ledger ولا Virgin Megastore على Cointelegraph / Unchained عندما طُلب منهما التعليق.
ماذا عليك أن تفعل الآن؟
إذا كان لديك جهاز Ledger اشتريته من متجر فعلي، وليس من ledger.com:
1. لا تستخدمه لإنشاء محفظة جديدة. إذا لم تكن قد أعددته بعد، فلا تُعدّه.
2. إذا كنت قد أعددته بالفعل وكانت أموالك عليه: انقلها فورًا إلى محفظة أُنشئت على جهاز اشتريته مباشرةً من ledger.com، أو إلى محفظة برمجية مؤقتة تتحكم بها، أو إلى منصة تداول تثق بها في هذه الأثناء. لكن لا تترك أموالك عليه.
3. لا تثق بفحص «GENUINE CHECK». لقد رأينا أن الاختراق يحدث رغم اجتيازه.
4. افحص الجهاز ماديًا. إذا فتحته، فابحث عن لوحة إضافية أو هوائي أو أسلاك غريبة ملتصقة بالغطاء. تُظهر صور حالة دبي بوضوح هوائي V1.3 الملصق في الداخل.
5. إذا اشتريت جهازًا جديدًا، فاشتره من LEDGER.COM فقط. لا تشتره من Amazon، ولا من متجر، ولا مستعملًا، ولا «جديدًا مختومًا» من طرف ثالث. اشتره مباشرةً من الشركة المصنّعة فقط.
وينطبق هذا أيضًا على Trezor. فقد قلّصت Trezor شبكة بائعيها المعتمدين بنسبة 80% بعد اكتشاف 3 زرعات.
رأيي:
هذا يهدم أبسط مفهوم في عالم العملات المشفرة: تحولت عبارة «ليست مفاتيحك، ليست عملاتك» إلى «ليست سلسلة التوريد الخاصة بك، ليست عملاتك».
كان يُفترض أن تكون محفظة الأجهزة الحل الأكثر أمانًا. غير متصلة بالإنترنت. باردة. غير قابلة للاختراق.
لكن اتضح الآن أن نقطة الضعف ليست الشريحة، ولا البرمجيات، ولا كلمة مرورك. بل المتجر الذي اشتريت منه الجهاز.
والأخطر أن اللصوص يتحلون بالصبر. لا يسرقون أموالك في اليوم التالي، بل ينتظرون حتى تودع المزيد. اشترى صاحب الجهاز في دبي في 13 سبتمبر، وفُرّغت محفظته في 15 نوفمبر. بعد شهرين.
إذا اشتريت من Virgin Megastore في دبي خلال الأشهر الأخيرة، فكما يقول Karpelès: تحقّق من وجود زرعة أو انقل أموالك إلى جهاز آخر.
أين اشتريت جهاز Ledger الخاص بك؟ من متجر أم مباشرةً من ledger.com؟
بانتظار ردك 👇 وشارك هذا المنشور، فقد ينقذ أموال شخص ما.
هذه ليست نصيحة مالية. أجرِ بحثك بنفسك. هذا موضوع أمني.
المصادر: Cointelegraph، Unchained، BSC News، تحديث دعم Ledger بتاريخ 18 نوفمبر، سجل Mark Karpelès OSINT لزرعات Ledger، Protos
#Ledger #LedgerImplant #HardwareWallet #CryptoSecurity
