وصلت طلبات مزيفة، وفي اليوم التالي ظهرت طلبات دفع
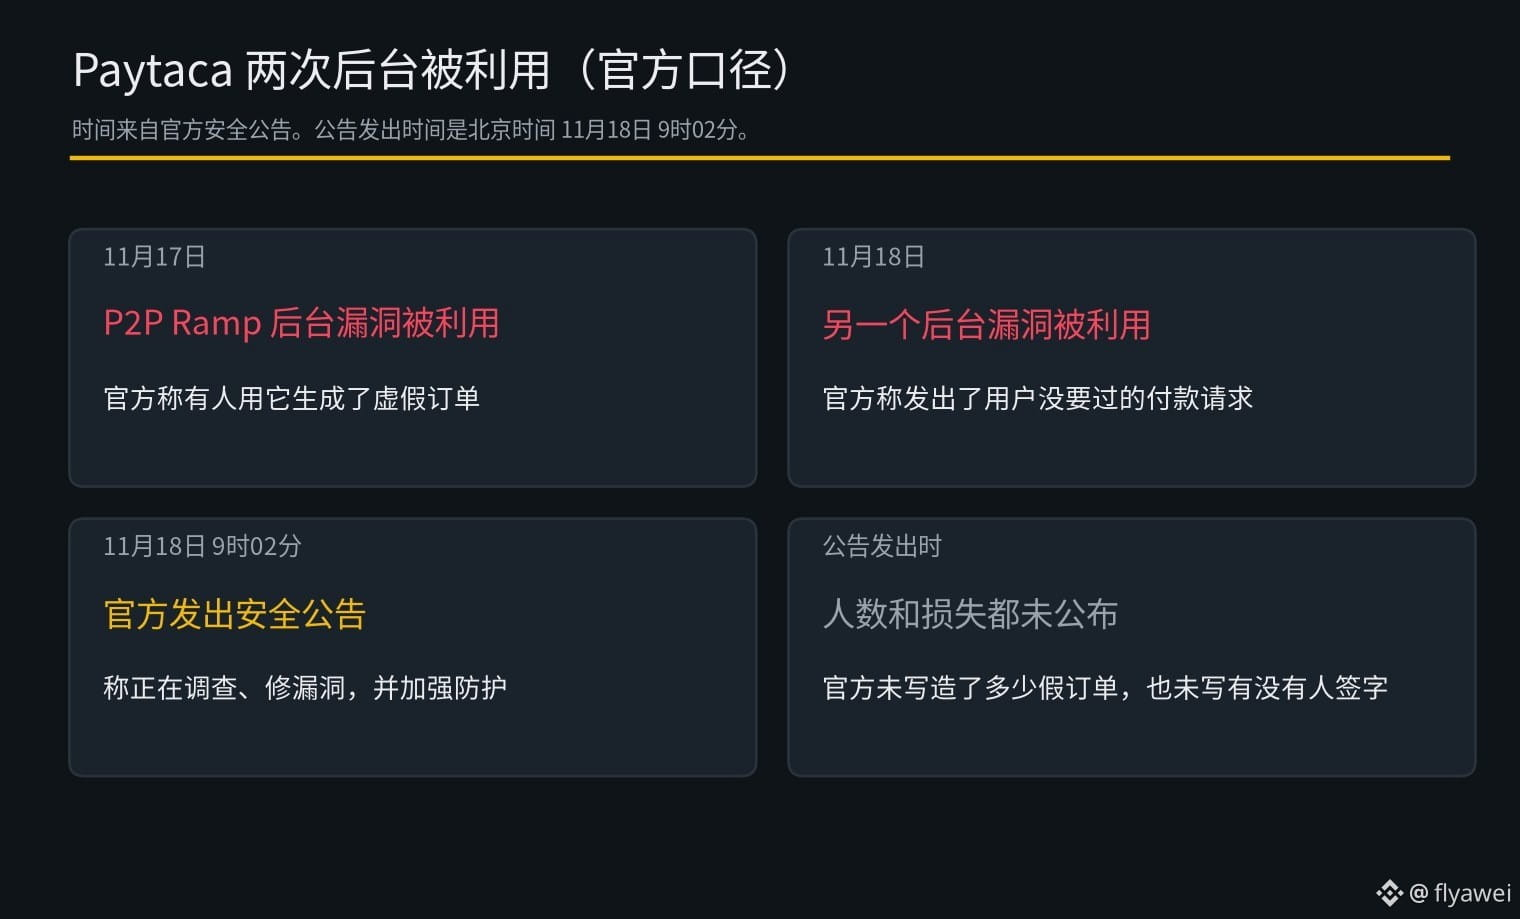
أصدر محفظة بيتكوين كاش Paytaca إعلانًا أمنيًا في 18 نوفمبر، الساعة 9:02 بتوقيت بكين، وقالت إن شخصًا استغل في 17 نوفمبر ثغرة في النظام الخلفي لخدمة P2P Ramp، وأنشأ طلبات مزيفة؛ وفي 18 نوفمبر، استُغلت ثغرة أخرى في النظام الخلفي لإرسال طلبات دفع لم يطلبها المستخدمون.
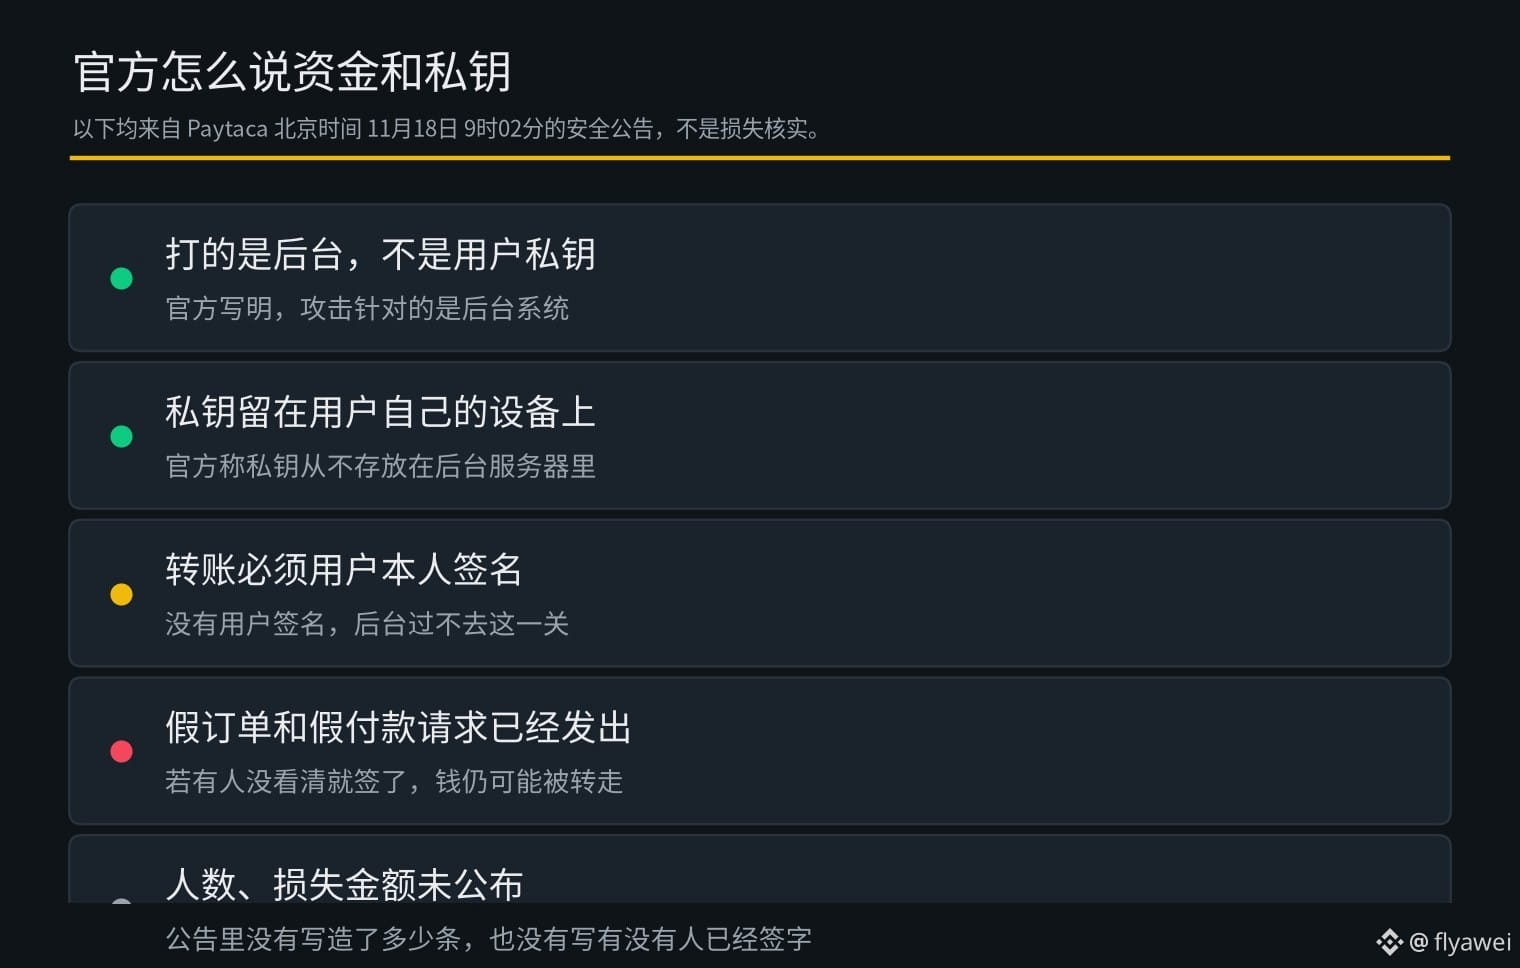
تتيح P2P Ramp للمستخدمين شراء بيتكوين كاش وبيعه فيما بينهم. وقالت الشركة إن الهجومين استهدفا النظام الخلفي، وإن المفاتيح الخاصة للمستخدمين بقيت على أجهزتهم ولم تُخزَّن قط على خوادم الشركة الرسمية. ولا يمكن تحويل الأموال من دون توقيع المستخدم نفسه.
وقالت الشركة إنها تحقق في الأمر، وتعمل على إصلاح الثغرات وتعزيز الحماية. وحتى وقت إصدار الإعلان، لم تكشف عن عدد الطلبات المزيفة وطلبات الدفع التي أُنشئت، ولا عما إذا كان أحد قد وقّع عليها أو تكبّد خسائر مالية.
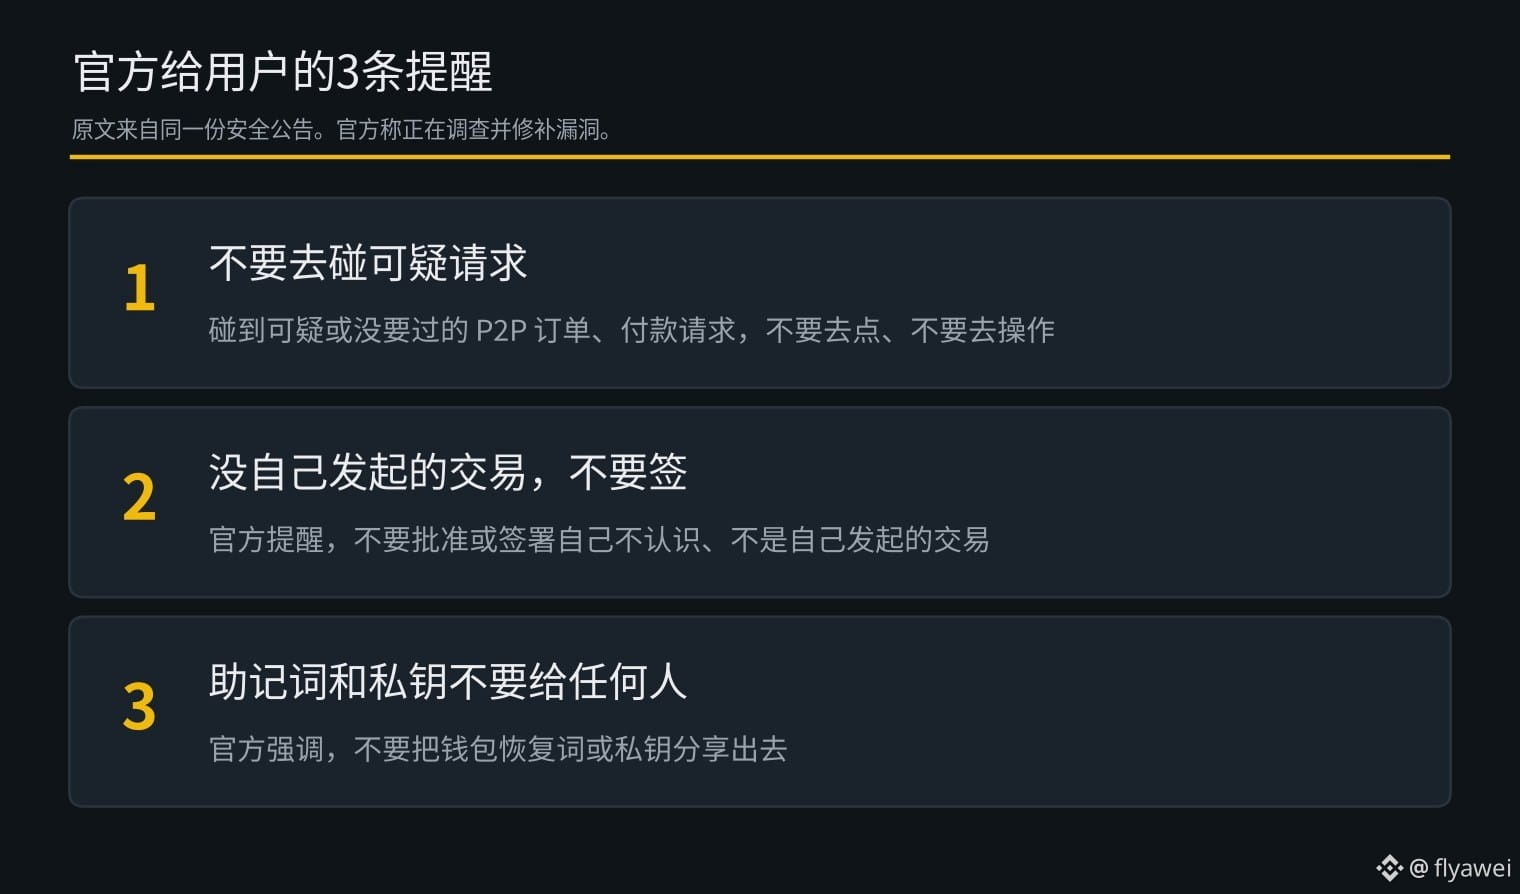
ونبّهت الشركة المستخدمين إلى عدم النقر على أي طلبات P2P أو طلبات دفع مشبوهة أو غير مطلوبة، وعدم التوقيع عليها، وعدم تسليم عبارة الاسترداد أو المفتاح الخاص لأي شخص.
برأيي، وفقًا لما ذكرته الشركة، لا يستطيع المخترقون تحويل الأموال بأنفسهم حتى لو تمكنوا من الدخول إلى النظام الخلفي. لكن إن وقّع أحدهم على طلب الدفع المزيف من دون أن يتفحّصه جيدًا، فقد يخسر أمواله. ولم يذكر الإعلان بعد عدد المتضررين أو قيمة الخسائر، لذا احظروا أولًا الطلبات مجهولة المصدر.
نصيحتي للمبتدئين: اطلعوا أكثر ونفّذوا أقل، ولا تشتروا سوى $BTC
أصدر محفظة بيتكوين كاش Paytaca إعلانًا أمنيًا في 18 نوفمبر، الساعة 9:02 بتوقيت بكين، وقالت إن شخصًا استغل في 17 نوفمبر ثغرة في النظام الخلفي لخدمة P2P Ramp، وأنشأ طلبات مزيفة؛ وفي 18 نوفمبر، استُغلت ثغرة أخرى في النظام الخلفي لإرسال طلبات دفع لم يطلبها المستخدمون.
تتيح P2P Ramp للمستخدمين شراء بيتكوين كاش وبيعه فيما بينهم. وقالت الشركة إن الهجومين استهدفا النظام الخلفي، وإن المفاتيح الخاصة للمستخدمين بقيت على أجهزتهم ولم تُخزَّن قط على خوادم الشركة الرسمية. ولا يمكن تحويل الأموال من دون توقيع المستخدم نفسه.
وقالت الشركة إنها تحقق في الأمر، وتعمل على إصلاح الثغرات وتعزيز الحماية. وحتى وقت إصدار الإعلان، لم تكشف عن عدد الطلبات المزيفة وطلبات الدفع التي أُنشئت، ولا عما إذا كان أحد قد وقّع عليها أو تكبّد خسائر مالية.
ونبّهت الشركة المستخدمين إلى عدم النقر على أي طلبات P2P أو طلبات دفع مشبوهة أو غير مطلوبة، وعدم التوقيع عليها، وعدم تسليم عبارة الاسترداد أو المفتاح الخاص لأي شخص.
برأيي، وفقًا لما ذكرته الشركة، لا يستطيع المخترقون تحويل الأموال بأنفسهم حتى لو تمكنوا من الدخول إلى النظام الخلفي. لكن إن وقّع أحدهم على طلب الدفع المزيف من دون أن يتفحّصه جيدًا، فقد يخسر أمواله. ولم يذكر الإعلان بعد عدد المتضررين أو قيمة الخسائر، لذا احظروا أولًا الطلبات مجهولة المصدر.
نصيحتي للمبتدئين: اطلعوا أكثر ونفّذوا أقل، ولا تشتروا سوى $BTC