أُضيفت مفاتيح إلى 279 ملفًا شخصيًا، لكنها لا تظهر في القائمة
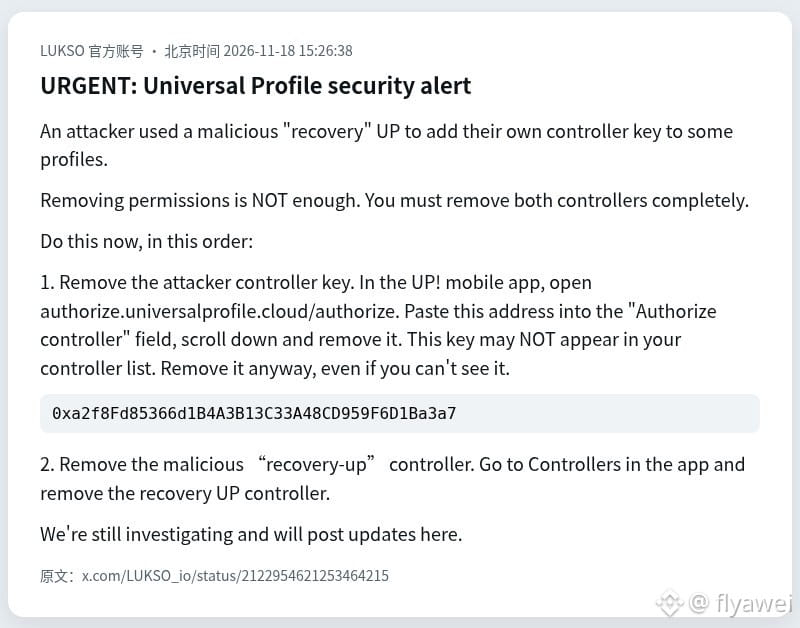
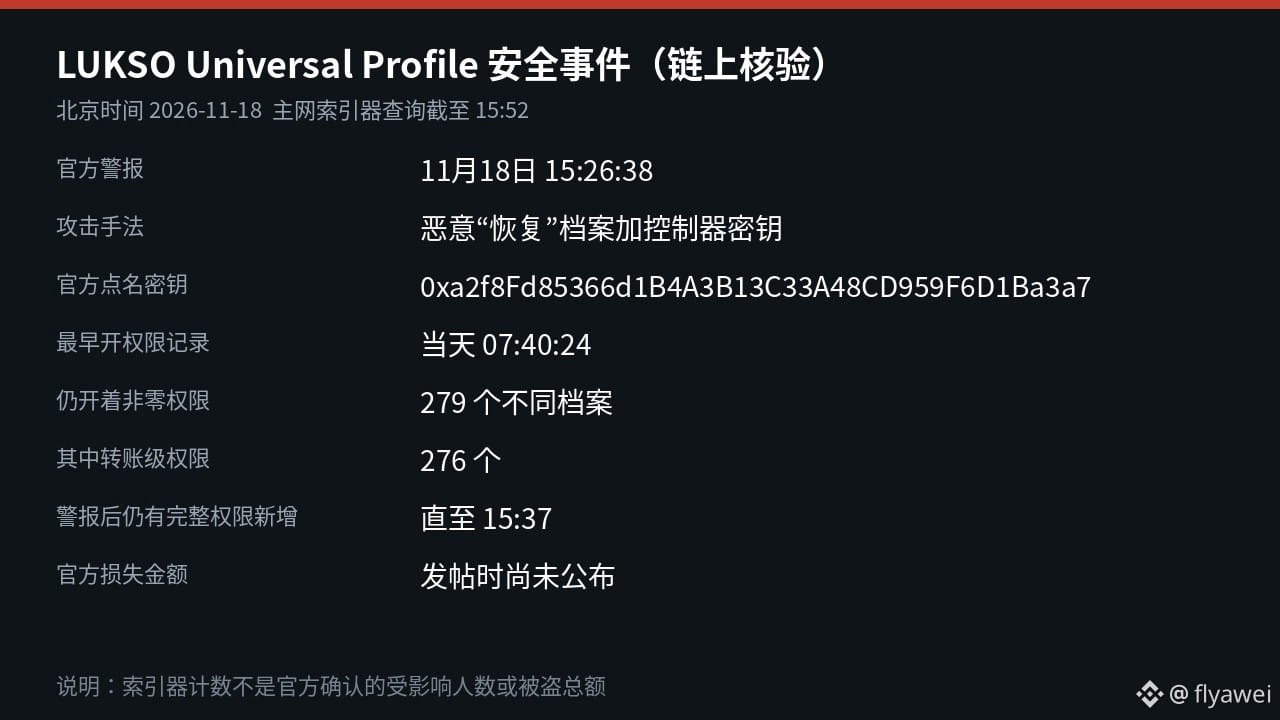
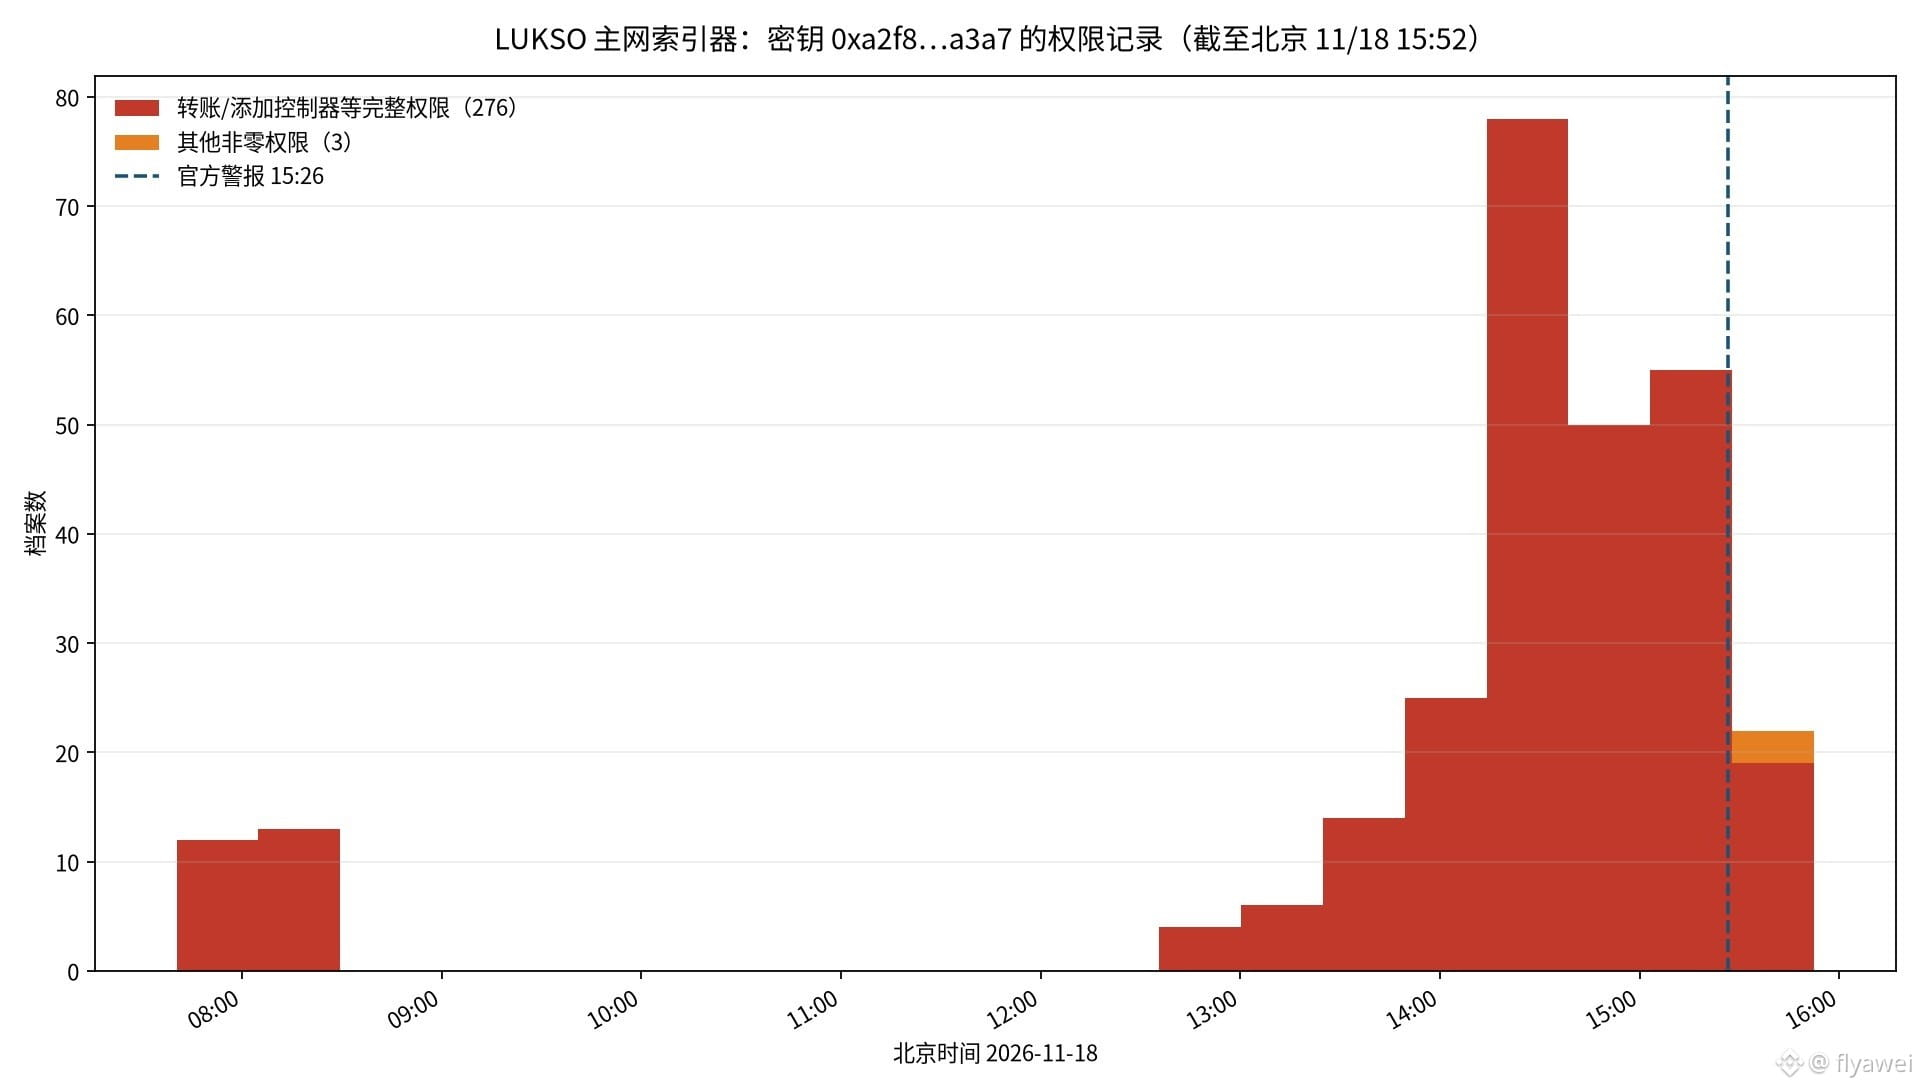
أصدرت سلسلة LUKSO العامة تحذيرًا أمنيًا عاجلًا عند الساعة 15:26 بتوقيت بكين يوم 18 نوفمبر، قائلةً إن شخصًا استخدم ملف «استرداد» خبيثًا واحدًا لإضافة مفتاح تحكّم خاص به إلى بعض حسابات Universal Profile. ثم تحققتُ من مفهرس الشبكة الرئيسية، وبحلول الساعة 15:52، كان هناك 279 ملفًا شخصيًا مختلفًا لا تزال تمنح هذا المفتاح صلاحيات غير صفرية.
حددت الجهة الرسمية العنوان الواجب إزالته: 0xa2f8…a3a7، وقالت أيضًا إن هذا المفتاح قد لا يكون ظاهرًا أصلًا في قائمة المتحكّمين. ولا يكفي تعطيل الصلاحيات فحسب؛ بل يجب حذف مفتاح المهاجم ومتحكّم recovery-up الخبيث نهائيًا.
في المفهرس، ظهر أقدم سجل لمنح الصلاحيات عند الساعة 7:40 من ذلك اليوم. ومن بين هذه الملفات الشخصية الـ279، منح 276 منها صلاحيات مثل التحويل وإضافة متحكّمين. وحتى بعد صدور التحذير الرسمي، استمرت السجلات الجديدة التي تمنح صلاحيات التحويل في الظهور، وصولًا إلى الساعة 15:37.
Universal Profile حساب عقد ذكي على السلسلة. وإذا حصل المتحكّم على الصلاحيات المناسبة، فيمكنه تعديل المعلومات الشخصية وتحويل LYX والرموز وNFTs. وقالت الجهة الرسمية إنها لا تزال تحقق في الأمر، ولم تعلن وقت نشر المنشور عن المبالغ التي سُرقت أو عدد المتضررين المؤكَّد. وقد ذكر بعض الأشخاص أسفل المنشور الرسمي أن ملفاتهم الشخصية قد أُفرغت، لكن ذلك لم تؤكده الجهة الرسمية بعد.
اتبعوا الترتيب الذي أوصت به الجهة الرسمية: أزيلوا هذا المفتاح أولًا، ثم احذفوا متحكّم الاسترداد الخبيث. ولا تنقروا على روابط استرداد مجهولة المصدر في الوقت الحالي.
للمبتدئين: يُنصح بالاطلاع أكثر والتصرف أقل، وعند شراء العملات، اشتروا $BTC فقط
أصدرت سلسلة LUKSO العامة تحذيرًا أمنيًا عاجلًا عند الساعة 15:26 بتوقيت بكين يوم 18 نوفمبر، قائلةً إن شخصًا استخدم ملف «استرداد» خبيثًا واحدًا لإضافة مفتاح تحكّم خاص به إلى بعض حسابات Universal Profile. ثم تحققتُ من مفهرس الشبكة الرئيسية، وبحلول الساعة 15:52، كان هناك 279 ملفًا شخصيًا مختلفًا لا تزال تمنح هذا المفتاح صلاحيات غير صفرية.
حددت الجهة الرسمية العنوان الواجب إزالته: 0xa2f8…a3a7، وقالت أيضًا إن هذا المفتاح قد لا يكون ظاهرًا أصلًا في قائمة المتحكّمين. ولا يكفي تعطيل الصلاحيات فحسب؛ بل يجب حذف مفتاح المهاجم ومتحكّم recovery-up الخبيث نهائيًا.
في المفهرس، ظهر أقدم سجل لمنح الصلاحيات عند الساعة 7:40 من ذلك اليوم. ومن بين هذه الملفات الشخصية الـ279، منح 276 منها صلاحيات مثل التحويل وإضافة متحكّمين. وحتى بعد صدور التحذير الرسمي، استمرت السجلات الجديدة التي تمنح صلاحيات التحويل في الظهور، وصولًا إلى الساعة 15:37.
Universal Profile حساب عقد ذكي على السلسلة. وإذا حصل المتحكّم على الصلاحيات المناسبة، فيمكنه تعديل المعلومات الشخصية وتحويل LYX والرموز وNFTs. وقالت الجهة الرسمية إنها لا تزال تحقق في الأمر، ولم تعلن وقت نشر المنشور عن المبالغ التي سُرقت أو عدد المتضررين المؤكَّد. وقد ذكر بعض الأشخاص أسفل المنشور الرسمي أن ملفاتهم الشخصية قد أُفرغت، لكن ذلك لم تؤكده الجهة الرسمية بعد.
اتبعوا الترتيب الذي أوصت به الجهة الرسمية: أزيلوا هذا المفتاح أولًا، ثم احذفوا متحكّم الاسترداد الخبيث. ولا تنقروا على روابط استرداد مجهولة المصدر في الوقت الحالي.
للمبتدئين: يُنصح بالاطلاع أكثر والتصرف أقل، وعند شراء العملات، اشتروا $BTC فقط