تعرّض مزوّد خارجي للاختراق مرتين، ولم يُبلّغ إلا بعد 17 يومًا
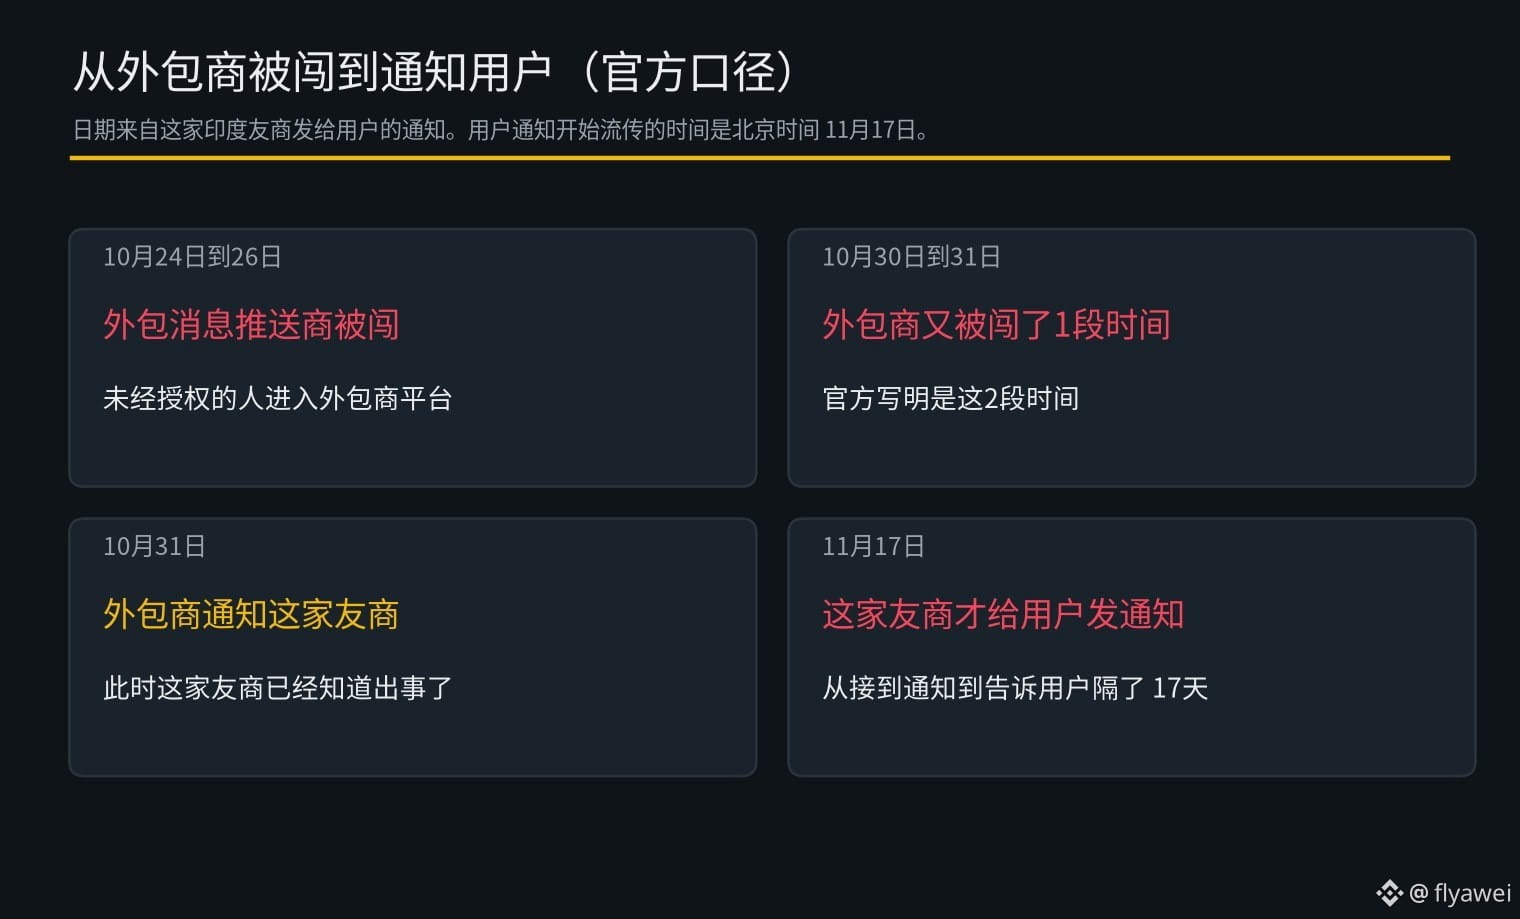
في 17 نوفمبر بتوقيت بكين، أرسلت شركة هندية منافسة إشعارًا إلى مستخدميها يفيد بأن مزوّدها الخارجي Plotline، الذي تستخدمه لإرسال الرسائل والإشعارات داخل التطبيق، تعرّض لدخول غير مصرّح به خلال فترتين: من 24 إلى 26 أكتوبر، ومن 30 إلى 31 أكتوبر. ولم يُبلغ المزوّد الخارجي الشركة إلا في 31 أكتوبر، أي إن 17 يومًا مرّت بين تلقي الشركة الإشعار وإبلاغ المستخدمين.
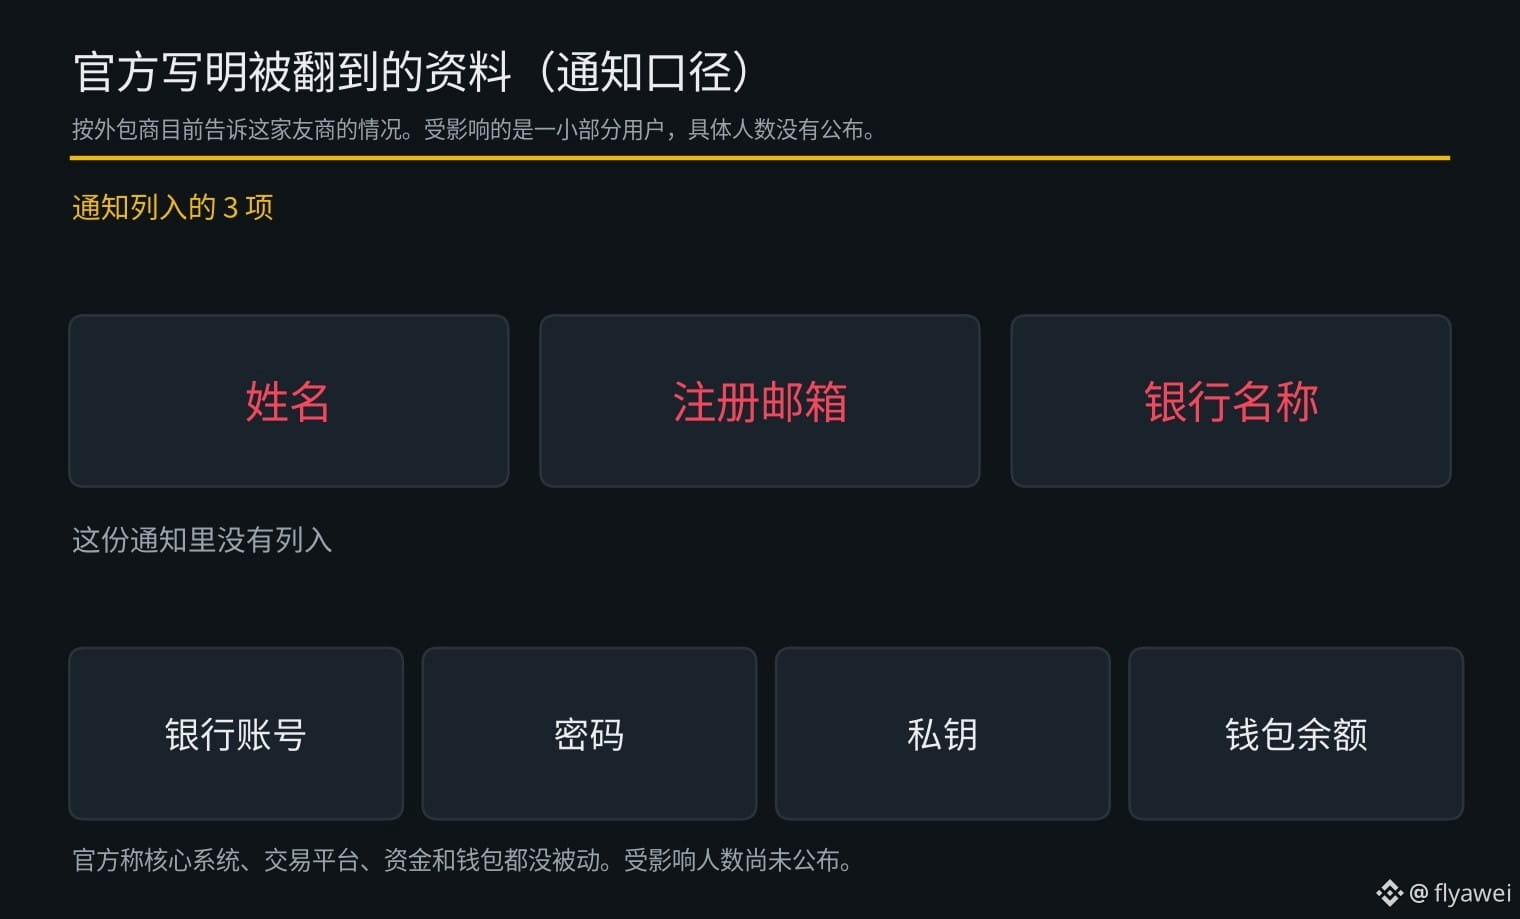
وقالت الشركة إن المعلومات التي اطّلع عليها المخترقون، وفقًا لما أبلغها به المزوّد حتى الآن، هي أسماء المستخدمين وعناوين البريد الإلكتروني المسجّلة وأسماء البنوك التي أضافها المستخدمون إلى حساباتهم. ولم يرد في الإشعار ذكر أرقام الحسابات المصرفية أو كلمات المرور أو المفاتيح الخاصة أو أرصدة المحافظ. وقد تأثرت مجموعة صغيرة من المستخدمين، لكن لم يُعلن عن عددهم تحديدًا.
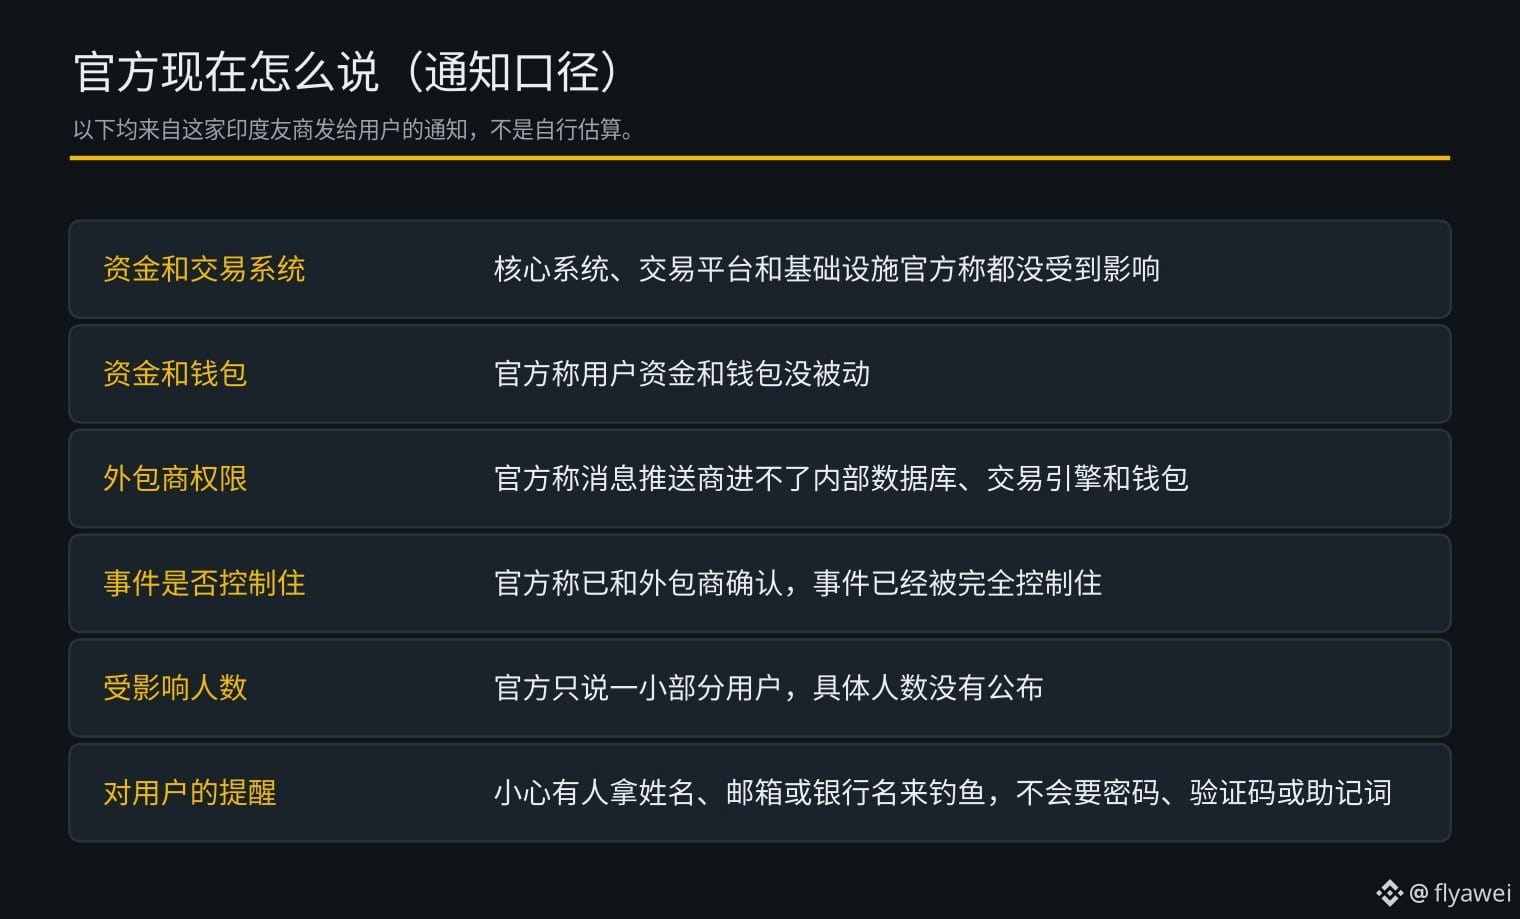
وأضافت الشركة أن أنظمتها الأساسية ومنصة التداول والبنية التحتية لم تتأثر، وأن أموال المستخدمين ومحافظهم لم تتعرض للمساس. وPlotline مجرد أداة خارجية، ولا يمكنه الوصول إلى قواعد البيانات الداخلية أو محرك التداول أو محافظ المستخدمين. وقالت الشركة إنها أكدت مع المزوّد الخارجي احتواء الحادث بالكامل، وبدأت مراجعة ممارسات المزوّد الأمنية، كما تراجع إجراءات إدارة المخاطر المتعلقة بمورّديها.
ونبّهت الشركة أيضًا إلى أن المستخدمين لا يحتاجون إلى اتخاذ أي إجراء إضافي، ويمكنهم استخدام التطبيق كالمعتاد، لكن عليهم الحذر من محاولات التصيّد التي قد تستغل أسماءهم أو عناوين بريدهم الإلكتروني أو أسماء بنوكهم. وأكدت الشركة أنها لن تطلب من المستخدمين كلمات المرور أو رموز التحقق أو العبارات الاستذكارية.
رأيي أن الشركة تقول حاليًا إن الأموال لم تُفقد، لكن استخدام الاسم والبريد الإلكتروني مع اسم البنك قد يجعل محاولات التصيّد الموجّهة لاحقًا أكثر إقناعًا. ولم يُعلن بعد عن عدد المتأثرين، لذا من الأفضل افتراض أن الخطر لا يزال قائمًا.
نصيحتي للمبتدئين: راقبوا أكثر وتداولوا أقل، وعند شراء العملات اشتروا $BTC فقط
في 17 نوفمبر بتوقيت بكين، أرسلت شركة هندية منافسة إشعارًا إلى مستخدميها يفيد بأن مزوّدها الخارجي Plotline، الذي تستخدمه لإرسال الرسائل والإشعارات داخل التطبيق، تعرّض لدخول غير مصرّح به خلال فترتين: من 24 إلى 26 أكتوبر، ومن 30 إلى 31 أكتوبر. ولم يُبلغ المزوّد الخارجي الشركة إلا في 31 أكتوبر، أي إن 17 يومًا مرّت بين تلقي الشركة الإشعار وإبلاغ المستخدمين.
وقالت الشركة إن المعلومات التي اطّلع عليها المخترقون، وفقًا لما أبلغها به المزوّد حتى الآن، هي أسماء المستخدمين وعناوين البريد الإلكتروني المسجّلة وأسماء البنوك التي أضافها المستخدمون إلى حساباتهم. ولم يرد في الإشعار ذكر أرقام الحسابات المصرفية أو كلمات المرور أو المفاتيح الخاصة أو أرصدة المحافظ. وقد تأثرت مجموعة صغيرة من المستخدمين، لكن لم يُعلن عن عددهم تحديدًا.
وأضافت الشركة أن أنظمتها الأساسية ومنصة التداول والبنية التحتية لم تتأثر، وأن أموال المستخدمين ومحافظهم لم تتعرض للمساس. وPlotline مجرد أداة خارجية، ولا يمكنه الوصول إلى قواعد البيانات الداخلية أو محرك التداول أو محافظ المستخدمين. وقالت الشركة إنها أكدت مع المزوّد الخارجي احتواء الحادث بالكامل، وبدأت مراجعة ممارسات المزوّد الأمنية، كما تراجع إجراءات إدارة المخاطر المتعلقة بمورّديها.
ونبّهت الشركة أيضًا إلى أن المستخدمين لا يحتاجون إلى اتخاذ أي إجراء إضافي، ويمكنهم استخدام التطبيق كالمعتاد، لكن عليهم الحذر من محاولات التصيّد التي قد تستغل أسماءهم أو عناوين بريدهم الإلكتروني أو أسماء بنوكهم. وأكدت الشركة أنها لن تطلب من المستخدمين كلمات المرور أو رموز التحقق أو العبارات الاستذكارية.
رأيي أن الشركة تقول حاليًا إن الأموال لم تُفقد، لكن استخدام الاسم والبريد الإلكتروني مع اسم البنك قد يجعل محاولات التصيّد الموجّهة لاحقًا أكثر إقناعًا. ولم يُعلن بعد عن عدد المتأثرين، لذا من الأفضل افتراض أن الخطر لا يزال قائمًا.
نصيحتي للمبتدئين: راقبوا أكثر وتداولوا أقل، وعند شراء العملات اشتروا $BTC فقط