هل تعرّضت Lighter للاختراق؟ تقول المنصة لا. فكيف غادرها 10.4 مليون دولار؟ 👀
في 16 نوفمبر، استنزف مهاجم 10,393,057 USDC من Lighter، وهي منصة لامركزية لتداول العقود الدائمة، مستخدمًا مفتاح API للتداول تسرّب من أحد المتداولين (Bitquery). جمّدت Lighter جميع عمليات السحب وإنشاء المجمعات لمدة نحو 7 ساعات، ثم أعادت فتحها بعد استرداد نحو 5 ملايين دولار. ولم تُمسّ عقودها مطلقًا.
🔍 المفاجأة: لم يكن ينبغي أن يكون المفتاح وحده كافيًا. فقواعد Lighter تمنع المفتاح من سحب الأموال إلى محفظة شخص غريب. لكن المهاجم تحايل على ذلك بإنشاء مجمع سيولة عام برسوم 0%، وشراء 99.99% من حصصه مقابل نحو 10 آلاف دولار، ثم نقل USDC الخاصة بالضحية إلى المجمع على دفعات تقارب مليون دولار، واسترداد الحصص. واستُبدلت الأموال بنحو 5,750 $ETH خلال دقائق.
⚠️ تسرّب مفتاح API لا يساوي اختراق البروتوكول. هذا التمييز مهم، وله جانبان. ومن حق Lighter القول إن عقودها الذكية صمدت. لكن الحادثة تُظهر أن بيانات اعتماد متسرّبة، إلى جانب ثغرة في إنشاء المجمعات، قد تتيح نقل مبالغ من ثمانية أرقام من دون كسر عقد واحد.
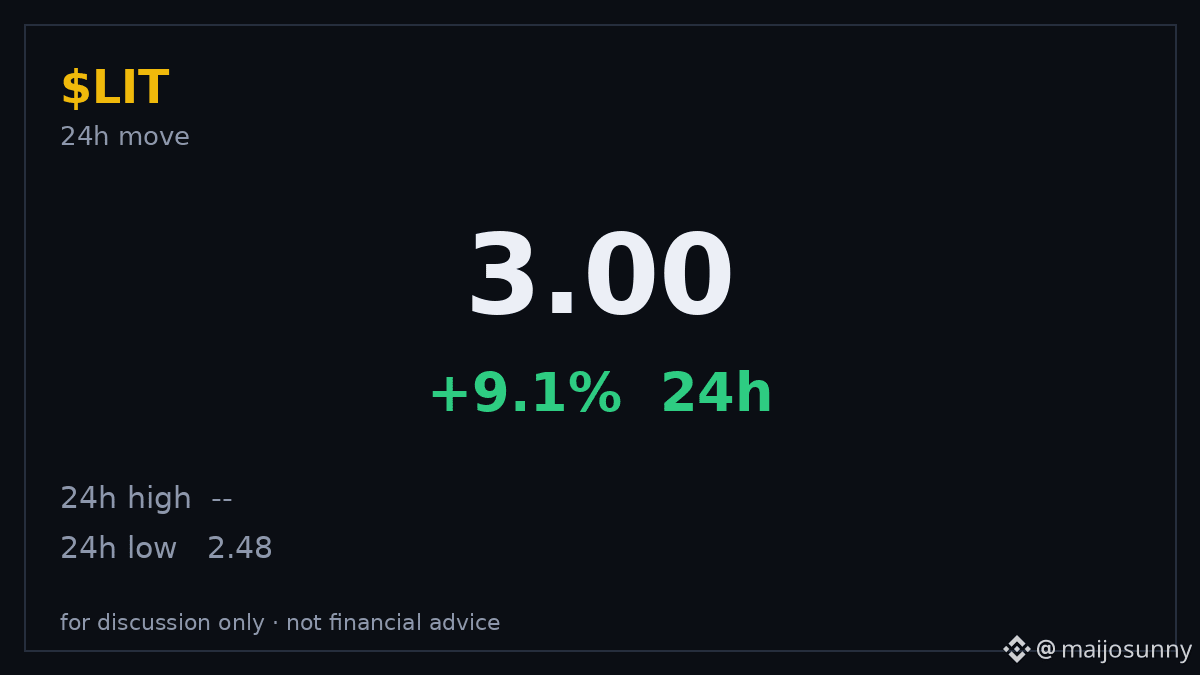
📊 لماذا يهمّ ذلك؟ هبط $LIT بأكثر من 10% إلى أقل من 2.48 دولار بعد انتشار الخبر، ثم ارتد إلى 3.00 دولارات، مرتفعًا 9% خلال 24 ساعة (CoinGecko). وقدّرت السوق أن الحادثة تخص متداولًا واحدًا، لا أنها إخفاق في البروتوكول. والسؤال المفتوح هو ما إذا كانت منصات العقود الدائمة الأخرى تعاني الثغرة نفسها في المجمعات. ويقدّر بعض الباحثين إجمالي الخسائر بـ15.5 مليون دولار عبر حسابين لصانعي سوق. ولم تؤكد Lighter هذا الرقم، لذا ينبغي التعامل معه كتقدير.
👀 ما الذي ينبغي متابعته؟ كيف تسرّب المفتاح، وما إذا كان المتداول المتضرر سيُعوّض بالكامل، وما إذا كانت نحو 5 ملايين دولار لم تُسترد ستتحرك مجددًا.
الخلاصة: صمدت العقود، لكن الضوابط المحيطة بها لم تصمد. هل هذا مجرد تسرّب عابر لمفتاح، أم تحذير لكل منصة تداول لامركزية تتيح للمستخدمين إنشاء مجمعات؟ 👇
محتوى تثقيفي فقط. ليس نصيحة مالية. أجرِ بحثك بنفسك.
#crypto #DeFi #Lighter
في 16 نوفمبر، استنزف مهاجم 10,393,057 USDC من Lighter، وهي منصة لامركزية لتداول العقود الدائمة، مستخدمًا مفتاح API للتداول تسرّب من أحد المتداولين (Bitquery). جمّدت Lighter جميع عمليات السحب وإنشاء المجمعات لمدة نحو 7 ساعات، ثم أعادت فتحها بعد استرداد نحو 5 ملايين دولار. ولم تُمسّ عقودها مطلقًا.
🔍 المفاجأة: لم يكن ينبغي أن يكون المفتاح وحده كافيًا. فقواعد Lighter تمنع المفتاح من سحب الأموال إلى محفظة شخص غريب. لكن المهاجم تحايل على ذلك بإنشاء مجمع سيولة عام برسوم 0%، وشراء 99.99% من حصصه مقابل نحو 10 آلاف دولار، ثم نقل USDC الخاصة بالضحية إلى المجمع على دفعات تقارب مليون دولار، واسترداد الحصص. واستُبدلت الأموال بنحو 5,750 $ETH خلال دقائق.
⚠️ تسرّب مفتاح API لا يساوي اختراق البروتوكول. هذا التمييز مهم، وله جانبان. ومن حق Lighter القول إن عقودها الذكية صمدت. لكن الحادثة تُظهر أن بيانات اعتماد متسرّبة، إلى جانب ثغرة في إنشاء المجمعات، قد تتيح نقل مبالغ من ثمانية أرقام من دون كسر عقد واحد.
📊 لماذا يهمّ ذلك؟ هبط $LIT بأكثر من 10% إلى أقل من 2.48 دولار بعد انتشار الخبر، ثم ارتد إلى 3.00 دولارات، مرتفعًا 9% خلال 24 ساعة (CoinGecko). وقدّرت السوق أن الحادثة تخص متداولًا واحدًا، لا أنها إخفاق في البروتوكول. والسؤال المفتوح هو ما إذا كانت منصات العقود الدائمة الأخرى تعاني الثغرة نفسها في المجمعات. ويقدّر بعض الباحثين إجمالي الخسائر بـ15.5 مليون دولار عبر حسابين لصانعي سوق. ولم تؤكد Lighter هذا الرقم، لذا ينبغي التعامل معه كتقدير.
👀 ما الذي ينبغي متابعته؟ كيف تسرّب المفتاح، وما إذا كان المتداول المتضرر سيُعوّض بالكامل، وما إذا كانت نحو 5 ملايين دولار لم تُسترد ستتحرك مجددًا.
الخلاصة: صمدت العقود، لكن الضوابط المحيطة بها لم تصمد. هل هذا مجرد تسرّب عابر لمفتاح، أم تحذير لكل منصة تداول لامركزية تتيح للمستخدمين إنشاء مجمعات؟ 👇
محتوى تثقيفي فقط. ليس نصيحة مالية. أجرِ بحثك بنفسك.
#crypto #DeFi #Lighter