178 موقعًا حُقنت بشيفرات لسرقة العملات، وقد جُمِع 7040 دولارًا
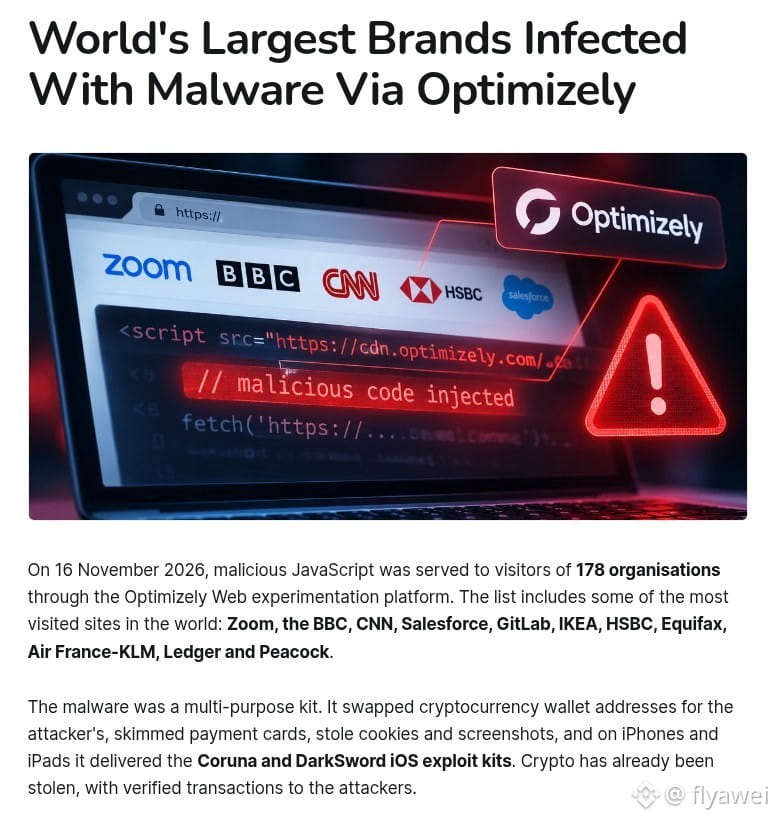
أُضيفت شيفرة خبيثة إلى النصوص البرمجية التي أرسلتها شركة Optimizely، المتخصصة في اختبار المواقع، إلى مواقع عملائها ابتداءً من الساعة 12:21 ظهرًا بتوقيت بكين يوم 16 نوفمبر. وفحص أحدهم لاحقًا 1611 نصًا برمجيًا، وحدد 188 نصًا مصابًا لدى 178 مؤسسة، من بينها مواقع شائعة مثل الموقع الرسمي لـ Ledger، وHSBC، وBBC، وCNN، وZoom.
كانت هذه الشيفرة تستبدل عناوين المحافظ الظاهرة على الصفحة أو الموجودة في خانات الإدخال أو في الحافظة بعناوين المهاجمين، كما كانت تراقب أرقام البطاقات المصرفية. وعند فتح هذه الصفحات على هواتف Apple، كان من الممكن أيضًا أن يُدفَع إليها برنامج لاستغلال الثغرات.
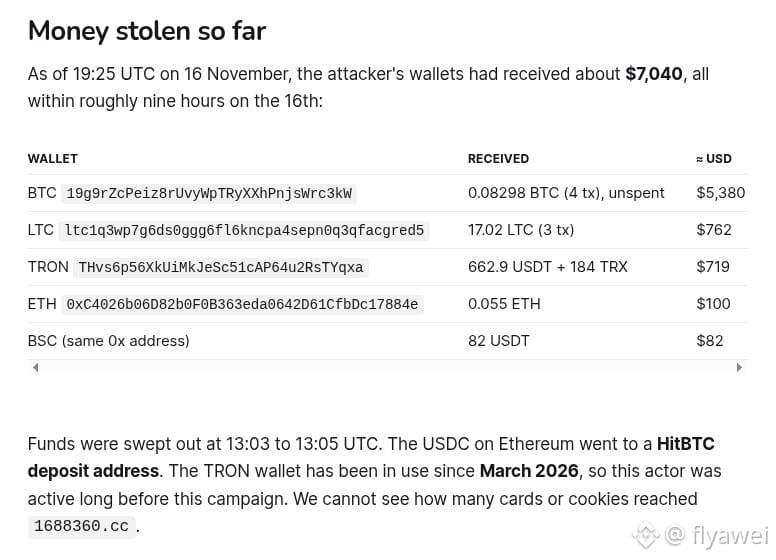
وبحسب ما أمكن التحقق منه على السلسلة، بلغ إجمالي الأموال الواردة نحو 7040 دولارًا حتى الساعة 3:25 فجرًا بتوقيت بكين يوم 17 نوفمبر، وجُمعت خلال نحو 9 ساعات. وشمل ذلك نحو 0.08298 بيتكوين، بقيمة تقارب 5380 دولارًا. ولا تزال المواد المتاحة علنًا لا توضح مقدار ما سُرق من بيانات البطاقات المصرفية وملفات تعريف الارتباط في صفحات الويب.
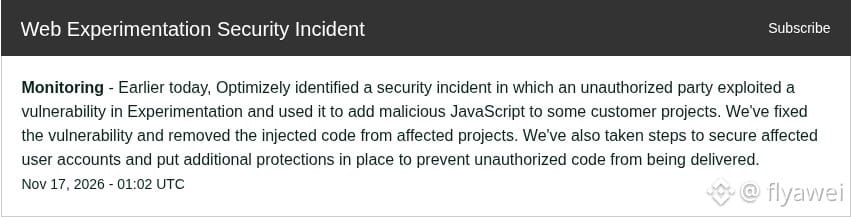
وقالت الشركة رسميًا، في الساعة 9:02 صباحًا بتوقيت بكين يوم 17 نوفمبر، إن شخصًا استغل ثغرة في أحد منتجاتها التجريبية لحقن شيفرة خبيثة في بعض مشاريع العملاء. وأضافت أنها أصلحت الثغرة، وأزالت الشيفرة، وعالجت الحسابات المتأثرة. وأظهر فحص لاحق أن معظم النصوص البرمجية أُزيلت بين الساعة 4:40 و5:10 فجرًا يوم 17 نوفمبر، وبحلول الساعة 5:52 لم يبقَ سوى نص واحد من أصل 188 يعاني من المشكلة.
برأيي، يصعب التصدي لهذا النوع من الهجمات، لأن الشيفرة تُرسل من نطاقات يثق بها الجميع عادةً. إذا نسخت عنوان محفظة من هذه المواقع بين يوم 16 وفجر يوم 17 نوفمبر، فمن الأفضل التحقق منه مرة أخرى قبل تحويل الأموال.
أنصح المبتدئين بالمراقبة والتعلّم أكثر من الإقدام على التداول، وإذا أردت شراء العملات فاشترِ $BTC فقط
أُضيفت شيفرة خبيثة إلى النصوص البرمجية التي أرسلتها شركة Optimizely، المتخصصة في اختبار المواقع، إلى مواقع عملائها ابتداءً من الساعة 12:21 ظهرًا بتوقيت بكين يوم 16 نوفمبر. وفحص أحدهم لاحقًا 1611 نصًا برمجيًا، وحدد 188 نصًا مصابًا لدى 178 مؤسسة، من بينها مواقع شائعة مثل الموقع الرسمي لـ Ledger، وHSBC، وBBC، وCNN، وZoom.
كانت هذه الشيفرة تستبدل عناوين المحافظ الظاهرة على الصفحة أو الموجودة في خانات الإدخال أو في الحافظة بعناوين المهاجمين، كما كانت تراقب أرقام البطاقات المصرفية. وعند فتح هذه الصفحات على هواتف Apple، كان من الممكن أيضًا أن يُدفَع إليها برنامج لاستغلال الثغرات.
وبحسب ما أمكن التحقق منه على السلسلة، بلغ إجمالي الأموال الواردة نحو 7040 دولارًا حتى الساعة 3:25 فجرًا بتوقيت بكين يوم 17 نوفمبر، وجُمعت خلال نحو 9 ساعات. وشمل ذلك نحو 0.08298 بيتكوين، بقيمة تقارب 5380 دولارًا. ولا تزال المواد المتاحة علنًا لا توضح مقدار ما سُرق من بيانات البطاقات المصرفية وملفات تعريف الارتباط في صفحات الويب.
وقالت الشركة رسميًا، في الساعة 9:02 صباحًا بتوقيت بكين يوم 17 نوفمبر، إن شخصًا استغل ثغرة في أحد منتجاتها التجريبية لحقن شيفرة خبيثة في بعض مشاريع العملاء. وأضافت أنها أصلحت الثغرة، وأزالت الشيفرة، وعالجت الحسابات المتأثرة. وأظهر فحص لاحق أن معظم النصوص البرمجية أُزيلت بين الساعة 4:40 و5:10 فجرًا يوم 17 نوفمبر، وبحلول الساعة 5:52 لم يبقَ سوى نص واحد من أصل 188 يعاني من المشكلة.
برأيي، يصعب التصدي لهذا النوع من الهجمات، لأن الشيفرة تُرسل من نطاقات يثق بها الجميع عادةً. إذا نسخت عنوان محفظة من هذه المواقع بين يوم 16 وفجر يوم 17 نوفمبر، فمن الأفضل التحقق منه مرة أخرى قبل تحويل الأموال.
أنصح المبتدئين بالمراقبة والتعلّم أكثر من الإقدام على التداول، وإذا أردت شراء العملات فاشترِ $BTC فقط