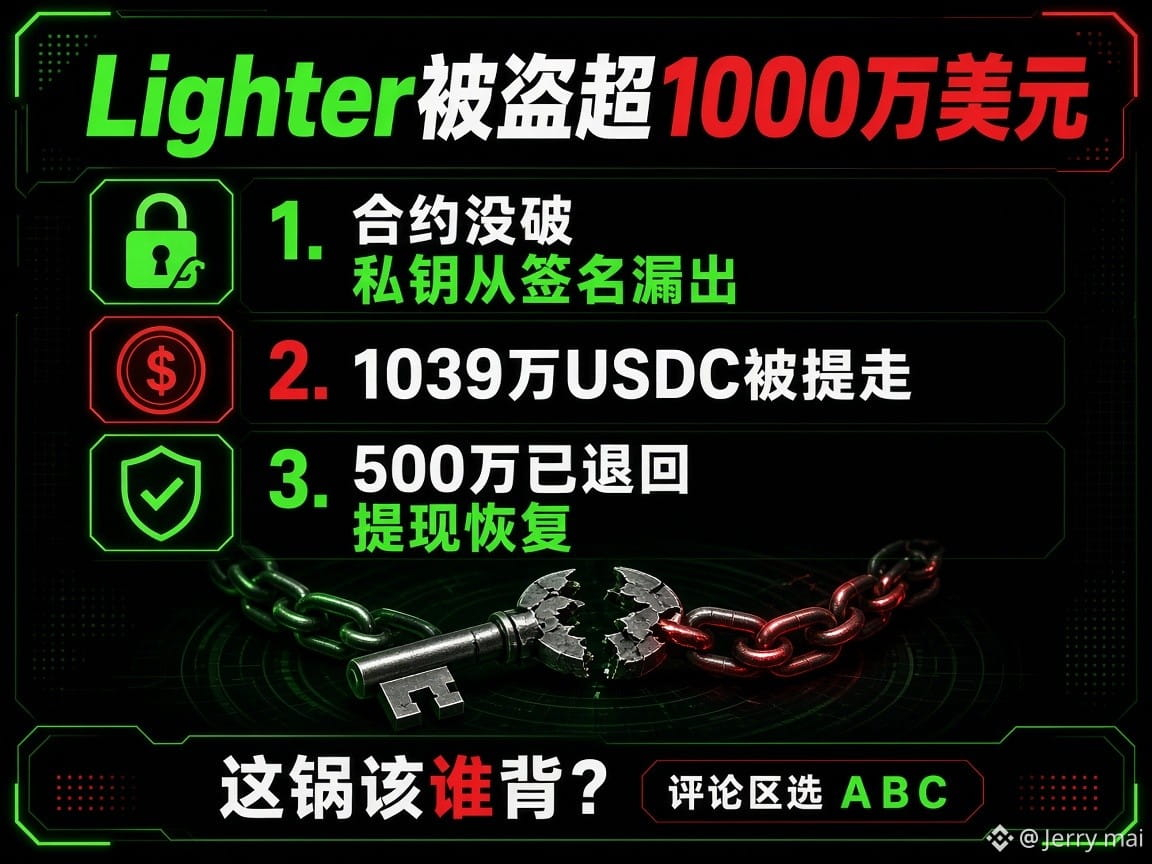
سُرقت من Lighter أكثر من 10 ملايين دولار، ولم يُخترق العقد؛ بل تسرّب المفتاح الخاص من توقيع صاحب الحساب نفسه.
وقعت مشكلة أمس في منصة Lighter، وهي منصة تداول لامركزية للعقود الدائمة.
في 16 نوفمبر، أوقفت Lighter جميع عمليات السحب. وكان البيان الرسمي متحفظًا: لا مشكلة في البروتوكول أو العقود أو البنية التحتية، بل تسرّب مفتاح API الخاص بأحد المتداولين، كما نُشر عنوان محفظة يُشتبه في أنها للمهاجم.
لكن بيانات الجهات الخارجية لم تكن بهذه البساطة.
تتبعت Bitquery سحب نحو 10.39 مليون USDC من عقد Lighter على إيثيريوم، وتحويلها إلى $ETH في غضون دقائق. وبعد ذلك، وُزعت 1920 ETH على 12 محفظة، ثم نُقلت إلى Hyperliquid لشراء رمز يُدعى XMR1.
وقدّر باحثون أيضًا أن حسابَي صانعَي سوق تكبّدا خسائر إجمالية تقارب 15.48 مليون دولار، وهو رقم لم تقرّ به Lighter حتى الآن.
هبط $LIT بنسبة وصلت إلى 16% في ذلك اليوم، ما أدى إلى تصفية مراكز بقيمة نحو 3.43 مليون دولار. كما أوقفت Upbit وBithumb إيداع LIT وسحبه.
وأظهر التحقيق اللاحق أن المسألة أعقد من مجرد تسرّب.
لم يستخدم الحساب المتضرر حزمة SDK الرسمية، بل استخدم شيفرة توقيع خاصة به، وكانت هذه الشيفرة تعيد استخدام القيمة العشوائية نفسها، أي nonce. وبما أن التوقيعات كانت متاحة علنًا، تمكّن المهاجم من استخراج المفتاح الخاص مباشرة من البيانات المنشورة.
يرى كثيرون عبارة «العقد سليم» ويستنتجون أن المنصة لا علاقة لها بالأمر.
لكن عدم اختراق العقد لا يعني أن المنصة غير مسؤولة.
اتخذت Lighter بعد الحادثة عدة إجراءات: أصبح تحويل الأموال إلى مجمع عام يتطلب توقيع المحفظة، ولم تعد تواقيع API تُنشر علنًا، كما ستضيف قائمة سماح لعناوين IP ومراقبة لإعادة استخدام nonce. وهذه الإجراءات وحدها توضح أن التصميم السابق كان فيه ثغرة.
ما تأكد حتى الآن هو أنه بعد تفعيل آلية Guardian، أُعيد نحو 5 ملايين USDC إلى المتداول المتضرر، كما استؤنفت عمليات السحب.
أما ما لم يتأكد بعد فهو إجمالي الخسائر: هل هو 10.4 ملايين أم 15.48 مليون دولار؟ وهل يمكن استرداد الأموال المتبقية؟ ومن هو المهاجم؟ ستتضح هذه الأمور لاحقًا.
تزداد منصات التداول اللامركزية شبهًا بمنصات التداول المركزية؛ فالتداول عبر API وصنّاع السوق وروبوتات التداول الكمي انتقلوا جميعًا إلى السلسلة. زادت السرعة، لكن حدود المسؤولية الأمنية لا تزال غامضة.
إذا كتب المستخدم شيفرة خاطئة، والمنصة أتاحت التوقيعات علنًا، فمن يتحمل المسؤولية؟...
برأيكم، كيف ينبغي توزيع المسؤولية في هذه الحادثة؟
A يتحمل صانع السوق المسؤولية وحده؛ فمن طلب منه عدم استخدام حزمة SDK الرسمية؟
B المنصة مسؤولة أيضًا؛ فما كان ينبغي نشر التوقيع علنًا
C كلاهما مسؤول، وينبغي للمنصة أن تتحمل الخسارة أولًا
#Lighter #DeFi #加密安全
وقعت مشكلة أمس في منصة Lighter، وهي منصة تداول لامركزية للعقود الدائمة.
في 16 نوفمبر، أوقفت Lighter جميع عمليات السحب. وكان البيان الرسمي متحفظًا: لا مشكلة في البروتوكول أو العقود أو البنية التحتية، بل تسرّب مفتاح API الخاص بأحد المتداولين، كما نُشر عنوان محفظة يُشتبه في أنها للمهاجم.
لكن بيانات الجهات الخارجية لم تكن بهذه البساطة.
تتبعت Bitquery سحب نحو 10.39 مليون USDC من عقد Lighter على إيثيريوم، وتحويلها إلى $ETH في غضون دقائق. وبعد ذلك، وُزعت 1920 ETH على 12 محفظة، ثم نُقلت إلى Hyperliquid لشراء رمز يُدعى XMR1.
وقدّر باحثون أيضًا أن حسابَي صانعَي سوق تكبّدا خسائر إجمالية تقارب 15.48 مليون دولار، وهو رقم لم تقرّ به Lighter حتى الآن.
هبط $LIT بنسبة وصلت إلى 16% في ذلك اليوم، ما أدى إلى تصفية مراكز بقيمة نحو 3.43 مليون دولار. كما أوقفت Upbit وBithumb إيداع LIT وسحبه.
وأظهر التحقيق اللاحق أن المسألة أعقد من مجرد تسرّب.
لم يستخدم الحساب المتضرر حزمة SDK الرسمية، بل استخدم شيفرة توقيع خاصة به، وكانت هذه الشيفرة تعيد استخدام القيمة العشوائية نفسها، أي nonce. وبما أن التوقيعات كانت متاحة علنًا، تمكّن المهاجم من استخراج المفتاح الخاص مباشرة من البيانات المنشورة.
يرى كثيرون عبارة «العقد سليم» ويستنتجون أن المنصة لا علاقة لها بالأمر.
لكن عدم اختراق العقد لا يعني أن المنصة غير مسؤولة.
اتخذت Lighter بعد الحادثة عدة إجراءات: أصبح تحويل الأموال إلى مجمع عام يتطلب توقيع المحفظة، ولم تعد تواقيع API تُنشر علنًا، كما ستضيف قائمة سماح لعناوين IP ومراقبة لإعادة استخدام nonce. وهذه الإجراءات وحدها توضح أن التصميم السابق كان فيه ثغرة.
ما تأكد حتى الآن هو أنه بعد تفعيل آلية Guardian، أُعيد نحو 5 ملايين USDC إلى المتداول المتضرر، كما استؤنفت عمليات السحب.
أما ما لم يتأكد بعد فهو إجمالي الخسائر: هل هو 10.4 ملايين أم 15.48 مليون دولار؟ وهل يمكن استرداد الأموال المتبقية؟ ومن هو المهاجم؟ ستتضح هذه الأمور لاحقًا.
تزداد منصات التداول اللامركزية شبهًا بمنصات التداول المركزية؛ فالتداول عبر API وصنّاع السوق وروبوتات التداول الكمي انتقلوا جميعًا إلى السلسلة. زادت السرعة، لكن حدود المسؤولية الأمنية لا تزال غامضة.
إذا كتب المستخدم شيفرة خاطئة، والمنصة أتاحت التوقيعات علنًا، فمن يتحمل المسؤولية؟...
برأيكم، كيف ينبغي توزيع المسؤولية في هذه الحادثة؟
A يتحمل صانع السوق المسؤولية وحده؛ فمن طلب منه عدم استخدام حزمة SDK الرسمية؟
B المنصة مسؤولة أيضًا؛ فما كان ينبغي نشر التوقيع علنًا
C كلاهما مسؤول، وينبغي للمنصة أن تتحمل الخسارة أولًا
#Lighter #DeFi #加密安全