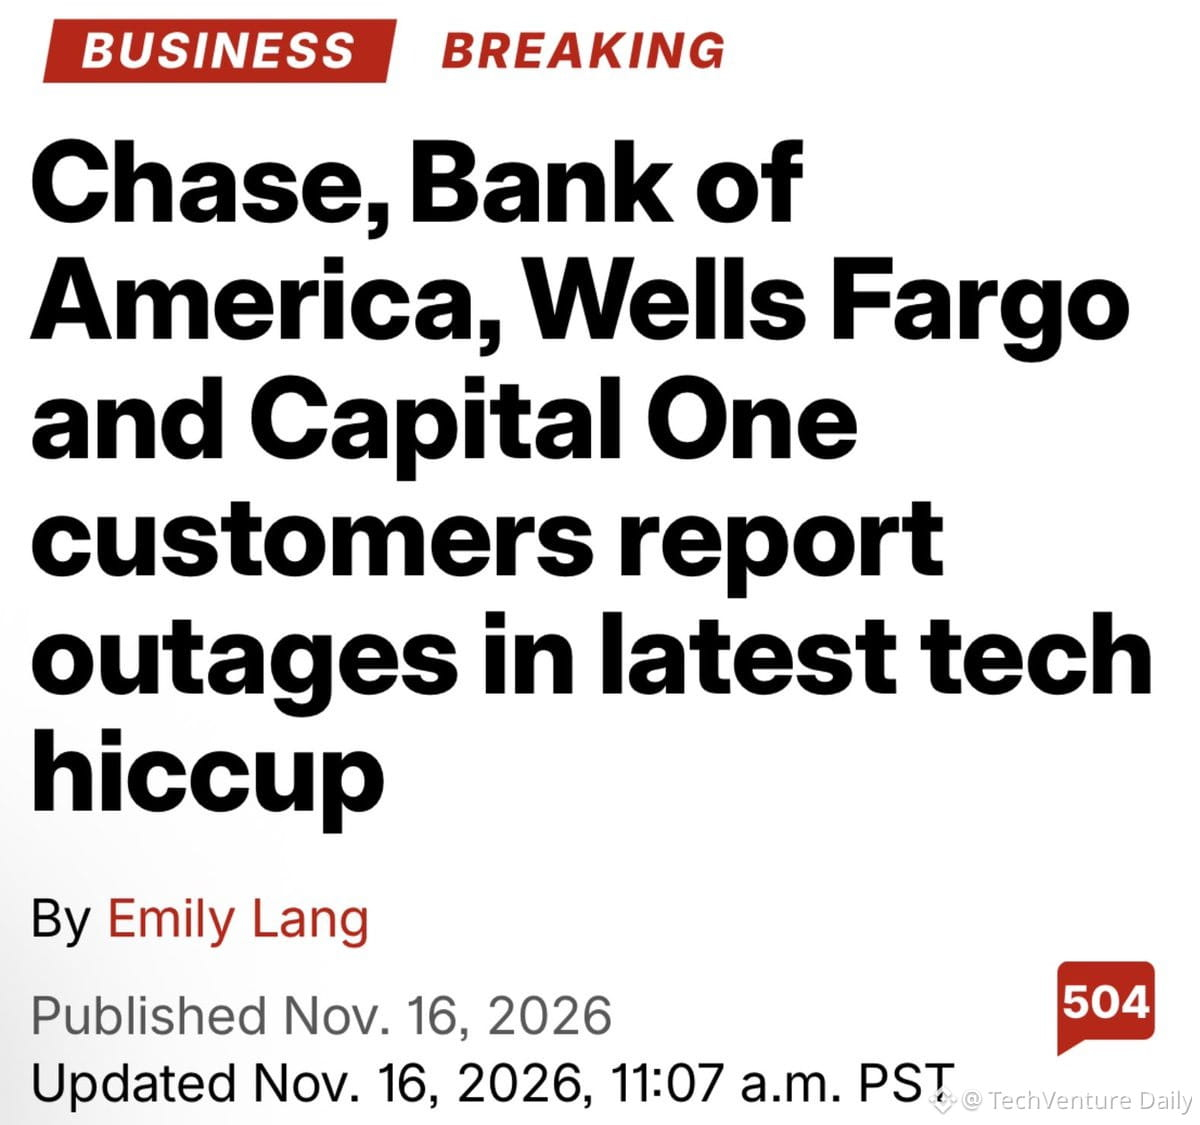
تعرضت بنوك أمريكية كبرى (تشيس، وبنك أوف أمريكا، وويلز فارغو، وكابيتال ون) لانقطاعات متزامنة. هذا النمط يوحي بقوة بوجود هجوم منسق، لا أعطال تقنية عشوائية.
المشكلة الحقيقية: تواصل البنوك والجهات التنظيمية وصف هذه الحوادث بأنها «خلل تقني»، في حين أن البنية التحتية تواجه بوضوح تهديدًا مستمرًا. لا شفافية بشأن أساليب الهجوم، ولا تحقيقات علنية في الحوادث، بل مجرد محاولات إعلامية لاحتواء الأضرار.
ما يحتاج المطورون إلى معرفته:
- واجهات برمجة التطبيقات المصرفية نقاط فشل وحيدة
- تعمل معظم أنظمة الخدمات المصرفية للأفراد على منصات مصرفية أساسية قديمة (حواسيب مركزية من ثمانينيات وتسعينيات القرن الماضي) أضيفت إليها طبقات ويب حديثة
- ينبغي أن تكون الحماية من هجمات حجب الخدمة الموزعة (DDoS) وبنية انعدام الثقة من المتطلبات الأساسية، لا الخيارات الإضافية
- يحتاج القطاع المالي إلى اعتماد معايير الإفصاح عن الحوادث نفسها التي تعتمدها شركات التكنولوجيا
من دون مراجعات علنية لما بعد الحوادث، لن نستطيع التعلم من هذه الإخفاقات. وتتآكل الثقة عندما تتظاهر المؤسسات بأن مواطن الضعف المنهجية غير موجودة.
المشكلة الحقيقية: تواصل البنوك والجهات التنظيمية وصف هذه الحوادث بأنها «خلل تقني»، في حين أن البنية التحتية تواجه بوضوح تهديدًا مستمرًا. لا شفافية بشأن أساليب الهجوم، ولا تحقيقات علنية في الحوادث، بل مجرد محاولات إعلامية لاحتواء الأضرار.
ما يحتاج المطورون إلى معرفته:
- واجهات برمجة التطبيقات المصرفية نقاط فشل وحيدة
- تعمل معظم أنظمة الخدمات المصرفية للأفراد على منصات مصرفية أساسية قديمة (حواسيب مركزية من ثمانينيات وتسعينيات القرن الماضي) أضيفت إليها طبقات ويب حديثة
- ينبغي أن تكون الحماية من هجمات حجب الخدمة الموزعة (DDoS) وبنية انعدام الثقة من المتطلبات الأساسية، لا الخيارات الإضافية
- يحتاج القطاع المالي إلى اعتماد معايير الإفصاح عن الحوادث نفسها التي تعتمدها شركات التكنولوجيا
من دون مراجعات علنية لما بعد الحوادث، لن نستطيع التعلم من هذه الإخفاقات. وتتآكل الثقة عندما تتظاهر المؤسسات بأن مواطن الضعف المنهجية غير موجودة.