مؤسس Coldcard، NVK، يعلن اليوم تنحّيه إلى الصفوف الخلفية: ثغرة الأرقام العشوائية للبذور لم تُحسم بعد، وعلى من استخدمها لإنشاء عبارة استرداد بعد 2021 التحقق من وضعه
أعلن NVK، الشريك المؤسس لشركة Coinkite، المالكة لمحفظة Coldcard للأجهزة، صباح اليوم (نحو 08:11 بتوقيت هونغ كونغ) في منشور على X أنه عمل من أجل بيتكوين 18 عامًا، وأن «فترتي في هذا المجال قد انتهت»، وأنه سيتنحى إلى الخلفية من الآن فصاعدًا. لا يتعلق الأمر بحادثة سرقة جديدة، لكن رحيله أعاد تسليط الضوء على مسألة لم تُحسم بعد: ثغرة الأرقام العشوائية لبذور Coldcard.
ما الذي حدث: أفاد إعلان رسمي من Coinkite بأن خطأً في ربط البرامج أثناء التجميع، بدءًا من البرنامج الثابت 4.0.1 في مارس 2021، أدى إلى استخدام مولّد أرقام عشوائية برمجي أضعف لإنشاء البذور، ما جعل قوة عبارات الاسترداد الناتجة أقل بكثير من المستوى المصمم لها. لم تتعرض الأجهزة نفسها للاختراق عن بُعد؛ بل استنتج المهاجمون المفاتيح الخاصة دون اتصال بالإنترنت. وقدّرت TRM Labs وGalaxy Research أنه بين 30 يوليو وأوائل أغسطس، نُقلت نحو 1816 بيتكوين، بقيمة تقارب 116 مليون دولار، من أكثر من 5200 عنوان.
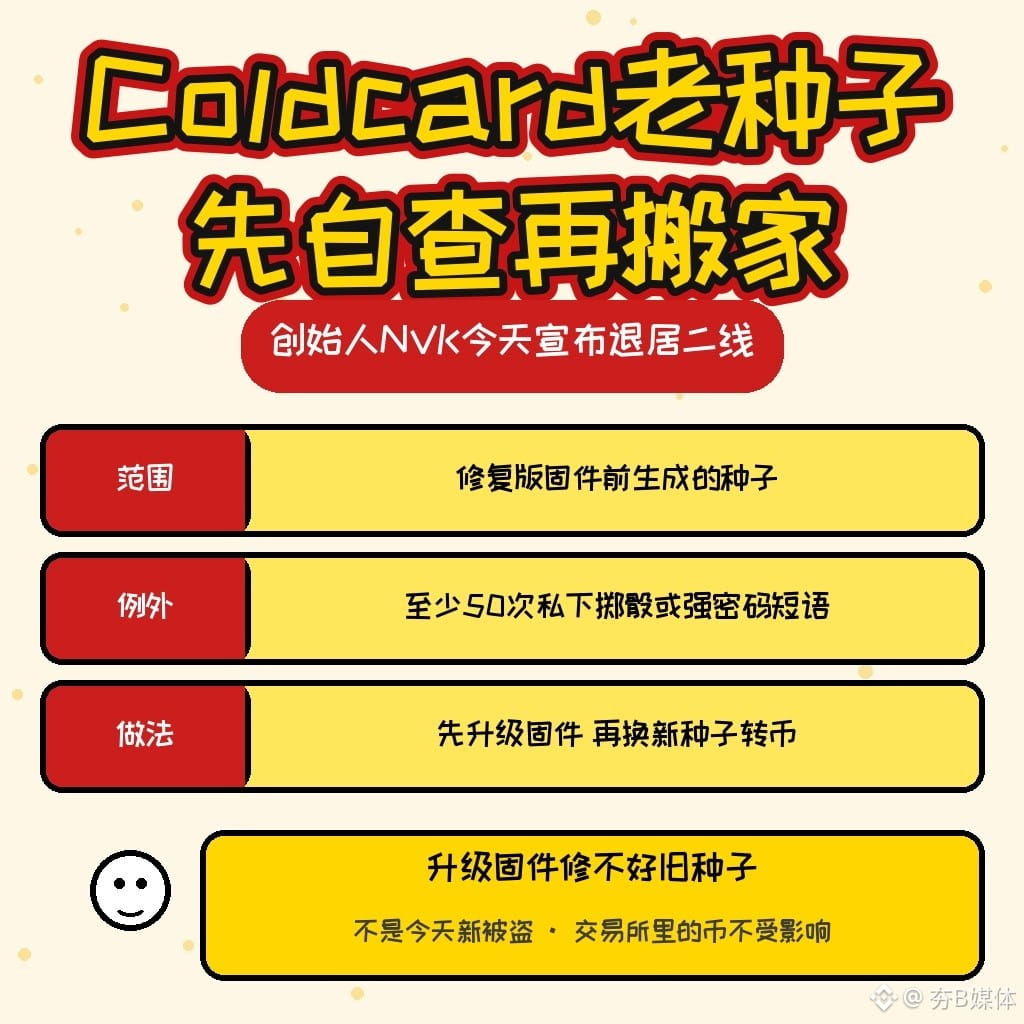
من المتأثر: توصي الشركة رسميًا باعتبار البذور التي أُنشئت باستخدام Coldcard (Mk2/Mk3/Mk4/Mk5/Q) قبل تثبيت البرنامج الثابت المصحح، ولم يضف أصحابها حينها 50 رمية نرد خاصة بهم على الأقل، ولم تكن محافظهم محمية بعبارة مرور BIP-39 قوية وفريدة، بذورًا معرضة للخطر. النقطة الأساسية: تحديث البرنامج الثابت يصلح البذور الجديدة التي تُنشأ بعد التحديث فقط، ولا يصلح البذور القديمة. وتوصي الشركة بتثبيت البرنامج الثابت المصحح أولًا، ثم إنشاء بذرة جديدة ونقل الأموال إليها. العملات الموجودة في منصات التداول غير متأثرة بهذه الثغرة.
ما الذي ينبغي التحقق منه لاحقًا: قالت الشركة إن المراجعة الفنية الكاملة لم تُنشر بعد؛ وبعد تنحي NVK إلى الصفوف الخلفية، يبقى أن نرى ما إذا كان الدعم الذي ستقدمه Coinkite مستقبلًا للمستخدمين المتأثرين سيتغير، وذلك رهنًا بالتوضيحات الرسمية.
هل أنشأت بذرة محفظتك للأجهزة برمي النرد بنفسك، أم أن الجهاز أنشأها مباشرة؟
هذا ليس نصيحة استثمارية.
المصادر: منشور NVK على X (2026-11-16 08:11 HKT، https://x.com/nvk/status/2122120239588458919)؛ إعلان Coinkite الأمني (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) والتحديثات الإضافية للتحقيق (https://blog.coinkite.com/adding-to-public-record/)؛ تقرير TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16 بتوقيت هونغ كونغ
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC
أعلن NVK، الشريك المؤسس لشركة Coinkite، المالكة لمحفظة Coldcard للأجهزة، صباح اليوم (نحو 08:11 بتوقيت هونغ كونغ) في منشور على X أنه عمل من أجل بيتكوين 18 عامًا، وأن «فترتي في هذا المجال قد انتهت»، وأنه سيتنحى إلى الخلفية من الآن فصاعدًا. لا يتعلق الأمر بحادثة سرقة جديدة، لكن رحيله أعاد تسليط الضوء على مسألة لم تُحسم بعد: ثغرة الأرقام العشوائية لبذور Coldcard.
ما الذي حدث: أفاد إعلان رسمي من Coinkite بأن خطأً في ربط البرامج أثناء التجميع، بدءًا من البرنامج الثابت 4.0.1 في مارس 2021، أدى إلى استخدام مولّد أرقام عشوائية برمجي أضعف لإنشاء البذور، ما جعل قوة عبارات الاسترداد الناتجة أقل بكثير من المستوى المصمم لها. لم تتعرض الأجهزة نفسها للاختراق عن بُعد؛ بل استنتج المهاجمون المفاتيح الخاصة دون اتصال بالإنترنت. وقدّرت TRM Labs وGalaxy Research أنه بين 30 يوليو وأوائل أغسطس، نُقلت نحو 1816 بيتكوين، بقيمة تقارب 116 مليون دولار، من أكثر من 5200 عنوان.
من المتأثر: توصي الشركة رسميًا باعتبار البذور التي أُنشئت باستخدام Coldcard (Mk2/Mk3/Mk4/Mk5/Q) قبل تثبيت البرنامج الثابت المصحح، ولم يضف أصحابها حينها 50 رمية نرد خاصة بهم على الأقل، ولم تكن محافظهم محمية بعبارة مرور BIP-39 قوية وفريدة، بذورًا معرضة للخطر. النقطة الأساسية: تحديث البرنامج الثابت يصلح البذور الجديدة التي تُنشأ بعد التحديث فقط، ولا يصلح البذور القديمة. وتوصي الشركة بتثبيت البرنامج الثابت المصحح أولًا، ثم إنشاء بذرة جديدة ونقل الأموال إليها. العملات الموجودة في منصات التداول غير متأثرة بهذه الثغرة.
ما الذي ينبغي التحقق منه لاحقًا: قالت الشركة إن المراجعة الفنية الكاملة لم تُنشر بعد؛ وبعد تنحي NVK إلى الصفوف الخلفية، يبقى أن نرى ما إذا كان الدعم الذي ستقدمه Coinkite مستقبلًا للمستخدمين المتأثرين سيتغير، وذلك رهنًا بالتوضيحات الرسمية.
هل أنشأت بذرة محفظتك للأجهزة برمي النرد بنفسك، أم أن الجهاز أنشأها مباشرة؟
هذا ليس نصيحة استثمارية.
المصادر: منشور NVK على X (2026-11-16 08:11 HKT، https://x.com/nvk/status/2122120239588458919)؛ إعلان Coinkite الأمني (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) والتحديثات الإضافية للتحقيق (https://blog.coinkite.com/adding-to-public-record/)؛ تقرير TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16 بتوقيت هونغ كونغ
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC