لم يُعلنوا إلا بعد 70 ساعة أن كلمات المرور وأرقام الهوية قد كُشفت
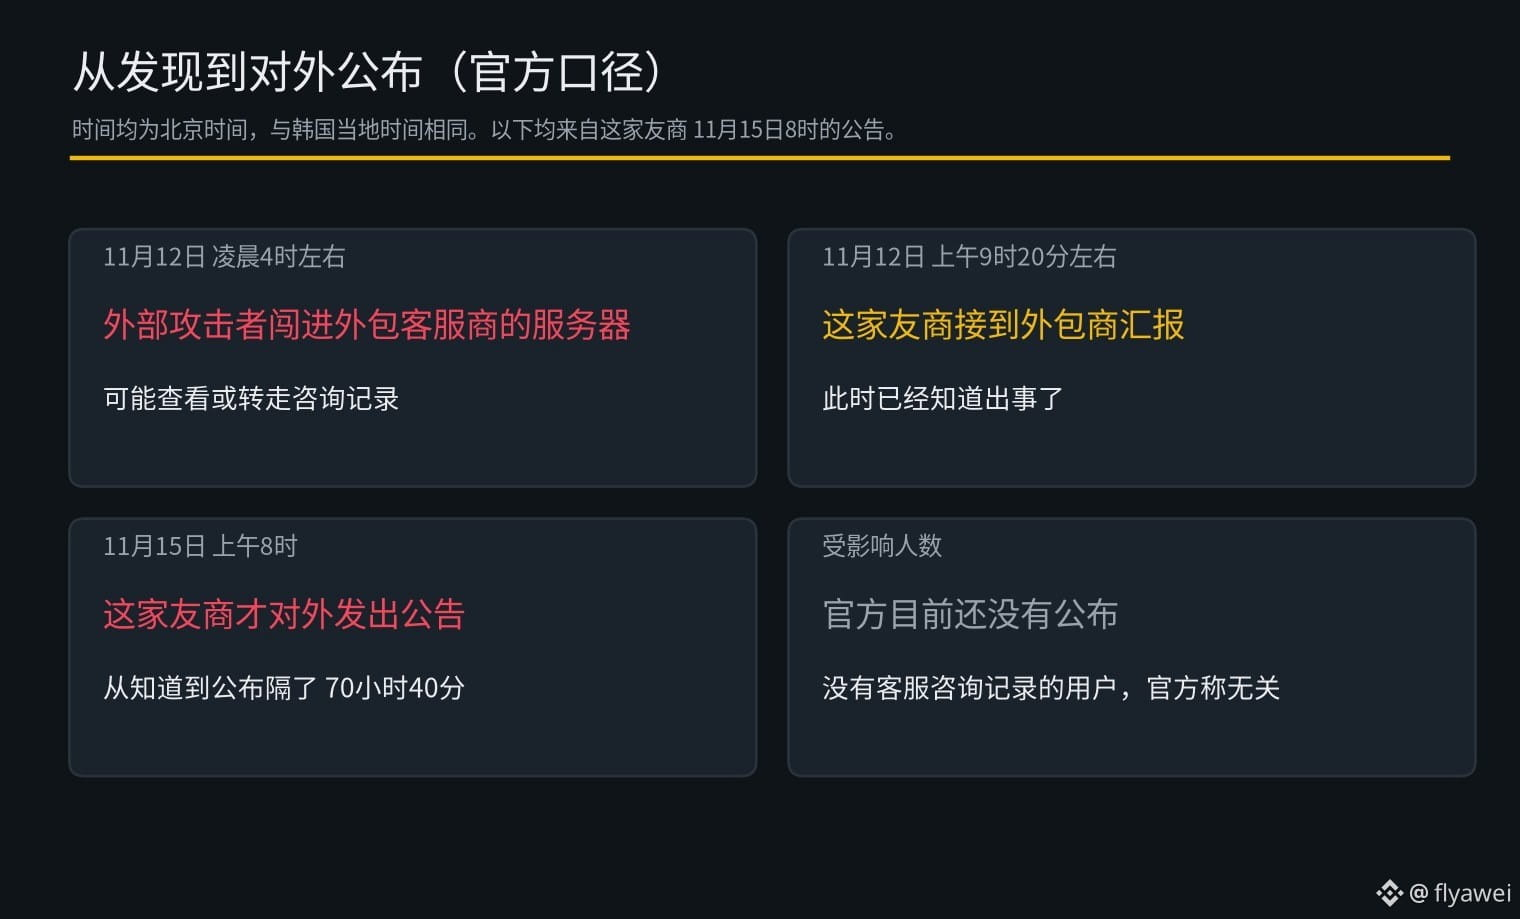
في الساعة 8 صباحًا بتوقيت بكين يوم 15 نوفمبر، أعلنت شركة كورية منافسة أن خادم شركة خدمة العملاء التي استعانت بها من الخارج تعرّض لاختراق من مهاجمين خارجيين قرابة الساعة 4 فجرًا يوم 12 نوفمبر، وأن البيانات الشخصية الواردة في سجلات الاستشارات ربما اطّلع عليها المهاجمون أو نقلوها.
وقالت الشركة إنها علمت بالأمر بعد أن أبلغتها الشركة المتعاقدة معها قرابة الساعة 9:20 صباحًا من ذلك اليوم. وقد مرّت 70 ساعة و40 دقيقة بين وقت علمها بالأمر ووقت إعلانه للعامة.
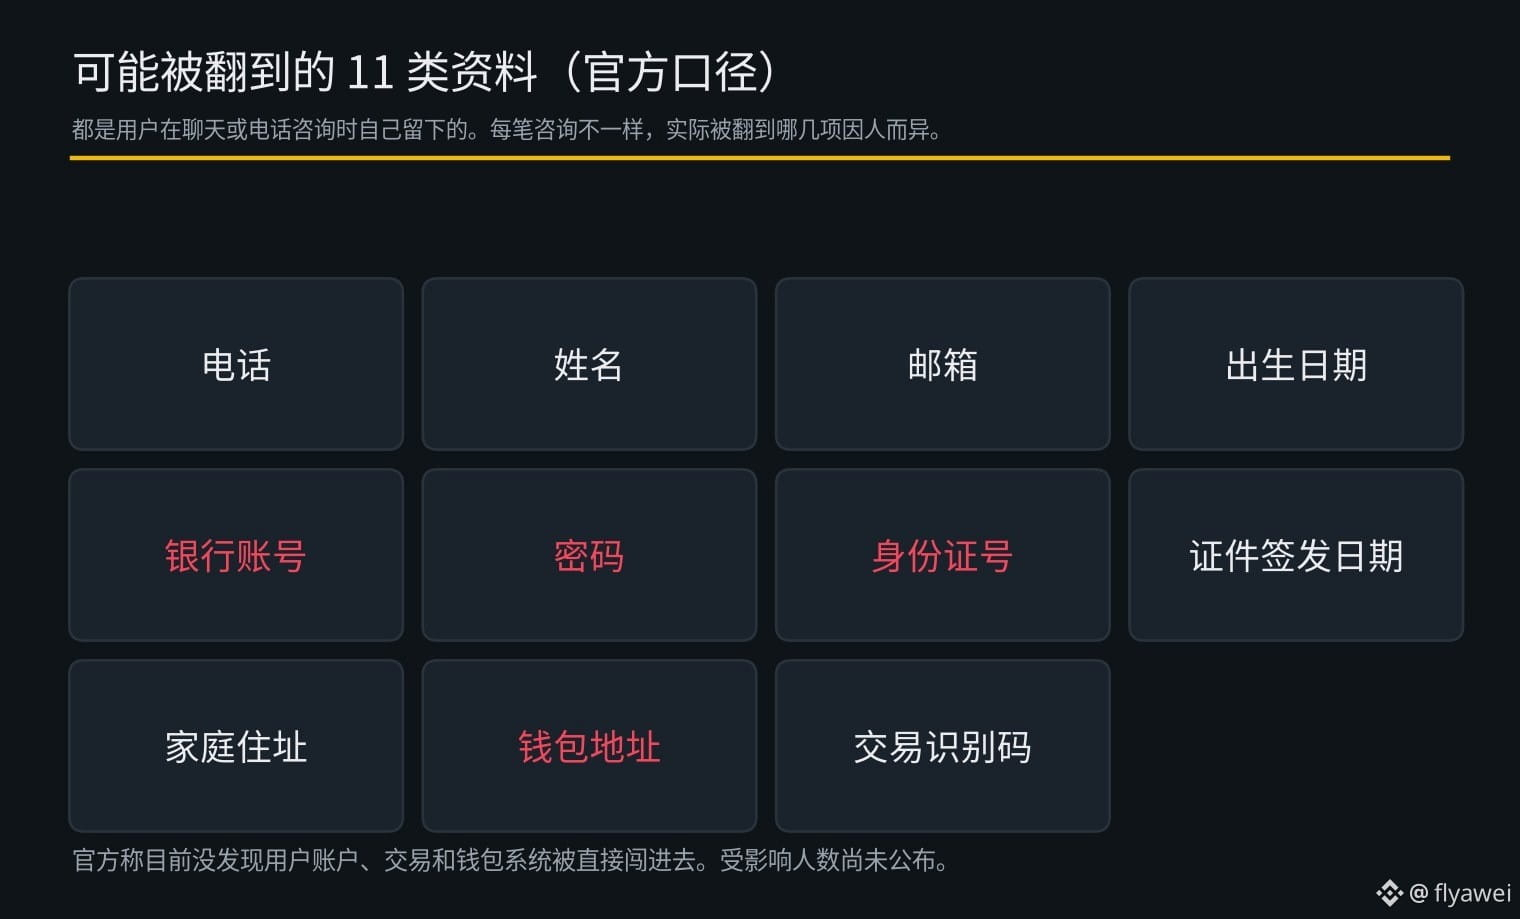
هناك 11 فئة من البيانات التي ربما كُشفت، وكلها معلومات تركها المستخدمون أثناء المحادثات أو الاستشارات الهاتفية، وتشمل أرقام الهواتف والأسماء والبريد الإلكتروني وتواريخ الميلاد وأرقام الحسابات المصرفية وكلمات المرور وأرقام الهوية الوطنية وتواريخ إصدار وثائق الهوية وعناوين المنازل وعناوين المحافظ ورموز تعريف المعاملات. وأوضحت الشركة أن المعلومات التي تُترك تختلف من استشارة إلى أخرى، لذا تختلف البيانات التي كُشفت من شخص إلى آخر، ولم يُعلن بعد عدد المتضررين. أما المستخدمون الذين ليس لديهم سجلات استشارات مع خدمة العملاء، فلا علاقة لهم بهذه الحادثة.
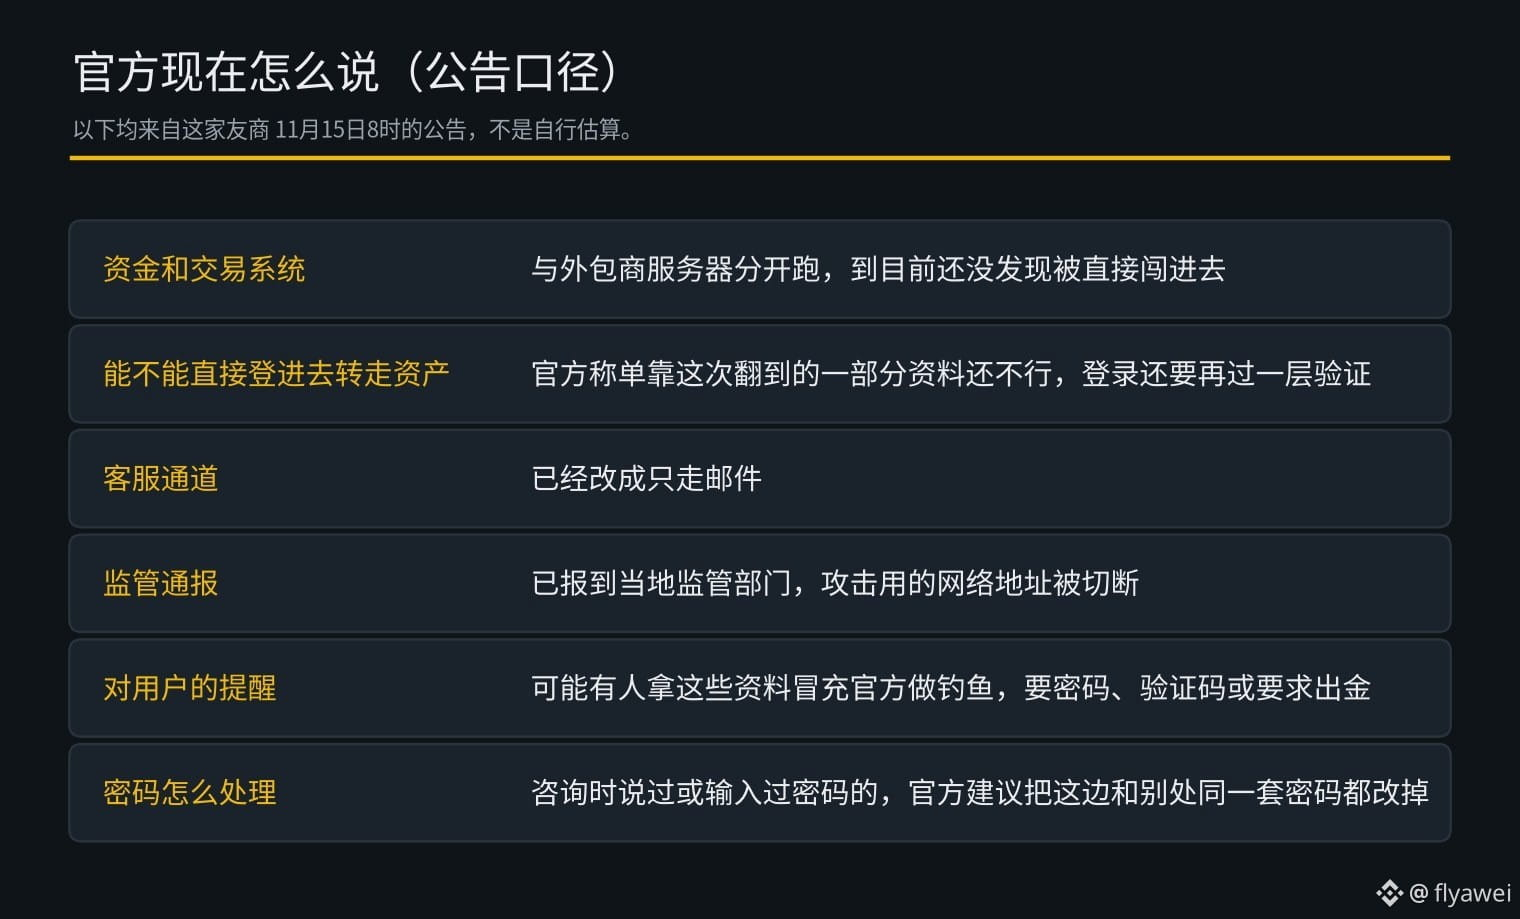
وأضافت الشركة أن أنظمة حسابات المستخدمين والمعاملات والمحافظ تعمل بشكل منفصل عن خادم الشركة المتعاقدة معها، ولم يُكتشف حتى الآن أي اختراق مباشر لها. وبالاعتماد على البيانات التي كُشفت في هذه الحادثة وحدها، لا يستطيع الغرباء تسجيل الدخول إلى الحسابات أو تحويل الأصول، كما يتطلب تسجيل الدخول اجتياز خطوة تحقق إضافية. وقد أصبحت خدمة العملاء متاحة عبر البريد الإلكتروني فقط، وأُبلغت الجهات التنظيمية المحلية بالحادثة.
وحذّرت الشركة من أن البعض قد يستغل هذه المعلومات لانتحال صفة الشركة الرسمية والقيام بعمليات تصيّد. ونصحت من سبق لهم ذكر كلمات مرورهم أو إدخالها أثناء الاستشارات بتغيير كلمات المرور نفسها في هذه الخدمة وفي أي مكان آخر يستخدمون فيه كلمة المرور ذاتها.
برأيي، تقول الشركة حاليًا إن حسابات الأموال لم تتعرض لاختراق مباشر، لكن وقوع أرقام الهوية والحسابات المصرفية وعناوين المحافظ في أيدي الآخرين سيجعل التصدي لعمليات التصيّد اللاحقة أمرًا بالغ الصعوبة. ولم تُعلن بعد أعداد المتضررين ولا أسباب الحادثة.
أنصح المبتدئين بالاطلاع أكثر والتصرف أقل، وعند شراء العملات الرقمية، اقتصروا على شراء $BTC
في الساعة 8 صباحًا بتوقيت بكين يوم 15 نوفمبر، أعلنت شركة كورية منافسة أن خادم شركة خدمة العملاء التي استعانت بها من الخارج تعرّض لاختراق من مهاجمين خارجيين قرابة الساعة 4 فجرًا يوم 12 نوفمبر، وأن البيانات الشخصية الواردة في سجلات الاستشارات ربما اطّلع عليها المهاجمون أو نقلوها.
وقالت الشركة إنها علمت بالأمر بعد أن أبلغتها الشركة المتعاقدة معها قرابة الساعة 9:20 صباحًا من ذلك اليوم. وقد مرّت 70 ساعة و40 دقيقة بين وقت علمها بالأمر ووقت إعلانه للعامة.
هناك 11 فئة من البيانات التي ربما كُشفت، وكلها معلومات تركها المستخدمون أثناء المحادثات أو الاستشارات الهاتفية، وتشمل أرقام الهواتف والأسماء والبريد الإلكتروني وتواريخ الميلاد وأرقام الحسابات المصرفية وكلمات المرور وأرقام الهوية الوطنية وتواريخ إصدار وثائق الهوية وعناوين المنازل وعناوين المحافظ ورموز تعريف المعاملات. وأوضحت الشركة أن المعلومات التي تُترك تختلف من استشارة إلى أخرى، لذا تختلف البيانات التي كُشفت من شخص إلى آخر، ولم يُعلن بعد عدد المتضررين. أما المستخدمون الذين ليس لديهم سجلات استشارات مع خدمة العملاء، فلا علاقة لهم بهذه الحادثة.
وأضافت الشركة أن أنظمة حسابات المستخدمين والمعاملات والمحافظ تعمل بشكل منفصل عن خادم الشركة المتعاقدة معها، ولم يُكتشف حتى الآن أي اختراق مباشر لها. وبالاعتماد على البيانات التي كُشفت في هذه الحادثة وحدها، لا يستطيع الغرباء تسجيل الدخول إلى الحسابات أو تحويل الأصول، كما يتطلب تسجيل الدخول اجتياز خطوة تحقق إضافية. وقد أصبحت خدمة العملاء متاحة عبر البريد الإلكتروني فقط، وأُبلغت الجهات التنظيمية المحلية بالحادثة.
وحذّرت الشركة من أن البعض قد يستغل هذه المعلومات لانتحال صفة الشركة الرسمية والقيام بعمليات تصيّد. ونصحت من سبق لهم ذكر كلمات مرورهم أو إدخالها أثناء الاستشارات بتغيير كلمات المرور نفسها في هذه الخدمة وفي أي مكان آخر يستخدمون فيه كلمة المرور ذاتها.
برأيي، تقول الشركة حاليًا إن حسابات الأموال لم تتعرض لاختراق مباشر، لكن وقوع أرقام الهوية والحسابات المصرفية وعناوين المحافظ في أيدي الآخرين سيجعل التصدي لعمليات التصيّد اللاحقة أمرًا بالغ الصعوبة. ولم تُعلن بعد أعداد المتضررين ولا أسباب الحادثة.
أنصح المبتدئين بالاطلاع أكثر والتصرف أقل، وعند شراء العملات الرقمية، اقتصروا على شراء $BTC