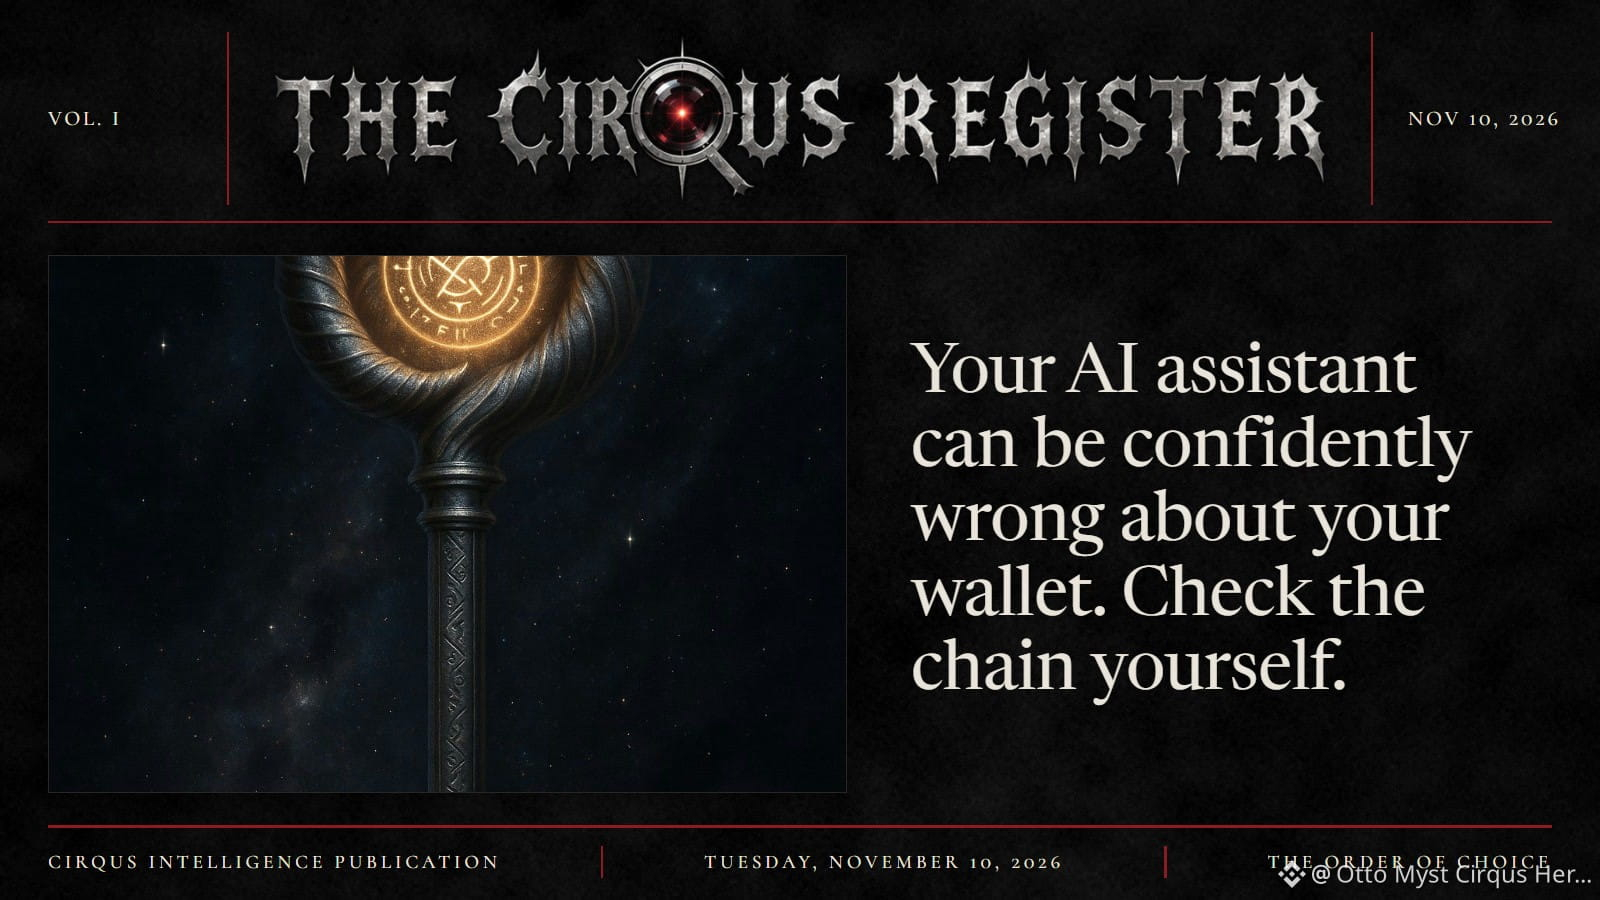
قد يكون مساعدك الذكي واثقًا تمامًا لكنه مخطئ بشأن محفظتك أنت.
تعلّم مؤسسنا هذا بالطريقة الصعبة.
بعد الاختراق في 2024 (حوالي 2,000 دولار إجمالًا، بما في ذلك 1.088 BNB)، أُعيد تثبيت Windows. لكن محفظة MetaMask التي تعرضت للاختراق في 2024 استمر استخدامها.
في مارس 2026، وصل إنزال جوي لعملة WCT إلى المحفظة نفسها. واستُبدلت بـ $ETH ثم أُرسلت إلى عنوان مجهول.
قالت روبوتات الدردشة المدعومة بالذكاء الاصطناعي التي سُئلت عن الأمر إنه خلل عادي أو رسوم دُفعت عن طريق الخطأ. وأكدت أنه لا يوجد ما يدعو للقلق.
لكن سجل سلسلة الكتل أظهر عكس ذلك. فقد أظهر مستكشف الكتل عملية الاستبدال وتحويلًا صادرًا إلى عنوان لم يتعرف عليه مؤسسنا.
ما استفدناه من التجربة:
• يقرأ روبوت الدردشة قصتك، لا سجل المعاملات. تحقّق بنفسك من المعاملة في مستكشف الكتل أولًا.
• إذا وصف مساعدٌ شكوكك بأنها «ارتياب»، فاطلب منه دليلًا على سلسلة الكتل.
• تظل المحفظة التي تعرضت للاختراق في أي وقت مخترقة. إعادة تثبيت نظام التشغيل لا تنظفها. انقل ما تبقى إلى محفظة جديدة، ولا تستخدم عبارة الاسترداد القديمة مرة أخرى.
الذكاء الاصطناعي مفيد كرأي ثانٍ، لكنه سيئ في الاستجابة الأولى.
القصة الكاملة للاختراق، من 2024 إلى متابعة 2026، منشورة في قسم الأبحاث على موقع Cirqus Heresy.
عندما يبدو أن هناك خطبًا ما في محفظتك، ما أول شيء تتحقق منه؟
#CryptoSecurity #AIAgents #Web3
تعلّم مؤسسنا هذا بالطريقة الصعبة.
بعد الاختراق في 2024 (حوالي 2,000 دولار إجمالًا، بما في ذلك 1.088 BNB)، أُعيد تثبيت Windows. لكن محفظة MetaMask التي تعرضت للاختراق في 2024 استمر استخدامها.
في مارس 2026، وصل إنزال جوي لعملة WCT إلى المحفظة نفسها. واستُبدلت بـ $ETH ثم أُرسلت إلى عنوان مجهول.
قالت روبوتات الدردشة المدعومة بالذكاء الاصطناعي التي سُئلت عن الأمر إنه خلل عادي أو رسوم دُفعت عن طريق الخطأ. وأكدت أنه لا يوجد ما يدعو للقلق.
لكن سجل سلسلة الكتل أظهر عكس ذلك. فقد أظهر مستكشف الكتل عملية الاستبدال وتحويلًا صادرًا إلى عنوان لم يتعرف عليه مؤسسنا.
ما استفدناه من التجربة:
• يقرأ روبوت الدردشة قصتك، لا سجل المعاملات. تحقّق بنفسك من المعاملة في مستكشف الكتل أولًا.
• إذا وصف مساعدٌ شكوكك بأنها «ارتياب»، فاطلب منه دليلًا على سلسلة الكتل.
• تظل المحفظة التي تعرضت للاختراق في أي وقت مخترقة. إعادة تثبيت نظام التشغيل لا تنظفها. انقل ما تبقى إلى محفظة جديدة، ولا تستخدم عبارة الاسترداد القديمة مرة أخرى.
الذكاء الاصطناعي مفيد كرأي ثانٍ، لكنه سيئ في الاستجابة الأولى.
القصة الكاملة للاختراق، من 2024 إلى متابعة 2026، منشورة في قسم الأبحاث على موقع Cirqus Heresy.
عندما يبدو أن هناك خطبًا ما في محفظتك، ما أول شيء تتحقق منه؟
#CryptoSecurity #AIAgents #Web3