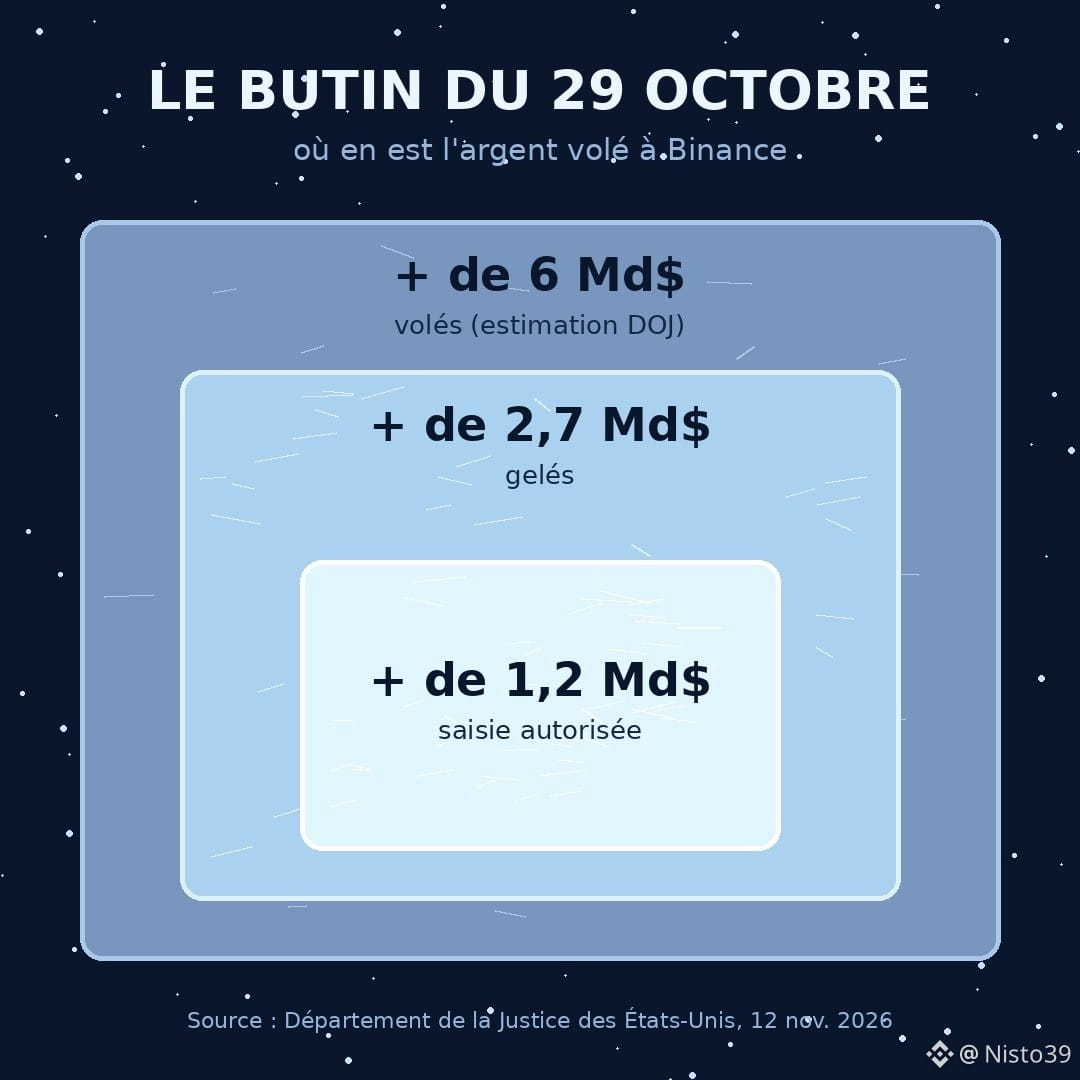
سرقة باينانس في 29 أكتوبر: سُرق أكثر من 6 مليارات دولار. أمس، أعلن مكتب المدعي العام الأميركي حصيلة العملية. جُمّد أكثر من 2.7 مليار دولار، وأذنت محكمة بمصادرة أكثر من 1.2 مليار.
حُجز نحو نصف الغنيمة خلال أسبوعين.
بحسب بلومبرغ لو، جُمّد جزء كبير منها على يد تيثر وسيركل، مُصدِرتَي $USDT و$USDC . العملة المستقرة هي رمز رقمي مدعوم بالدولار، تديره شركة يمكنها حظر عنوان بنقرة واحدة.
رأيي، وقد لا يروق للجميع: ما أنقذ هذه الـ2.7 مليار دولار ليس اللامركزية، بل العكس تمامًا. زر «التجميد» لدى مُصدِر خاص. وقد يتسبب الزر نفسه يومًا ما في حظر شخص بريء عن طريق الخطأ.
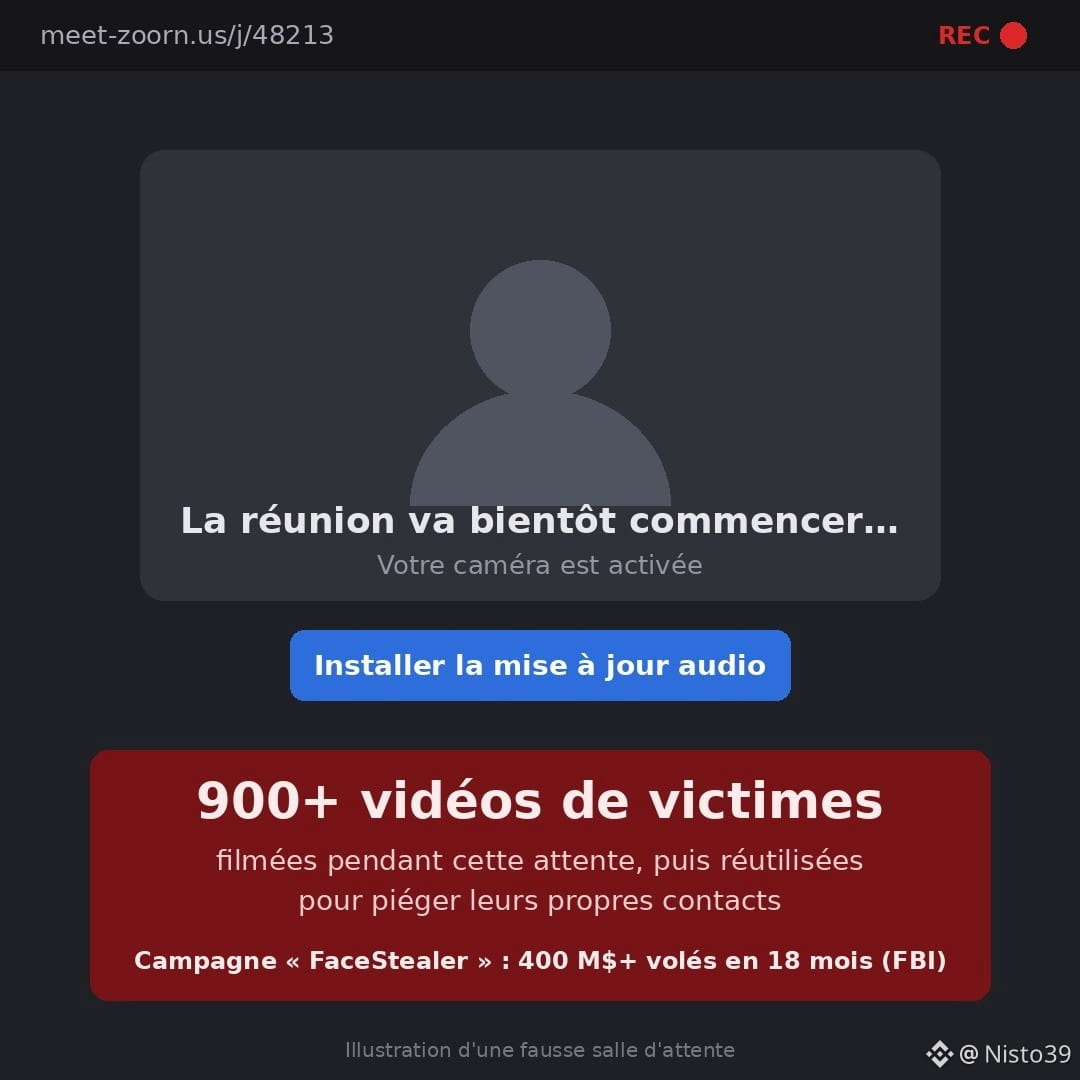
أما الجزء الآخر من الإعلان فكان أكثر ما لفت انتباهي. صادر مكتب التحقيقات الفيدرالي خوادم «FaceStealer»، وهي حملة كورية شمالية: يدعوك شخص مجهول عبر جهة اتصال مزيفة إلى مكالمة على زوم أو تيمز مقلّدة، عبر اسم نطاق يكاد يطابق الاسم الأصلي. وبينما تنتظر بدء الاجتماع، تُسجَّل لقطات من كاميرا الويب الخاصة بك. عُثر على أكثر من 900 فيديو لضحايا، وأُعيد استخدامها للإيقاع بجهات اتصالهم. سُرق أكثر من 400 مليون دولار خلال 18 شهرًا.
قاعدة بسيطة: إذا طلب منك رابط اجتماع تثبيت «تحديث» أو إضافة، فأغلقه. الاجتماع الحقيقي لا يبدأ أبدًا بتنزيل ملف.
ولا تزال الأموال تُغسل عبر الجسور وخدمات خلط العملات.
مُصدِر يستطيع تجميد الأموال المسروقة: حماية أم سلطة مفرطة؟ أريد أن أقرأ حججكم، لا مجرد نعم أو لا.
المصادر: وزارة العدل الأميركية، سايبرسكوب، كوين ديسك، بلومبرغ لو (12 نوفمبر 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
حُجز نحو نصف الغنيمة خلال أسبوعين.
بحسب بلومبرغ لو، جُمّد جزء كبير منها على يد تيثر وسيركل، مُصدِرتَي $USDT و$USDC . العملة المستقرة هي رمز رقمي مدعوم بالدولار، تديره شركة يمكنها حظر عنوان بنقرة واحدة.
رأيي، وقد لا يروق للجميع: ما أنقذ هذه الـ2.7 مليار دولار ليس اللامركزية، بل العكس تمامًا. زر «التجميد» لدى مُصدِر خاص. وقد يتسبب الزر نفسه يومًا ما في حظر شخص بريء عن طريق الخطأ.
أما الجزء الآخر من الإعلان فكان أكثر ما لفت انتباهي. صادر مكتب التحقيقات الفيدرالي خوادم «FaceStealer»، وهي حملة كورية شمالية: يدعوك شخص مجهول عبر جهة اتصال مزيفة إلى مكالمة على زوم أو تيمز مقلّدة، عبر اسم نطاق يكاد يطابق الاسم الأصلي. وبينما تنتظر بدء الاجتماع، تُسجَّل لقطات من كاميرا الويب الخاصة بك. عُثر على أكثر من 900 فيديو لضحايا، وأُعيد استخدامها للإيقاع بجهات اتصالهم. سُرق أكثر من 400 مليون دولار خلال 18 شهرًا.
قاعدة بسيطة: إذا طلب منك رابط اجتماع تثبيت «تحديث» أو إضافة، فأغلقه. الاجتماع الحقيقي لا يبدأ أبدًا بتنزيل ملف.
ولا تزال الأموال تُغسل عبر الجسور وخدمات خلط العملات.
مُصدِر يستطيع تجميد الأموال المسروقة: حماية أم سلطة مفرطة؟ أريد أن أقرأ حججكم، لا مجرد نعم أو لا.
المصادر: وزارة العدل الأميركية، سايبرسكوب، كوين ديسك، بلومبرغ لو (12 نوفمبر 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews