فُحصت 48 حالة، وتأكد وجود لوحات لسرقة عبارات الاسترداد في 3 محافظ باردة
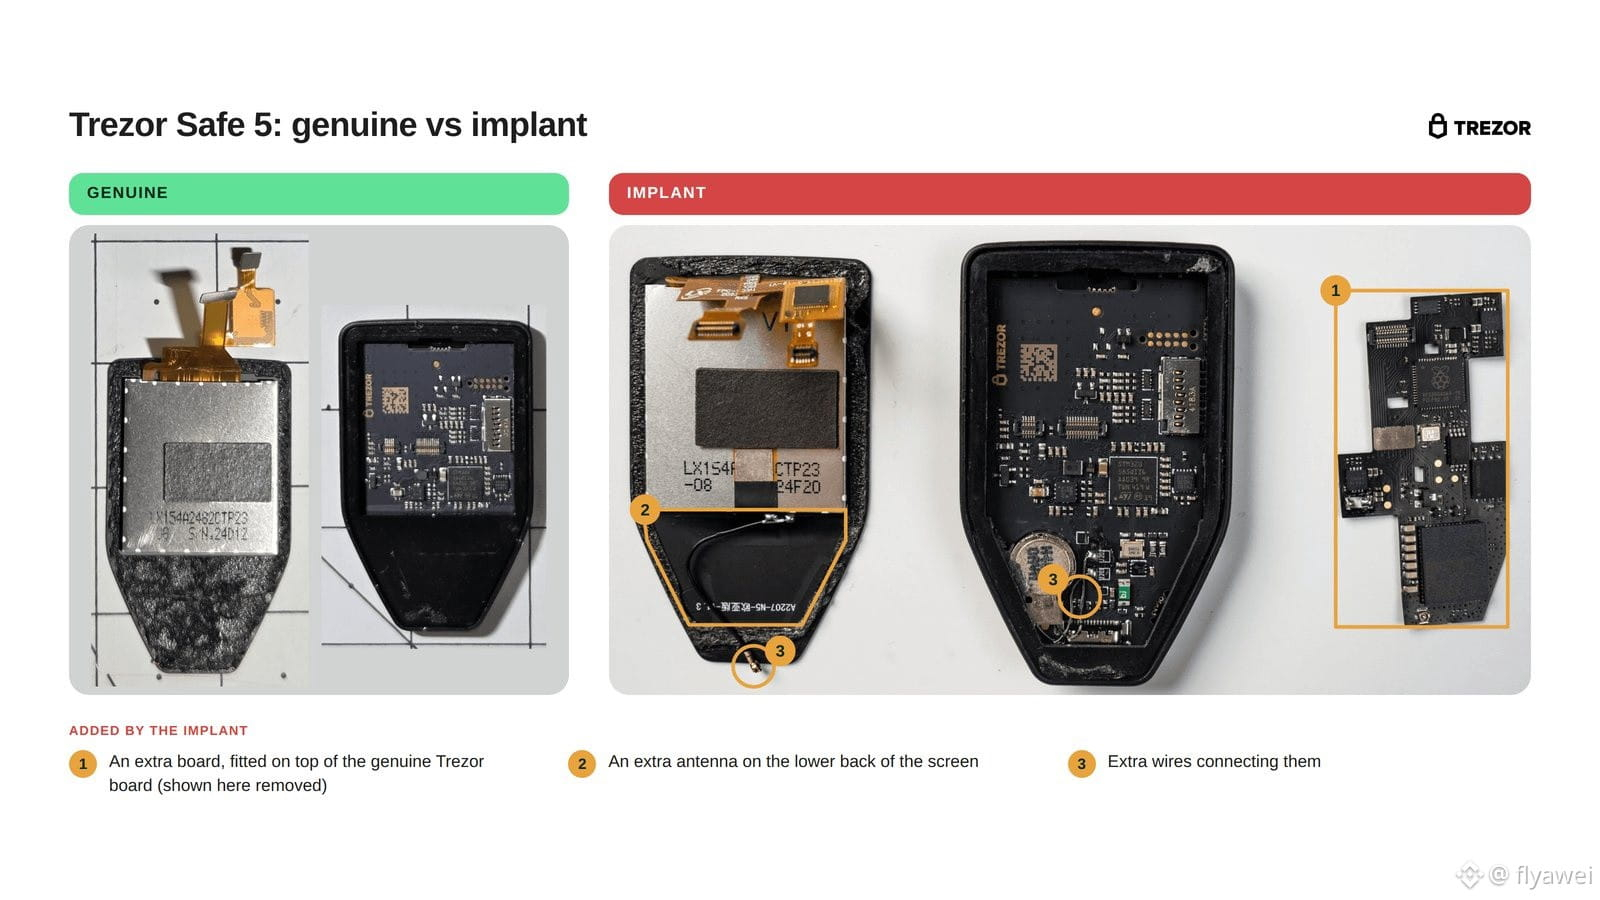
أعلنت Trezor نتائج التحقيق مساء أمس. فكّ المختبر إحدى محافظ Safe 5 التي أُبلغ عنها، وبالإضافة إلى صور داخلية لجهازين قدّمهما المستخدمون، تأكد وجود لوحات إلكترونية تسرق عبارات الاسترداد في 3 محافظ باردة. وقد اشتُريت هذه الأجهزة الثلاثة من الموزّع في جنوب شرق آسيا CryptoBilis، خلال الفترة من 20 أغسطس إلى 23 سبتمبر 2026.
بعد البلاغ الذي ورد في أكتوبر، طلبت الشركة من كل من اشترى جهازًا من هذا الموزّع التواصل معها. وحتى الآن، استجاب 48 شخصًا، ولا تزال أجهزتهم قيد الفحص في المختبر أو من خلال الصور الداخلية. كما فحصت الشركة أجهزة لدى موزّعين آخرين في المنطقة نفسها، ولم تجد أي تلاعب أو إصابات في طرازات أخرى. وقال أصحاب الأجهزة الثلاثة إن أموالهم لم تُفقد بعد.
في 11 نوفمبر، أصدرت الشركة البرنامج الثابت 2.13.1، وقالت إن تثبيته سيمنع اللوحات المزروعة الموجودة من سرقة أي محتوى يظهر على الشاشة. لكن إذا كانت عبارة الاسترداد قد سُرّبت بالفعل، فلن يعالج هذا التحديث المشكلة. لذلك، على من اشترى من هذا الموزّع نقل عملاته إلى محفظة جديدة أُنشئت بعبارة استرداد جديدة. ويمكن لكل من اشترى أي طراز من هذا الموزّع منذ مارس 2026 التواصل مع الشركة لاستبدال جهازه. كما قلّصت الشركة شبكة الموزّعين بنحو 80٪.
تُثبّت هذه اللوحة بين اللوحة الأم والشاشة، وهي تسرق المعلومات من دون تغييرها. فعندما تظهر عبارة الاسترداد أو عبارة المرور على الشاشة، تسجّلها اللوحة ثم تشفّرها وترسلها عبر شبكة الهاتف المحمول إلى خادم الجهة الأخرى. وإذا تعذّر الاتصال، تحفظها وتواصل المحاولة.
برأيي، يكمن الخطر في مرحلة التوريد. لقد أوضحت الشركة عدد الأجهزة المتأثرة والتحديث المطلوب، لكن لا يكفي لمن اشترى منها تثبيت البرنامج الثابت فحسب.
أنصح المبتدئين بأن يطّلعوا أكثر ويتصرفوا بحذر، وعند شراء العملات، اقتصروا على $BTC
أعلنت Trezor نتائج التحقيق مساء أمس. فكّ المختبر إحدى محافظ Safe 5 التي أُبلغ عنها، وبالإضافة إلى صور داخلية لجهازين قدّمهما المستخدمون، تأكد وجود لوحات إلكترونية تسرق عبارات الاسترداد في 3 محافظ باردة. وقد اشتُريت هذه الأجهزة الثلاثة من الموزّع في جنوب شرق آسيا CryptoBilis، خلال الفترة من 20 أغسطس إلى 23 سبتمبر 2026.
بعد البلاغ الذي ورد في أكتوبر، طلبت الشركة من كل من اشترى جهازًا من هذا الموزّع التواصل معها. وحتى الآن، استجاب 48 شخصًا، ولا تزال أجهزتهم قيد الفحص في المختبر أو من خلال الصور الداخلية. كما فحصت الشركة أجهزة لدى موزّعين آخرين في المنطقة نفسها، ولم تجد أي تلاعب أو إصابات في طرازات أخرى. وقال أصحاب الأجهزة الثلاثة إن أموالهم لم تُفقد بعد.
في 11 نوفمبر، أصدرت الشركة البرنامج الثابت 2.13.1، وقالت إن تثبيته سيمنع اللوحات المزروعة الموجودة من سرقة أي محتوى يظهر على الشاشة. لكن إذا كانت عبارة الاسترداد قد سُرّبت بالفعل، فلن يعالج هذا التحديث المشكلة. لذلك، على من اشترى من هذا الموزّع نقل عملاته إلى محفظة جديدة أُنشئت بعبارة استرداد جديدة. ويمكن لكل من اشترى أي طراز من هذا الموزّع منذ مارس 2026 التواصل مع الشركة لاستبدال جهازه. كما قلّصت الشركة شبكة الموزّعين بنحو 80٪.
تُثبّت هذه اللوحة بين اللوحة الأم والشاشة، وهي تسرق المعلومات من دون تغييرها. فعندما تظهر عبارة الاسترداد أو عبارة المرور على الشاشة، تسجّلها اللوحة ثم تشفّرها وترسلها عبر شبكة الهاتف المحمول إلى خادم الجهة الأخرى. وإذا تعذّر الاتصال، تحفظها وتواصل المحاولة.
برأيي، يكمن الخطر في مرحلة التوريد. لقد أوضحت الشركة عدد الأجهزة المتأثرة والتحديث المطلوب، لكن لا يكفي لمن اشترى منها تثبيت البرنامج الثابت فحسب.
أنصح المبتدئين بأن يطّلعوا أكثر ويتصرفوا بحذر، وعند شراء العملات، اقتصروا على $BTC