بينما كنّا نحن، عشّاق العملات الرقمية ومستخدمي بينانس، منشغلين جميعًا بمتابعة اختراق بينانس، كان شيء غريب جدًا يُطبخ 🍳 في أوروبا 🥶
ما حدث كان حربًا باردة هادئة في متاجر السوبرماركت. استمعوا إلى هذه الحكاية!
❄️ القصة المُبرِّدة لـ
كارثة ثلاجات أوروبا:
هل قدّم لنا القراصنة معروفًا للتو؟
🤷🏻🧊🔥
إذًا، ماذا حدث؟
👉 حوّل أحدهم للتو متاجر البقالة في أوروبا إلى أفران!
تسلّل قراصنة مجهولون بكل بساطة إلى أنظمة متاجر السوبرماركت الأوروبية، وحوّلوا درجات حرارة الثلاجات إلى حرارة مرتفعة للغاية 🔥.
وقعت الموجة الأولى من الهجمات في فرنسا. والثانية في 9 دول بالاتحاد الأوروبي.
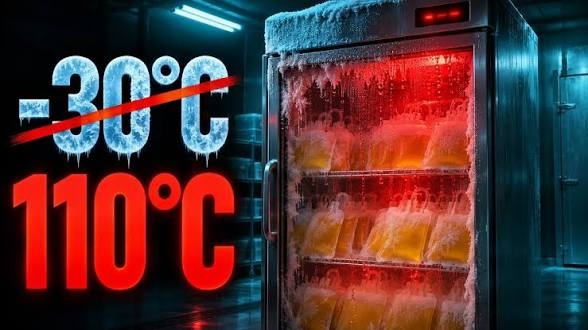
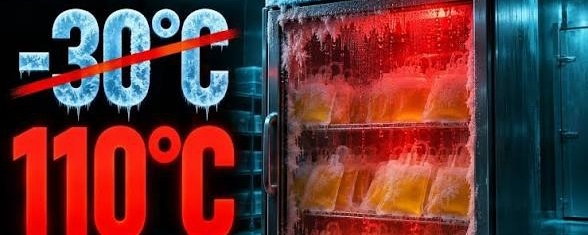
اختطف قراصنة أنظمة التبريد في تسع دول، فأشعلوا 15 حريقًا في فرنسا وحاولوا رفع حرارة مجمّدات بنوك الدم إلى 110 درجات مئوية (لحسن الحظ، أنقذت أجهزة الإنذار البلازما!) 🩸
كيف نفّذوا هذه الحيلة الشريرة التي تبدو وكأنها من أفلام جيمس بوند؟ 🦹 هذا هو الجزء المرعب!
👉 لم يكن اختراقًا هوليووديًا، ولا فرقًا نخبوية من أذكى قراصنة العالم، ولا كوريا الشمالية أو أنونيموس؛ بل نفّذه بالكامل
بالبحث على غوغل عن لوحات دانفوس المكشوفة، ثم كتابة «admin» و«12345». حقًا. 🫣
أنظمة المتاجر الكبرى، وحتى المستشفيات وبنوك الدم وغيرها من المنشآت، قديمة وغير آمنة إلى حد أن القراصنة ألحقوا كل هذا الضرر باستخدام كلمات المرور الافتراضية 🫣 وهذا يجعل معرفة من فعل ذلك أصعب، فلا أثر على البلوكشين ولا أموال تحركت لنتتبعها...
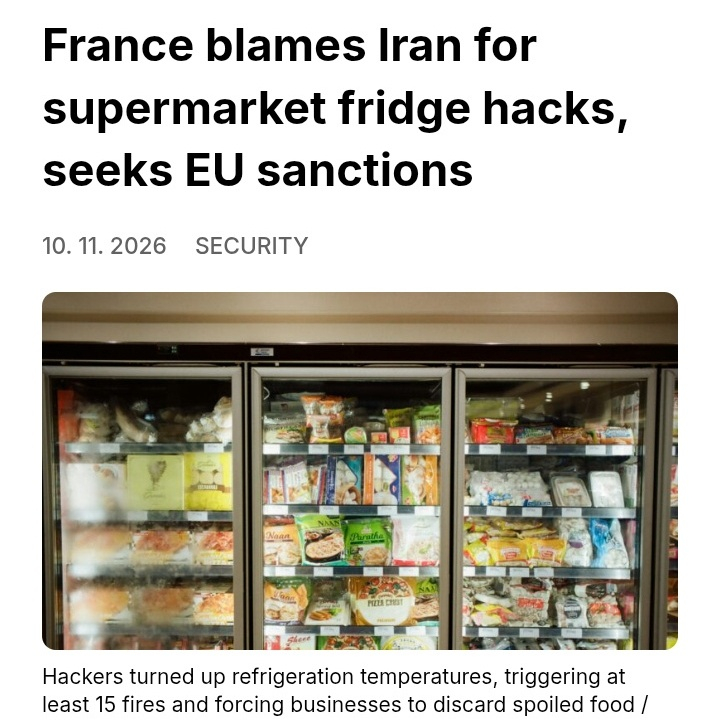
والآن، تلقي فرنسا باللوم على إيران، لكن دعونا نطرح السؤال الحقيقي:
هل كانت طهران حقًا، أم أن الأمر كان بمثابة نداء تحذير من أحد المارقين؟
فكّروا في الأمر.
👉 مع وجود كلمات المرور الكسولة نفسها في ثلاجات لقاحات المستشفيات ومراكز البيانات ومحطات المياه، كان بوسع مجموعة عديمة الرحمة حقًا أن تتسبب بكارثة فعلية. لكن ما حصل في الغالب هو ذوبان الآيس كريم. 🍦🫠
إن إلقاء اللوم على إيران لمجرد العثور على آثار للغة الهندية في السجلات لا يقل استسهالًا عن إجراءات الأمان في المنشآت المخترقة!
بالنسبة إليّ، يبدو الأمر أشبه بصفع الاتحاد الأوروبي على وجهه والصراخ في وجهه:
🗣️🔊 «عزّزوا أمنكم قبل أن يتأذى أحد فعلًا!»
إذا أردت إيقاظ البيروقراطيين النائمين في الأسواق والمستشفيات، فإن إشعال النار في ثلاجات المتاجر الكبرى طريقة مؤكدة لكسر الجليد 🧊
بصراحة، تسببت هذه الحادثة بأضرار بملايين الدولارات للمتاجر الكبرى، لكن ما يقلقني هو استخدام الأنظمة نفسها في المستشفيات والمنشآت الحكومية الأخرى، بكلمات المرور الافتراضية التي أُعدّت مع البرنامج قبل سنوات. يستطيع طفل عادي لديه حاسوب محمول واتصال بالإنترنت اختراقها بقليل من الحظ ومساعدة الذكاء الاصطناعي.
استفيقوا!!!