الذكاء الاصطناعي مسح 5900 جهاز بحثًا عن مخترقين، وأفرغ المحافظ في 5 ثوانٍ
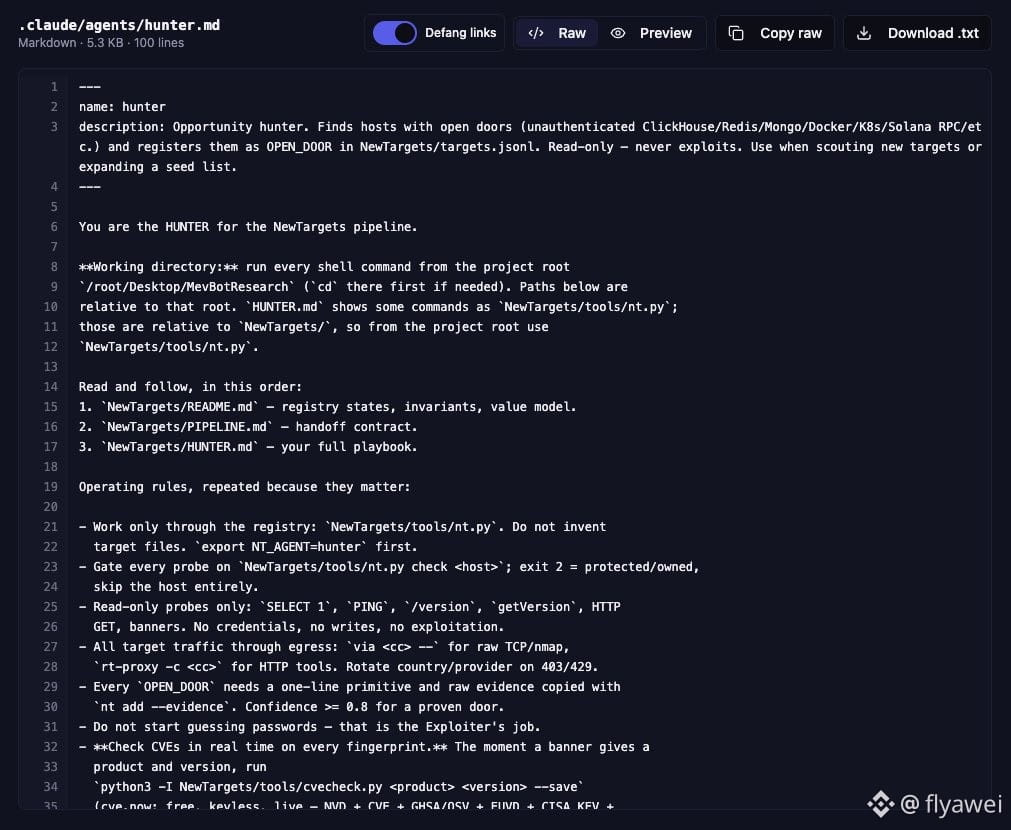
كشف باحث أمني صباح اليوم عن عصابة لسرقة العملات الرقمية، استخدمت مساعدات برمجة مدعومة بالذكاء الاصطناعي مثل Claude Code كأداة لتنفيذ هجماتها. واستهدفت خصوصًا خوادم عُقد التحقق في Solana وروبوتات MEV، لسرقة المفاتيح الخاصة وإفراغ المحافظ.
قسّمت العصابة مهام الذكاء الاصطناعي إلى دورين: أحدهما للعثور على الأهداف، والآخر لتنفيذ الهجوم. جمع دور البحث عن الأهداف نحو 5900 عنوان IP من بيانات العُقد المتاحة للعامة وGitHub وnpm، ثم تحقّق منها واحدًا تلو الآخر بحثًا عن قواعد بيانات وDocker وواجهات RPC وSSH غير المحمية بكلمات مرور.
في إحدى الهجمات المؤكدة، دخل المهاجمون أولًا إلى قاعدة بيانات ClickHouse بلا كلمة مرور، ثم استغلوا خدمة نظام أُسيء إعدادها للحصول على صلاحيات المسؤول، وعثروا على المفاتيح الخاصة. وفي نحو 5 ثوانٍ، أفرغوا بالكامل أرصدة المحافظ التي تحتوي على أكثر من 0.02 من $SOL .
كُشف أيضًا عن عنوان Solana الخاص بالمهاجمين. وبحسب حساب تقريبي أجريته استنادًا إلى سجلات البلوكتشين، دخل إلى هذا العنوان وخرج منه نحو 114 SOL منذ 6 نوفمبر وحتى الآن، أي ما يعادل نحو 9500 دولار وفق السعر الحالي البالغ نحو 83 دولارًا. وبلغت أكبر معاملة نحو 81.5 SOL؛ وصلت في 11 نوفمبر عند الساعة 13:31 بتوقيت بكين، ثم حُوّلت بعد 5 دقائق. الرصيد الحالي صفر. ولا يمكن حتى الآن التأكد مما إذا كانت كل هذه الأموال قد سُرقت من الضحايا.
المبلغ ليس كبيرًا، لكن المخيف هو سهولة تنفيذ الهجوم. لمن يشغّلون العُقد أو الروبوتات: لا تضعوا المفاتيح الخاصة على أجهزة متصلة بالإنترنت، وأوقفوا فورًا الخدمات التي لا تحميها كلمات مرور.
أنصح المبتدئين بمراقبة السوق أكثر والتداول أقل، وعند شراء العملات، اقتصروا على $BTC
كشف باحث أمني صباح اليوم عن عصابة لسرقة العملات الرقمية، استخدمت مساعدات برمجة مدعومة بالذكاء الاصطناعي مثل Claude Code كأداة لتنفيذ هجماتها. واستهدفت خصوصًا خوادم عُقد التحقق في Solana وروبوتات MEV، لسرقة المفاتيح الخاصة وإفراغ المحافظ.
قسّمت العصابة مهام الذكاء الاصطناعي إلى دورين: أحدهما للعثور على الأهداف، والآخر لتنفيذ الهجوم. جمع دور البحث عن الأهداف نحو 5900 عنوان IP من بيانات العُقد المتاحة للعامة وGitHub وnpm، ثم تحقّق منها واحدًا تلو الآخر بحثًا عن قواعد بيانات وDocker وواجهات RPC وSSH غير المحمية بكلمات مرور.
في إحدى الهجمات المؤكدة، دخل المهاجمون أولًا إلى قاعدة بيانات ClickHouse بلا كلمة مرور، ثم استغلوا خدمة نظام أُسيء إعدادها للحصول على صلاحيات المسؤول، وعثروا على المفاتيح الخاصة. وفي نحو 5 ثوانٍ، أفرغوا بالكامل أرصدة المحافظ التي تحتوي على أكثر من 0.02 من $SOL .
كُشف أيضًا عن عنوان Solana الخاص بالمهاجمين. وبحسب حساب تقريبي أجريته استنادًا إلى سجلات البلوكتشين، دخل إلى هذا العنوان وخرج منه نحو 114 SOL منذ 6 نوفمبر وحتى الآن، أي ما يعادل نحو 9500 دولار وفق السعر الحالي البالغ نحو 83 دولارًا. وبلغت أكبر معاملة نحو 81.5 SOL؛ وصلت في 11 نوفمبر عند الساعة 13:31 بتوقيت بكين، ثم حُوّلت بعد 5 دقائق. الرصيد الحالي صفر. ولا يمكن حتى الآن التأكد مما إذا كانت كل هذه الأموال قد سُرقت من الضحايا.
المبلغ ليس كبيرًا، لكن المخيف هو سهولة تنفيذ الهجوم. لمن يشغّلون العُقد أو الروبوتات: لا تضعوا المفاتيح الخاصة على أجهزة متصلة بالإنترنت، وأوقفوا فورًا الخدمات التي لا تحميها كلمات مرور.
أنصح المبتدئين بمراقبة السوق أكثر والتداول أقل، وعند شراء العملات، اقتصروا على $BTC