
الهدف الآن هو كاتب الشيفرة.
أثار حادث الأمن السيبراني الأخير في Binance إنذارًا أحمر في سوق التكنولوجيا بأكمله. وعلى عكس الهجمات التقليدية التي تستهدف ثغرات مباشرة في الخوادم، استهدف المجرمون الروتين اليومي للمطورين.
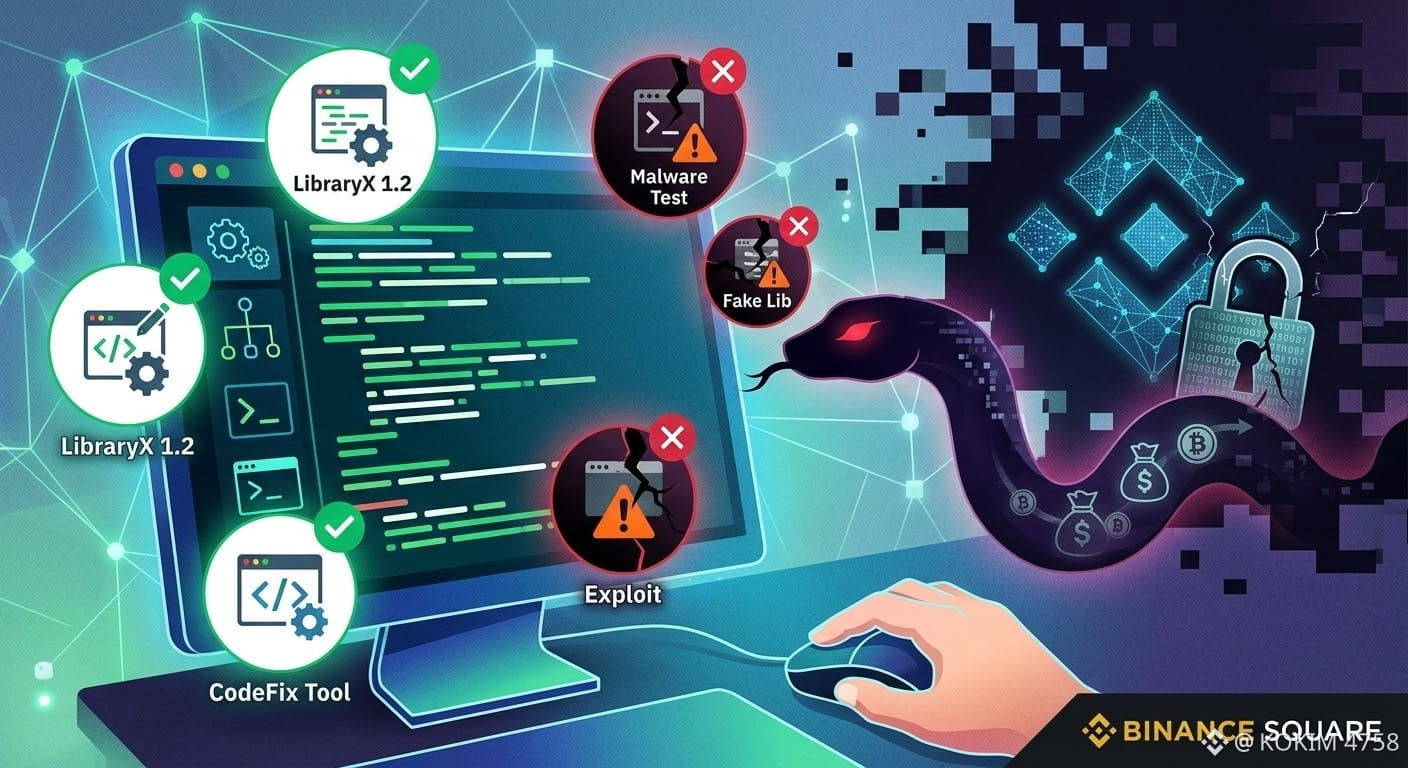
كيف حدث ذلك؟ يثبّت مهندسو البرمجيات المكتبات، وينزّلون المستودعات، ويجرون الاختبارات طوال الوقت. ومع علمهم بذلك، استخدم المهاجمون مقابلات عمل وهمية وأدوات برمجة مُعدّلة. وعند تنزيل ما يُفترض أنه «اختبار تقني» على جهاز الشركة، انتهى الأمر بالمتخصص إلى تشغيل شيفرة خبيثة لا ترصدها برامج مكافحة الفيروسات الشائعة، ما فتح الطريق إلى البنية التحتية الداخلية.
تثبت هذه الحادثة أن الأمن السيبراني الحديث لم يعد يعتمد على جدران الحماية القوية فحسب، بل أيضًا على عزل بيئات الاختبار وتوخي مزيد من الحذر بشأن الروابط والملفات الخارجية، حتى من قِبل المتمرسين في التكنولوجيا.
من وجهة نظري، فإن شفافية Binance وسرعتها في كشف التفاصيل التقنية، وتجميد مليارات الدولارات، والتعويض الكامل عن الأموال، تعزز الثقة وترفع مستوى الحماية في منظومة العملات المشفرة بأكملها.
$ERA $AGT $KGEN
#CyberSecurity
#Binance
#Web3
#SecurityAlert
#tech
أثار حادث الأمن السيبراني الأخير في Binance إنذارًا أحمر في سوق التكنولوجيا بأكمله. وعلى عكس الهجمات التقليدية التي تستهدف ثغرات مباشرة في الخوادم، استهدف المجرمون الروتين اليومي للمطورين.
كيف حدث ذلك؟ يثبّت مهندسو البرمجيات المكتبات، وينزّلون المستودعات، ويجرون الاختبارات طوال الوقت. ومع علمهم بذلك، استخدم المهاجمون مقابلات عمل وهمية وأدوات برمجة مُعدّلة. وعند تنزيل ما يُفترض أنه «اختبار تقني» على جهاز الشركة، انتهى الأمر بالمتخصص إلى تشغيل شيفرة خبيثة لا ترصدها برامج مكافحة الفيروسات الشائعة، ما فتح الطريق إلى البنية التحتية الداخلية.
تثبت هذه الحادثة أن الأمن السيبراني الحديث لم يعد يعتمد على جدران الحماية القوية فحسب، بل أيضًا على عزل بيئات الاختبار وتوخي مزيد من الحذر بشأن الروابط والملفات الخارجية، حتى من قِبل المتمرسين في التكنولوجيا.
من وجهة نظري، فإن شفافية Binance وسرعتها في كشف التفاصيل التقنية، وتجميد مليارات الدولارات، والتعويض الكامل عن الأموال، تعزز الثقة وترفع مستوى الحماية في منظومة العملات المشفرة بأكملها.
$ERA $AGT $KGEN
#CyberSecurity
#Binance
#Web3
#SecurityAlert
#tech