وقّع مرة واحدة، فضاع 300 ألف دولار
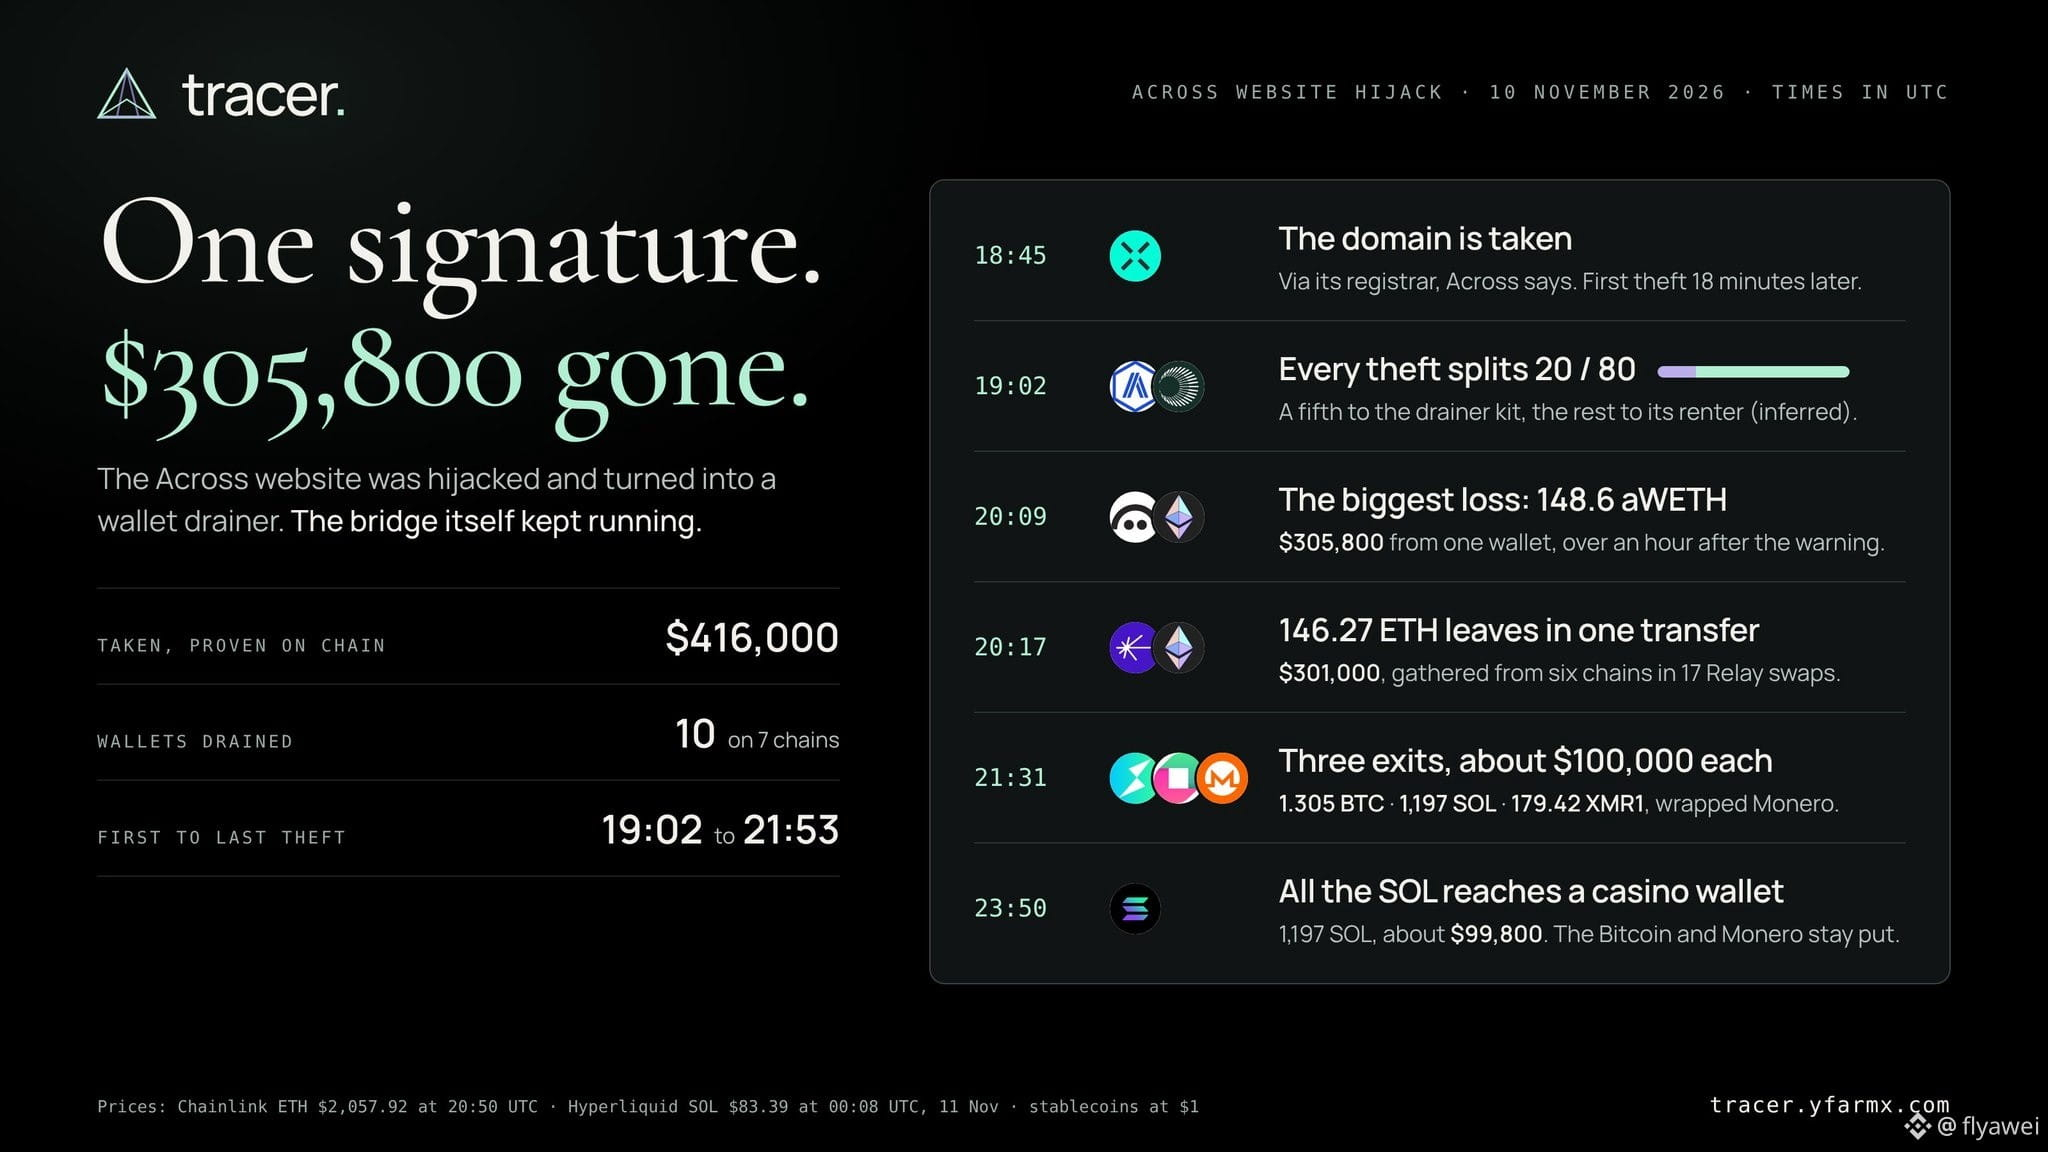
سُرق النطاق الرسمي لجسر Across في الساعات الأولى من صباح 11 نوفمبر بتوقيت بكين، وظل الموقع المزيّف متاحًا نحو 3 ساعات. ووفقًا لتقديرات عدة فرق أمنية، سُرق من المستخدمين ما مجموعه نحو 350 ألفًا إلى 416 ألف دولار.
حوالي الساعة 2:45 فجرًا، نفّذ شخص هجوم هندسة اجتماعية على مسجّل نطاق Across، واستولى على التحكم بالنطاق واستبدل الموقع الرسمي بصفحة تصيّد. ظلّ العقد الذكي للجسر يعمل بصورة طبيعية؛ المشكلة كانت في الموقع.
ظلّ المستخدمون يزورون العنوان المألوف نفسه، لكن الصفحة طلبت منهم توقيع تفويض بدا عاديًا جدًا. وبعد التوقيع، أصبح بإمكان المهاجمين تحويل العملات الموجودة في المحافظ مباشرةً. وحدثت أول عملية سرقة بعد نحو 18 دقيقة من الاستيلاء على النطاق.
أصدرت الشركة تحذيرًا رسميًا عند الساعة 3:05، ودعت الجميع إلى عدم فتح الموقع أو ربط محافظهم به. لكن أكبر خسارة وقعت بعد ذلك بأكثر من ساعة؛ إذ وقّعت إحدى المحافظ مرة واحدة فقط، ثم سُحبت منها على دفعات أكثر من 140 ETH كانت مودعة في Aave، بقيمة تقارب 300 ألف دولار وفقًا لسعرها آنذاك.
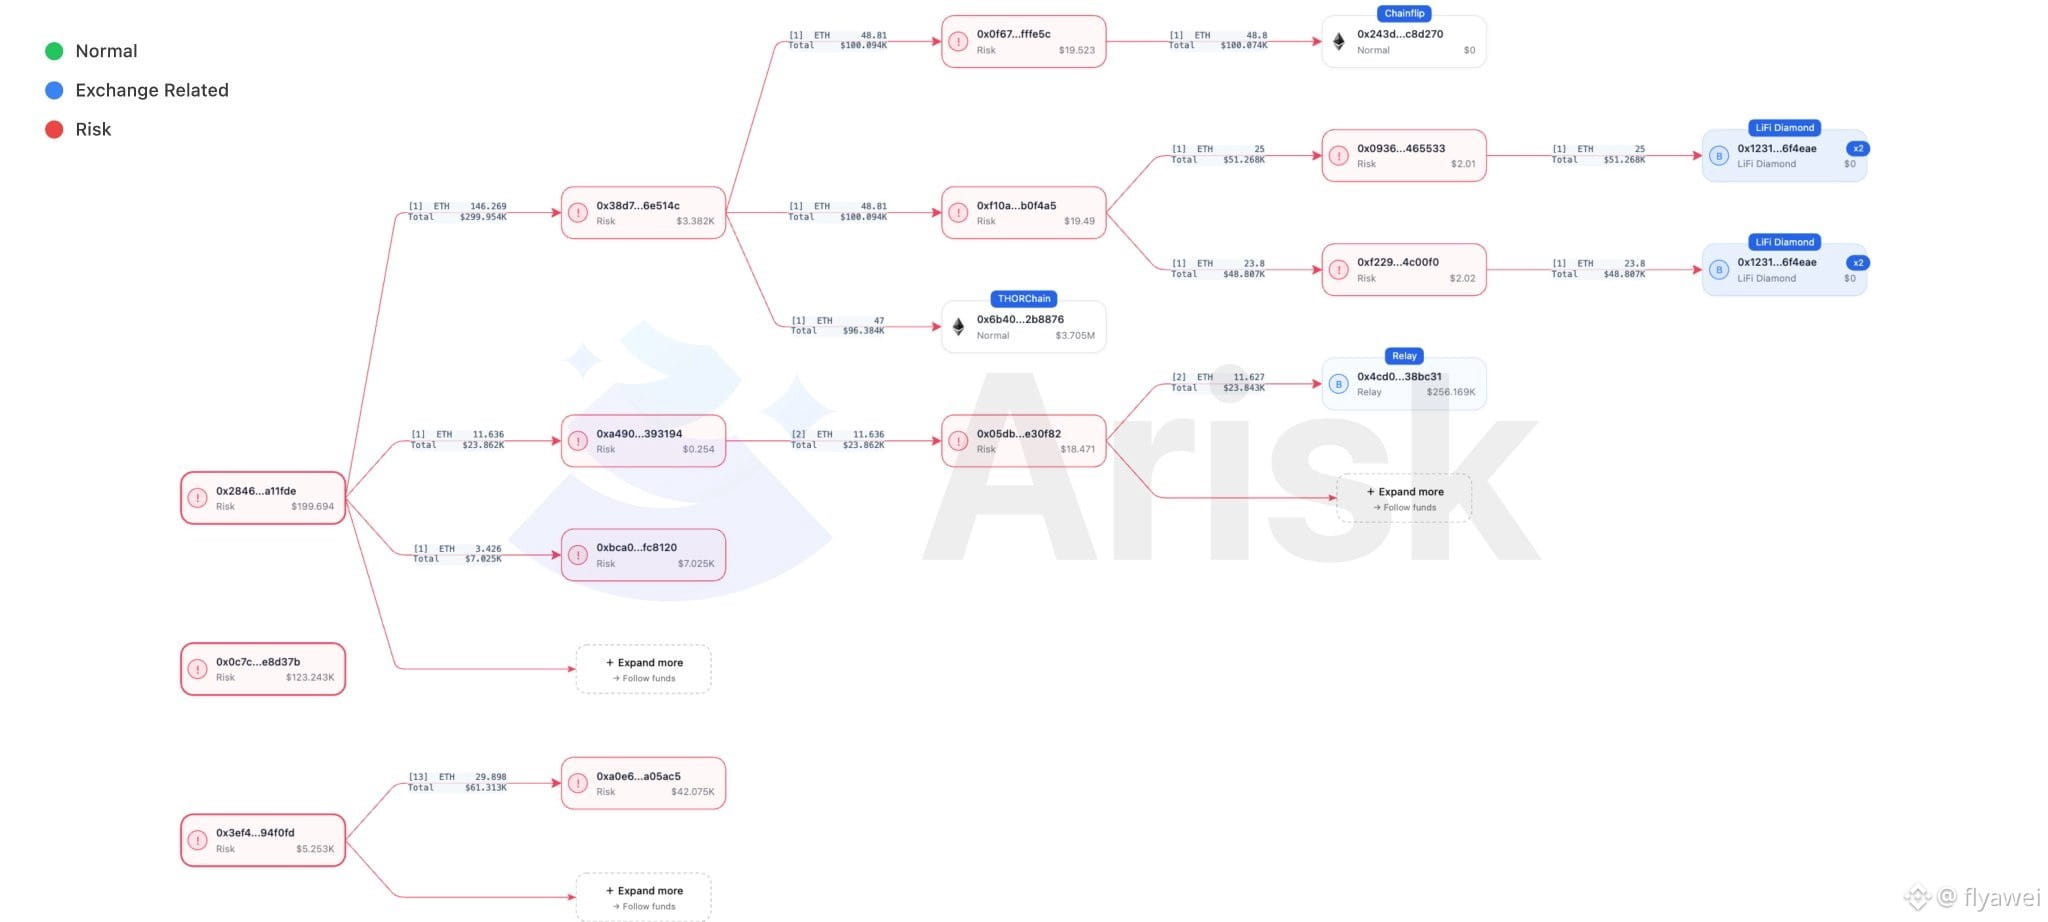
وُزّعت الأموال المسروقة من كل عملية بنسبة 2 إلى 8 على عنوانين، ثم نُقلت عبر 6 شبكات إلى ETH، وبعدها جرى تقسيمها إلى BTC وSOL ورموز مرتبطة بمونيرو، وتحويلها إلى جهات مختلفة.
استعادت Across النطاق بعد الساعة 9 صباحًا، وتعهدت بتعويض جميع المستخدمين المتضررين. ولم يصدر بعد تقرير كامل عن الحادثة.
برأيي، حتى لو كتبت العنوان بشكل صحيح، فقد ينتهي بك الأمر إلى موقع مزيّف. تحقّق جيدًا من تفاصيل التفويض قبل التوقيع، وألغِ التفويضات التي لم تعد تستخدمها في الوقت المناسب.
أنصح المبتدئين بمراقبة السوق أكثر والتداول أقل، وعند شراء العملات، اقتصروا على شراء $BTC
سُرق النطاق الرسمي لجسر Across في الساعات الأولى من صباح 11 نوفمبر بتوقيت بكين، وظل الموقع المزيّف متاحًا نحو 3 ساعات. ووفقًا لتقديرات عدة فرق أمنية، سُرق من المستخدمين ما مجموعه نحو 350 ألفًا إلى 416 ألف دولار.
حوالي الساعة 2:45 فجرًا، نفّذ شخص هجوم هندسة اجتماعية على مسجّل نطاق Across، واستولى على التحكم بالنطاق واستبدل الموقع الرسمي بصفحة تصيّد. ظلّ العقد الذكي للجسر يعمل بصورة طبيعية؛ المشكلة كانت في الموقع.
ظلّ المستخدمون يزورون العنوان المألوف نفسه، لكن الصفحة طلبت منهم توقيع تفويض بدا عاديًا جدًا. وبعد التوقيع، أصبح بإمكان المهاجمين تحويل العملات الموجودة في المحافظ مباشرةً. وحدثت أول عملية سرقة بعد نحو 18 دقيقة من الاستيلاء على النطاق.
أصدرت الشركة تحذيرًا رسميًا عند الساعة 3:05، ودعت الجميع إلى عدم فتح الموقع أو ربط محافظهم به. لكن أكبر خسارة وقعت بعد ذلك بأكثر من ساعة؛ إذ وقّعت إحدى المحافظ مرة واحدة فقط، ثم سُحبت منها على دفعات أكثر من 140 ETH كانت مودعة في Aave، بقيمة تقارب 300 ألف دولار وفقًا لسعرها آنذاك.
وُزّعت الأموال المسروقة من كل عملية بنسبة 2 إلى 8 على عنوانين، ثم نُقلت عبر 6 شبكات إلى ETH، وبعدها جرى تقسيمها إلى BTC وSOL ورموز مرتبطة بمونيرو، وتحويلها إلى جهات مختلفة.
استعادت Across النطاق بعد الساعة 9 صباحًا، وتعهدت بتعويض جميع المستخدمين المتضررين. ولم يصدر بعد تقرير كامل عن الحادثة.
برأيي، حتى لو كتبت العنوان بشكل صحيح، فقد ينتهي بك الأمر إلى موقع مزيّف. تحقّق جيدًا من تفاصيل التفويض قبل التوقيع، وألغِ التفويضات التي لم تعد تستخدمها في الوقت المناسب.
أنصح المبتدئين بمراقبة السوق أكثر والتداول أقل، وعند شراء العملات، اقتصروا على شراء $BTC