قد تفتح ميزة الدردشة الجديدة في تيليجرام بابًا آخر للبرمجيات الخبيثة. توخَّ الحذر قبل التحديث.
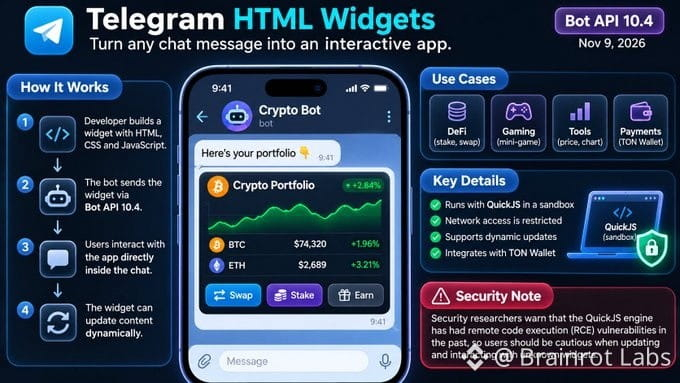
حذّر يو شيان، مؤسس SlowMist، من ميزة تيليجرام الجديدة التي تتيح تضمين تطبيقات تفاعلية مباشرةً داخل رسائل الدردشة.
أُطلقت هذه الميزة في Bot API 10.4 في 9 نوفمبر، وتستخدم QuickJS لتنفيذ شيفرة JavaScript.
لماذا يشعر الباحثون الأمنيون بالقلق:
- يعمل QuickJS داخل بيئة معزولة مصممة لفصل تنفيذ الشيفرة.
- يقيّد تيليجرام الوصول إلى الشبكة.
- مع ذلك، سبق للباحثين أن اكتشفوا ثغرات لتنفيذ الشيفرات عن بُعد في المحرك ذي الصلة، وقد تسمح هذه الثغرات بتجاوز العزل الذي توفره البيئة المعزولة.
يحدّ العزل والقيود المفروضة على الشبكة من المخاطر، لكنهما لا يضمنان الحماية الكاملة من الثغرات في محرك JavaScript الأساسي.
أصبحت محادثات تيليجرام أكثر تفاعلية. احرص فقط على ألا تتفاعل مع برمجيات خبيثة متنكرة في هيئة تطبيق مصغّر مفيد.
هل تثق بكل تطبيق تفاعلي مضمّن في رسالة على تيليجرام؟
حذّر يو شيان، مؤسس SlowMist، من ميزة تيليجرام الجديدة التي تتيح تضمين تطبيقات تفاعلية مباشرةً داخل رسائل الدردشة.
أُطلقت هذه الميزة في Bot API 10.4 في 9 نوفمبر، وتستخدم QuickJS لتنفيذ شيفرة JavaScript.
لماذا يشعر الباحثون الأمنيون بالقلق:
- يعمل QuickJS داخل بيئة معزولة مصممة لفصل تنفيذ الشيفرة.
- يقيّد تيليجرام الوصول إلى الشبكة.
- مع ذلك، سبق للباحثين أن اكتشفوا ثغرات لتنفيذ الشيفرات عن بُعد في المحرك ذي الصلة، وقد تسمح هذه الثغرات بتجاوز العزل الذي توفره البيئة المعزولة.
يحدّ العزل والقيود المفروضة على الشبكة من المخاطر، لكنهما لا يضمنان الحماية الكاملة من الثغرات في محرك JavaScript الأساسي.
أصبحت محادثات تيليجرام أكثر تفاعلية. احرص فقط على ألا تتفاعل مع برمجيات خبيثة متنكرة في هيئة تطبيق مصغّر مفيد.
هل تثق بكل تطبيق تفاعلي مضمّن في رسالة على تيليجرام؟