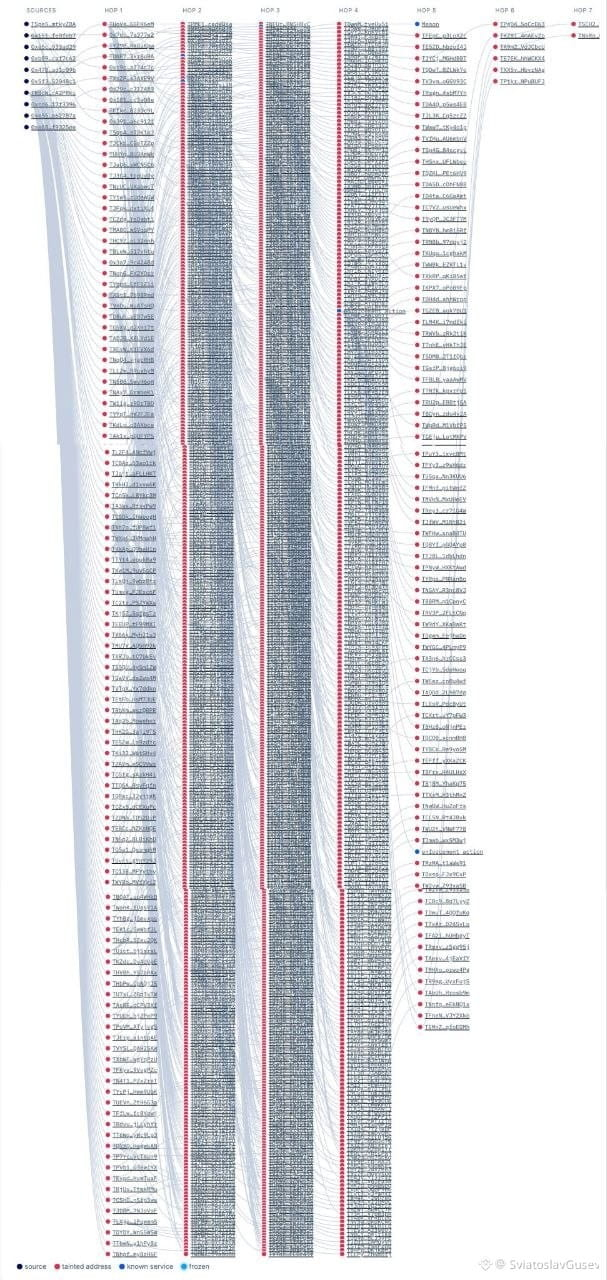

По данным Chainalysis, хакеры, атаковавшие Binance, применяют крайне запутанные схемы отмывания похищенных средств — деньги проходят через тысячи транзакций. Северокорейские операторы перекидывают крипту между кошельками, иногда возвращая её на уже использованные ранее адреса. Такая скорость операций и повторяемость схем говорят об автоматизации процесса, нацеленной на запутывание следов.
Предварительные данные Elliptic показывают, что злоумышленники в срочном порядке обменяли замороженные стейблкоины на Эфир и начали перебрасывать активы между адресами ещё до того, как эти адреса попали в чёрные списки. Для этого они воспользовались DeFi-проектом: внесли 60 млн USDT в качестве залога на платформе Aave и заняли под него 19 762 ETH, что эквивалентно примерно 44,6 млн долларов. Тем временем Tether заблокировал 1,77 млрд USDT, а Circle — 825 млн USDC. В итоге заложенные средства в Aave остались замороженными, тогда как занятые эфиры хакерам удалось вывести, хотя и с потерями из-за невыгодного курса обмена.
Предварительные данные Elliptic показывают, что злоумышленники в срочном порядке обменяли замороженные стейблкоины на Эфир и начали перебрасывать активы между адресами ещё до того, как эти адреса попали в чёрные списки. Для этого они воспользовались DeFi-проектом: внесли 60 млн USDT в качестве залога на платформе Aave и заняли под него 19 762 ETH, что эквивалентно примерно 44,6 млн долларов. Тем временем Tether заблокировал 1,77 млрд USDT, а Circle — 825 млн USDC. В итоге заложенные средства в Aave остались замороженными, тогда как занятые эфиры хакерам удалось вывести, хотя и с потерями из-за невыгодного курса обмена.