Le code d'Across n'a pas été piraté. Et c'est justement ce qui devrait vous inquiéter.
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
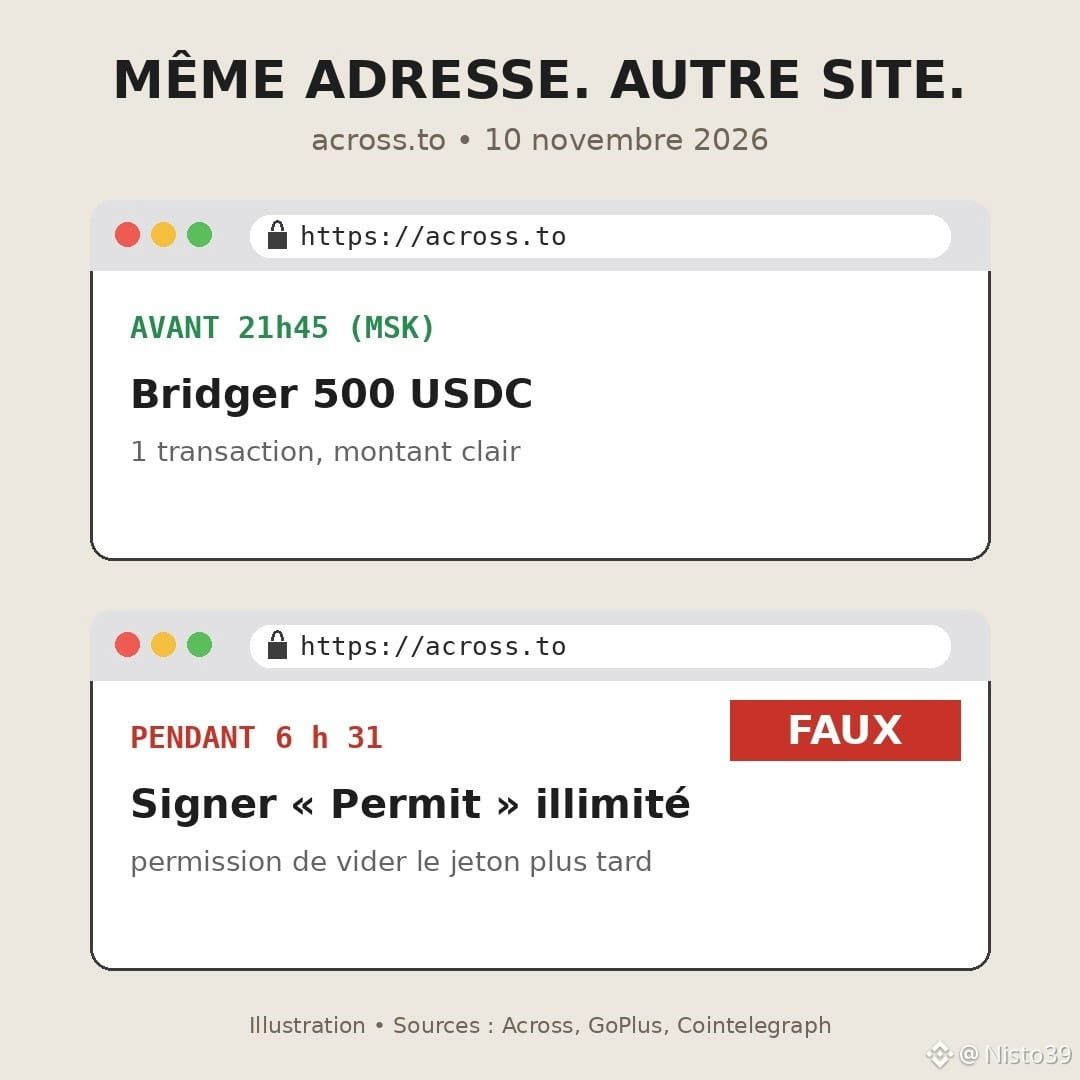
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
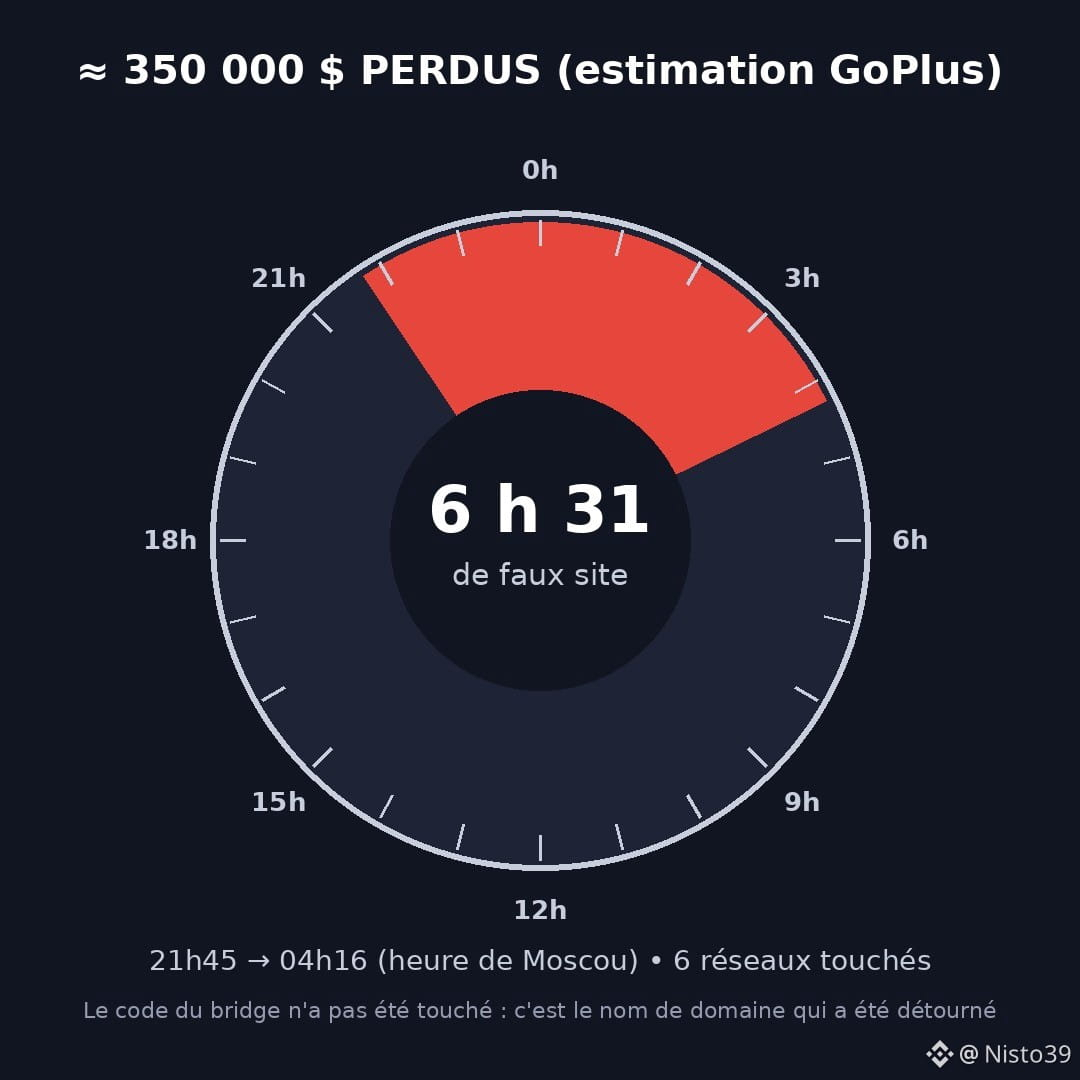
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH, je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH, je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto