
بعد الاختراق الكبير لمنصة Binance، الذي تُقدَّر خسائره بنحو 6.3 مليارات دولار، استخدم قراصنة كوريون شماليون طريقة غير مألوفة لنقل العملات المشفرة المسروقة، وهي عملات ميم أنشؤوها بأنفسهم.
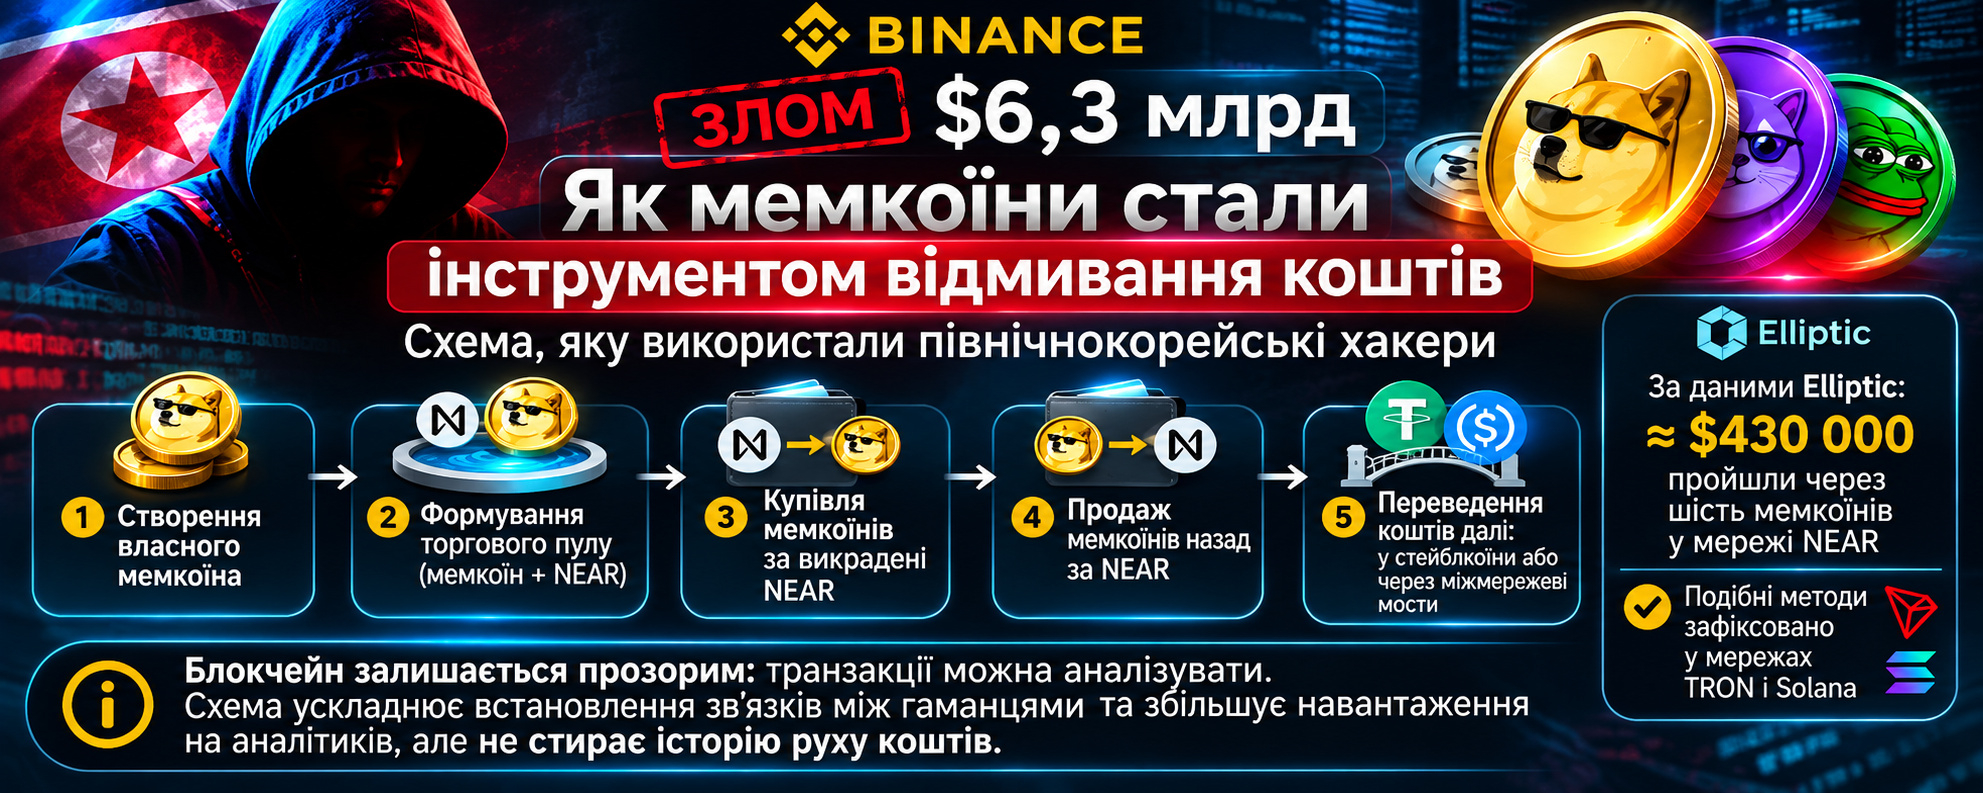
وفقًا لشركة التحليلات Elliptic، أنشأ المهاجمون في شبكة $NEAR ست عملات ميم على الأقل: FUK وOLCCL وMEILI وMMLI وDABI وSINU.
كيف كانت تعمل هذه الخطة؟
1. أنشأ المهاجمون عملة ميم خاصة بهم.
2. أنشأوا مجمع تداول باستخدام هذا الرمز و$NEAR .
3. اشترت مجموعة من المحافظ عملات الميم باستخدام NEAR المسروقة.
4. باعت مجموعة أخرى من المحافظ عملات الميم هذه مجددًا مقابل NEAR.
5. حُوّلت الأموال الناتجة إلى جهات أخرى، بما في ذلك إلى عملات مستقرة أو عبر جسور بين الشبكات.
وهكذا، بدلًا من التحويل المباشر بين المحافظ، أُنشئت سلسلة معقدة من عمليات التداول، ما صعّب تتبّع مصدر الأصول.
وفقًا لتقديرات Elliptic، مرّ نحو 117,000 NEAR عبر ست عملات ميم على شبكة $NEAR — أي ما يعادل نحو 430,000 دولار، وليس كامل مبلغ الـ6.3 مليارات دولار المسروق. كما رصدت الشركة أساليب مماثلة على شبكتي TRON وSolana.
هل يمكن تتبّع هذه العمليات؟
نعم. تظل سلسلة الكتل شفافة: تُسجّل المعاملات في سجل ويمكن تحليلها. تجعل هذه الخطة تحديد الروابط بين المحافظ أكثر صعوبة وتزيد العبء على المحللين، لكنها لا تمحو سجل حركة الأموال.
تُظهر هذه الحالة أن عملات الميم وأدوات التمويل اللامركزي (DeFi) يمكن استخدامها ليس للمضاربة فحسب، بل أيضًا لإخفاء مصدر الأصول غير المشروعة. فشفافية سلسلة الكتل لا تعني الأمان التلقائي.
#CryptoSecurity #memecoins #blockchain #Near #Binance

