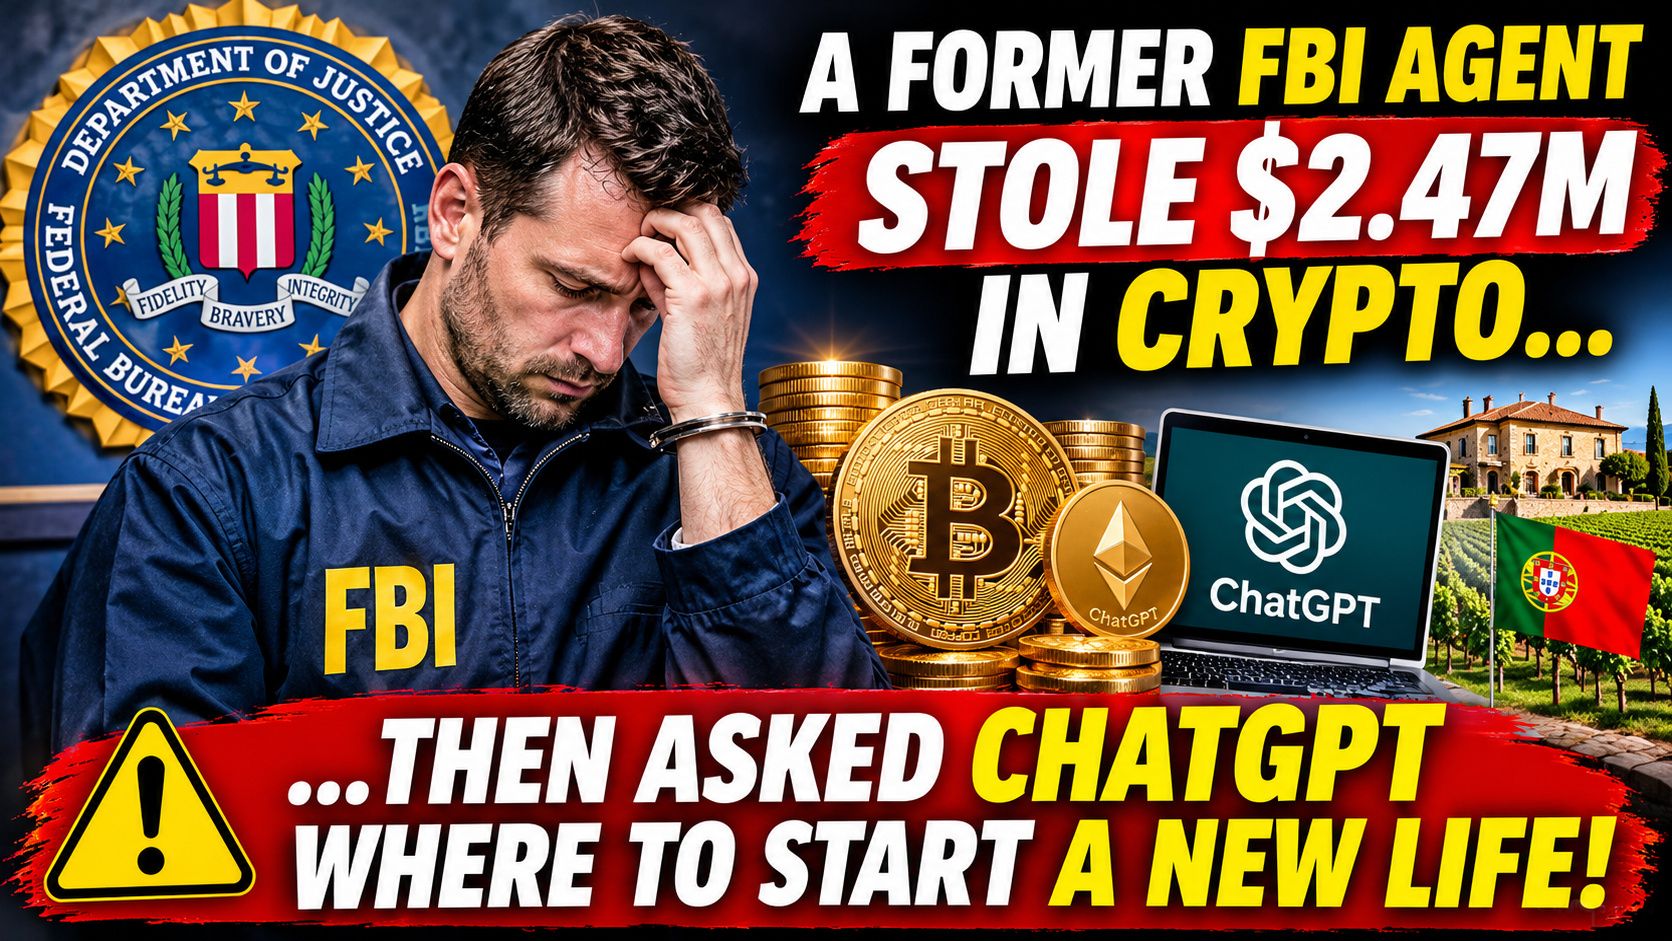
🚨 عميل سابق في مكتب التحقيقات الفيدرالي سرق 2.47 مليون دولار من العملات المشفرة… ثم سأل ChatGPT أين يبدأ حياة جديدة.
قد يبدو هذا كأنه فيلم، لكنه قضية اتحادية حقيقية.
أقرّ عميل مكتب التحقيقات الفيدرالي السابق باتريك ستيفن ياروش بذنبه في سرقة ما يقارب 2.47 مليون دولار من العملات المشفرة، مستغلًا إمكانية الوصول إلى بيانات اعتماد المحافظ الرقمية المرتبطة بـ35 تحقيقًا اتحاديًا.
وفقًا لوزارة العدل الأمريكية:
🔹 نحو 100 تحويل غير مصرح به للعملات المشفرة.
🔹 نُقلت الأموال عبر حسابات متعددة لإخفاء مصدرها.
🔹 استُخدمت الأموال المسروقة لسداد ديون شخصية وأقساط سيارة.
🔹 استشار ChatGPT بشأن الانتقال للعيش في أوروبا.
🔹 حتى إنه بحث احتمال شراء مزرعة كروم في البرتغال.
من المقرر النطق بالحكم عليه في 4 مارس 2027. وقد يواجه عقوبة قصوى تصل إلى 20 عامًا.
لكن إليكم ما ينبغي لصناعة العملات المشفرة أن توليه اهتمامًا حقيقيًا:
لم تكن أكبر نقطة ضعف بالضرورة في سلسلة الكتل.
بل كانت صلاحيات الوصول المميّزة.
يمكن أن تكون معاملات سلسلة الكتل شفافة وقابلة للتتبع، لكن ذلك لا يحمي تلقائيًا المفاتيح الخاصة وبيانات الاعتماد والأنظمة الداخلية التي تتحكم في الأصول الرقمية.
تسلّط هذه القضية الضوء على ثلاثة دروس أمنية بالغة الأهمية:
1️⃣ تشكل التهديدات الداخلية خطرًا جسيمًا، حتى داخل المؤسسات التي تحظى بأعلى درجات الثقة.
2️⃣ يتطلب الوصول إلى المحافظ ضوابط صارمة ومراقبة مستمرة وفصلًا للمهام.
3️⃣ تساعد الشفافية على سلسلة الكتل المحققين، لكن الوقاية يجب أن تبدأ قبل التصريح بإجراء أي معاملة.
وفكرة أخيرة:
الذكاء الاصطناعي لم يسرق العملات المشفرة. بل فعلت ذلك قرارات بشرية.
السؤال الحقيقي هو: هل تستثمر المؤسسات ما يكفي لتأمين الأفراد والأنظمة التي تقف وراء أصولها الرقمية؟
ما الخطر الأكبر على العملات المشفرة: القراصنة الخارجيون أم المطلعون الموثوق بهم؟
#CryptoSecurity #blockchain
قد يبدو هذا كأنه فيلم، لكنه قضية اتحادية حقيقية.
أقرّ عميل مكتب التحقيقات الفيدرالي السابق باتريك ستيفن ياروش بذنبه في سرقة ما يقارب 2.47 مليون دولار من العملات المشفرة، مستغلًا إمكانية الوصول إلى بيانات اعتماد المحافظ الرقمية المرتبطة بـ35 تحقيقًا اتحاديًا.
وفقًا لوزارة العدل الأمريكية:
🔹 نحو 100 تحويل غير مصرح به للعملات المشفرة.
🔹 نُقلت الأموال عبر حسابات متعددة لإخفاء مصدرها.
🔹 استُخدمت الأموال المسروقة لسداد ديون شخصية وأقساط سيارة.
🔹 استشار ChatGPT بشأن الانتقال للعيش في أوروبا.
🔹 حتى إنه بحث احتمال شراء مزرعة كروم في البرتغال.
من المقرر النطق بالحكم عليه في 4 مارس 2027. وقد يواجه عقوبة قصوى تصل إلى 20 عامًا.
لكن إليكم ما ينبغي لصناعة العملات المشفرة أن توليه اهتمامًا حقيقيًا:
لم تكن أكبر نقطة ضعف بالضرورة في سلسلة الكتل.
بل كانت صلاحيات الوصول المميّزة.
يمكن أن تكون معاملات سلسلة الكتل شفافة وقابلة للتتبع، لكن ذلك لا يحمي تلقائيًا المفاتيح الخاصة وبيانات الاعتماد والأنظمة الداخلية التي تتحكم في الأصول الرقمية.
تسلّط هذه القضية الضوء على ثلاثة دروس أمنية بالغة الأهمية:
1️⃣ تشكل التهديدات الداخلية خطرًا جسيمًا، حتى داخل المؤسسات التي تحظى بأعلى درجات الثقة.
2️⃣ يتطلب الوصول إلى المحافظ ضوابط صارمة ومراقبة مستمرة وفصلًا للمهام.
3️⃣ تساعد الشفافية على سلسلة الكتل المحققين، لكن الوقاية يجب أن تبدأ قبل التصريح بإجراء أي معاملة.
وفكرة أخيرة:
الذكاء الاصطناعي لم يسرق العملات المشفرة. بل فعلت ذلك قرارات بشرية.
السؤال الحقيقي هو: هل تستثمر المؤسسات ما يكفي لتأمين الأفراد والأنظمة التي تقف وراء أصولها الرقمية؟
ما الخطر الأكبر على العملات المشفرة: القراصنة الخارجيون أم المطلعون الموثوق بهم؟
#CryptoSecurity #blockchain