#keplradvisessocialloginuserstotransferassets
🚨 موجز حادثة أمنية: ثغرة في البنية التحتية لمحفظة Keplr وWeb3Auth
📅 تاريخ الإصدار: 8 نوفمبر 2026 | ⚠️ مستوى التنبيه: مرتفع |
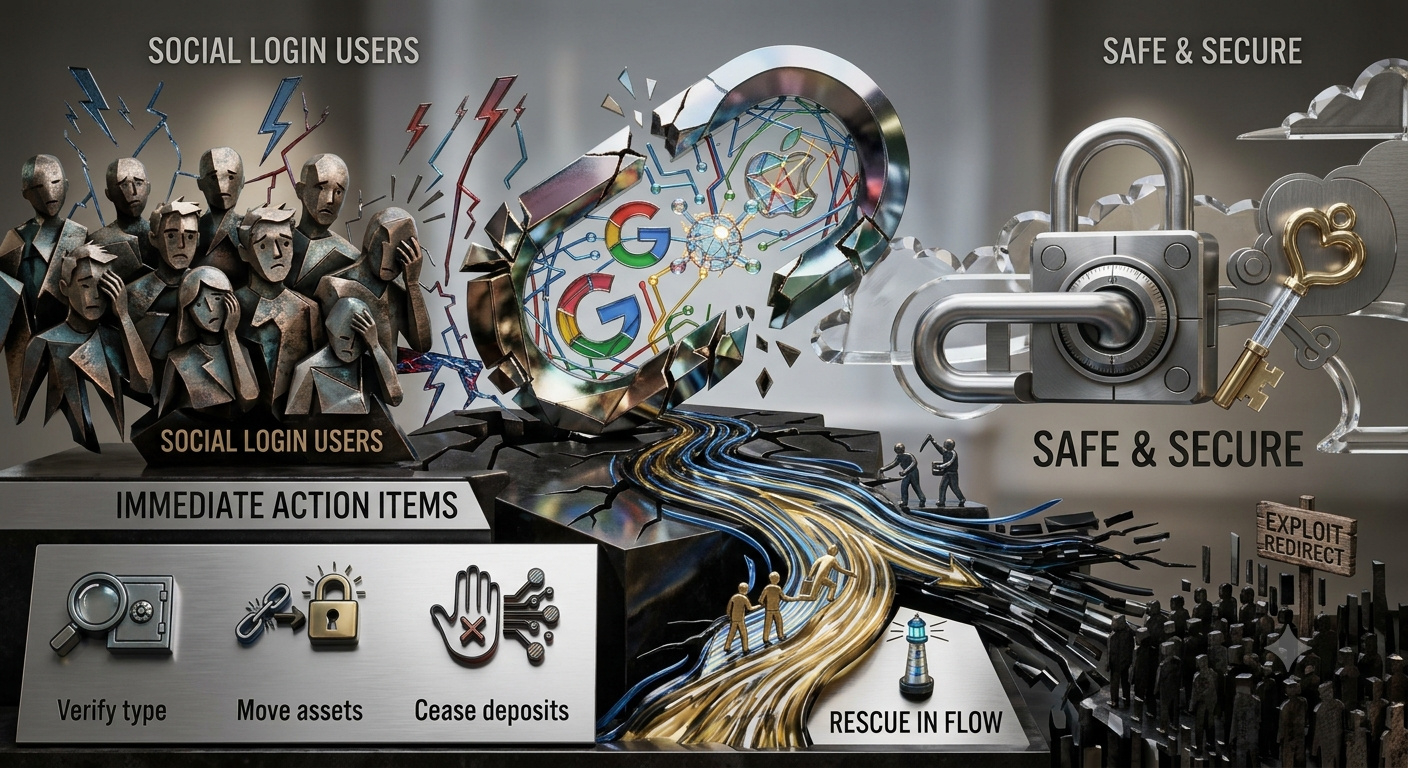
📌 نظرة عامة :- أثّرت ثغرة أمنية خطيرة في البنية التحتية لدى Web3Auth، وهي مزوّد البنية التحتية الخارجي الذي يدعم المصادقة الاجتماعية والمضمّنة، في المستخدمين الذين يسجّلون الدخول باستخدام Google وApple ID ضمن منظومة Keplr.
- 🔴 ما الذي تأثّر: المحافظ التي أُنشئت عبر تسجيل الدخول الاجتماعي أو المضمّن (آلية إنشاء المفاتيح الموزّعة).
- 🟢 ما ظل آمنًا: لم تتأثر مطلقًا محافظ العبارات الأولية التقليدية ومحافظ الأجهزة (مثل Ledger). ولم يتعرض الرمز البرمجي الأساسي لتطبيق Keplr للاختراق المباشر.
📊 إحصاءات السلسلة وتحليل التأثير
تكشف البيانات الجنائية الشاملة للبلوكتشين (من خلال مزودي التحليلات مثل Bitquery) عن حجم الاستغلال في منظومة Cosmos:
- 💰 إجمالي الخسائر المرصودة: ≥ 6.01 مليون دولار من الأصول السائلة عبر شبكات متعددة قائمة على Cosmos.
- 👛 حجم التأثر: تعرضت ما لا يقل عن 44,041+ محفظة فردية لعمليات سحب غير مصرح بها لأرصدتها.
- 🔒 تأثير الأصول المرهونة: استخرج المهاجمون 1.96 مليون ATOM مرهونة، متجاوزين طوابير فك الارتباط التقليدية في بعض تسلسلات الهجوم.
📉 توزيع الخسائر:
- فقد 88% من الضحايا أقل من 100 دولار، ما يشير إلى تأثير كبير على المستخدمين الأفراد.
- كان متوسط الخسارة لكل محفظة منخفضًا (~1.34 دولار)، ما يعني أن إجمالي الخسائر يتركز بشدة في بضع عشرات من الحسابات ذات الأرصدة الأعلى (بلغت أكبر عملية سحب فردية مسجلة 325 ألف دولار).
🌐 التعرّض متعدد السلاسل: نظرًا إلى أن مفتاح تسجيل دخول اجتماعي واحدًا يدير الأصول عبر السلاسل بطريقة متماثلة، فقد تعرضت 46% من المحافظ المستنزفة للهجوم عبر سلسلتين منفصلتين أو أكثر في الوقت نفسه.
⏱️ شذوذ سلوكي: ومن المفارقات أن 86% من إجمالي الأموال سُحبت بعد صدور التحذيرات العامة الأولية، ما يسلط الضوء على تأخر وصول التنبيهات الأمنية إلى المستخدمين الأفراد غير المتخصصين.
🛡️ ملاحظة مهمة بشأن الأرصدة «المختفية»
⚠️ قد تظهر أرصدة بعض المحافظ المتأثرة منخفضة أو معدومة بسبب تحويلات الإنقاذ التي نفذها قراصنة القبعة البيضاء—وهي أصول نقلتها Keplr وWeb3Auth استباقيًا إلى مكان آمن، وليست مسروقة.
- ✅ تحقّق من قائمة عناوين الإنقاذ الموثّقة لدى Web3Auth قبل استنتاج أن الأموال قد سُرقت.
- ⏳ يستغرق حل مشكلات الأصول المرهونة والمقفلة وقتًا أطول بسبب تعقيد المعالجة.
- 📌 قد يكون رقم «استُنزفت 86% بعد التحذيرات» مضخمًا جزئيًا بسبب تدفقات الإنقاذ الخارجة هذه.
✅ إجراءات فورية للمستخدمين
1. 🔍 تحقّق من نوع تسجيل الدخول: إذا كنت تصل إلى أصولك حصريًا باستخدام العبارة الأولية أو محفظة أجهزة، فلا يلزم اتخاذ أي إجراء.
2. 💸 انقل الأصول المتبقية: إذا سبق لك تسجيل الدخول باستخدام Google/Apple وما زلت تحتفظ برصيد سائل، فانقل الأموال المتبقية بشكل عاجل إلى محفظة جديدة ذاتية الحفظ، منشأة بعبارة أولية جديدة أو مدعومة بأجهزة.
3. 🚫 أوقف الإيداعات: لا تودع أي سيولة جديدة في الحسابات المرتبطة بتسجيل الدخول الاجتماعي.
4. 🎣 تجاهل الهندسة الاجتماعية: احذر الجهات الفاعلة الانتهازية التي تنشر «أدوات استرداد» مزيفة أو رسائل مباشرة تعد بإعادة الأصول. لن تبادر أي جهة شرعية بمراسلتك على الخاص.
📡 ما نراقبه
- نشر قائمة عناوين الإنقاذ الموثّقة لدى Web3Auth
- إطلاق أداة Keplr للبحث عن الحسابات المتأثرة
- التصحيحات الرسمية بشأن إجمالي المحافظ المتأثرة وأرقام الخسائر النهائية
🔐 حافظ على سلامتك، وتحقّق من قنوات التواصل عبر المؤسسات الرسمية، وأعطِ الأولوية لممارسات التخزين البارد الآمن. يظل الحفظ الذاتي باستخدام عبارة أولية أو محفظة أجهزة المعيار الذهبي للأصول عالية القيمة.
$GOOGLB $AAPLB $MSFTB
#Binance #Google #Apple #BinanceSquareTalks