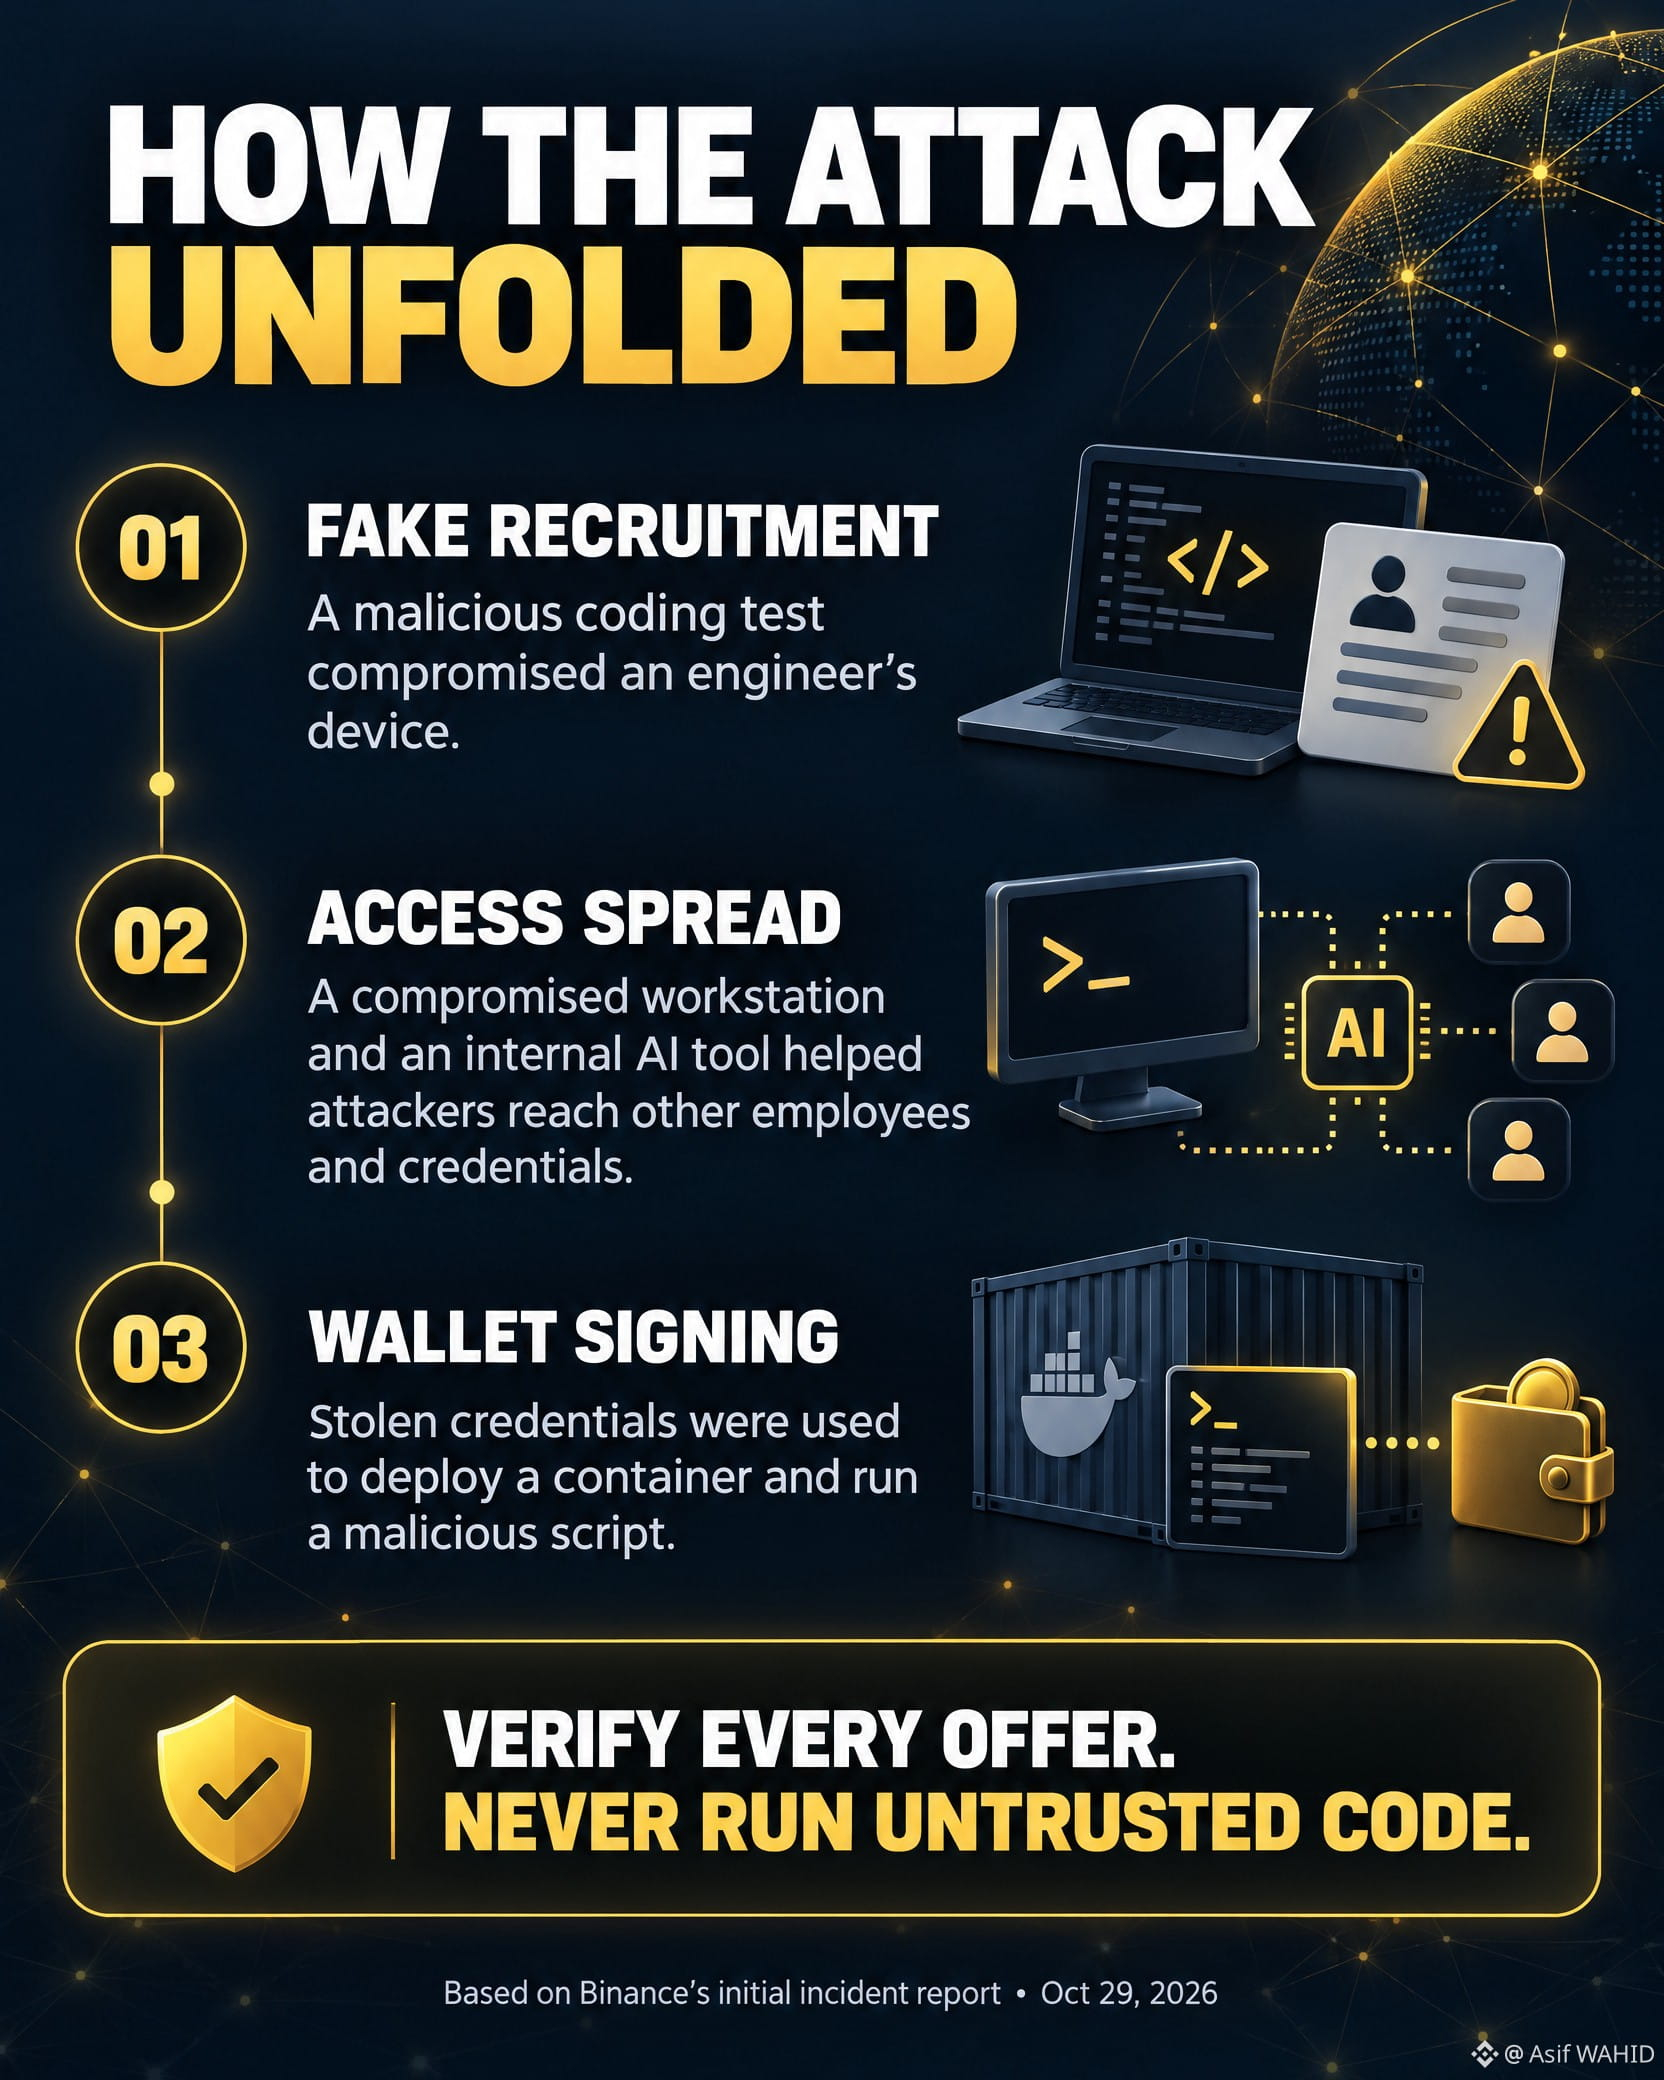
$BTC يقول التقرير الأولي لبينانس إن المهاجمين اخترقوا مهندسًا في البداية عبر عملية توظيف احتيالية. واحتوى «الاختبار» على برمجية خبيثة تفادت الكشف. ثم استخدم المهاجمون محطة العمل المخترقة وأداة ذكاء اصطناعي داخلية للوصول إلى أجهزة موظفين آخرين وبيانات اعتمادهم.
> في 29 أكتوبر، استخدموا بيانات الاعتماد تلك لنشر حاوية وتشغيل نص برمجي خبيث يستهدف عمليات توقيع المحافظ.
> الدرس المستفاد لكل محترف في مجال العملات المشفرة: تحقّقوا من هوية مسؤولي التوظيف بشكل مستقل، ولا تشغّلوا أبدًا شيفرات غير موثوق بها على أجهزة العمل، وتعاملوا مع طلبات الوصول غير المتوقعة على أنها خطر أمني، حتى عندما تتضمن أدوات مألوفة.
> **في عالم العملات المشفرة، يبدأ الأمان بالأشخاص كما يبدأ بالتكنولوجيا. ابقوا يقظين.**
$AAPLB
#Binance #CryptocurrencyWealth #cyberToken #Web3
#BinanceReopensWithdrawalsForMoreAssets