أقل من 82 ألف دولار، لكنها دفعت منصتين للتداول إلى إبطال مفاتيح API لمنصة واحدة خلال الليل 🦖
في 5 نوفمبر، أكدت منصة المشتقات المشفرة SignalPlus تعرضها للاختراق
🤔 有想法进群聊
ألغت منصة تداول رائدة وأخرى للخيارات، كلٌّ على حدة، مفاتيح API المرتبطة بها كإجراء احترازي
وكشفت المنصة بنفسها أن الخسائر تقل عن 82 ألف دولار، وأنها بدأت بالفعل تعويض المستخدمين المتضررين بالكامل
لم تكن طريقة الاختراق متطورة، ولم تستغل ثغرة يوم صفر
وقالت SignalPlus إن مصدر الاختراق كان حساب Telegram مسروقًا لأحد جهات الاتصال لدى مزوّد تقني خارجي
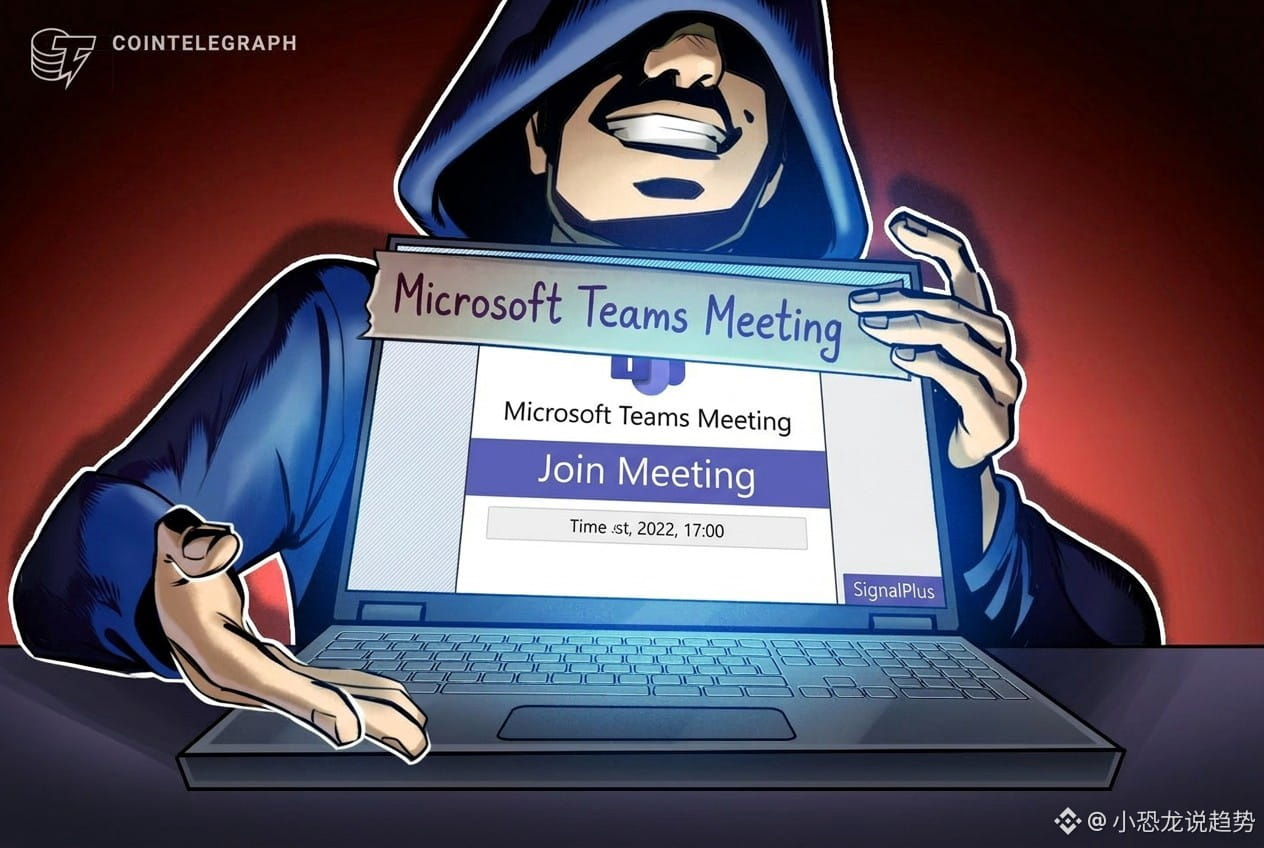
انتحل المهاجم شخصية هذا الشخص، وأرسل إلى أحد مهندسي المنصة دعوة مزيفة إلى اجتماع على Microsoft Teams
وبعد أن فتحها المهندس، سيطر المهاجمون على جهاز الكمبيوتر. ثم تسللوا لبعض الوقت، وفي فجر الأربعاء استخدموا صلاحيات المهندس لاختراق الشبكة الداخلية
أكثر ما يلفت الانتباه في هذه السلسلة ليس مدى براعة المخترقين، بل أمرٌ أقرّت به المنصة نفسها
فعندما ربطت المنصة حسابها بواجهة API الخاصة بمنصة التداول، لم تشترط استخدام قائمة سماح لعناوين IP 🔑
أي إنها زوّدت قناة التداول بمفتاح عام، يستطيع كل من يحصل عليه فتح الباب من أي مكان
وكان نص تصريح المنصة: «نحن نتحمل مسؤولية هذا الإغفال، وسنشدّد متطلبات الاتصال عبر API»
امتد أثر الحادث إلى المستخدمين
وقالت إحدى منصات تداول الخيارات إن التداول والمراقبة والأتمتة عبر SignalPlus توقفت جميعها
وأكدت المنصتان أن أنظمتهما لم تتأثر، لكن تعطل أداة خارجية يعني توقف إدارة المستخدمين لمراكزهم أيضًا
وعند وضع الحادث في سياقه الأوسع، يتضح أنه ليس حالة معزولة
ففي 29 أكتوبر، كشفت إحدى منصات التداول تفاصيل سرقة بقيمة 6.3 مليار دولار، وكان مدخل الهجوم أيضًا جهاز كمبيوتر لموظف
وتنكر المهاجمون في هيئة جهة توظيف، واستخدموا مهمة برمجية مزيفة لدفع أحدهم إلى تنزيل ملف خبيث
وقالت المنصة إنها رصدت وأحبطت في عام 2026 ما مجموعه 57 هجومًا إلكترونيًا يُشتبه بارتباطها بكوريا الشمالية، شملت أساليبها مقابلات عمل مزيفة، وحزمًا برمجية خبيثة، وسرقة بيانات اعتماد الموظفين ⚠️
في رأيي، لم تعد أضعف حلقة هي المحافظ الباردة لدى منصات التداول
بل تلك الأداة الخارجية الموجودة على هاتفك، وذلك الكمبيوتر الموجود على مكتب أحد الموظفين
يمكن للمحفظة الباردة أن تحمي من سرقة المفاتيح الخاصة، لكنها لا تستطيع منع شخص يملك صلاحيات مشروعة من فتح الباب من الداخل
وبالنسبة إلى المتداولين العاديين، هناك ثلاثة أمور تستحق التحقق منها فورًا: هل تشترط الأداة الخارجية قائمة سماح لعناوين IP؟ وهل تقتصر صلاحيات المفاتيح على التداول دون السحب؟ وهل يمكن إبطالها بضغطة واحدة عند وقوع مشكلة؟
برأيكم، هل ستدفع هجمات سلسلة التوريد هذه المؤسسات إلى بناء بنيتها التحتية بنفسها، أم ستواصل استخدام منصات خارجية طلبًا للسهولة؟
شاركونا آراءكم في التعليقات
اضغطوا على الصورة الشخصية لمشاهدة البث المباشر
كل يوم نتابع معكم أبرز مستجدات سوق العملات المشفرة؛ لا نكتفي برصد الأخبار، بل نساعدكم على فهم المنطق والفرص الكامنة وراءها 👀🚀
في 5 نوفمبر، أكدت منصة المشتقات المشفرة SignalPlus تعرضها للاختراق
🤔 有想法进群聊
ألغت منصة تداول رائدة وأخرى للخيارات، كلٌّ على حدة، مفاتيح API المرتبطة بها كإجراء احترازي
وكشفت المنصة بنفسها أن الخسائر تقل عن 82 ألف دولار، وأنها بدأت بالفعل تعويض المستخدمين المتضررين بالكامل
لم تكن طريقة الاختراق متطورة، ولم تستغل ثغرة يوم صفر
وقالت SignalPlus إن مصدر الاختراق كان حساب Telegram مسروقًا لأحد جهات الاتصال لدى مزوّد تقني خارجي
انتحل المهاجم شخصية هذا الشخص، وأرسل إلى أحد مهندسي المنصة دعوة مزيفة إلى اجتماع على Microsoft Teams
وبعد أن فتحها المهندس، سيطر المهاجمون على جهاز الكمبيوتر. ثم تسللوا لبعض الوقت، وفي فجر الأربعاء استخدموا صلاحيات المهندس لاختراق الشبكة الداخلية
أكثر ما يلفت الانتباه في هذه السلسلة ليس مدى براعة المخترقين، بل أمرٌ أقرّت به المنصة نفسها
فعندما ربطت المنصة حسابها بواجهة API الخاصة بمنصة التداول، لم تشترط استخدام قائمة سماح لعناوين IP 🔑
أي إنها زوّدت قناة التداول بمفتاح عام، يستطيع كل من يحصل عليه فتح الباب من أي مكان
وكان نص تصريح المنصة: «نحن نتحمل مسؤولية هذا الإغفال، وسنشدّد متطلبات الاتصال عبر API»
امتد أثر الحادث إلى المستخدمين
وقالت إحدى منصات تداول الخيارات إن التداول والمراقبة والأتمتة عبر SignalPlus توقفت جميعها
وأكدت المنصتان أن أنظمتهما لم تتأثر، لكن تعطل أداة خارجية يعني توقف إدارة المستخدمين لمراكزهم أيضًا
وعند وضع الحادث في سياقه الأوسع، يتضح أنه ليس حالة معزولة
ففي 29 أكتوبر، كشفت إحدى منصات التداول تفاصيل سرقة بقيمة 6.3 مليار دولار، وكان مدخل الهجوم أيضًا جهاز كمبيوتر لموظف
وتنكر المهاجمون في هيئة جهة توظيف، واستخدموا مهمة برمجية مزيفة لدفع أحدهم إلى تنزيل ملف خبيث
وقالت المنصة إنها رصدت وأحبطت في عام 2026 ما مجموعه 57 هجومًا إلكترونيًا يُشتبه بارتباطها بكوريا الشمالية، شملت أساليبها مقابلات عمل مزيفة، وحزمًا برمجية خبيثة، وسرقة بيانات اعتماد الموظفين ⚠️
في رأيي، لم تعد أضعف حلقة هي المحافظ الباردة لدى منصات التداول
بل تلك الأداة الخارجية الموجودة على هاتفك، وذلك الكمبيوتر الموجود على مكتب أحد الموظفين
يمكن للمحفظة الباردة أن تحمي من سرقة المفاتيح الخاصة، لكنها لا تستطيع منع شخص يملك صلاحيات مشروعة من فتح الباب من الداخل
وبالنسبة إلى المتداولين العاديين، هناك ثلاثة أمور تستحق التحقق منها فورًا: هل تشترط الأداة الخارجية قائمة سماح لعناوين IP؟ وهل تقتصر صلاحيات المفاتيح على التداول دون السحب؟ وهل يمكن إبطالها بضغطة واحدة عند وقوع مشكلة؟
برأيكم، هل ستدفع هجمات سلسلة التوريد هذه المؤسسات إلى بناء بنيتها التحتية بنفسها، أم ستواصل استخدام منصات خارجية طلبًا للسهولة؟
شاركونا آراءكم في التعليقات
اضغطوا على الصورة الشخصية لمشاهدة البث المباشر
كل يوم نتابع معكم أبرز مستجدات سوق العملات المشفرة؛ لا نكتفي برصد الأخبار، بل نساعدكم على فهم المنطق والفرص الكامنة وراءها 👀🚀