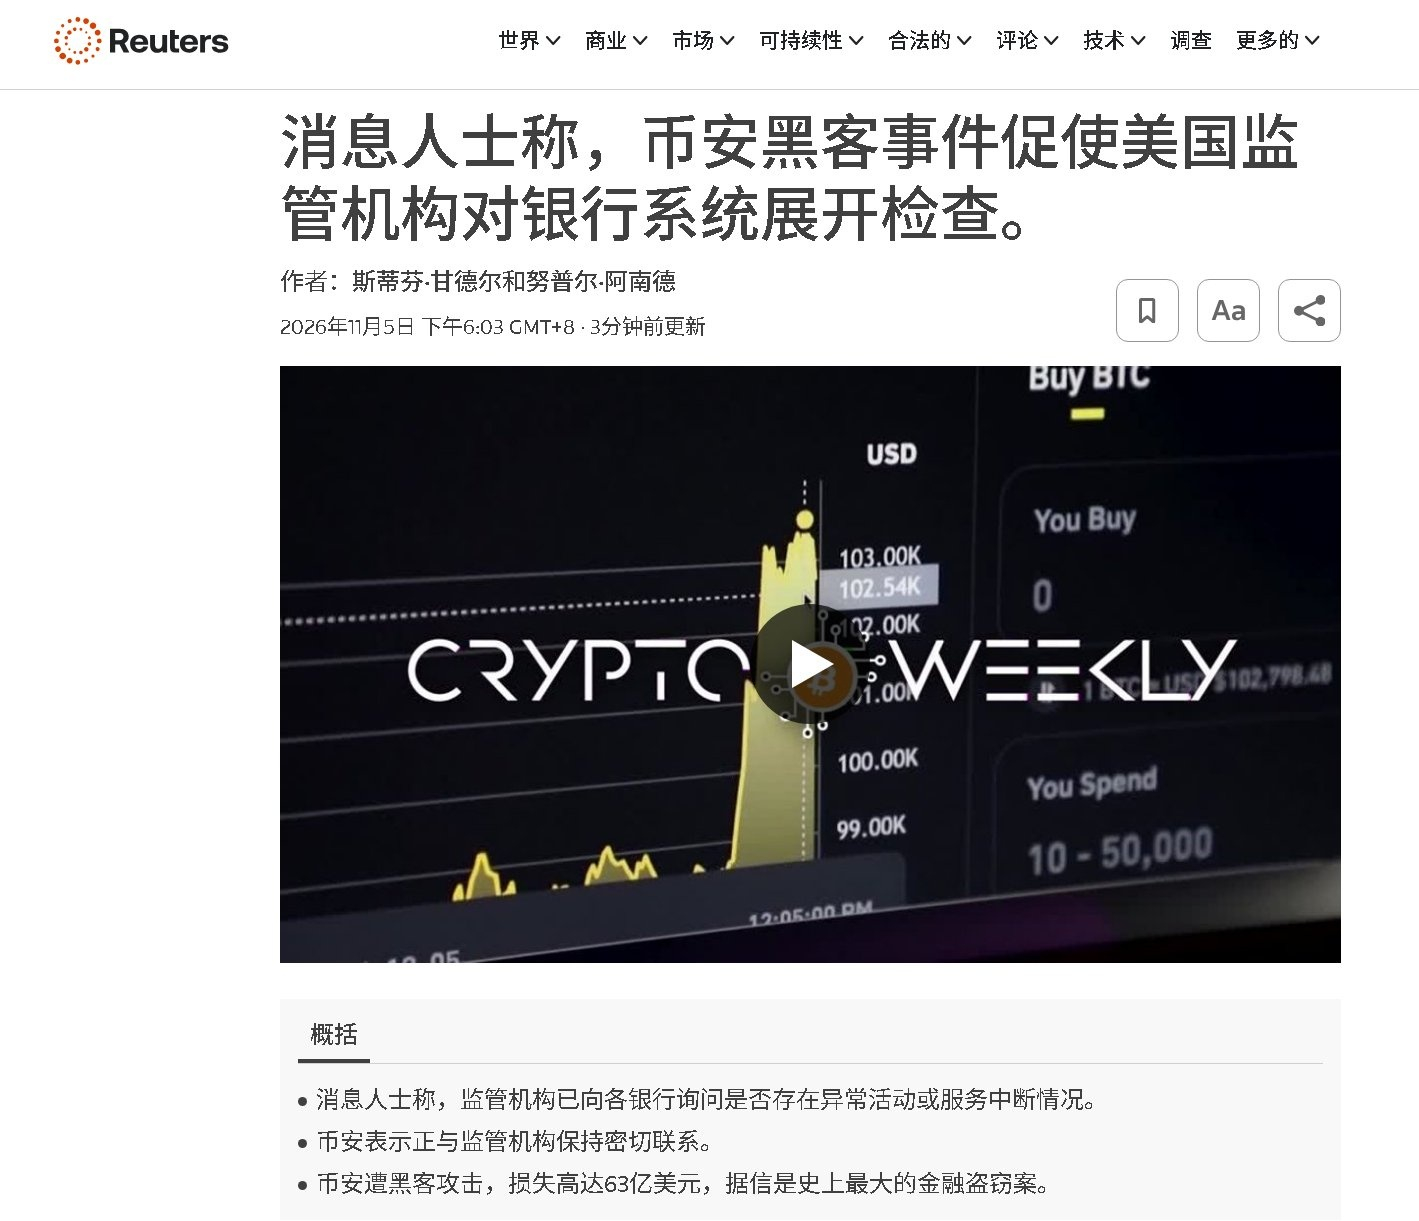
حادثة سرقة 6.3 مليارات من منصة «باينانس» هذه حدث عالمي بحق
لا عجب أن كوريا الشمالية لم تستطع التزام الصمت، فخرجت لتنفي قائلةً: «لسنا نحن من فعل ذلك»
أما ما إذا كان العالم الخارجي سيصدقها، فتلك مسألة أخرى
لقد دفعت جرأة القراصنة المفرطة الجهات التنظيمية المالية الأمريكية إلى إيلاء هذه الحادثة اهتمامًا بالغًا
وبدأ الاحتياطي الفيدرالي ومكتب مراقب العملة يستفسران عن الوضع من البنوك الأمريكية
لماذا تدفع سرقة منصة لتداول العملات المشفرة الجهات الرقابية المصرفية الأمريكية إلى هذا القدر من الحذر؟
الأمر لا يتعلق بحجم الخسائر فحسب
يكفي أن نلقي نظرة على أساليب الهجوم التي كشفت عنها BN هذه المرة
استخدم القراصنة برمجيات خبيثة ومقابلات توظيف وهمية، واخترقوا حواسيب موظفي BN، ثم شنوا هجومهم في نهاية المطاف باستخدام بيانات اعتماد مسروقة وصلاحيات الوصول إلى الأنظمة الداخلية
هذه الأساليب لا تستهدف قطاع العملات المشفرة وحده، بل يمكن استخدامها أيضًا ضد البنوك التقليدية
فإذا تمكن قراصنة بهذه الأساليب من السيطرة على حسابات أساسية أو أنظمة الدفع في أحد البنوك، فقد لا تقتصر العواقب على خسائر بعشرات المليارات من الدولارات
لذلك لم تعد هذه مجرد مشكلة أمنية تخص قطاع العملات المشفرة
وفي أسوأ الأحوال، قد تهز هذه المسألة أسس الأمن المالي لدولة بأكملها
في عصر الذكاء الاصطناعي، تتعاظم قدرات القراصنة على شن الهجمات، لكن هذا النوع من الهجمات واسع النطاق والمنفلت من كل ضابط
يمكننا أن نتنبأ بجرأة: عاجلًا أم آجلًا، سيؤدي ذلك إلى موجة أكبر من إصلاحات الأمن المالي الدولي
بل وقد يدفع قضية الأمن السيبراني إلى مزيد من الصراع الجيوسياسي
وقد بدأت بوادر ذلك تظهر بالفعل
(لطالما اتهمت الولايات المتحدة كوريا الشمالية باستخدام عائدات سرقة الأصول المشفرة لتمويل برامج الأسلحة النووية والصواريخ)
......
لا عجب أن كوريا الشمالية لم تستطع التزام الصمت، فخرجت لتنفي قائلةً: «لسنا نحن من فعل ذلك»
أما ما إذا كان العالم الخارجي سيصدقها، فتلك مسألة أخرى
لقد دفعت جرأة القراصنة المفرطة الجهات التنظيمية المالية الأمريكية إلى إيلاء هذه الحادثة اهتمامًا بالغًا
وبدأ الاحتياطي الفيدرالي ومكتب مراقب العملة يستفسران عن الوضع من البنوك الأمريكية
لماذا تدفع سرقة منصة لتداول العملات المشفرة الجهات الرقابية المصرفية الأمريكية إلى هذا القدر من الحذر؟
الأمر لا يتعلق بحجم الخسائر فحسب
يكفي أن نلقي نظرة على أساليب الهجوم التي كشفت عنها BN هذه المرة
استخدم القراصنة برمجيات خبيثة ومقابلات توظيف وهمية، واخترقوا حواسيب موظفي BN، ثم شنوا هجومهم في نهاية المطاف باستخدام بيانات اعتماد مسروقة وصلاحيات الوصول إلى الأنظمة الداخلية
هذه الأساليب لا تستهدف قطاع العملات المشفرة وحده، بل يمكن استخدامها أيضًا ضد البنوك التقليدية
فإذا تمكن قراصنة بهذه الأساليب من السيطرة على حسابات أساسية أو أنظمة الدفع في أحد البنوك، فقد لا تقتصر العواقب على خسائر بعشرات المليارات من الدولارات
لذلك لم تعد هذه مجرد مشكلة أمنية تخص قطاع العملات المشفرة
وفي أسوأ الأحوال، قد تهز هذه المسألة أسس الأمن المالي لدولة بأكملها
في عصر الذكاء الاصطناعي، تتعاظم قدرات القراصنة على شن الهجمات، لكن هذا النوع من الهجمات واسع النطاق والمنفلت من كل ضابط
يمكننا أن نتنبأ بجرأة: عاجلًا أم آجلًا، سيؤدي ذلك إلى موجة أكبر من إصلاحات الأمن المالي الدولي
بل وقد يدفع قضية الأمن السيبراني إلى مزيد من الصراع الجيوسياسي
وقد بدأت بوادر ذلك تظهر بالفعل
(لطالما اتهمت الولايات المتحدة كوريا الشمالية باستخدام عائدات سرقة الأصول المشفرة لتمويل برامج الأسلحة النووية والصواريخ)
......