🚨 يكشف CZ تفاصيل صادمة عن اختراق Binance بقيمة 6.3 مليارات دولار! 😱
شهد قطاع العملات المشفرة للتو واحدة من أخطر الحوادث الأمنية، وأخيرًا يشارك CZ ما حدث خلف الكواليس.
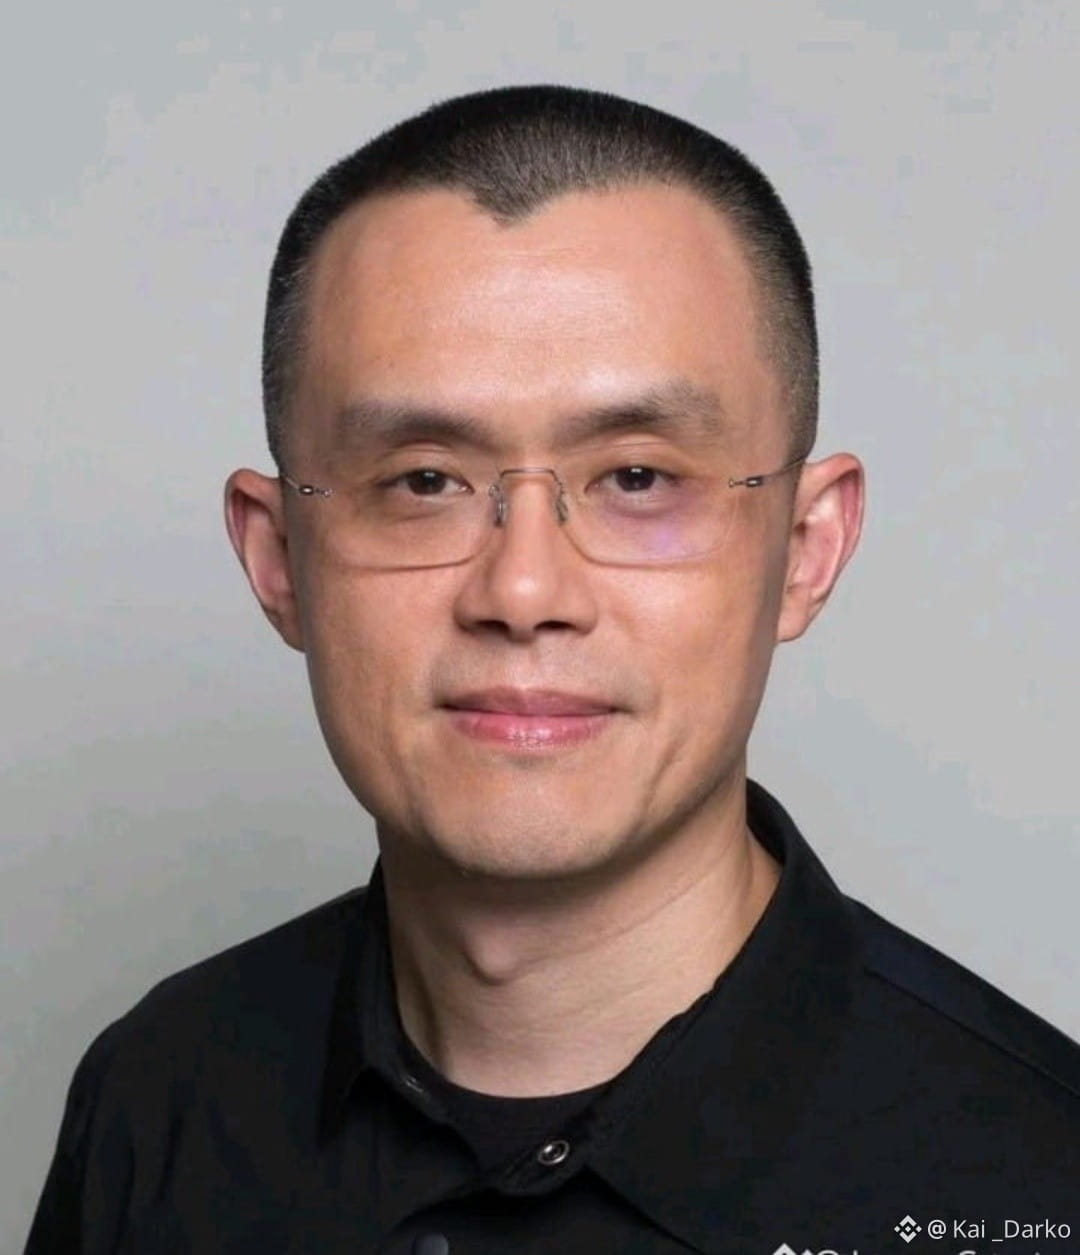
وفقًا لـ CZ، كان الوقت قرابة منتصف الليل في الإمارات عندما تلقى خبرًا بتعرض Binance لهجوم. كانت التقارير الأولية مربكة، لكن حجم الحادثة اتضح خلال دقائق. وكانت أولويته إبقاء المجتمع على اطلاع بينما عملت Binance على احتواء الهجوم وحماية المستخدمين.
لكن القصة الحقيقية أكثر إثارة للقلق.
كشف تقرير Binance عن حادثة 3 نوفمبر أن المهاجمين استخدموا الهندسة الاجتماعية المتطورة، والبرمجيات الخبيثة، ومقابلات العمل الوهمية، وأجهزة الموظفين المخترقة للوصول إلى الأنظمة الداخلية. كما استُخدمت أداة ذكاء اصطناعي داخلية ضمن سلسلة وصول المهاجمين. ونسب مكتب التحقيقات الفيدرالي الهجوم إلى قراصنة من كوريا الشمالية.
تأثرت أصول رقمية بقيمة تقارب 6.34 مليارات دولار. وأكدت Binance أنها ستتحمل كامل الخسائر المالية بدلًا من تحميلها للعملاء. وبحلول 31 أكتوبر، كانت قد عُوّضت نحو 98% من الأصول المتأثرة، فيما جُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
كما أشار CZ إلى علامة مهمة على ثقة المستخدمين: فبعد إعادة فتح عمليات السحب، شهدت Binance تدفقات خارجة محدودة، أعقبتها تدفقات صافية إيجابية للإيداعات خلال نحو 24 ساعة.
لكن ما يقلقه أكثر هو ما سيأتي بعد ذلك.
مع ازدياد قوة تقنيات الذكاء الاصطناعي، يستطيع القراصنة تطوير أساليب هجوم أكثر تطورًا باستمرار. ويرى CZ أن على منصات التداول استخدام أنظمة أمنية مدعومة بالذكاء الاصطناعي أيضًا، وتحسين رصد التهديدات في الوقت الفعلي، وتعزيز التعاون فيما بينها لتحديد المعاملات المشبوهة وتجميد الأموال المسروقة بسرعة أكبر.
ما الدرس الأهم؟ لا يمكن لأمن العملات المشفرة أن يظل عالقًا في الماضي. فحماية مليارات الدولارات من الأصول الرقمية تتطلب تقنيات أكثر ذكاءً، وضوابط داخلية أقوى، وتعاونًا على مستوى القطاع بأكمله.
$BNB
#CZ #Binance #CryptoSecurity #Blockchain
شهد قطاع العملات المشفرة للتو واحدة من أخطر الحوادث الأمنية، وأخيرًا يشارك CZ ما حدث خلف الكواليس.
وفقًا لـ CZ، كان الوقت قرابة منتصف الليل في الإمارات عندما تلقى خبرًا بتعرض Binance لهجوم. كانت التقارير الأولية مربكة، لكن حجم الحادثة اتضح خلال دقائق. وكانت أولويته إبقاء المجتمع على اطلاع بينما عملت Binance على احتواء الهجوم وحماية المستخدمين.
لكن القصة الحقيقية أكثر إثارة للقلق.
كشف تقرير Binance عن حادثة 3 نوفمبر أن المهاجمين استخدموا الهندسة الاجتماعية المتطورة، والبرمجيات الخبيثة، ومقابلات العمل الوهمية، وأجهزة الموظفين المخترقة للوصول إلى الأنظمة الداخلية. كما استُخدمت أداة ذكاء اصطناعي داخلية ضمن سلسلة وصول المهاجمين. ونسب مكتب التحقيقات الفيدرالي الهجوم إلى قراصنة من كوريا الشمالية.
تأثرت أصول رقمية بقيمة تقارب 6.34 مليارات دولار. وأكدت Binance أنها ستتحمل كامل الخسائر المالية بدلًا من تحميلها للعملاء. وبحلول 31 أكتوبر، كانت قد عُوّضت نحو 98% من الأصول المتأثرة، فيما جُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
كما أشار CZ إلى علامة مهمة على ثقة المستخدمين: فبعد إعادة فتح عمليات السحب، شهدت Binance تدفقات خارجة محدودة، أعقبتها تدفقات صافية إيجابية للإيداعات خلال نحو 24 ساعة.
لكن ما يقلقه أكثر هو ما سيأتي بعد ذلك.
مع ازدياد قوة تقنيات الذكاء الاصطناعي، يستطيع القراصنة تطوير أساليب هجوم أكثر تطورًا باستمرار. ويرى CZ أن على منصات التداول استخدام أنظمة أمنية مدعومة بالذكاء الاصطناعي أيضًا، وتحسين رصد التهديدات في الوقت الفعلي، وتعزيز التعاون فيما بينها لتحديد المعاملات المشبوهة وتجميد الأموال المسروقة بسرعة أكبر.
ما الدرس الأهم؟ لا يمكن لأمن العملات المشفرة أن يظل عالقًا في الماضي. فحماية مليارات الدولارات من الأصول الرقمية تتطلب تقنيات أكثر ذكاءً، وضوابط داخلية أقوى، وتعاونًا على مستوى القطاع بأكمله.
$BNB
#CZ #Binance #CryptoSecurity #Blockchain