
🚨 6.34 مليار دولار. خمسة أشهر. مسؤول توظيف مزيف واحد. 🚨
انسَ حكاية «بنقرة واحدة». يقول تقرير الحادثة الصادر عن Binance إن الأمر لم يكن اختراقًا منفردًا أو حادثة تصيّد بسيطة، بل حملة صبورة متعددة المراحل. 🕵️
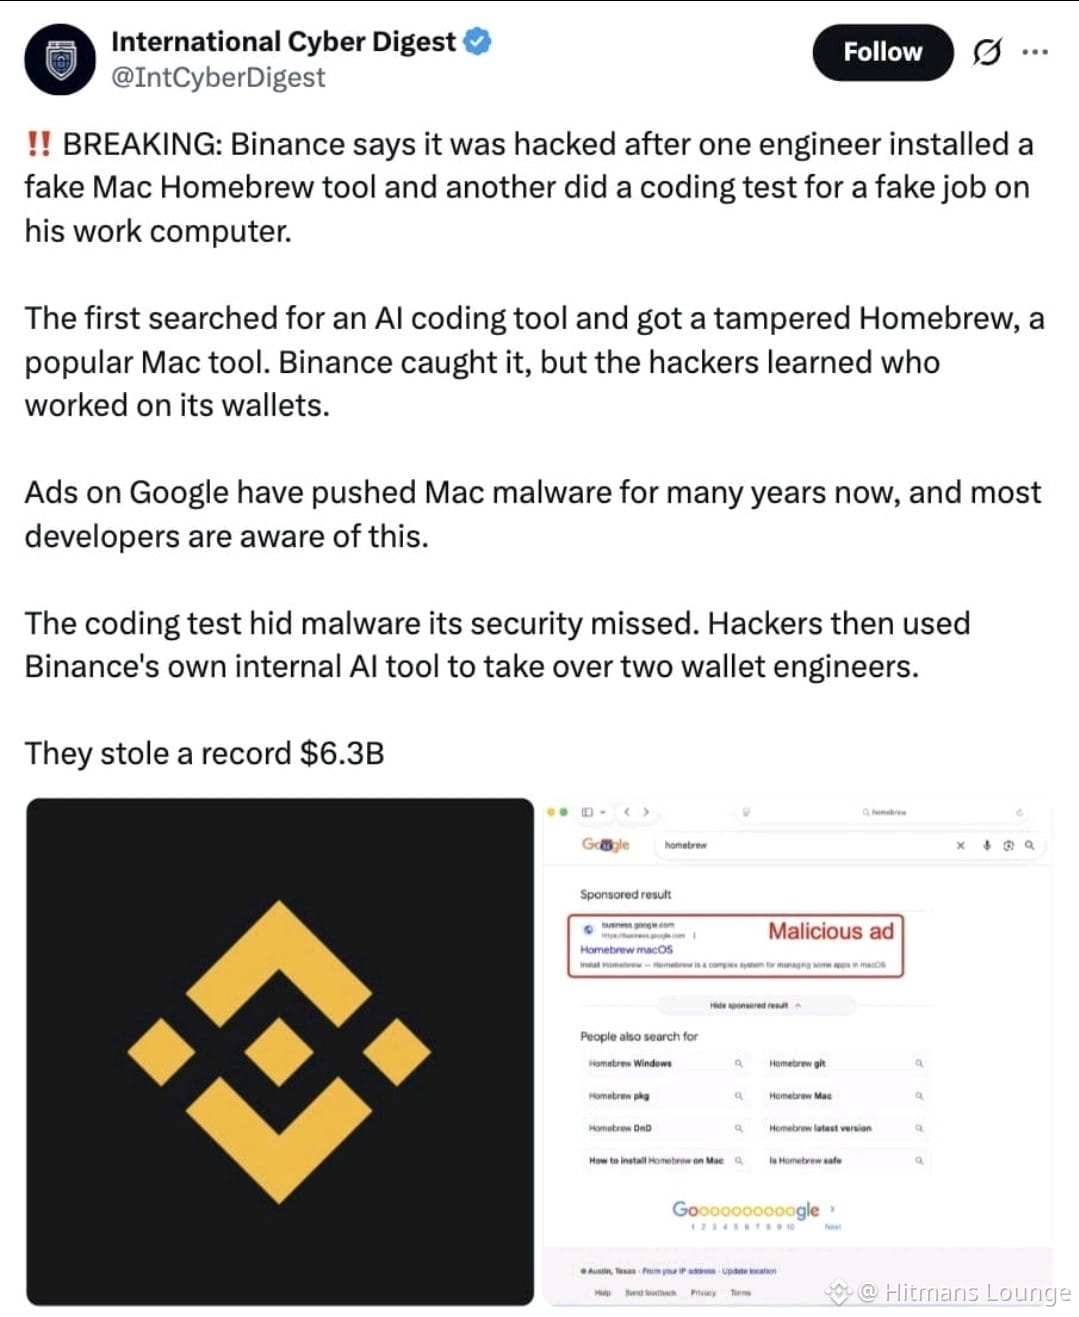
🔹 يونيو: بحث مهندس DevOps في فريق المحافظ عن طريقة لتثبيت أداة برمجة بالذكاء الاصطناعي، فحمّل نسخة مخترقة من Homebrew. رصد فريق الأمن البرمجية الخبيثة، لكن دور المهندس وأدوار زملائه في فريق المحافظ كانت قد انكشفت بالفعل.
🔹 سبتمبر: تواصل شخص انتحل صفة مدير مشروع مع مهندس آخر عبر منصة موثوقة للبحث عن وظائف. شارك «المُحاوِر» حسابًا على وسائل التواصل الاجتماعي يضم صورًا ومقاطع فيديو شخصية لكسب ثقته، ثم طلب منه تنزيل مهمة برمجية. 🎣
🔹 20 أكتوبر: استغل المهاجمون ذلك الحاسوب المحمول وأداة داخلية للذكاء الاصطناعي لاختراق حسابَي مهندسَين آخرَين في فريق المحافظ، وسرقة بيانات اعتماد ورمز لنشر حاوية.
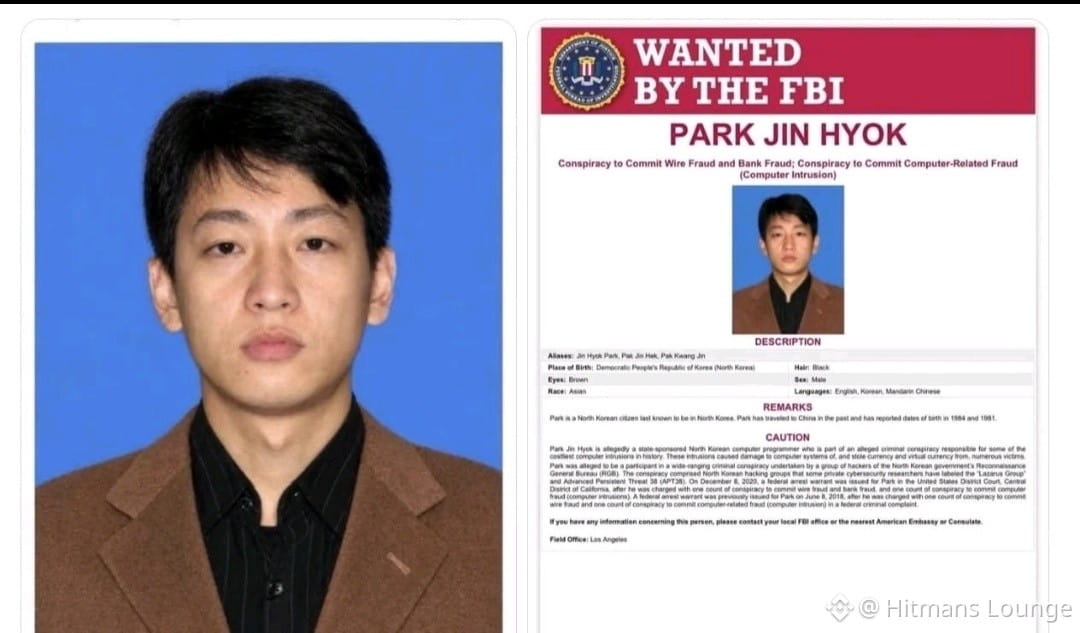
🔹 29 أكتوبر: عملية السرقة. ونسب مكتب التحقيقات الفيدرالي (FBI) وسلطات أخرى الهجوم إلى كوريا الشمالية.
💰 جُمّد أو أُحبطت مصادرة نحو 2.85 مليار دولار، وتقول Binance إن العملاء لن يتحملوا خسائر السرقة.
ما الجزء الأكثر إثارة للرعب؟ وصفت Binance هذا الأسلوب بأنه «أكثر تطورًا ومراوغة» من أي عملية هندسة اجتماعية واجهتها من قبل. 🤯
لم يخترق القراصنة الشيفرة، بل اخترقوا الثقة. قد يكون عرض وظيفة الأحلام أخطر ملف تفتحه على الإطلاق. 🚫💼
لا تشغّل أبدًا «مهامًا» ولا تثبّت أدوات من مسؤولي توظيف لم يتم التحقق منهم على جهاز العمل. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
انسَ حكاية «بنقرة واحدة». يقول تقرير الحادثة الصادر عن Binance إن الأمر لم يكن اختراقًا منفردًا أو حادثة تصيّد بسيطة، بل حملة صبورة متعددة المراحل. 🕵️
🔹 يونيو: بحث مهندس DevOps في فريق المحافظ عن طريقة لتثبيت أداة برمجة بالذكاء الاصطناعي، فحمّل نسخة مخترقة من Homebrew. رصد فريق الأمن البرمجية الخبيثة، لكن دور المهندس وأدوار زملائه في فريق المحافظ كانت قد انكشفت بالفعل.
🔹 سبتمبر: تواصل شخص انتحل صفة مدير مشروع مع مهندس آخر عبر منصة موثوقة للبحث عن وظائف. شارك «المُحاوِر» حسابًا على وسائل التواصل الاجتماعي يضم صورًا ومقاطع فيديو شخصية لكسب ثقته، ثم طلب منه تنزيل مهمة برمجية. 🎣
🔹 20 أكتوبر: استغل المهاجمون ذلك الحاسوب المحمول وأداة داخلية للذكاء الاصطناعي لاختراق حسابَي مهندسَين آخرَين في فريق المحافظ، وسرقة بيانات اعتماد ورمز لنشر حاوية.
🔹 29 أكتوبر: عملية السرقة. ونسب مكتب التحقيقات الفيدرالي (FBI) وسلطات أخرى الهجوم إلى كوريا الشمالية.
💰 جُمّد أو أُحبطت مصادرة نحو 2.85 مليار دولار، وتقول Binance إن العملاء لن يتحملوا خسائر السرقة.
ما الجزء الأكثر إثارة للرعب؟ وصفت Binance هذا الأسلوب بأنه «أكثر تطورًا ومراوغة» من أي عملية هندسة اجتماعية واجهتها من قبل. 🤯
لم يخترق القراصنة الشيفرة، بل اخترقوا الثقة. قد يكون عرض وظيفة الأحلام أخطر ملف تفتحه على الإطلاق. 🚫💼
لا تشغّل أبدًا «مهامًا» ولا تثبّت أدوات من مسؤولي توظيف لم يتم التحقق منهم على جهاز العمل. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO