🚨 تكشف بينانس كيف وقع هجوم 29 أكتوبر — جرس إنذار لصناعة العملات المشفرة بأكملها!
أصدرت بينانس تفاصيل جديدة عن التحقيق في الحادث الأمني الذي وقع في 29 أكتوبر، كاشفةً عن هجوم متطور تجاوز بكثير أساليب اختراق العملات المشفرة التقليدية.
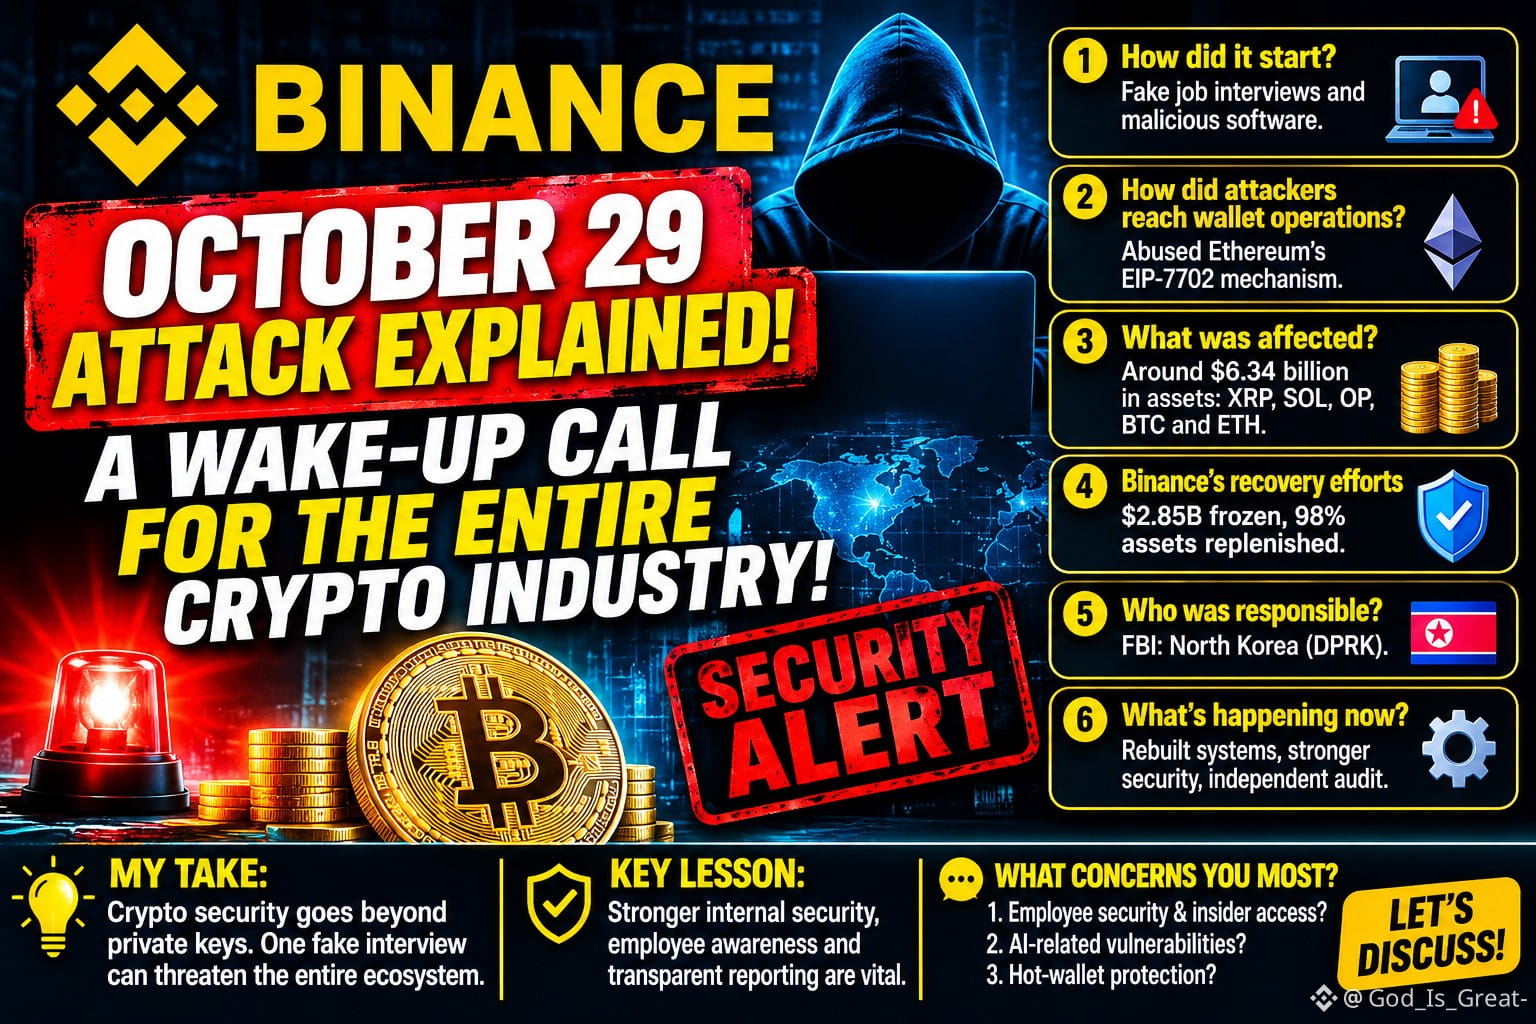
وفقًا لتحديث بينانس الصادر في 3 نوفمبر، يُقال إن المهاجمين استخدموا مقابلات توظيف وهمية وبرامج ضارة، واستغلوا وصولًا مخترقًا لموظفين لاختراق الأنظمة الداخلية.
إليك ما عرفناه:
1. كيف بدأ الأمر؟
يُقال إن المهاجمين استهدفوا الموظفين عبر مقابلات عمل وهمية وبرامج ضارة، واخترقوا الأجهزة وبيانات اعتماد الأنظمة الداخلية.
2. كيف وصل المهاجمون إلى عمليات المحافظ؟
يُزعم أنهم استغلوا وصولًا داخليًا مخترقًا، وأساؤوا استخدام آلية التفويض EIP-7702 في إيثيريوم للحصول على صلاحيات تنفيذ غير مصرّح بها على محفظة ساخنة تابعة لبينانس.
3. ما الذي تأثر؟
أفادت بينانس بتأثر أصول رقمية بقيمة تقارب 6.34 مليار دولار، بما في ذلك XRP وSOL وOP وBTC وETH.
4. جهود بينانس للتعافي
حتى 31 أكتوبر، أفادت بينانس بأنه جرى تجميد أو اعتراض أصول بقيمة تقارب 2.85 مليار دولار، بينما أُعيد توفير 98% من أصول الرموز المتأثرة.
5. من المسؤول؟
أفادت بينانس بأن مكتب التحقيقات الفيدرالي نسب الحادث إلى كوريا الشمالية (DPRK).
6. ماذا يحدث الآن؟
تقول بينانس إنها أعادت بناء أنظمة المحافظ المتأثرة، واستبدلت الأجهزة المخترقة، وعززت ضوابط الوصول، وبدأت مراجعة مستقلة للأمن السيبراني.
وجهة نظري:
أهم درس هو أن أمن العملات المشفرة يتجاوز بكثير مجرد حماية المفاتيح الخاصة.
فمقابلة عمل وهمية، أو تنزيل برنامج ضار واحد، أو اختراق بيانات اعتماد أحد الموظفين، قد يشكل تهديدًا خطيرًا للنظام المالي بأكمله.
يجب على منصات التداول الاستثمار في تعزيز الأمن الداخلي، ورفع وعي الموظفين، وإجراء عمليات تدقيق مستقلة، والإبلاغ بشفافية عن الحوادث.
ينبغي أن يجعل أي حادث أمني صناعة العملات المشفرة بأكملها أكثر قوة.
💬 ما أكثر ما يقلقك؟
أمن الموظفين وإمكانية الوصول الداخلي؟
الثغرات في الأمن السيبراني المرتبطة بالذكاء الاصطناعي؟
حماية المحافظ الساخنة وآليات التفويض؟
لنتناقش!
#BinanceIncidentReport
أصدرت بينانس تفاصيل جديدة عن التحقيق في الحادث الأمني الذي وقع في 29 أكتوبر، كاشفةً عن هجوم متطور تجاوز بكثير أساليب اختراق العملات المشفرة التقليدية.
وفقًا لتحديث بينانس الصادر في 3 نوفمبر، يُقال إن المهاجمين استخدموا مقابلات توظيف وهمية وبرامج ضارة، واستغلوا وصولًا مخترقًا لموظفين لاختراق الأنظمة الداخلية.
إليك ما عرفناه:
1. كيف بدأ الأمر؟
يُقال إن المهاجمين استهدفوا الموظفين عبر مقابلات عمل وهمية وبرامج ضارة، واخترقوا الأجهزة وبيانات اعتماد الأنظمة الداخلية.
2. كيف وصل المهاجمون إلى عمليات المحافظ؟
يُزعم أنهم استغلوا وصولًا داخليًا مخترقًا، وأساؤوا استخدام آلية التفويض EIP-7702 في إيثيريوم للحصول على صلاحيات تنفيذ غير مصرّح بها على محفظة ساخنة تابعة لبينانس.
3. ما الذي تأثر؟
أفادت بينانس بتأثر أصول رقمية بقيمة تقارب 6.34 مليار دولار، بما في ذلك XRP وSOL وOP وBTC وETH.
4. جهود بينانس للتعافي
حتى 31 أكتوبر، أفادت بينانس بأنه جرى تجميد أو اعتراض أصول بقيمة تقارب 2.85 مليار دولار، بينما أُعيد توفير 98% من أصول الرموز المتأثرة.
5. من المسؤول؟
أفادت بينانس بأن مكتب التحقيقات الفيدرالي نسب الحادث إلى كوريا الشمالية (DPRK).
6. ماذا يحدث الآن؟
تقول بينانس إنها أعادت بناء أنظمة المحافظ المتأثرة، واستبدلت الأجهزة المخترقة، وعززت ضوابط الوصول، وبدأت مراجعة مستقلة للأمن السيبراني.
وجهة نظري:
أهم درس هو أن أمن العملات المشفرة يتجاوز بكثير مجرد حماية المفاتيح الخاصة.
فمقابلة عمل وهمية، أو تنزيل برنامج ضار واحد، أو اختراق بيانات اعتماد أحد الموظفين، قد يشكل تهديدًا خطيرًا للنظام المالي بأكمله.
يجب على منصات التداول الاستثمار في تعزيز الأمن الداخلي، ورفع وعي الموظفين، وإجراء عمليات تدقيق مستقلة، والإبلاغ بشفافية عن الحوادث.
ينبغي أن يجعل أي حادث أمني صناعة العملات المشفرة بأكملها أكثر قوة.
💬 ما أكثر ما يقلقك؟
أمن الموظفين وإمكانية الوصول الداخلي؟
الثغرات في الأمن السيبراني المرتبطة بالذكاء الاصطناعي؟
حماية المحافظ الساخنة وآليات التفويض؟
لنتناقش!
#BinanceIncidentReport